






At XygeniOlemme kuluneen vuoden aikana kiireisesti ottaneet käyttöön kattavaa järjestelmää, joka valvoo julkisia avoimen lähdekoodin pakettirekistereitä epäilyttävän toiminnan tai luonnostaan haitallisen koodin varalta.
Tämän infrastruktuurin avulla voimme analysoida reaaliajassa kaikkia päivittäin julkaistuja paketteja. Se myös mahdollistaa poikkeavan käyttäjäkäyttäytymisen seurannan.
Vaikka haitallisen koodin esiintyminen pakettien rekistereissä on tunnettua, on olemassa muita outoja tai epätavallisia käyttäytymismalleja, jotka jäävät täysin huomaamatta näiden rekistereiden säännöllisiltä käyttäjiltä. Edes niiden, jotka seuraavat niitä tarkasti, ei ole helppoa löytää syytä tai selitystä tällaiselle käyttäytymiselle.
Xygeni-tiimiä leimaa sinnikkyys ongelman edessä, joten perehdyimme tähän asiaan tarkemmin.
Kaikki alkoi tilastojen noususta
Kuten aiemmin mainitsin, osana infrastruktuuriamme seuraamme monia aktiivisuusmittareita julkisissa avoimen lähdekoodin pakettirekistereissä.
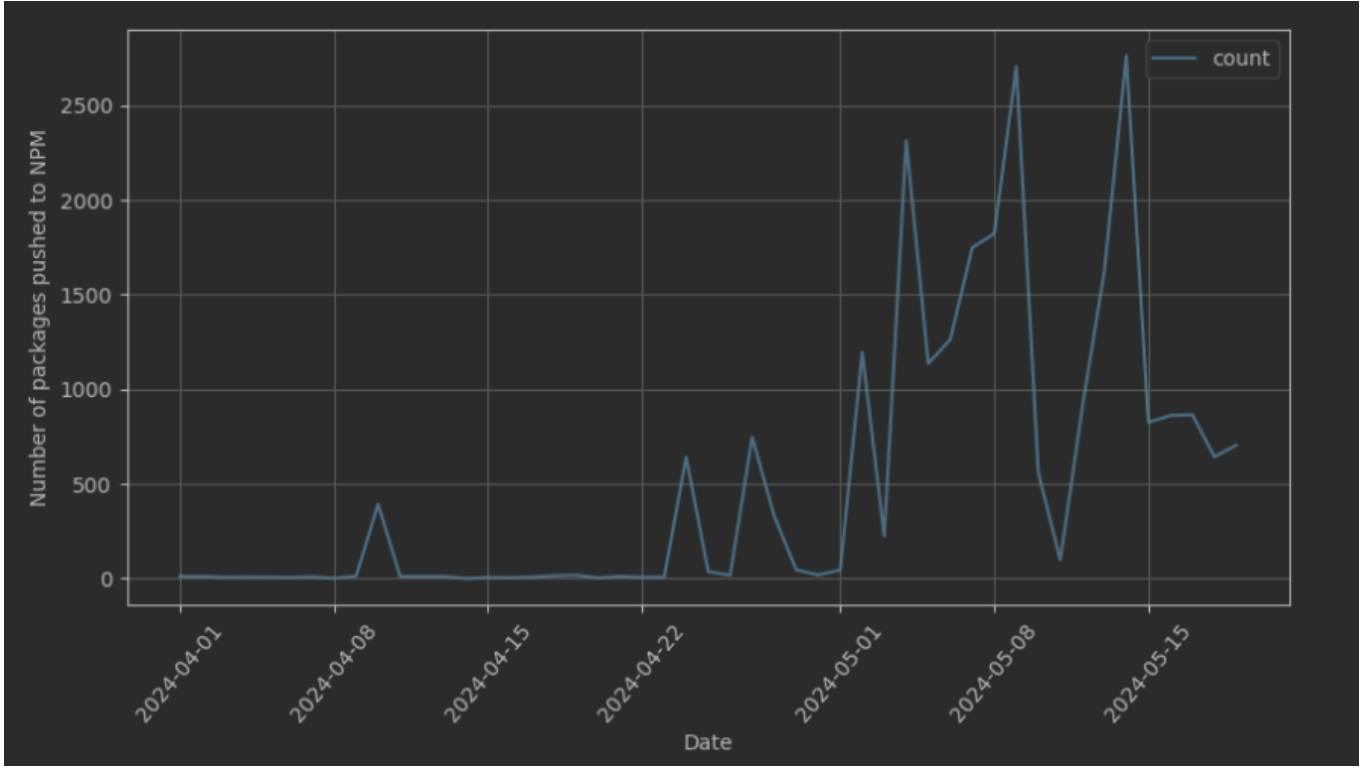
Maaliskuun viimeisinä päivinä työtoverini Carmen nosti hälytyksen. Aloimme havaita huomattavaa poikkeamaa NPM:ssä julkaistujen pakettien määrä. Alustavan tarkastelun jälkeen havaitsimme, että tämä poikkeama johtui pääasiassa suhteellisen pienestä määrästä käyttäjiä, joiden pakettien julkaisuprosentti oli yhtäkkiä noussut räjähdysmäisesti.
Tämä sai meidät tarkistamaan prosessimme ja siihen liittyvät tiedot alustalla. Onneksi tarkistuksemme osoitti, että tiedot näyttivät olevan oikein, mutta tämä oli myös hieman hämmentävää!
Tarkemmin tutkittuamme havaitsimme, että näillä paketeilla oli useita yhteisiä ominaisuuksia:
- Julkaisijat olivat uusia käyttäjiä, jotka olivat korkeintaan yhden tai kahden kuukauden ikäisiä.
- Paketeilla oli näennäisen satunnaisia nimiä, jotka oli luultavasti luotu sanakirjan avulla. Voimme löytää pakettien nimiä, joilla on outoja nimiä, kuten valtava_mite-hymytea, erick-mangut94-sukiwir, eksoottinen_matelija-sovelluskehitys or obvious_tuna-appteadevLiitämme liitteenä esimerkkejä löytämistämme resursseista.
- Näiden pakettien sisältö oli hyvin samankaltainen, usein jopa sama.
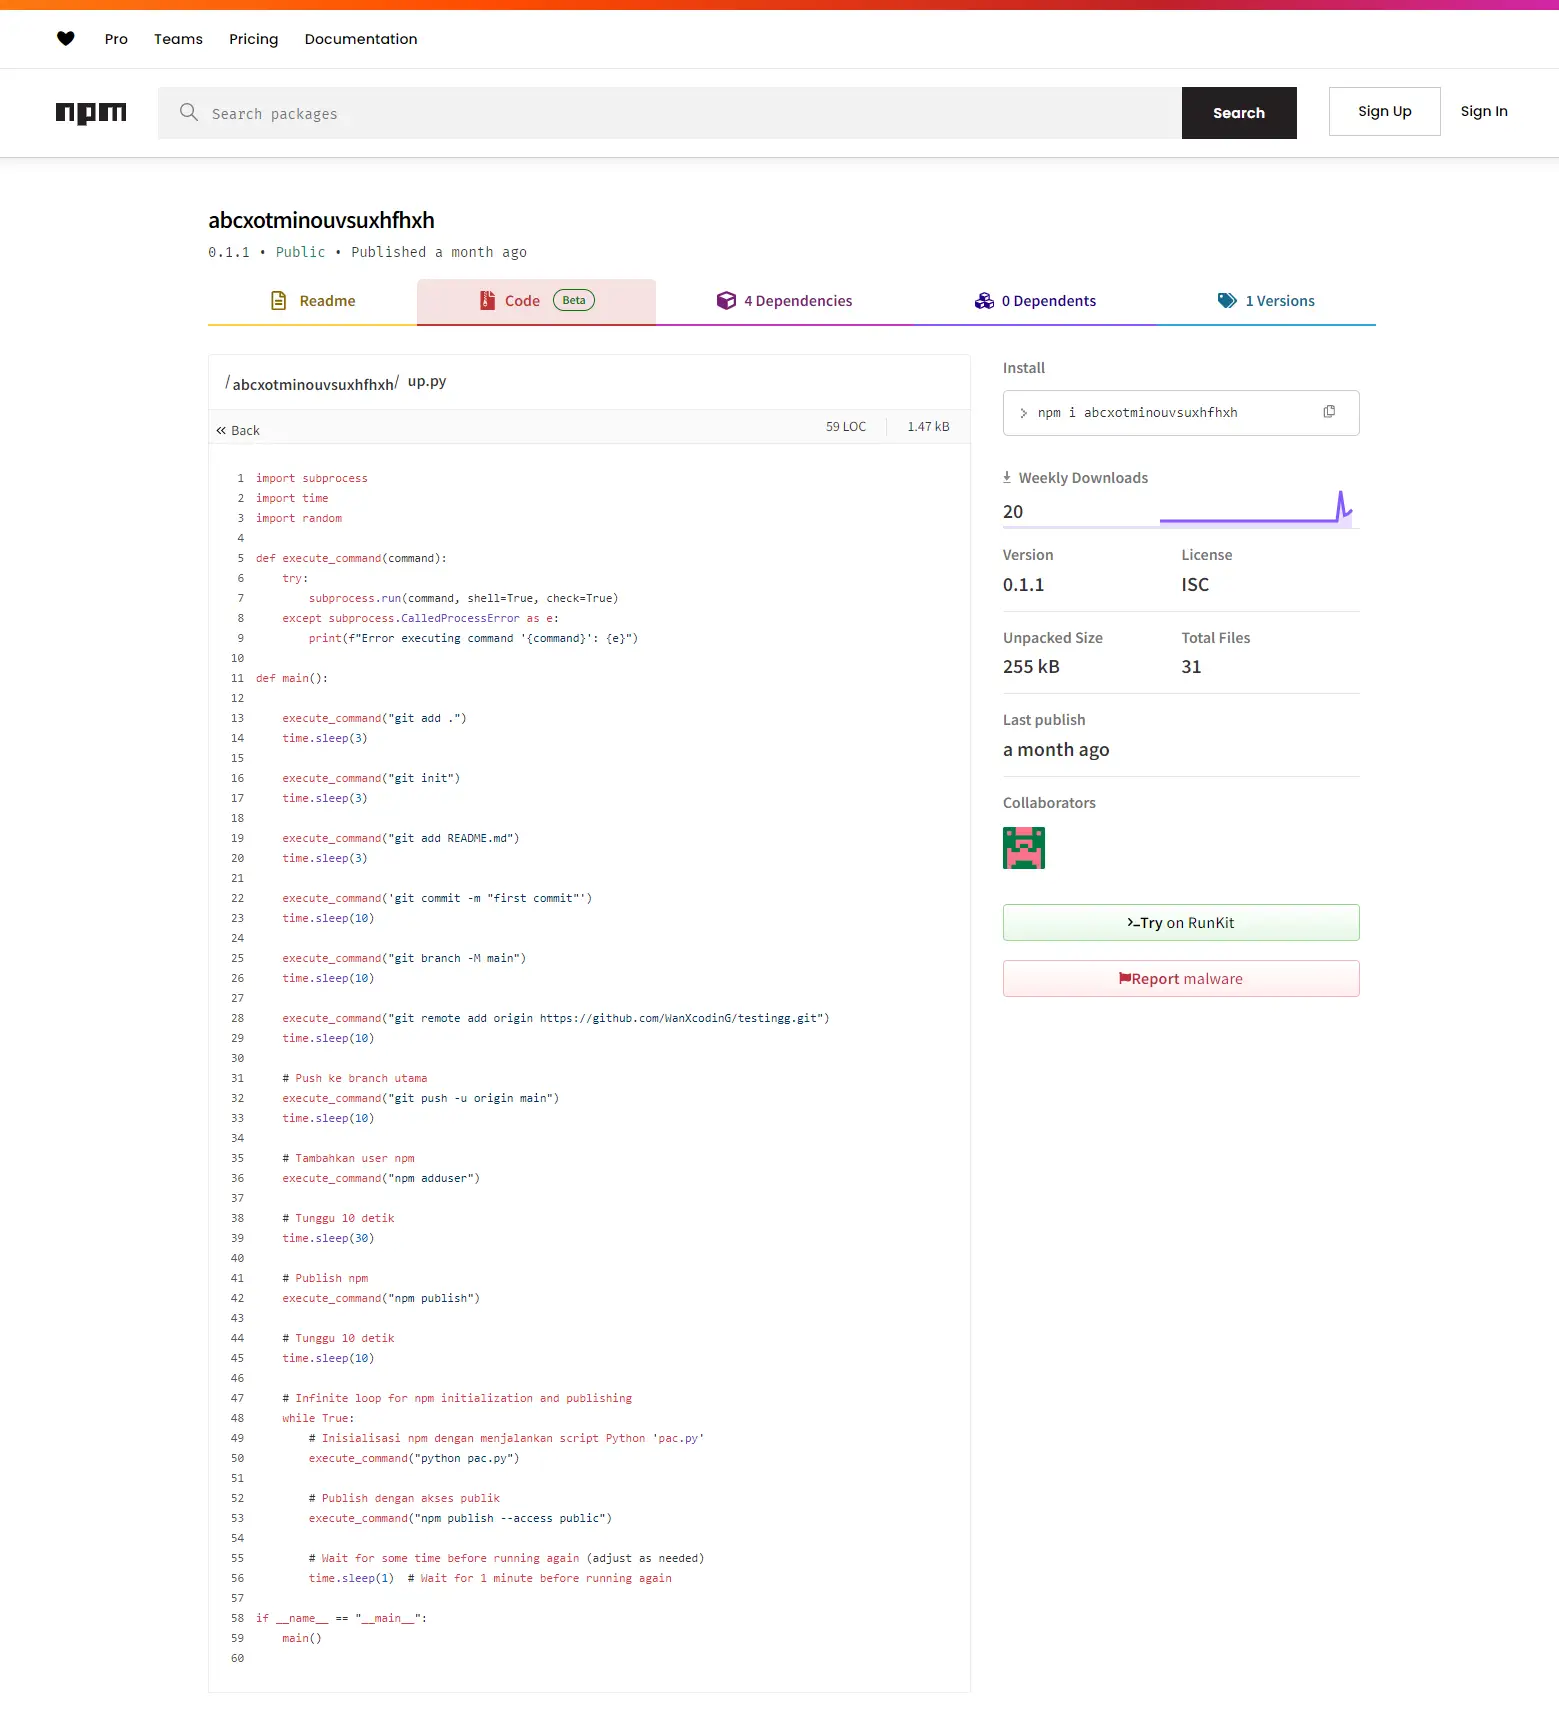
Tässä yhteydessä havaitsimme, että yksi paketeista sisälsi Python-skriptin, mahdollisesti vahingossa, jota näyttää käytettävän pakettien automaattiseen julkaisemiseen.
Verkon purkaminen
Joidenkin näiden kustantajien julkaisutoiminta viimeisen kuukauden aikana on tapahtunut seuraavan aikajanan mukaisesti:
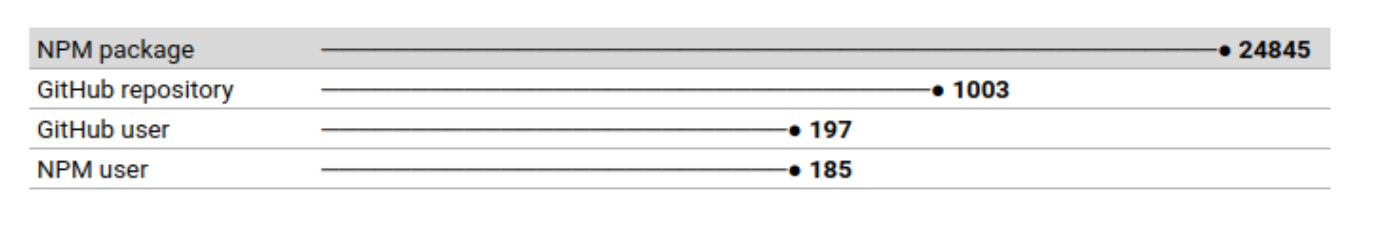
Tässä ovat kaikki tähän tapahtumaan liittyvät tilastot, jotka voimme jakaa:
Näihin käyttäjiin liittyvien pakettien yksittäisistä tarkasteluista ei ilmennyt mitään olennaista. Tämä johti meidät analysoimaan kaikkien pakettien kokonaiskuvaa ja etsimään malleja, jotka voisivat antaa vihjeitä tästä menestyksestä.
Loppujen lopuksi meillä on analysoitavana kourallinen paketteja:
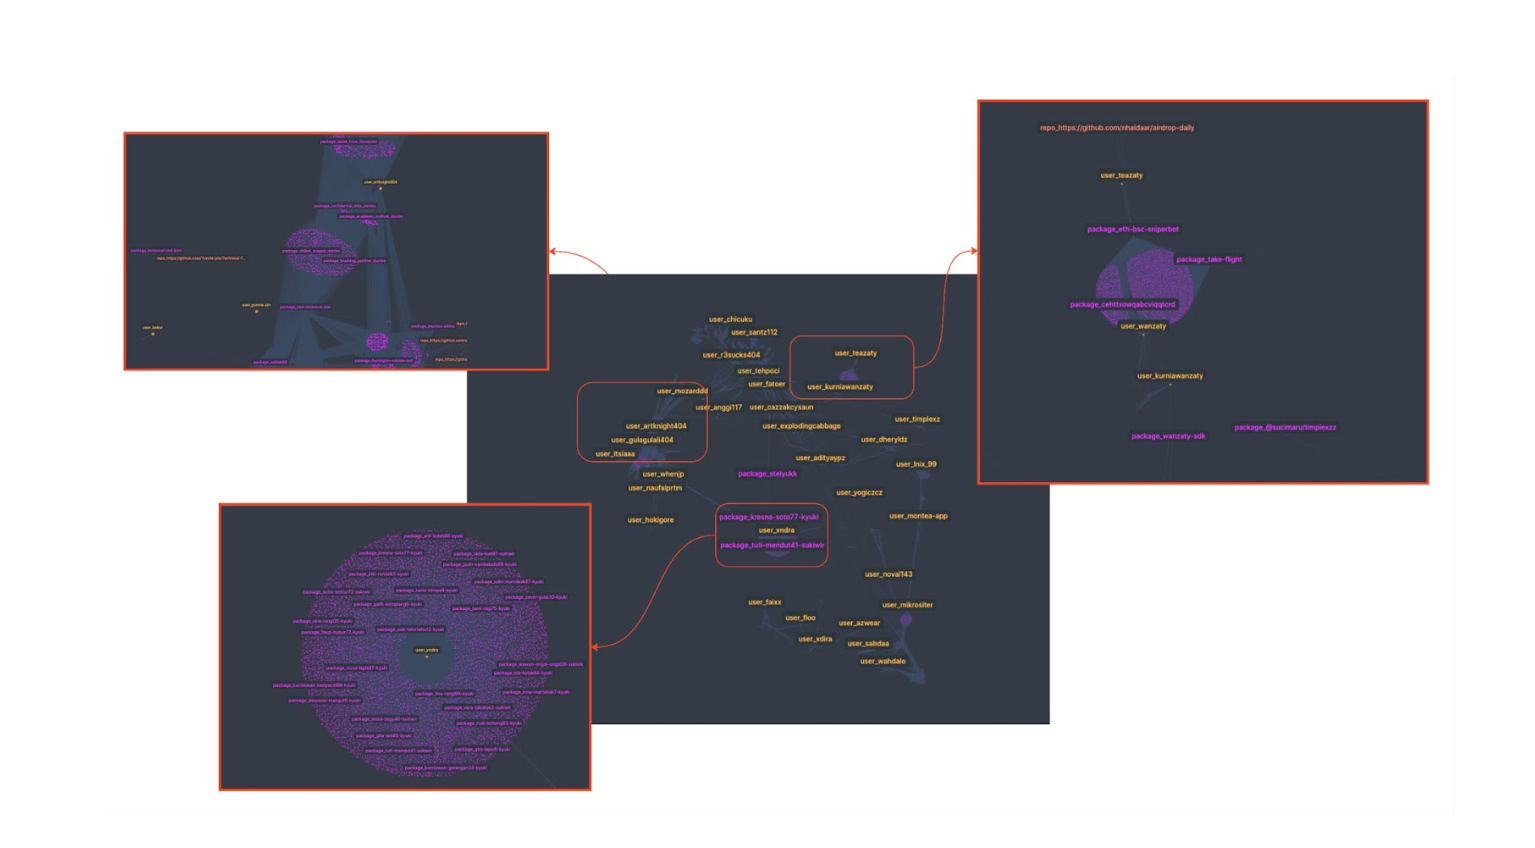
Tässä ovat analyysin keskeiset kohdat, jotka voimme nostaa esiin:
- Monet NPM-paketit ovat toisiinsa liittyviä. Joihinkin viitataan toistensa riippuvuuksina.
- Vaikka paketit ovat outoja eikä kukaan luultavasti tiedä niiden olemassaolosta, joillakin niistä on useita viikoittaisia latauksia. On vaikea hyväksyä, että tavallinen käyttäjä haluaisi ladata paketteja, kuten 0mc03esisd.
- Joillakin on liitettyjä tietovarastoja. Joskus näiden tietovarastojen omistajat näyttävät olevan valetilejä, samanlaisia kuin npm:ssä.
Huomautus: Käyttäjät lataavat lisää paketteja aalloissa, joten annetut tiedot voivat vaihdella hieman.
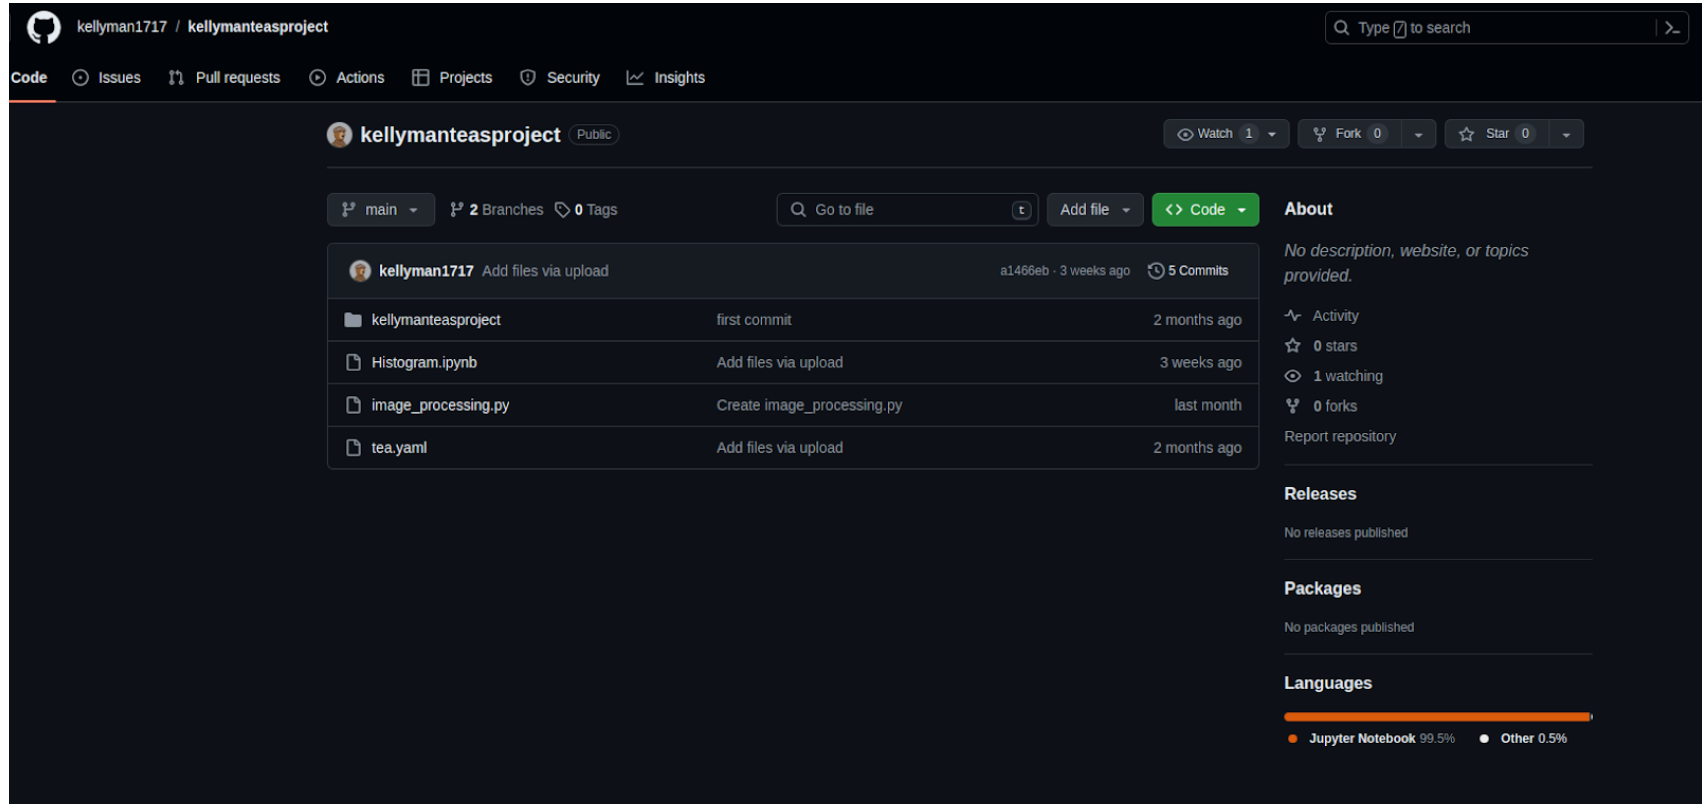
Tämä on esimerkki yhdestä asiaan liittyvästä arkistosta. Se sisältää joidenkin julkaistujen pakettien koodin. Myös joitakin muita tiedostoja, kuten teetä.yaml tiedosto.
Näyttelijän/näyttelijöiden tapaaminen
Onko tämä yhden kirjoittajan vai useiden yhteistyökumppaneiden työtä, on vaikea määrittää. Meillä on kuitenkin joitakin todisteita, jotka rajaavat tämän toiminnan alkuperää:
- Kieli: Tietyt koodin kommentit ovat indonesiaksi.
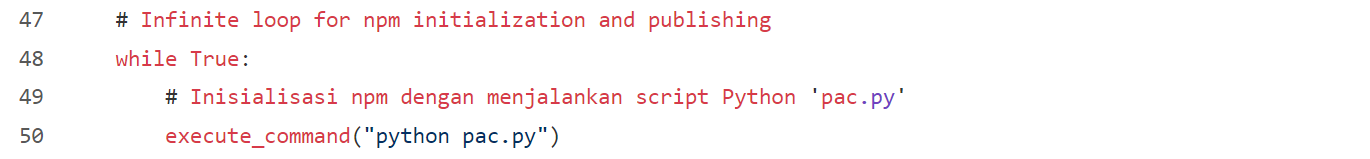
- Sijainti: Tietyt niihin liittyvien arkistojen omistajat ilmoittavat sijaintinsa Indonesiassa.
- GitHubin aktiviteettimetatietojen perusteella tunnistettava sijainti osoittaa myös Indonesiaan.

Viiden aamun tee
Koska Indonesia oli Britannian siirtomaa, se sopisi tänne täydellisesti teen juomiseen. Tässä tapauksessa kyseessä on kuitenkin melkoisen erityinen teelaatu.
Muistatko teetä.yaml tiedostot, jotka näimme alussa? Emme tuolloin näyttäneet niiden sisältöä, mutta se näytti tältä:
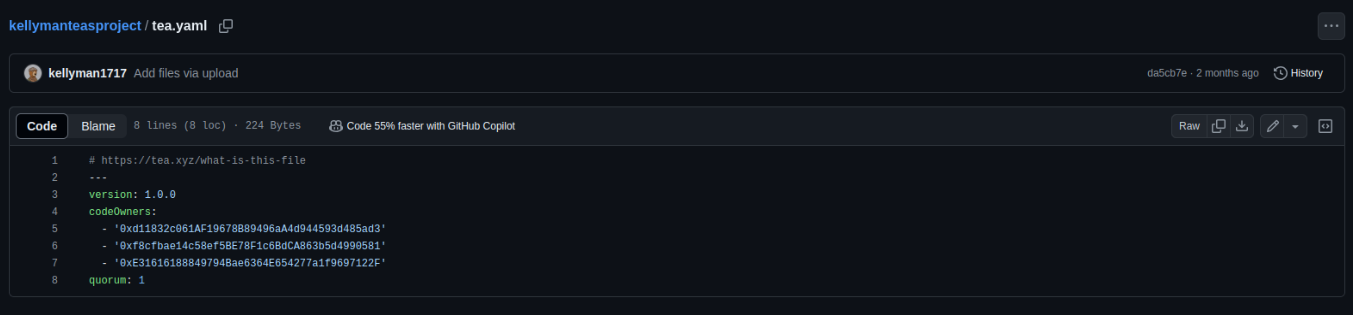
Nämä tiedostot näyttävät liittyvän aiheeseen TeeprotokollaMutta mikä se tarkalleen ottaen on? Pääsimme https://tea.xyz/blog/250k-grant-for-open-source-developers, joka kertoo tarkoituksesta:
Tea mullistaa digitaalista maailmaa puuttumalla pitkään jatkuneeseen ongelmaan avoimen lähdekoodin kehittäjien riittämättömästä korvauksesta. Tämän ongelman ratkaiseminen on kiireellisempää kuin koskaan, minkä vuoksi olemme päättäneet myöntää 250 000 dollaria avustuksia ennen protokollan julkaisua. Tämän alkuvaiheen tavoitteena on tukea sellaisten avoimen lähdekoodin projektien ylläpitäjiä, joilla on olennainen vaikutus avoimen lähdekoodin ohjelmistoekosysteemiin ja joiden teaRank-luokitus on yli 30 Tea Protocol Incentivized Testnetin edellä.
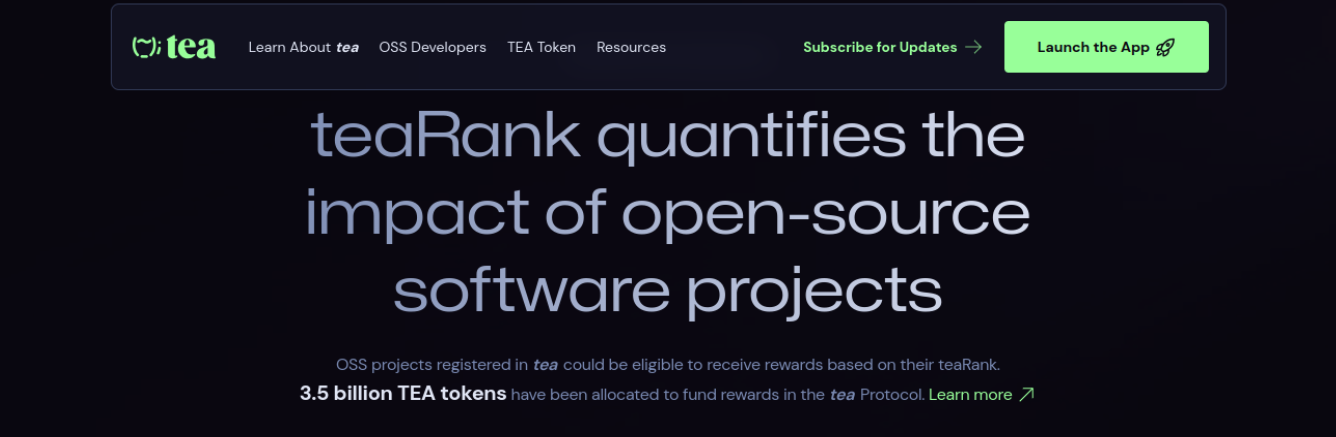
Teeprotokollan asiakirjojen mukaan:
”Jotta projekti voidaan rekisteröidä tea Protocol -protokollaan, se tarvitsee tea.yaml-tiedoston, joka toimii projektin perustuskirjana ja säätelee sen osallistujien määrää ja tiettyjen toimien suorittamiseen tarvittavien äänten määrää.”
Käytyämme teeverkostossa yritimme löytää yhden paketeista, jonka epäilemme paisuttavan mainetta. Löysimme sen:
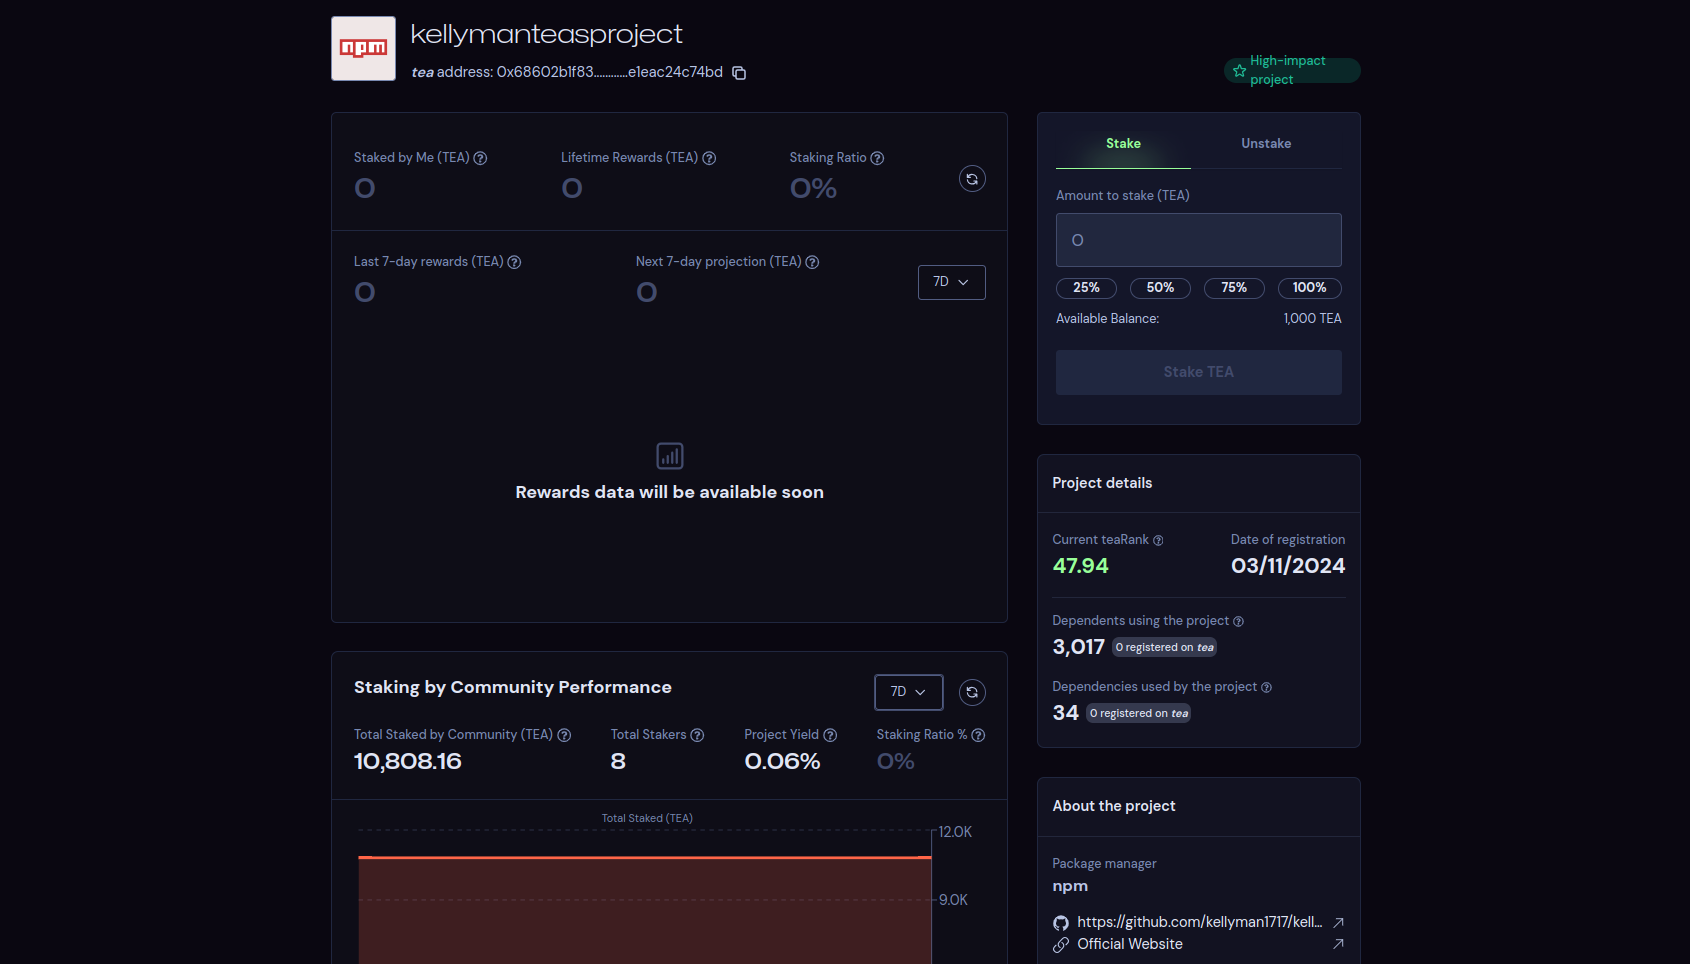
Tämä näyttää selittävän, mitä tässä tapahtuu: Tietyt käyttäjät paisuttavat avoimen lähdekoodin projektejaan tekaistulla suosiolla kaapatakseen teaRankin ja saadakseen teeyhdistyksen tarjoamat edut. Loppujen lopuksi raha on vanhin liikkeellepaneva voima, seksin ohella.
Johtopäätös ja viimeiset ajatukset
Vaikka näistä NPM-paketeista ei ole löydetty todisteita haitallisesta koodista, eivätkä ne todennäköisesti olleet tarkoitettuja kenenkään käyttävän niitä, ne saattavat rikkoa useita NPM:n, GitHubin tai Tea Associationin käyttöehtoja (TOS). Tämä ei kuitenkaan kuulu työmme piiriin (heille on kuitenkin ilmoitettu asiasta, ja he ryhtyvät asianmukaisiksi katsomiinsa toimiin). Näiden alustojen väärinkäyttö vaikuttaa meihin ja organisaatioihimme jollain tavalla.
Selvää on, että mikä tahansa näennäisen harmiton avoimen lähdekoodin paketti voi sisältää toimintoja, joita on vaikea ymmärtää ilman täydellistä kontekstitietoa.
Kehittäjänä minusta on haastavaa hallita manuaalisesti kaikkia kehittämiemme ja ylläpitämiemme sovellusten avoimen lähdekoodin paketteja tietyllä varmuustasolla. Ilman työkalua, joka automatisoi tämän hallinnan, tehtävä voisi viedä lukemattomia tunteja tiimeiltämme.
Aina on mahdollista katsoa muualle ja luottaa siihen, että avoimen lähdekoodin maailmat ovat turvallisia paikkoja. Onneksi uskon, että tämä ajattelutapa ei ole kovin yleinen nykyään; tämä tapaus on ollut käytännössä vaaraton, mutta koimme äskettäin paljon vakavamman välikohtauksen... XZ takaovi, eikä sitä ole ollut ainoa.
Jos olet lukenut tähän asti, toivottavasti olet nauttinut tämän erikoisen tapahtuman kaikista yksityiskohdista. Muista käyttää muutama minuutti tarkastellaksesi, mitä Xygeni voi tuoda organisaatiosi turvallisuuteen.
Liite: Listaa lopulliseen artikkeliin sisällytettävät asiaankuuluvat resurssit
NPM:n osuvammat käyttäjät julkaistujen pakettien määrän perusteella: vndra, wanzaty, artknight404, seblakkuah, Mikrositer, kellyman17
Pieni näyte heidän vastaavista paketeistaan: mikrositer, cryndex, arts-dao, seblakkuah, vndrabnb, vndrave, depfif, depsik, depeit, depnin, Dopon, kellymanteasproject.
Joitakin aiheeseen liittyviä GitHub-arkistoja, jotka sisältävät tea.yml-tiedostoja:
