






Kolme kertaa kahdeksan kuukauden aikana sama npm-mato-strategia toimi. Eri hyökkääjät, eri paketit, sama mekaniikka ja sama julkaisun ja havaitsemisen välinen aikaikkuna, joka mahdollisti jokaisen. Jos kysyt, mikä npm-mato oikeastaan on ja miksi kaava toistuu jatkuvasti korjauksen sijaan, tämä on rehellinen vastaus: tapaukset, mekaniikka ja yksi aukko, jonka jopa vankka puolustuskehys jättää auki.
Mikä on npm-mato?
Npm-mato on npm-rekisteriin julkaistu haitallisen koodinpätkä, joka leviää automaattisesti muihin paketteihin suorituksen jälkeen. Yleensä se varastaa ylläpitäjän julkaisutiedot ja käyttää niitä saman hyötykuorman lisäämiseen kaikkiin ylläpitäjän hallinnoimiin paketteihin. Se on "mato" klassisessa merkityksessä: se ei odota, että joku asentaa sen tarkoituksella, vaan se leviää itsestään paketista pakettiin, tililtä tilille, koneen nopeudella.
Tuo itseleviäminen erottaa npm-mato-tapauksen tavallisesta haitallisesta paketista. Yksikin haitallinen paketti on kuin neula heinäsuovan sisällä. Npm-mato muuttaa jokaisen vaarantuneen ylläpitäjän uudeksi jakelupisteeksi, ja heinäsuova alkaa tuottaa omia neulojaan.
Suurimmat npm-matotapaukset tähän mennessä
Viime vuonna npm-matokuviota testattiin kolme kertaa tosielämässä, ja jokainen niistä oli edellistä tehokkaampi:
- Shai-Hulud (syyskuu 2025). Ensimmäinen dokumentoitu itseään leviävä npm-mato. Se vaaransi ylläpitäjän tunnistetiedot ja käytti niitä sitten julkaistakseen haitallisia versioita kaikista kyseisen ylläpitäjän hallinnassa olevista paketeista, muuttaen kehittäjät itse madon seuraavan vaiheen toimitusmekanismiksi.
- axios (maaliskuu 2026). Pakettiin piilotettu kansallisvaltioiden haittaohjelma, jota verkotettiin noin 100 miljoonaa kertaa viikossa. Ei mato varsinaisessa leviämismielessä, mutta todiste siitä, että sama npm-ekosysteemin luottamusmalli, jota Shai-Hulud hyödynsi, kykeni kuljettamaan todella massiivista hyötykuormaa.
- SAP npm (huhtikuu 2026). Tuolloin sitä kuvailtiin miniatyyri-Shai-Huludiksi: sama matokuvio, toistettuna suuremmassa mittakaavassa alle vuotta alkuperäisen tapahtuman jälkeen. Mekanismi ei ollut muuttunut. Puolustusmekanismitkaan eivät olleet suurimmaksi osaksi muuttuneet.
Kolme npm mato-tapausta, yksi toistuva kuvio: vaaranna luotettava julkaisija, käytä heidän tunnuksiaan automaattiseen levittämiseen ja luota julkaisun ja yhteisön havaitsemisen väliseen kuiluun hoitaaksesi loput.
Kaava, joka toistuu
Jos yksityiskohdat jätetään pois, jokainen npm-matotapaus noudattaa samoja neljää iskua:
- Tilin vaarantuminen. Ylläpitäjän julkaisutunnus, npm login, tai CI-tunnistetiedot varastetaan, yleensä tietojenkalastelun, vuodetun salaisuuden tai vaarantuneen riippuvuuden kautta heidän omassa ketjussaan.
- Hiljainen injektio. Hyökkääjä julkaisee uuden version laillisesta ja luotettavasta paketista, johon on lisätty haitallista koodia. Tämä tapahtuu usein asennuksen jälkeisessä tai muussa elinkaarikomentosarjassa, joka suoritetaan automaattisesti heti asennuksen jälkeen.
- Automaattinen eteneminen. Jos vaarantunut ylläpitäjä hallitsee muita paketteja tai jos haitallinen skripti itse kerää lisää tunnistetietoja, mato leviää seuraavaan pakettiin ja seuraavaan ylläpitäjään ilman hyökkääjän lisätoimia.
- Havaitsemisviive. Paketti on rekisterissä, josta kuka tahansa voi asentaa sen, kunnes joku huomaa sen, ilmoittaa siitä ja se poistetaan. Tuo viive, tunteja joissakin tapauksissa, päiviä toisissa, on koko madon tarvitsema aikaikkuna.
Neljännen iskun tunnistaminen on puolustuksen kannalta todella tärkeää. Jokainen npm-matotapauksen lieventämisstrategia on pohjimmiltaan yritys pienentää tai ohittaa tämä havaitsemisviive.
Viittauksen arvoinen viitekehys: SIP:n vastaus jäähtymisongelmaan
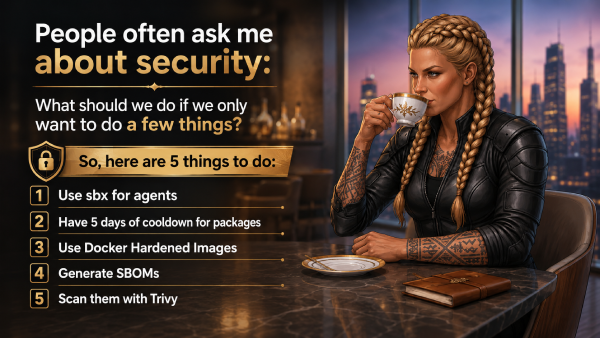
Kaikki vastaukset tähän malliin eivät tule myyjältä. Yksi selkeimmistä on SIP:n ja Mohammad-Ali A'râbin välitön turvallisuussuunnitelma, viiden kontrollin hätätilannekehys ohjelmistojen toimitusketjun riskille, joka syntyi SafeDev-istunnon lopussa esitetystä hyvin käytännöllisestä kysymyksestä: "Jos voimme tehdä vain muutaman asian, mitä meidän pitäisi tehdä ensin?"
SIP:n toinen ohjauskeino kohdistuu suoraan npm-mato-ongelmaan: jäädytä tarkistamattomat riippuvuudet viiden päivän jäähyajalla ja poista elinkaarikomentosarjat käytöstä, jotta haitallinen asennuksen jälkeinen komentosarja ei voi suorittaa automaattisesti asennuksen aikana. Käytännössä se on min-release-age=5 ja ignore-scripts=true projektin .npmrc, pakotettu CI:ssä, jotta lukitustiedosto ei voi hiljaisesti ratkaista eilen julkaistua pakettia. Se on aidosti järkevä ja helppo hallinta, ja se kohdistuu suoraan samaan tunnistusviiveeseen, josta jokainen npm-matotapaus on riippuvainen. Sukella asiaan:
Missä jäähtymisikkuna jättää edelleen aukon
Jäähtymisjakso on veto siitä, että yhteisö huomaa ja ilmoittaa haitallisesta paketista ennen odotusajan päättymistä. Useimmiten tämä veto kannattaa. Merkittävä osa vaarantuneista paketeista merkitään julkaisun ensimmäisten päivien aikana, minkä vuoksi viiden päivän ikkuna on kohtuullinen oletusarvo.
Mutta npm-mato ei käyttäydy kuin tyypillinen haitallinen paketti, ja se muuttaa sitä, mitä kiinteä jäähtymisaika voi ja ei voi tehdä sinulle.
Ollakseen valmiinacise nopeudesta: Nopeasti leviävä mato ei itse asiassa kumoa itse jäähyä. Jos julkaisulle asetetaan tiukka vähimmäisikä, alkuperäisen aallon aikana julkaistut paketit ovat edelleen liian uusia päästäkseen koontiin riippumatta siitä, kuinka monta pakettia mato vaarantaa sillä välin. Nopeus on tärkeää, mutta se on tärkeää kaikille muille paketeille, jotka eivät käytä jäähyä, ei jo voimassa olevan jäähyn voittamisen kannalta.
Todellinen rajoitus on kärsivällisyys. Huolellisempi hyötykuorma voi olla lepotilassa jäähtymisjakson jälkeen ja aktivoitua vasta, kun päivät ovat kuluneet loppuun ja paketti on ikääntynyt "luotettavaan" vyöhykkeeseen ennencisely, koska se tietää jäähtymisjakson tarkkailevan. Tässä tilanteessa pelkkä kiinteä jäähtymisjakso ei riitä, ja juuri tässä tilanteessa jonkin MEW:n näyttöön perustuvan havaitsemisen kaltaisen on toimittava sen rinnalla, ei sen sijaan.
Kumpikaan epäonnistumistapa ei ole SIP:n ajattelutavan virhe. Jäähtyminen on yhteisön havaitsemiseen perustuva prosessi, ja yhteisön havaitsemisella on rajansa: se ei voi havaita sellaista, mitä kukaan ei ole vielä raportoinut. Tämä ei ole SIP:lle ainutlaatuinen aukko, vaan rakenteellinen rajoitus mille tahansa puolustukselle, joka odottaa allekirjoitusta, tiedotetta tai julkista raporttia ennen toimimista.
Miten MEW sulkee jäähtymisikkunan kuilun
Tämä on ennakkocisely aukko Xygenin haittaohjelmien ennakkovaroitus (MEW) on rakennettu sulkeutumaan. Sen sijaan, että MEW odottaisi yhteisön raportteja tai julkaistuja allekirjoituksia, se skannaa jatkuvasti NPM:ää, PyPI:tä ja Mavenia uusien pakettien ja versioiden julkaisun yhteydessä analysoiden toimintaa sen sijaan, että vertaisi sitä tunnettuihin uhkiin. Kun jokin näyttää haitalliselta, se asetetaan karanteeniin ja tietoturvatutkijat vahvistavat löydöksen ennen julkistamista, eivät sen jälkeen.
Tällä erolla on merkitystä molemmissa yllä mainituissa npm-matojen vikatiloissa. Nopeasti etenevää matoa vastaan esiallekirjoituksen tunnistus ei tarvitse viittä päivää, jonka jäähtymisjakso olettaa. Kärsivällistä ja passiivista kuormaa vastaan MEW:n käyttäytymisanalyysi ei etsi ikää tai mainetta, vaan sitä, mitä koodi todellisuudessa tekee, joten jäähtymisjakson odottaminen ei osta hyökkääjälle mitään.
MEW:n riippuvuuspalomuuri laajentaa tämän itse asennuspisteeseen asti estäen haitallisen paketin reaaliajassa, vaikka se olisi läpäissyt aiemmat tarkistukset, ja sama tunnistuskerros kattaa myös CI/CD npm-matotapauksen puoli: unlock-branch, inject, relock -kuvio, jonka avulla hyökkääjä voi työntää haitallisen commit ja peittelevät jälkensä hiljaa, ja heillä on täydellinen lokitieto, jos niin joka tapauksessa tapahtuu.
SIP ja MEW vastaavat samaan kysymykseen eri tasoilla
Mikään tästä ei tee SIP:n jäähyhallinnasta väärää, ja on syytä sanoa suoraan: viiden päivän jäähy, jossa elinkaariskriptit on poistettu käytöstä, on edelleen yksi nopeimmista ja edullisimmista puolustuskeinoista, joita tiimi voi ottaa käyttöön tavallista npm-mato-tapausta vastaan, ja se kuuluu mihin tahansa vakavaan toimitusketjun koventamissuunnitelmaan. Se ei kuitenkaan pysty havaitsemaan sitä, mitä yhteisö ei ole vielä löytänyt. Se on jatkuvan, käyttäytymiseen perustuvan havaitsemisen tehtävä jäähyn alla, ei sen sijaan.
Yhdessä nämä kaksi lähestymistapaa kattavat saman ongelman molemmat päät: SIP kovettaa rakenteen pipeline, riippuvuuksien jäädytys ja säilön kuva tunnetun, paljastetun uhkamaiseman ympärillä, kun taas MEW:n allekirjoitusta edeltävä tunnistus kattaa npm-matotapaukset, joita ei ole vielä paljastettu, eli ne, joita jäähtymisikkuna ei oman logiikkansa mukaan näe tulevan.

FAQ
Mikä on npm-mato yhdessä lauseessa?
Npm:ään julkaistua haittaohjelmakoodia, joka leviää automaattisesti muihin paketteihin, tyypillisesti varastamalla ylläpitäjän tunnistetiedot ja käyttämällä niitä saman hyötykuorman lisäämiseen muualle ilman hyökkääjän lisätoimia.
Onko jokainen haitallinen npm-paketti npm-mato?
Ei. Haitallinen paketti, joka ei leviä itsestään, on toimitusketjuhyökkäys, mutta ei mato. Npm-matotapauksen määrittelee erityisesti itseleviämisvaihe: yksi vaarantuminen johtaa automaattisesti seuraavaan.
Pysäyttääkö riippuvuuden jäähtymisjakso npm-madon?
Se vähentää riskiä merkittävästi, koska useimmat haitalliset paketit ilmoitetaan julkaisun ensimmäisten päivien aikana. Jäähtymisaika riippuu kuitenkin yhteisön havaitsemisnopeudesta, ja nopeasti leviävä tai tarkoituksella lepotilassa oleva npm-mato voidaan rakentaa erityisesti tämän ajanjakson voittamiseksi.
Mikä oikeasti nappaa npm-madon ennen jäähtymisjaksoa?
Jatkuva, käyttäytymiseen perustuva skannaus, joka ei ole riippuvainen jo olemassa olevasta allekirjoituksesta tai julkisesta raportista. Juuri tätä varten allekirjoitusta edeltävät tunnistustyökalut, kuten Xygenin MEW, on suunniteltu paikkaamaan näitä aukkoja.
