
Nykyaikaisessa ohjelmistokehityksessä 95 % avoimen lähdekoodin ohjelmistojen haavoittuvuuksista johtuu transitiivisistä riippuvuuksista. Nämä epäsuorat yhteydet tuovat mukanaan piileviä riskejä, jotka jäävät usein huomaamatta. Mutta mitä on transitiivinen riippuvuusohjelmisto? Se on epäsuora linkki, joka periytyy muiden pakettien kautta ja voi altistaa sovelluksesi tietoturvahaavoittuvuuksille. Näistä näkymättömistä komponenteista voi tulla heikkouksia, mikä tekee ohjelmistostasi alttiimman kyberhyökkäyksille. Tämän ohjelmiston osan ymmärtäminen ja suojaaminen on ratkaisevan tärkeää vakaan ja suojatun ympäristön ylläpitämiseksi.
Määritelmät:
Mikä on transitiivinen riippuvuus? #
On epäsuora riippuvuus, jonka projektisi perii toisesta paketista. Jos esimerkiksi projektisi on riippuvainen kirjastosta A ja kirjasto A on riippuvainen kirjastosta B, kirjastosta B tulee transitiivinen riippuvuus. Nämä näkymättömät riippuvuudet voivat kasaantua, kun jokainen kirjasto tai moduuli tuo omat riippuvuutensa, mikä vaikeuttaa ohjelmistosi valvontaa ja suojaamista.
Miten transitiiviset riippuvuudet toimivat #
Katsotaanpa yksinkertaista esimerkkiä:
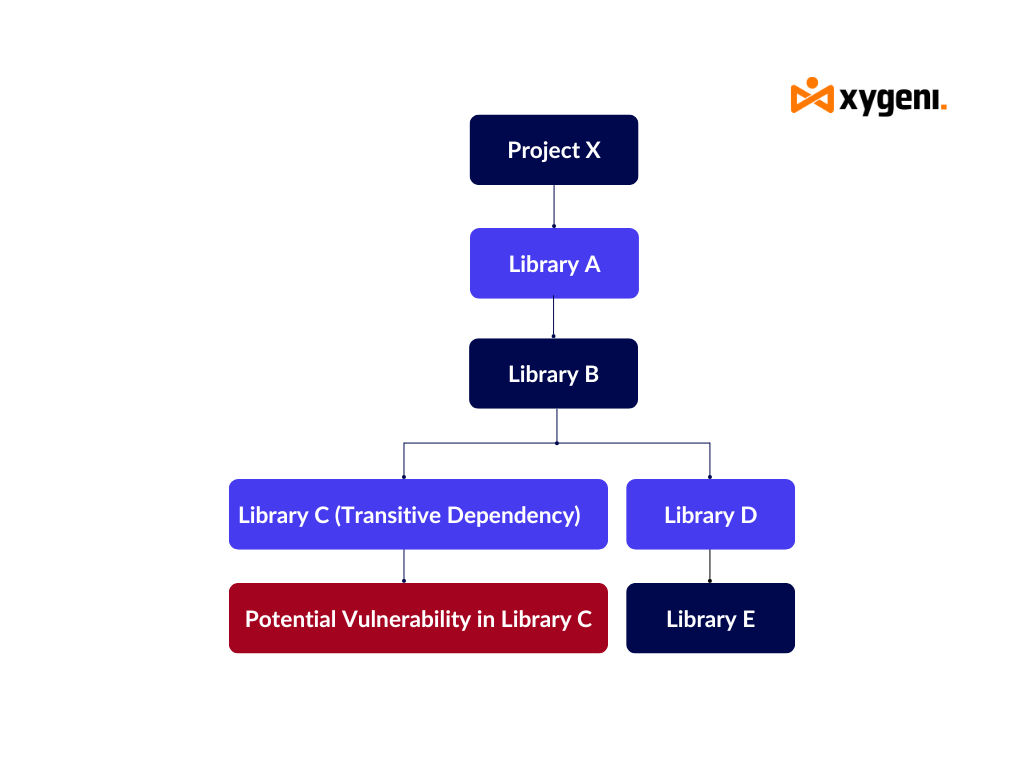
- Project X riippuu Kirjasto A perustoimintoja, kuten lokitietojen tallentamista varten.
- Kirjasto A itse riippuu Kirjasto B lisäaputoimintoja varten.
- Kirjasto B käyttötarkoituksiin Kirjasto C konfiguraation jäsentämistä varten.
Tässä skenaariossa:
- Kirjasto C on transitiivinen riippuvuusohjelmisto, joka on Project X kautta Kirjasto A ja Kirjasto B.
- If Kirjasto C sisältää haavoittuvuuden, se voi mahdollisesti vaikuttaa koko projektiin, vaikka Project Xkehittäjät eivät ehkä ole edes tietoisia Kirjasto Colemassaolo.
- Laajennetaanpa tätä:
- If Kirjasto C on vanhentunut tai huonosti ylläpidetty, siinä saattaa olla haavoittuvuuksia, jotka on korjattu uudemmissa versioissa. Koska se on kuitenkin hautautunut Kirjasto Aja kirjaston B riippuvuuksien vuoksi se saattaa jäädä huomaamatta tietoturvatarkastuksissa.
- Mikä pahinta, hyökkääjät voivat hyödyntää tätä "piilotettua" polkua kohdistamalla haavoittuvuuksia laajalti käytettyihin transitiivisiin riippuvuuksiin, joita kehittäjä ei suoraan hallitse.
Nämä epäsuorien yhteyksien ketjut pitenevät ja monimutkaistuvat suuremmissa ohjelmistoprojekteissa, mikä lisää potentiaalista hyökkäyspinta-alaa ja vaikeuttaa tietoturvan valvontaa. Hyökkääjät voivat hyödyntää näitä piilotettuja polkuja kohdistamalla haavoittuvuuksia yleisesti käytettyihin mutta vähemmän näkyviin komponentteihin.
Miksi transitiiviset riippuvuudet ovat tärkeitä #
- Piilotetut haavoittuvuudet:
Transitiiviset riippuvuudet aiheuttavat näkymättömiä haavoittuvuuksia, koska kehittäjät eivät suoraan hallitse tai valvo niitä. Näitä riskejä ei usein valvota, mikä tekee niistä ensisijaisia kohteita kyberhyökkäyksille. - Lisääntynyt monimutkaisuus ja riski:
Epäsuorien ohjelmistoyhteyksien hallinta lisää monimutkaisuutta. Jokainen lisäkerros lisää vanhentuneen tai epävarman koodin pääsyn riskiä projektiisi. Voit esimerkiksi korjata haavoittuvuuden kirjastossa A, mutta jos kirjasto C pysyy alttiina, projektisi on edelleen vaarassa. - Säännösten noudattaminen:
Sääntelykehykset, kuten NIST: n SBOM vaativat organisaatioilta näkyvyyden ylläpitämistä kaikkiin ohjelmistokomponentteihin, mukaan lukien transitiiviset riippuvuudet. Niiden seuraamatta jättäminen voi johtaa vaatimustenmukaisuusongelmiin. Kattava valvonta on ratkaisevan tärkeää näiden vaatimusten täyttämiseksi standards.
Transitiivisten riippuvuuksien hallinta #
- Tunnista transitiiviset riippuvuudet:
Käytä työkaluja, kuten Xygenin ohjelmistokoostumusanalyysiä (SCA) kartoittaaksesi koko riippuvuuspuusi, mukaan lukien sekä suorat että transitiiviset riippuvuudet. Tämä läpinäkyvyys antaa selkeän kuvan paketeista, joihin projektisi on riippuvainen, mikä vähentää riskejä. - Korjaa haavoittuvuudet:
Haavoittuvuuksien tunnistamisen jälkeen Xygenin alusta tarjoaa ohjeita haavoittuvien pakettien korjaamiseen tai päivittämiseen transitiivisissä riippuvuuksissasi. Ennakoiva korjaus varmistaa, etteivät nämä piilevät ongelmat kasva merkittäviksi tietoturvauhkiksi. - Poista tarpeettomat riippuvuudet:
Analysoimalla komponenttigraafiasi Xygeni auttaa tunnistamaan ja poistamaan tarpeettomia transitiivisia riippuvuuksia. Tämä pienentää hyökkäyspinta-alaa ja yksinkertaistaa tietoturvapäivityksiä.
Transitiivisten riippuvuuksien suojaaminen Xygenillä #
Reaaliaikainen valvonta ja haittaohjelmien tunnistus: #
Xygenin Open Source Security (OSS) -alusta skannaa jatkuvasti sekä suoria että transitiivisiä riippuvuuksia haavoittuvuuksien varalta. Se havaitsee haitallisia paketteja julkisissa rekistereissä, kuten NPM, Maven ja PyPI, ja asettaa haavoittuvat paketit karanteeniin ennen kuin ne vaarantavat järjestelmääsi. Xygenin hälytykset ilmoittavat tietoturvatiimille reaaliajassa.
Kontekstitietoinen haavoittuvuuksien priorisointi: #
Kaikki haavoittuvuudet eivät ole yhtä kriittisiä. Xygenin Application Security Posture Management (ASPM) priorisoi haavoittuvuuksia sellaisten tekijöiden perusteella kuin hyödynnettävyys, saavutettavuus ja mahdollinen liiketoimintavaikutus. Tämä varmistaa, että tiimisi keskittyy ensin vaarallisimpiin haavoittuvuuksiin.
Täydellinen riippuvuuskartoitus: #
Xygenin riippuvuuskartoitus tarjoaa kattavan visuaalisen esityksen siitä, miten kaikki komponenttisi ovat vuorovaikutuksessa keskenään. Tämä yksityiskohtainen kartoitus antaa tietoa...cistietoja tarpeettomien riippuvuuksien korjaamisesta, päivittämisestä tai poistamisesta.
Kooditason suojaus: #
Xygenin Code Security Ratkaisu etsii sovelluksestasi haitallista koodia varmistaen, että jopa transitiivisten riippuvuuksien kautta lisätty koodi on uhkatonta. Se havaitsee uhat, kuten takaportit ja kiristysohjelmat, ennen kuin ne pääsevät tuotantoon, täydentäen olemassa olevaa ratkaisuasi. staattiset analyysityökalut (SAST).
Suojaa projektisi Xygenin avulla #
Nyt tiedät siis, mitä transitiivinen riippuvuus on. Xygenin reaaliaikaisen valvonnan, ennakoivan uhkien tunnistuksen ja kattavien tietoturvatyökalujen avulla voit suojata ohjelmistopinosi jokaisen kerroksen. Ota meihin yhteyttä jo tänään varataksesi demon ja suojataksesi toimitusketjusi!
Varaa demo tänään ja ota selvää, miten Xygeni voi mullistaa lähestymistapasi ohjelmistoturvallisuuteen.

Usein Kysytyt Kysymykset #
Osittainen riippuvuus tapahtuu, kun ei-ensisijainen attribuutti on toiminnallisesti riippuvainen osasta yhdistettyä ensisijaista avainta eikä koko avaimesta, mikä johtaa redundanssiin.
Käytä työkaluja, kuten Xygenin Open Source Security alusta, joka havaitsee ja korjaa projektisi käyttämien ohjelmistopakettien haavoittuvuudet. Nämä työkalut tarjoavat automaattisia ohjeita siitä, miten haavoittuvaiset komponentit voidaan korjata tai päivittää ennen kuin ne eskaloituvat tietoturvariskeiksi.
Analysoi riippuvuuspuutasi nähdäksesi, mikä paketti tuo sen mukanaan. Päivitä tai refaktoroi koodiasi poistaaksesi sen rikkomatta toiminnallisuutta. Xygenin alusta auttaa visualisoimaan ja hallitsemaan näitä suhteita.
Käytä Mavenin komentoja mvn dependency:tree tarkistaa transitiiviset riippuvuudet. Tämä komento näyttää projektisi riippuvuuksien täyden hierarkian. Xygeni integroituu Mavenin kanssa tarjotakseen syvempiä tietoturvatietoja.
Jotta voit päivittää transitiiviset riippuvuudet turvallisesti, voit aloittaa käyttämällä työkaluja riippuvuuspuusi kartoittamiseen. Tämän jälkeen pystyt tunnistamaan, mikä paketti tarvitsee päivitystä. Vinkki: varmuuskopioi koodi aina ennen muutosten tekemistä. Kokeile standard päivityskomennot ensin. Jos tämä ei ratkaise ongelmaa, korvaa tai kiinnitä kyseinen versio asetustiedostoihisi. Tarvittaessa voit asentaa riippuvuuden suoraan. Lopuksi sinun tarvitsee vain suorittaa testejä varmistaaksesi, ettei mikään riko toimintaa, dokumentoida muutos ja seurata uusia haavoittuvuuksia.

