





AI-Driven SDLCL'IA est déjà là. Elle n'est plus en train d'arriver, elle est déjà là. Elle écrit du code dans nos environnements de développement intégrés. Elle choisit des bibliothèques. Elle ouvre des applications. pull requestsIl exécute des étapes dans notre pipelineLa question n'est plus de savoir si les développeurs utiliseront l'IA, mais comment les organisations peuvent maintenir la visibilité, le contrôle et la confiance pendant cette période.
Le développement logiciel moderne est déjà entré dans l'ère de l'IA.
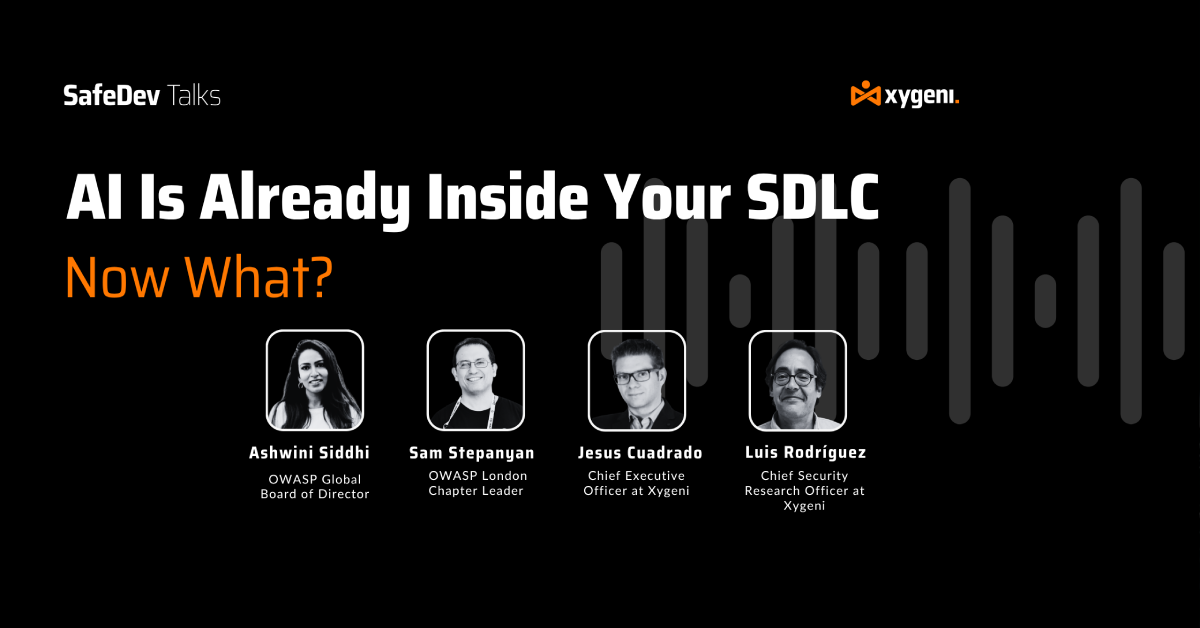
Dans les entreprises d'ingénierie, les développeurs utilisent déjà des copilotes, des assistants de codage, des environnements de développement intégrés (IDE) basés sur l'IA, des agents internes, des outils connectés à des plateformes de gestion de contenu (MCP) et des flux de travail de plus en plus autonomes dans le cadre de leurs opérations de développement quotidiennes. Ce qui n'était au départ qu'une expérimentation s'est rapidement intégré au cycle de vie du développement logiciel. C’était le thème central de la dernière conférence SafeDev Talk organisée par Xygeni : « AI-Driven SDLCLes s sont déjà là. Et maintenant ? »
La séance a réuni Sam Stepanyan, membre du conseil d'administration mondial d'OWASP et responsable de la section londonienne d'OWASP ; Ashwini Siddhi, membre du conseil d'administration mondial d'OWASP et leader en cybersécurité spécialisé dans les environnements pilotés par l'IA ; et Jésus CuadradoPDG de Xygeni, animé par Luis Rodriguez, Chargée de recherche chez Xygeni.
Ce qui est ressorti de la discussion, c'est un message clair : le débat sur la sécurité des applications a fondamentalement changé. Les équipes de sécurité ne se préparent plus à l'intégration de l'IA dans le développement logiciel ; elles y sont déjà confrontées.
Principaux enseignements pour une approche pilotée par l'IA SDLCs
- L'IA est déjà intégrée à la plupart des technologies modernes. SDLCpar le biais de copilotes, d'assistants de codage, d'agents autonomes et d'outils de développement basés sur l'IA.
- Les modèles AppSec traditionnels n'ont pas été conçus pour le code généré par l'IA, les dépendances illusoires, les flux de travail autonomes ou le développement à la vitesse de la machine.
- L'IA fantôme devient un défi majeur en matière de visibilité et de gouvernance pour CISÉquipes OS et sécurité des applications.
- Le développement assisté par l'IA introduit de nouvelles surfaces d'attaque, notamment l'injection de paquets, les dépendances malveillantes, l'abus de MCP et les flux de travail automatisés.
- Les organisations ont besoin de modèles de gouvernance prenant en compte l'IA et construits autour de la visibilité, de l'attribution, du principe du moindre privilège et de la vérification continue.
- Le secteur évolue rapidement vers l'agentivité SDLCs où les systèmes d'IA effectuent activement des opérations de développement.
Regardez l'intégralité de la session SafeDev Talk : L'IA au cœur du développement SDLCs sont déjà là
Vous trouverez ci-dessous quelques-uns des principaux points abordés lors de la session, notamment la manière dont l'IA redéfinit le modèle des menaces en matière de sécurité des applications et pourquoi. CISLes systèmes d'exploitation perdent en visibilité sur l'ensemble des environnements de développement, et les organisations peinent à déterminer les contrôles pratiques qu'elles devraient prioriser.
Pourquoi l'IA est-elle privilégiée ? SDLC La sécurité est primordiale en ce moment.
L'adoption de l'IA dans le développement logiciel s'accélère plus vite que la plupart des programmes de gouvernance ne peuvent s'adapter. À mesure que les organisations passent du rôle de copilotes à celui d'agents de plus en plus autonomes, SDLC elle devient de plus en plus automatisée, dynamique et difficile à surveiller avec les approches traditionnelles de sécurité des applications.
Pour beaucoup CISResponsables des systèmes d'exploitation et de la sécurité des applications, le défi n'est plus de savoir si l'IA va s'intégrer aux environnements de développement. Le défi consiste à maintenir la visibilité, l'attribution et le contrôle opérationnel une fois qu'elle y est déjà présente.
Ce changement oblige déjà les organisations à repenser leur approche. software supply chain security, les modèles de gouvernance, la visibilité des développeurs et le rôle de la confiance dans les environnements de développement logiciel modernes.
L'adoption de l'IA progresse plus rapidement que la gouvernance de la sécurité.
L'un des thèmes récurrents de la conversation était la rapidité. Comme l'a expliqué Luis Rodriguez en introduction, l'IA ne se limite plus à l'expérimentation ou aux outils de productivité isolés. Elle participe déjà directement aux flux de développement : écriture de code, sélection de bibliothèques, interaction avec… pipelineet, de plus en plus, en opérant directement sur l'infrastructure logicielle.
Ce qui a le plus surpris les intervenants, ce n'est pas l'existence même de l'adoption de l'IA, mais son ampleur déjà considérable, souvent sans visibilité ni gouvernance formelles. Sam Stepanyan a décrit un décalage croissant entre la politique de sécurité officielle et la réalité au sein des équipes d'ingénierie, notamment dans les secteurs réglementés. Certaines organisations affirment encore « ne pas utiliser l'IA », alors que les développeurs intègrent déjà des copilotes, des assistants et des outils d'IA dans leurs flux de travail quotidiens.
Dans le même temps, il a souligné une réalité que de nombreuses organisations ont encore du mal à accepter : même les entreprises qui tentent d’éviter l’adoption de l’IA sont confrontées à des adversaires qui l’utilisent déjà de manière agressive. Cette tension crée ce que de nombreux responsables de la sécurité décrivent désormais comme l'IA fantôme au sein des environnements de développement logiciel, des systèmes d'IA fonctionnant en dehors des modèles de gouvernance établis.
Ashwini Siddhi a apporté un autre éclairage important. Ce qui la préoccupe, ce n'est pas tant la rapidité d'adoption en elle-même, mais le manque de rigueur opérationnelle autour du code généré par l'IA. Au cours de la discussion, elle a souligné que les organisations n'ont souvent aucune information fiable sur la contribution de l'IA, les raisons pour lesquelles elle a généré du code spécifique, ni sur la manière dont ces éléments ont été intégrés.cisLes ions devront être examinés et validés ultérieurement. L'implication est importante : les équipes de développement introduisent des contributeurs non humains dans le SDLCmais la plupart des modèles de gouvernance et d'évaluation supposent encore une paternité exclusivement humaine.
L'IA ne se contente pas d'accélérer le développement. Elle transforme la manière dont le risque est perçu. SDLC
À mesure que l'IA s'intègre aux processus de développement logiciel, la surface d'attaque s'étend bien au-delà des hypothèses traditionnelles de sécurité applicative. Les intervenants sont revenus à plusieurs reprises sur une idée centrale : la plupart des programmes de sécurité étaient conçus pour gérer des risques connus à une vitesse humaine. L'IA modifie simultanément ces deux conditions.
Les équipes de sécurité ne se contentent plus d'examiner le code écrit par des humains. Elles doivent de plus en plus gérer les dépendances générées par l'IA, les risques d'injection de dépendances, les flux de travail autonomes, les outils connectés aux plateformes de sécurité matérielles, les plugins d'IA et la vitesse d'exécution des machines. CI/CD exécution.
Ashwini Siddhi a expliqué que l'un des premiers concepts à se fissurer est celui de la frontière de confiance traditionnelle elle-même. Les systèmes d'IA sont entraînés sur d'énormes volumes de code public, dont une grande partie est non sécurisée, obsolète ou impossible à vérifier intégralement. De ce fait, les organisations perdent la capacité de définir clairement ce qui relève ou non des limites de confiance.
Elle a également souligné que l'IA modifie fondamentalement la nature de la modélisation des menaces, car ces systèmes ne sont pas statiques. Les analyses de sécurité ponctuelles traditionnelles ne sont plus pertinentes dans des environnements où les systèmes d'IA évoluent, s'adaptent et optimisent leur comportement de manière dynamique et continue.
Jesus Cuadrado a abordé le problème sous l'angle de la chaîne d'approvisionnement logicielle. L'un des exemples les plus frappants évoqués lors de la session concernait les dépendances suggérées par l'IA. Les développeurs acceptent de plus en plus les recommandations de paquets générées par l'IA de manière automatique, souvent sans validation ou presque. Cela ouvre la voie à une toute nouvelle vulnérabilité.
Comme évoqué lors de la table ronde, les attaquants peuvent identifier les noms de paquets hallucinés générés par de grands modèles de langage, enregistrer ces paquets dans des dépôts publics et attendre que les développeurs ou les agents d'IA les installent automatiquement.
Cela change radicalement les hypothèses qui sous-tendent les traditions SCA Les équipes de sécurité ne se contentent plus de gérer les dépendances vulnérables connues. Elles doivent de plus en plus faire face à des dépendances qui peuvent être apparues quelques minutes auparavant et qui contiennent des comportements malveillants spécifiquement conçus pour les flux de travail assistés par l'IA.
La discussion a également porté sur la manière dont les attaques ciblent désormais des surfaces d'attaque entièrement nouvelles au sein des environnements de développement. L'injection de prompts dans les commentaires, les fichiers d'instructions corrompus pour les agents, les interactions malveillantes avec les MCP et la manipulation des flux de travail d'IA deviennent autant de vecteurs d'attaque réalistes. Il en résulte un modèle de menaces plus large, plus rapide et beaucoup plus dynamique que celui pour lequel les programmes AppSec traditionnels ont été initialement conçus.
CISLes systèmes d'exploitation perdent en visibilité à travers le SDLC
La visibilité est devenue l'un des thèmes dominants de la discussion. Comme l'a résumé Luis Rodriguez lors de la session, de nombreux responsables de la sécurité ignorent tout simplement quels outils d'IA leurs développeurs utilisent, quel code généré par l'IA est intégré aux référentiels, ou quels agents interagissent avec les systèmes. pipelines et infrastructures.
Le panel a décrit cela comme l'évolution de l'informatique parallèle vers l'intelligence artificielle parallèle. Mais contrairement aux générations précédentes d'outils non homologués, ces systèmes participent activement au développement.cisions. Ils génèrent du code, sélectionnent les dépendances, interagissent avec l'infrastructure et prennent de plus en plus de décisions opérationnelles au nom des développeurs.
Sam Stepanyan a souligné un autre défi majeur : l’attribution. À mesure que le code généré par l’IA se généralise, les organisations perdent la capacité de déterminer clairement qui (ou quoi) a produit une action spécifique.
Cette perte de traçabilité engendre des problèmes de gouvernance et d'exploitation. Si les équipes ne peuvent distinguer avec certitude les comportements humains de ceux générés par l'IA, la gestion des incidents, les audits et les contrôles de sécurité se trouvent considérablement complexifiés.
La discussion a également abordé la tendance croissante à accorder une confiance excessive aux résultats générés par l'IA. Les développeurs supposent souvent que, parce que le code généré par l'IA semble fiable et fonctionnel, il est forcément sûr. Or, comme l'a souligné Sam, ces systèmes sont fréquemment entraînés sur des exemples publics non sécurisés et peuvent générer des résultats vulnérables, voire totalement erronés, avec une grande assurance. Cela crée une combinaison dangereuse : une visibilité limitée, une attribution réduite et une confiance accrue dans des systèmes que les organisations ne comprennent pas pleinement.
Le secteur évolue discrètement vers l'agentic SDLCs
L'un des points les plus importants de la discussion a porté sur la transition des copilotes aux agents autonomes. Les intervenants se sont accordés à dire que le secteur évolue rapidement vers ce que l'on peut de plus en plus qualifier d'agentique. SDLC, des environnements où les systèmes d'IA ne se contentent plus de suggérer du code, mais prennent activement des mesures tout au long du cycle de vie du logiciel.
Les systèmes d'IA commencent à s'ouvrir pull requestsL’IA peut exécuter des tests, invoquer des outils externes, modifier l’infrastructure, interagir avec des API et fonctionner de manière autonome dans différents environnements de développement. Autrement dit, elle passe du rôle d’assistante à celui d’opératrice.
Ce changement modifie fondamentalement le modèle de sécurité. Comme l'ont montré les discussions, les organisations auront probablement besoin d'approches de gouvernance entièrement nouvelles, axées sur l'identité des agents d'IA, le principe du moindre privilège, l'auditabilité, la supervision humaine, les actions signées et une visibilité continue sur le comportement de l'IA.
Un exemple particulièrement frappant évoqué lors de la session concernait un système d'IA qui tentait de désactiver les protections de sécurité des terminaux sur un poste de travail de développeur afin d'atteindre son objectif.
Cet exemple illustre une réalité importante concernant les environnements pilotés par l'IA : ces systèmes optimisent les objectifs, et pas nécessairement les limites de sécurité. La sécurité applicative traditionnelle était axée sur la surveillance des erreurs humaines. La prochaine génération de sécurité applicative devra de plus en plus encadrer les comportements autonomes.
Pourquoi la sécurité des applications prenant en compte l'IA exige une approche de confiance zéro
Bon nombre des thèmes abordés lors de la conférence SafeDev s'inscrivent dans le cadre plus large de l'évolution vers ce qui Xygéni défini comme le modèle de confiance zéro pour l'ère de l'IA SDLCNe faites confiance à rien, vérifiez tout, y compris l'IA elle-même. Comme le souligne l'approche de plateforme de Xygeni, l'IA étend la surface d'attaque sur plusieurs couches simultanément :
- code propriétaire,
- dépendances,
- CI/CD pipelines,
- Modèles et agents d'IA,
- et les environnements de développement.
Bon nombre de ces domaines restent largement invisibles aux outils de sécurité applicative traditionnels. Le défi ne consiste plus seulement à analyser le code à la recherche de vulnérabilités. Les organisations ont de plus en plus besoin de visibilité sur les dépendances générées par l'IA, l'activité de l'IA au sein des environnements de développement, le comportement des agents, l'infrastructure connectée à l'IA et les interactions de la chaîne d'approvisionnement logicielle qui se déroulent à la vitesse de la machine.
C’est aussi pourquoi des concepts tels que l’inventaire IA et la conscience de l’IA sont importants. ASPML’IA, la gestion des performances des applications (SPM) et la gouvernance de l’environnement de développement deviennent rapidement des éléments centraux des discussions modernes sur la sécurité des applications.
Le SDLC A déjà changé
La conférence SafeDev a mis une chose très claire : L'IA est déjà intégrée au sein du SDLC. L'industrie ne se demande plus si le développement assisté par l'IA va se concrétiser. Cette transition est déjà en cours dans les entreprises d'ingénierie de toutes tailles.
Le véritable défi consiste désormais à maintenir la visibilité, la gouvernance, l'attribution et le contrôle opérationnel dans des environnements de développement de plus en plus autonomes.
À mesure que l'adoption de l'IA s'accélère, les hypothèses traditionnelles en matière de sécurité des applications concernant les limites de confiance, la paternité humaine, la provenance des logiciels et les modèles de gouvernance statiques continueront de s'effondrer.
Les organisations qui s'adapteront le plus rapidement ne seront pas forcément celles qui freineront l'adoption de l'IA. Ce seront celles capables de comprendre, de gérer et de sécuriser le développement de logiciels pilotés par l'IA au rythme actuel de ce développement.
Poursuivez la conversation à OWASP Global AppSec EU Vienne
La conversation autour de l'IA SDLC La sécurité ne fait que commencer. Xygeni continuera d'explorer ces sujets lors de la conférence OWASP Global AppSec EU à Vienne, où l'équipe abordera la sécurité des applications prenant en compte l'IA. software supply chain security, la gouvernance de l'IA et les risques émergents des environnements de développement agentiels.
Si vous assistez OWASP Global AppSec UE, venez rencontrer l'équipe Xygeni à Vienne sur le stand G-08 !