Maintenez vos contrôles qualité. Ajoutez la sécurité de la chaîne d'approvisionnement, le triage par IA et des correctifs qui arrivent au fur et à mesure. pull requests, sur le même code.
Comparez Xygeni à SonarQube sur vos propres dépôts.

Ce qui nous distingue
MEW signale les paquets malveillants avant même qu'une signature existe, que ce soit pour les paquets, les conteneurs ou tout autre élément. pipelines et commits.
L'IA trie chaque résultat (vrai ou faux positif, urgence et effort) et classe ce qui est accessible et exploitable.
Outil en croix ASPM, l'inventaire par IA et la remédiation axée sur la sécurité, par rapport à vos propres constatations et à celles de tiers.
Utilisez votre propre fournisseur de modèles. Votre code ne quitte jamais votre infrastructure, qu'elle soit sur site ou isolée du réseau.
Qualité du code
Les anomalies de code, la complexité, la maintenabilité, le code mort, la duplication et la dénomination sont mesurés de la même manière dans tous les langages utilisés, afin que les résultats soient comparables entre les équipes.
Portes de qualité tenant compte de la valeur de référence sur pull requests Bloquez les modifications apportées par une pull request, pas la dette technique héritée. Applicable dès le premier jour, même sur du code existant.
AI Remediation propose le changement et ouvre le pull requestChaque résultat est classé par ordre de complexité de correction, avec une estimation des efforts économisés.
Les problèmes de qualité sont traités de la même manière que les problèmes de sécurité. Le fichier présentant le score de maintenabilité le plus faible est souvent celui qui contient la faille d'injection.

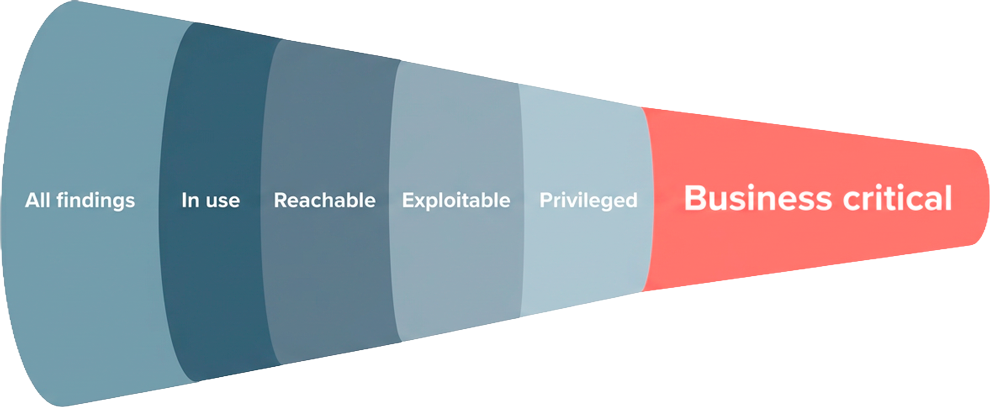
Du bruit à l'action
Xygeni filtre des milliers d'alertes pour ne retenir que celles qui sont réelles, accessibles et exploitables. Puis il les corrige.
Côte à côte
| Capability | | SonarQube |
|---|---|---|
| Analyse de la qualité du code (mauvaises pratiques, complexité, duplication, code mort) | ✅ Une constante standard à travers les langues | ✅ Oui |
| Portes de qualité tenant compte de la valeur de référence sur pull requests | ✅ Oui | ✅ Oui |
| Corrections d'IA pour les résultats de qualité livrés sous forme de pull requests | ✅ Ouvre le RP | ⚠️ Suggestions seulement, pas de pull request. |
| Qualité et sécurité dans un seul entonnoir de priorisation | ✅ Sécurité | ⚠️ Listes de problèmes séparées |
| Des logiciels malveillants à travers le SDLC + point de terminaison (Shield) | ✅ Paquets, conteneurs, pipelines et commits. | ⚠️ Paquets malveillants connus, dans CI. |
| Triage par IA : vérification des vrais/faux positifs | ✅ Oui | ❌ Non |
| Priorisation de la réduction du bruit (entonnoir du chemin d'attaque) | ✅ Accessible + exploitable | ⚠️ Basé sur la gravité |
| Correction automatisée : SAST, SCA et secrets (conscients des changements radicaux) | ✅ Oui | ⚠️ Suggestions de correction de l'IA, non pull request, aucune analyse des changements importants. |
| Risque lié à la correction : quels appelants sont affectés par une correction, au niveau de la méthode ? | ✅ Méthode + sites d'appel identifiés | ❌ Aucune analyse d'impact |
| protection des terminaux des développeurs | ✅ Packages, extensions et plugins IDE, ainsi que trafic réseau, sous une seule politique d'organisation. | ❌ Indisponible |
| Tests dynamiques (DAST) | ✅ Oui | ❌ Non |
| Outil en croix ASPM (intégrer les résultats de tiers) | ✅ Oui | ❌ Non |
| Sécurité IA : découvrir, détecter et appliquer (AI-BOM) | ✅ Oui | ❌ Non |
| Apportez votre propre LLM · le code reste dans votre infrastructure | ✅ Oui | ⚠️ Azure OpenAI uniquement (Serveur) |
| Détection des anomalies comportementales (SCM et CI) | ✅ Oui | ❌ Non |
Les informations sur les concurrents sont basées sur des documents publics, consultés en septembre 2026. Vous avez repéré une information obsolète ? Informez-nous.
Sécuriser l'IA
Inventaire en temps réel de chaque modèle, ensemble de données, agent et serveur MCP, avec une nomenclature IA prête pour l'audit et alignée sur la loi européenne sur l'IA.
Détection déterministe + LLM des injections rapides, des MCP non sécurisés et de l'exposition des données, alignée sur OWASP, appliquée également aux résultats de tiers.
Shield protège le poste de travail du développeur : contrôle d’installation basé sur l’âge pour les packages, les extensions et les plugins IDE, blocage des adresses IP et des domaines malveillants, isolation d’une machine compromise et une politique unique définie par votre équipe de sécurité.
Différentielle
Logiciel malveillant pré-signature (MEW) lors de la publication dans le registre
Logiciels malveillants dans les paquets, les conteneurs, pipelines, commits.
CI/CD pipeline security: GitHub Actions, infrastructure de construction, secrets.
Détection de typosquatting et de charges utiles obfusquées
SLSA natif + en entier build attestations + CBOM
Détecte uniquement les paquets malveillants connus publiquement
Vérification des dépendances au sein de l'intégration continue pipeline uniquement
Courses dans le pipeline — ne le sécurise pas.
Pas de typosquatting / analyse comportementale
SBOM génération; aucune attestation autochtone.
Oui, si vous avez besoin de plus que la qualité du code. Xygeni couvre la qualité du code et ajoute SAST, SCA, secrets, CI/CD sécurité, DAST, détection de logiciels malveillants avant signature et ASPM sur une plateforme unique, avec triage par IA et correctifs fournis comme pull requests.
Oui. Xygeni applique des contrôles de qualité sur pull requests et peut faire échouer une compilation. Les contrôles de sécurité tiennent compte de la configuration de base, les équipes sont donc bloquées sur les nouveaux problèmes. pull request introduit, et non sur la dette historique.
Cela les corrige. AI Remediation propose la modification et ouvre un pull requestet les résultats sont classés par complexité de correction afin que les équipes voient ce qu'elles peuvent résoudre en premier.
Non. Le scanner s'exécute au sein de votre infrastructure avec un accès en lecture seule, et seuls les résultats sont téléchargés. Xygeni fonctionne également de manière complète. on-premise et à entrefer.
Oui. Il fonctionne avec le même scanner et génère des rapports dans la même console, avec le même système de triage, de correction et de priorisation par IA que les anomalies de sécurité.
Apportez les questions restées en suspens suite à votre évaluation SonarQube. Nous les aborderons ensemble sur votre infrastructure.