
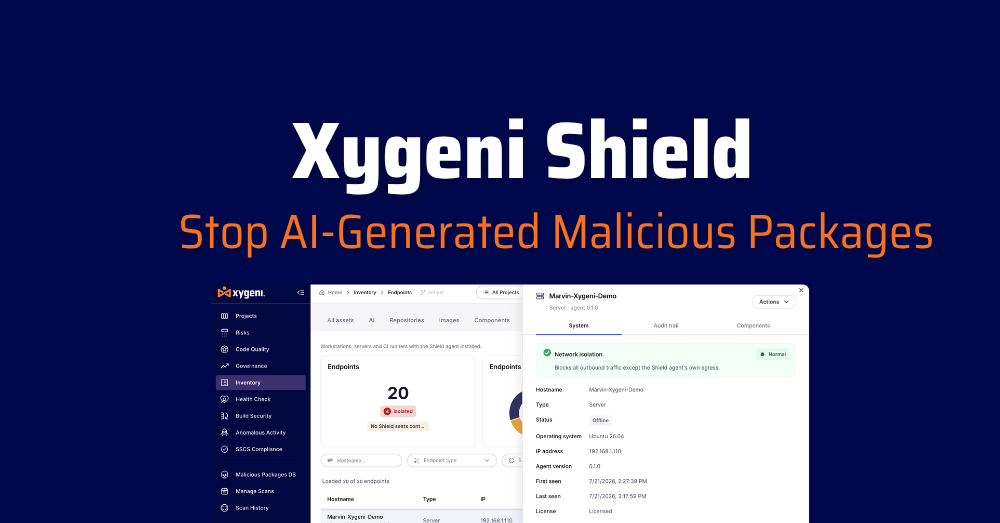






L'IA a changé qui peut créer un package malveillant et à quelle vitesse ils peuvent le publier. Un IA en activité, paquet obscurci, prêt pour la confusion des dépendances Ce qui prenait autrefois des jours à un attaquant expérimenté peut désormais être généré, testé et publié sur un registre public en quelques minutes. Votre processus d'examen n'est pas conçu pour une telle rapidité, pas plus que la base de données de signatures de votre scanner. Ce qui bloque un paquet malveillant généré par IA, ce n'est pas un examen plus rapide, mais un pare-feu de dépendances installé sur la machine où l'installation a lieu. Xygéni AI Shield Il couvre aujourd'hui npm, PyPI et Maven sur les postes de travail Linux, les serveurs et les exécuteurs CI. Tout ce qui suit décrit ce qu'il fait dans ce cadre.
Ce n'est pas une hypothèse.
compromis de la chaîne d'approvisionnement comme Shai Hulud et la chaîne de Incidents liés à npm et PyPI jusqu'au début de 2026 Un schéma récurrent se dessine : une dépendance d'apparence légitime est extraite par un développeur et exécutée avant même que quiconque, outil ou humain, ne la signale comme malveillante. Aucune de ces attaques ne nécessitait la présence d'un attaquant humain 24 h/24. Les outils d'IA permettent d'exécuter ce même schéma à grande échelle plus rapidement et à moindre coût, ce qui rend l'écart entre l'analyse des dépôts et l'exécution sur les terminaux plus dangereux aujourd'hui qu'il ne l'était il y a deux ans.
L'IA n'a pas seulement accéléré le développement. Elle a aussi accéléré les attaques.
Toutes les équipes qui adoptent des assistants de programmation IA connaissent l'argument : développement et déploiement plus rapides. Les attaquants l'ont entendu aussi. Les outils d'IA permettent désormais aux acteurs malveillants de générer des noms de paquets convaincants, du code d'exploitation fonctionnel et d'installer des scripts qui contournent les vérifications de réputation statiques, le tout plus rapidement qu'une équipe d'attaque humaine. Un paquet malveillant créé avec l'aide de l'IA n'a pas besoin de réutiliser une signature connue. Il peut être nouveau à chaque fois, ce qui permet précisément de déjouer un scanner qui attend la publication d'une CVE ou d'un avis de sécurité.
Votre analyseur de code examine toujours le dépôt, a posteriori. Votre solution EDR surveille toujours un processus, et non un paquet. Aucun des deux n'a été conçu pour un monde où un nouveau paquet malveillant, généré par une IA, peut apparaître et être retiré par un développeur avant même qu'il n'ait fait l'objet d'une vérification humaine ou automatisée. C'est précisément dans cette lacune qu'un pare-feu de dépendances intervient.
Qu'est-ce qu'un pare-feu de dépendances fait à ce sujet ?
Xygeni IA Shield Xygeni est un pare-feu de dépendances pour le poste de développeur. Il intercepte les installations de paquets en temps réel, les vérifie à l'aide de son système de détection de logiciels malveillants et bloque tout élément malveillant avant l'exécution du script d'installation, qu'il s'agisse d'un paquet écrit manuellement ou généré en quelques secondes par une intelligence artificielle. Le même principe s'applique au réseau : les connexions aux infrastructures malveillantes connues sont coupées avant même que des données ne quittent la machine. C'est crucial, car un logiciel malveillant assisté par IA doit pouvoir communiquer avec ses serveurs pour être utile à son créateur.
Ce pare-feu de dépendances, fonctionnant sur la base de l'analyse comportementale et des risques plutôt que sur la publication d'une signature, détecte précisément les paquets malveillants à mutation rapide générés par l'IA que les outils basés sur la réputation sont structurellement trop lents pour identifier. L'objectif est donc de bloquer une attaque avant même l'existence d'une signature, et non après.
Shield Il s'exécute comme un agent léger unique sur les postes de travail, les serveurs et les exécuteurs CI, avec une politique gérée de manière centralisée et des postes flottants afin que la couverture suive vos utilisateurs plutôt que votre matériel.
Au cœur de l'IA Xygeni Shield Pare-feu de dépendance
- Bloquez-le avant son exécution. Chaque installation est interceptée et validée en temps réel, et le blocage intervient avant l'exécution du script d'installation, et non après la publication d'un rapport le lendemain matin.
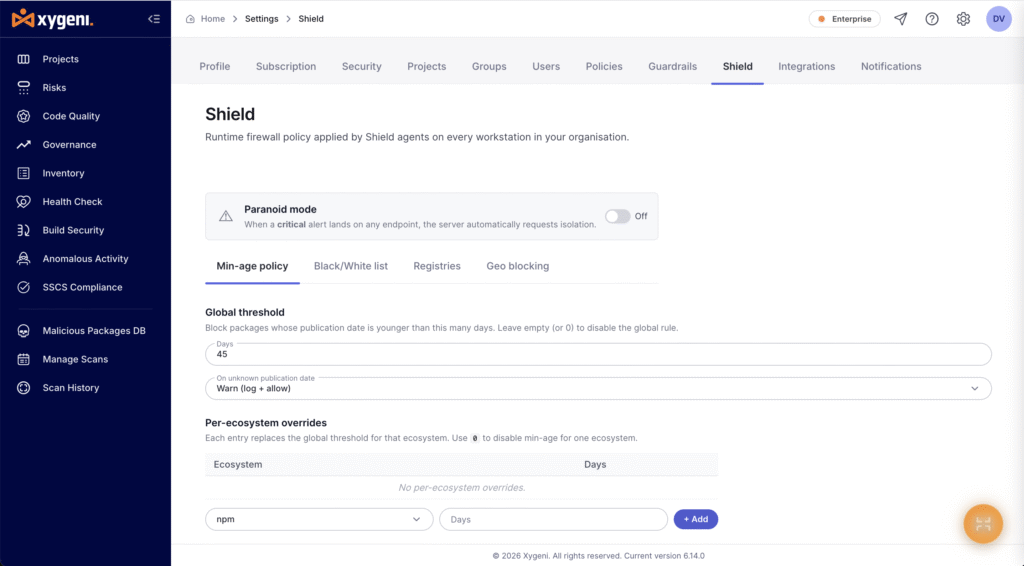
- Politique d'âge minimum. Les paquets malveillants générés par l'IA sont, par définition, tout nouveaux. Ce pare-feu de dépendances vous permet de bloquer tout élément publié plus récemment que votre seuil, de définir une règle globale, de la modifier pour chaque écosystème et de décider du comportement à adopter lorsqu'une date de publication ne peut être déterminée.
- Listes d'autorisation, listes de refus et registres agréés. Déterminez précisément ce que vos développeurs peuvent extraire et d'où, jusqu'au niveau du registre.
- Pare-feu réseau avec politique géographique. La même logique de pare-feu s'applique au trafic sortant. Les connexions vers les adresses IP et les domaines malveillants connus sont automatiquement bloquées, et vous pouvez limiter le trafic vers les zones géographiques à haut risque. Chaque connexion bloquée est consignée avec sa destination.
- Isolation des points de terminaison, manuelle ou automatique. Lorsqu'un élément critique est déployé sur une machine, la sécurité de l'IA Shield Il est possible de bloquer le trafic sortant de ce terminal, à l'exception de son propre canal de gestion, ce qui permet de circonscrire l'incident à un seul ordinateur portable au lieu d'empêcher sa propagation. Le mode paranoïaque déclenche automatiquement l'isolation dès qu'une alerte critique est émise.
- Un inventaire en temps réel de chaque terminal protégé. Visualisez chaque poste de travail, serveur et exécuteur CI exécutant l'agent, son système d'exploitation, sa version, son statut et son nombre de licences, filtrables par nom d'hôte ou par type.
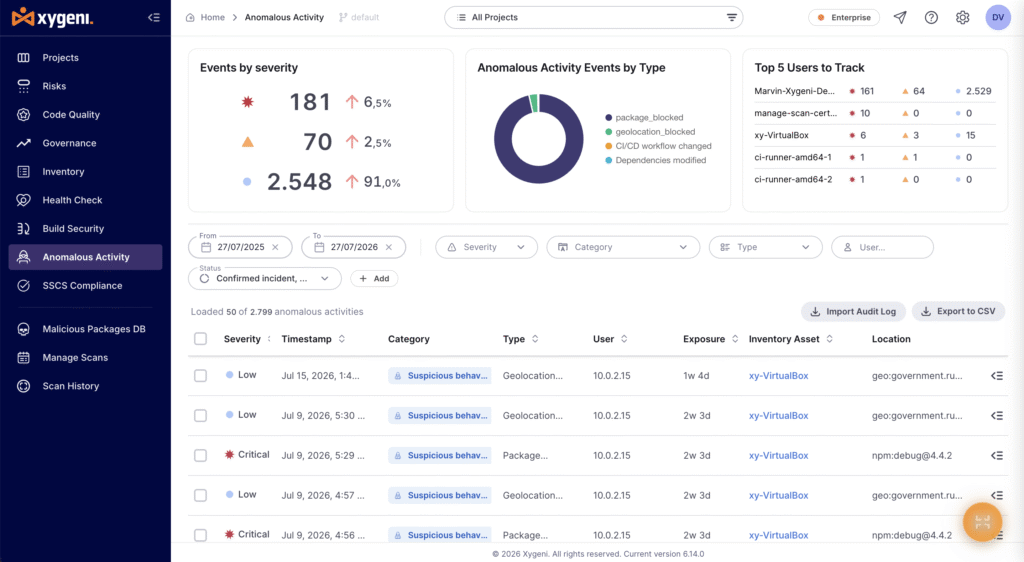
- Alertes en temps réel avec preuves à l'appui. Chaque blocage correspond à un événement comportant une gravité, un horodatage, un point de terminaison, une durée d'exposition et précisant ce qui a été arrêté : le paquet et sa version, ou la destination.
- Journal d'audit par point de terminaison. Chaque machine protégée conserve son propre enregistrement, ce qui permet de reconstituer précisément ce qui s'est passé lorsqu'on le demande.
Pourquoi ce pare-feu est installé là où aucun autre ne l'est
Les outils basés sur la réputation et les signatures signalent un logiciel malveillant une fois qu'une autre personne en a déjà été victime. Ce modèle était déjà trop lent avant l'IA. Désormais, les logiciels malveillants générés par l'IA peuvent être produits et publiés plus rapidement que n'importe quel système d'alerte. pipeline Il est possible de les cataloguer. Un pare-feu de dépendances basé sur l'analyse comportementale et des risques est la seule couche réellement utile le jour J, lorsque l'attaque est nouvelle et qu'aucune signature n'existe encore. Et comme il s'agit du pare-feu de dépendances de Xygeni, chaque blocage, isolation et événement géographique est affiché dans la même console que votre code et vos dépendances. pipelineet des découvertes secrètes, avec une seule piste d'audit. Pas un autre agent, un autre dashboard, Une autre login vérifier.
Où la sécurité de l'IA Shield Se place à côté de votre EDR
Les équipes supposent parfois que leur solution EDR existante couvre déjà ce type de problème. Ce n'est pas le cas. L'EDR surveille les processus, les fichiers et les connexions au niveau du système d'exploitation, mais elle ne tient pas compte du contexte de sécurité des applications : elle ne peut pas vous indiquer si une dépendance est malveillante, si une version de package a été distribuée hier ou si elle a probablement été générée par un outil d'IA conçu pour contourner précisément les contrôles en place. Xygeni Shield Il apporte ce contexte au point de terminaison et applique une politique sur les éléments qui importent réellement à la sécurité des applications, en parallèle de votre solution EDR existante.
Ce que cela signifie pour le CISOh, pas seulement l'équipe AppSec
A CISO n'a pas besoin de savoir comment fonctionne l'interception. Ce qui compte à ce niveau est plus simple : il existe une étape de la chaîne d'approvisionnement, le moment de l'installation sur la machine du développeur, que les dépenses actuelles en sécurité applicative et en EDR laissent sans protection, et c'est à ce stade qu'un package malveillant généré par IA cause des dommages. Xygeni Shield Comble cette lacune sans ajouter d'outil supplémentaire : chaque blocage, isolation et journal d'audit est intégré à la même console et au même historique de preuves que le reste de vos résultats de sécurité applicative, ce dont un auditeur ou un membre du conseil d'administration a réellement besoin : un enregistrement unique et cohérent plutôt qu'un quatrième. dashboard se réconcilier.
Premiers pas avec Xygeni AI Shield
Xygéni Shield Il couvre aujourd'hui les écosystèmes npm, PyPI et Maven, fonctionnant sur des postes de travail, des serveurs et des exécuteurs CI avec une politique gérée de manière centralisée depuis un seul endroit.
Commencez gratuit or Voir la Démo du Produit pour voir le pare-feu de dépendances bloquer une installation réelle en temps réel.

QFP
Comment fonctionne l'IA Xygeni ? Shield différent de l'EDR que nous utilisons déjà ?
La détection des points de terminaison surveille les processus, les fichiers et les connexions au niveau du système d'exploitation. Elle ignore ce qu'est un registre de paquets, si une dépendance est malveillante ou si une version a été publiée hier. Xygeni Shield Il apporte un contexte de sécurité applicative au point de terminaison du développeur et applique une politique sur les éléments qui importent à la sécurité des applications, en parallèle de votre système EDR existant.
Un pare-feu de dépendances peut-il détecter un paquet malveillant généré par une IA, sans signature préalable ?
Oui. Sécurité IA Xygeni Shield Le blocage repose sur l'analyse comportementale et des risques, et non sur la correspondance avec une signature, une CVE ou un avis connu. C'est ce qui le rend efficace contre un package généré de manière inédite, qu'il soit écrit manuellement ou produit par un outil d'IA conçu pour contourner les contrôles de réputation.
Cela ralentit-il les développeurs ?
Sécurité IA Xygeni Shield Il s'agit d'un agent léger qui vérifie les installations au fur et à mesure. Les développeurs ne le remarquent que lorsqu'un blocage survient, et ce blocage est alors accompagné de sa raison.
Que peut faire Xygeni AI ? Shield bloquer aujourd'hui ?
Installations de paquets malveillantes et non autorisées, paquets plus récents que votre seuil d'âge minimum, installations provenant de registres que vous n'avez pas approuvés, paquets figurant sur votre liste de refus, connexions sortantes vers des adresses IP et des domaines connus pour être malveillants, et trafic vers des zones géographiques que vous avez restreintes.
Que se passe-t-il si la date de publication d'un paquet ne peut pas être déterminée ?
C’est vous qui décidez. La politique d’âge minimum vous permet soit d’avertir et d’autoriser, soit de bloquer, lorsque la date de publication est inconnue.
Puis-je définir des règles différentes pour chaque écosystème ?
Oui. Le seuil d'âge minimum global peut être modifié pour chaque écosystème et désactivé pour un écosystème spécifique si nécessaire.
Que fait concrètement l'isolation des points de terminaison ?
Il bloque tout le trafic sortant de cette machine, à l'exception du canal de gestion propre à Xygeni AI Security SHield. Le terminal reste ainsi isolé tout en demeurant gérable. Vous pouvez l'activer à la demande ou activer le mode paranoïaque pour que l'isolation soit demandée automatiquement en cas d'alerte critique.
Où le Shield agent exécuté ?
Sur les postes de travail des développeurs, sur les serveurs et sur les exécuteurs d'intégration continue. La licence utilise des licences flottantes.
Ces blocages apparaissent-ils quelque part où je peux les vérifier ?
Oui. Chaque bloc correspond à un événement détaillé, et chaque point de terminaison conserve son propre historique. Les événements peuvent être filtrés et exportés.
