





La seule chose plus controversée que le sens de Application Security Posture Management (ASPM) est de savoir si l'investissement dans un ASPM outil Cela en vaut la peine. Depuis le lancement de cette catégorie, les fournisseurs de tous horizons se sont empressés d'affirmer qu'ils la proposent, mais peu d'attention a été accordée à la question de savoir si c'est l'avenir. En fin de compte, la meilleure façon d'aborder l'avenir de la sécurité des applications est de comprendre ses principaux problèmes. Dans cet article, nous aborderons les problèmes à l'origine de cette catégorie. ASPM et évaluer si elle offre les solutions que le marché recherche.
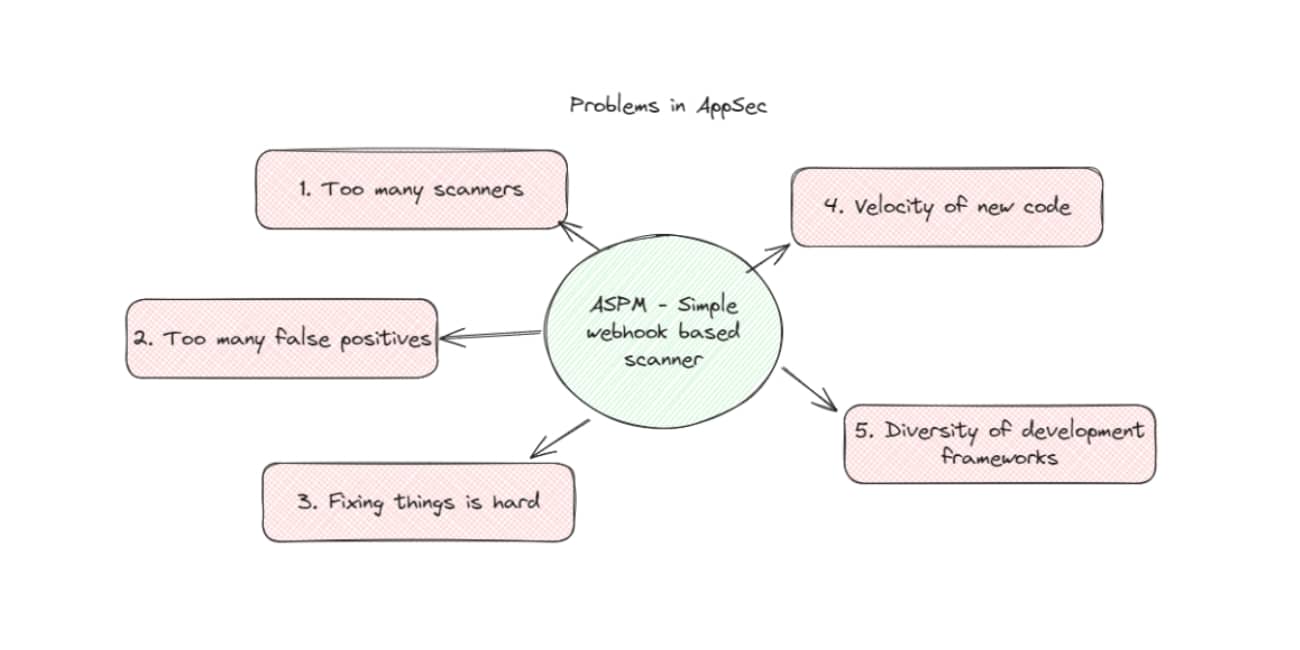
Problèmes de sécurité des applications
Trop de scanners
Étant donné que j'ai initialement plaidé pour ASPM comme 8 types de scanners, au moins deux autres sont apparus. Les équipes de sécurité peuvent supporter les scanners, mais seulement s’il est logique qu’ils soient différents. L'analyse des serveurs au moment de l'exécution ne signifie pas nécessairement need être au même endroit que ce qui analyse les référentiels. Le problème est que les référentiels sont devenus une source de vérité plus fiable pour savoir où trouver et corriger les vulnérabilités.
Bien qu'il soit centralisé, un dépôt peut contenir des dizaines de fichiers différents aux fonctions variées. Traditionnellement, les équipes de sécurité devaient configurer plusieurs images ou binaires Docker pour analyser ces fichiers au fur et à mesure de leurs modifications et déploiements. La maintenance des scanners pouvait facilement représenter plusieurs tâches à temps plein, car ils nécessitaient tous des configurations spécifiques pour fonctionner sur différents morceaux de code.
Équipes de sécurité besoin de visibilité de tous ces différents scanners, mais bénéficient énormément de la simplicité de l'un ou l'autre « sans agent » pipeline webhooks qui scanne sans configuration, ou au moins en demandant à un seul outil de scanner. ASPM les outils font un excellent travail en offrant une visibilité simple.
Trop de faux positifs
Le contrepoint du regroupement de chaque scanner dans un seul endroit est que les gens affirment qu'il y aura une dégradation de la qualité de numérisation. Je suis sensible à cette préoccupation, mais j'ai deux contre-points. Premièrement, de toute façon, de nombreux outils intègrent simplement les mêmes éléments open source, les scanners tout-en-un sont simplement plus honnêtes à ce sujet. Deuxièmement, ces arguments reposent toujours sur l’idée selon laquelle il est tout simplement impossible que le scanner de quelqu’un soit aussi performant que le sien.
En fin de compte, le problème consiste simplement à résoudre le problème des trop nombreux faux positifs. L'accessibilité consiste à déterminer si une vulnérabilité peut être exploitée ou non. ASPM les outils ont intégré des versions « suffisamment bonnes » de l'accessibilité, il devient donc de plus en plus difficile de prétendre que cela ne peut pas être fait.
Le pire de tout, c'est de rechercher CVE seul peut laisser des angles morts critiques, c'est pourquoi j'apprécie les fournisseurs comme Xygeni pour deux raisons : tout d'abord, leur analyse en amont des logiciels malveillants au lieu de se limiter aux vulnérabilités. Deuxièmement, leur commitment pour rechercher d'autres configurations exploitables comme pipeline erreurs de configuration, ainsi que détecter si ces attaques ont eu lieu.
Réparer les choses est vraiment difficile
Les équipes de sécurité constatent une faible rapidité de correction de leurs vulnérabilités. J'ai entendu de nombreuses histoires d'horreur où même les failles zero-day les plus flagrantes prenaient des mois à être corrigées sur l'ensemble du système. enterprise écosystèmes. Bien que de nombreux outils affirment que le problème réside dans la « priorisation », vous pouvez prioriser toute la journée, mais si les ingénieurs ne peuvent pas résoudre un problème facilement, tout cela ne sert à rien.
Il s’agit d’une tendance davantage du côté de la « gestion des vulnérabilités » ASPM, mais aider les développeurs à corriger les vulnérabilités devrait être le véritable objectif de ASPM.
Trop de code, trop vite
Si l’on pense que le cloud a accéléré les déploiements de code, l’IA générative n’a fait qu’augmenter la vélocité du code. Un autre point sous-discuté est la façon dont l’IA générative continue d’ouvrir de nouveaux publics au code – permettant à tout le monde, des équipes commerciales à la comptabilité, de créer des scripts Python qui font des choses simples.
Ces développements ont rendu l’analyse fréquente, fréquente et dans des environnements divers plus importante que jamais. Si un long processus d'approbation est nécessaire pour configurer de nouvelles applications avec numérisation, vous serez simplement prêt à devenir aveugle.
Les environnements sont trop diversifiés
Bien que le nombre d'analyseurs puisse être impressionnant, si l'on ajoute à cela les frameworks JavaScript, les variantes de langage ou autres frameworks populaires, il devient impossible de trouver les meilleures solutions ponctuelles. Je ne vois pas les équipes de sécurité chercher une solution d'analyse optimale pour chaque version de JavaScript. Une seule solution ASPM Cet outil peut rendre la couverture de numérisation beaucoup plus largement disponible qu'en essayant de procéder langue par langue.
ASPM Solution d'outil ?
Ces problèmes sont la raison pour laquelle j'ai défini ASPM comme:
Application Security Posture Management fournit tout le nécessaire pour analyser et corriger les vulnérabilités de votre application. Il assure une analyse de sécurité de votre SDLC pipeline, ingère les résultats et crée des workflows de correction.
En pratique, cela se traduit par une intégration de code source tout-en-un qui analyse votre code de manière transparente pour détecter les vulnérabilités, les hiérarchise et les affecte aux bonnes personnes. Voyons comment cela résout tous ces problèmes. principaux problèmes dans AppSec:
Trop de scanners
- Cela va de soi : il n'y a plus aucune raison d'avoir 8 solutions ponctuelles différentes alors qu'une seule peut être suffisamment bonne pour couvrir la majeure partie de votre pile.
Trop de faux positifs
- Bien que l’idée de « meilleures solutions ponctuelles » persiste, ASPMLes outils offrent généralement une visibilité beaucoup plus globale sur le fonctionnement d'une application. Qu'il s'agisse de mapper les dépendances de build ou de visualiser le code vers le cloud, ils éliminent généralement mieux les faux positifs.
Réparer les choses est vraiment difficile
- Pour être honnête, c'est là que (en général) de nombreux fournisseurs qui ont évité l'analyse ont développé de meilleurs moteurs pour corriger les problèmes. Quoi qu'il en soit, c'est là que ASPM excelle CSPM – il dispose en fait d’une méthode permettant de transmettre les résultats aux personnes qui peuvent les corriger.
Trop de code, trop vite
- Le fait que le déploiement automatique de scanners dans de nouveaux référentiels soit une fonctionnalité si rare vous montre que seule une solution basée sur un webhook peut être déployée. ASPM permet à la sécurité d'évoluer aussi rapidement que la quantité de code dans un environnement
Les environnements sont trop diversifiés
- Même s'il peut toujours y avoir des cas extrêmes, le « meilleur de sa catégorie » devient de plus en plus difficile à évaluer : une équipe de sécurité est-elle censée tester 8 scanners dans 5 langues avec 10 preuves de concept ?
je reste à côté ASPM (Et ASPM Les outils (ou outils) étant l'avenir de la sécurité applicative, ils résolvent la plupart des problèmes rencontrés par les professionnels de la sécurité applicative. Dès l'expiration des contrats existants, voire avant, les professionnels se tourneront vers ces nouvelles solutions. La seule chose qui les en empêche est la prise de conscience qu'il existe une meilleure solution.