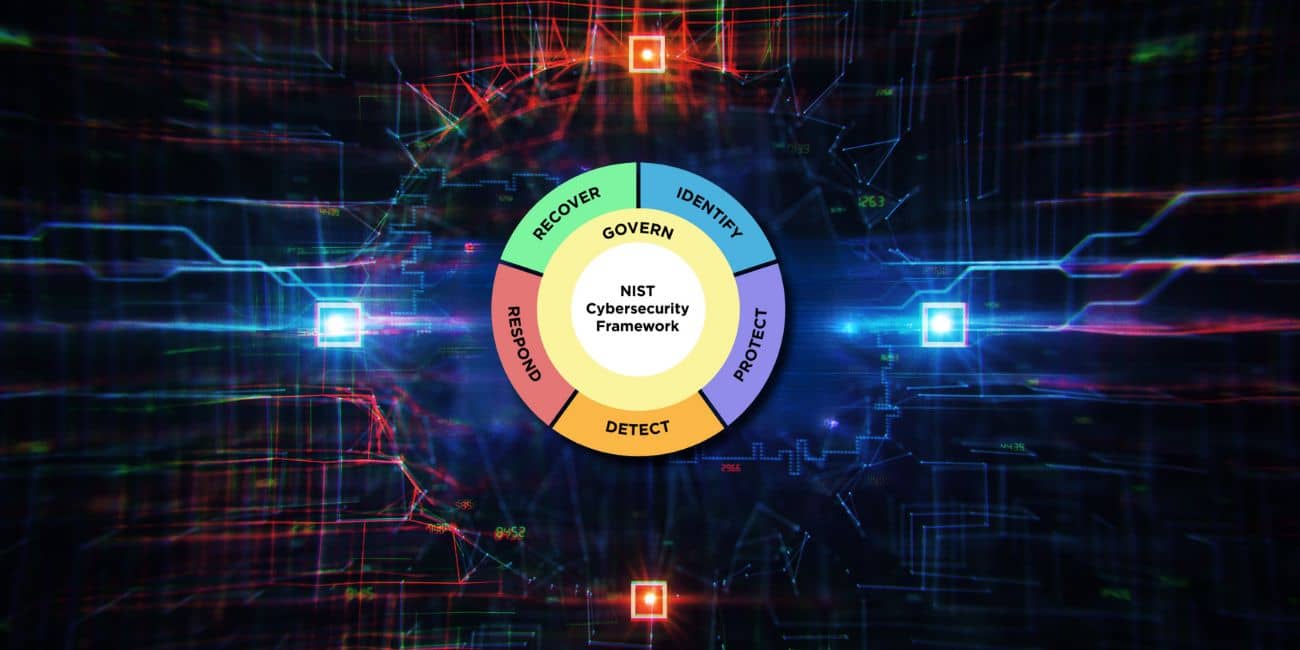






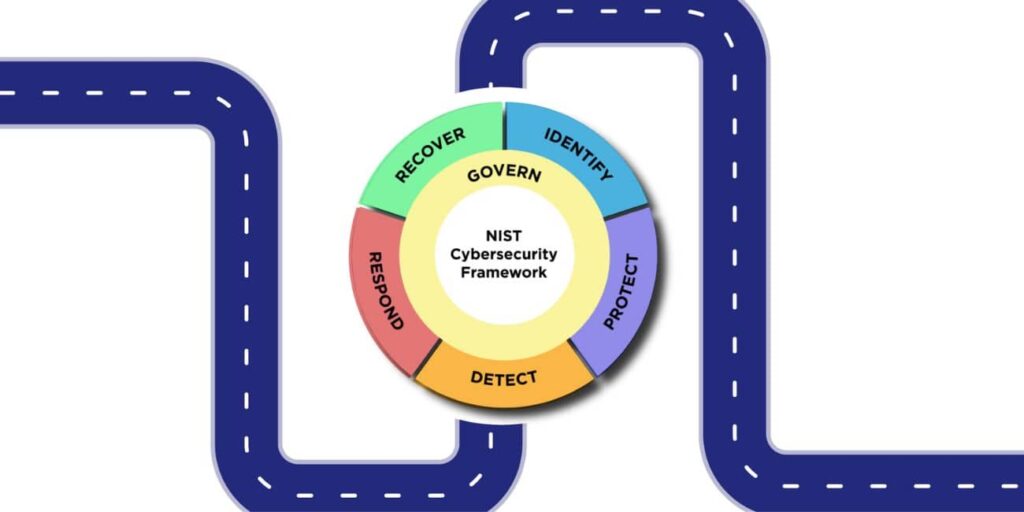
L'Institut national de Standards and Technology (NIST) a publié une mise à jour majeure de son très réputé Cybersecurity Framework (CSF), un outil destiné à aider les organisations à mieux gérer les risques de cybersécurité. NIST CSF version 2.0 est tout amélioré dans le but de s'appuyer sur le cadre florissant largement adopté par les organisations, auquel s'ajoutent une vaste portée et un ensemble de ressources beaucoup plus complet pour aider toutes les organisations, quels que soient leur taille ou leur secteur d'activité, à adopter le cadre.
Un cadre pour chaque organisation
Initialement conçu pour renforcer les postures de cybersécurité au sein des secteurs d’infrastructures critiques, le CSF a évolué. La dernière version, CSF 2.0, reconnaît la nature dynamique des cybermenaces qui affectent désormais les entités de toutes tailles et de tous secteurs. Il est méticuleusement conçu pour être évolutif et adaptable, garantissant ainsi son utilité dans divers contextes organisationnels.
Nouvelles dimensions de la gouvernance et de la sécurité de la chaîne d’approvisionnement
En réponse à l’évolution du paysage de la cybersécurité, le CSF 2.0 met fortement l’accent sur la gouvernance et la sécurité de la chaîne d’approvisionnement. Reconnaissant ces facettes comme étant cruciales pour une stratégie de cybersécurité solide, la mise à jour offre de nouvelles perspectives et des conseils sur le développement d'un programme complet de gouvernance de la cybersécurité et l'intégration software supply chain security (SSCS) des mesures dans les pratiques de développement logiciel agile. Cette attitude proactive est renforcée par l'inclusion de NIST SP 800-204D, reflétant le cadre commitment pour relever de front les défis contemporains en matière de cybersécurité.
Renforcer la mise en œuvre grâce à des ressources riches
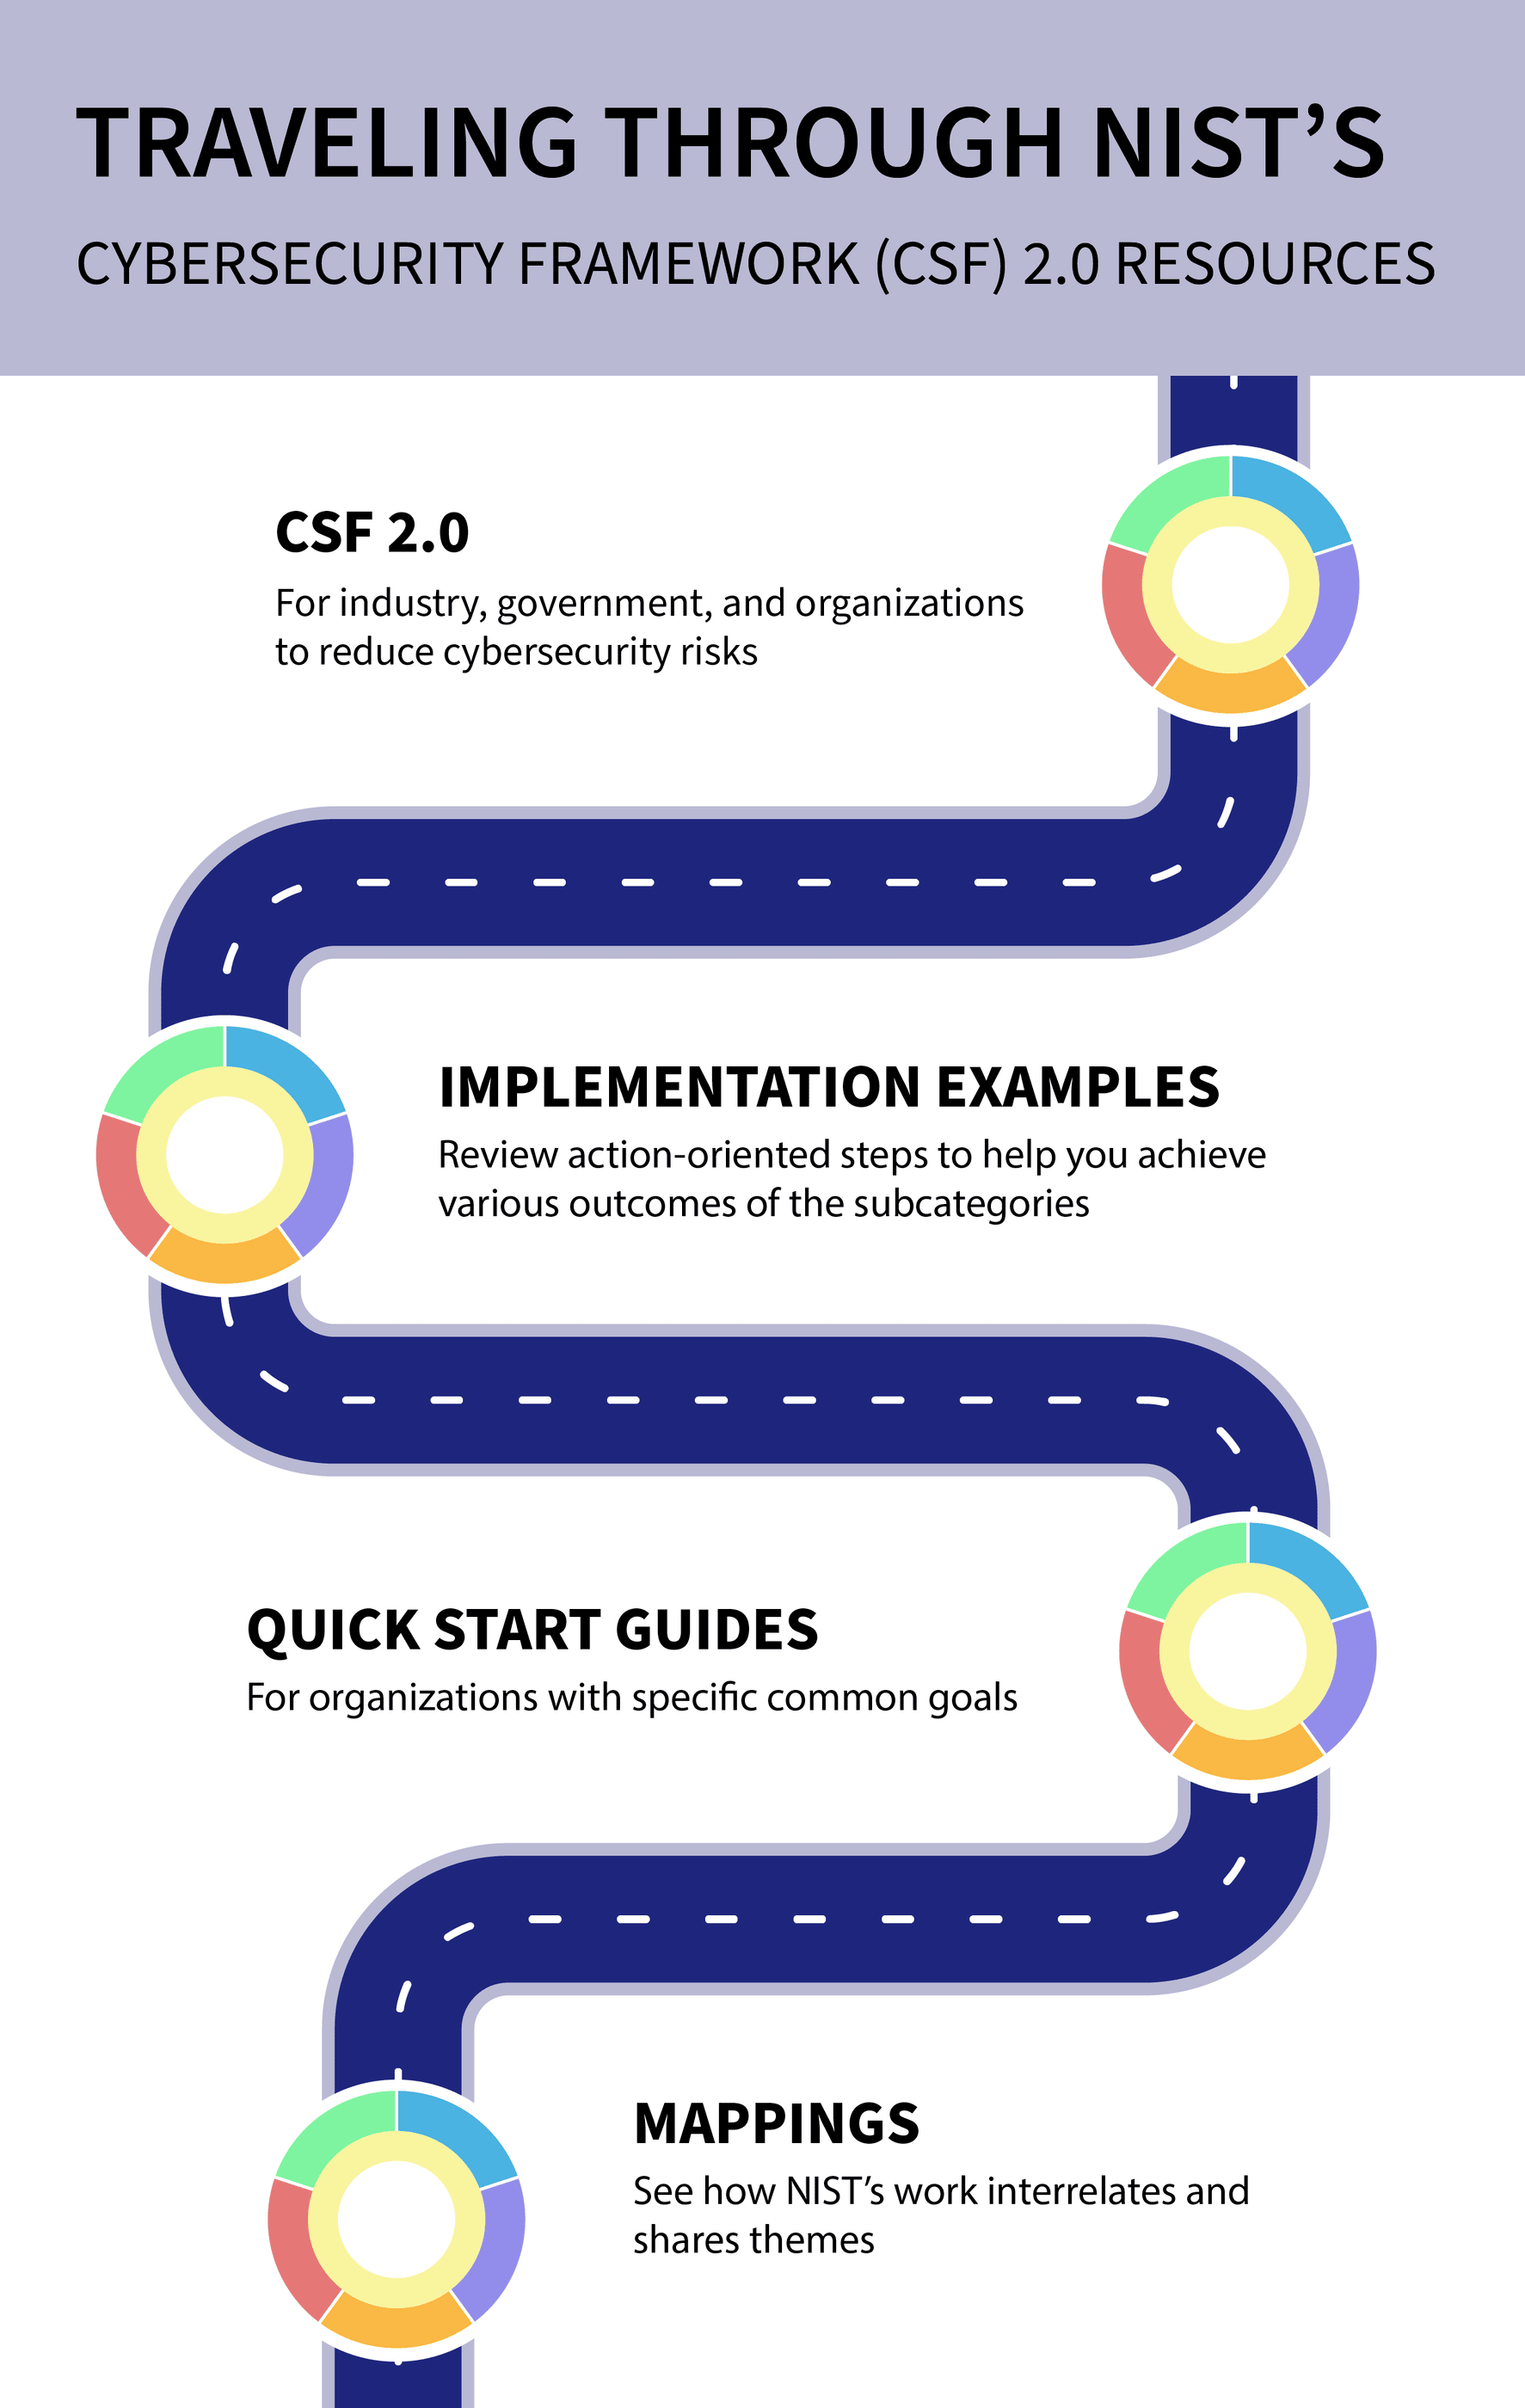
Comprenant les obstacles de mise en œuvre auxquels les organisations sont confrontées, le NIST enrichit CSF 2.0 avec une gamme de ressources de soutien. Ceux-ci inclus:
- Guides de démarrage rapide adaptés à des publics spécifiques comme les petites entreprises et enterprise gestionnaires de risques, visant à simplifier l’adoption du cadre.
- Exemples de mise en œuvre démontrer des applications pratiques du cadre dans divers contextes organisationnels.
- Un navigateur et catalogue consultable de références informatives faciliter l’alignement des orientations du CSF avec plus de 50 autres documents sur la cybersécurité.
- L'outil de référence NIST CSF 2.0, améliorant l'accessibilité en permettant la lecture, la recherche et la sortie de données pertinentes à partir du noyau du framework sur tous les navigateurs.