






TL; DR
L'expression « société de sécurité IA » peut désigner au moins trois choses différentes. Certains fournisseurs sécurisent le code généré par l'IA, d'autres sécurisent les modèles et les agents eux-mêmes, et d'autres encore se contentent d'intégrer une fonctionnalité d'IA à un outil existant. Assurez-vous de bien comprendre ce que vous évaluez avant de comparer les prix.
La méthode de découverte permet de distinguer la couverture réelle d'une démonstration. Un fournisseur qui a besoin de trafic en direct ou d'un agent déployé pour trouver quelque chose ne peut vous renseigner que sur ce qui est déjà en cours d'exécution ; la découverte statique au niveau du code le détecte dans un pull request à la place.
L'alignement avec le cadre de référence doit être vérifié, et non pas accepté sans vérification. Le Top 10 des LLM d'OWASP, le RMF d'IA du NIST et l'ATLAS de MITRE sont stables et citables ; demandez à un fournisseur de vous montrer la cartographie réelle, et non pas seulement le logo sur une diapositive.
La catégorie s'est rapidement consolidée. Plusieurs spécialistes de l'IA ont été intégrés à des plateformes plus importantes depuis 2024. Ce n'est pas un motif de disqualification, mais il est pertinent de se demander directement si la feuille de route que vous achetez sera toujours d'actualité dans deux ans.
Critères de choix d'une entreprise de sécurité IA
Tapez « entreprise de sécurité IA » dans la barre de recherche et vous obtiendrez des dizaines de fournisseurs utilisant tous les mêmes cinq mots : basé sur l’IA, complet, unifié, nouvelle génération, agentique. Rien de tout cela ne vous dit ce que le produit fait réellement, ni s’il répond aux besoins de votre équipe. Ce guide est la liste de contrôle qui vous permettra d’y voir plus clair : il explique ce que recouvre réellement la « sécurité IA », les questions qui permettent de distinguer une véritable solution d’une simple présentation, et les signaux d’alerte qui apparaissent dans presque toutes les évaluations.
« Société de sécurité IA » peut avoir au moins trois significations différentes.
Avant de comparer qui que ce soit, déterminez précisément le problème que vous cherchez à résoudre. Ce terme englobe trois catégories distinctes, et un fournisseur excellent dans l'une est souvent absent des deux autres.
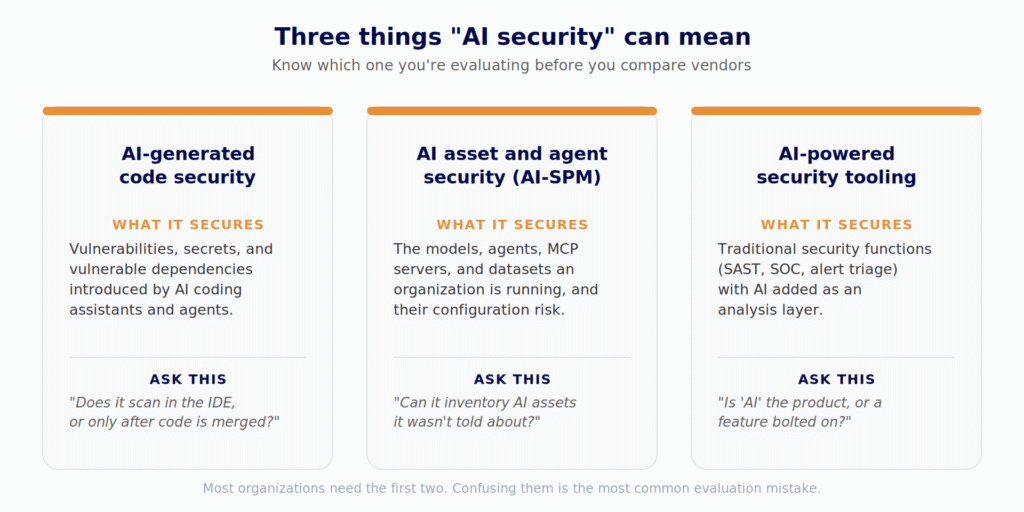
Un outil conçu pour sécuriser les modèles en production ne détectera pas un nom de package erroné dans un pull requestet un analyseur de code ne vous indiquera pas qu'un serveur MCP non approuvé est apparu dans l'IDE de quelqu'un la semaine dernière.
Les critères d'achat qui comptent vraiment
Une fois que vous savez de quelle catégorie vous avez besoin, voici les questions qu'il convient de poser à chaque fournisseur présélectionné, indépendamment de la façon dont sa page d'accueil le décrit.
Signaux d'alarme qui justifient de s'éloigner
Certains modèles reviennent assez souvent dans cette catégorie pour qu'il soit pertinent de les nommer directement, sans désigner un fournisseur en particulier :
- « Alimenté par l'IA », sans plus de détails. Si un fournisseur ne peut pas expliquer, en une phrase, ce que l'IA fait réellement différemment d'un scanner basé sur des règles, il s'agit d'un argument marketing, et non d'une véritable capacité.
- Un badge de framework sans rien derrière. Citer OWASP ou NIST est facile. Demandez un exemple concret, une découverte réelle liée à une catégorie réelle de ce cadre, pas la cartographie complète, juste un exemple. Si le fournisseur est incapable de fournir un seul exemple sur-le-champ, le badge n'est que décoration.
- Imprécision quant au lieu où s'effectue la numérisation. Posez la question directement : notre code quitte-t-il notre infrastructure lors des analyses ? Un fournisseur sûr de son architecture répond en une phrase. Un fournisseur qui se lance dans un discours sur le chiffrement en transit, sans répondre à la question initiale, vous a déjà donné la réponse.
- Une offre gratuite qui est en réalité un essai de 14 jours. Un niveau d'accès développeur véritablement gratuit, et non un compte à rebours, est un signe que le fournisseur a suffisamment confiance en son produit pour le laisser parler de lui-même.
- Toutes les fonctionnalités seront bientôt disponibles. Une diapositive de présentation de la stratégie produit n'est pas un produit. Demandez par écrit ce qui est disponible dès aujourd'hui.
À quoi cela ressemble dans la pratique
Xygeni AI Security détecte l'IA exécutée au sein d'une organisation (modèles, agents, serveurs MCP et outils de codage IA) à partir des traces qu'elle laisse dans le code et la configuration, et non à partir d'une enquête ou d'un agent déployé. Elle génère une nomenclature d'IA (AI-BOM). standard CycloneDX ML-BOM format et cartographie des résultats au OWASP LLM Top 10 et la NIST IA RMF. Xygeni DevAI Intégré à l'environnement de développement intégré (IDE), ce système permet aux développeurs d'écrire du code, qu'il soit rédigé par des humains ou généré par l'IA. Ses fonctionnalités de triage, d'explication et de remédiation par l'IA s'appliquent aussi bien aux résultats des scanners Xygeni qu'à ceux déjà présents dans les outils de sécurité applicative de l'entreprise. Son adoption ne nécessite donc aucun remplacement. Le code source reste toujours dans l'environnement du client, et il est possible d'utiliser son propre contrat LLM si nécessaire.
Si vous comparez cela à votre propre liste de critères ci-dessus, le niveau développeur est gratuit pour commencer, et une analyse plus large de la façon dont il s'intègre à un environnement existant est disponible. ASPM programme est disponible sur page prix.

FAQ : Choisir une entreprise de sécurité IA
Quelle est la différence entre la sécurité IA et l'IA-SPM ?
La sécurité de l'IA est une catégorie générale. La gestion de la posture de sécurité de l'IA (AI-SPM) est un terme plus spécifique, reconnu par Gartner comme une catégorie émergente pour les analystes, désignant les outils qui découvrent et évaluent en continu la posture des actifs d'IA d'une organisation : modèles, agents, ensembles de données et leurs risques de configuration, de la même manière que la gestion de la posture de sécurité de l'IA (CSPM) le fait pour l'infrastructure cloud.
Ai-je besoin d'un fournisseur distinct pour le code généré par l'IA et pour l'infrastructure d'IA ?
Pas nécessairement, mais il est important de vérifier qu'un fournisseur couvre bien les deux aspects, plutôt que de supposer qu'il le fait simplement parce que le mot « IA » apparaît deux fois sur sa page d'accueil. Interrogez chaque fournisseur précisément sur l'analyse de code au niveau de l'IDE et sur la découverte de ressources par l'IA ; il s'agit de problématiques d'ingénierie différentes.
Un référentiel comme le OWASP LLM Top 10 est-il quelque chose pour lequel un fournisseur peut être « certifié » ?
Non. C'est une sensibilisation développée par la communauté. standardIl ne s'agit pas d'une certification que vous obtenez. Un fournisseur peut y associer ses détections, ce qui est vérifiable, mais la certification « OWASP » n'est pas une garantie et doit être considérée comme un signal d'alarme.
Une nomenclature AI-BOM satisfait-elle à une réglementation spécifique ?
À elle seule, la nomenclature d'IA (AI-BOM) n'est pas obligatoire, et aucune réglementation ne la désigne aujourd'hui comme un document obligatoire. Elle contribue à satisfaire aux exigences de documentation dans des cadres tels que les exigences de documentation technique de la loi européenne sur l'IA, mais elle constitue une preuve de conformité, et non une simple formalité.
Pourquoi est-ce important qu'un fournisseur ait été récemment racheté ?
Ce n'est pas un motif d'exclusion ; les acquisitions peuvent apporter des ressources et une pérennité. Cependant, les feuilles de route, les tarifs et les modèles de support évoluent souvent après une acquisition ; il est donc préférable de se renseigner directement plutôt que de présumer de la continuité.
