






Wannan shi ne kashi na farko a cikin jerin kasidu game da hare-haren sarkar samar da software da suka fi yawa: waɗanda (ab) ke amfani da rajistar jama'a na sassan software, waɗanda aka yi niyya don bude-source ayyukan don loda kayan tarihi waɗanda za a iya rabawa tare da wasu masu amfani. Lokacin da miyagun mutane ke buga software mai cutarwa a wurin, suna amfani da rajista a matsayin abin da ake amfani da shi don rarraba malware, muna fuskantar harin sarkar samar da kayayyaki lokacin da ƙungiyoyin waɗanda abin ya shafa suka shigar ko gudanar da ɓangaren software ɗin da ya kamu.
Domin sauƙaƙa tattaunawar za mu yi magana a kai kunshin software:, abubuwan da aka haɗa a cikin wani nau'in da aka shirya wanda wasu kamfanoni na uku suka samar. Wannan ba wai kawai ya haɗa da abubuwan da manajojin fakiti ke amfani da su kamar NPM ko Poetry ba, har ma da sassan tsarin aiki gami da ɗakunan karatu da binary masu aiwatarwa, hotunan akwati, da kuma injunan kama-da-wane, ko faɗaɗa kayan aiki don kayan aikin haɓakawa, ginawa, da tura kayan aiki. Mun ga fakitin da ba su da kyau a ko'ina. Masu aikata laifuka ta yanar gizo ba sa damuwa: suna jin daɗin madadin da kayan aikin software na zamani suka samar kuma suna amfani da rajista da kayan aikin da ya fi dacewa da manufarsu. Don haka don Allah a tuna cewa fakitin software gajeriyar hanya ce ta hotunan kwantena, fakitin binary, ma'ajiyar bayanai ta buɗaɗɗiya, da kari ko plugins iri-iri (IDEs, CI/CD tsarin, kayan aikin gini). Duk ana kai musu hari akai-akai.
Shirin zai ƙunshi sassa 5:
- Menene Matsalar Fakitin Buɗewa? Wannan shine jigon wannan rubutun. Me yasa masu laifi iri-iri ke buga fakitin mugunta? Me yasa ya kamata in damu?
- Tsarin Fakitin Mugunta: Menene Yanayin da Ke Faruwa? A cikin wannan shirin, za mu mayar da hankali kan barazanar da muke sa ido a kai tare da tsarin MEW, kowace rana. Tare da babban hayaniyar bango saboda yawan fakitin mugunta da ke amfani da rubutu ko rikicewar dogaro, ƙaramin kaso na hare-hare sun fi rikitarwa kuma suna haifar da babban haɗari. Ta yaya halayen miyagun masu aikata laifuka game da OS ya canza a baya-bayan nan? Menene lambobi? Menene dabaru, dabaru, da hanyoyin da aka yi amfani da su, da kuma ayyukan cutarwa da aka gani?
- Kariya Daga Buɗaɗɗen Fakitin Mugaye: Me Ke Aiki (Ba Ya Aiki)Yawancin ƙwararrun da suka san tsaro suna da ra'ayoyi game da yadda za su magance wannan barazanar. Mun ji manajojin tsaro suna cewa ba tare da wata shakka ba SCA Kayan aiki sun riga sun gaya muku lokacin da sigar fakitin malware ce. Ko kuma sun dogara ne akan sanannun kayan aikin software da aka yi bita sosai, inda za a gano duk wani malware da sauri kuma a cire shi. Suna cewa suna amfani da ƙananan sigar/faci na buɗe don samun gyara ta atomatik, kuma wannan ita ce hanya madaidaiciya, wacce aka ba da shawarar don rage haɗarin dogaro da tushen buɗewa, bin ƙa'idar "faci da wuri, faci sau da yawa". A cikin wannan kashin, za mu yi bita kan dalilin da yasa waɗannan ra'ayoyin ba daidai ba ne, da kuma yadda irin waɗannan kuskuren fahimta ke ba da gudummawa ga shaharar wannan tsarin kai hari, da kuma haɗarin da ƙungiyoyi ke fuskanta. Za mu ƙare da abin da ke aiki, kuma wanene ƙoƙarin da albarkatun da ke ciki.
- Buɗaɗɗen Tushen Maƙaryata: Hanyar XygeniA cikin wannan shirin, mun gabatar da dabarun da muke bi a Xygeni don tsarin gargaɗin farko na Malware (MEW). Ta yaya wannan tsarin matakai da yawa yake aiki a ainihin lokacin da aka buga sabon sigar fakiti, yadda ake ɗaukar shaida daga tushe daban-daban, yadda ake yin rarrabuwa, waɗanne sharuɗɗan rarrabuwa muke bi, da kuma dalilin da yasa har yanzu ake buƙatar wani bincike da hannu don tabbatar da yanayin ɗan takarar fakitin da ba shi da kyau? Ta yaya ra'ayoyin da ƙungiyoyin cikin gida da na rajista ke bayarwa ke taimaka wa tsarin ya koyi daga shaidar da ta gabata da aka tattara don rage ƙimar ƙarya zuwa mafi ƙarancin. Mu Kuma za mu yi bayani kan yadda muke taimaka wa NPM, GitHub, PyPI, da sauran manyan ababen more rayuwa a cikin yanayin tushen buɗe tushen buɗe tushen don rage lokacin zama.
- Amfani da Tushen Buɗaɗɗe: Abin da Za a Yi Tsammani Daga Mugayen MutaneJerin ya ƙare yana mai da hankali kan sabbin ayyukan da abokan gaba ke ɗauka don sanya hare-haren su zama masu ɓoye, masu wahalar ganowa, masu kai hari ga takamaiman masana'antu, da kuma samun ƙarin fa'ida daga wannan nau'in hare-haren. Shin za a kai hare-haren ransomware ta amfani da wannan motar? Ta yaya miyagun mutane ke amfani da kayan aikin AI don isar da ƙarin fakitin ɓarna? Shin manyan ayyukan da aka fi sani suna cikin haɗari? Wannan don ba wa masu karatu jin daɗi game da wannan tseren makamai, da abin da za su yi tsammani a cikin ɗan gajeren lokaci (rabin na biyu na 2024) da matsakaicin lokaci (2025). Za mu koyi yadda hare-hare suka yi kama da na baya-bayan nan Ƙofar Baya ta XZ-Utils, ko kuma harin da ake kai wa a wajen ƙasar electron-gini a watan Maris na 2024 suna nuna cewa ya kamata mu ci gaba da lura da yadda maƙiya ke tasowa.
Bari mu buɗe matakin da kashi na farko: Me ke faruwa da fakitin buɗe tushen da ba su da tushe?
Menene Matsalar Fakitin Buɗewa?
A cikin 'yan shekarun nan, masu aikata laifuka iri-iri suna amfani da rajistar software na bude tushen don isar da ayyuka masu cutarwa. Waɗannan ayyukan sun tsufa kamar bude tushen, amma yawansu ya karu a cikin shekaru uku da suka gabata.
Buga abubuwan da ba su da kyau a cikin rajistar jama'a (hare-haren da suka dogara da dogaro) yaƙi ne na yaƙe-yaƙe marasa daidaituwa wanda masu barazana ke amfani da shi don yaɗa malware, yana amfani da amincin da ƙungiyoyi ke sanyawa a cikin abubuwan da ke buɗe tushen daga masu haɓaka da ba a sani ba (ku tuna da dogaro xkcd mai ban dariya?). Saboda kuna amincewa da fakiti kuma ba ku damu da yin bitar abubuwan da ke cikin fakitin da hannu ba, waɗannan hare-haren suna da tasiri sosai. Kuma rashin daidaiton ya zo ne saboda ana iya sarrafa su ta atomatik kuma miyagun mutane ba sa buƙatar yin mu'amala da wanda abin ya shafa kai tsaye. Kawai suna ɗora fakitin a cikin rajistar jama'a su bar shi.
Fakitin mugunta ya karu da kashi 6x a shekarar 2022, kuma ya ci gaba da ƙaruwa da kashi 2.5 cikin 100 a shekarar 2023. A bara an ga tarin ƙwayoyin cuta guda 245,000, adadi da ya ninka jimlar adadin shekarun da suka gabata idan aka haɗa. Wannan ƙaruwa ce mai yawa! Daga cire ƙwayoyin cuta da aka tabbatar a cikin ɗaruruwan a cikin 2021 da kuma a cikin dubbai a cikin 2022 mun ga ƙarin "hayaniyar" bango a cikin 2023, tare da irin wannan saurin na wannan shekarar. Kuma an ɓoye a cikin wannan yanayin da masu aikata laifukan yanar gizo marasa ƙwarewa suka haifar bayan "tafarkin rashin juriya", ƙananan hare-hare masu girma sun kai kanun labarai har ma a cikin kafofin watsa labarai na gabaɗaya.
Me yasa wannan matsala take da girma haka? wuce gona da iri na aminci a ko'ina cikin sarkar. Ana rarraba manhajar buɗaɗɗiya tare da lambar tushe, kuma ana sake ta a ƙarƙashin lasisin da aka bayar. Haka ne, kowa zai iya duba lambar tushe; amma, wa ke yin hakan gaba ɗaya? Wanene, bayan ya duba cewa manhajar ba ta da malware, ya gina manhajar daga tushe? Wanene, kafin ya wuce ɓangaren da aka kunsa (wanda kuma aka sani da kunshin) zuwa ga mai sarrafa kunshin ko kayan aikin ginawa, yana tabbatar da cewa kunshin ba shi da malware kuma ya dace da lambar tushe da ake tsammani ya kamata ya fito?
Me yasa kayayyakin more rayuwa ke ba da damar irin waɗannan hare-hare masu sauƙi?
Rijistar fakiti suna buɗe, galibi suna buƙatar ƙaramin tantance asalin mai wallafa. "Duk wanda ke son buga manhajarsa a nan!" An saita ƙa'idar masu kai hari ƙasa: suna amfani da adiresoshin imel da za a iya zubarwa da kuma asusun GitHubgithub da za a iya zubarwa don ƙirƙirar ɗaruruwan fakitin ɓarna a cikin gajerun kamfen, kamar na phishing. Ga waɗanda aka yi niyya kawai, ana buƙatar ƙwarewa mafi girma: Mun ga har ma mun ƙirƙiri ma'ajiyar tushen GitHub mai aminci tare da taurari da yawa da kuma commitdaga masu ba da gudummawa da yawa na bogi da sauran ma'auni na shahara da kulawa. masu kallon taurari da kuma suna daga gudummawar karya ba shi da wahala a sarrafa kansa. Mun ga cin zarafi a kan kayayyakin more rayuwa na software na kowane iri, ba kawai malware ba, kamar Abin da ya faru na yarjejeniyar shayi.
An tsara manajan fakitin don sauƙin amfani da sauƙin amfani ba don tsaro baSuna iya gudanar da rubutun kafin da kuma bayan shigarwa bayan shigarwa (wani lokacin yana da mahimmanci a tattara lambar asali don ɗakin karatu). Manajan kunshin shigar da fakiti daga majiyoyi da yawa, kuma wani lokacin tsoho shine amfani da rajistar jama'a. Ba su duba rashin daidaito tsakanin metadata a cikin buƙatar bugawa ba, da metadata a cikin fakitin kanta.
Ana haɗa dogaro da juna kuma suna samar da jadawalin. A wasu yanayi kamar Node (JavaScript), ƙananan dogaro da suka taru sun kai ɗaruruwa ko dubbai. Abu ɗaya shine a sami iko mai ƙarfi kan dogaro kai tsaye da ayyukan software na suka ayyana, amma abin dogara sun fi wahalar sarrafawa. Majiya mai buɗewa ta biyo baya "abokan abokaina abokaina ne". 'Yan'uwanci shine al'ada a Gabas Mai Nisa! Masu barazanar sun san wannan kuma suna ɓoye mummunan ɗabi'a a cikin abubuwan da ba a san su ba waɗanda galibi ba a san su ba. Wannan shine lamarin da kwararar taron lamarin da ya kai ga Walat ɗin kwafi.
Wannan shine yadda software na bude tushen aiki ya yi aiki tun lokacin da aka kafa shi. Ba zai canza sosai ba. Wasu rajistar fakiti suna buƙatar a mafi kyawun tantance abubuwa biyu, kuma sau da yawa kawai don shahararrun fakiti. Wasu rajista suna ba da scopes, wani sunaspace mallakar wata ƙungiya da aka tantance, amma na ban tausayi wasu kuma ba sa goyon bayansa (PyPI) ko kuma su sanya shi zaɓi (NPM). Yana da ban sha'awa a lura cewa ko da tsarin tantancewa mai sauƙi (bisa ga ikon sarrafa DNS ko GitHub ma'ajiyar/ƙungiyar da ta dace da ID ɗin rukuni) da kuma yin Sa hannun PGP wajibi ne ga duk kayan tarihi sai dai checksums yana cire mafi yawan "hayaniya", fakitin ɓarna kamar na rubutu, kuma yana iyakance yawancin rikicewar dogaroHare-hare masu sarkakiya suna yiwuwa amma sun fi wahala, tare da kaɗan daga cikinsu kamar com.github.codingandcoding:maven-compiler-plugin An san shi da Maven Central. Kuma ba duk masu rijistar maven ke bin irin wannan tsari ba!
Sarrafa tsaro akan manajojin fakiti na iya ɗaukar nauyi amma ba sa kawo cikas ga hare-haren dogaro. Matsalar da ke tattare da tabbatar da abubuwa da yawa ita ce don sarrafa kansa, ana samar da takardun shaida da aka samo kamar alamun shiga ko maɓallan APIapi don asusun da za a yi amfani da su a cikin kiran APIapi da aka yi daga rubutun sarrafa kansa, ba tare da mai amfani mai hulɗa mai goyan baya wanda ke ba da wani abu na biyu ba. MFA yana da kyau don kare asusun mai amfani daga ɓullar kalmar sirri, amma alamun shiga da aka samar ko maɓallan APIapi suna buƙatar a kare su yayin aiki, ko kuma maƙiyansu za su yi kwaikwayon mai su. Babban ɓangare na kamfen ɗin samar da kayayyaki bisa ga fakiti yana farawa da maɓalli/alama da ta fashe. Kawai ku tuna abubuwan da suka faru kamar Ledger, 3CX, da sauransu, inda aka fara fitar da takardun shaidar da ba sa hulɗa da juna a wani kutse na farko don ƙaddamar da harin sarkar samar da kayayyaki.
Martanin da aka bayar game da wannan barazanar bai yi ƙarfi sosai ba. A kashi na uku, za mu mayar da hankali kan abin da ya yi aiki, da kuma abin da ya gaza ainun. Masana'antar tana buƙatar yin aiki tare kan wannan standards, hanyoyin aiki, ilimi, da kayan aiki don rage haɗarin da ke tattare da sarkar samar da kayayyaki ta duniya. Wannan ba matsala ba ce da ƙungiya ɗaya za ta iya magancewa da kanta.
Domin kawo ƙarshen wannan sashe, babban kuskuren fahimta: muna magana ne game da malicious fakiti, ba m na. Rauni yana fitowa ne daga kurakurai na ƙira ko na lamba, an shigar da su ba da gangan ba, ba tare da mummunan niyya ba. Ana iya amfani da raunin, amma da yawa ba haka ba ne. Fakitin ɓarna koyaushe ana yin su ne da gangan, kuma akwai yuwuwar amfani da su 100% idan aka aiwatar da su. Babu wani haɗari makamancin haka! Abin mamaki ne a ga yadda ake ƙoƙarin ganowa da rage raunin da ke tattare da shi, da kuma rashin matakan da suka dace don abubuwan da ke cutar da ƙwayoyin cuta..
"Muna ɗaukar tsaro da muhimmanci"
Bari mu yi tunanin al'ada Acme Corporation girmaAcme, babban mai samar da WileCoyote.com, tana da mafi yawan manhajojinta daga wasu kamfanoni, tare da sama da kashi 80% daga ayyukan tushen budewa. Suna samar da manhajoji don amfani na ciki, amma kuma suna samar da manhajoji ga abokan hulɗarsu, masu samar da su, da abokan ciniki / masu amfani da su. Acme tana da manhajoji da aka rubuta a cikin Go, JavaScript, Java, C#, da Python, kuma tana gudanar da mafi yawan manhajojinta a kan gajimare, a ƙarƙashin rukunin Kuberneteskubernetes. Acme tana gina hotunanta na musamman daga hotunan tushe da aka ɗauka daga Docker Hub da sauran rajista. Kuma suna raba wasu ɗakunan karatu, fakiti, da hotunan kwantena a cikin rajistar jama'a.
Acme tana ɗaukar tsaro da muhimmanci. Sun san matsalar open source security, da kuma haɗarin da yake haifarwa. Duk masu haɓaka software, manajojin tsarin, da injiniyoyin DevOpsdevops suna amfani da waɗannan ƙananan maɓallan crypto masu kyau azaman tantancewa ta biyu. commitan sanya hannu kan s zuwa wurin ajiyar lambar, an kunna kariyar reshe tare da sake duba lambar tilas, CI/CD an kulle, an adana sirrin da aka adana a cikin wani ma'ajiyar sirri, kuma tare da rajistar ciki wanda ke nuna wasu rajista na waje inda aka adana abubuwan da aka yarda da su kawai, waɗanda aka jera a cikin fararen kaya. Ana buƙatar cewa software da Acme ta gina dole ne ya ɗauki dogaro na ɓangare na uku daga wannan rajista.
Wataƙila yawancin ƙungiyoyi sun dace da wannan bayanin martaba. Ya kai mai karatu, naka tabbas ya dace idan har yanzu kana nan, ko ba haka ba?
Sai wata rana mai ban tsoro, wani muhimmin mai haɓaka kayan gaba a Acme gudu npm shigar da acme-cute-lib, mantawa da cewa @acme/cute-lib shine madaidaicin dogaro da aka yi amfani da shi. Kuskuren ba shi da mahimmanci, abubuwa da yawa na iya faruwa ba daidai ba ko da mutum ya ɗauki cikakken iko kan zagayowar rayuwar software. Mai haɓaka software ɗinmu bai san cewa wata ƙungiyar APT tana kai hari ga Acme kuma ta buga wani ɓangaren mugunta a ƙarƙashin wannan sunan ba, ta hanyar wayo don haka halayen mugunta suna aiki ne kawai lokacin da aka shigar da software akan kwamfutocin Acme. Ba a gano fakitin ba tsawon makonni bayan buga shi.
Ana gudanar da rubutun shigarwa wanda ke neman takardun shaida (akwai alamun shiga mai yawa a cikin kwamfutar tafi-da-gidanka na mai haɓaka mu), wanda ke ba da damar shiga rumbun adana software na ciki, da kuma rumbun adana bayanai na ciki da aka ambata a sama, wanda ba shakka ana iya samunsa ta hanyar VPN kawai. Lambar ɓarnar ta sami damar amfani da haɗin VPN da ke akwai kuma buga wani ɓangaren ɓarna na mataki na biyu a cikin rajistar ciki, wanda ya shafi ɗakin karatu na amfani na gama gari wanda yawancin software ɗin da Acme ke bayarwa ke rabawa.
Makonni bayan haka, wasu ƙungiyoyi da ke amfani da kayan aikin da Acme ta buga sun fara ganin zirga-zirgar ababen hawa a hanyoyin sadarwarsu, tare da zirga-zirgar ababen hawa suna amfani da yarjejeniyar Acme amma an tura su zuwa ga masu masaukin baki kamar yankin Acme. An ɓoye zirga-zirgar ababen hawa amma kayan aikin sa ido kan tsarin sun sami damar shiga fayilolin da ba a zata ba da kuma aiwatar da hanyoyin da suka yi kama da umarnin tsarin amma waɗanda ke ƙarewa suna gudanar da aiwatar da aiwatarwa da aka sauke.
Sauran tarihi ne: Acme ta fara musanta cewa irin wannan halin ba shi da tushe kuma duk matakan tsaro suna nan. Sai bayan da kafofin watsa labarai na yanar gizo suka fara tambayar dalilin da yasa tushen wannan halin da aka gano ya samo asali ne daga sassan Acme, kuma binciken tsaro ya nuna yadda waɗannan sassan da ke da malware a ɓoye suke, Acme dole ne ta gane lamarin kuma ta kira wani kamfanin mayar da martani ga abubuwan da suka faru. Yaƙin neman zaɓe mara kyau wanda ya lalata kwarin gwiwar da aka samu cikin daƙiƙa ɗaya.Acme yana da shigarwar npm ɗaya daga disaster"ya zama babban labari. Sai kuma ƙararraki da kwangiloli da aka soke suka biyo baya.
Shin kuna ganin kamanceceniya da abubuwan da suka faru a baya da aka sani? Acme ta faɗi cikin matsalar sarkar samar da kayayyaki a matakai biyu, ta amfani da gaurayen rikicewar dogaro/ruɗani hare-haren da suka yi amfani da wurin aiki na masu haɓaka kayan aiki a matsayin wani babban abin da ke haifar da kamuwa da abubuwan da suka ƙare a cikin software da wasu kamfanoni ke amfani da su. Ta yaya za a iya hana ko rage wannan?
Me yasa fakitin guba suka shahara sosai
Wannan lamari na hasashe ya nuna cewa ko da tare da hanyar da ta dace don tsaron tushen buɗewa, ƙungiyoyi suna buƙatar takamaiman matakai don guje wa faɗawa cikin tarkon malware a cikin abubuwan da ke cikin tushen buɗewa. A zahiri, mai barazanar zai iya:
- Ƙirƙiri sabon fakiti (bin sanannun hanyoyin rikicewar rubutu ko dogaro, wannan ita ce hanya mafi haɗari ga miyagun mutane a cikin girma);
- Yi ƙoƙarin kamuwa da wanda ke akwai, ko dai ta hanyar saka shi cikin lambar tushe, ƙoƙarin ɓoye shi a matsayin mai ba da gudummawa ta hanyar pull request, ko amfani da injiniyan zamantakewa don zama mai kula da (kamar yadda "Jao Tan" ya yi a cikin ƙofar baya ta XZ ko dama9ctrl Mai amfani da GitHub ya yi amfani da shi a cikin kwararar taron abin da ya faru a kaka na 2018), ko kuma ta hanyar samun takardun shaidar ma'ajiyar bayanai ta buɗaɗɗen tushe da kuma yin kwaikwayon mai kula da su;
- A yi allurar malware yayin gina fakitin, ko dai ta hanyar gudanar da rubutun ginawa mara kyau, ko kuma katsewa tare da sauke fakiti tare da kutse tsakanin mutum-in-the-middle (abin farin ciki, yanzu ana buƙatar TLS koyaushe a yawancin rajista).
- A saka kayan da aka kunsa kai tsaye cikin rajistar, yawanci ta hanyar kama takardun shaidar rajista (mafi kyawun madadin hare-hare masu rikitarwa kamar Acme's, inda wurin aiki da aka lalata a matakin farko yana da alamar shiga rajista ta ciki misali a cikin al'ada. .env or ~/.m2/saituna.xml: miyagun 'yan wasan kwaikwayo sun san inda za su nemi sirri). An kuma yi amfani da raunin da ke cikin rajistar.
Guba a rajistar masu amfani da malware shine tushen hare-haren dogaro da kai. Babu wani sabon abu a ƙarƙashin rana: yawansa ya karu, amma dabarun suna aiki yanzu kamar shekaru biyar da suka gabata.
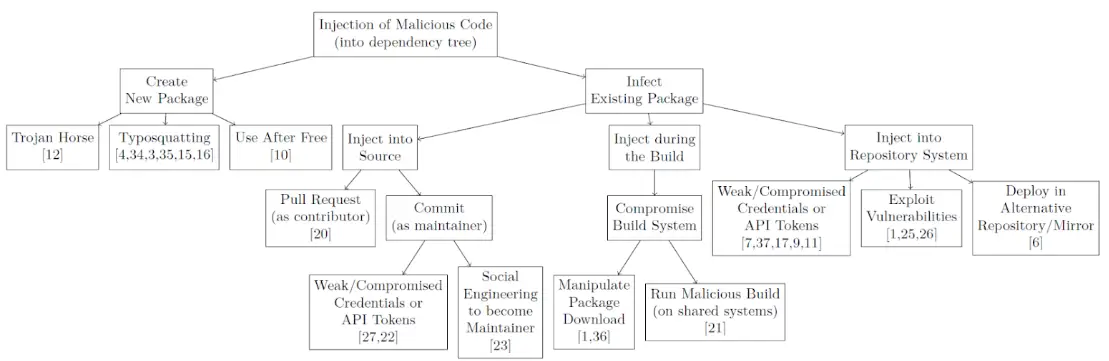
Source: Tarin Wuka na Backstabber.
Fakitin cutarwa zai iya aiki a lokacin shigarwa, yayin gina software, ko kuma lokacin aiki. Kuma ɗabi'ar ta kama daga fitar da bayanai misali cire sirri don yunƙurin mataki na biyu, zuwa cire lambar tushe, da kuma sauke ƙarin malware. A cikin kashi na gaba, za mu bincika fakitin cutarwa da kuma yadda ake buga su.
Bugu da ari, reading
Kashi na gaba Tsarin Fakitin Mugunta: Menene Yanayin da Ke Faruwa? za mu mayar da hankali kan ainihin shari'o'in da muke sa ido a kansu tare da tsarin Gargaɗin Farko na Malware, kowace rana. Za mu yi bitar nau'ikan malware da aka gani, da kuma waɗanne dabaru, dabaru, da hanyoyin da aka fi so. Za mu bincika ɓoyewa da kuma yadda suke ƙoƙarin ɓoyewa daga masu sake dubawa, dabarun gujewa ganowa, da kuma yadda suke canzawa tare da na'urar hangen nesa da motsi na gefe. Da fatan za a ci gaba da kasancewa tare da mu!
References
- Tarin Wuka na Backstabber: Sharhin Hare-haren Sarkar Samar da Manhajar BuɗaɗɗiyaM. Ohm da sauransu, Mayu 2020.
- Kariyar Malware ta Buɗaɗɗen Tushe. Fararen takarda daga Xygeni.
- Software Supply Chain Security Tunani Mai Zurfi: Kirkirar Mafi Aminci 2024Rahoton daga Xygeni.
