






Allurar SQL ta kasance ɗaya daga cikin raunin aikace-aikacen yanar gizo mafi haɗari da ya yaɗu. Idan ba a magance su ba, za su iya ba wa maharan damar shiga, gyara, ko lalata bayanai masu mahimmanci ta hanyar tambayoyin bayanai marasa kyau da aka rubuta. Shi ya sa fahimtar yadda ake hana allurar SQL—da kuma amfani da gwajin allurar SQL mai aiki—yana da mahimmanci ga kowace ƙungiyar ci gaba da DevSecOps a yau.
Rahoton Binciken Keta Bayanan Verizon na 2025 ya gano cewa allurar SQL ta taimaka wajen haifar da kashi 12% na duk wani keta bayanai, daga kashi 9% a shekarar da ta gabata. Kuma a cikin manyan 10 na OWASP na 2025, allurar (nau'in allurar SQL na cikin) har yanzu tana da fiye da CVEs 14,000 da aka yi rikodin, tare da kashi 100% na aikace-aikacen da OWASP ta gwada an duba su don samun wani nau'i na shi. Rashin lafiyar bai ragu ba. Ya koma daga #3 zuwa #5 a cikin matsayi, galibi saboda sabbin rukunoni masu tasiri sun bayyana, ba saboda an daina amfani da allurar SQL ba.
A cikin wannan jagorar, za mu rufe:
- Menene allurar SQL da kuma yadda suke aiki
- Dabaru na rigakafin da OWASP ta ba da shawarar
- Dabaru masu mahimmanci na gwajin allurar SQL
- Yaya Xygeni's SAST engine yana gano raunin allurar SQL da wuri a cikin SDLC
Bari mu yi nazari kan yadda za mu kare lambar ku, mu canza tsaro zuwa hagu, da kuma kare tsarin samar da software daga ɗayan tsoffin hanyoyin kai hari (kuma har yanzu suna aiki).
Menene allurar SQL?
SQL Injection hari ne na matakin lamba inda ake saka shigar da miyagun bayanai a cikin tambayoyin SQL don sarrafa ko kauce wa ayyukan bayanai. Sau da yawa yana faruwa ne lokacin da aka yi amfani da bayanan da mai amfani ya bayar a cikin tambaya ba tare da ingantaccen tantancewa ko tsaftace su ba.
Misali, masu satar fasaha na iya amfani da login siffofi, sandunan bincike, ko sigogin API zuwa:
- Tabbatar da kewayewa
- Dawo da bayanai masu mahimmanci
- Share ko lalata bayanan
- Gudanar da ayyukan gudanarwa a cikin bayanan bayanai
Idan kana so hana allurar SQL, mataki na farko shine fahimtar yadda suke aiki.
Misalin Allurar SQL ta Duniya ta Gaskiya
Yi amfani da Java mai sauƙi login tambaya:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
Idan mai amfani ya rubuta wannan:
					user: ' OR 1=1 --
pass: anything
Yana zama:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
Maharin ya sami damar shiga ta hanyar tabbatar da cewa yanayin koyaushe gaskiya ne. Wannan misali ne na littafin karatu na me yasa gwajin allurar SQL yana da mahimmanci a lokacin ci gaba.
Yadda Ake Hana Allurar SQL: Nasihu Masu Amfani
Yanzu da muka fahimci menene a SQL allurar shine da kuma yadda yake aiki, bari mu bincika yadda ake hana allurar SQL a cikin ayyukan gaske. Labari mai daɗi? Akwai ingantattun hanyoyin da aka tabbatar kuma masu dacewa da masu haɓakawa waɗanda ke taimakawa wajen dakatar da waɗannan hare-hare kafin su faru.
The Takardar yaudara ta rigakafin allurar OWASP SQL amintaccen ma'auni ne don gina hulɗar bayanai mai aminci. Yana ba da shawarar dabarun da yawa na asali:
1. Yi amfani da Bayanan da aka Shirya (tare da Tambayoyi Masu Daidaita)
Da farko dai, koyaushe a yi amfani da tambayoyi masu tsari maimakon haɗa igiyoyi yayin mu'amala da shigar mai amfani. Kalamai da aka shirya suna gaya wa rumbun adana bayanai su ɗauki shigarwar a matsayin bayanai kawai—ba a matsayin wani ɓangare na dabarun SQL ba.
Ga sigar mafi aminci ta login tambaya ta amfani da Java Bayanin da aka Shirya:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
Sakamakon haka, ko da mai amfani ya gwada wani abu mara kyau, shigarwar ba za ta canza tsarin tambayar ba.
2. Tabbatar da Tsaftace Shigarwa
Duk da cewa tambayoyin da aka yi wa parameters suna yin mafi yawan ɗaga nauyi, har yanzu yana da mahimmanci a tabbatar da nau'ikan shigarwa da tsayi. Misali, ƙin shigarwar da ke da haruffa ko tsari da ba a zata ba.
Fiye da haka, kada ka taɓa amincewa da bayanan mai amfani—ko da kuwa ya fito ne daga manhajar gabanka ko ta wayar hannu.
3. Yi amfani da Kayan Aikin ORM da Hankali
Yawancin tsarin zamani da ORMs (kamar Hibernate ko Django ORM) suna ba da kariyar allurar SQL ta hanyar tsoho. Duk da haka, masu haɓakawa har yanzu suna iya rubuta tambayoyi marasa inganci ko kuma su kauce wa hanyoyin aminci. Kullum yi amfani da fasalulluka na ORM kamar yadda aka nufa kuma ku guji haɗa SQL marasa inganci sai dai idan ya zama dole.
Lambar da aka samar da AI ta gabatar da irin wannan haɗarin a cikin sabon tsari. ORMs kamar Django da Hibernate suna daidaita tambayoyi ta hanyar tsoho, amma kariyar tana ƙafewa da zarar mai haɓakawa, ko mataimakin lambar AI, ya faɗi zuwa tambaya mara amfani ko kuma ya wuce sunan filin da mai amfani ke sarrafawa. CVE-2024-42005 na Django ya nuna hakan yana faruwa ta hanyar da ake tsammani "mai aminci". Yi amfani da dabarun SQL da mataimakin AI ya ba da shawara tare da bincike iri ɗaya kamar kowane ginin tambaya. Siffofi ta hanyar tsoho ba ya tsira daga gajeriyar hanya, ta hanyar ɗan adam ko ta AI.
4. Ka'idar Mafi Karancin Gata
Wani shawara mai taimako: takaita izinin bayanai. Ko da allura ta faru, mai amfani da damar karantawa kawai ba zai iya sauke tebura ko sabunta bayanai masu mahimmanci ba.
5. Gwadawa Ci Gaba da Kayan Aikin Tsaro
A ƙarshe, ɗauka Gwajin allurar SQL kayan aikin da za su iya gano waɗannan kurakurai kafin su kai ga samarwa. Za mu yi ƙarin bayani game da yadda Xygeni ke yin hakan nan ba da jimawa ba.
A taƙaice dai, hana allurar SQL ba wai game da amfani da wata dabara ta sihiri ba ne—yana nufin amfani da ƙananan kariya masu daidaito a cikin lambar ku da kuma kayayyakin more rayuwa.
Gwajin Injection na SQL: Kama Kwari Kafin Masu Hare-hare Su Yi
Ko da an yi amfani da mafi kyawun hanyoyin da aka bi, kurakurai na iya shiga. A nan ne Gwajin allurar SQL ya zama mahimmanci.
Amma yaya gwaji yake a aikace?
Gwajin hannu
Ƙungiyoyin tsaro da masu kutse masu ɗabi'a galibi suna gwada ƙarshen maki ta hanyar saka haruffa na musamman kamar ' KO 1=1 — don ganin ko tambayoyi sun lalace ko kuma sun dawo da sakamakon da ba a zata ba. Duk da cewa yana da tasiri, wannan hanyar tana ɗaukar lokaci kuma tana da wahalar faɗaɗawa.
Gwajin atomatik
Yawancin ƙungiyoyin DevSecOps na zamani yanzu suna dogara ne akan kayan aikin atomatik - kamar Gwajin Tsaron Aikace-aikacen Static (SAST)—don duba lambar don gano raunin allura yayin haɓakawa. Waɗannan kayan aikin suna duba lambar ba tare da aiwatar da ita ba, suna taimakawa wajen gano matsaloli kamar:
- Ƙungiyoyin SQL masu haɗin kai
- Shigarwar mai amfani mara aminci a cikin tambayoyi
- Lambar da ta gabata tare da tsare-tsare marasa tsaro
Yadda Xygeni ke Taimakawa Hana da Gano Allurar SQL
At Xygeni, mun yi imanin cewa hanya mafi kyau ta hana allurar SQL ita ce a kama su da wuri—da kyau kafin su bar editan lambar ku. Wannan shine ainihin abin da muke Code Security An gina mafita don yin.
Bari mu bayyana yadda muke goyon baya Gwajin allurar SQL da kuma rigakafi a cikin yanayin ci gaba na gaske.
Ƙwararren Nazarin Lambar Tsaye (SAST) don Gano Injection na SQL
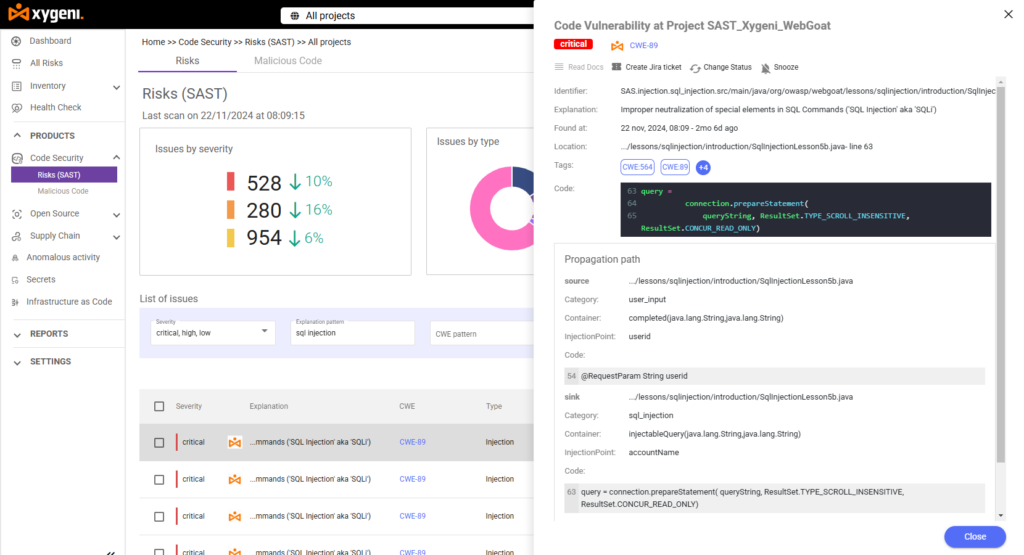
Dandalinmu ya haɗa da gwajin Tsaron Aikace-aikacen Mai ƙarfi (Static Application Security Testing)SAST) injin da ke duba tushen lambar ku don gano alamun SQL masu haɗari—kamar tambayoyi masu ƙarfi da aka gina tare da shigar da mai amfani ko igiyoyi masu lamba. Lokacin da kayan aikinmu ya gano yuwuwar SQL allurar, yana nuna ainihin wurin da ke cikin lambar tushe, yana nuna matakin haɗarin (misali, mai mahimmanci), kuma yana nuna cikakken bayani.
Misali, a wani aikin gwaji, mu SAST injin ya gano mummunan raunin allurar SQL a cikin fayil ɗin Java:
- CWECWE-89 (Injection SQL)
- location: Layi na 71 a ciki Allurar SqlDarasi na 5b.java
- Wurin allurar: ID ɗin mai amfani ya wuce kai tsaye zuwa cikin tambayar SQL
- Hanyar Yaɗuwa: Share alama daga shigarwa zuwa aiwatar da tambaya
Wannan matakin cikakken bayani yana taimaka wa masu haɓakawa su fahimci inda matsalar ta fara (tushen), yadda take gudana ta hanyar lambar (yaduwa), da kuma inda take haifar da haɗari (nutsewa).
Shawarwari Kan Gyaran Yanayi
Mafi kyau ma, Xygeni ba ya tsaya a ganowa ba—muna jagorantar ƙungiyar ku a kan yadda ake hana allurar SQL tare da shawarwari kan mahallin da shawarwarin gyara lambar. Misali, idan muka gano cewa an gina tambaya ta amfani da haɗin igiya, muna ba da shawarar canzawa zuwa maganganun da aka tsara da sigogi kuma mu bayyana yadda ake yin hakan.
Wannan yana nufin masu haɓaka fasaha za su iya magance matsaloli ba tare da sun zama ƙwararru a fannin tsaro ba.
Ana kuma gwada sakamakon ta atomatik ta hanyar AI Triage, wanda ke haifar da hukunci, gaggawa, da kuma sarkakiyar gyara ga kowane binciken allurar SQL, don haka wani muhimmin misali, mai sauƙin gyarawa ba ya zama a layi ɗaya da wanda ba shi da fifiko.
Haɗin kai mara matsala tare da tsarin aikin ku na haɓaka
Maganinmu ya dace da kayan aikinku na yanzu—GitHub, GitLab, Bitbucket, da sauransu. Wannan yana tabbatar da cewa ana gudanar da binciken tsaro ta atomatik tare da kowane lokaci pull request ko ginawa. Don haka ko kuna yin bita kan sabon fasali ko sabunta lambar da ta gabata, Gwajin allurar SQL ya zama wani ɓangare na CI/CD pipeline.
Faɗakarwa ta Ainihin Lokaci da kuma Dashboards
A ƙarshe, Xygeni's mai tsakiya dashboardSanarwa ta lokaci-lokaci da kuma faɗakarwa suna ba wa ƙungiyar ku damar fahimtar yanayin allurar SQL a duk ayyukan ku. Kuna iya bin diddigin raunin ta hanyar tsanani, ƙungiya, ko aiki—kuma ku tabbatar da bin ƙa'idodin OWASP Top 10 da sauran su standards.
Hare-haren SQL na Gaskiya: Darussa Daga Fagen
Hare-haren allurar SQL sun haifar da wasu manyan keta bayanai a tarihi, suna nuna mahimmancin buƙatar tsaro mai ƙarfi na aikace-aikaceGa misalai masu kyau na gaske:
1. Keta Tsarin Biyan Kuɗi na Heartland (2008)
A shekarar 2008, Tsarin Biyan Kuɗi na Heartland, wani babban mai sarrafa biyan kuɗi, ya fuskanci kutse da ya fallasa kusan lambobin katin bashi da zare kudi miliyan 130. Masu kai hari sun yi amfani da raunin allurar SQL don shiga hanyar sadarwar kamfanin, wanda ya haifar da ɗaya daga cikin manyan kutsen bayanai da aka taɓa yi a tarihi.
2. Keta Bayanan Yahoo! Voices (2012)
A Yuli 2012, Muryoyin Yahoo! An kai hari kan allurar SQL wanda ya lalata asusun masu amfani kusan 450,000. Masu kutse sun yi amfani da raunin da ke cikin sabar bayanai na Yahoo don samun sunayen masu amfani da kalmomin shiga marasa ɓoye, wanda hakan ya nuna haɗarin rashin ingancin tantance shigarwar.
3. Keta Bayanan TalkTalk (2015)
Sadarwar Sadarwa ta Burtaniya Kamfanin TalkTalk ya fuskanci harin SQL injection a shekarar 2015, wanda ya fallasa bayanan sirri na kusan abokan ciniki 160,000. Maharan sun yi amfani da raunin da ke cikin shafukan yanar gizon kamfanin, wanda ya haifar da mummunan lalacewar kuɗi da suna.
4. Freepik da Flaticon Breach (2020)
A shekarar 2020, Kamfanin Freepik ya bayyana cewa harin allurar SQL ya haifar da ɓullar bayanan masu amfani miliyan 8.3 daga dandamalin Freepik da Flaticon. Masu kai hari sun yi amfani da rauni a cikin Flaticon, suna nuna haɗarin da ke tattare da sassan ɓangare na uku a cikin sarkar samar da software.
5. Rashin Lafiyar WooCommerce Plugin (2022)
A shekarar 2022, an gano wata mummunar illa ga allurar SQL a cikin WooCommerce Dropshipping ta hanyar plugin ɗin OPMC don WordPress. Wannan lahani na allurar SQL mara inganci, wanda aka ƙididdige shi da maki 9.8 cikin 10 a cikin tsanani, ya nuna haɗarin da plugins na wasu kamfanoni ke iya fuskanta a dandamalin kasuwancin e-commerce.
6. Kaddamar da BMANAGER Trojan a Boolka (2024)
A shekarar 2024, an yi wa wani jarumin barazana lakabi da 'Buka' An lura da yadda ake lalata gidajen yanar gizo ta hanyar hare-haren allurar SQL don tura wani trojan mai suna BMANAGER. Wannan kamfen ɗin ya nuna dabarun da masu aikata laifukan yanar gizo ke amfani da allurar SQL don rarraba malware.
Waɗannan abubuwan da suka faru sun nuna barazanar ci gaba da hare-haren allurar SQL da kuma muhimmancin aiwatar da tsauraran matakan tsaro, gami da sake duba lambar yau da kullun, tabbatar da shigarwa, da kuma amfani da kayan aikin tsaro na zamani don gano da kuma hana irin waɗannan raunin.
7. BeyondTrust / Keta Dokar Baitulmalin Amurka (Disamba 2024 - Fabrairu 2025)
A PostgreSQL sifili-rana (CVE-2025-1094) an ba da izinin allurar SQL ta hanyar sarrafa shigarwar da ba ta dace ba a cikin psql, Tashar hulɗa ta PostgreSQL. Masu kai hari da gwamnati ta dauki nauyinsu, waɗanda aka bi diddiginsu a matsayin Silk Typhoon, sun ɗaure shi cikin dandamalin Tallafin Nesa na BeyondTrust, suna yin barna aƙalla 17 enterprise Misalin abokan ciniki, ciki har da Ma'aikatar Baitulmalin Amurka. Yana ɗaya daga cikin manyan abubuwan da suka faru na allurar SQL da aka tabbatar a cikin ƙwaƙwalwar kwanan nan, kuma tunatarwa ce cewa nau'in rauni ba wai kawai ga fom ɗin yanar gizo ba ne; yana isa ga direbobin bayanai da kayan aikin hulɗa.
🔧 Pro Tukwici: Gwajin tsaro na yau da kullun, musamman tare da kayan aiki kamar Xygeni's SAST injin, yana taimakawa wajen gano waɗannan wuraren allurar kafin maharan su iya amfani da su.
Kare Lambarka, Ka Hana Allurar SQL
Allurar SQL tana ɗaya daga cikin tsoffin barazanar tsaro na aikace-aikace, kuma har yanzu tana ɗaya daga cikin mafi haɗari: Matsayin OWASP zuwa #5 a 2025 yana nuna sabbin rukunoni da ke fitowa, ba allurar SQL ta zama ƙasa da amfani ba. Ya kasance mai yuwuwa gaba ɗaya tare da haɗin kai mai kyau na ayyuka, daga tambayoyin da aka daidaita zuwa magance lambar da aka ba da shawarar AI tare da bincike iri ɗaya da lambar da aka rubuta ta ɗan adam.
A Xygeni, muna sauƙaƙa wa kanmu fuskantar barazana. code security mafita tana ba wa ƙungiyar ku ganuwa, sarrafa kansa, da kuma jagora da ake buƙata don gano raunin allurar SQL da wuri, tantance su ta hanyar gaggawa, da kuma gyara su da sauri. Babu zato. Babu gibi. Kawai ku tabbatar da lambar tun daga farko, ko mai haɓakawa ne ya rubuta ta ko kuma mataimakin AI ya ba da shawara.
Don haka, idan kun shirya don sanya allurar SQL ta zama tarihi, yayin da kuke kiyaye ci gaban ku cikin sauri da santsi, muna nan don taimakawa.
Gwada Xygeni kyauta kuma fara hana allurar SQL kafin su kai ga samarwa.

FAQ
Shin allurar SQL har yanzu babbar barazana ce ga tsaro a shekarar 2026?
Eh. Duk da cewa OWASP ta mayar da allura daga lamba 3 zuwa lamba 5 a cikin manyan 10 na shekarar 2025, har yanzu rukunin yana da fiye da CVEs na allurar SQL 14,000, kuma Verizon DBIR na shekarar 2025 ya gano cewa ya ba da gudummawa ga kashi 12% na keta doka, sama da kashi 9% a shekarar da ta gabata.
Shin ORM kamar Django ko Hibernate za su iya hana allurar SQL gaba ɗaya?
A'a. ORMs suna daidaita tambayoyi ta hanyar tsoho, amma kariyar tana karya lokacin da mai haɓakawa ya yi amfani da tambaya mara inganci ko hanyar da ba ta da aminci. CVE-2024-42005 na Django misali ne na ainihin allurar SQL ta hanyar hanyar da ake ɗauka a matsayin mai aminci.
Ta yaya lambar da aka samar da AI ke shafar haɗarin allurar SQL?
Mataimakan lambar AI na iya ba da shawarar irin waɗannan tsare-tsare marasa aminci ga ɗan adam, tambayoyin da aka haɗa da igiya ko shigarwar da ba a tabbatar ba, kuma ya kamata a sake duba su da irin wannan tsauri kamar lambar da aka rubuta ta ɗan adam maimakon a amince da su ta hanyar tsoho.
