






Yayin da haɓaka software ke ci gaba a cikin zagayowar rayuwar samar da software, matakin kunshin ya bayyana a matsayin wani muhimmin mataki, yana canza lambar tushe zuwa kayan tarihi da aka shirya don rarrabawa. Duk da haka, wannan muhimmin mataki ba shi da kariya daga rauni, wanda hakan ya sa ya zama babban abin hari ga masu aikata miyagun laifuka waɗanda ke neman lalata amincin software da tsaro. Wannan rubutun shafin yanar gizo ya yi nazari kan barazanar da ka iya tasowa a wannan lokacin kuma ya bayyana dabarun da za su iya rage su. Wannan abun ciki yana aiki a matsayin ci gaba na jerin shafukan yanar gizon mu da ke bincika. software supply chain security a fadin SDLC.
Matakin Kunshin a cikin Zagayen Rayuwa na Haɓaka Software
Matakin fakitin tsawon rayuwar sarkar samar da software ya ƙunshi tsarin marufi da shirya software don rarrabawa ga masu amfani. Wannan matakin ya ƙunshi ƙirƙirar fakitin shigarwa, sarrafa abubuwan da suka dogara da su, da kuma samar da bayanai na software.
Barazanar mutuncin gini sune raunin da zai iya bawa maharan damar gabatar da canje-canje marasa izini ga software yayin aiwatar da marufi. Ana iya gabatar da waɗannan barazanar ta hanyoyi daban-daban, kamar lalata rajistar fakitin, amfani da rauni a cikin kayan aikin marufi, ko sarrafa dogaro ga wasu kamfanoni.
Jimillar dogaro da abubuwan da ke cikin tushen budewa a cikin manhajojin zamani ya sanya wannan matakin ya fi yawan amfani da shi a SSCA manufa. Gabatar da malware a ɓoye a cikin wani sanannen ɓangaren bude tushen abu mafarki ne ga masu aikata laifukan yanar gizo da yawa. Wannan shine dalilin da ya sa fiye da haka An gano fakitin cutarwa guda 245,000 a cikin shekarar 2023.
Misalai na Software Supply Chain Security Barazana a Matakin Kunshin
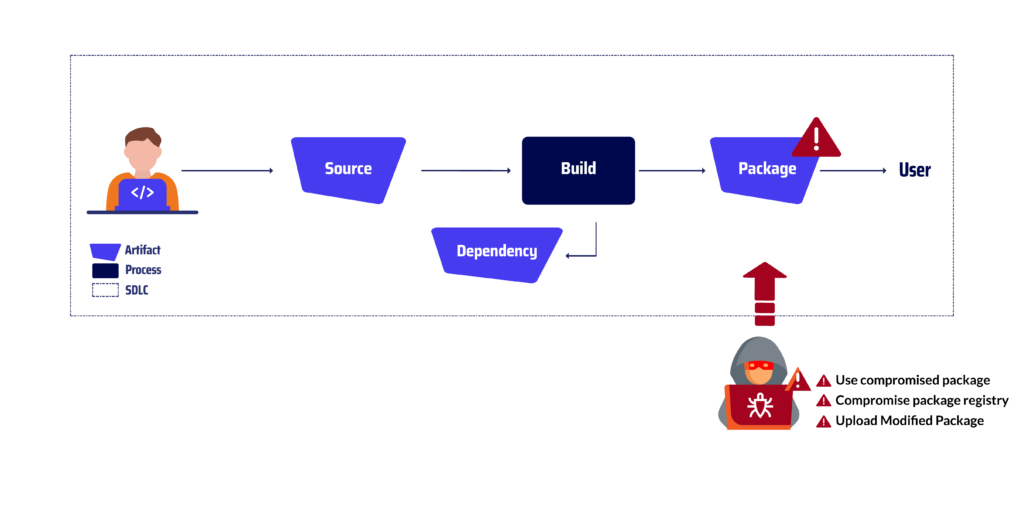
Yi amfani da fakitin da aka lalata
Wannan yana nufin aikin tura ko amfani da kunshin software wanda abokin gaba ya yi masa ɓarna ko ya gyara shi.
Wannan na iya faruwa bayan kunshin ya fita daga rajistar fakitin hukuma, ko dai ta hanyar shiga kai tsaye zuwa tsarin mai amfani ko ta hanyar dabarun injiniyan zamantakewa waɗanda ke yaudarar mai amfani don saukarwa ko shigar da fakitin mugunta. Misalin wannan vector shine Binciken Yanar Gizo typosquatting Hari.
Wani mahari, wanda ke neman yin katsalandan ga tsarin Linux da Mac, ya kutsa kai cikin tsarin haɓaka wani sanannen ɗakin karatu na Node.js mai suna Browserify. Maharin ya saka lambar mugunta a cikin lambar tushe ta aikin, yana da niyyar rarraba ta ta hanyar rajistar kunshin NPM. Da zarar an ɗora fakitin Browserify da aka gurbata zuwa NPM, masu haɓaka da ba su da tabbas za su sauke su kuma shigar da shi, suna tsammanin shine sigar da ta dace. Lambar mugunta, wacce aka saka a cikin fakitin, za ta yi aiki a hankali, tana lalata amincin tsarin da ta kamu. Wannan na iya haifar da satar bayanai, rashin kwanciyar hankali na tsarin, ko ma damar shiga nesa ga maharin.
Rijistar fakitin sulhu
Rijistar fakitin da aka yi wa katsalandan wani ma'ajiyar software ne da abokin gaba ya yi kutse a ciki wanda ya sami damar shiga ba tare da izini ba ta hanyar gudanarwa ko kayayyakin more rayuwa na rajista.
Wannan yana bawa abokin gaba damar gyara ko maye gurbin ingantattun fakitin software da na mugunta, wanda daga nan za a iya rarrabawa ga masu amfani da aka shigar ba tare da an yi musu zato ba. Misalin irin wannan barazanar shine Hari kan Madubin Kunshin: Wani mai bincike, da nufin tallata manhajojin bude-tushe, ya yi wa wasu shahararrun rajistar fakitin ...
Duk da haka, waɗannan madubai suna da wata mummunar manufa. Madubin da aka lalata sun yi aiki a matsayin hanyoyin da mai bincike zai iya rarraba fakitin da ba su dace ba. Waɗannan fakitin sun maye gurbin waɗanda suka dace, waɗanda manyan rajista ba su gano ba, kuma masu haɓaka software waɗanda ba su yi zargin sun sauke su ba tare da saninsu ba suka shigar da su. Da zarar an shigar da su, waɗannan fakitin da ba su dace ba sun saki kayan aikinsu, suna aiwatar da lambar da ba ta dace ba, suna satar bayanai masu mahimmanci, ko kuma suna kawo cikas ga ayyukan.
Loda Kunshin da aka Gyara
Wani abokin gaba yana loda wani fakitin da aka gyara zuwa wurin ajiya ko hanyar rarrabawa wanda ke ɗauke da lambar mugunta ko abubuwan da aka biya. Ana iya yin hakan ta hanyar gyara lambar tushe, marufi, ko bayanai na fakitin.
Ɗaya daga cikin shahararrun nau'in barazanar ita ce Harin CodeCov a shekarar 2021. Wani mai kai hari, wanda ke neman yin katsalandan ga ayyukan software ta amfani da CodeCov, wani sanannen haɗin kai da isar da sako akai-akai (CI/CD) kayan aiki, sun yi amfani da bayanan sirri da aka ɓoye don samun damar shiga ba tare da izini ba zuwa ga bokitin Google Cloud Storage (GCS) na wani aiki. Da zarar maharin ya sami damar shiga bokitin GCS, sun ɗora wani abu mai cutarwa, sigar da aka gyara ta fakitin CodeCov, wanda daga nan aka rarraba wa masu amfani ta hanyar sabis ɗin CodeCov. Masu haɓaka software marasa tabbas, waɗanda suka dogara da fasalin sabuntawa ta atomatik, za su sauke kuma su shigar da fakitin mai cutarwa, suna tsammanin shine halaltaccen. Da zarar an shigar, lambar mai cutarwa za ta yi aiki a hankali, tana lalata amincin tsarin da ta kamu. Wannan na iya haifar da satar bayanai, rashin kwanciyar hankali na tsarin, ko ma damar shiga nesa ga maharin.
Hare-hare kan rajistar fakitin sun zama ruwan dare har wasu tsare-tsaren hare-hare sun sami suna:
In Kirkira, mugun ɗan wasan yana loda fakitin ɓarna da yawa zuwa wurin rajista tare da ƙananan kurakuran kuskure ko sunaye makamancin haka ga waɗanda suka dace, waɗanda suka shahara, da fatan cewa masu haɓaka za su yi kuskuren rubuta sunan fakitin da aka nufa da wanda aka yi wa ɓarna. Sau da yawa fakitin ɓarna yana kama da wanda ya dace ya wuce ba tare da an gano shi ba, yana ƙara yiwuwar a buge shi da kallon taurari.
Ruɗani game da Dogaro yana amfani da yadda wasu manajojin fakiti ke warware fakitin da aka nema daga rajista da yawa. Lokacin da ƙungiya ta yi amfani da abubuwan ciki da aka buga a cikin rajista na ciki, maharin da ya san gaskiyar zai iya buga wani abu mai cutarwa mai suna iri ɗaya a cikin rajista na jama'a. Idan ba a bincika sunan da aka yi amfani da shi don ɓangaren ciki ba, wasu manajojin fakiti za su ɗauki ɓangaren mai cutarwa maimakon na ciki.
tare da Kunshin Troyan, masu aikata laifukan yanar gizo suna ɓoye malware a cikin lambar da ta dace. Wannan na iya amfani da shi ta ainihin marubucin, ko kuma ta wani mai ba da gudummawa wanda ya ba da kansa don kula da kunshin. Wannan kuma ana kiransa da Satar KunshinMasu kai hari sun yi amfani da dabaru da yawa don satar wani kunshin da ke akwai, kamar Karɓar Yanki inda maharin ya ɗauki wani yanki da aka yi watsi da shi wanda ya sake ƙirƙirar tsohon imel ɗin mai kula da shi kuma ya yi nasarar dawo da kalmar sirri don ɗaukar asusun mai kula da shi.
Alamar karshe
Yayin da ƙungiyoyi ke ƙara rungumar hanyoyin haɓaka software waɗanda ke ba da fifiko ga sarrafa kansa da kuma ci gaba da isar da su, mahimmancin tabbatar da matakin kunshin software bai taɓa zama mafi mahimmanci ba. Ta hanyar aiwatar da tsauraran matakan tsaro a duk tsawon wannan muhimmin lokaci, ƙungiyoyi za su iya rage haɗarin faɗawa cikin hare-haren mugunta waɗanda za su iya lalata amincin da amincin software ɗinsu.
Dabaru da aka zayyana a cikin wannan rubutun shafin yanar gizo, tare da misalan da aka bayar, suna zama abin tunatarwa mai ƙarfi cewa matakin kunshin yana wakiltar wani wuri mai rauni a cikin sarkar samar da software. Dole ne ƙungiyoyi su yi biyayya ga waɗannan barazanar kuma su aiwatar da matakan tsaro da suka wajaba don kare software ɗinsu daga hari. Ta hanyar yin hakan, za su iya tabbatar da sahihanci, tsaro, da kuma dogaro da software ɗinsu ga masu amfani da su da abokan cinikinsu.
Shiga Tafiyarmu Zuwa Tsarin Tsaron Manhaja na Manhaja
Kada ka rasa damar ci gaba da tafiya a gaba a fagen software supply chain securityYi rijista a shafin yanar gizon mu a yau kuma ka kasance cikin waɗanda suka fara karɓar sabbin bayanai, don tabbatar da cewa ƙungiyar ku ta kasance mai juriya da aminci a tsakanin barazanar da ke tasowa. Tare, za mu iya gina tsarin software mai ƙarfi da aminci ga kowa.
Ka tuna, software supply chain security tafiya ce mai ci gaba, ba makoma ba. Ta hanyar ci gaba da tantancewa da daidaita ayyukan tsaro don magance barazanar da ke tasowa, ƙungiyoyi za su iya kare tsarin samar da software ɗinsu da kuma isar da ingantattun software ga masu amfani da su.
Kalli Bidiyon Nunin Mu
