Az API támadási felületed minden egyes lépéssel növekszik pull request, és a legtöbb API biztonsági eszköz csak akkor látja, ha éles és forgalmat fogad. A Xygeni minden végpontot és annak kockázatait felfedezi a kódban, még a kiadás előtt.
Kapható Enterprise add-on
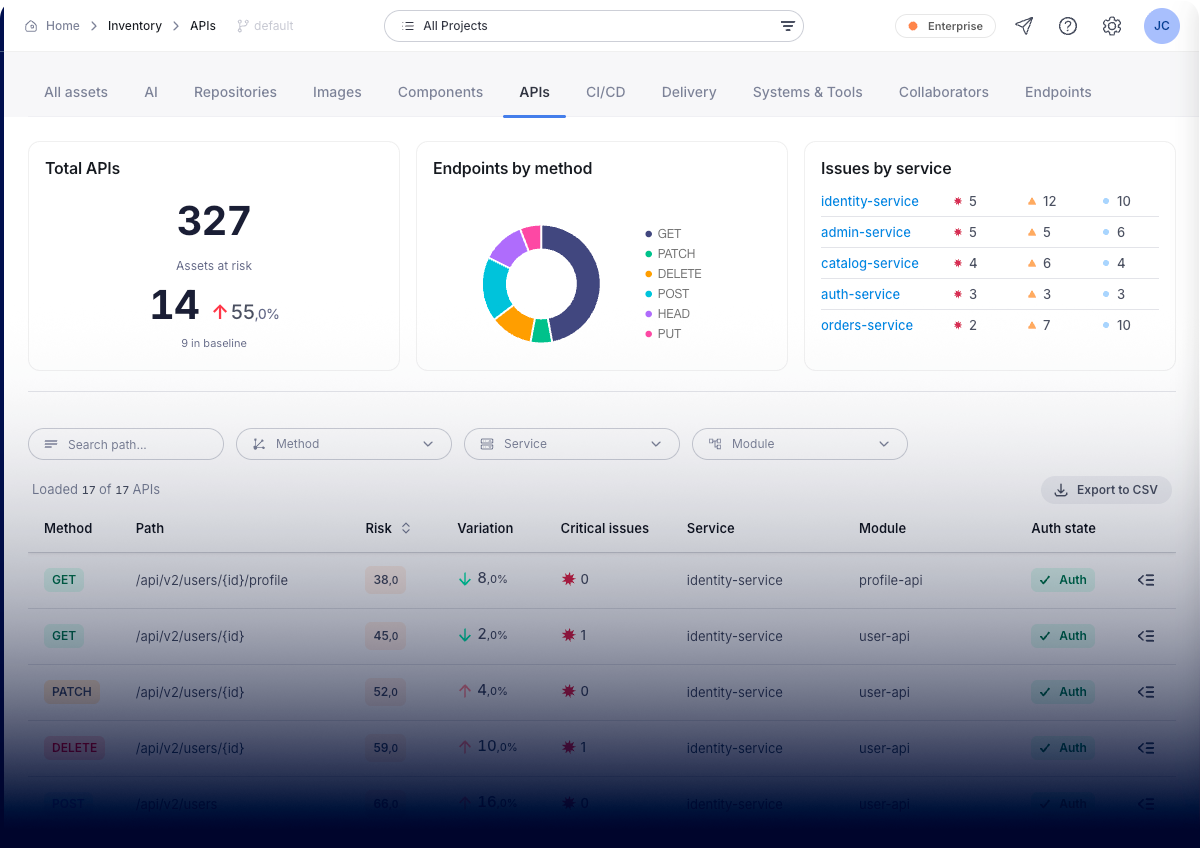
Az API támadási felületed, feltérképezve és rangsorolva.
A Xygeni az alkalmazás forráskódjából és az API-specifikációidból – beleértve az OpenAPI-t és a Swagger-t is – építi fel az API-leltáradat, így a teljes felületet láthatod: a csapataid által dokumentált végpontokat, és azokat is, amelyeket senki sem dokumentált.
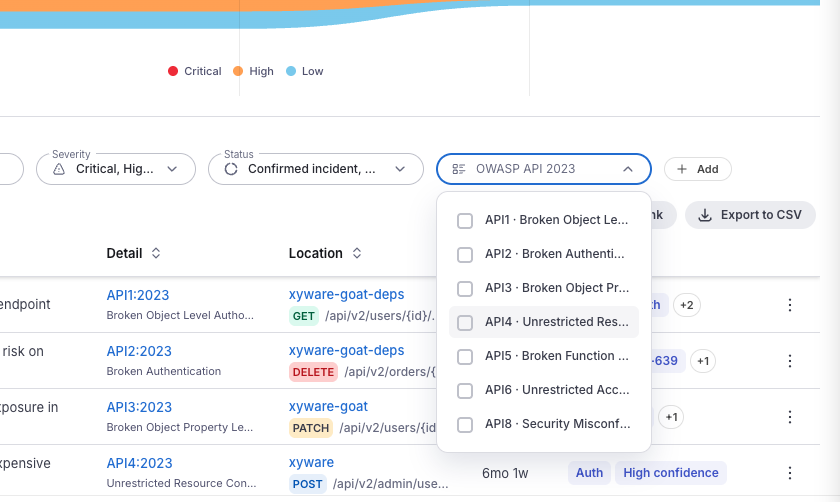
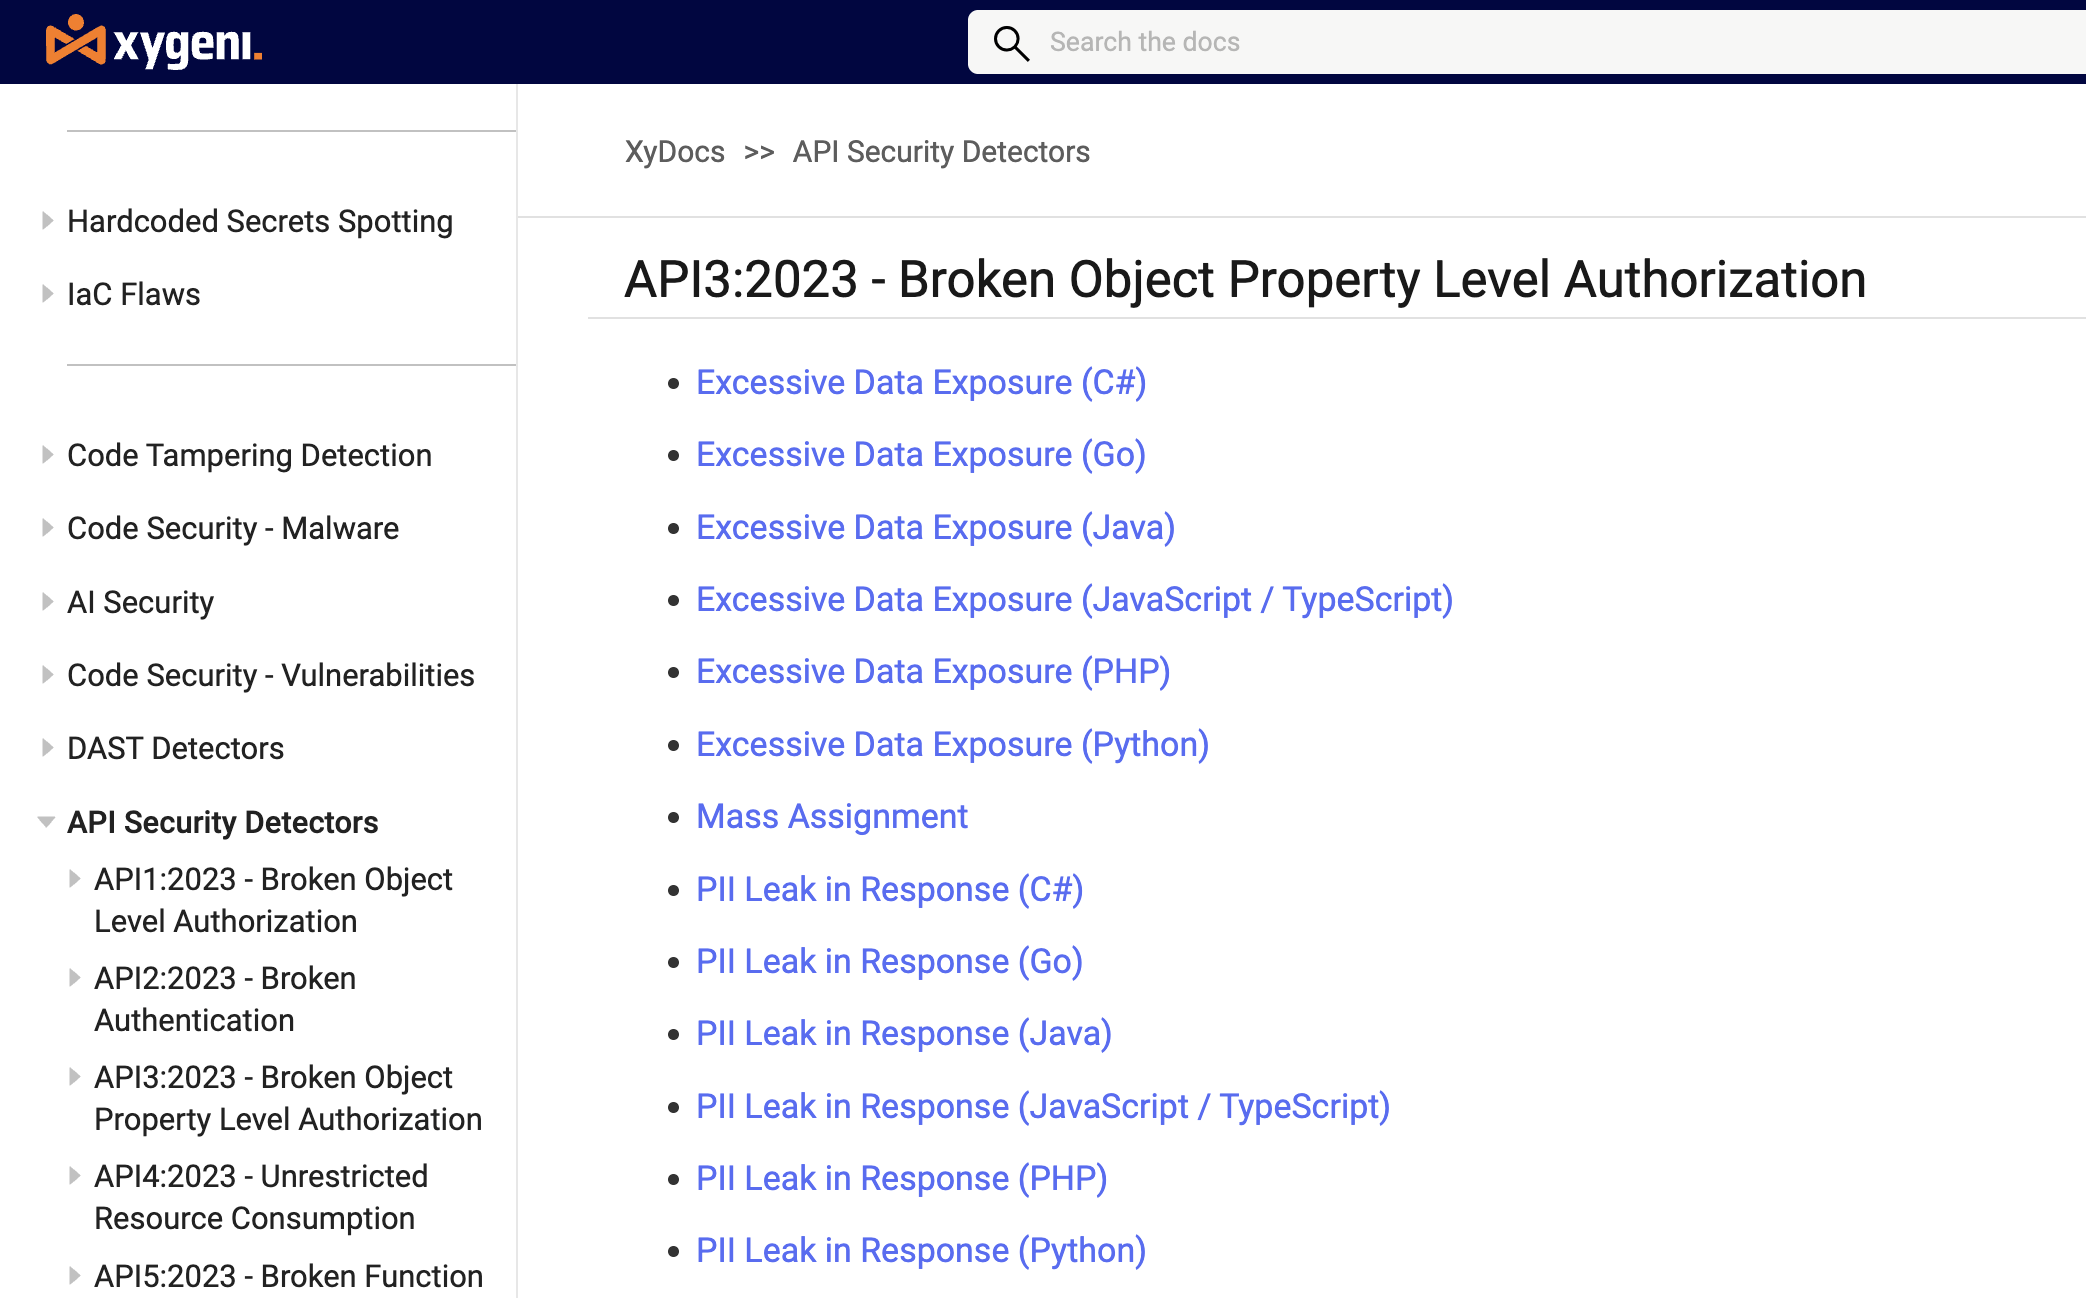
A megállapításokat az OWASP API Security Top 10 (2023) listájához rendeltük: hibás objektum- és függvényszintű jogosultságok, nem hitelesített végpontok, túlzott adatkitettség, tömeges hozzárendelés, JWT és CORS helytelen konfiguráció, hiányzó sebességkorlátok, SSRF és zombi végpontok.
Minden találat tartalmazza a végpont hitelesítési állapotát és az általa kezelt adatok érzékenységét, így a csapatok a megkülönböztetés nélküli listák helyett azt határozzák meg, hogy egy támadó mit érhet el.
Minden végpont. Minden kockázat. A gyártás előtt.
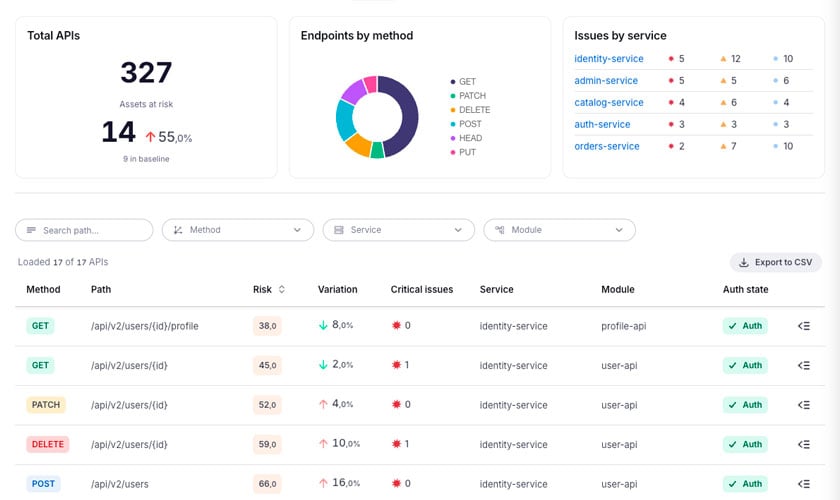
Összes API, kockázatnak kitett eszközök egy alapvonalhoz képest, végpontok metódus szerint és problémák szolgáltatás szerint. Minden végpont felsorolva a metódusával, elérési útjával, szolgáltatásával, moduljával, hitelesítési állapotával és kockázati pontszámával.
Észlelés az OWASP API Security Top 10 (2023) listáján, így az eredmények tükrözik a biztonsági csapat és az auditorok által már használt keretrendszert.
A Xygeni osztályozza az egyes végpontok által kezelt adatokat, és mind a paraméterekben, mind a válaszokban megjelöli a PII-t, a PCI-t és a PHI-t. Egy nem hitelesített végpont, amely személyes adatokat ad vissza, nem ugyanaz a probléma, mint egy megengedő CORS-fejléc, és nem is szabad úgy kinéznie, mint egy.
Mivel a Xygeni mind a kódot, mind az API-specifikációidat beolvassa, felszínre hozza a közöttük lévő eltérést: a végpontok benne vannak a kódban, de hiányoznak a specifikációból, az elavult útvonalak továbbra is elérhetők, és az árva végpontok, amelyek senkinek sem a tulajdonában vannak.
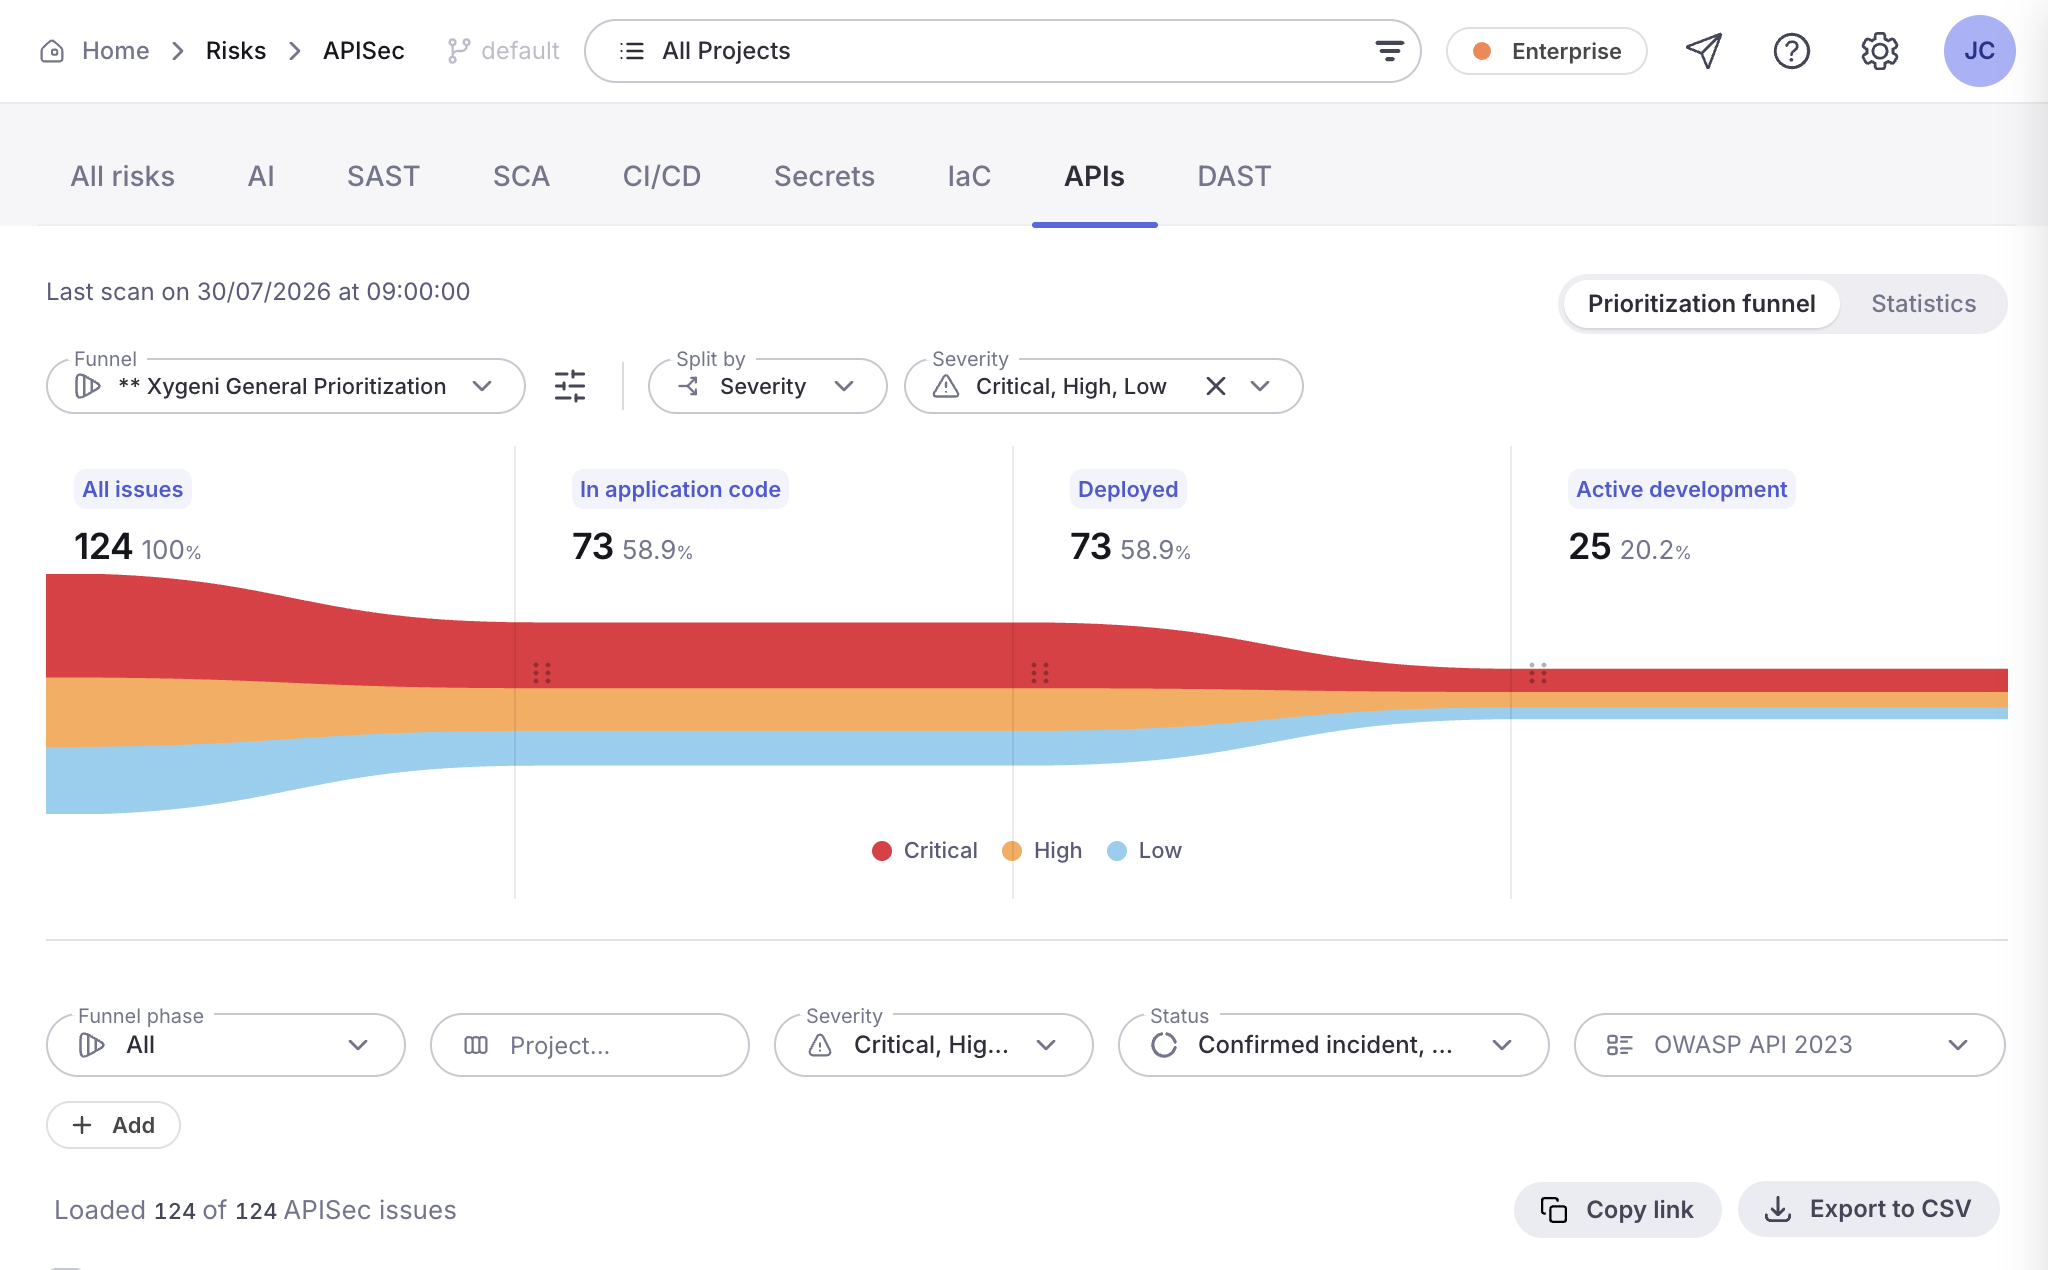
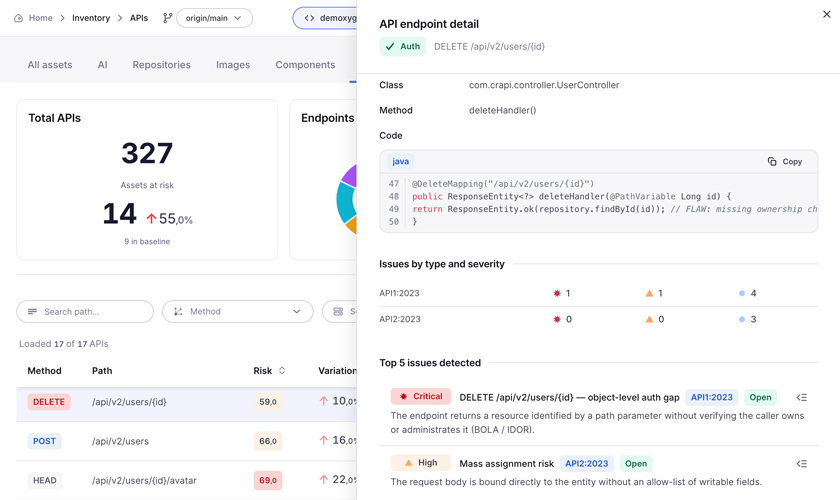
A Xygeni összefüggésbe hozza az ugyanazon a végponton talált eredményeket, és növeli a súlyosságot, amikor azok összeadódnak. A válaszban található PII-szivárgás komoly. A hitelesítést nem igénylő végponton történő PII-szivárgás kritikus, és a Xygeni ezt állítja.
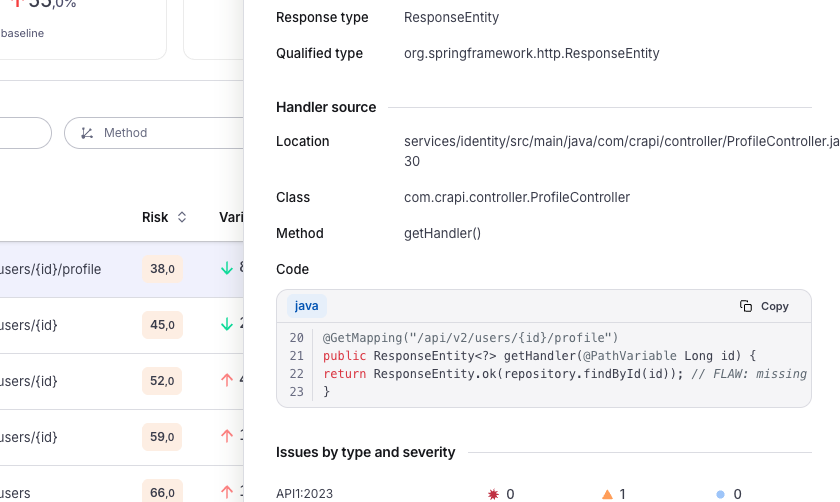
Minden megállapítás a pontos kezelőre mutat: fájlra, osztályra, metódusra és a kódra, amely azt bevezette, a hibával együtt. A fejlesztők valamit kapnak, amit kijavíthatnak, nem egy ticketet, amit előbb meg kell vizsgálniuk.
Az API-kockázatok megtalálása és javítása a kódban, mielőtt azok elérnék az éles környezetet.
A futásidejű API biztonság jelzi, hogy egy végpont akkor válik elérhetővé, amikor már kiszolgálja a forgalmat. A Xygeni ezt a kódban, a ...-ban/-ben találja meg. pull request, miközben a megjavítása még mindig kerül egybe commit.
Az API biztonsága mellette áll SAST, SCA, titkok, IaCés a DAST-ot egyetlen platformon, így az API-kockázat az alkalmazás többi kockázatával együtt él, ahelyett, hogy egy különálló eszközben, saját login.
Statikus. A Xygeni elemzi az alkalmazás kódját és az API specifikációit, hogy a telepítés előtt feltárja a kockázatokat. Egy futó alkalmazás futásidejű teszteléséhez a Xygeni DAST ezt lefedi, és a kettő együtt működik.
Két forrásból: az alkalmazás forráskódjából és az API-specifikációidból, beleértve az OpenAPI-t és a Swagger-t. Mindkettő olvasása teszi lehetővé a Xygeni számára a nem dokumentált és árva végpontok felszínre hozását.
Az OWASP API biztonsági top 10-es listáján (2023) szereplő kockázatok, beleértve a hibás objektumszintű hitelesítést (BOLA), a hibás függvényszintű hitelesítést (BFLA), a nem hitelesített végpontokat, a túlzott adatkitettséget, a tömeges hozzárendelést, a JWT és CORS hibás konfigurációját, a hiányzó sebességkorlátozást, az SSRF-et és a zombi végpontokat.
Igen. A Xygeni megjelöli a személyazonosításra alkalmas információkat (PII), a PCI-t és a védett információkat (PHI) a végpont paramétereiben és válaszaiban, és ezeket használja fel a találatok valós expozíció szerinti rangsorolására.
Igen. Az inkrementális vizsgálat csak a megváltozott végpontokat elemzi, és az általa létrehozott jegyzékfájl egy későbbi DAST vizsgálatot ugyanezekre a végpontokra tud fókuszálni.
Nem. A vizsgálatok a saját infrastruktúrádban futnak. Csak az eredményeket töltjük fel, védjük átvitel és inaktív állapotban.
Kapható egy Enterprise kiegészítő. Beszéljen velünk, és mi közösen megvizsgáljuk.
a Xygeni All-In-One AppSec platformmal
a Xygeni All-In-One AppSec platformmal
