Xygeni SCA

Minimalizálja a nyílt forráskódú szoftverek kockázatát, és védje meg alkalmazását a rosszindulatú csomagoktól

Priorizálja a valóban fontos sebezhetőségeket, és valós időben tájékozódjon róluk ha a függőségeid rosszindulatú kódot tartalmaznak

Keressen sebezhetőségeket a függőségei között

A szoftver telepítése előtt azonosítsa és javítsa ki az alkalmazásfüggőségek biztonsági, karbantartási és licencelési problémáit.

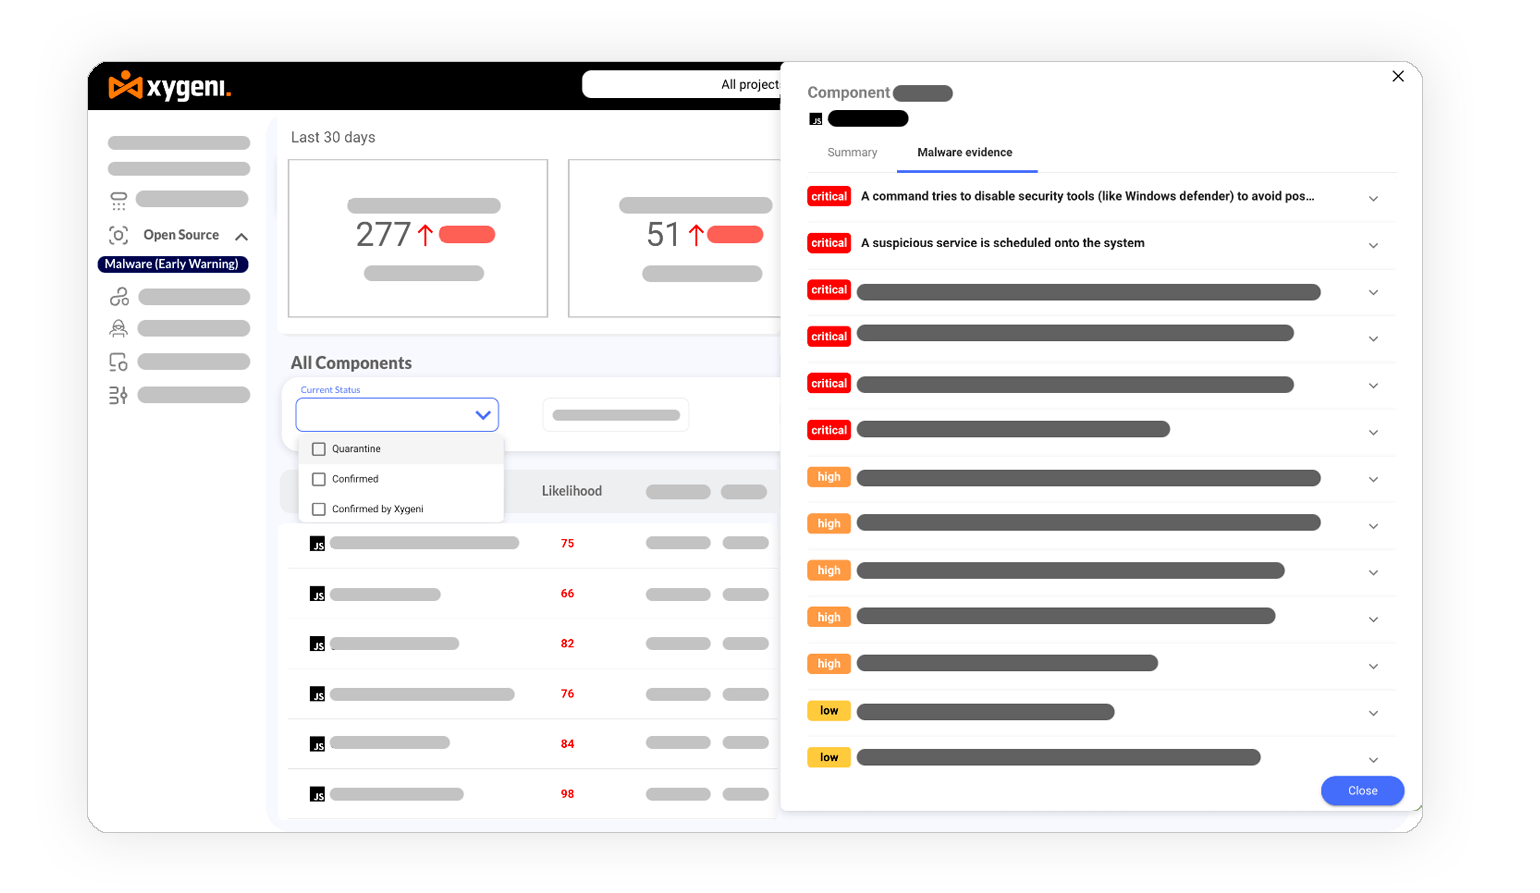
Rosszindulatú kód azonosítása

Új és frissített függőségek közzétételekor a támadók által kihasznált gyanús kódrészletek és minták észlelése.

Fókuszban a kritikus nyílt forráskódú kockázatok

Priorizálja a legnagyobb üzleti hatással bíró sebezhetőségeket, és kezelje a kockázatokat kontextusalapú kockázatértékeléssel és a kódtól a felhőig tartó nyomon követhetőséggel.


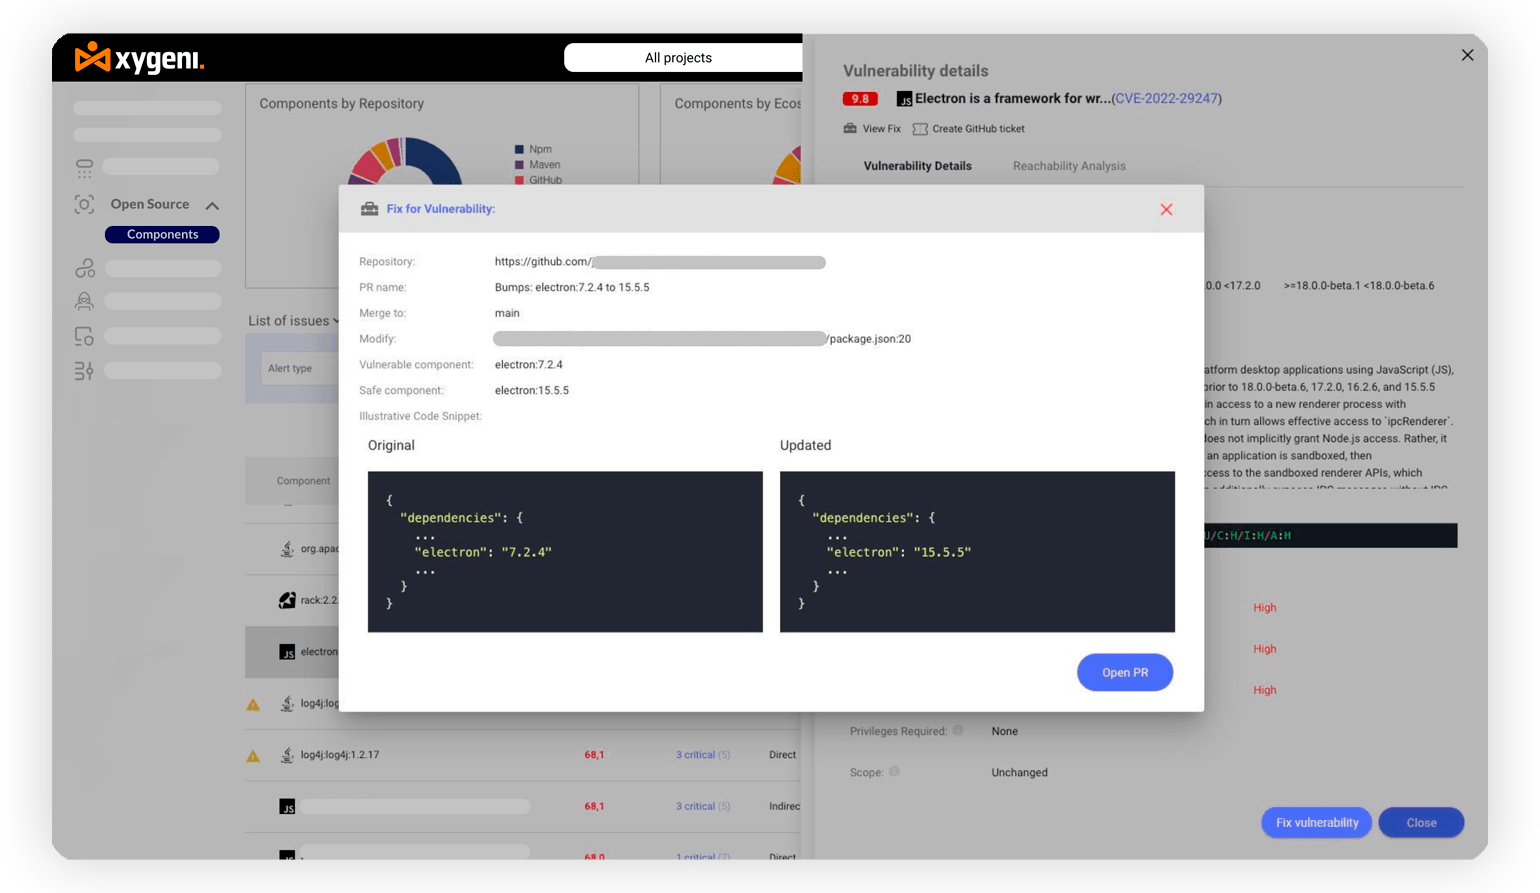
Nyílt forráskódú szoftverek sebezhetőségeinek automatikus javítása

Automatikus frissítés sebezhetőségmentes nyílt forráskódú függőségekre intelligens megoldásokkal pull requests.
Xygeni SCA's Képességek és funkciók

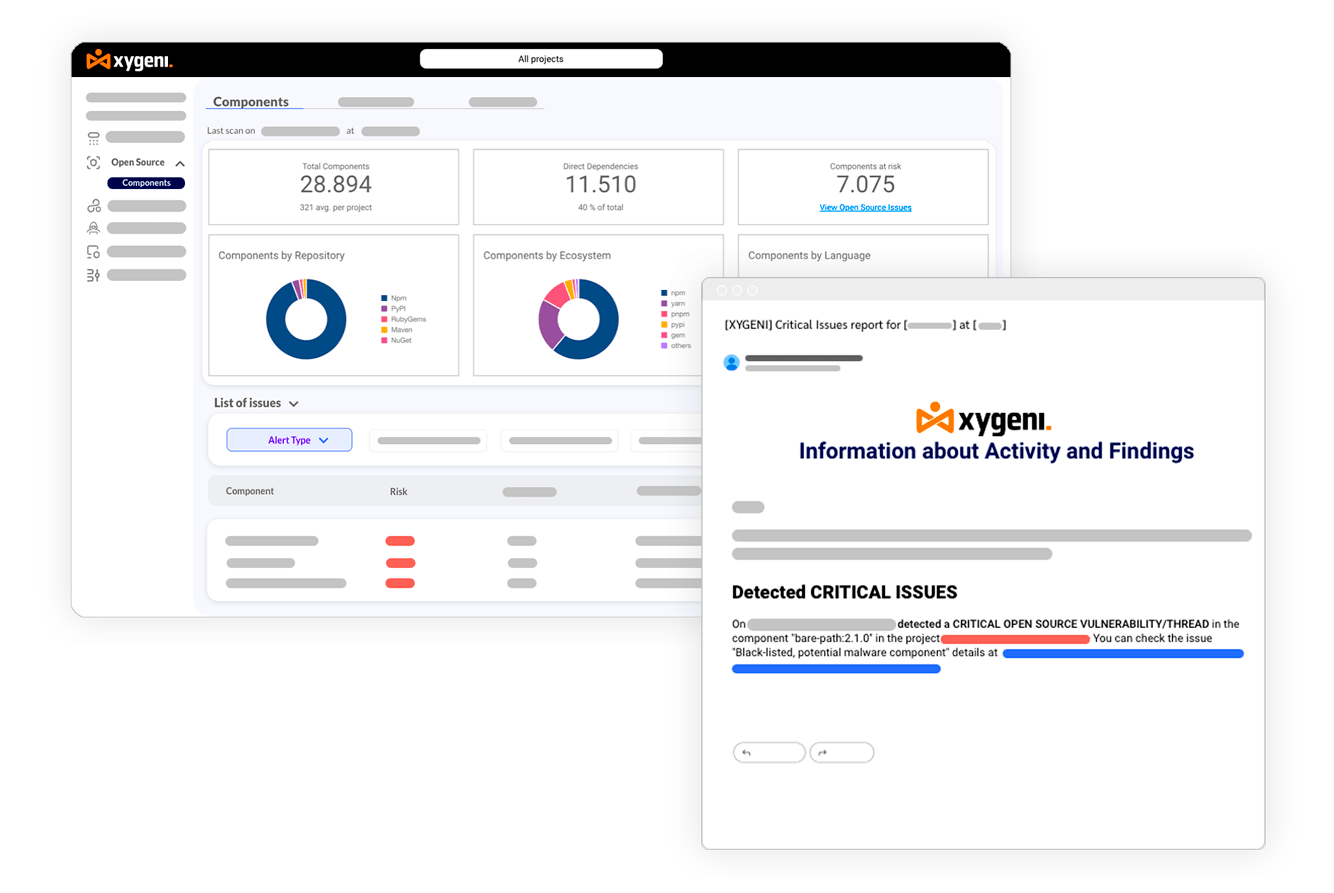
Sebezhetőségek automatikus követése

Értesüljön az újonnan azonosított sebezhetőségekről a jelentési csatornáinkon keresztül, vagy blokkolja azokat, így biztosítva a védelmet és a tájékozottságot, mielőtt éles üzembe helyezné.
OSOS-Információ-Riasztás
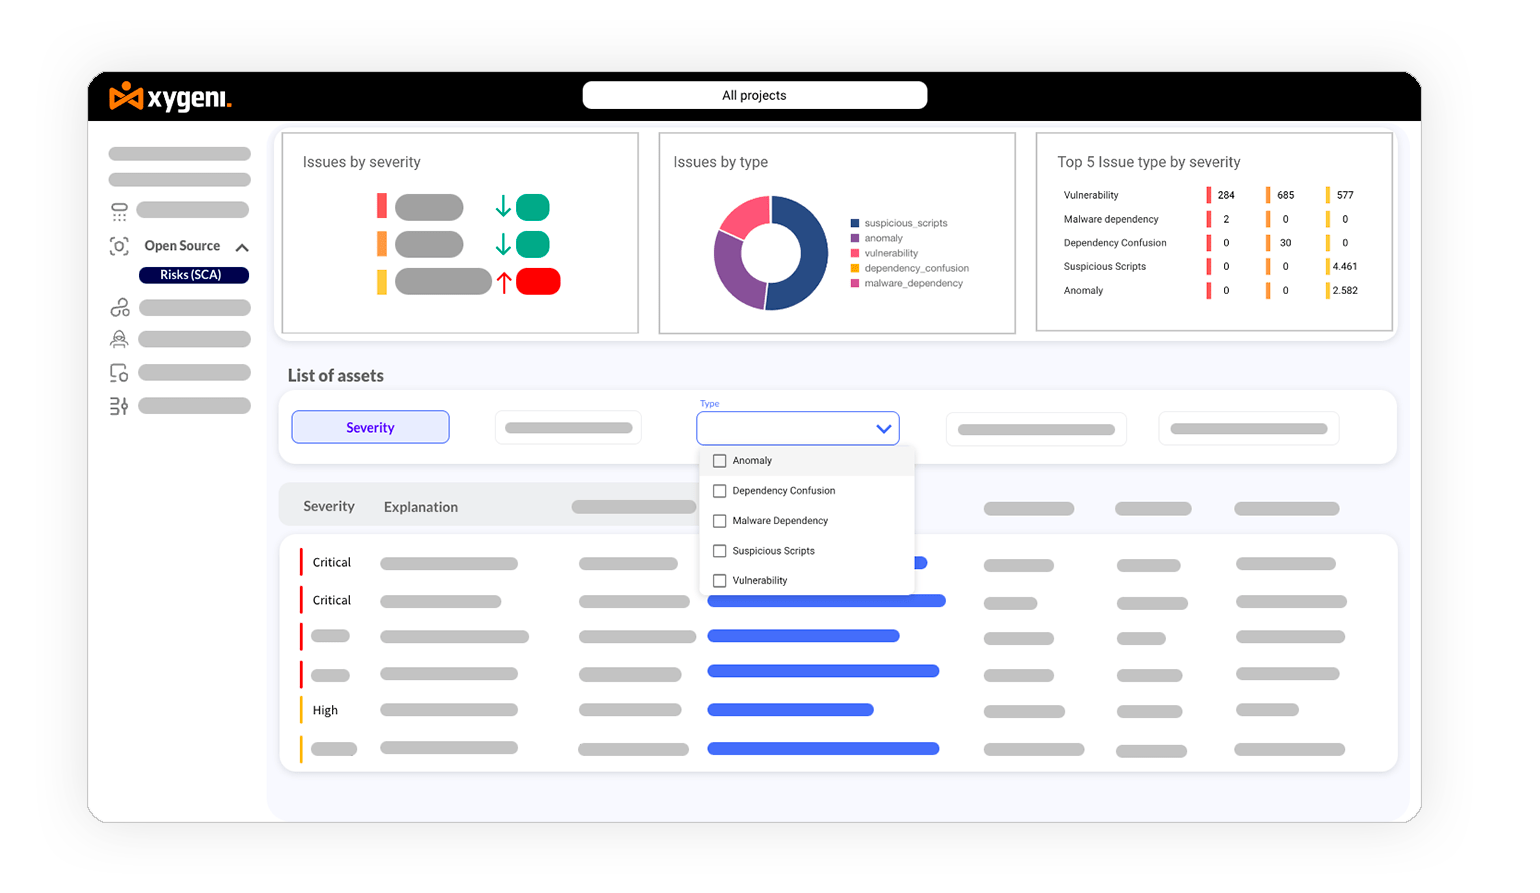
OSS a CVE-n túl - OSS biztonság - SCA Szerszám

Bontsa Open Source Security A CVE-ken túl

A CVSS-pontszámokon túl további kockázati tényezőket is magában foglal, megakadályozva az olyan csomagok integrációját, amelyek CVE-mentesek lehetnek, de mégis kockázatosak.

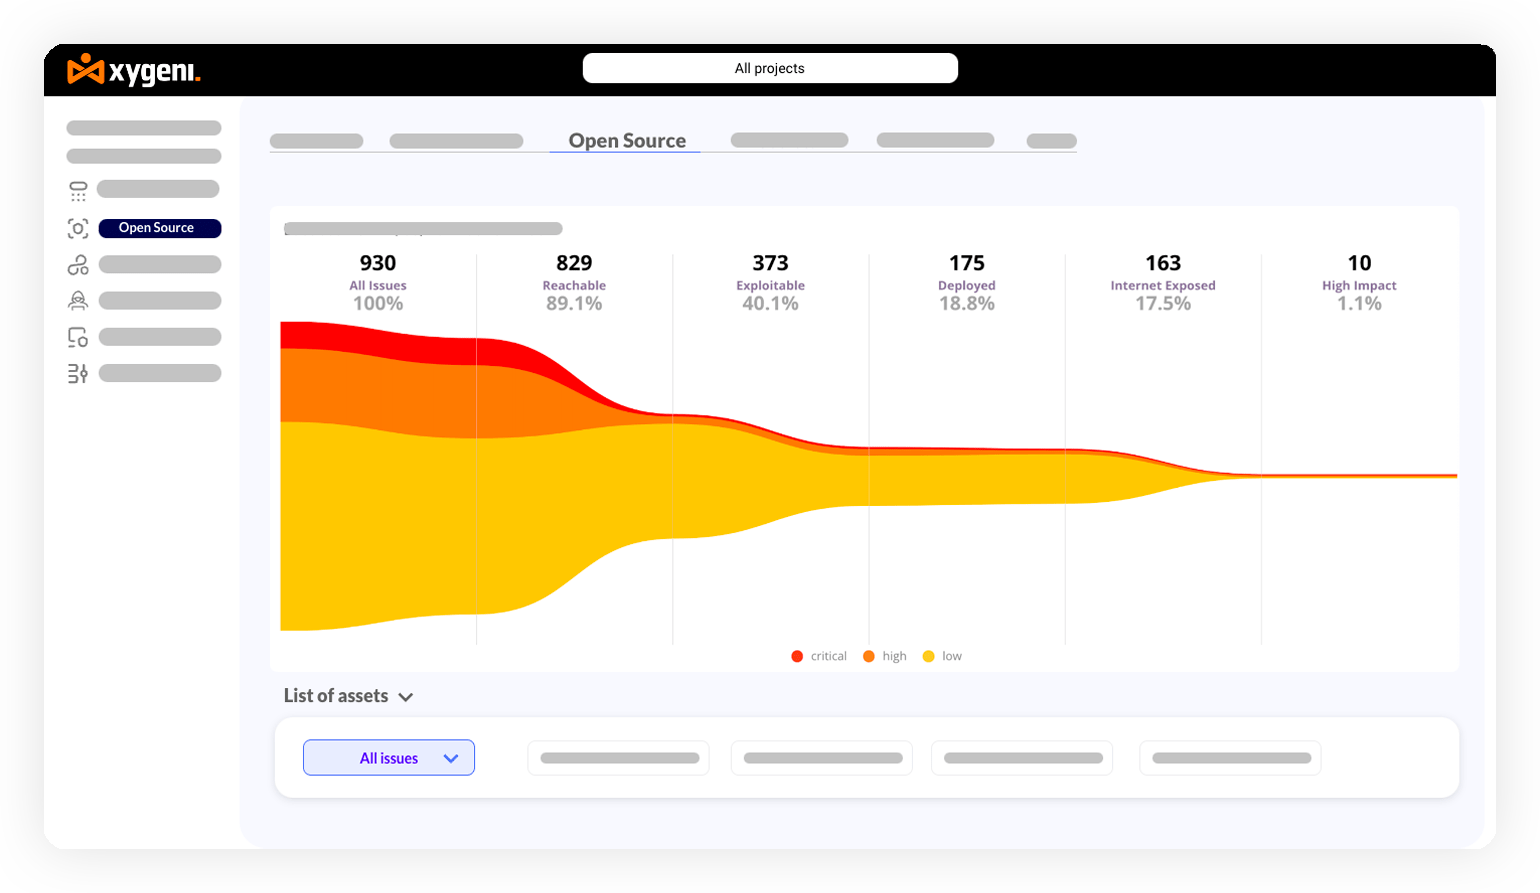
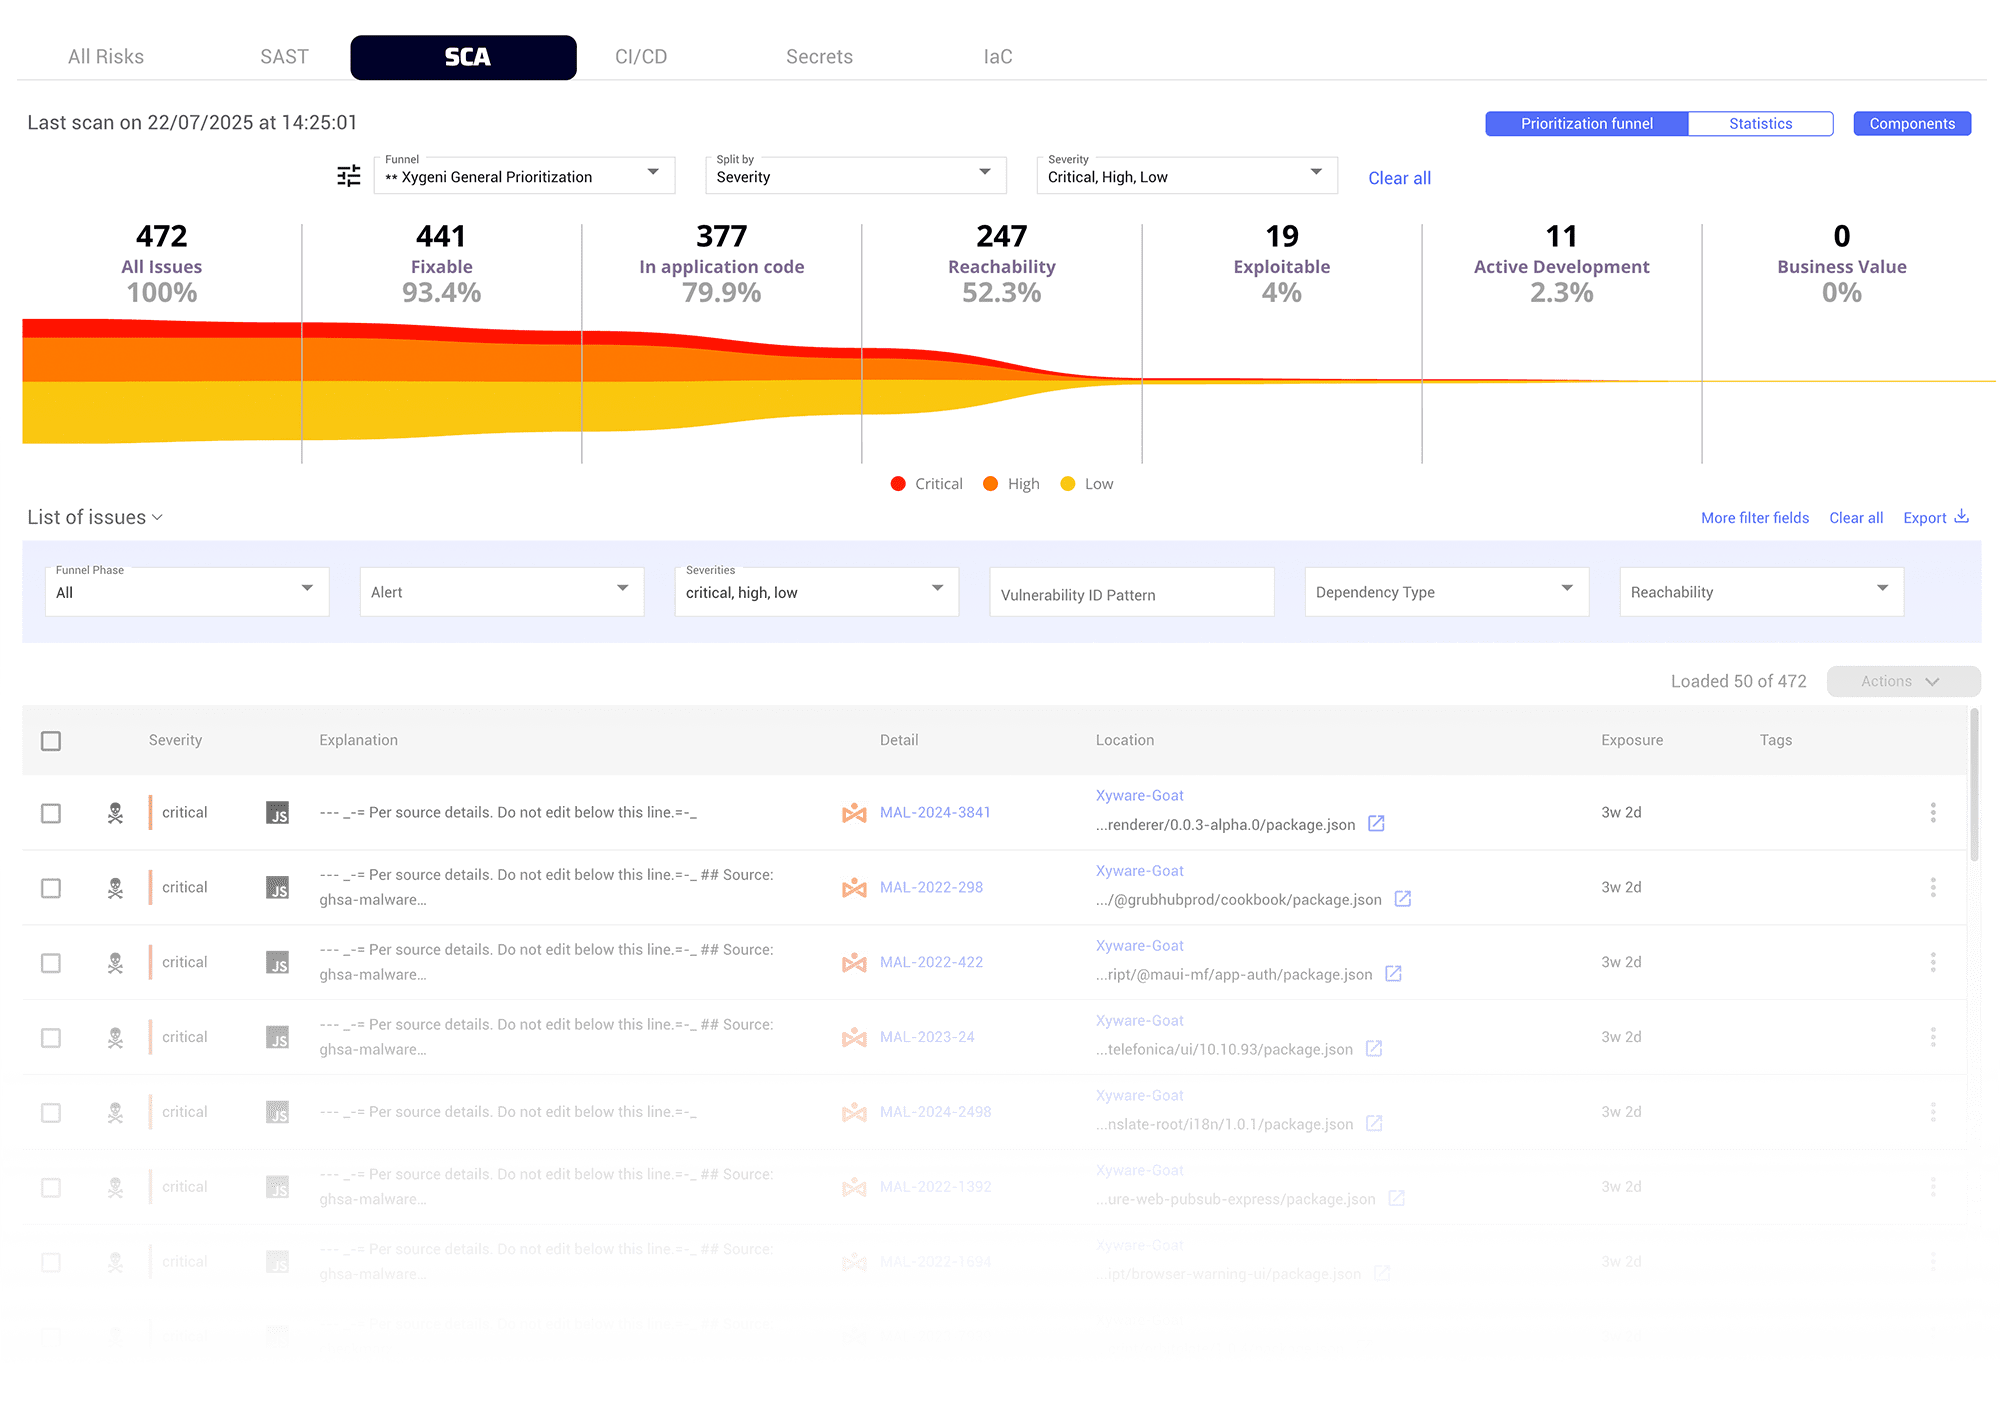
Fontossági sorrendet SCA Zaj nélkül

A nyílt forráskódú sebezhetőségeket kontextusba helyezheti üzleti fontosságuk, elérhetőségük, internetes kitettségük, kihasználhatóságuk és egyéb kontextuskritériumok alapján, leegyszerűsítve a riasztásokat és időt takarítva meg a biztonsági és fejlesztőcsapatok számára.
OSS_Tölcsér_Problémák_RangsorolásaSCA_Biztonsági_szoftver_összeállítás-elemző_eszköz
Nyílt forráskódú sebezhetőségek automatizált javítása

Nyílt forráskódú sebezhetőségek automatizált javítása

Automatikus frissítés sebezhetőségmentes nyílt forráskódú függőségekre, akár automatikus javításon keresztül pull requests vagy manuális kérések. Jelentős időt és erőforrásokat takarít meg, biztosítva a gyors és következetes sebezhetőségkezelést.

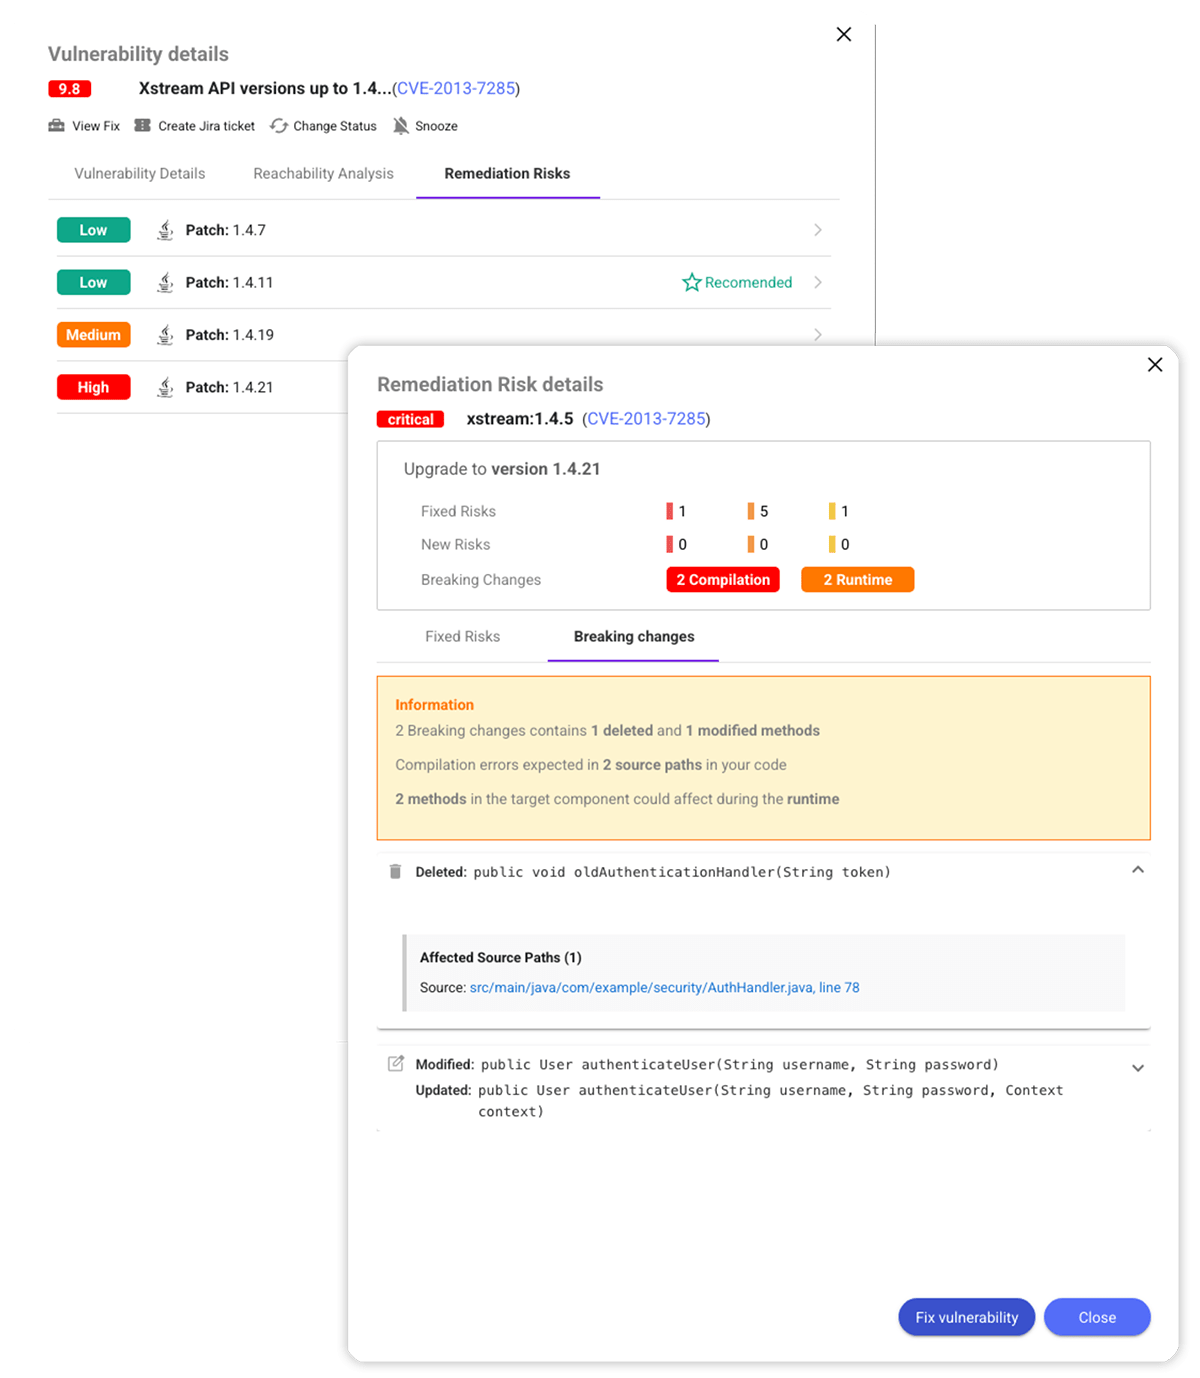
Változásérzékelés megtörése

Nézze meg, mi hibásodhat meg frissítés előtt. Teljes körű betekintést nyerhet a szükséges kódmódosításokba, a kompatibilitási kockázatokba és a helyreállítási erőfeszítésekbe.
Kármentesítési munkafolyamatok Open Source Security Szerszám

A kármentesítési munkafolyamatok egyszerűsítése

Támogassa a nyílt forráskódú szoftverek sebezhetőségeinek javítását azáltal, hogy a fejlesztőknek minden szükséges kontextust biztosít közvetlenül a munkafolyamataikon belül, valamint hibakövető eszközöket a hatékony működés érdekében.

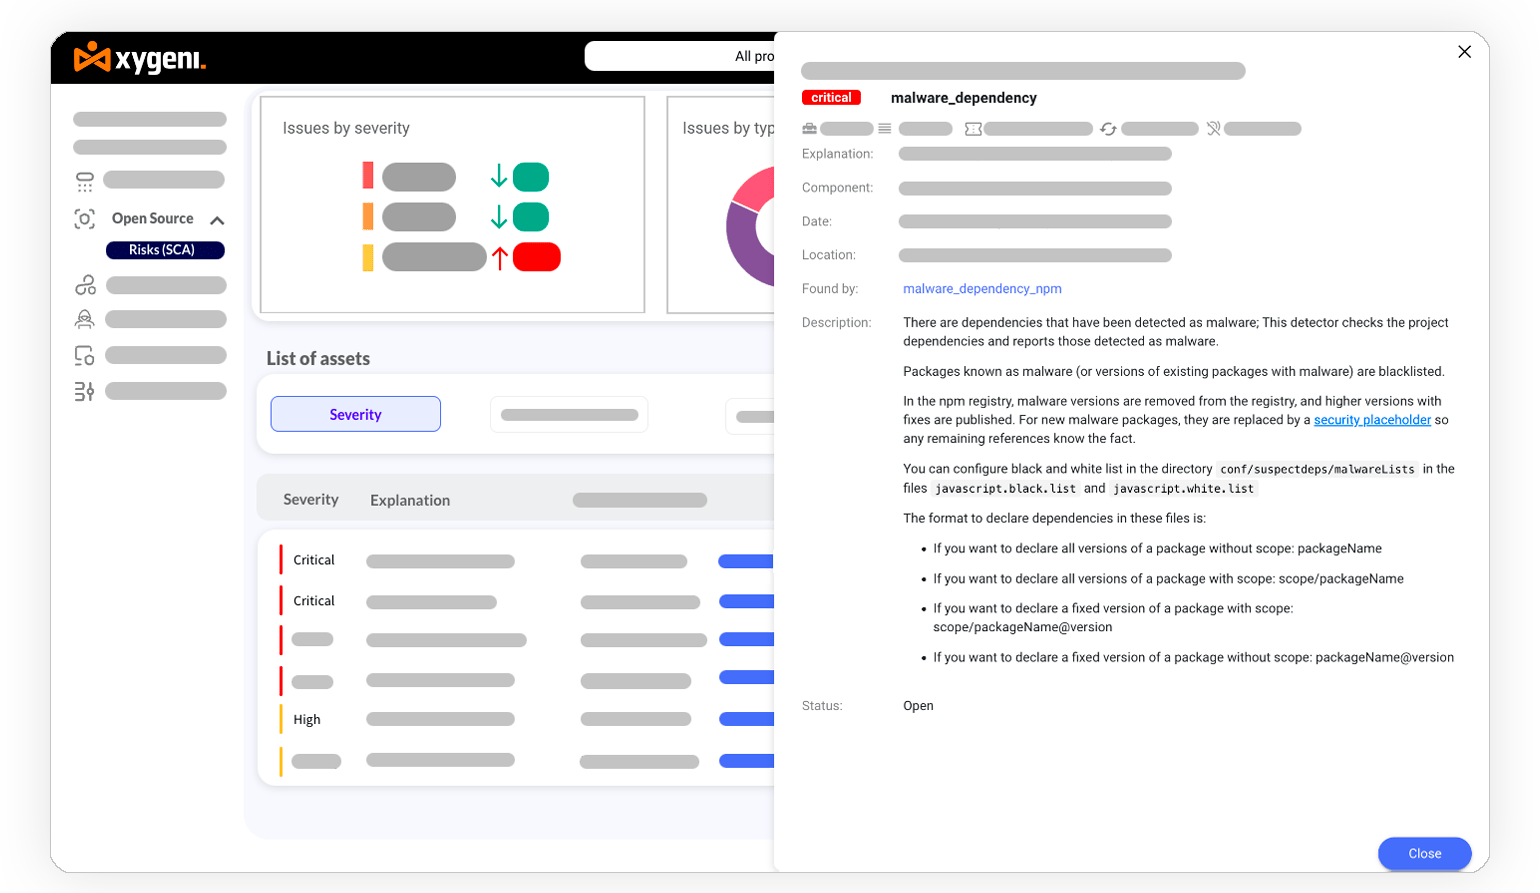
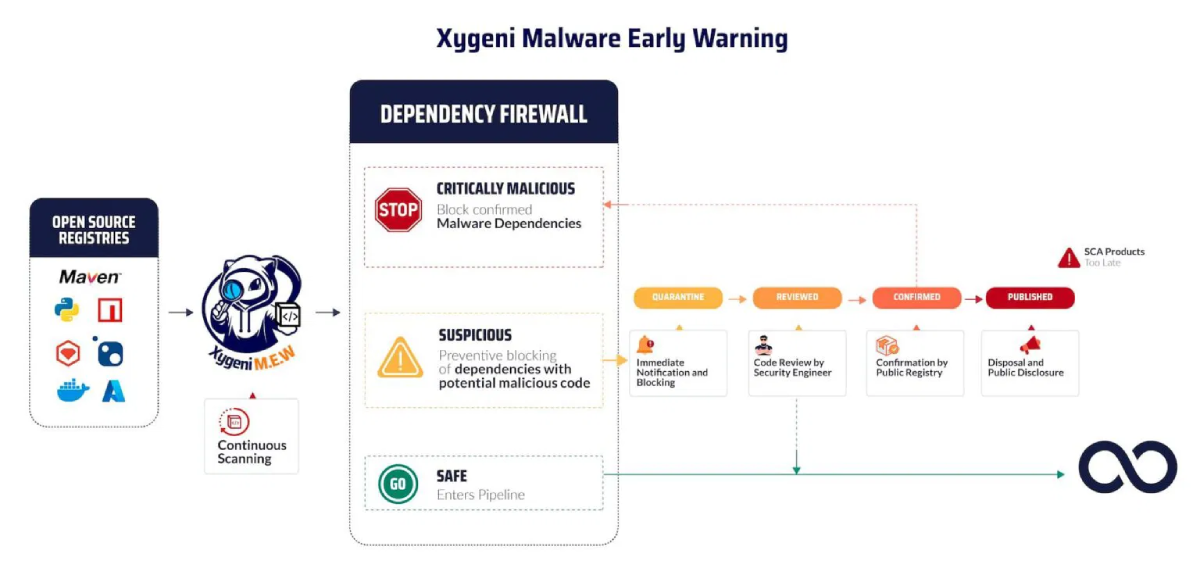
Rosszindulatú függőségek valós idejű észlelése

Naponta több ezer új és frissített nyílt forráskódú csomag elemzésével azonnal észlelheti és blokkolhatja a nulladik napi kártevőket, és megvédheti alkalmazásait és infrastruktúráját.
Rosszindulatú_összetevők észlelése
nyílt forráskódú kártevővédelem

Kártevők proaktív blokkolása

Korai figyelmeztetéseket ad a gyanús csomagokról, karanténba helyezve azokat az ellátási lánc védelme és a megvalósítás támogatása érdekében. guardrails hogy megakadályozza az alkalmazásba való beszivárgást.

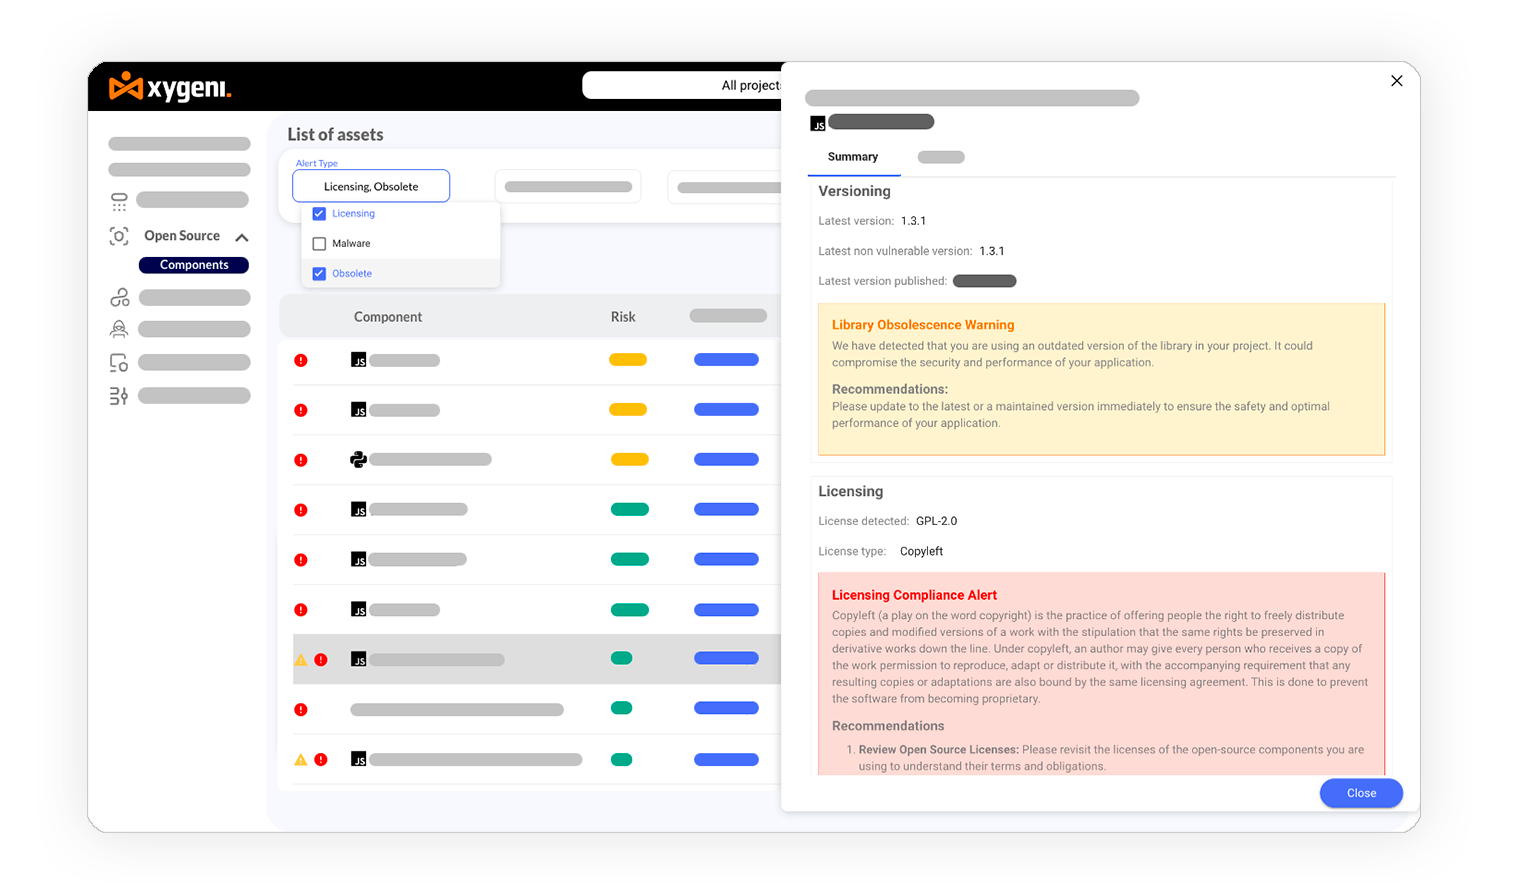
Licenckockázat kezelése

Azonnali rálátást nyerhet a potenciális nyílt forráskódú licencproblémákra, amelyek befolyásolják az egyes kódmódosítások szabályozási megfelelőségét, és megelőzheti a büntetéseket.
Licenc_kockázat kezelése
Generálása SBOM

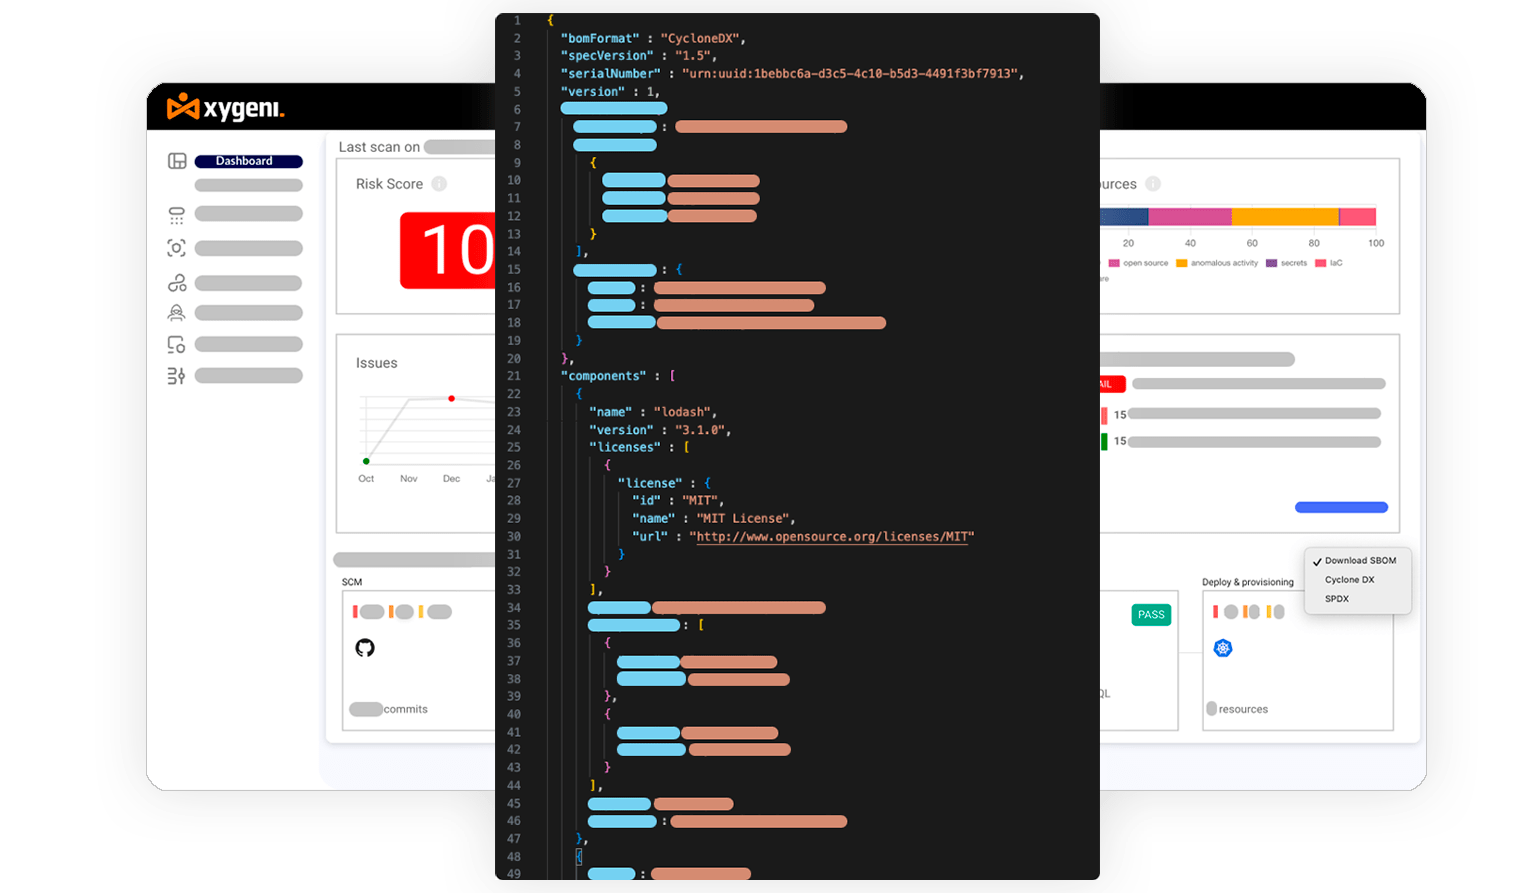
Generálása SBOM és VDR a DevOps megfelelőséghez

Naprakész szoftver anyagjegyzék exportálása (SBOM) SPDX vagy CycloneDX formátumban egyetlen kattintással, és könnyedén megoszthatja és jegyzetelheti az alkalmazását érintő sebezhetőségeket.
Első lépések

a Xygeni all-in-one AppSec platformmal