

Semmi sem történt feltörés. Az ügynök elvégezte a dolgát, megérintett egy függőséget, egy konfigurációt vagy egy szolgáltatást, amire senki sem kérte, hogy megérintse, és végig a jogosultságain belül maradt. Ebben a foglalkozásban megtudhatja, miért nehezebb ez az eset, mint bármelyik támadás: hogyan válik egy előre meghúzott határ szélesebbé, mint a szükséges feladat, miért egy jóváhagyás kötelező érvényű...cisEgyszer végrehajtható, miközben a végrehajtás folytatódik, hogyan változtatta az állandó hozzáférés a fejlesztő laptopját koronaékszerré, és hogyan néz ki a helyreállítás, amikor a szereplő nem tudja megmagyarázni a saját érvelését. Regisztráljon most, hogy lássa, hol található az utolsó végrehajtható pillanat, és mi tartalmazza a robbanási sugarat.
Jesús Cuadrado, a Xygeni vezérigazgatója a Cyber Defense Magazine CyberDefense TV-jének adott interjújában interjút. A szoftverek létrehozásuk pillanatában történő biztonságossá tételéről beszél, amikor a mesterséges intelligencia ügynökei kódot írnak, és a rosszindulatú csomagok még az aláírás megléte előtt eljutnak a nyilvános nyilvántartásokba. Nézd meg az interjút, hogy megtudd, hogyan közelíti meg a Xygeni az alkalmazás- és ellátási lánc biztonságát a mesterséges intelligenciával építő csapatok számára. Nézd meg a rövid interjút most!

Nézd meg a következő webináriumunkat! A mesterséges intelligencia által fejlesztett kódoló asszisztensek csomagneveket hallucinálnak, a támadók pedig már regisztrálják ezeket a hamis neveket rosszindulatú programokkal. Ebben az előadásban megtudhatod, hogyan térképezheted fel élőben a teljes mesterséges intelligencia ökoszisztémádat, az mesterséges intelligencia leltár és a mesterséges intelligencia által bevezetett BOM segítségével, amely minden modellt, ügynököt és mesterséges intelligencia által bevezetett függőséget felfed a szoftveredben. Fedezd fel, hogyan működik a Xygeni. Shield blokkolja a rosszindulatú csomagokat, mielőtt egyáltalán létrejönne egy aláírás, áthidalva azt az űrt, amelyet az aláírás-alapú szkennerek hagynak nyitva. Nézd meg most, hogyan teheted biztonságossá a szoftveredet, mielőtt a felületes ügyintézés a következő MI-javaslatot belépési ponttá változtatná.

Attól a pillanattól kezdve, hogy egy MI-ügynök telepít egy függőséget vagy módosít egy Dockerfájlt, a SBOM és a származási feltételezéseket már tesztelik, és a legtöbb csapatnak nincs módja ellenőrizni, hogy mi is történt valójában. Ebben a foglalkozásban élőben láthatod a valódi változást: hogyan változik a telepítés pillanata, miután egyetlen fejlesztő sem pillant rá először a csomag nevére, akár SBOMés a származás továbbra is megállja a helyét, amikor egy ügynök tette a decision, és ami megmaradt a kódáttekintésből és a balra váltásból, amikor az ügynökök commit, és néha önmagukban összeolvadnak. Nézd meg most, hogy milyen egy valóban biztonságos ügynökség pipeline gyakorlatban is megköveteli, nem csak elméletben.

2026. szeptember 11-től a CRA 24 órát biztosít arra, hogy jelentsd az ENISA-nak az aktívan kihasznált sebezhetőségeket, még a már piacon lévő termékek esetében is, és a legtöbb csapatnak még nincs erre munkafolyamata. Ebben az előadásban élőben láthatod a valódi folyamatot: egy… SBOM hogy megtudjuk, mely termékverziók érintettek, a megállapításokat elérhetőségi és kihasználhatósági elemzéssel triageljük a valós kockázatok és a zajos események elkülönítése érdekében, valamint értesítések beállításával, hogy a megfelelő személy értesüljön abban a pillanatban, amikor egy megállapítás jelentendő incidenssé válik. Nézze meg most, hogyan alakíthatja át a CRA értesítési óráját a törvényes határidőből egy olyan munkafolyamattá, amelyet csapata valóban nyomás alatt is futtathat.

Nézd meg most SafeDev előadásunkat: Nyílt forráskód, MI és az új támadási felület: Fegyveres kód, intelligensebb védelem. Ahogy a MI és a nyílt forráskód újraértelmezi a modern szoftvereket, a támadási felület minden eddiginél gyorsabban bővül. A függőségi kockázatoktól és az ellátási láncba való beszivárgástól a MI által vezérelt támadási lánc generálásáig a támadók fejlődnek, és a védekezőknek is fejlődniük kell. Csatlakozz a Red Hat, a TikTok és a Xygeni szakértőihez, hogy felfedezd, hogyan alakítja át a MI és az automatizálás a nyílt forráskódú biztonságot. Nézd meg most, hogy megtudd, hogyan építhetsz ellenálló képességet, átláthatóságot és bizalmat a modern szoftverellátási láncban!

A biztonsági csapatok gyakran támaszkodnak SCA és a SAST külön-külön, ami riasztási fáradtsághoz, töredezett információkhoz és kihagyott kockázatokhoz vezethet. Ahelyett, hogy választanánk közöttük, az igazi kihívás az, hogyan lehet őket együttműködni az erősebb biztonsági helyzet érdekében. Nézze meg SafeDev előadásunkat, és fedezze fel, miért. SCA önmagában nem elég, hogyan csökkenti az elérhetőségi elemzés a téves riasztásokat, miért SAST kritikus hiányosságokat pótol az alkalmazásbiztonsággal kapcsolatos lefedettségben, és még sok minden mást. Nézd meg most!

Nézd meg most: A mesterséges intelligencia már benned van SDLC. Most mi lesz? A mesterséges intelligencia nem kopogtat a szoftverellátási lánc ajtaján; már bent van. A másodpilóták, az ügynökök, az MCP-kiszolgálók és a mesterséges intelligencia által generált függőségek átalakítják a kód építésének, ellenőrzésének és szállításának módját. Ebben a SafeDev előadásban az OWASP vezetők és az alkalmazásbiztonsági szakértők lebontják, hogy mit jelent ez valójában a biztonsági helyzetére nézve, hol buknak meg az irányítási modellek, és milyen gyakorlati ellenőrzések működnek valójában anélkül, hogy lelassítanák a mérnökcsapatokat. Konkrét, gyakorlatias tanulságokra számíthat (nem csak elméletre) arról, hogyan lehet olyan gyakorlati ellenőrzéseket bevezetni, amelyek védik a mesterséges intelligencia által támogatott fejlesztést anélkül, hogy szűk keresztmetszetet jelentenének a mérnökök számára. Nézze meg most!

Nézd meg most SafeDev előadásunkat: Hogyan menjünk át az auditon? Valódi alkalmazásbiztonság építése az ISO, NIST és CRA szabványokkal összhangban. Manapság a biztonságos kód nem elég; ezt be is kell bizonyítani. Mivel az olyan keretrendszerek, mint az ISO 27001, a NIST CSF, a CRA, a DORA és a NIS-2 kerülnek középpontba, a szervezeteknek olyan auditkész alkalmazásbiztonsági programokat kell létrehozniuk, amelyek valóban kiállják a szigorú ellenőrzést. Ebben az epizódban a szakértők azt vizsgálják meg, hogyan lehet a szabályzattól a gyakorlatig eljutni, a megfelelőséget beépíteni a... CI/CD, és hangolja össze a mérnöki, biztonsági és GRC csapatokat aszerint, hogy mi kap tényleges jóváhagyást. Nézze meg most!

Nézd meg most a SafeDev Talk epizódunkat a silók nélküli biztonságról, és ismerd meg az all-in-one alkalmazásbiztonsági platformok használatának valódi értékét. A silók továbbra is jelentős akadályt jelentenek a hatékony kockázatkezelésben. Ez az előadás azt vizsgálja, hogyan egyszerűsítheti egy all-in-one platform bevezetése az alkalmazásbiztonsági stratégiádat, hogyan javíthatja az együttműködést a biztonsági és fejlesztői csapatok között, hogyan segíthet megelőzni az újonnan felmerülő fenyegetéseket, és még sok minden mást! Nézd meg most, és ismerd meg az alkalmazások és a szoftverellátási lánc biztonságossá tételére vonatkozó stratégiákat!

Nézd meg most a SafeDev előadásunkat a kódtól a futásidejű környezetig. Sok csapat jelentős összegeket fektet be a statikus elemzésbe, mégis a sebezhetőségek bekerülnek az éles környezetbe. A kihívás nem az eszközök hiánya, hanem a valós kockázat megértéséhez szükséges kontextus hiánya. Ebben a szakértők által vezetett előadásban azt vizsgáljuk meg, hogy a modern alkalmazásbiztonság miért nem támaszkodhat egyetlen perspektívára, és hogyan segíti a csapatokat a kódszintű és a futásidejű elemzések kombinálása a sebezhetőségek hatékonyabb észlelésében, rangsorolásában és elhárításában a teljes életciklus során. Nézd meg most, hogy megértsd, hol hiányoznak a jelenlegi megközelítések, és hogyan lehet egy teljesebb, kontextustudatos biztonsági stratégiát felépíteni.

Nézd meg most SafeDev előadásunkat: Mesterséges intelligencia által vezérelt DevSecOps – A biztonság összehangolása felhőszinten. A biztonság nem lehet másodlagos szempont a modern fejlesztésben, és a mesterséges intelligencia átalakítja a szoftverek fejlesztésének, biztonságossá tételének és skálázásának módját. Ebben az epizódban a szakértők azt vizsgálják, hogyan lehet a javításokon és a szkennelésen túl valódi intelligens összehangolást elérni a teljes... SDLCA mesterséges intelligencia által vezérelt sebezhetőségkezeléstől a beépített guardrails in CI/CD és futásidejű, ez az előadás belemerül abba, hogy valójában hogyan is néz ki a skálázható, felhőalapú AppSec. Nézd meg most!

Nézd meg most a következő SafeDev előadásunkat, és forradalmasítsd DevSecOps stratégiádat! Fedezd fel, hogyan alakíthatja át a proaktív kockázatkezelés DevSecOps stratégiádat és erősítheti meg szoftverellátási láncodat az újonnan felmerülő fenyegetésekkel szemben. Ez az előadás kiberbiztonsági vezetők és fejlesztőcsapatok számára készült, akik elkötelezettek amellett, hogy lépést tartsanak a sebezhetőségek egyre összetettebb környezetével. Nézd meg az epizódot most!
Nézd meg a 2025-ös év első SafeDev előadását, és emeld a színvonalat! Open Source Security stratégiák! Hallgassa meg a vezető szakértőket, akik a 2024-es év legfontosabb tanulságait, a legmodernebb védelmi mechanizmusokat és az OSS biztonság jövőjét vizsgálják. Ez az Ön lehetősége, hogy megelőzze a folyamatosan változó fenyegetési környezetet, és proaktív stratégiákat sajátítson el szoftverellátási láncának biztonságossá tételéhez!

Nézd meg SafeDev előadásunkat, és alakítsd át az alkalmazásbiztonsági stratégiádat! Tudd meg, miért! ASPM (Application Security Posture Management) a kulcs a riasztási fáradtság leküzdéséhez, a biztonsági információk egységesítéséhez és a valós kockázatok rangsorolásához. A vezető kiberbiztonsági szakértők belemerülnek az AppSec és a DevSecOps jövőjébe, és megosztanak néhány gyakorlatias stratégiát, amelyek segítenek Önnek megelőzni a versenytársait. Ne hagyja ki ezt a lehetőséget, hogy megtudja, hogyan korszerűsítheti a biztonsági munkafolyamatokat és építhet ki zökkenőmentes DevSecOps stratégiát. Nézze meg most!

Csatlakozz hozzánk a "Misztikus leleplezés" című műsorban SBOM Biztonság”, ahol Jennifer Cox, Santosh Kamane és Jesus Cuadrado kiberbiztonsági szakértők felfedik a SBOM a szoftverminőség és -biztonság javításában, valamint a megfelelőség biztosításában. Ez a webinárium elengedhetetlen ahhoz, hogy ismereteket szerezzen arról, hogyan teheti hatékonyan biztonságossá szoftverellátási láncát. Ismerje meg, hogyan teheti hatékonyabbá szoftverbiztonsági helyzetét!

Nézd meg most az év utolsó SafeDev előadását, és lépj szintet! Software Supply Chain SecurityCsatlakozzon az iparág vezető szakértőihez, akik újra áttekintik a 2024-es év legfontosabb tanulságait, feltárják a legújabb trendeket, és megosztják a gyakorlatban hasznosítható ismereteket, hogy felkészülhessenek a 2025-ös kihívásokra. Ez a webinárium biztonsági szakemberek és fejlesztőcsapatok számára készült, akik szívesen innoválnak és a dinamika élvonalában maradnak. software supply chain security világ. Regisztrálj most!

A Thoughtworks, a Codurance és a Xygeni szakértői megosztják velünk a véleményüket a következő témákban: Software Supply Chain SecurityNövelje biztonsági helyzetét, és védje meg vállalkozása hírnevét és folytonosságát. Készen áll arra, hogy megismerje a fejlődését? Software Supply Chain Security?

Application Security Posture Management (ASPM) napról napra egyre népszerűbb. Azonban a konkrét funkciói nem biztos, hogy mindenki számára teljesen egyértelműek. Biztosítsa be a helyét most! Csatlakozzon SafeDev előadásunkhoz: „Szüksége van rá?” ASPM az életedben?” James Berthoty, William Palm és Luis Garcia kiberbiztonsági szakértőkkel, hogy feltárják a benne rejlő lehetőségeket. ASPM holisztikus alkalmazásbiztonsági megoldásként, és támogasd továbbra is szervezeted hatalmát!

Nézd meg a SafeDevTalk októberi kiadását, hogy megtudd, hogyan alakíthatod át a szoftverkompozíció-elemzést (SCA) és biztosítsa szoftverellátási láncát az újonnan felmerülő fenyegetésekkel szemben.
Ez az előadás kiberbiztonsági vezetők és fejlesztőcsapatok számára készült, akik szeretnének lépést tartani a mai nyílt forráskódú sebezhetőségek összetett környezetével.

Nézze meg most SafeDev előadásunkat a Szoftverellátási Láncok Nyomás alatt: Mit Tanított nekünk 2025 a rosszindulatú programokról és a mesterséges intelligenciáról, és mi következik. 2025 változást hozott. software supply chain securityAz új támadási mechanikák (mesterséges intelligencia által támogatott rosszindulatú programok, önterjedés és nagymértékű bizalommal való visszaélés) feltárták a meglévő védelmi mechanizmusok korlátait. Csatlakozzon ehhez a szakértők által vezetett előadáshoz, hogy megértse, mi változott valójában 2025-ben, és mit kell a fejlesztői és biztonsági csapatoknak 2026-ra alkalmazniuk. Nézze meg az epizódot most!

Csatlakozzon Luis Rodríguezhez, a Xygeni műszaki igazgatójához és Luis Manuel Garcíához, az értékesítési támogatási vezetőhöz ezen a biztonságos webináriumon. CI/CDTanulja meg szakértőinktől, hogyan alkalmazhatja az OWASP legjobb gyakorlatait az Ön biztonságának megerősítése érdekében. CI/CD és védje meg szoftverellátási láncát. Védje meg CI/CD és szoftverellátási lánc OWASP-pel. Beszélni fognak a készletgazdálkodásról és az elemzésről, CI/CD Kockázatok, észlelés és megelőzés, sok más mellett!

A SafeDevTalks negyedik kiadásában Derek Fisher, Abhilasha Sinha és Luis Rodriguez vezető kiberbiztonsági szakértők vesznek részt. Ez az epizód a harmadik féltől származó és nyílt forráskódú komponensek szoftverfejlesztésben való felhasználásának kritikus témáját járja körül, feltárva a rejtett sebezhetőségeket és az újonnan felmerülő fenyegetéseket. Csatlakozzon hozzánk, hogy többet megtudjon a rejtett sebezhetőségekről, a növekvő fenyegetésekről, a valós incidensekről és sok másról!

Nézd meg most a következő SafeDev Talk epizódunkat: Végtelen sebezhetőségek. Okosabb védelem! A sebezhetőség-kezelés folyamatosan fejlődik, és a hagyományos eszközök már nem elegendőek. Csatlakozz hozzánk, és fedezd fel, hogyan igényelnek a modern fenyegetések intelligensebb kockázati modelleket, valós idejű priorizálást és új megközelítést a szoftverellátási lánc biztosítására. Ne hagyd ki ezt az előadást, amely tele van szakértői meglátásokkal, amelyek segítenek megerősíteni az alkalmazásbiztonsági stratégiádat, és lépést tartani a mai dinamikus kockázati környezettel!

Csatlakozz a második epizódhoz CI/CD webináriumok Luis Rodríguez, a Xygeni műszaki igazgatója és társalapítója, valamint Luis Manuel García, értékesítési támogatási menedzser részvételével. Ebben az előadásban a „kék csapat” perspektíváját vizsgáljuk meg. CI/CD biztonság, mélyrehatóan elemezve azokat a gyakorlati lépéseket, amelyeket a szervezetek megtehetnek biztonsági helyzetük javítása érdekében ...

Ebben a gyorsan változó digitális környezetben a szoftverellátási lánc biztonsága minden eddiginél kritikusabb. Ahogy új támadási taktikák jelennek meg, kulcsfontosságú, hogy lépést tartson a trendekkel, és felvértezve magát a legújabb védelmi stratégiákkal. Ebben a webináriumban Luis Rodriguez kalauzol el...

Nézd meg most a következő webináriumunkat: MI alkalmazásbiztonsági automatizálás! Az alkalmazásbiztonsági csapatokat elárasztják a riasztások; most itt az ideje az automatizálásnak. Ebben a gyakorlati előadásban megtudhatod, hogyan szüntetheted meg a manuális prioritási sorrendet, és hogyan juthatsz el a riasztástól a javításig másodpercek alatt a fejlesztőbarát automatikus javítás segítségével. Ismerd meg, hogyan szüntetheted meg a téves riasztásokat, rangsorolhatod a valós kockázatokat, és hogyan érvényesítheted a biztonsági szabályzatokat, és nézd meg, hogyan integrálhatod az automatikus javítást a... CI/CD pipelineokos guardrails (sok más mellett). Nézd meg még ma!

Nézd meg most a SafeDev előadásunkat: Alapértelmezés szerint biztonságos: Hogyan alakítja át az automatikus elhárítás az alkalmazásbiztonságot? Az „alapértelmezés szerint biztonságos” már nem opcionális; ez az új alapkövetelmény. A mesterséges intelligencia által generált kóddal, a beágyazott mesterséges intelligencia komponensekkel és a villámgyors fejlesztési ciklusokkal a hagyományos biztonsági kapuk kudarcot vallottak. A megoldás? Proaktív védelem és gyakorlati automatikus elhárítás, amely ott működik, ahol a fejlesztők élnek. Nézd meg most, és tedd meg a következő lépést a modern alkalmazásbiztonság felé!

Hallgasd meg a Neuco The Cyber Security Matters podcastjának „Az új kihívás a szoftverbiztonságban: hogyan tartsuk fenn a devops működését anélkül, hogy az ellátási lánc támadásainak áldozatává válnánk” című epizódját Luis Rodriguez-zel, a Xygeni műszaki igazgatójával, és fedezd fel a szoftverellátási lánc biztosításának változó kihívásait.

Nézze meg SafeDev előadásunkat: AI felszabadítva: Az alkalmazásbiztonságban felmerülő fenyegetések és védekezési módok eligazodása. Ahogy a mesterséges intelligencia átalakítja a kiberbiztonságot, az alkalmazásbiztonságra gyakorolt hatása egyszerre erőteljes és árnyalt. A polimorf rosszindulatú programoktól a modellmanipulációig és az azonnali befecskendezésig a támadók a mesterséges intelligenciát használják okosabb támadások kidolgozására, a védők pedig a mesterséges intelligenciát a gyorsabb észlelésre és enyhítésre. Nézze meg, hogy megértse az egyenlet mindkét oldalát, és megtudja, hogyan teheti alkalmazásbiztonsági programját mesterséges intelligenciára felkészítetté.
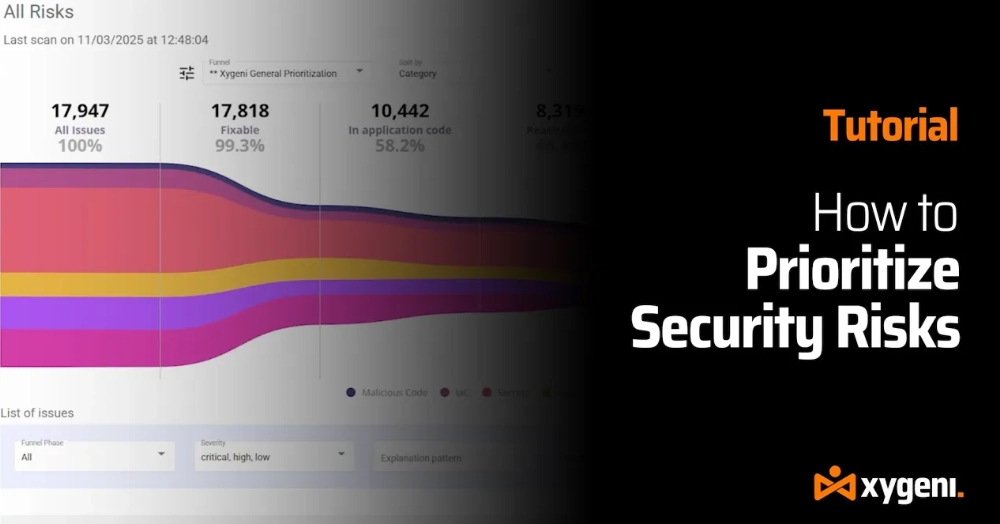
Elege van a végtelen biztonsági riasztásokból? Javítsuk meg, ami igazán számít. Ha sebezhetőségi eredmények özönében van, nem vagy egyedül. Ebben a lépésről lépésre bemutató útmutatóban megmutatjuk, hogyan segít a Xygeni Funnels a DevOps és AppSec csapatoknak áttörni a zajt és a valódi fenyegetésekre koncentrálni – így megvédheti kódját, pipelineés az üzletileg kritikus rendszereket hatékonyabban.

Az alkalmazásbiztonsági csapatok nyomás alatt állnak. A riasztások mennyisége robbanásszerűen növekszik, a fejlesztési sebesség folyamatosan növekszik, és a manuális triázs már nem tudja tartani a lépést. A hagyományos biztonsági megközelítések megmutatják korlátaikat. Ezen a szakértők által vezetett, gyakorlatias előadáson bemutatjuk, hogyan segít a mesterséges intelligencia által vezérelt alkalmazásbiztonsági automatizálás a csapatoknak túllépni a riasztási fáradtságon, és hogyan alakíthatják át a biztonsági megállapításokat megbízható, automatizált megoldásokká. Ismerje meg, minek kell változnia a modern alkalmazásbiztonságban, és hogyan védhetik meg a fejlesztői és biztonsági csapatok mindent. commit és a pull request a kézbesítés lassítása nélkül. Nézze meg igény szerint a webináriumot, és ismerje meg, hogyan alakítja át a mesterséges intelligencia által vezérelt automatizálás az alkalmazásbiztonságot a gyakorlatban.

Nézze meg Black Hat Europe előadásunkat: Az új alkalmazásbiztonsági valóság: MI-vezérelt fejlesztés, kártevők és modern szoftverkockázatok. Ahogy a mesterséges intelligencia felgyorsítja a szoftverfejlesztést, úgy alakítja át a támadási felületet is. A nyílt forráskódú kártevőktől és az ellátási lánc feltöréseitől a mesterséges intelligencia által generált kódhibákig ez az előadás azt vizsgálja, hogyan jelennek meg a modern alkalmazásbiztonsági kockázatok, és mit kell tenniük a biztonsági csapatoknak, hogy megőrizzék előnyüket egy MI-vezérelt világban.

Nézd meg a nyitószezon SafeDev Talk epizódját a DORA-ról most, hogy elsajátítsd, és lépést tarts a pénzügyi szabályozás folyamatosan változó világával. Ez a webinárium kifejezetten pénzügyi intézmények számára készült, és segít eligazodni a DORA működési biztonságra és megfelelésre gyakorolt hatásában. Gyakorlatilag hasznos stratégiákat és szakértői meglátásokat kapsz, így jobban felkészülhetsz a jövőre!
Tekintse meg a Secure Cyber Connect podcast epizódját, amelyben Luis Rodriguez, műszaki igazgatónk szerepel. Több mint 15 éves tapasztalattal rendelkező Luis szakértői meglátásokat oszt meg a rosszindulatú kódok észleléséről, a harmadik féltől származó összetevők biztonságossá tételéről és az AppSec stratégiák jövőbiztossá tételéről. A SolarWinds utóhatásaitól a legutóbbi SSH hátsó ajtó incidensig ez az epizód valós fenyegetéseket és gyakorlati védelmi taktikákat mutat be. Ismerje meg, hogyan erősítheti meg... SDLC, csökkentse az ellátási lánc kockázatát, és maradjon lépést a folyamatosan változó kiberfenyegetésekkel.

Csatlakozzon a „Valós idejű kártevő-észlelés nyílt forráskódú szoftverekben” című webináriumunkhoz, hogy felfedezhessük a nyílt forráskódú szoftvereket (OSS) érintő legújabb kártevő-fenyegetéseket. Az OSS elterjedésével a fenyegetések mennyisége és összetettsége is növekszik, új kihívások elé állítva a fejlesztőket és a szervezeteket egyaránt. Ez az informatív előadás feltárja a legújabb trendeket, az újonnan felmerülő fenyegetéseket és a fejlett stratégiákat az OSS-függőségek rosszindulatú támadásokkal szembeni védelmére. Csatlakozzon hozzánk!

Kihagyott minket a Black Hat-en? Nézze meg 20 perces, mesterséges intelligenciával működő kiberbiztonságról, alkalmazásbiztonsági automatizálásról és automatikus javításról szóló előadásunk exkluzív ismétlését. Nézze meg, hogyan csökkentheti a riasztási zajokat, hogyan javíthatja ki automatikusan a sebezhetőségeket biztonságos PR-ekkel, és hogyan hozhatja be az alkalmazásbiztonsági automatizálást közvetlenül a rendszerébe. pipeline (sok más érdekesség mellett). Nézd meg az előadást igény szerint!

Nézd meg és merülj el mélyebben a következőkben: a biztonságos alkalmazások iránti sürgető igény az adatvédelmi incidensek és sebezhetőségek növekvő számának fényében; a biztonságos, skálázható szoftverek építésének jelenlegi kihívásai, beleértve az elszigetelt munkafolyamatokat, a távoli csapatok közötti kommunikációs hiányosságokat és a nyílt forráskódú szoftverek (OSS) integrálásával járó kockázatokat; és még sok más. Tanuld meg, hogyan szüntesd meg a zajt, és hogyan koncentrálj a legfontosabb fenyegetésekre. Ne maradj le!
Nem sikerült eljutnod a 2024-es RSA konferenciára San Franciscóban.cisco? Semmi gond! Nézze meg exkluzív webináriumunkat, és ismerje meg a kiberbiztonság legfontosabb trendjeit, a változásoktól kezdve a CISO szerepkörből választhatsz, hogy a legmodernebb kibervédelmi fejlesztéseket vezesd – mindezt az íróasztalodról. Ebben a webináriumon mélyrehatóan elmerülhetsz a kiberbiztonsági világ legfrissebb ismereteiben és stratégiáiban!
Nézd meg most a MI által generált kód kiszállítás előtti biztonságáról szóló webináriumunkat. A határvidéki kódolási modellek még mindig a kimenetek akár 6%-ában is hallucinálnak hamis csomagneveket, és a Shai-Huludhoz hasonló valós támadások azt mutatják, hogy egyetlen mérgezett csomag milyen gyorsan terjedhet a GitHubon, a felhőben és más platformokon. CI/CDA mesterséges intelligencia ügynökei mostantól fájlokat, terminálokat és... pipelineközvetlenül, gyakran még a biztonsági ellenőrzések lefuttatása előtt. Ebben a Nimbus Compute és a Xygeni által közösen szervezett előadásban azt vizsgáljuk meg, hogy miért nem elegendő már a kizárólag CI-re épülő biztonság, és hogyan segíti a csapatokat az észlelés IDE-be való áthelyezése a kockázatok észlelésében, mielőtt azok elérnék az éles környezetet.

Nézd meg most a Vibe Coding Without Regret című webináriumunkat. A mesterséges intelligencia átalakítja a szoftverfejlesztés módját, a másodpilóták és a mesterséges intelligencia által generált ügynökök egyre nagyobb arányban generálják a termelési kódot. Ebben az előadásban megtudhatod, hogyan teheted biztonságossá a mesterséges intelligencia által generált kódot közvetlenül az IDE-ben, valós idejű sebezhetőség-észleléssel. guardrails Copilothoz és elérhetőség-alapú priorizáláshoz. Fedezze fel, hogyan segíti a mesterséges intelligencia által támogatott hibaelhárítás a fejlesztőket a problémák hatékony megoldásában és biztonságos, mesterséges intelligencia által vezérelt szoftverek létrehozásában anélkül, hogy elveszítené az irányítást. Nézze meg most, hogy megtudja, hogyan építhet biztonságos, mesterséges intelligencia által vezérelt szoftvereket a kezdetektől fogva.