






Az OSINT keretrendszer egy strukturált módja annak, hogy nyílt forráskódú hírszerzési információkat, nyilvános kódból, domainekből és nyilvántartásokból származó információkat használjunk a támadó tevékenységének észlelésére, mielőtt az behatolássá válna. A modern támadások ritkán történnek előzetes figyelmeztetés nélkül. A kibertámadások előtt a fenyegető szereplők digitális nyomokat hagynak maguk után: kiszivárgott hitelesítő adatokat, klónozott adattárakat, gyanús domaineket, újrafelhasznált kódrészleteket. Az információk gyűjtésének, korrelálásának és automatizálásának megtanulása lehetővé teszi... DevSecOps csapatok és a CISAz operációs rendszerek korán feltárják a rejtett kockázatokat, megerősítik szoftverellátási láncukat, és még azelőtt reagálnak az incidensekre, mielőtt azok eszkalálódnának.
Mi az OSINT? Rövid történet és definíció
Nyílt forráskódú intelligencia (OSINT) a nyilvánosan elérhető információk gyűjtésére és elemzésére utal a potenciális fenyegetések, sebezhetőségek és kitettségek azonosítása érdekében. Eredetileg kormányzati és katonai ügynökségek alkalmazták ezt a megközelítést az 1980-as években politikai és védelmi kutatásokhoz. Idővel a kiberbiztonsági szakértők felismerték, hogy ugyanez a koncepció alkalmazható a digitális ökoszisztémákra is, lehetővé téve a támadások korai észlelését.
A biztonsági kutatók hamarosan rájöttek, hogy a nyílt adatok, a domainrekordok, a nyilvános kódtárak vagy az illegális fórumok jóval a tényleges behatolás előtt felfedhetik a támadó tevékenységét. A gyakorlatban az OSINT ma már a fenyegetés életciklusának minden szakaszában működik, a felderítéstől a reagálásig.
Napjainkban a nyílt forráskódú hírszerzés (OSINT) a modern fenyegetésfelderítés létfontosságú részévé és megbízható szövetségessé vált a fejlesztők számára, akiknek védeniük kell a kódjukat. pipelines és függőségek folyamatosan. Más szóval, az OSINT összeköti a pontokat a kód láthatósága és a fenyegetéstudatosság között. Mivel azonban nyilvánosan elérhető adatokra támaszkodik, zajt is generálhat, hiányozhat a belső kontextus, vagy olyan felszíni jeleket kaphat, amelyeket nehéz priorizálni. Ennek eredményeként mind a fejlesztők, mind a CISAz operációs rendszereknek automatizált módszerekre van szükségük az OSINT-elemzések gyorsabb szűrésére, gazdagítására és felhasználására, a nyílt adatokat érdemi védelemmé alakítva.
Az OSINT weboldalakról, kódnyilvántartásokból és közösségi platformokról származó nyilvános adatokat használ fel a behatolás jelzéseinek észlelésére és a támadások megelőzésére, mielőtt azok elérnék az éles környezetet.
A nyílt forráskódú intelligencia fejlődése a kiberbiztonságban
Először is, az OSINT fejlődésének megértése segít megérteni, hogy miért elengedhetetlen ma már.
- 1. fázis – Korai OSINT (internet előtti): Az elemzők újságokból, rádió- és televízióadásokból és nyilvános nyilvántartásokból gyűjtöttek információkat a geopolitikai események értelmezéséhez. Abban az időben a hírszerzés manuális és lassú volt. Mindazonáltal megteremtette a strukturált elemzés alapjait.
- 2. fázis – Internet OSINT (2000 – 2010): A WHOIS adatbázisok, a DNS-rekordok és a korai keresőmotorok segítségével a nyomozók elkezdték feltérképezni a domaineket és nyomon követni az adathalász infrastruktúrát. Emellett az online közösségek bővülése új csatornákat teremtett a támadók viselkedésének közvetlen megfigyelésére. Következésképpen, Az OSINT gyorsabbá, szélesebb körűvé és együttműködőbbé vált.
- 3. fázis – Digitális OSINT (2010 – napjainkig): A modern intelligencia ma már eléri a felhőszolgáltatásokat, a közösségi médiát és az olyan fejlesztői platformokat, mint a GitHub, az npm és a Docker Hub. Ezenkívül az automatizálás, a gépi tanulás és az API-k lehetővé teszik a nagyméretű korrelációt. Ennek következtében az OSINT a lassú manuális kutatásról a folyamatos digitális monitorozásra váltott, amely képesség ma már kritikus fontosságú az alkalmazásbiztonság és a szoftverellátási lánc védelme szempontjából. A gyakorlatban ez az evolúció azt jelenti, hogy a fenyegetéseket még az éles környezet elérése előtt észlelik.
Hogyan működik az OSINT keretrendszer
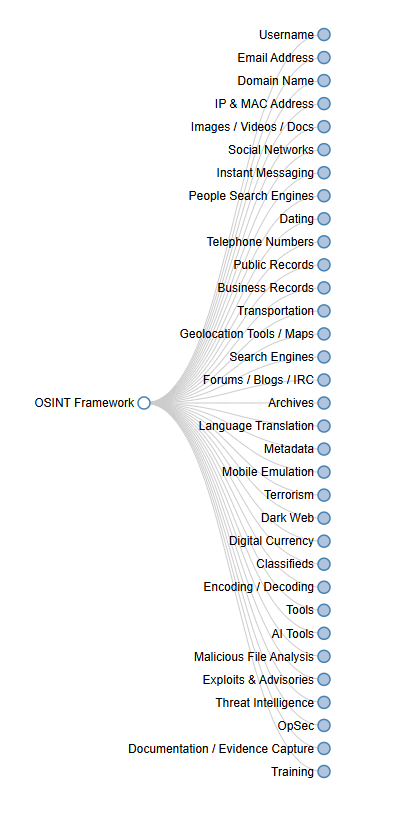
Az OSINT keretrendszer eszközök és adatforrások strukturált indexe, kategóriákba csoportosítva, mint például domain intelligencia, közösségi hálózatok, sötét web monitorozása és kódelemzés. Az információk ilyen módon történő rendszerezése lehetővé teszi az elemzők és fejlesztők számára, hogy megtalálják a megfelelő nyílt forráskódú intelligencia eszközöket egy adott feladathoz ahelyett, hogy a nulláról kellene keresgélniük.
A biztonsági csapatok jellemzően egy ismétlődő ciklust követnek a keretrendszer alkalmazásakor:
- Adatgyűjtés. Gyűjtsön indikátorokat adattárakból, nyilvántartásokból vagy nyílt hírfolyamokból.
- Korrelált jelek. Domainek, hash-ek vagy kiszivárgott hitelesítő adatok összekapcsolása több forrásból.
- Cselekedj gyorsan. Priorizálja a javításokat, vagy automatizálja a riasztásokat közvetlenül a következőkön keresztül: CI/CD munkafolyamatokat.
Maga az OSINT keretrendszer nem egyetlen eszköz, hanem egy strukturált megközelítés, amely több száz nyílt forráskódú hírszerzési erőforrást szervez. Ahelyett, hogy manuálisan keresnének mindegyiken, a biztonsági csapatok a keretrendszert arra használják, hogy olyan eszközökből származó adatokat kombináljanak, mint a SpiderFoot, a Shodan vagy a TheHarvester, és a szétszórt információkat hasznosíthatóvá alakítsák.
Egy DevSecOps mérnök automatizálhatná ezt azáltal, hogy az ezekből a forrásokból származó API-kat közvetlenül egy rendszerbe köti. CI/CD pipeline, így egy kiszivárgott hitelesítő adat vagy nyilvánosságra hozott eszköz riasztást vált ki a telepítés előtt, nem pedig utána.
Ez a lényege: az OSINT keretrendszer a nyilvános hírszerzést megismételhető, automatizált munkafolyamattá alakítja, és pontosan itt viszi tovább a Xygeni a koncepciót.
Összefoglalva, az OSINT keretrendszer egy modellt kínál a nyilvános hírszerzés megismételhető, automatizált munkafolyamattá alakítására, és ez előzetescisely ahol Xygeni tovább viszi a koncepciót.
Hogyan CISAz operációs rendszerek és a fejlesztők nyílt forráskódú intelligenciát használnak
Minden CISOS és biztonsági vezetők
- Figyelemmel kísérheti a márka ismertségét, a kiszivárgott hitelesítő adatokat és a klónozott adattárakat.
- Az OSINT-eredmények összevetése a sebezhetőségi adatbázisokkal a javítási prioritások meghatározása érdekében.
- A külső információk és a belső telemetria összekapcsolása a pontos kockázatértékelés érdekében.
- Jelentsen mérhető eredményeket, például zárt expozíciókat vagy csökkentett támadási felületeket a befektetés megtérülésének bemutatása érdekében.
Fejlesztőknek és DevSecOps csapatoknak
- Keresés commits fixen kódolt titkokhoz és tokenekhez.
- Elgépelési hibás vagy rosszindulatú függőségek észlelése npm, PyPI vagy Maven nyelven.
- Értesítéseket kaphat, ha a szervezet neve vagy adattárai külső fenyegetéscsatornákban jelennek meg.
- OSINT keresések integrálása CI/CD pipelines az automatizált láthatóságért.
Végső soron az OSINT minden érdekelt félnek közös nézőpontot biztosít a fenyegetési környezetről, a vezetőktől kezdve dashboardfejlesztői terminálokhoz.
A nyílt forráskódú hírszerzés előnyei a biztonsági csapatok számára
| Előny | Hogyan segít |
|---|---|
| Korai észlelés | Azonosítsa a biztonsági rések kihasználását, a szivárogtatásokat vagy a személyes adatokkal való visszaéléseket, mielőtt a támadók fegyverként használnák azokat. |
| Láthatóság | Külső eszközök térképezése a hagyományos szkennereken túl. |
| Összefüggés | A riasztások külső fenyegetések kontextusával való gazdagítása a javítások rangsorolása érdekében. |
| Automatizálás | OSINT-keresések ütemezése vagy API-k csatlakoztatása itt: pipelines. |
| Együttműködés | Ossza meg az ellenőrzött információkat a szélesebb biztonsági közösséggel. |
Kulcs elvihető:
A nyílt forráskódú intelligencia növeli az átláthatóságot és a sebességet, segítve a csapatokat a valós fenyegetésekre koncentrálni a zaj helyett.
A legjobb nyílt forráskódú intelligenciaeszközök és hogyan alkalmazza a Xygeni az alapelveiket
A nyílt forráskódú hírszerzési eszközök segítenek a biztonsági csapatoknak a nyilvános adatok cselekvésre ösztönző kontextusba helyezésében. Például az olyan eszközök, mint a Maltego, a SpiderFoot és a Shodan, régóta támogatják az elemzőket az infrastruktúra feltérképezésében és a veszélyeztetett eszközök felderítésében. Ezek a megoldások azonban általában manuális beállítást és folyamatos figyelmet igényelnek, ami a modern világban nem skálázható. CI/CD környezetben.
- Maltego: Lehetővé teszi a vizuális linkelemzést a domainek, IP-címek és szervezetek közötti kapcsolatok feltérképezésére.
- PóklábAutomatizálja a több száz nyilvános forrás és API vizsgálatát.
- TheHarvesterAldoméneket, e-maileket és bannereket gyűjt – ideális felderítéshez és eszközök felderítéséhez.
- Shodan: Az internetet átvizsgálja fertőzött eszközök, nyitott portok és elavult szoftverek után.
- CensysNagy léptékben keres és elemez internetre csatlakoztatott gazdagépeket és tanúsítványokat.
- GitrobÉszleli a kiszivárgott titkokat és tokeneket a Git-tárházakban.
- Szarvasgomba-disznóNagy entrópiájú karakterláncokat és kiszivárgott hitelesítő adatokat talál a Git előzményeiben.
Ezek az eszközök együttesen szemléltetik, hogy az OSINT hogyan fedi fel ugyanazt a külső láthatóságot, amelyet a támadók gyakran kihasználnak. Mindazonáltal Az egyenkénti kezelésük időigényes lehet azoknak a fejlesztőknek, akik a sebességre és a teljesítésre összpontosítanak.
Hogyan hozza a Xygeni az OSINT-et a DevSecOps-ba?
A hagyományos, nyílt forráskódú hírszerzési eszközökkel ellentétben, A Xygeni ugyanezeket az intelligencia technikákat közvetlenül beágyazza a fejlesztési munkafolyamatokba. Külön szkriptek futtatása helyett, vagy dashboards, csapatok kapnak folyamatos betekintést nyújt a sajátjukba CI/CD pipelines, adattárak és IDE-k.
Kifejezetten:
- Xygenié Korai figyelmeztető rendszer Az OSINT stílusú fenyegetésmonitorozást követve figyeli a nyílt rendszerleíró adatbázisokat (npm, PyPI, Maven) a rosszindulatú vagy elgépeléses csomagok után.
- A Titkok felderítése A motor a nyilvános kódban azonosítja a nyilvánosságra hozott tokeneket és hitelesítő adatokat, ugyanazon az elven, mint a Gitrob és a TruffleHog, de teljesen automatizált módon.
- Anomáliadetektálás folyamatosan korrelálja a tárház viselkedését, a függőségi változásokat és a munkafolyamatok módosításait, hogy a gyanús tevékenységeket a támadás eszkalálódása előtt jelezze.
- Keresztül Elérhetőségi és kihasználhatósági elemzés, A Xygeni a valóban fontos eredményeket helyezi előtérbe, az OSINT kontextust futásidejű láthatósággal ötvözve.
Ezenkívül mindezeket az információkat külső adatforrások, CVE-információk és rendszerleíró adatbázis-telemetria egészíti ki, teljes visszacsatolási hurkot hozva létre a nyílt hírszerzés és a belső biztonsági helyzet között.
Röviden:
A Xygeni az OSINT-et manuális kutatási modellből automatizált védelmi réteggé alakítja, folyamatos, cselekvésre ösztönző intelligenciát biztosítva közvetlenül a DevOps-on belül. pipelines.
OSINT keretrendszer integrálása a DevSecOps munkafolyamatokba
A manuális információgyűjtés nem skálázható. Ezért az Osint keretrendszeren alapuló automatizálás integrálása a pipelines biztosítja, hogy a biztonsági intelligencia a kód változásával frissüljön.
Lépésről lépésre integrációs példa:
- Monitor adattárak: Titkos vizsgálat futtatása hooks és függőségi ellenőrzések minden commit.
- Összefüggő eredmények: Eredmények továbbítása SIEM, Slack vagy Jirába kontextuális OSINT-adatok használatával.
- Riasztások beállítása: Automatikus válaszok indítása, amikor az új indikátorok egyeznek a belső eszközökkel.
- Javítások rangsorolása: Kombájn SCA és a SAST eredmények elérhetőségi és kihasználhatósági elemzéssel az intelligensebb kármentesítés érdekében.
Továbbá a Xygeni integrációi zökkenőmentessé teszik ezeket a lépéseket, kiküszöbölve a manuális korreláció vagy a külső eszközök szükségességét. dashboardEnnek eredményeként a nyílt forráskódú intelligencia alapértelmezés szerint minden build, egyesítés és telepítés részévé válik.
Kihívások és etikai megfontolások
Bár az OSINT hatékony, mindig felelősségteljesen kell használni. Emiatt, csapatoknak a következőket kell tenniük:
- Források validálása: Ellenőrizze az információkat a téves riasztások elkerülése érdekében.
- A magánélet tiszteletben tartása: Tartsa be a GDPR-t, a CCPA-t és a belső biztonsági szabályokat.
- Kerülje a túlzott gyűjtést: Csak azt gyűjtse össze, ami a gyakorlatban hasznosítható biztonsági információkhoz szükséges.
- Az integritás megőrzése: Rendszerek megfigyelése és elemzése jogosulatlan hozzáférés nélkül.
Mini esettanulmány: Kiszivárgott tokenek észlelése OSINT-elvek segítségével
- 1 hét: Egy DevOps mérnök lehetővé teszi a Xygeni korai figyelmeztető integrációjának, hogy figyelje a GitHubot a vállalati hivatkozások és a potenciális szivárgások szempontjából.
- 2 hét: A rendszer automatikusan megjelöli a tesztelés során használt AWS kulcsot közzétevő nyilvános adattárat. pipeline.
- 3 hét: Keresztül CI/CD automatizálás, a token visszavonása, egy biztonságos pull request lecseréli, és az incidens naplózásra kerül auditálás céljából.
Eredmény: Az expozíciós ablak 24 óráról kevesebb mint 15 percre csökkent. Más szóval, az OSINT által vezérelt láthatóság az Xygeni automatizálással kombinálva egy potenciális behatolást eseménytelenné tett.
Ennek eredményeként ez a példa bemutatja, hogyan alkalmazhatók az OSINT-elvek a DevOps-on belül. pipelineugyanazt a tudatosságot biztosítja a csapatoknak, mint ami korábban a dedikált fenyegetéselemzőkre korlátozódott.
OSINT vs. hagyományos fenyegetésfelderítés
| Aspect | OSINT (Közösségvezérelt) | Hagyományos hírcsatornák (szállító által vezérelt) |
|---|---|---|
| Adatforrás | Nyilvánosan elérhető információk | Saját tulajdonú vagy előfizetésen alapuló adatok |
| Költség | Gyakran ingyenes / nyitott | Általában kereskedelmi |
| Frissítési gyakoriság | Valós idejű API-kon és közösségen keresztül | Időszakos szállítói frissítések |
| Testreszabás | Teljesen adaptálható DevSecOps-hoz pipelines | A szolgáltatói API-ra korlátozva |
| Kör | Tág – lefedi a kódot, az infrastruktúrát és a közösségi adatokat | Ismert rosszindulatú programokra vagy IOC-hírcsatornákra összpontosítva |
Ezért az OSINT kiegészíti, nem pedig helyettesíti a hagyományos fenyegetésfelderítést azáltal, hogy kitölti a láthatósági hiányosságokat és rugalmasságot biztosít a fejlesztőcsapatok számára.
Miért fontos az OSINT keretrendszer az alkalmazásbiztonság szempontjából a jövőben?
Ahogy a támadási felület bővül, a kontextus ugyanolyan fontos, mint az észlelés. Az OSINT keretrendszer és a modern nyílt forráskódú intelligenciaeszközök biztosítják ezt a kontextust, megmutatva, hogyan néz ki a szervezeted a támadó szemszögéből.
Az automatizálással és a korrelációval kombinálva az OSINT valós idejű tudatosságot biztosít, amelyet a hagyományos szkennerek önmagukban nem tudnak elérni. A behatolásészlelő és -megelőző rendszerek védik a környezeten belüli eseményeket; a nyílt forráskódú intelligencia pedig a kívül látható dolgokat védi, a nyilvános kódtól az elfelejtett domainekig.
A nyílt forráskódú hírszerzés a passzív megfigyelést proaktív védelemmé alakítja, és az OSINT keretrendszer teszi ezt megismételhetővé az egyszeri keresés helyett.
Nézze meg, hogyan Xygeni automatizálja ezeket az OSINT-elveket közvetlenül a saját rendszerében pipelines alatt.

FAQ
Mi az OSINT keretrendszer?
Az OSINT keretrendszer a nyílt forráskódú hírszerzési eszközök és adatforrások strukturált indexe, kategóriák (domain-intelligencia, közösségi platformok, kódtárak, sötét web monitorozása) szerint rendezve, amely segít az elemzőknek és a fejlesztőknek megtalálni a megfelelő eszközt egy adott vizsgálathoz ahelyett, hogy a nulláról kellene keresgélniük.
Mire használják a nyílt forráskódú intelligenciát a kiberbiztonságban?
A nyílt forráskódú intelligenciát arra használják, hogy felderítsék a kiszivárgott hitelesítő adatokat, a klónozott adattárakat, az elgépelésekkel teli csomagokat és a veszélyeztetett infrastruktúrát, mielőtt a támadók kihasználnák azokat, a nyilvánosan elérhető adatokat korai figyelmeztető rendszerré alakítva.
Az OSINT keretrendszer egyetlen eszköz?
Nem. Ez egy kategorizált könyvtár, amely számos nyílt forráskódú intelligencia eszközt (Maltego, SpiderFoot, Shodan, TheHarvester és mások) tartalmaz, nem egyetlen terméket. A csapatok jellemzően több ilyen eszközt kombinálnak, vagy ugyanazokat az elveket automatizálják egy platformon belül, mint például a Xygeni, ahelyett, hogy a keretrendszert önálló alkalmazásként kezelnék.
Hogyan alkalmazza a Xygeni az OSINT elveit?
A Xygeni közvetlenül beágyazza az OSINT-stílusú technikákat, a rendszerleíró adatbázisok monitorozását, a titkos információk észlelését és az anomáliakorrelációt CI/CD pipelineés adattárak, így ugyanaz a láthatóság, amit a nyílt forráskódú intelligenciaeszközök manuálisan biztosítanak, automatikusan megtörténik minden egyes commit.
