






An SBOM egy géppel olvasható leltár egy szoftver minden összetevőjéről, beleértve a tranzitív függőségeket, verziókat és licenceket. Három okból van rá szükséged: a válaszadáshoz "érintettek vagyunk?" percek, nem pedig napok alatt, hogy kielégítsék a EU Cyber Resilience Act, és hogy a vásárlóknak bizonyítékokat, ne pedig biztosítékokat adjon.
A két fontos formátum a következő: SPDX és a CycloneDXA Xygeni mindkettőt létrehozza, csatolt sebezhetőségi jelentéssel, a webes felületről, a parancssori felületről, vagy automatikusan minden egyes buildben. pipeline.
A gyakorlati szabály: an SBOM egyszer auditra előállított dokumentum már elavult. Generáld le buildenként, vagy ne is foglalkozz vele.
Az alkotás módjának megértése SBOMs kulcsfontosságú bárki számára, aki szoftverfejlesztéssel és biztonsággal foglalkozik. Egy SBOM áttekinthető leltárt biztosít a szoftver minden összetevőjéről, beleértve a verziókat, függőségeket és javításokat. Ezzel az információval növelheti a SBOM biztonságot a sebezhetőségek korai azonosításával, a szoftverellátási lánc kockázatainak kezelésével és a szabályozások betartásával. A megfelelő SBOM generációs eszközökkel ez a folyamat gyorsabb és egyszerűbb, így a szoftver biztonságban marad, és készen áll minden kihívásra.
Kicsomagolás a SBOM: Létrehozás SBOM Hatékonyan
Lényegében egy SBOM teljes képet ad a szoftver ökoszisztémáról. Feltárja az egyes komponensek verzióját, javításainak állapotát és függőségeit. Ez az átláthatóság kulcsfontosságú a biztonság szempontjából. Például egy elavult vagy sebezhető komponens felismerése a SBOM segít gyorsan dönteni a frissítésekről vagy cserékről. Ez erősíti a szoftver biztonsági helyzetét.
A fontosságát SBOMKockázatkezelés, ellátási lánc és megfelelőség
Kockázatértékelés és -kezelés: SBOMs felvázolja az összes szoftverösszetevőt. Egy SBOM segíti az érdekelt feleket a kockázatok azonosításában és hatékony stratégiák kidolgozásában azok enyhítésére.
Supply Chain Management: SBOMelengedhetetlenek a szoftverellátási lánc felügyeletéhez. Javítják a belső csapatok és a külső szállítók közötti együttműködést is.
Előírásoknak való megfelelésAhogy a szabályozások szigorodnak, SBOMbiztosítjuk, hogy szoftvere megfeleljen az iparági követelményeknek standardés a jogi követelményeknek.
Navigáció SBOM kihívások: StandardIzációs és automatizálási problémák
Előnyeik ellenére, SBOMkihívásokkal néznek szembe. A hiánya standardAz iparágon belüli elosztottság jelentős akadályt jelent. Megnehezíti az összehasonlítást és az értelmezést SBOM adatok következetesen. A pontos információk gyűjtése harmadik féltől származó szállítóktól szintén nehézkes lehet. Az automatizálással és az interoperabilitással kapcsolatos problémák tovább bonyolítják a szolgáltatások zökkenőmentes integrációját. SBOMa jelenlegi munkafolyamatokba.
Azonban a jövő SBOMígéretesnek tűnik. A technológiai fejlesztések segítenek megoldani ezeket a kihívásokat. Mind az ipar, mind a kormányzat nagyobb érdeklődést mutat iránta. SBOMs. Ahogy a szoftverbiztonságban és a megfelelőségben betöltött jelentőségük növekszik, megoldások jelennek meg olyan problémákra, mint a standardaz interoperabilitás egyre nagyobb prioritást élvez. SBOMkészen állnak arra, hogy a digitális biztonsági stratégiák sarokköveivé váljanak.
A szoftverbiztonság növelése a következőkkel: SBOMSzükségszerűség
A mai szoftverfejlesztés világában a szoftver anyagjegyzéke (SBOM) elengedhetetlen a biztonság, az átláthatóság és a megfelelőség szempontjából. A szoftverek ma már a kritikus infrastruktúrát és az üzleti műveleteket irányítják. Ennek eredményeként SBOMkulcsszerepet játszanak a szoftveralkalmazások biztonságának és integritásának biztosításában. Ez a bejegyzés a lényegét vizsgálja. SBOMés létfontosságú szerepüket a szoftverfejlesztési életciklusban. Kitérünk főbb előnyeikre is.
A szoftver anyagjegyzékének bemutatása (SBOM)
An SBOM több mint egy lista. Ez egy teljes nyilvántartás minden szoftverrendszer-összetevőről, beleértve a nyílt forráskódú könyvtárakat, a saját kódot és a kereskedelmi szoftvereket is. Egy SBOM Áttekinthető képet ad a szoftver felépítéséről. Feltárja az egyes komponensek verzióját, függőségeit és biztonsági megfelelőségét. Az egyszerű leltárlistákkal ellentétben, SBOMrészletes betekintést nyújtanak a szoftverellátási láncba. Lehetővé teszik az érdekelt felek számára, hogy nyomon kövessék a függőségeket és azok kapcsolatait az előfizetőkkel.cision.
A kényszerítő szükséglet SBOM Biztonságban
A digitális ökoszisztéma növekedésével egyre több szoftveres sebezhetőség tapasztalható. A biztonsági incidensek egyre gyakoribbak, a kibertámadások pedig a szoftverek gyenge pontjait célozzák meg. Az olyan incidensek, mint a Log4j sebezhetősége, rávilágítanak a figyelmen kívül hagyás kockázataira. software supply chain security.
A szabályozók a bátorítástól a kötelezettség felé haladtak. Az EU-ban a kiberbiztonsági törvény (2024/2847 rendelet) a decisive egy. 2026. szeptember 11. óta a digitális elemeket tartalmazó termékek gyártóinak jelenteniük kell az aktívan kihasznált sebezhetőségeket és súlyos incidenseket, 24 órán belül korai figyelmeztetést, 72 órán belül pedig teljes körű értesítést kell küldeniük. Az alapvető követelmények, beleértve a SBOM kötelezettség, 2027. december 11-én következik.
A sorrend fontosabb, mint a dátumok. Nem jelentheted 24 órán belül, hogy melyik terméked tartalmaz aktívan kihasznált összetevőt, hacsak nem rendelkezel már aktuális, géppel olvasható tanúsítvánnyal. SBOM minden kiszállított verzióhoz. SBOM A felkészültség gyakorlatilag kötelező, jóval a hivatalos SBOM határidő. Az Egyesült Államokban CISAz A és az NTIA továbbra is a szövetségi közbeszerzéseken keresztül ösztönzi az elterjedést.
A sokrétű előnyei SBOM Biztonság
Szoftverének felszerelése egy SBOM olyan, mintha egy épület tervrajza lenne. Segít megérteni a szoftver szerkezetét és integritását. Íme a megvalósítás legfontosabb előnyei SBOMs:
1. Fokozott ellátási lánc biztonság
An SBOM Teljes körű áttekintést nyújt a szoftverellátási láncról. Lehetővé teszi a szervezetek számára, hogy azonosítsák a harmadik féltől származó komponensek sebezhetőségeit, és megerősítsék digitális ökoszisztémáikat a potenciális fenyegetésekkel szemben.
2. Egyszerűsített sebezhetőségkezelés
SBOMAz ok kritikus fontosságúak a sebezhetőségek kezelésében. Komponens-specifikus részleteket biztosítanak, beleértve az ismert sebezhetőségeket is. Ez segít a szervezeteknek gyorsan azonosítani és kijavítani a biztonsági problémákat, csökkentve a kihasználás kockázatát.
3. Hatékony szoftvereszköz-kezelés
A biztonságon túl, SBOMjavítják a szoftvereszköz-gazdálkodást. Segítenek nyomon követni a licenceket, a szoftverhasználatot és a megállapodások betartását. Ez jobb beszerzési döntésekhez vezet.cisionok és költséggazdálkodás.
4. Jobb reagálás az incidensekre
Egy biztonsági incidens után egy SBOM pontosan a szükséges információkat nyújtja az érintett komponensekről. Ez lehetővé teszi a szervezetek számára a hatás felmérését, a sebezhető rendszerek azonosítását és a helyreállítási erőfeszítések felgyorsítását.
5. Növekedett bizalom és versenyelőny a következők révén: SBOM Biztonság
Átláthatóság, amelyet a SBOMbizalmat épít az ügyfelekkel, partnerekkel és szabályozó hatóságokkal. Megmutatja a szervezet commita biztonságra, segítve megkülönböztetni magát a versenyképes piacon.
Átkarolás SBOM Biztonság: Út a biztonságos szoftverfejlesztéshez
Ahogy a szoftveripar fejlődik, az integráció erőteljes biztonsági intézkedések nélküzlözhetetlen. SBOMkulcsfontosságú eszközök ebben az erőfeszítésben. Javítják az ellátási lánc biztonságát, egyszerűsítik a sebezhetőségek kezelését és biztosítják a szabályozási megfelelést. SBOM generációs eszközök jelzik a commita biztonság, az átláthatóság és a rugalmasság iránti elkötelezettség. Egy szorosan összekapcsolódó digitális ökoszisztémában SBOMsegítenek biztonságossá tenni a szoftvereket és erősebb alapokat építeni a jövőre nézve.
| Csoport | Tipikus tulajdonos | Ki ellenőrzi |
|---|---|---|
| Mi kerül be a szoftveredbe (1-től 5-ig) | AppSec vezető | Biztonság, kiadáskor felülvizsgálat |
| Mi építi fel a szoftveredet (6-9) | Platform vagy DevOps vezető | Biztonság, folyamatosan |
| Mi bizonyítja az államot (10-től 12-ig) | CISO iroda | Külső auditor vagy ügyfél |
Egyetértési SBOM Formátumok
SBOM a generációs eszközök nélkülözhetetlenné váltak a fokozott alkalmazásbiztonság és a szabályozási megfelelés érdekében. Áttekinthetővé teszik a szoftvert alkotó számtalan összetevőt, SBOMforradalmasították a vállalatok hozzáállását a szoftverek átláthatóságához. Ami döntő fontosságú, hogy standardmeghatározott formátumokon keresztül egyszerűsítette a dokumentációs folyamatot, jelentősen csökkentve ezzel a manuális nyilvántartás következetlenségeit. SPDX és a CycloneDX kiemelkednek az elérhető formátumok közül, amelyek mindegyike egyedi erősségekkel rendelkezik, a különböző szervezeti igényekhez igazítva.
SPDX: Átfogó választás nagyméretű vállalkozások számára Enterprises
A szoftvercsomag-adatcsere (SPDX) egy robusztus, nyílt standard a Linux Foundation irányítása alatt fejlesztették ki. Kiválóan teljesít katalógusokbanloginszoftverösszetevőket, licenceket, biztonsági hivatkozásokat és egyéb kritikus metaadatokat tartalmaz a licencmegfelelőség javítása érdekében. Hasznossága azonban messze túlmutat ezen, nagyobb átláthatóságot és biztonságot tesz lehetővé a szoftverellátási láncban.
Az SPDX géppel olvasható formátuma iparáganként egységes, kiküszöböli az adatok újraformázásának szükségességét és leegyszerűsíti a megosztást. Ez a funkció különösen előnyös a megfelelőség és a biztonsági hatékonyság szempontjából. Az ISO-akkreditációval az SPDX nehézsúlyú a következők területén: SBOM formátumok, amelyeket olyan nagyvállalatok kedvelnek, mint az Intel és a Microsoft. Ez a módszer megfelel a Linuxszal, a nyílt forráskódú projektekkel és a kereskedelmi szoftverfejlesztéssel mélyen integrált szervezeteknek.
- ErősségekAz SPDX részletes megközelítése átfogó képet nyújt a szoftverellátási láncról, a csomagoktól a fájl szintű adatokig. A széleskörű annotációs kapacitása alapos dokumentációs folyamatot biztosít, így mindenre kiterjedő választási lehetőséget kínál.
- HiányosságokA formátum részletes és kiterjedt jellege túlterhelő lehet a kisebb szervezetek vagy projektek számára, ahol az egyszerűség és az agilitás az elsődleges.
CycloneDX: Könnyű alternatíva agilis csapatok számára
Az Open Worldwide Application Security Project (OWASP) által létrehozott CycloneDX egy könnyebb alternatívát kínál az SPDX-hez képest. A hasonlóságok ellenére a CycloneDX abban tűnik ki, hogy csökkenti a kiberkockázatot a teljes rendszerben, és különféle BOM-típusokat támogat, beleértve a következőket: SBOM, SaaSBOM, HBOM, OBOM, VDR és VEX. Kínálatában megtalálható standardXML, JSON és protokollpufferekben, számos létrehozási és interoperabilitási eszköz támogatásával, a CycloneDX Core Working Group felügyelete alatt.
- ErősségekRugalmasságának és leegyszerűsített részletességének köszönhetően a CycloneDX felhasználóbarát és rendkívül adaptálható, ideális a gyors tempójú környezetekhez.
- HiányosságokA könnyebb súlyért járó kompromisszum a kevésbé befogadó jelleg, mivel potenciálisan kihagyhat olyan részleteket, amelyek egyes szervezetek számára kulcsfontosságúak lehetnek.
A Jobb választása SBOM Formátum a szervezetének
Az SPDX és a CycloneDX közötti döntés a szervezet méretének, összetettségének és egyedi igényeinek felmérésétől függ. Nagyobb vállalatok esetén enterpriseAz SPDX páratlan részletességet kínál, mivel alapos dokumentációs folyamatot keres. Ezzel szemben a CycloneDX hatékony és agilis megoldást kínál azoknak a szervezeteknek, amelyek nagyra értékelik a sebességet és az egyszerűséget.
Sebezhetőségi Feltárási Jelentések (VDR) a Szoftverbiztonságban
Végrehajtási Sebezhetőségi Feltárási Jelentések (VDR) sarokköve a szoftverek átláthatóságának növelésének és a szoftverfejlesztés, valamint a kiberbiztonság potenciális fenyegetéseivel szembeni védelemnek. A szoftverellátási láncok növekvő összetettségével és a kiberfenyegetések egyre kifinomultabbá válásával a virtuális drogok (VDR) szisztematikus megközelítést kínálnak a szoftvertermékek sebezhetőségeinek azonosítására, dokumentálására és kezelésére.
A sebezhetőségi közzétételi jelentések (VDR) megértése
A Sebezhetőségi Feltárási Jelentés (VDR) egy részletes dokumentáció, amely átfogó áttekintést nyújt az összes ismert, egy terméket vagy annak függőségeit érintő sebezhetőségről. A puszta felsoroláson túl kiterjed a sebezhetőségek termékre gyakorolt hatásának elemzésére, és terveket vázol fel az azonosított sebezhetőségek kezelésére. A VDR lényege abban rejlik, hogy világos és egyértelmű képet ad.cisés egy cselekvésre ösztönző jelentés, amely segít a szoftveres sebezhetőségek proaktív kezelésében.
A VDR fontossága a szoftverbiztonságban
- Fokozott átláthatóságA VDR-ek a szoftvergyártók képességeinek bizonyítékai. commitaz átláthatóságra törekedve, világos képet adva a végfelhasználóknak és az érdekelt feleknek szoftvertermékeik biztonsági helyzetéről.
- Proaktív sebezhetőségkezelésA sebezhetőségek és azok lehetséges hatásainak részletezésével a VDR-ek lehetővé teszik a szervezetek számára, hogy megelőző intézkedéseket tegyenek a kockázatok enyhítésére, mielőtt a rosszindulatú szereplők kihasználhatnák azokat.
- Megfelelés és bizalomA VDR-ek (VDR-ek) a szigorú kiberbiztonság által szabályozott iparágakban a sebezhetőségek és a korrekciós lépések szisztematikus dokumentálásával járulnak hozzá a megfelelőségi erőfeszítésekhez. standardEz viszont bizalmat épít az ügyfelek és a partnerek között.
- Egyszerűsített kármentesítési folyamatA VDR-ek segítségével a szoftvergyártók betekintést nyújthatnak a tervezett vagy befejezett elhárítási erőfeszítésekbe, megkönnyítve a sebezhetőség-kezelési folyamatot és biztosítva a potenciális fenyegetésekre való időben történő reagálást.
A VDR működtetése: Bevált gyakorlatok
A sebezhetőségi közzétételi jelentések hatékonyságának maximalizálása érdekében a szoftvergyártóknak és a szervezeteknek a következő bevált gyakorlatokat kell figyelembe venniük:
- Időszerű és rendszeres frissítésekA VDR-eket rendszeresen, valamint az új sebezhetőségek felfedezésére reagálva frissíteni kell, hogy pontosan tükrözzék a szoftvertermék aktuális biztonsági környezetét.
- Átfogó lefedettségA VDR-nek tartalmaznia kell az összes ismert sebezhetőséget, függetlenül azok forrásától, belső megállapításaitól, harmadik fél általi közzétételektől vagy nyilvános sebezhetőségi adatbázisoktól.
- Tiszta kommunikációA VDR-ben található információkat világos és érthető módon kell megjeleníteni, hogy minden érdekelt fél, beleértve a nem műszaki ismeretekkel rendelkező közönséget is, könnyen hozzáférhetővé tegyék.
- Biztonságos és hozzáférhető terjesztésGondoskodjon arról, hogy a VDR-ek biztonságosan kerüljenek terjesztésre az érdekelt felek között, miközben megőrzi a hozzáférhetőséget. Használjon biztonságos portálokat vagy titkosított kommunikációt a jelentések megosztásához a célközönséggel.
A VDR jövője a szoftverbiztonságban
Ahogy a szoftver ökoszisztémák folyamatosan fejlődnek, a sebezhetőségi jelentések szerepe kétségtelenül bővülni fog. A virtuális valóság jelentések (VDR) integrálása a szoftverfejlesztési és kiberbiztonsági gyakorlatokba nem pusztán trend, hanem szükségszerűség a növekvő digitális fenyegetésekkel szemben. A VDR-ek bevezetésével a szervezetek mérsékelhetik a kockázatokat, és szilárd képet mutathatnak. commita szoftverbiztonságra való összpontosítás, a felhasználókkal és az érdekelt felekkel való bizalom kiépítése.
Teremt SBOMBiztonságosan a Xygeni WebUI segítségével
Xygeni kiemelkedik a szoftverfejlesztési és kiberbiztonsági környezetben robusztus SBOM generációs eszközök, amelyek SBOM biztonság CycloneDX és SPDX formátumokban, valamint integrált sebezhetőségi közzétételi jelentések (VDR).
A Xygeni felhasználóbarát webes felhasználói felületet (WebUI) biztosít a létrehozáshoz SBOMkönnyedén, azoknak a felhasználóknak is megfelelve, akik a parancssori eszközökkel szemben a grafikus felületet részesítik előnyben. Ez a fejezet végigvezet egy SBOM a Xygeni webes felhasználói felületének használatával, innen login letölteni.
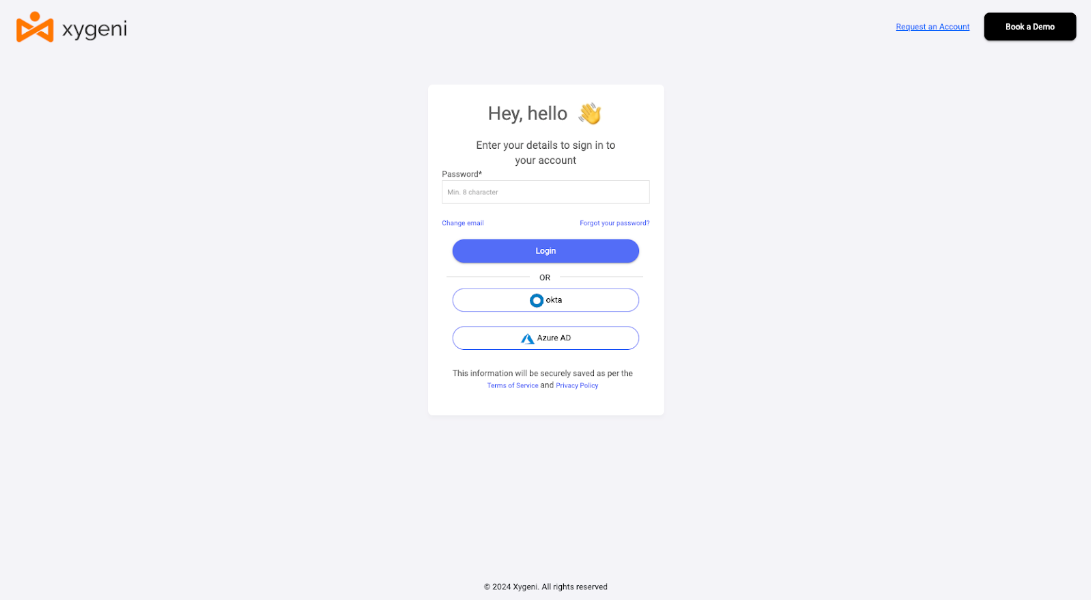
1. lépés: Bejelentkezés a Xygeni WebUI-ba:
A Xygeni webes felhasználói felületéhez böngészőn keresztül férhet hozzá. Bejelentkezhet a következővel: standard felhasználói hitelesítő adatokat (felhasználónév és jelszó), vagy választhat egy harmadik féltől származó validátort a nagyobb kényelem érdekében. Akkor is hitelesítenie kell magát, ha kétfaktoros hitelesítés (2FA) van konfigurálva a fiókjához. Ez az első lépés biztosítja, hogy a hozzáférése biztonságos és személyre szabott legyen az adott projektekhez és beállításokhoz.
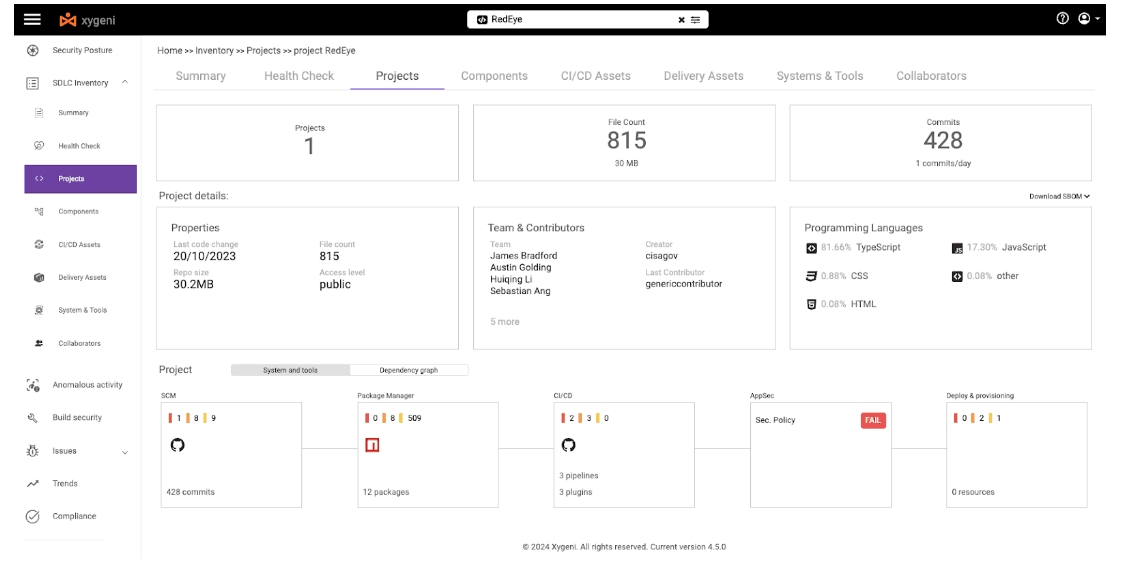
2. lépés. A projekt kiválasztása
Miután bejelentkeztél, megjelenik a dashboard egy projektválasztóval vagy a projektek listájával. Navigáljon a listában, és kattintson arra a projektre, amelyhez létrehozni szeretne egy SBOMEz a művelet részletes képet ad a projektről, ahol kezelheti és ellenőrizheti a szoftver összetevőinek és függőségeinek különböző aspektusait.
3. lépés. A letöltés SBOM
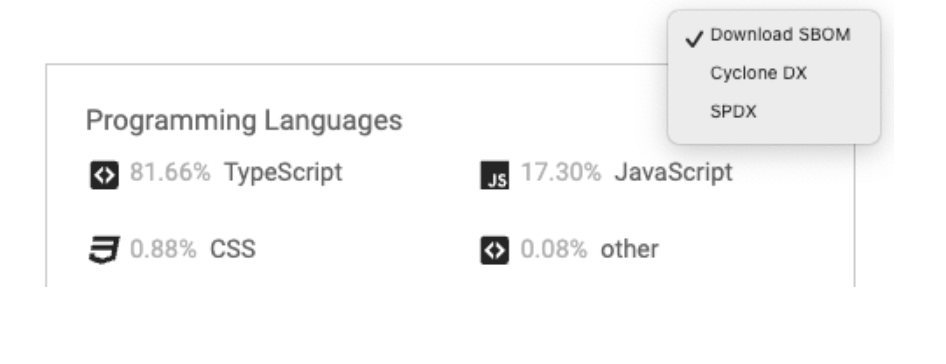
A projekt részleteinek oldalán keresse meg a „Letöltés” feliratú lehetőséget. SBOM„, amely egy fájl létrehozását és letöltését jelzi” SBOM. Miután megtalálta, kattintson rá a kívánt formátum kiválasztásához. SBOMA Xygeni több formátumot is támogat a következőkhöz: SBOMs, beleértve a széles körben elismert standardpéldául a CycloneDX és az SPDX. A formátum kiválasztása után a platform generálja a SBOM fájlt. A létrehozási folyamat befejezése után a rendszer kérni fogja, hogy töltse le a fájlt a helyi rendszerére. Ez a fájl a szoftver összetevőivel kapcsolatos összes szükséges információt tartalmazza a kiválasztott formátumban, így készen áll a megfelelőségi, biztonsági vagy auditálási igényekre.
4. lépés: Hozzáférés SBOM a leltár részlegből
Alternatív megoldásként elérheti a SBOM generálási funkciót közvetlenül a projekt leltár részéből. Ez a rész átfogó képet nyújt a projekthez kapcsolódó összes szoftverösszetevőről. Keresse meg a leltárlistában az egyes projektekhez tartozó kicsúsztatható elemeket, amelyek további műveleteket kínálnak. Létrehozhatja és letöltheti a SBOM az adott projekthez ezen lehetőségek közül. Ez a módszer gyors és hatékony módot kínál a közvetlen navigációra a SBOM generációs funkció a projekt részleteinek oldalának megtekintése nélkül.
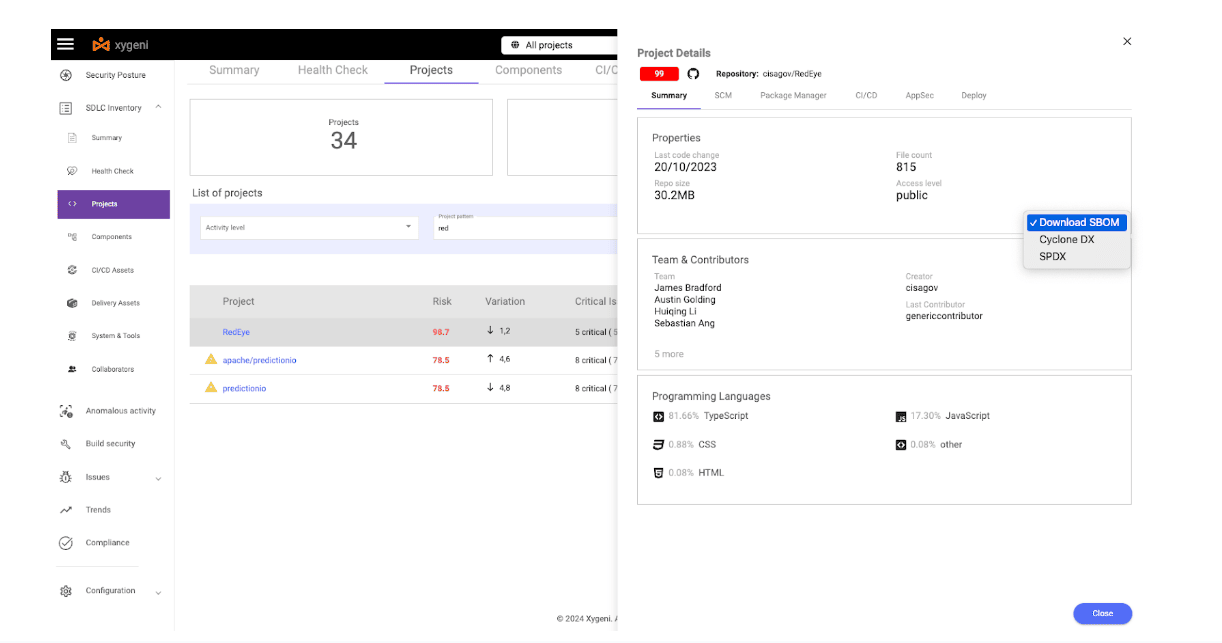
Ezeket az egyszerű lépéseket követve gyorsan elkészíthet egy részletes anyagjegyzéket, amely megfelel a megfelelőségi és biztonsági követelményeinek. Akár egyetlen projektet kezel, akár több szoftverfejlesztést felügyel, a Xygeni WebUI zökkenőmentes és intuitív felületet biztosít a támogatásához. SBOM generációs igények.
Teremt SBOM Xygeni-vel
Ez a fejezet végigvezeti Önt a telepítési folyamaton, Xygeni szkenner, beállítja, és az egyik eszközként használja SBOM generációs eszközök. Megtanulod, hogyan kell teremt SBOMs és létrehozni SBOM biztonság és a VDR-jelentések, biztosítva projektjei biztonságát, megfelelőségét és átláthatóságát.
Xygeni szkenner telepítése
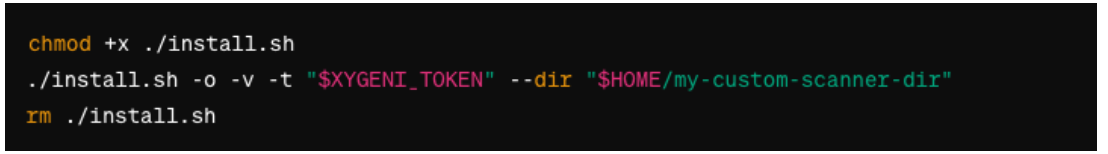
Mielőtt belemerülne a SBOM generációhoz győződjön meg arról, hogy teljesítette az Xygeni szkenner összes előfeltételét. Szüksége lesz egy API tokenre, amelyet az XYGENI_TOKEN környezeti változóban kell tárolni a telepítési folyamathoz.
1. lépés. Töltse le és ellenőrizze a telepítőszkriptet
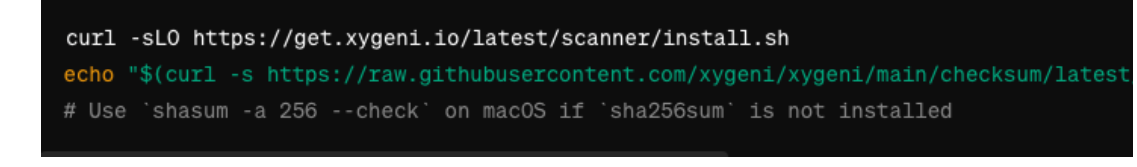
2. lépés. Futtassa a telepítőszkriptet
Xygeni szkenner gyors elérésének beállítása
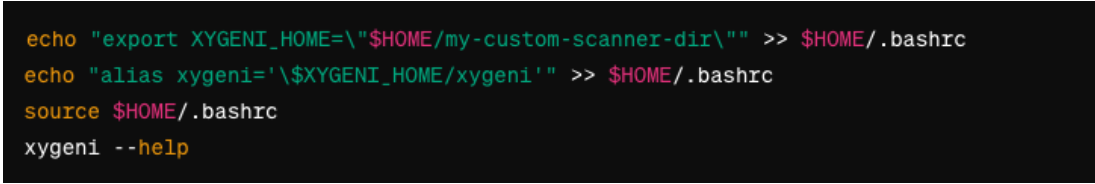
A Xygeni szkennerhez való könnyű hozzáférés érdekében érdemes lehet hozzáadni a PATH elérési úthoz, vagy álnevet beállítani. Ez lehetővé teszi a szkenner futtatását csak a következővel: Xigén parancs.
generálása SBOMVDR jelentésekkel
A telepített és elérhető Xygeni CLI-vel mostantól létrehozhat SBOMamelyek VDR jelentéseket tartalmaznak. A Xygeni támogatja a generálást SBOMCycloneDX és SPDX formátumban érhető el, így biztosítva, hogy kiválaszthassa a projekt igényeinek és megfelelőségi követelményeinek leginkább megfelelő formátumot.
3. lépés. Navigáljon a projektkönyvtárához:
Győződjön meg róla, hogy a projekt gyökérkönyvtárában van, ahol a szoftverösszetevők definiálva vannak.
4. lépés. Létrehozás SBOM:
Egy generálásához SBOM, használja a Xigén parancs, majd a megadására szolgáló opciók SBOM formátum és kimeneti fájl. A Xygeni automatikusan integrálja a VDR-jelentéseket a generált SBOM.

Cserélje ciklonx ahol spdx ha az SPDX formátumot részesíted előnyben.
Egy an SBOM Az integrált VDR-jelentések a Xygeni CLI használatával egy egyszerű folyamat, amely jelentősen növeli szoftverprojektjei biztonságát és átláthatóságát. A következő lépések követése biztosítja, hogy projektje megfeleljen a legjobb szabványoknak. software supply chain security gyakorlatokat, részletes betekintést nyújtva az összetevőkbe és azok sebezhetőségeibe.

integrálása SBOM Generációvá CI/CD Pipelines A Xygeni használata
A szoftveres anyagjegyzékek automatikus generálásának képessége (SBOMs) alatt CI/CD A folyamat kritikus fontosságú a szoftverek átláthatóságának és biztonságának javítása szempontjából. A Xygeni, egy átfogó SBOM generációs eszköz, zökkenőmentesen integrálható a CI/CD pipelines, részletes betekintést nyújtva a szoftverösszetevőkbe minden egyes build során. Ez az útmutató felvázolja az automatizálás folyamatát SBOM generáció, amelyben Xygeni is benne van CI/CD pipelines, biztosítva a szoftververziók hatékonyságát és biztonságát.
Teremt SBOM Automatikusan
automatizálása SBOM a generáció létfontosságú a működőképessé tételhez SBOMs a te CI/CD pipeline, biztosítva, hogy minden szoftververzió automatikusan létrehozzon egy SBOMA Xygeni támogatja ezt a funkciót, lehetővé téve a következők beillesztését: SBOM generációs feladatok a CI/CD folyamat. Biztosítja, hogy a szoftverben bekövetkező bármilyen változás elemezhető legyen, és a biztonsági problémák a lehető legkorábbi szakaszban azonosíthatók és orvosolhatók legyenek.
Hol kell futtatni az Xygeni-t a létrehozáshoz SBOM:
- CI/CD Pipelines: A leggyakoribb integrációs pont, ahol az Xygeni vizsgálatokat a biztonsági tesztelési lépések részeként adják hozzá.
- Automatizálási eszközök készítéseFuttassa az Xygeni vizsgálatokat a parancssori felületen keresztül a build automatizálási eszközök által végrehajtott build fájlokban.
Melyik Pipelinemonitorozni:
Teljesít teljes szkennelés az éjszakai vagy heti ütemezett buildek során, beleértve a leltár- és megfelelőségi ellenőrzéseket is.
- Gyakran kiváltott pipelines, például a push vagy merge kérési eseményekhez tartozók, egy szkennelések részhalmaza a titkokra, a kódmanipulációra vagy a nyílt forráskódú komponensekre összpontosítva, a projekt ökoszisztémájától függően.
- CD-n pipelines vagy bármilyen pipeline, beleértve az erőforrás-kiépítést vagy IaC sablonok, futtassa a IaC beolvasás a Dockerfiles, Kubernetes manifesztek, Helm-diagramok és hasonló konfigurációk biztonságának kezelésére.
Szkennelések konfigurálása
Egy átfogó SBOM, a scan parancs ajánlott, azzal a lehetőséggel, hogy bizonyos vizsgálatokat kizárjunk a –kihagyás opció. Például használja a következőt: –-kihagyás iac ha a projekted nem tartalmaz IaC sablonok.

SBOM Generáció: Egy generálásához SBOM a downstream szoftverekhez, beleértve SBOM- kapcsolódó opciók, mint például -sbom és a -sbom-formátum a szkennelési parancsban. Ez SBOM majd szükség szerint harmadik félnek is kiosztható.
Xygeni telepítése a Targetbe Pipelines
A Xygeni integrálása a rendszerébe CI/CD pipelines
- Azonosítsd a megfelelő pontokat a CI/CD rendszer SBOM generáció.
- Szerkesztéséhez pipeline/workflow fájlokat, hogy a kívánt szakaszokban tartalmazzanak Xygeni szkennelési parancsokat.
- Biztosítsa a változtatásokat pipeline A konfigurációk a szervezet kritikus fájlok módosítására vonatkozó folyamatát követik.
A Xygeni integrálásával CI/CD pipelinea szervezetek automatizálhatják a generálást SBOMEnnek érdekében minden egyes buildhez részletes leltár tartozik az összetevőiről. Ez nemcsak a megfelelőségi követelmények teljesítésében segít, hanem jelentősen javítja a szoftvertermékek biztonsági helyzetét is.
Főbb tanulságok: Mastering SBOM Biztonság és generáció a Xygenivel
Az utazás keresztül SBOM biztonság és SBOM generáció a Xygenivel utat nyit a fokozott szoftverbiztonság, átláthatóság és megfelelőség felé. A következők fontosságának megértésétől kezdve SBOMaz automatizált megvalósításához SBOM generációs eszközök CI/CD pipelineEz a folyamat tükrözi a szoftverfejlesztés folyamatosan változó környezetét. Íme néhány fontos tanulság:
Az alkotás létfontosságú szerepe SBOMs
- Átfogó leltár: SBOMAz ok több mint egyszerű listák. Részletes leltárt tartalmaznak minden szoftverösszetevőről, beleértve a nyílt forráskódú könyvtárakat, a saját kódot és a kereskedelmi szoftvereket is. Ez a részlet kulcsfontosságú a kockázatértékelés, az ellátási lánc menedzsmentje és a szabályozási megfelelés szempontjából.
- Fokozott biztonsági testtartás: SBOMÁttekintést nyújtanak a szoftver ökoszisztémáról, lehetővé téve az érdekelt felek számára az elavult vagy sebezhető komponensek gyors azonosítását. Ez jelentősen erősíti a szoftver biztonsági helyzetét.
Kihívások és megoldások
- StandardizációAz egyik kihívás a hiánya standardizáció SBOM formátumok és adatok, ami megnehezíti az összehasonlítást és az értelmezést SBOMs. SBOM Az olyan generációs eszközök, mint a Xygeni, támogatják a széles körben elfogadott formátumokat, mint a CycloneDX és az SPDX, rugalmasságot és interoperabilitást biztosítva.
- Működésbe hozatal SBOMsA Xygeni segít az automatizálásban SBOM generáció belül CI/CD pipelineaz automatizálási és interoperabilitási kihívások kezelése. Ez biztosítja, hogy SBOMminden szoftververzióval automatikusan generálódnak, ami növeli a biztonságot és az átláthatóságot az Ön rendszerében. CI/CD gyakorlatok.
Xygeni: Egy SSC megoldás és SBOM Generációs eszköz
- Könnyű Használat:Akár parancssori felületén, akár webes felhasználói felületén keresztül, a Xygeni felhasználóbarát platformot kínál a létrehozáshoz SBOMEzáltal mind a fejlesztők, mind a biztonsági szakemberek számára elérhetővé válik.
- Integráció a CI/CD PipelinesA Xygeni zökkenőmentesen integrálódik a CI/CD pipelines, automatizálás SBOM generálása, valamint valós idejű kockázatértékelés és sebezhetőségkezelés lehetővé tétele.
Stratégiai végrehajtás
- A megfelelő integrációs pontok kiválasztása: Annak meghatározása, hogy hol kell Xygeni szkenneléseket futtatni a CI/CD pipelines kulcsfontosságú. Akár Gitben van hooks, CI/CD pipelineközvetlenül, vagy fájlok létrehozásakor a Xygeni alkalmazkodik a projekt igényeihez.
- Átfogó szkennelésekA Xygeni rugalmasságot kínál teljes vagy részleges szkennelés végrehajtásához, beleértve a biztonsági kapuk szkennelését is. Ez biztosítja a szoftverösszetevők alapos elemzését az ütemezett buildek és az eseményvezérelt verziók esetében. pipelines.
Ahogy a digitális ökoszisztéma fejlődik, a szerepe is növekszik. SBOMa szoftverfejlesztésben még kritikusabbá válik. SBOM generációs eszközök, mint például a Xygeni, vezetik ezt az evolúciót azáltal, hogy olyan megoldásokat kínálnak, amelyek megfelelnek a növekvő igényeknek SBOM biztonság és megfelelőség. Ha létrehoz SBOM a Xygenivel való generáció egy commitbiztonságos, átlátható és megfelelő szoftvertermékek építésére törekszik, ami a digitális korban a bizalom kivívásának sarokköve.

FAQ
Hogyan hozhatok létre egy SBOM?
Három lehetőség van a Xygeni használatával: tölts le egyet a webes felület projektnézetéből, futtasd a CLI-t a projektkönyvtáradban a formátum megadásával, vagy add hozzá a szkennelési lépést a ...-hoz. pipeline tehát an SBOM minden builden készül. Csak a harmadik marad aktuális.SPDX vagy CycloneDX, melyiket használjam?
CycloneDX-et használj, ha a meghajtód a biztonság, és a komponenslista mellett VEX, VDR és elérhetőségi adatokat is szeretnél. SPDX-et, ha a meghajtód a licencmegfelelőség, vagy egy ügyfél határozza meg. Mindkettőt generáld, ha több ügyfélnek szállítasz, mivel egy második formátum előállításának költsége közel nulla, ha az adatok már léteznek.A kiberbiztonsági törvény előírja-e a következőket: SBOM?
Igen. Az alapvető követelmények 2027. december 11-től érvényesek, és magukban foglalják az összetevők általánosan használt, géppel olvasható formátumban történő dokumentálását, amely legalább a legfelső szintű függőségeket lefedi. A jelentéstételi kötelezettségek korábban, 2026. szeptember 11-én érkeztek, és a gyakorlatban ezeknek nem lehet eleget tenni egy... SBOM már a helyén.Milyen gyakran kell egy SBOM regenerálódjon?
Minden buildnél. Egy függőség megváltozik, egy verzió kibillen, egy tranzitív csomag kerül hozzáadásra, és a SBOM Az előző negyedévben gyártott termékek már nem írják le, hogy mit szállított.Mi az a VDR, és miért van csatlakoztatva a SBOM?
A sebezhetőségi jelentés felsorolja az összetevőket érintő ismert sebezhetőségeket. SBOM, hatással és a kármentesítés állapotával együtt. SBOM megmondja, mi van a termékben. A VDR megmondja, mi a baj vele.Generálhatok egy SBOM MI-komponensekhez?
Igen. Ugyanez a logika vonatkozik a modellekre, adathalmazokra, keretrendszerekre és ágensekre egy AI-BOM-on keresztül.
