






Nyolc hónap alatt háromszor is működött ugyanaz az npm féreg kézikönyv. Különböző támadók, különböző csomagok, ugyanaz a mechanika, és ugyanaz az időablak a közzététel és az észlelés között, ami mindegyiket lehetővé tette. Ha azt kérdezed, hogy valójában mi is az npm féreg, és miért ismétlődik a minta ahelyett, hogy kijavítanák, ez az őszinte válasz: incidensek, mechanika és az egyetlen rés, amit még egy szilárd védelmi keretrendszer is nyitva hagy.
Mi az az npm féreg?
Az npm féreg egy rosszindulatú kód, amelyet az npm rendszerleíró adatbázisába tesznek közzé, és futása után automatikusan terjed más csomagokra, jellemzően úgy, hogy ellopja a karbantartó közzétételi hitelesítő adatait, és ezek segítségével ugyanazt a hasznos adatot injektálja minden olyan csomagba, amelyet a karbantartó felügyel. Klasszikus értelemben vett „féreg”: nem várja meg, hogy valaki szándékosan telepítse, hanem magától terjed, csomagról csomagra, fiókról fiókra, gépi sebességgel.
Ez az önterjedés az, ami megkülönbözteti az npm féreg incidenst egy átlagos rosszindulatú csomagtól. Egyetlen rosszindulatú csomag olyan, mint egy tű a szénakazalban. Egy npm féreg minden feltört karbantartót új terjesztési ponttá alakít, és a szénakazal elkezdi generálni a saját tűit.
A legnagyobb npm féreg incidensek eddig
Az elmúlt évben az npm féregminta három valós tesztfuttatáson esett át, amelyek mindegyike hatékonyabb volt az előzőnél:
- Shai-Hulud (2025. szeptember). Az első dokumentált, önmagát terjedő npm féreg. Feltörte a karbantartói hitelesítő adatokat, majd azokat felhasználva közzétette a karbantartó felügyelete alatt álló összes csomag rosszindulatú verzióit, magukat a fejlesztőket a féreg következő szakaszának kézbesítési mechanizmusává téve.
- axios (2026. március). Nemzetállami kártevőket rejtő csomag, melyeket hetente nagyjából 100 milliószor teszteltek. Nem féreg a szigorúan vett terjedési értelemben, hanem bizonyíték arra, hogy ugyanaz az npm ökoszisztéma-bizalmi modell, amit a Shai-Hulud is kihasznált, valóban hatalmas mennyiségű hasznos adatot képes szállítani.
- SAP npm (2026. április). Akkoriban egy mini Shai-Huludként írták le: ugyanaz a féregminta, nagyobb léptékben megismételve, kevesebb mint egy évvel az eredeti incidens után. A mechanizmus nem változott. A védelem többnyire szintén nem.
Három npm féreg incidens, egy ismétlődő minta: kompromittálj egy megbízható kiadót, használd az ő hitelesítő adatait az automatikus terjesztésre, és a többit a közzététel és a közösség általi észlelés közötti rés intézi.
Az ismétlődő minta
Ha eltekintünk a részletektől, minden npm féreg incidens ugyanazt a négy ütemet követi:
- Fiók feltörése. Karbantartó közzétételi tokenje, npm login, vagy a CI hitelesítő adatait ellopják, általában adathalászat, kiszivárgott titok vagy a saját láncukban feltört függőség révén.
- Csendes injekció. A támadó egy legitim, megbízható csomag új verzióját helyezi el, amelyhez rosszindulatú kódot adtak hozzá, gyakran egy telepítés utáni vagy más életciklus-szkriptben, amely automatikusan lefut, amint valaki telepíti.
- Automatikus szaporítás. Ha a feltört karbantartó más csomagokat is felügyel, vagy ha maga a rosszindulatú szkript további hitelesítő adatokat gyűjt, a féreg a támadó további beavatkozása nélkül átterjed a következő csomagra és a karbantartóra.
- Az észlelési késés. A csomag élőben fut a rendszerleíró adatbázisban, bárki telepítheti, amíg valaki észre nem veszi, nem jelenti, és le nem veszik. Ez a késleltetés – egyes incidenseknél órák, másoknál napok – teljes egészében elegendő időablakot jelent a féreg számára.
A negyedik ütem felismerése az, ami valójában számít a védekezés szempontjából. Minden npm féreg incidens mérséklésére irányuló stratégia lényegében arra tesz kísérletet, hogy csökkentse vagy megkerülje ezt az észlelési késedelmet.
Egy idézésre érdemes keretrendszer: A SIP válasza a lehűlési problémára
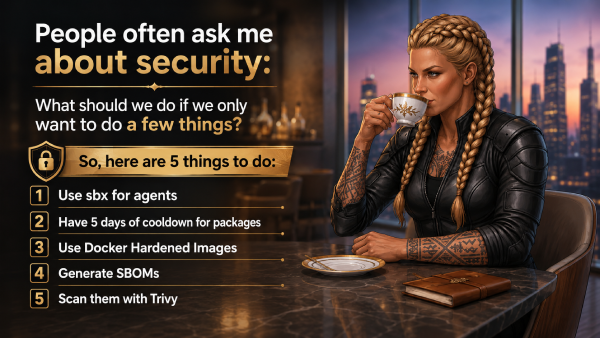
Nem minden válasz erre a mintára a szállítótól érkezik. Az egyik legegyértelműbb az, hogy SIP, Mohammad-Ali A'râbi azonnali biztonsági terve, egy öt vezérlőelemből álló vészhelyzeti keretrendszer a szoftverellátási lánc kockázatára, amely egy nagyon gyakorlatias kérdésből született, amelyet egy SafeDev-ülés végén tettek fel: „Ha csak néhány dolgot tehetünk meg, mit tegyünk először?”
A SIP második vezérlője kifejezetten az npm féregproblémára irányul: ötnapos várakozási idővel befagyasztja a nem ellenőrzött függőségeket, és letiltja az életciklus-szkripteket, hogy egy rosszindulatú telepítés utáni művelet ne tudjon automatikusan végrehajtódni a telepítés során. A gyakorlatban ez... min-release-age=5 és a ignore-scripts=true egy projektben .npmrc, a CI-ben kényszerítve, így egy zárolási fájl nem tud csendben feloldani egy tegnap közzétett csomagot. Ez egy valóban hatékony, alacsony erőfeszítést igénylő vezérlő, és közvetlenül ugyanazt az észlelési késleltetést célozza meg, amelytől minden npm féreg incidens függ. Merüljön el a részletekben:
Ahol a lehűlési ablak még mindig rést hagy maga után
A várakozási időszak egy fogadás: arra fogadnak, hogy a közösség észreveszi és jelenti a kártékony csomagot, mielőtt a várakozási időszak lejár. Az esetek többségében ez a fogadás megtérül. A feltört csomagok jelentős részét a közzétételt követő első néhány napon belül megjelölik, pontosan ezért az ötnapos ablak ésszerű alapértelmezett beállítás.
De egy npm féreg nem úgy viselkedik, mint egy tipikus kártékony csomag, és ez megváltoztatja, hogy mit tehet és mit nem egy fix lehűlési idő.
Előre kell készülnicisa sebességről: Egy gyorsan terjedő féreg valójában nem győzi le magát a leállási időszakot. Ha szigorú minimális kiadási kort írsz elő, az adott kezdeti hullám során közzétett csomagok még túl újak ahhoz, hogy bekerüljenek egy buildbe, függetlenül attól, hogy a féreg időközben hány csomagot kompromittál. A sebesség számít, de mindenkinek, aki nem fut leállási időszakot, nem pedig egy már érvényben lévő időszak legyőzéséhez.
Az igazi korlát a türelem. Egy óvatosabb hasznos adat a lehűlési időszakon túl is szunnyadhat, és csak akkor aktiválódik, ha a napok leteltek, és a csomag bekerült a „megbízható” zónába, mielőttcisely, mert tudja, hogy egy lehűlési idő figyeli. Ez az a forgatókönyv, ahol a fix lehűlési idő önmagában nem elég, és pontosan itt kell valami olyasminek, mint a MEW bizonyítékokon alapuló észlelése, mellette, nem pedig helyette működnie.
Egyik hiba sem hibás a SIP gondolkodásában. A lehűlési időszak egy közösségi észlelési módszer, és a közösségi észlelésnek van egy alsó határa: nem tudja elkapni azt, amit még senki sem jelentett. Ez nem a SIP-re jellemző hiányosság, hanem minden olyan védelmi rendszer strukturális korlátja, amely aláírásra, tanácsadó közleményre vagy nyilvános jelentésre vár, mielőtt cselekszik.
Hogyan zárja be az MEW a lehűlési ablak rését?
Ez előzetescisely a szakadék Xygeni rosszindulatú programok korai figyelmeztetése (MEW) úgy van kialakítva, hogy lezárható legyen. Ahelyett, hogy közösségi jelentésekre vagy közzétett aláírásokra várna, az MEW folyamatosan vizsgálja az NPM-et, a PyPI-t és a Mavent az új csomagok és verziók megjelenésekor, a viselkedést elemezve ahelyett, hogy az ismert fenyegetésekkel hasonlítaná össze. Amikor valami rosszindulatúnak tűnik, karanténba kerül, és a megállapítást a biztonsági kutatók a nyilvános közzététel előtt, nem pedig utána erősítik meg.
Ez a különbségtétel mindkét fenti npm féreghibásodási mód esetében fontos. Egy gyorsan terjedő féreg ellen az aláírás előtti észlelésnek nincs szüksége arra az öt napra, amit a lehűlési időszak feltételez. Egy türelmes, szunnyadó hasznos adat ellen az MEW viselkedéselemzése nem a kort vagy a hírnevet keresi, hanem azt, hogy mit csinál a kód valójában, így a lehűlési időszak kivárása semmit sem vesz a támadónak.
Az MEW függőségi tűzfala kiterjeszti ezt magára a telepítésre, valós időben blokkolva a rosszindulatú csomagokat, még akkor is, ha azok átestek a korábbi ellenőrzéseken, és ugyanaz az észlelési réteg fedi le a... CI/CD egy npm féreg incidens oldala: a feloldás-elágazás, injekció, újrazárás minta, amely lehetővé teszi a támadó számára, hogy rosszindulatú commit és csendben eltüntetik a nyomaikat, teljes körű auditnaplóval, ha mégis megtörténne.
A SIP és az MEW ugyanarra a kérdésre válaszolnak, csak különböző rétegeken
Mindez nem teszi a SIP lehűlési szabályozását helytelenné, és érdemes világosan kimondani: egy ötnapos lehűlési időszak letiltott életciklus-szkriptekkel továbbra is az egyik leggyorsabb és legolcsóbb védelem, amit egy csapat bevezethet egy átlagos npm féreg incidens ellen, és minden komoly ellátási lánc megerősítési tervbe beletartozik. Amit viszont eleve nem tud megtenni, az az, hogy elkapja azt, amit a közösség még nem talált meg. Ez a folyamatos, viselkedésalapú észlelés feladata a lehűlés alatt, nem pedig helyette.
Együttesen a két megközelítés ugyanazon probléma mindkét végét lefedi: a SIP megerősíti az építési folyamatot. pipeline, a függőségek befagyasztását és a konténerképet egy ismert, nyilvánosságra hozott fenyegetési környezet körül, míg az MEW aláírás előtti észlelése a még nem nyilvánosságra hozott npm féreg incidenseket fedi le, azokat, amelyeket egy lehűlési ablak saját logikája szerint nem lát előre.

FAQ
Mit nevezünk npm féregnek egy mondatban?
Az npm-en közzétett rosszindulatú kód automatikusan terjed más csomagokra, jellemzően a karbantartó hitelesítő adatainak ellopásával és azok felhasználásával ugyanazon hasznos adatok máshová történő befecskendezésével, a támadó további beavatkozása nélkül.
Minden rosszindulatú npm csomag npm féreg?
Nem. Egy olyan kártékony csomag, amely nem terjed magától, ellátási lánc támadásnak minősül, de nem féregnek. Az npm féreg incidenst konkrétan az önterjedés lépése határozza meg: az egyik kompromittálás automatikusan a következőhöz vezet.
Megállít egy függőségi lehűlési időszak egy npm férget?
Jelentősen csökkenti a kockázatot, mivel a legtöbb kártékony csomagot a megjelenést követő első néhány napon belül jelentik. A lehűlési időszak azonban a közösség észlelési sebességére épül, és egy gyorsan terjedő vagy szándékosan szunnyadó npm féreg kifejezetten ennek az időszaknak az áthidalására építhető.
Mi fog el egy npm férget a lehűlési időszak előtt?
Folyamatos, viselkedésalapú szkennelés, amely nem függ meglévő aláírástól vagy nyilvános jelentéstől. Az olyan aláírás előtti résészlelő eszközök, mint a Xygeni MEW-je, kifejezetten erre a célra készültek.
