






SQL ներարկումները մնում են վեբ հավելվածների ամենավտանգավոր և տարածված խոցելիություններից մեկը։ Եթե դրանք չլուծվեն, դրանք կարող են թույլ տալ հարձակվողներին մուտք գործել, փոփոխել կամ ոչնչացնել զգայուն տվյալներ՝ վատ գրված տվյալների բազայի հարցումների միջոցով։ Ահա թե ինչու SQL ներարկումը կանխելու և SQL ներարկման կանխարգելիչ թեստավորումը կիրառելը կարևոր է այսօրվա յուրաքանչյուր մշակողի և DevSecOps թիմի համար։
2025 թվականի Verizon-ի տվյալների արտահոսքի հետաքննությունների զեկույցը պարզել է, որ SQL ներարկումը նպաստել է տվյալների արտահոսքի բոլոր դեպքերի 12%-ին, ինչը նախորդ տարվա 9%-ի համեմատ ավելի է։ Եվ OWASP-ի 2025 թվականի լավագույն 10-յակում ներարկումը (որին պատկանում է SQL ներարկման կատեգորիան) դեռևս կազմում է ավելի քան 14,000 գրանցված CVE-ների համար, ընդ որում, OWASP-ի կողմից փորձարկված հավելվածների 100%-ը ստուգել է դրա որևէ ձևի առկայությունը։ Խոցելիությունը չի պակաս վտանգավոր դարձել։ Այն պարզապես վարկանիշային աղյուսակում 3-րդ տեղից տեղափոխվել է 5-րդ տեղ, հիմնականում այն պատճառով, որ ի հայտ են եկել ավելի նոր, ավելի բարձր ազդեցություն ունեցող կատեգորիաներ, այլ ոչ թե այն պատճառով, որ SQL ներարկումը դադարեցվել է շահագործվել։
Այս ուղեցույցում մենք կանդրադառնանք.
- Ի՞նչ են SQL ներարկումները և ինչպե՞ս են դրանք աշխատում
- OWASP-ի կողմից առաջարկվող կանխարգելման մեթոդներ
- SQL ներարկման թեստավորման հիմնական ռազմավարություններ
- Ինչպես Քսիգենիի SAST շարժիչ հայտնաբերում է SQL ներարկման խոցելիությունները վաղ փուլում SDLC
Եկեք խորանանք այն բանի մեջ, թե ինչպես պաշտպանել ձեր կոդը, անվտանգությունը տեղափոխել ձախ և պաշտպանել ձեր ծրագրային ապահովման մատակարարման շղթան ամենահին (և դեռևս ակտիվ) հարձակման մեթոդներից մեկից։
Ի՞նչ է SQL ներարկումը։
SQL ներարկումը կոդի մակարդակի հարձակում է, որի դեպքում SQL հարցումներում ներմուծվում են չարամիտ տվյալներ՝ տվյալների բազայի գործողությունները մանիպուլյացիայի ենթարկելու կամ շրջանցելու համար։ Այն հաճախ տեղի է ունենում, երբ օգտատիրոջ կողմից տրամադրված տվյալները հարցման մեջ օգտագործվում են առանց պատշաճ վավերացման կամ մաքրման։
Օրինակ, հարձակվողները կարող են շահագործել login ձևեր, որոնման տողեր կամ API պարամետրեր՝
- Անձնագրման շրջանցում
- Վերականգնել զգայուն տվյալները
- Ջնջել կամ վնասել գրառումները
- Կատարել ադմինիստրատորի գործողություններ տվյալների բազայում
Եթե ցանկանում եք կանխել SQL ներարկումները, առաջին քայլը նրանց աշխատանքի սկզբունքը հասկանալն է։
Իրական SQL ներարկման օրինակ
Վերցրեք պարզ Java login հարցում՝
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
Եթե օգտատերը մուտքագրում է սա՝
					user: ' OR 1=1 --
pass: anything
Այն դառնում է.
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
Հարձակվողը մուտք է ստանում՝ պայմանը միշտ ճիշտ դարձնելով։ Սա դասագրքային օրինակ է Ինչու՞ SQL ներարկման թեստավորում այնքան կարևոր է զարգացման ընթացքում։
Ինչպես կանխել SQL ներարկումները. Գործնական խորհուրդներ
Հիմա, երբ մենք հասկանում ենք, թե ինչ ա SQL ներարկումը և ինչպես է այն գործում, եկեք ուսումնասիրենք ինչպես կանխել SQL ներարկումները իրական աշխարհի նախագծերում։ Լավ լուրը՞։ Կան ապացուցված, մշակողների համար հարմար լավագույն փորձ, որոնք օգնում են կանխել այս հարձակումները նախքան դրանց տեղի ունենալը։
OWASP SQL ներարկման կանխարգելման խաբեբա թերթիկ վստահելի հղում է տվյալների բազայի անվտանգ փոխազդեցություններ կառուցելու համար։ Այն խորհուրդ է տալիս մի քանի հիմնական տեխնիկա.
1. Օգտագործեք պատրաստի հայտարարություններ (պարամետրացված հարցումներով)
Նախ և առաջ, օգտատիրոջ մուտքագրման հետ գործ ունենալիս միշտ օգտագործեք պարամետրացված հարցումներ տողերի միացման փոխարեն: Պատրաստված հրամանները հրահանգում են տվյալների բազային մուտքագրված տվյալները դիտարկել խստորեն որպես տվյալներ, այլ ոչ թե որպես SQL տրամաբանության մաս:
Ահա ավելի անվտանգ տարբերակը login հարցում՝ օգտագործելով Java-ն Պատրաստված հայտարարություն:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
Արդյունքում, նույնիսկ եթե օգտատերը փորձի ինչ-որ չարամիտ բան անել, մուտքագրված տվյալները չեն փոխի հարցման կառուցվածքը։
2. Մուտքագրված տվյալների ստուգում և մաքրում
Չնայած պարամետրացված հարցումներն են կատարում ծանր աշխատանքի մեծ մասը, այնուամենայնիվ կարևոր է ստուգել մուտքային տվյալների տեսակները և երկարությունները: Օրինակ՝ մերժել անսպասելի նիշերով կամ ձևաչափերով մուտքային տվյալները:
Ավելին, երբեք մի վստահեք օգտատիրոջ մուտքագրած տվյալներին, նույնիսկ եթե դրանք գալիս են ձեր ինտերֆեյսից կամ բջջային հավելվածից։
3. Օգտագործեք ORM գործիքները իմաստուն կերպով
Շատ ժամանակակից շրջանակներ և ORM-ներ (ինչպիսիք են Hibernate-ը կամ Django ORM-ը) լռելյայնորեն առաջարկում են SQL ներարկման պաշտպանություն: Այնուամենայնիվ, մշակողները դեռ կարող են գրել հում հարցումներ կամ շրջանցել անվտանգ մեթոդները: Միշտ օգտագործեք ORM գործառույթները նախատեսվածի պես և խուսափեք հում SQL-ը խառնելուց, եթե դա բացարձակապես անհրաժեշտ չէ:
Արհեստական բանականության կողմից ստեղծված կոդը նույն ռիսկը ներկայացնում է նոր ձևով։ Django-ի և Hibernate-ի նման ORM-ները լռելյայնորեն կարգավորում են հարցումները, սակայն այդ պաշտպանությունը վերանում է այն պահին, երբ մշակողը կամ արհեստական բանականության կոդավորման օգնականը անցնում է հում հարցման կամ փոխանցում է օգտատիրոջ կողմից կառավարվող դաշտի անուն: Django-ի սեփական CVE-2024-42005-ը ցույց է տվել, որ սա տեղի է ունենում ենթադրաբար «անվտանգ» մեթոդով: Արհեստական բանականության օգնականի կողմից առաջարկվող SQL տրամաբանությունը վարվեք նույն մանրակրկիտությամբ, ինչպես ցանկացած այլ հարցման կառուցվածք: Լռելյայնորեն պարամետրացումը չի դիմանում կարճ ճանապարհին՝ ո՛չ մարդկային, ո՛չ էլ արհեստական բանականության կողմից առաջարկվող:
4. Նվազագույն արտոնության սկզբունք
Մեկ այլ օգտակար խորհուրդ՝ սահմանափակեք տվյալների բազայի թույլտվությունները: Նույնիսկ եթե ներարկում տեղի ունենա, միայն ընթերցման մուտք ունեցող օգտատերը չի կարող հեռացնել աղյուսակները կամ թարմացնել զգայուն տվյալները:
5. Անընդհատ փորձարկեք անվտանգության գործիքներով
Վերջապես, ընդունեք SQL ներարկման թեստավորում գործիքներ, որոնք կարող են հայտնաբերել այս թերությունները նախքան դրանց արտադրության մեջ հայտնվելը: Մենք շուտով ավելի մանրամասն կխոսենք այն մասին, թե ինչպես է Xygeni-ն դա անում:
Ամփոփելով՝ SQL ներարկումների կանխարգելումը մեկ կախարդական հնարքի կիրառումը չէ, այլ ձեր կոդում և ենթակառուցվածքում փոքր, հետևողական պաշտպանության միջոցների կիրառումը։
SQL ներարկման թեստավորում. Բագերի հայտնաբերում հարձակվողներից առաջ
Նույնիսկ լավագույն փորձի առկայության դեպքում, սխալները կարող են աննկատ մնալ։ Ահա թե որտեղ SQL ներարկման թեստավորում դառնում է էական։
Բայց ինչպիսի՞ն է թեստավորումը գործնականում։
Ձեռքով փորձարկում
Անվտանգության թիմերը և էթիկական հաքերները հաճախ ստուգում են վերջնակետերը՝ ներարկելով հատուկ նիշեր, ինչպիսիք են՝ ԿԱՄ 1=1 — տեսնելու համար, թե արդյոք հարցումները խափանվում են, թե վերադարձնում են անսպասելի արդյունքներ: Թեև արդյունավետ է, այս մեթոդը ժամանակատար է և դժվար է մասշտաբավորել:
Ավտոմատացված փորձարկում
Ժամանակակից DevSecOps թիմերի մեծ մասն այժմ ապավինում է ավտոմատացված գործիքների, ինչպիսիք են ստատիկ կիրառական անվտանգության թեստավորումը (SAST)—մշակման ընթացքում կոդը ներարկման խոցելիությունների սկանավորելու համար: Այս գործիքները վերանայում են կոդը առանց այն գործարկելու՝ օգնելով հայտնաբերել այնպիսի խնդիրներ, ինչպիսիք են՝
- Միացված SQL տողեր
- Հարցումներում օգտատիրոջ անապահով մուտքագրում
- Հնացած կոդ՝ անապահով նախշերով
Ինչպես է Xygeni-ն օգնում կանխել և հայտնաբերել SQL ներարկումները
At Քսիգենի, մենք կարծում ենք, որ SQL ներարկումները կանխելու լավագույն միջոցը դրանք վաղ հայտնաբերելն է՝ իդեալականում՝ նախքան դրանք երբևէ դուրս գան ձեր կոդի խմբագրիչից։ Հենց դա է մեր Code Security լուծումը կառուցված է անելու համար։
Եկեք բացատրենք, թե ինչպես ենք մենք աջակցում SQL ներարկման թեստավորում և կանխարգելում իրական աշխարհի զարգացման միջավայրերում։
Հզոր ստատիկ կոդի վերլուծություն (SAST) SQL ներարկման հայտնաբերման համար
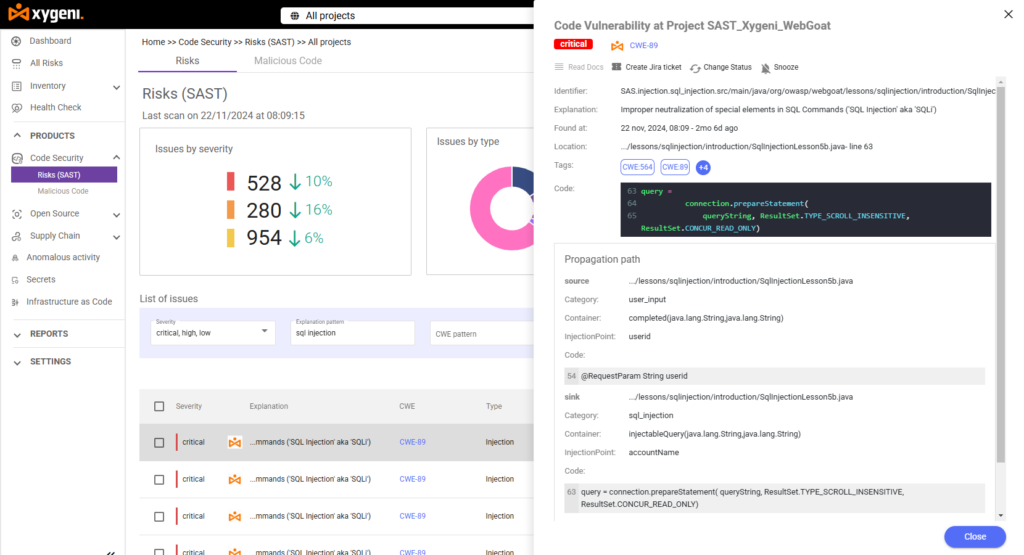
Մեր հարթակը ներառում է հզոր ստատիկ կիրառական անվտանգության թեստավորում (SAST) շարժիչ, որը սկանավորում է ձեր կոդի բազան՝ ռիսկային SQL օրինաչափությունների համար, ինչպիսիք են՝ օգտատիրոջ մուտքագրմամբ կառուցված դինամիկ հարցումները կամ կոշտ կոդավորված տողերը: Երբ մեր գործիքը հայտնաբերում է պոտենցիալ SQL ներարկումը, այն նշում է ձեր կոդի ճշգրիտ տեղը, ընդգծում է ռիսկի մակարդակը (օրինակ՝ կրիտիկական) և ցույց է տալիս մանրամասն բացատրություն։
Օրինակ, մեկ փորձարկման նախագծում մեր SAST շարժիչը Java ֆայլում հայտնաբերել է SQL ներարկման կարևոր խոցելիություն։
- CWECWE-89 (SQL ներարկում)
- Որտեղից: 71-րդ տողը SqlInjectionLesson5b.java
- ներարկման կետՕգտատիրոջ ID-ն անմիջապես փոխանցվում է SQL հարցմանը
- Տարածման ուղիՄաքրել հետքը մուտքային տվյալներից մինչև հարցման կատարումը
Մանրամասնության այս մակարդակը օգնում է մշակողներին հասկանալ, թե որտեղից է սկսվում խնդիրը (աղբյուրը), ինչպես է այն հոսում կոդի միջոցով (տարածում) և որտեղ է այն առաջացնում ռիսկ (ռիսկի աղբյուրը):
Համատեքստային շտկման առաջարկներ
Ավելի լավ է, որ Xygeni-ն չի սահմանափակվում միայն հայտնաբերմամբ. մենք ուղղորդում ենք ձեր թիմին ինչպես կանխել SQL ներարկումները համատեքստային խորհուրդներով և կոդի շտկման առաջարկներով: Օրինակ, եթե մենք հայտնաբերենք, որ հարցումը կառուցված է տողերի միացման միջոցով, խորհուրդ ենք տալիս անցնել պարամետրացված հայտարարությունների և բացատրել, թե ինչպես դա անել:
Սա նշանակում է, որ մշակողները կարող են շտկել խնդիրները՝ առանց անվտանգության մասնագետներ լինելու անհրաժեշտության։
Արդյունքները նաև ավտոմատ կերպով տեսակավորվում են արհեստական ինտելեկտի տեսակավորման միջոցով՝ յուրաքանչյուր SQL ներարկման արդյունքի համար եզրակացություն տալով, թե որքանով է այն արդիական և որքանով է բարդ շտկվում, որպեսզի կրիտիկական, հեշտությամբ շտկվող օրինակը չհայտնվի նույն հերթում, ինչ ցածր առաջնահերթություն ունեցողը։
Անխափան ինտեգրում ձեր մշակողի աշխատանքային հոսքի հետ
Մեր լուծումը լիովին համապատասխանում է ձեր առկա գործիքներին՝ GitHub, GitLab, Bitbucket և այլն: Սա ապահովում է, որ անվտանգության ստուգումները կատարվեն ավտոմատ կերպով յուրաքանչյուրի հետ: pull request կամ կառուցել։ Այսպիսով, անկախ նրանից, թե դուք վերանայում եք նոր գործառույթ, թե թարմացնում եք հնացած կոդը, SQL ներարկման թեստավորում դառնում է քո մի մասը CI/CD pipeline.
Իրական ժամանակի ահազանգեր և Dashboards
Վերջապես, Xygeni-ի կենտրոնացված dashboards-ը և իրական ժամանակի ծանուցումները ձեր թիմին տեսանելիություն են տալիս ձեր բոլոր նախագծերի SQL ներարկման միտումների վերաբերյալ: Դուք կարող եք հետևել խոցելիություններին ըստ ծանրության, թիմի կամ նախագծի և ապացուցել համապատասխանությունը OWASP Top 10-ի և այլ չափանիշների հետ: standards.

Իրական SQL ներարկման հարձակումներ. դասեր դաշտից
SQL ներարկման հարձակումները հանգեցրել են պատմության մեջ ամենանշանակալի տվյալների արտահոսքերից մի քանիսի, ինչը ընդգծում է կարևորագույն անհրաժեշտությունը… ամուր կիրառման անվտանգությունԱհա իրական աշխարհի նշանակալի օրինակներ՝
1. Heartland վճարային համակարգերի խախտում (2008)
Ի 2008, Heartland վճարային համակարգեր, խոշոր վճարային պրոցեսոր, տուժեց կոտրումից, որը բացահայտեց մոտ 130 միլիոն վարկային և դեբետային քարտերի համարներ: Հարձակվողները օգտագործեցին SQL ներարկման խոցելիությունը՝ ներթափանցելու ընկերության ցանց, ինչը հանգեցրեց գրանցված ամենամեծ տվյալների արտահոսքերից մեկին:
2. Yahoo! Voices-ի տվյալների արտահոսք (2012)
Հուլիսին 2012- ը, Yahoo! Ձայներ դարձել է SQL ներարկման հարձակման զոհ, որը վտանգել է գրեթե 450,000 օգտատիրոջ հաշիվ։ Հաքերները օգտվել են Yahoo-ի տվյալների բազայի սերվերների խոցելիություններից՝ չգաղտնագրված օգտանուններ և գաղտնաբառեր ստանալու համար, ինչը ընդգծում է մուտքագրման անբավարար վավերացման վտանգները։
3. TalkTalk-ի տվյալների արտահոսք (2015)
Մեծ Բրիտանիայի հեռահաղորդակցություն TalkTalk մատակարարը 2015 թվականին ենթարկվեց SQL ներարկման հարձակման, որը բացահայտեց մոտ 160,000 հաճախորդների անձնական տվյալները։ Հարձակվողները շահագործեցին ընկերության վեբ էջերի խոցելիությունները, ինչը հանգեցրեց զգալի ֆինանսական և հեղինակության վնասի։
4. Freepik և Flaticon Breach (2020)
Ի 2020, Ֆրիպիկ ընկերություն բացահայտեց, որ SQL ներարկման հարձակման արդյունքում իր Freepik և Flaticon հարթակներից արտահոսել է 8.3 միլիոն օգտատիրոջ գրառում։ Հարձակվողները շահագործել են Flaticon-ի խոցելիությունը՝ ընդգծելով ծրագրային ապահովման մատակարարման շղթայում երրորդ կողմի բաղադրիչների հետ կապված ռիսկերը։
5. WooCommerce Plugin-ի խոցելիություն (2022)
2022 թվականին հայտնաբերվել է SQL ներարկման կարևորագույն խոցելիություն։ WooCommerce դրոփշիփինգ WordPress-ի համար նախատեսված OPMC հավելվածի կողմից: Այս չհաստատված SQL ներարկման թերությունը, որը գնահատվել է 10-ից 9.8 աստիճանով, ընդգծեց էլեկտրոնային առևտրի հարթակներում երրորդ կողմի հավելվածների կողմից առաջացող հնարավոր ռիսկերը:
6. Boolka Cyberthreat-ը տեղակայում է BMANAGER տրոյական վիրուսը (2024)
2024 թվականին սպառնալիքի գործիչ անվանվեց «Բուլկա» նկատվել է, որ BMANAGER անունով մոդուլային տրոյական ծրագիրը տեղակայելու համար SQL ներարկման միջոցով կայքերը վտանգի են ենթարկվում։ Այս արշավը ցույց է տվել կիբեռհանցագործների զարգացող մարտավարությունը, որն օգտագործում է SQL ներարկումը՝ վնասակար ծրագրերի տարածման համար։
Այս միջադեպերը ընդգծում են SQL ներարկման հարձակումների մշտական սպառնալիքը և անվտանգության ամուր միջոցառումների ներդրման կարևորությունը, ներառյալ կոդի կանոնավոր վերանայումները, մուտքագրման ստուգումը և նման խոցելիությունները հայտնաբերելու և կանխելու համար առաջադեմ անվտանգության գործիքների օգտագործումը։
7. BeyondTrust / ԱՄՆ գանձապետարանի խախտում (2024 թվականի դեկտեմբեր – 2025 թվականի փետրվար)
A PostgreSQL զրոյական օր (CVE-2025-1094) թույլ է տրվել SQL ներարկում՝ սխալ մուտքագրման սխալ մշակման միջոցով։ psql, PostgreSQL-ի ինտերակտիվ տերմինալը։ Պետականորեն հովանավորվող հարձակվողները, որոնք հետապնդվում էին որպես Silk Typhoon, այն շղթայեցին BeyondTrust-ի հեռակա աջակցության հարթակին՝ վտանգելով առնվազն 17 enterprise հաճախորդների օրինակներ, այդ թվում՝ ԱՄՆ ֆինանսների նախարարությունը: Սա վերջին ժամանակների SQL ներարկման ամենանշանակալի հաստատված միջադեպերից մեկն է և հիշեցում է, որ խոցելիության դասը չի սահմանափակվում միայն վեբ ձևերով. այն տարածվում է նաև տվյալների բազայի դրայվերների և ինտերակտիվ գործիքակազմի վրա:
🔧 Pro Tip: Կանոնավոր անվտանգության ստուգումներ, հատկապես Xygeni-ի նման գործիքներով SAST շարժիչը օգնում է հայտնաբերել այս ներարկման կետերը, նախքան հարձակվողները կարողանան շահագործել դրանք։
Ապահովեք ձեր կոդը, կանխեք SQL ներարկումները
SQL ներարկումը հավելվածների անվտանգության ամենահին սպառնալիքներից մեկն է և դեռևս ամենավտանգավորներից մեկը. OWASP-ի 2025 թվականին #5-րդ տեղը զբաղեցնելը արտացոլում է նոր կատեգորիաների ի հայտ գալը, այլ ոչ թե SQL ներարկման ավելի քիչ շահագործելի դառնալը: Այն շարունակում է լիովին կանխարգելելի մնալ ճիշտ մեթոդների համադրությամբ՝ սկսած պարամետրացված հարցումներից մինչև արհեստական բանականության կողմից առաջարկվող կոդի նույն մանրակրկիտ մշակումը, ինչ մարդու կողմից գրված կոդը:
Xygeni-ում մենք հեշտացնում ենք սպառնալիքներից առաջ մնալը։ Մեր code security Լուծումը ձեր թիմին կտա տեսանելիություն, ավտոմատացում և ուղղորդում, որը անհրաժեշտ է SQL ներարկման խոցելիությունները վաղ հայտնաբերելու, դրանք իրական հրատապության աստիճանով տեսակավորելու և արագ շտկելու համար: Առանց կռահումների: Առանց բացթողումների: Պարզապես պաշտպանեք կոդը սկզբից, անկախ նրանից, թե այն գրվել է մշակողի կողմից, թե առաջարկվել է արհեստական ինտելեկտի օգնականի կողմից:
Այսպիսով, եթե դուք պատրաստ եք SQL ներարկումները դարձնել անցյալի բան՝ միաժամանակ պահպանելով ձեր մշակումը արագ և սահուն, մենք այստեղ ենք՝ ձեզ օգնելու համար։
Փորձեք Xygeni-ն անվճար և սկսեք կանխել SQL ներարկումները, նախքան դրանք արտադրության մեջ կհասնեն։

ՀՏՀ
Արդյո՞ք SQL ներարկումը դեռևս գլխավոր անվտանգության ռիսկ է 2026 թվականին։
Այո։ Չնայած OWASP-ը իր 2025 թվականի լավագույն 10-յակում Injection-ը տեղափոխեց 3-րդ տեղից 5-րդը, այս կատեգորիան դեռևս կազմում է SQL injection-ի ավելի քան 14,000 CVE, և 2025 թվականի Verizon DBIR-ը պարզեց, որ այն նպաստել է խախտումների 12%-ին, նախորդ տարվա 9%-ի համեմատ։
Կարո՞ղ են ORM-ները, ինչպիսիք են Django-ն կամ Hibernate-ը, լիովին կանխել SQL ներարկումը:
Ոչ։ ORM-ները լռելյայնորեն կարգավորում են հարցումները, բայց պաշտպանությունը խափանվում է այն պահին, երբ մշակողը օգտագործում է հում հարցում կամ անվտանգ մեթոդ։ Django-ի CVE-2024-42005-ը SQL ներարկման իրական օրինակ է, որը կատարվում է անվտանգ ենթադրվող մեթոդի միջոցով։
Ինչպե՞ս է արհեստական բանականության կողմից ստեղծված կոդը ազդում SQL ներարկման ռիսկի վրա։
Արհեստական ինտելեկտի կոդավորման օգնականները կարող են առաջարկել նույն վտանգավոր օրինաչափությունները, ինչ մարդը, տողերով միացված հարցումները կամ չհաստատված մուտքային տվյալները, և պետք է վերանայվեն նույն խստությամբ, ինչ մարդու կողմից գրված կոդը, այլ ոչ թե լռելյայնորեն վստահելի համարվեն։
