






Ներածություն. Ինչու է կարևոր կիրառական անվտանգության թեստավորումը
Եթե դուք ծրագրակազմ եք մշակում, ծրագրային ապահովման մշակման անվտանգություն պարզապես հավելում չէ, այլ պարտադիր է։ Քանի որ կիբեռսպառնալիքները ամեն օր զարգանում են, ծրագրերի անվտանգության թեստավորումը կարևոր դեր է խաղում խոցելիությունները վաղ հայտնաբերելու գործում՝ ապահովելով ծրագրային ապահովման ավելի անվտանգ մշակում։ Այնուամենայնիվ, խնդիրների հայտնաբերումը միայն կեսն է։ Ավելի կարեւոր է, ինչպե՞ս եք դրանք շտկում։ Այս հարցին պատասխանելու համար մենք կուսումնասիրենք տարբեր կիրառման անվտանգության թեստավորման տեսակները, Անվտանգության թեստավորման լավագույն փորձը ծրագրային ապահովման մշակման մեջ, և վերականգնման ռազմավարություններ որը կօգնի ձեզ արդյունավետ կերպով ուղարկել անվտանգ կոդը։
Դիմումների անվտանգության թեստավորման տեսակները
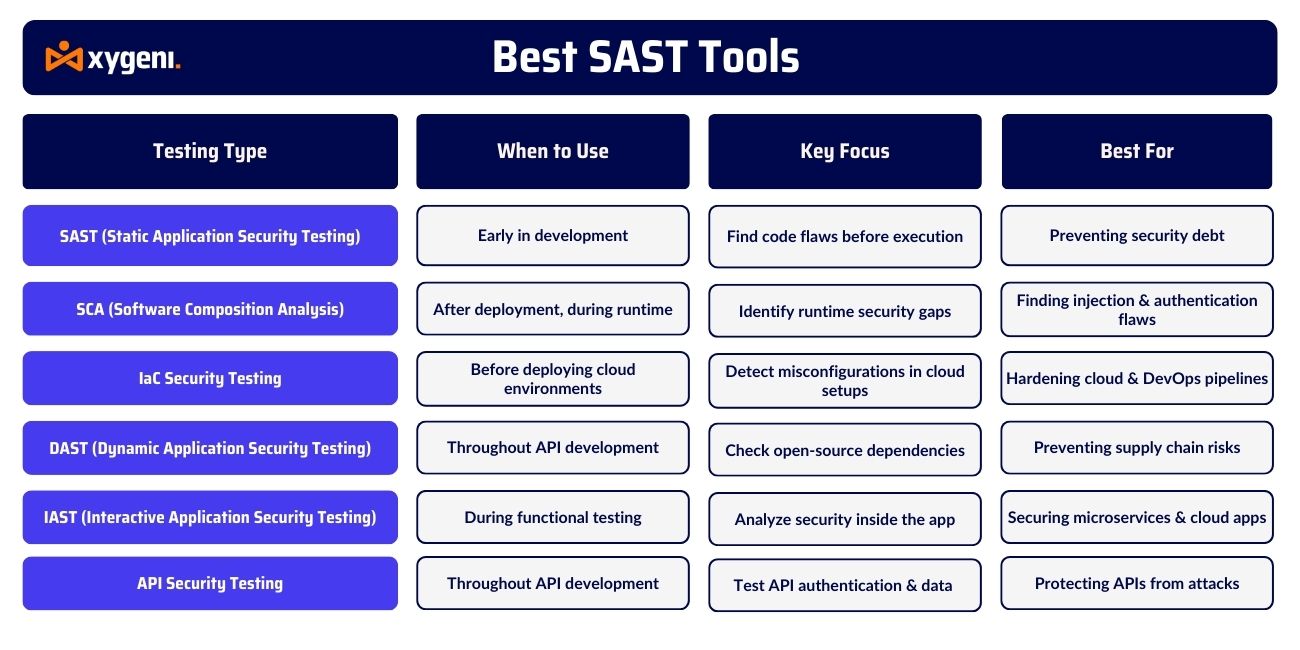
Ծրագրային ապահովման մշակման անվտանգությունը պահանջում է ոչ միայն մեկ փորձարկման մոտեցում: Ծրագրերի անվտանգությունը բոլորի համար միատեսակ գործընթաց չէ: Դրա փոխարեն, տարբեր ծրագրերի անվտանգության փորձարկման մեթոդներ օգնում են բացահայտել տարբեր խոցելիություններ: Ծրագրային ապահովման մշակման կյանքի ցիկլի փուլերը (SDLC).
Այս անվտանգության մոտեցումները շերտավորելով՝ թիմերը կարող են ամրապնդել հավելվածները, նվազեցնել անվտանգության ռիսկերը և կանխել խոցելիությունները, նախքան հարձակվողները կշահագործեն դրանք: Յուրաքանչյուր մեթոդ յուրահատուկ դեր է խաղում ծրագրային ապահովման անվտանգության ապահովման գործում՝ ապահովելով պաշտպանություն կոդի մշակումից մինչև տեղակայում:
Եկեք ավելի մանրամասն քննարկենք ծրագրերի անվտանգության թեստավորման ամենաարդյունավետ տեսակները և թե ինչպես են դրանք օգնում թիմերին ստեղծել ավելի անվտանգ ծրագրային ապահովում։
1. Ծրագրային ապահովման կազմի վերլուծություն (SCA)
Բացի սեփական կոդի վերլուծությունից, ժամանակակից ծրագրերը մեծապես կախված են բաց կոդով գրադարաններից: Չնայած այս բաղադրիչները կարող են օգտակար լինել, դրանք կարող են անվտանգության ռիսկեր առաջացնել: Ահա թե որտեղ Softwareրագրակազմի կազմի վերլուծություն մտնում է գործի՝ այն օգնում է թիմերին անընդհատ վերահսկել երրորդ կողմի կախվածությունները՝ խոցելիությունների և լիցենզավորման խնդիրների հայտնաբերման համար։
Երբ օգտագործել: Անընդմեջ, ամբողջ SDLC.
Ինչպես է այն աշխատում: Սկանավորում է բաց կոդով կախվածությունները՝ հայտնի խոցելիությունների և հնացած բաղադրիչների հայտնաբերման համար։
Լավագույնը ՝ Մատակարարման շղթայի հարձակումների կանխարգելում և անվտանգության կանոնների պահպանում standards.
2. Ստատիկ կիրառման անվտանգության թեստավորում (SAST)
Նախևառաջ, կարևոր է հայտնաբերել անվտանգության թերությունները մշակման վաղ փուլում։ SAST թույլ է տալիս մշակողներին նույնականացնել խոցելիությունները նախքան կոդի գործարկումը՝ ապահովելով, որ խնդիրները լուծվեն նախքան դրանք թանկարժեք խնդիրներ դառնան։
Երբ օգտագործել: Վաղ զարգացման փուլում (ձախից տեղաշարժվող անվտանգություն):
Ինչպես է այն աշխատում: Սկանավորում է կոդը գործարկումից առաջ՝ հայտնաբերելով խոցելիություններ սկզբնաղբյուրում, բայթկոդում կամ երկուական ֆայլերում։
Լավագույնը ՝ Կոդի մակարդակի թերությունների հայտնաբերում տեղակայումից առաջ։
3. Ենթակառուցվածքը որպես կոդ (IaCԱնվտանգության թեստավորում
Ամպային միջավայրերի արագ ներդրման հետ մեկտեղ, ենթակառուցվածքների կոնֆիգուրացիաների անվտանգությունը նույնքան կարևոր է, որքան ծրագրային կոդի անվտանգությունը։ IaC security Փորձարկումը ապահովում է, որ սխալ կարգավորումները հայտնաբերվեն և շտկվեն տեղակայումից առաջ։
Երբ օգտագործել: Ամպային միջավայրեր տեղակայելուց առաջ։
Ինչպես է այն աշխատում: Սկանավորում է Terraform-ը, CloudFormation, Կուբերնետես, եւ դոկեր ֆայլեր անվտանգության ռիսկերի համար։
Լավագույնը ՝ Ապահովել ամպային-բնիկ հավելվածների և DevOps-ի անվտանգությունը pipelines.
4. Դինամիկ կիրառական անվտանգության թեստավորում (DAST)
Ի տարբերություն SAST, որը վերլուծում է ստատիկ կոդը, DAST-ը այլ մոտեցում է ցուցաբերում փորձարկելով ծրագրերը դրանց աշխատանքի ընթացքում։ Իրական աշխարհի հարձակումների մոդելավորմամբ, ԱՍՏ բացահայտում է անվտանգության բացերը, որոնք ի հայտ են գալիս միայն կատարման ընթացքում։
Երբ օգտագործել: Տեղակայումից հետո, աշխատանքի ընթացքում։
Ինչպես է այն աշխատում: Հարձակվում է հավելվածի վրա, ինչպես կաներ հաքերը՝ հայտնաբերելով անվտանգության թույլ կողմերը կենդանի միջավայրում։
Լավագույնը ՝ Ներարկման հարձակումների, նույնականացման թերությունների և սխալ կարգավորումների հայտնաբերում։
5. Ինտերակտիվ կիրառական անվտանգության թեստավորում (IAST)
Որոշ խոցելիություններ կարող են աննկատ մնալ ինչպես ստատիկ, այնպես էլ դինամիկ թեստավորման ընթացքում։ Բացը լրացնելու համար՝ IAST Ապահովում է իրական ժամանակի անվտանգության վերլուծություն ծրագրի կատարման ընթացքում՝ թույլ տալով թիմերին դինամիկ կերպով հայտնաբերել խոցելիությունները՝ պահպանելով կոդի համատեքստը։
Երբ օգտագործել: Ֆունկցիոնալ թեստավորման ընթացքում։
Ինչպես է այն աշխատում: Կիրառում է ծրագրի ներսում իրական ժամանակի վերլուծություն՝ անվտանգության ռիսկերը բացահայտելու համար։
Լավագույնը ՝ Միկրոսերվիսներ, կոնտեյներացված հավելվածներ և ամպային-բնիկ հավելվածներ։
6. API անվտանգության թեստավորում
Քանի որ API-ները դառնում են ժամանակակից ծրագրերի հիմքը, դրանք ավելի ու ավելի հաճախ են դառնում կիբեռհարձակումների թիրախ։ API-ների անվտանգության թեստավորումը ապահովում է, որ վերջնակետերը պաշտպանված լինեն սխալ կարգավորումներից և լիազորված մուտքի բացակայությունից։
Երբ օգտագործել: API մշակման ողջ ընթացքում։
Ինչպես է այն աշխատում: Սկանավորում է թույլ նույնականացման, անպատշաճ կարգավորումների և տվյալների արտահոսքի հայտնաբերման համար։
Լավագույնը ՝ API-ի հետ կապված անվտանգության սպառնալիքների և տվյալների արտահոսքի կանխարգելում։
Ծրագրային ապահովման մշակման անվտանգության թեստավորման լավագույն փորձը
Հավելվածների անվտանգությունը միայն թեստեր անցկացնելը չէ, այլ անվտանգությունը մշակման գործընթացի բնական մասը դարձնելը։ Հետևելով այս լավագույն փորձին՝ թիմերը կարող են վաղ հայտնաբերել խոցելիությունները, ավտոմատացնել անվտանգության ստուգումները և կենտրոնանալ իրական սպառնալիքների շտկման վրա՝ առանց դանդաղեցնելու մշակումը։
1. Անվտանգության սլաքը ձախ տեղաշարժել
Անվտանգությունը պետք է սկսվի զարգացման կյանքի ցիկլի վաղ շրջանում, ոչ թե տեղակայումից հետո։
- Վազում SAST և SCA scans հենց որ կոդը գրվի՝ անվտանգության հետ կապված խնդիրները արտադրությանը չհասնելու համար։
- Տվեք մշակողներին գործուն արձագանք որպեսզի նրանք կարողանան շտկել խոցելիությունները, նախքան դրանք լուրջ ռիսկերի վերածվեն։
2. Ավտոմատացրեք անվտանգությունը CI/CD Pipelines
Անվտանգությունը պետք է աշխատի DevOps արագություն, ոչ թե դանդաղեցնել այն։
- ինտեգրել SAST, DAST, և SCA ձեր մեջ CI/CD pipelines սկանավորել յուրաքանչյուր կոդը commit ավտոմատ կերպով:
- օգտագործում քաղաքականության վրա հիմնված վերահսկողություններ անապահով կոդի տեղակայումը կանխելու համար։
3. Ապահովեք ձեր կախվածությունները
Ժամանակակից հավելվածներ կախված լինել բաց կոդով ծրագրաշարից, որը կարող է թաքնված անվտանգության ռիսկեր առաջացնել։
- Ավտոմատացում SCA սկան հայտնաբերել խոցելի երրորդ կողմի գրադարանները, նախքան դրանք խնդիր դառնան։
- Հեռացնել հնացած կախվածություններ և կիրառեք թարմացումները, հենց որ դրանք հասանելի դառնան։
4. Ռիսկի հիման վրա առաջնահերթություն տվեք խոցելիություններին
Բոլոր խոցելիությունները հավասար չեն. կենտրոնացեք դրանց շտկման վրա իրականում կարևոր է.
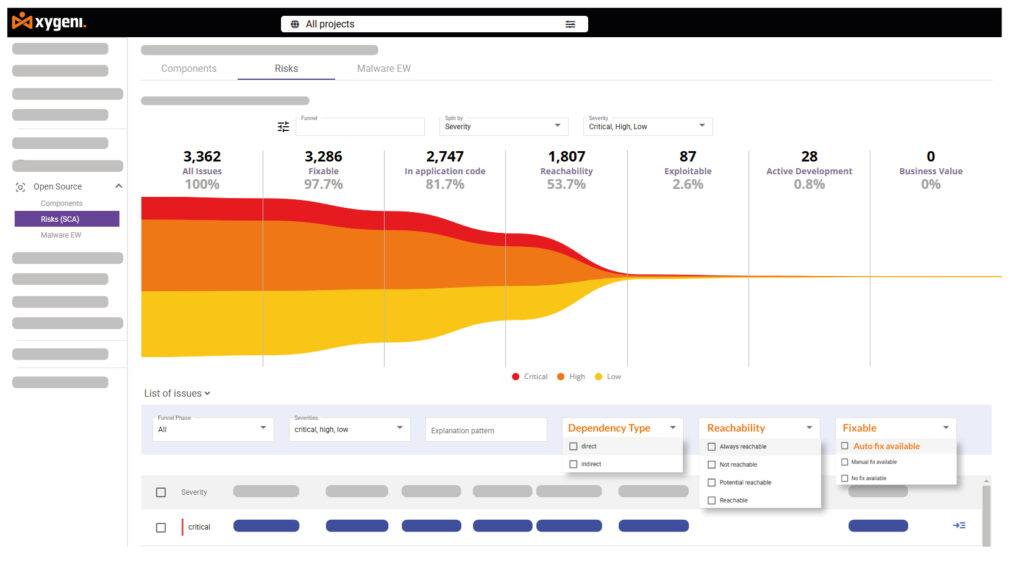
- օգտագործում EPSS գնահատականը և հասանելիության վերլուծություն առաջնահերթություն տալ շահագործելի ռիսկեր մանր խնդիրների շուրջ։
- Նվազեցնել զգոն հոգնածություն ցածր ազդեցության անվտանգության նախազգուշացումները զտելով։
5. Անոմալիաների մոնիթորինգ իրական ժամանակում
Անվտանգության սպառնալիքները չեն դադարում, երբ կոդը տեղակայվում է.շարունակական մոնիթորինգը գլխավորն է.
- օգտագործում իրական ժամանակում անոմալիաների հայտնաբերում չարտոնված փոփոխությունները հետևելու համար CI/CD pipelines և ամպային կոնֆիգուրացիաներ։
- Բռնել և շտկել անվտանգության շեղումները նախքան դրանք խախտման հանգեցնեն։
Ի՞նչ է EPSS-ը և ինչո՞ւ է այն կարևոր
Ոչ բոլոր խոցելիություններն են իրական սպառնալիք, և անվտանգության թիմերը չեն կարող ամեն ինչ միանգամից շտկել։ Շահագործման կանխատեսման գնահատման համակարգ (EPSS) օգնում է առաջնահերթություն տալ խոցելիություններին իրական աշխարհում շահագործելիության հիման վրա՝ ապահովելով, որ թիմերը կենտրոնանան ամենահավանական հարձակումների վրա։
- Ինչպես է այն աշխատում: Բոլոր խոցելիությունները նույն կերպ վարվելու փոխարեն, EPSS-ը նշանակում է ռիսկի գնահատական հիմնված իրական շահագործման միտումների վրա: Արդյունքում, թիմերը կարող են նախ լուծեք կարևորագույն խնդիրները նախքան հարձակվողները կօգտվեն դրանցից։
- Ինչու է դա օգտակար. Օրական հազարավոր նոր խոցելիությունների ի հայտ գալու հետ մեկտեղ, EPSS-ը զտում է ոչ անհրաժեշտ ծանուցումները որպեսզի թիմերը կարողանան կենտրոնանալ բարձր ռիսկի խնդիրների վրա փոխարենը ժամանակ վատնելու մանր սպառնալիքների վրա։
- Ինչպես է Xygeni-ն օգտագործում այն. EPSS-ը բարելավելու համար, Xygeni համոզվում է, որ հասանելիության վերլուծությունը ներառված է, թիմերին տրամադրելով շտկել միայն շահագործելի խոցելիությունները ժամանակ խուսափել ցածր ազդեցության մասին ահազանգերից.
EPSS-ի միջոցով Xygeni-ն օգնում է անվտանգության և DevOps թիմերին շտկել ճիշտ խնդիրները՝ ավելի արագ և խելացի։
Xygeni հավելվածի անվտանգության թեստավորման գործիքներ
Xygeni-ում մենք կարծում ենք, որ անվտանգությունը պետք է արտոնել զարգացումը, այլ ոչ թե դանդաղեցնելը։ Մեր Կիրառական անվտանգության թեստավորման լուծումներ համար են կառուցված արագություն, ճշգրտություն և DevOps-ի անխափան ինտեգրումԱհա թե ինչն է Xygeni-ն առանձնացնում.
- Լավագույն դասի SAST - Հայտնաբերել խոցելիությունները կոդի գործարկումից առաջ և վաղաժամ շտկել անվտանգության խնդիրները՝ տեխնիկական պարտքը նվազեցնելու համար։
- Խելացի SCA – Հետևեք բաց կոդով կախվածություններին իրական ժամանակում, կանխելով մատակարարման շղթայի հարձակումները։
- Անխափան DevOps ինտեգրացիա - Աշխատում է Ջենկինս, GitHub Actions, GitLab CI/CD, Բիթբաքեթ Pipelines և Azure DevOps ավտոմատացված անվտանգության սկանավորման համար։
- Խելացի առաջնահերթություն, ոչ թե աղմուկ – EPSS գնահատման և հասանելիության վերլուծությունը ապահովում է թիմերի շտկեք կարևորը, այլ ոչ թե կեղծ ահազանգերը.
- Ավելի արագ լուծումներ ավտոմատացման միջոցով – Վերականգնման ուղեցույցը արագացնում է լուծումը, մշակողների արտադրողականությունը պահպանելը.
Xygeni-ի հետ, թիմեր Ստեղծեք անվտանգ ծրագրակազմ առանց բարդությունների- որպեսզի նրանք կարողանան առաքեք ավելի արագ, վստահությամբ.
Եզրակացություն. Ավելի խելացի անվտանգություն կիրառական անվտանգության թեստավորման համար
Ծրագրային ապահովման մշակման անվտանգությունը միայն խոցելիությունները գտնելը չէ, այլ դրանք արդյունավետորեն շտկելը՝ առանց թողարկումները դանդաղեցնելու: Ծրագրային ապահովման մշակման անվտանգության թեստավորման ճիշտ տեսակները և անվտանգության թեստավորման լավագույն փորձը կիրառելով՝ թիմերը կարող են անվտանգությունը դարձնել իրենց աշխատանքային հոսքի անխափան մաս:
Դեպի պարզեցնել անվտանգությունը առանց որևէ զիջման, թիմերը պետք է.
- Վաղ ինտեգրեք անվտանգությունը կանխելու խոցելիությունները, նախքան դրանք թանկ կդառնան։
- Ավտոմատացրեք անվտանգությունը CI/CD pipelines խնդիրներ բռնելու համար տեղակայումից առաջ.
- Մոնիտոր կախվածություններ հետ SCA մատակարարման շղթայի ռիսկերից խուսափելու համար։
- Կենտրոնացեք իրական սպառնալիքների վրա օգտագործելով EPSS և հասանելիության վերլուծություն.
- Փորձարկման API-ներ և ենթակառուցվածքներ անընդհատ՝ անվտանգության բացերը կանխելու համար։
At Xygeni-ն, անվտանգությունը համընթաց է DevOps-ի հետ—արագ, արդյունավետ և ստեղծված ժամանակակից մշակողների թիմերի համար։
Ցանկանո՞ւմ եք պաշտպանել ձեր ծրագիրը առանց խոչընդոտների: Կապվեք Xygeni-ի հետ այսօր և բարելավեք ձեր անվտանգության ռազմավարությունը:

