






At Քսիգենի, մենք անցյալ տարվա ընթացքում զբաղված ենք եղել մի համապարփակ համակարգի ներդրմամբ, որը վերահսկում է հանրային բաց կոդով փաթեթների գրանցամատյանները կասկածելի գործունեության կամ բնույթով վնասակար կոդի հայտնաբերման համար։
Այս ենթակառուցվածքը թույլ է տալիս մեզ իրական ժամանակում վերլուծել ամեն օր հրապարակվող բոլոր փաթեթները: Բացի այդ, այն թույլ է տալիս մեզ վերահսկել օգտատերերի աննորմալ վարքագիծը:
Թեև փաթեթների գրանցամատյաններում վնասակար կոդի առկայությունը լավ հայտնի է, կան այլ տարօրինակ կամ անսովոր վարքագծեր, որոնք լիովին աննկատ են մնում այս գրանցամատյանների մշտական օգտատերերի կողմից: Նույնիսկ նրանց համար, ովքեր ուշադիր հետևում են դրանց, հեշտ չէ գտնել նման վարքագծի պատճառ կամ բացատրություն:
Xygeni թիմին բնորոշ է մեր համառությունը խնդրի բախվելիս, ուստի մենք ավելի խորը ուսումնասիրեցինք այն։
Ամեն ինչ սկսվեց վիճակագրության կտրուկ աճից
Ինչպես արդեն նշեցի, մեր ենթակառուցվածքի շրջանակներում մենք վերահսկում ենք հանրային բաց կոդով փաթեթների գրանցամատյաններում առկա բազմաթիվ ակտիվության չափանիշներ։
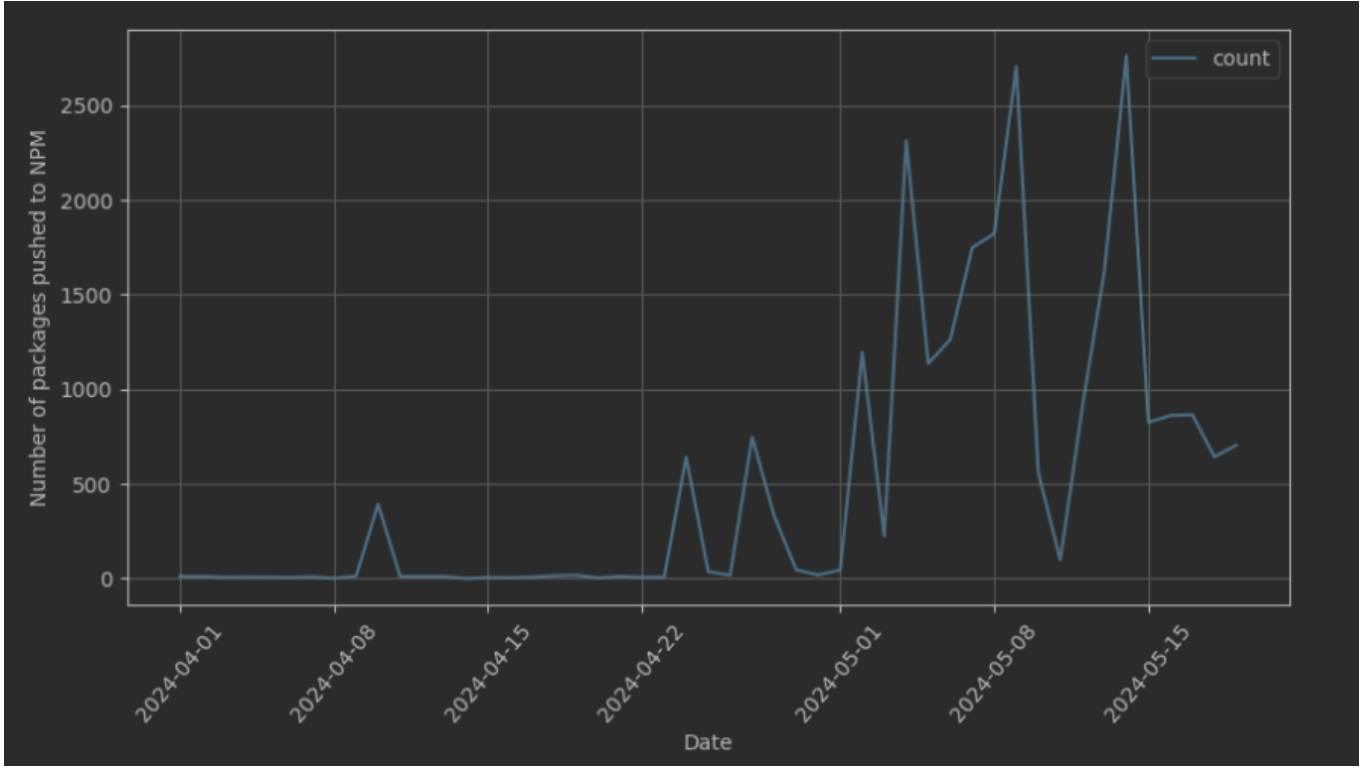
Մարտի վերջին օրերին իմ գործընկերուհի Կարմենը տագնապ բարձրացրեց։ Մենք սկսեցինք նկատել զգալի շեղում NPM-ում հրապարակված փաթեթների քանակը։ Սկզբնական վերանայումից հետո մենք պարզեցինք, որ այս շեղումը հիմնականում պայմանավորված էր օգտատերերի համեմատաբար փոքր թվով, որոնց փաթեթների հրապարակման մակարդակը հանկարծակի կտրուկ աճել էր։
Սա մեզ դրդեց վերանայել մեր գործընթացը և դրան առնչվող տվյալները հարթակի ներսում։ Բարեբախտաբար, մեր վերանայումը ցույց տվեց, որ տվյալները, կարծես, ճիշտ էին, բայց սա նաև որոշ չափով շփոթեցնող էր։
Հետագա ուսումնասիրությունից հետո մենք պարզեցինք, որ այս փաթեթները մի քանի ընդհանուր բնութագրեր ունեն.
- Հրատարակիչները նոր ստեղծված օգտատերեր էին, առավելագույնը մեկ կամ երկու ամսականից ոչ ավելի։
- Փաթեթները թվացյալ պատահական անուններ ունեին, որոնք հավանաբար ստեղծվել էին բառարանի միջոցով։ Մենք կարող ենք գտնել փաթեթների անուններ, որոնք ունեն տարօրինակ անուններ, օրինակ՝ enormous_mite-smiletea, Էրիկ-մանգուտ94-սուկիվիր, exotic_reptile-appteadev or obvious_tuna-appteadevՄենք կներառենք հավելված՝ մեր գտած ակտիվների որոշ օրինակներով։
- Այս փաթեթների բովանդակությունը շատ նման էր, հաճախ՝ նույնը։
Այս համատեքստում մենք նկատեցինք, որ փաթեթներից մեկը ներառում էր Python սկրիպտ, հնարավոր է՝ պատահաբար, որը, կարծես թե, օգտագործվում է փաթեթները ավտոմատ կերպով հրապարակելու համար։
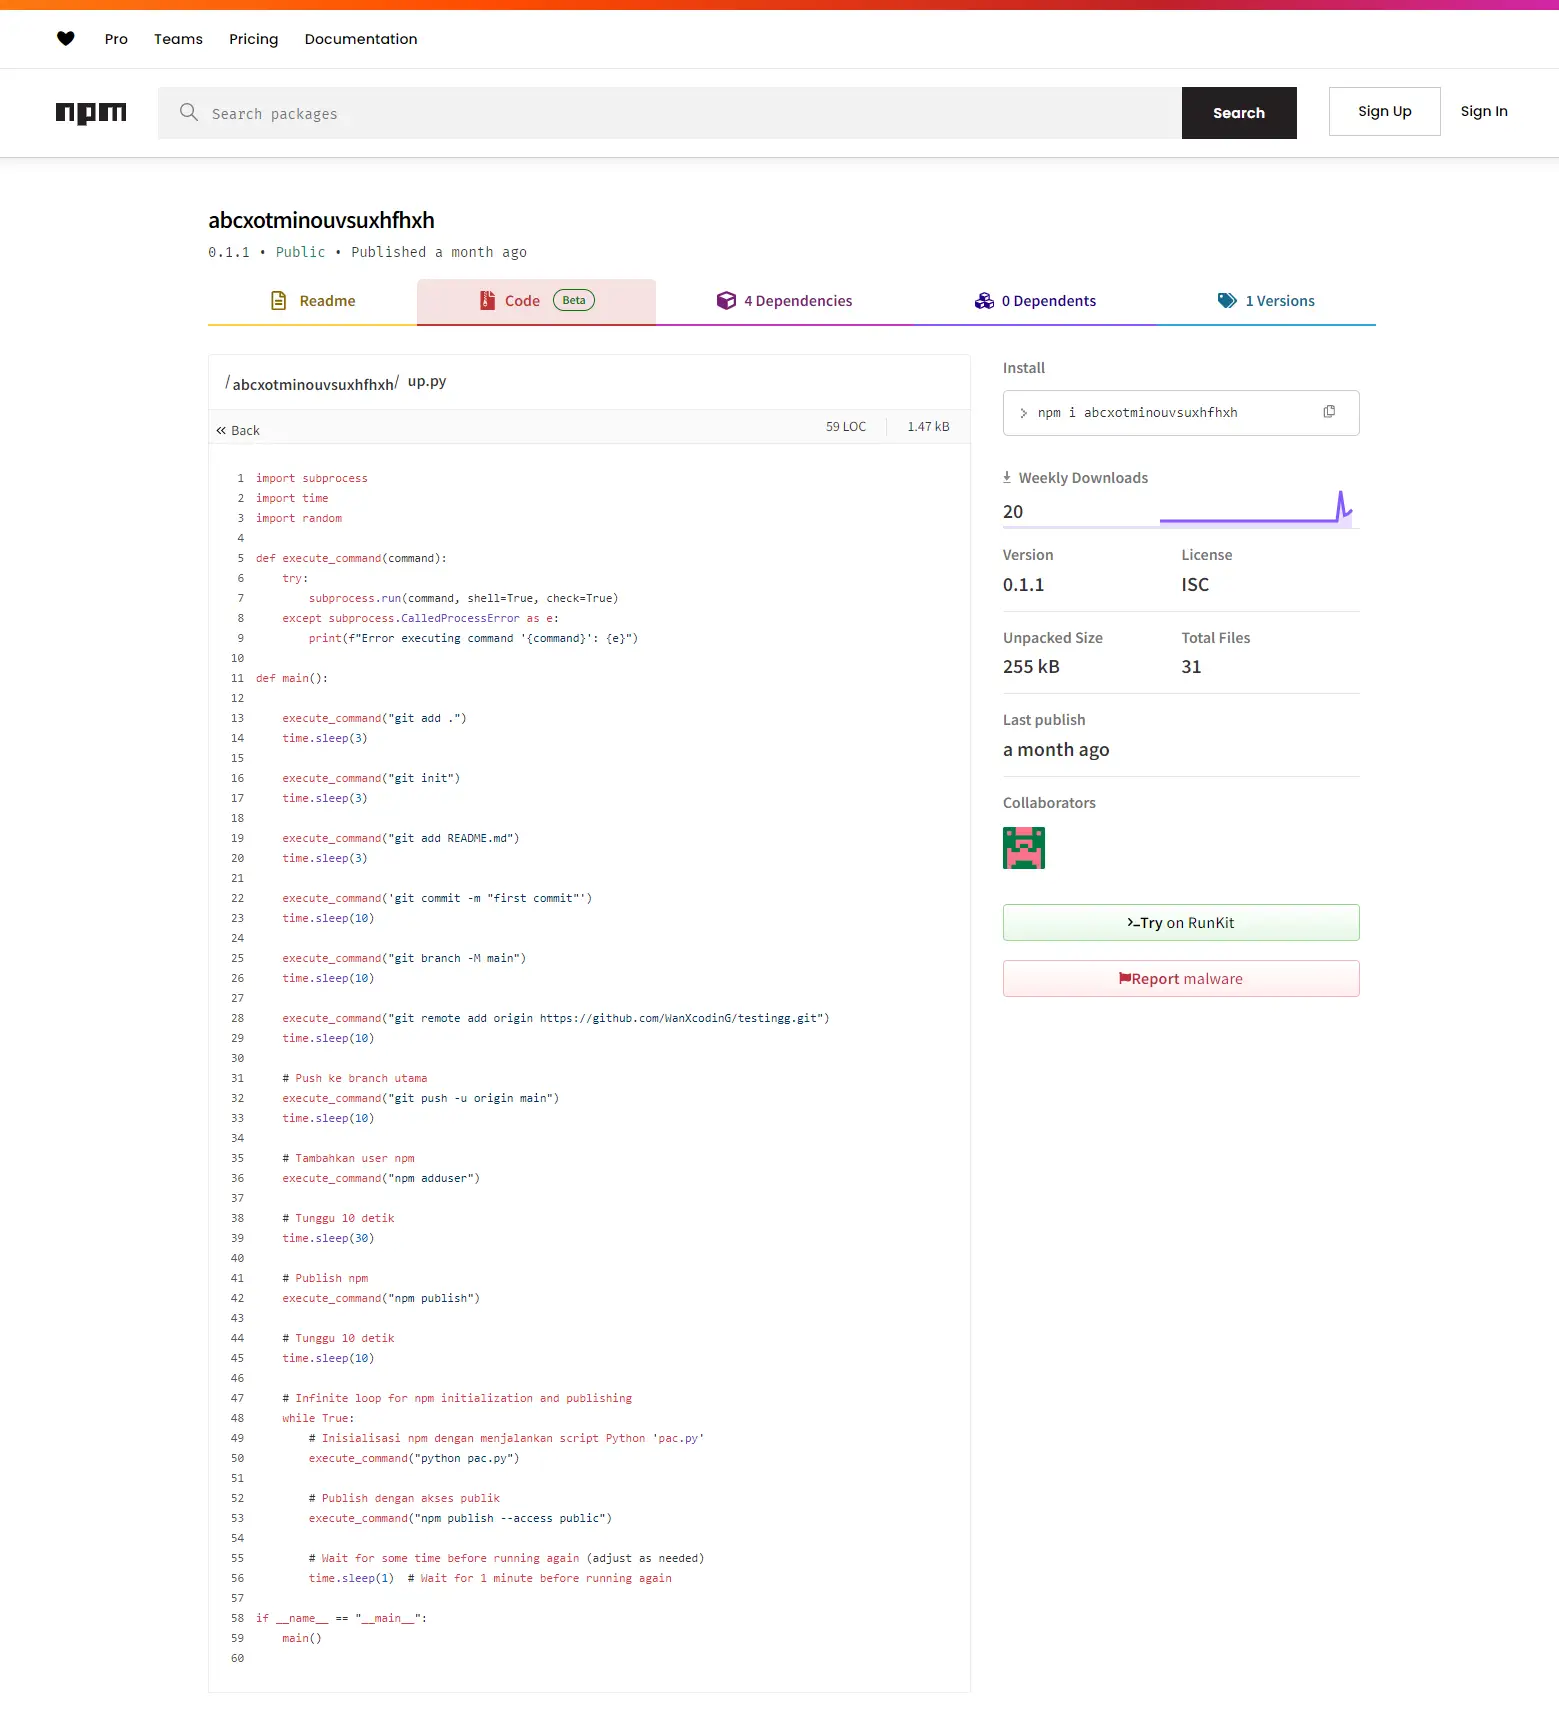
Ցանցը բացելը
Վերջին մեկ ամսվա ընթացքում այս հրատարակիչներից մի քանիսի հրատարակչական գործունեությունն իրականացվել է հետևյալ ժամանակացույցի համաձայն.
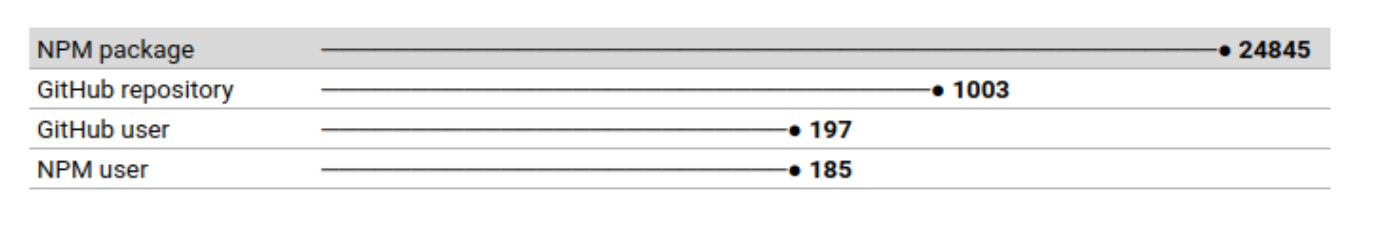
Ահա այս իրադարձության հետ կապված ամբողջական վիճակագրությունը, որը կարող ենք կիսվել.
Այս օգտատերերի հետ կապված որոշ փաթեթների անհատական վերանայումներից ոչ մի համապատասխան բան չի բացահայտվել։ Սա մեզ դրդեց վերլուծել դրանց բոլորի ընդհանուր պատկերը՝ փնտրելով այնպիսի օրինաչափություններ, որոնք կարող են հուշել այս հաջողության մասին։
Ի վերջո, մենք ունենք վերլուծելու մի քանի լավ փաթեթներ.
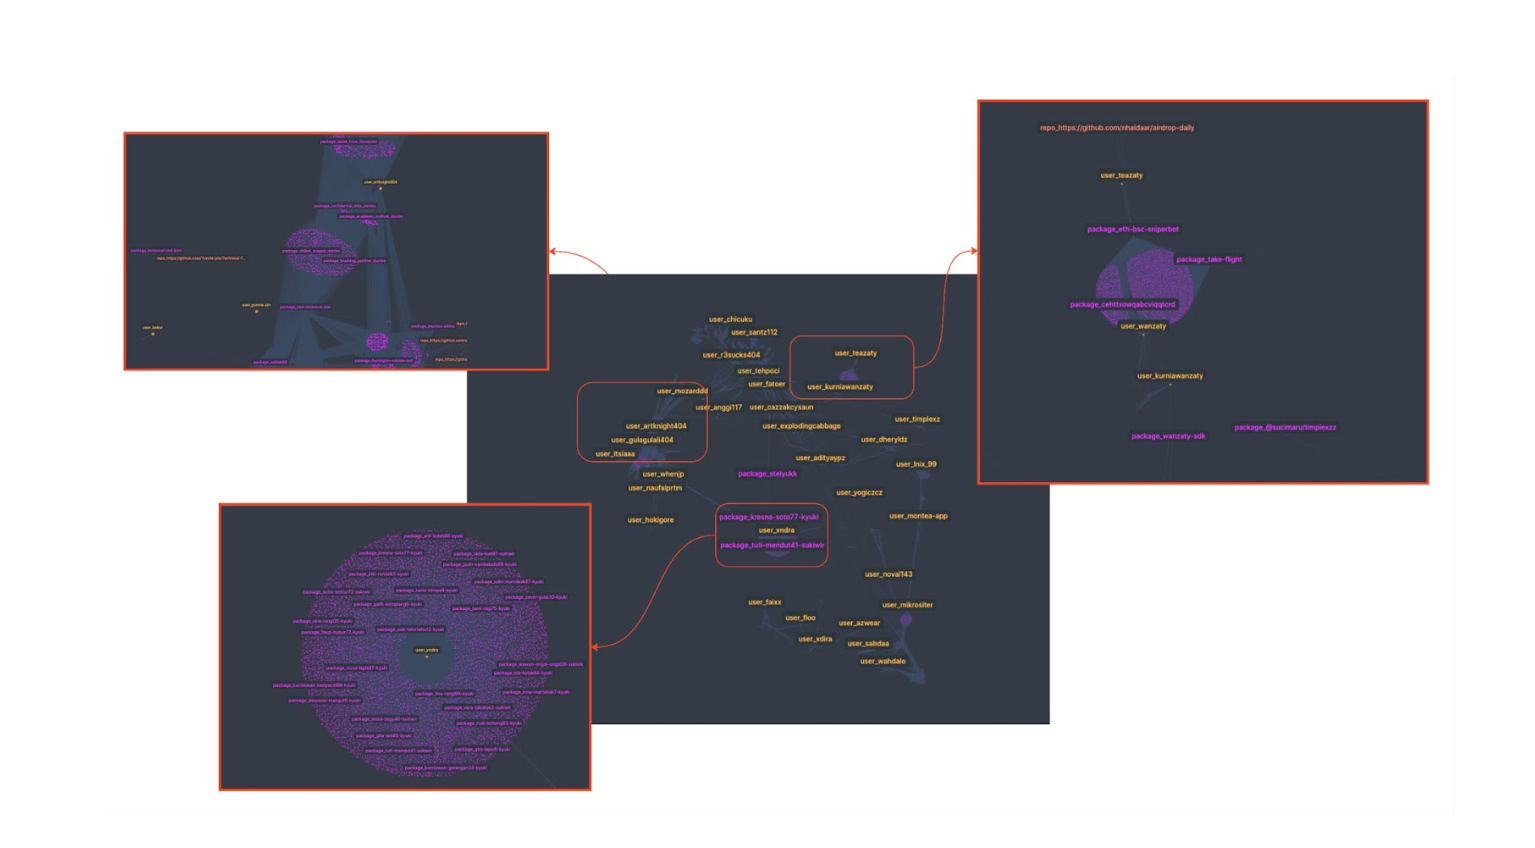
Սրանք այն հիմնական կետերն են, որոնք կարող ենք առանձնացնել վերլուծությունից.
- NPM փաթեթներից շատերը փոխկապակցված են։ Որոշները համարվում են մյուսներից կախված։
- Չնայած տարօրինակ փաթեթներ լինելուն և դրանց գոյության մասին հավանաբար ոչ ոք չգիտի, որոշները շատ շաբաթական ներբեռնումներ ունեն։ Դժվար է ընդունել, որ սովորական օգտատերը կարող է ցանկանալ ներբեռնել այնպիսի փաթեթներ, ինչպիսիք են՝ 0mc03esisd.
- Որոշները ունեն կից պահոցներ։ Երբեմն այս պահոցների սեփականատերերը թվում են կեղծ հաշիվներ, նման npm-ի հաշիվներին։
Նշում. Օգտատերերը լրացուցիչ փաթեթներ են վերբեռնում ալիքներով, ուստի տրամադրված տվյալները կարող են փոքր-ինչ տարբերվել։
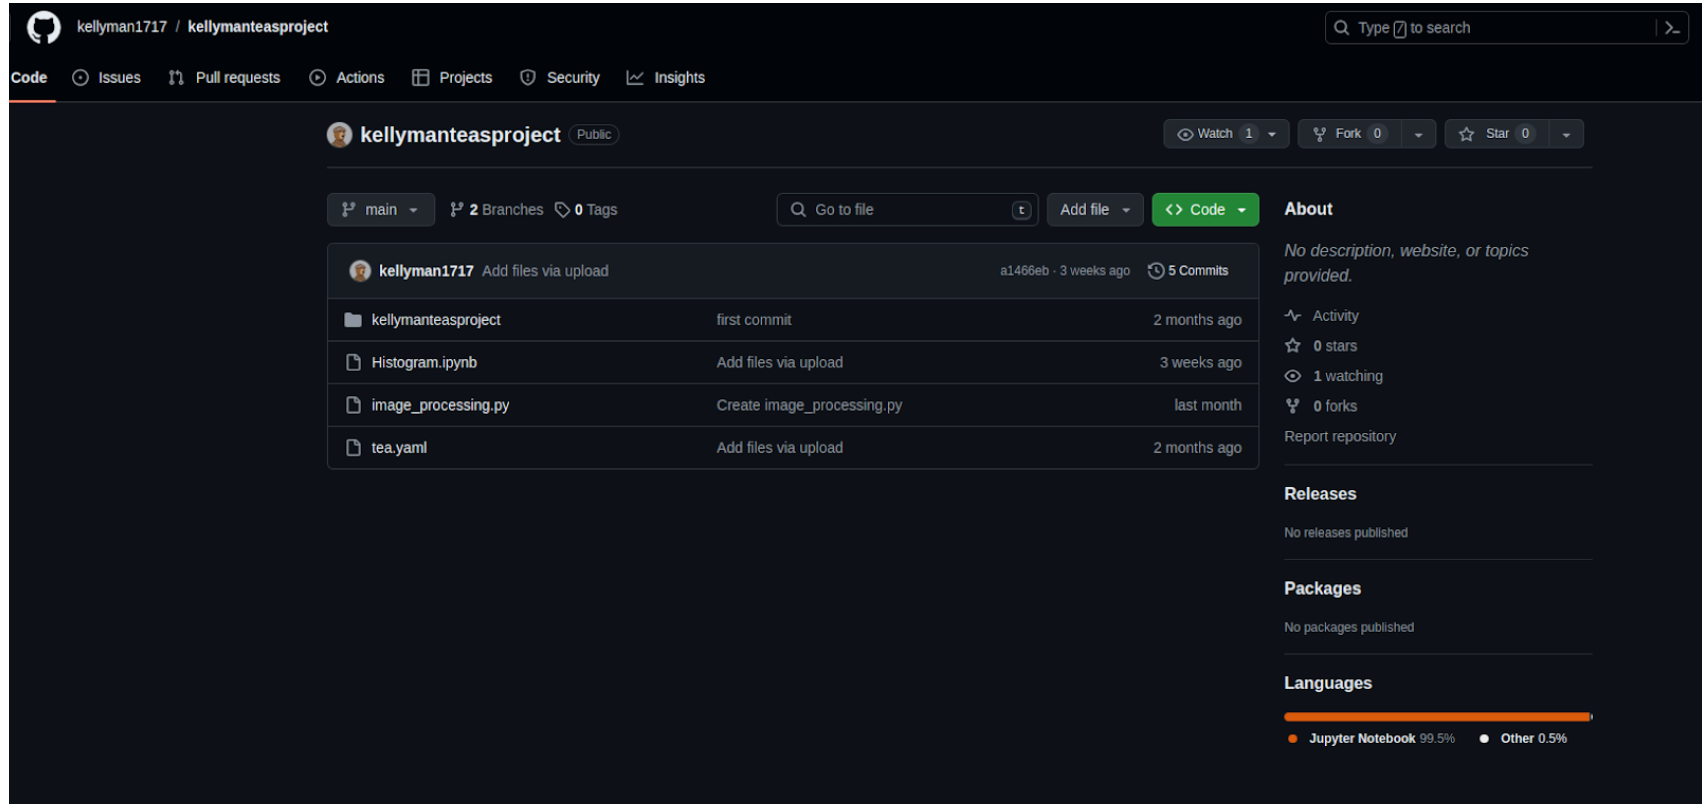
Սա կապակցված պահոցներից մեկի օրինակ է։ Այն պարունակում է որոշ հրապարակված փաթեթների կոդը։ Նաև որոշ այլ ֆայլեր, ինչպիսիք են՝ թեյ.յամլ ֆայլը.
Հանդիպում դերասան(ներ)ի հետ
Դժվար է որոշել, թե սա մեկ հեղինակի աշխատանք է, թե մի քանի համագործակիցների։ Այնուամենայնիվ, մենք ունենք որոշ ապացույցներ, որոնք նեղացնում են այս գործունեության ծագումը.
- Լեզու՝ կոդում որոշակի մեկնաբանություններ ինդոնեզերեն են։
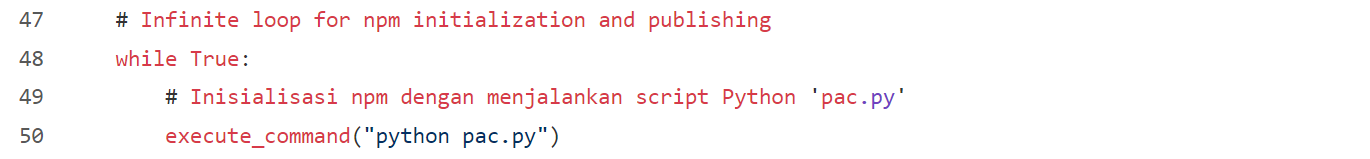
- Գտնվելու վայրը. Կապակցված պահոցների որոշ սեփականատերեր նշում են իրենց գտնվելու վայրը Ինդոնեզիայում:
- GitHub-ի գործունեության մետատվյալների միջոցով մենք կարող ենք նույնականացնել այն վայրը, որը նույնպես մատնանշում է Ինդոնեզիան։

Fiveամը հինգը թեյ
Հաշվի առնելով, որ Ինդոնեզիան բրիտանական գաղութ էր, այստեղ թեյ խմելը կատարյալ կլիներ։ Սակայն, այս դեպքում, դա թեյի բավականին յուրահատուկ տեսակ է։
Հիշո՞ւմ ես թեյ.յամլ սկզբում տեսած ֆայլերը՞։ Այդ ժամանակ մենք չէինք ցուցադրում դրանց բովանդակությունը, բայց այն այսպիսի տեսք ուներ՝
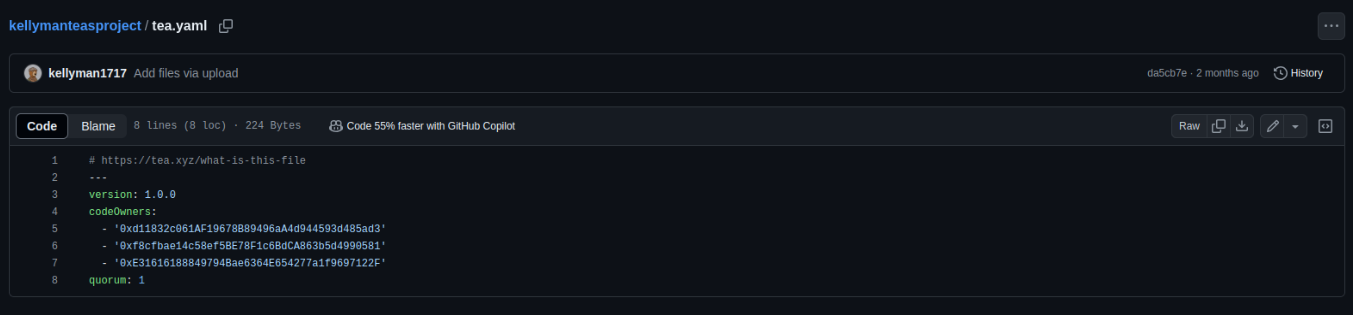
Այս ֆայլերը, կարծես թե, կապված են Թեյի արձանագրությունԲայց ի՞նչ է դա իրականում։ Մենք հասանք https://tea.xyz/blog/250k-grant-for-open-source-developers, որը խոսում է նպատակի մասին՝
Թեյը ցնցում է թվային աշխարհը՝ լուծելով բաց կոդով մշակողների անբավարար փոխհատուցման երկարատև խնդիրը։ Այս խնդրի լուծումն ավելի հրատապ է, քան երբևէ, այդ իսկ պատճառով մենք որոշել ենք 250 հազար դոլարի դրամաշնորհներ հատկացնել արձանագրության մեկնարկից առաջ։ Այս սկզբնական փուլը նպատակ ունի աջակցել բաց կոդով նախագծերի պահպանողներին, որոնք էական ազդեցություն ունեն բաց կոդով ծրագրային ապահովման էկոհամակարգի վրա և ունեն tea Protocol Incentivized Testnet-ից 30-ից բարձր teaRank։
Թեյի արձանագրության փաստաթղթերի համաձայն՝
«Որպեսզի նախագիծը գրանցվի Tea Protocol-ում, անհրաժեշտ է tea.yaml ֆայլ, որը ծառայում է որպես նախագծի կանոնադրություն՝ մասնակիցների թիվը և որոշակի գործողություններ իրականացնելու համար անհրաժեշտ ձայների քանակը կարգավորելու համար»։
Թեյի ցանց մուտք գործելուց հետո մենք փորձեցինք գտնել այն փաթեթներից մեկը, որի հեղինակությունը, մեր կարծիքով, բարձրանում է։ Մենք այն գտանք.
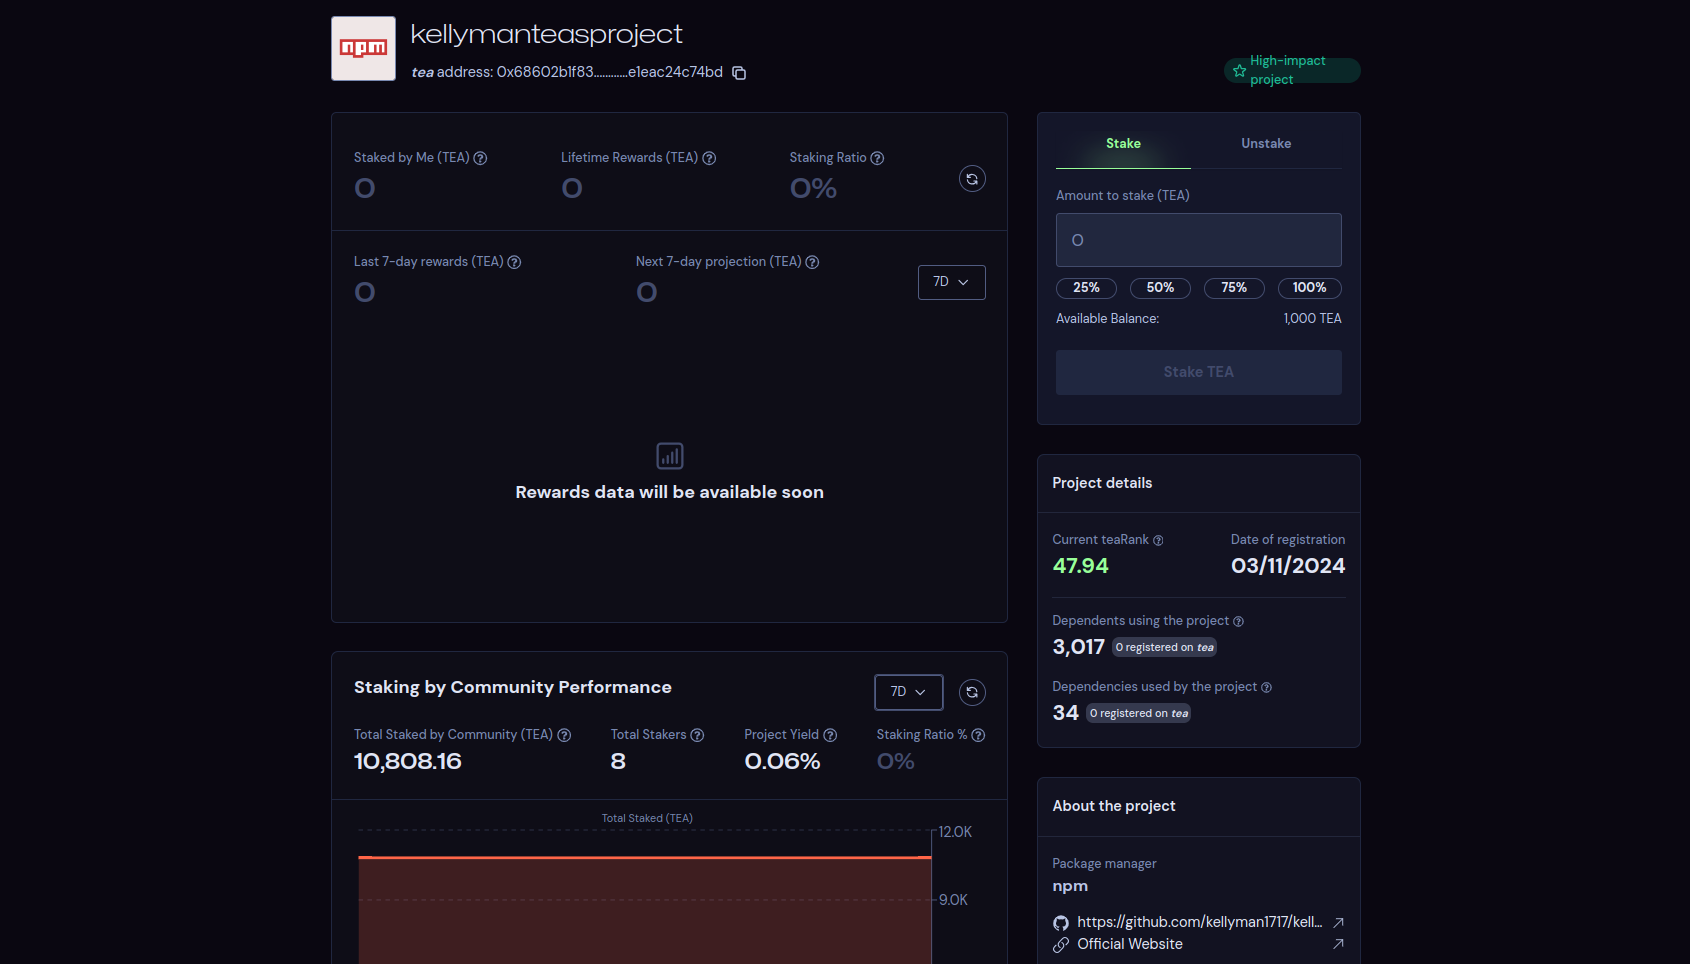
Սա, կարծես, բացատրում է, թե ինչ է կատարվում այստեղ. որոշ օգտատերեր իրենց բաց կոդով նախագծերը ուռճացնում են՝ հորինված ժողովրդականությամբ, որպեսզի զավթեն teaRank-ը և ստանան թեյի ասոցիացիայի կողմից տրամադրվող առավելությունները: Ի վերջո, փողը ամենահին շարժիչ ուժն է՝ սեքսի հետ միասին:
Եզրակացություն և վերջնական մտքեր
Չնայած այս NPM փաթեթներում վնասակար կոդի որևէ ապացույց չի հայտնաբերվել, և դրանք, հավանաբար, չեն նախատեսել, որ որևէ մեկը օգտագործի դրանք, դրանք կարող են խախտել NPM-ի, GitHub-ի կամ tea association-ի մի քանի ծառայության պայմաններ (TOS): Այնուամենայնիվ, սա մեր աշխատանքի շրջանակներից դուրս է (նրանք տեղեկացվել են, և կձեռնարկվեն այն գործողությունները, որոնք նրանք համարում են նպատակահարմար): Այս հարթակների չարաշահումը որոշակիորեն կազդի մեզ և մեր կազմակերպությունների վրա:
Ակնհայտ է, որ ցանկացած թվացյալ անվնաս բաց կոդով փաթեթ կարող է պարունակել վարքագծեր, որոնք դժվար է հասկանալ առանց լիարժեք համատեքստային տեղեկատվության։
Որպես մշակող, ինձ համար դժվար է որոշակի մակարդակի վստահությամբ ձեռքով կառավարել մեր մշակած և սպասարկվող ծրագրերում օգտագործվող բոլոր բաց կոդով փաթեթները։ Առանց այս վերահսկողությունը ավտոմատացնող գործիքի օգնության, այս առաջադրանքը կարող է անթիվ ժամեր խլել մեր թիմերից։
Միշտ կա հնարավորություն անտեսել բաց կոդով համակարգերը՝ վստահ լինելով, որ բաց կոդով համակարգերը անվտանգ վայրեր են։ Բարեբախտաբար, կարծում եմ, որ այս մտածելակերպն այսօր այդքան էլ տարածված չէ. այս դեպքը գործնականում անվնաս է եղել, բայց վերջերս մենք ականատես եղանք շատ ավելի լուրջ միջադեպի՝ կապված... XZ Backdoor, և դա չի եղել միակը.
Եթե մինչև վերջ կարդացել եք, հուսով եմ՝ վայելել եք այս հետաքրքիր իրադարձության բոլոր նրբությունները։ Մի մոռացեք մի քանի րոպե հատկացնել՝ վերանայելով, թե ինչ կարող է Xygeni-ն նպաստել ձեր կազմակերպության անվտանգությանը։
Հավելված. Ցանկագրեք վերջնական հոդվածում ներառվող հարակից ակտիվները
NPM-ը ավելի համապատասխան օգտատերեր է համարում հրապարակված փաթեթների քանակի հիման վրա. vndra, wanzaty, artknight404, seblakkuah, Mikrositer, kellyman17
Նրանց հարակից փաթեթների մի փոքրիկ նմուշ՝ mikrositer, cryndex, arts-dao, seblakkuah, vndrabnb, vndrave, depfif, depsik, depeit, depnin, Dopon, kellymanteasproject.
Tea.yml ֆայլեր պարունակող որոշ կապակցված GitHub պահոցներ՝
