






1. Բաց կոդով վնասակար ծրագրերի ներածություն
Ի՞նչ է բաց կոդով վնասակար ծրագիրը։
Բաց կոդով վնասակար ծրագրեր բաց կոդով ծրագրային ապահովման (OSS) փաթեթների ներսում թաքնված վնասակար կոդ է, որը նախատեսված է ձեր ծրագրերը և ենթակառուցվածքը ներթափանցելու համար: Այն արագ տարածվում է, քանի որ OSS-ը հենվում է համայնքի կողմից ղեկավարվող համագործակցության և վստահության վրա: Նույն վստահությունը կարող է չարաշահվել, հատկապես, երբ անվտանգության վերահսկողությունը թույլ է: Ահա թե ինչու բաց կոդով վնասակար ծրագրերից պաշտպանություն այլևս ընտրովի չէ՝ այն էական է։ Հուսալի բաց կոդով վնասակար ծրագրերի սկաներ օգնում է վաղ հայտնաբերել թաքնված սպառնալիքները՝ պահպանելով ձեր CI/CD pipelines, IaC ձևանմուշներ և անվտանգ արտադրական համակարգեր։
Վերջին տվյալները հաստատում են սա։ 2024 թվականին Sonatype-ի հետազոտողները պարզել են, որ ավելի քան 778,000 վնասակար OSS փաթեթներ, ինչը նախորդ տարվա համեմատ հսկայական՝ 156% աճ է։ Միևնույն ժամանակ, «Աստղագուշակ Գոբլին» արշավը օգտագործեց հազարավոր կեղծ GitHub հաշիվներ՝ վնասակար ծրագրերը օրինական բաց կոդով նախագծերի նման ներկայացնելու համար: Եվ ամենաանհանգստացնող դեպքերից մեկում XZ Utils-ի հետևի դուռը ցույց տվեց, թե ինչպես նույնիսկ Linux-ի հայտնի գործիքները կարող են զենքի վերածվել՝ հարձակվողներին հեռակա մուտք ապահովելու համար։
Մատակարարման շղթայի ռիսկերից զատ, հարձակվողներն այժմ թիրախավորում են շինարարությունը pipelineև ենթակառուցվածքների կոնֆիգուրացիաներ։ Նրանք ներդնում են վնասակար հրամաններ CI/CD և IaC, որոնք սպասում են ձեր համակարգերը առևանգելուն այն պահին, երբ դուք տեղակայեք դրանք։
Ահա թե ինչու ժամանակակից AppSec թիմերը պետք է տեղաշարժվեն ձախ, ավտոմատացնեն սպառնալիքների հայտնաբերումը և անընդհատ վերահսկեն ամեն ինչ։ Առաջ մնալու միակ միջոցը ձեր ամբողջ բաց կոդով էկոհամակարգը ծածկող լիարժեք սպեկտրի պաշտպանությունն է։
Ավելին կարդացեք խնդրի մասին մեր մանրամասն բլոգում Open Source Վնասակար փաթեթներ.
Բաց կոդով ծրագրերի և վնասակար ծրագրերի դեմ պաշտպանության կարևորությունն ու աճը
Բաց կոդով ծրագրային ապահովումը իսկապես դարձել է ժամանակակից ծրագրային ապահովման մշակման անկյունաքարը՝ փոխելով տեխնոլոգիաների նախագծման և ոլորտների ձևավորման եղանակը բոլոր հնարավոր ոլորտներում: Հետևաբար, այս էքսպոնենցիալ աճը և կիրառումը բնականաբար հնարավորություն են ստեղծում նոր ի հայտ եկող սպառնալիքների դեմ ամուր անվտանգության միջոցառումների համար: Այդ նպատակով, եկեք քննարկենք դրա կարևորության և աճի մի քանի հիմնական ասպեկտներ.
Ընդունման ավելացում.
- Կազմակերպությունների ավելի քան երեք քառորդը անցյալ տարվա ընթացքում ավելացրել է բաց կոդով ծրագրային ապահովման օգտագործումը։
- DevOps գործիքակազմի, տվյալների տեխնոլոգիաների և արհեստական բանականության/մեքենայական ուսուցման գործիքակազմի ժողովրդականությունը... նպաստել է այս աճին.
Տարբեր տեխնոլոգիաներ.
- OSS-ի ներդրումը այլևս չի կենտրոնանում որոշակի տեխնոլոգիաների վրա, ինչպիսիք են ծրագրավորման լեզուները կամ Linux օպերացիոն համակարգերը։
- Կազմակերպություններն այժմ օգտագործում են բաց կոդով տվյալների բազաներ, տվյալների տեխնոլոգիաներ, օպերացիոն համակարգեր, Git պահոցներ, արհեստական բանականության/մեքենայական ուսուցման շրջանակներ և այլն։ CI/CD գործիքավորում։
Հմտությունների պահանջարկը՝
- Բաց կոդով հմտությունները մեծ պահանջարկ ունեն։
- Տաղանդների պակասը շարունակում է խոչընդոտ հանդիսանալ բաց ծրագրային ապահովման (OSS) ավելի լայն կիրառման համար։
մարտահրավերներ:
- Թեև OSS-ի աճը դրական է, մարտահրավերները շարունակում են մնալ։
- Խնդիրները ներառում են կարգավորում, տեղադրում, փոխգործունակություն և թարմացումներ։
- Կազմակերպությունները նույնպես սահմանափակումների առջև են կանգնած ներքին հմտություններ՝ թեստավորման, ինտեգրման և աջակցության համար.
2. Բաց կոդով վնասակար ծրագրերի գրավչությունը կիբեռհանցագործների համար
Բաց կոդով ծրագրային ապահովումը (ԲԿԾ) երկկողմանի սուր է։ Չնայած այն խթանում է նորարարությունն ու համագործակցությունը, դրա բաց բնույթը նաև գրավում է կիբեռհանցագործներին (փորձեք ներդնել բաց կոդով վնասակար ծրագրերի սկաներ)։ Ահա, թե ինչու է ԲԿԾ-ն հատկապես գրավիչ նրանց համար.
Մուտքի և բաշխման հեշտություն
- Բաց հասանելիությունOSS-ի սկզբնական կոդը հանրությանը հասանելի է, ինչը հեշտացնում է կիբեռհանցագործների համար այն ստուգելը, փոփոխելը և վերօգտագործելը վնասակար գործողությունների համար: Մասնավորապես, սա նրանց հնարավորություն է տվել առանց մեծ դժվարության ավելացնել վնասակար ծրագրեր լայնորեն օգտագործվող նախագծերում:
- Լայն տարածում: Բացի այդOSS նախագծում ներարկվելուց հետո վնասակար կոդը կարող է շատ կարճ ժամանակահատվածում լայն տարածում գտնել npm, PyPI և Maven Central նման փաթեթների պահոցների ժողովրդականության շնորհիվ։ Արդյունքում, այս լայն տարածումը մեծացնում է վնասակար ծրագրի հնարավոր ազդեցությունը։
Վստահության շահագործում
- Վստահության վրա հիմնված էկոհամակարգOSS էկոհամակարգը գործում է բարձր վստահության հիման վրա։ Համագործակցողներն ու սպասարկողները հաճախ աշխատում են համագործակցաբար՝ սեփականատիրական ծրագրային ապահովման համեմատ ավելի քիչ խիստ անվտանգության ստուգումներով։ Cybercriminals շահագործել այս վստահությունը՝ վնասակար կոդ ներմուծելով կամ պահպանողների հաշիվները վտանգելով՝ վնասակար ծրագրեր ներարկելու համար.
- Մատակարարման շղթայի հարձակումներ: Այս համատեքստում, ներքևի հոսանքի կիրառությունների և ծառայությունների մեծ մասը կլինի հետեւաբար տուժել մատակարարման շղթայի դեմ հարձակումներից, որոնք բոլորն էլ կախված են այդ OSS բաղադրիչից։ Օրինակ, իրադարձության հոսքի միջադեպում հայտնիորեն օգտագործվել է այս տեխնիկան, որտեղ հայտնի npm փաթեթը վնասվել է կրիպտոարժույթի գողության համար։
Ցածր մուտքի խոչընդոտներ
- Նվազագույն ստուգում: Դեռ ավելին, շատ քիչ փաթեթների պահոցներ են ստուգում իրենց մասնակիցներին։ Արդյունքում, սպառնալիքի գործակալները հեշտությամբ վերբեռնում են վնասակար փաթեթներ, քանի որ Մուտքի արգելքը ցածր է, միանգամյա օգտագործման էլեկտրոնային փոստը և այլ կեղծ մուտքագրերը օգտագործվում են լայնածավալ հարձակումներ իրականացնելու համար։
- Ավտոմատացման գործիքներ: Նմանապես, կիբերհանցագործները օգտագործում են ավտոմատացված գործիքներ՝ մեծ թվով վնասակար փաթեթներ ստեղծելու և դրանք տարածելու համար, ինչը հետագայում նվազեցնում է հարձակում իրականացնելու համար անհրաժեշտ ջանքերը։, նրանք կարող են ստեղծել վնասակար ծրագրերի բազմաթիվ տարբերակներ՝ հայտնաբերումից խուսափելու համար։
Բարձր ազդեցության ներուժ
- Լայն կիրառություն: Հաշվի առնելով սա, շատ OSS նախագծեր ծառայում են որպես մեծ թվով կարևորագույն ծրագրերի և ծառայությունների հիմնական բաղադրիչներ։ Հետևաբար,, նման լայնորեն տարածված OSS-ի փոխզիջումը կարող է հանգեցնել ալիքային կամ կասկադային էֆեկտի՝ ազդելով աշխարհի բազմաթիվ կազմակերպությունների և օգտատերերի վրա։
- Ուշացած հայտնաբերում: Ի լրումնOSS-ի ներսում գտնվող վնասակար կոդը կարող է չհայտնաբերվել շատ երկար ժամանակ, հատկապես եթե այն մշուշոտված է կամ ակտիվացված է որոշակի պայմաններում։ Հետեւաբար, այս ուշացումը հարձակվողներին ժամանակ է տալիս օգտագործելու խոցելիությունները՝ նախքան դրանց հայտնաբերումը և թարմացումը։
3. Բաց կոդով վնասակար ծրագրերի տարածված տեսակները
Բաց կոդով վնասակար ծրագրերը կարող են ունենալ տարբեր ձևեր, որոնցից յուրաքանչյուրն ունի յուրահատուկ բնութագրեր և ազդեցություններ: Ինչպես տեսնում եք, բաց կոդով վնասակար ծրագրերից պաշտպանությունը պարտադիր է: Ահա ամենատարածված տեսակների ակնարկը.
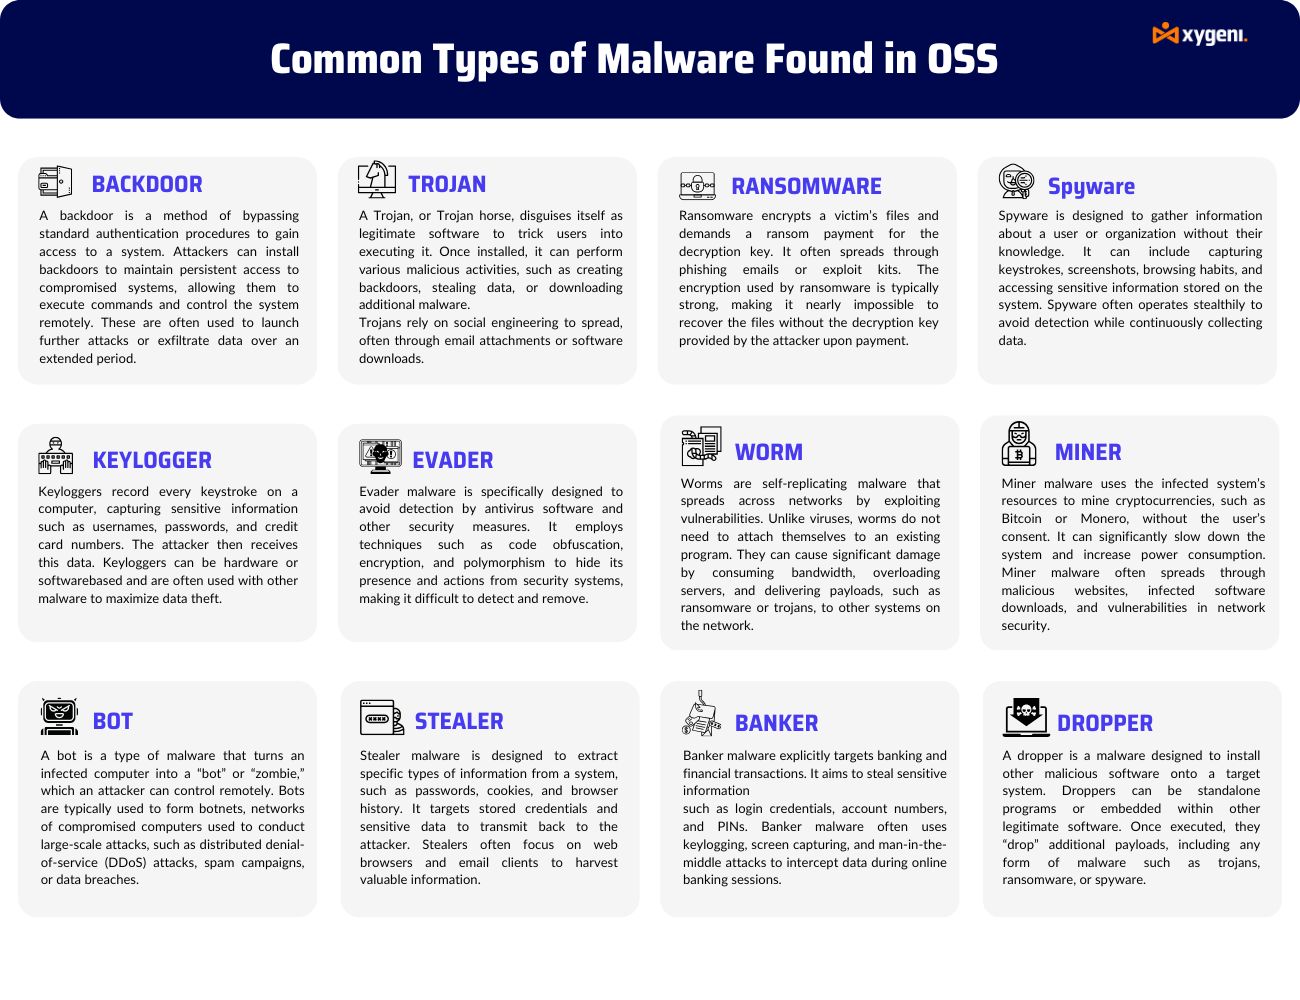
Վնասակար ծրագրերի կատեգորիաների ակնարկ
Հետևի դուռ:
Սա վնասակար ծրագրերի դաս է, որը թույլ է տալիս հեռակա մուտք գործել սարք՝ առանց հայտնաբերման և շրջանցելով սովորական նույնականացումը։ Հարձակվողները կարող են հեռակա կերպով վերահսկել վարակված սարքը՝ օգտագործելով «հետին դռներ»։
Կաթողիչ:
Դրոփերները համակարգում տեղադրում են վնասակար ծրագրեր։ Նրանք հաճախ ծառայում են որպես սկզբնական կամ առաջին փուլի օգտակար բեռ և տեղակայում են ավելի բարդ և առաջադեմ վնասակար ծրագրեր։
Խուսափող.
Անվտանգության ծրագրակազմը շրջանցելու համար մշակված վնասակար ծրագիր, որը կարող է ներառել տեղեկատվության մշուշոտում, պոլիմորֆիզմ և կոդավորում։
Ընդհանուր վնասակար ծրագրեր.
Լայն կատեգորիա, որը կներառի վնասակար ծրագրաշարի մի շարք տեսակներ, ինչպիսիք են վիրուսները, որդերը և տրոյականները։
Ֆիշինգ:
Օգտատերերին խաբելու տարբեր մեթոդներ՝ նրանցից զգայուն տեղեկություններ ստանալու նպատակով: Նման էլեկտրոնային նամակները կամ կայքերը հիմնականում խարդախ են:
Լրտեսող ծրագրեր
Լրտեսող ծրագիրը կարող է տեղեկություններ հավաքել անձի կամ կազմակերպության մասին՝ առանց նրանց իմացության, և ուղարկել այն մեկ այլ կազմակերպության։
Բանկե:
Բանկային տվյալներ գողանալու համար նախատեսված մի շարք տրոյականներ, ինչպիսիք են՝ login հավատարմագրերը և հաշվի համարները։
տրոյական:
Վնասակար ծրագրի տեսակ, որը մոլորեցնում է վերջնական օգտատիրոջը իր մտադրության վերաբերյալ: Ամենից հաճախ այն քողարկվում է որպես իսկական ծրագիր:
Keylogger:
Ծրագրային ապահովում, որը պահպանում է օգտատիրոջ կողմից ստեղնաշարի սեղմումների գրանցամատյանը: Այն սովորաբար օգտագործվում է գաղտնաբառեր և այլ գաղտնի տեղեկություններ գողանալու համար:
Գողացող։
Վնասակար ծրագիրը նախատեսված է զգայուն տվյալներ, ինչպիսիք են գաղտնաբառերը, անձնական տեղեկությունները և ֆինանսական տվյալները, գողանալու համար։
Բոտ:
Ծրագրային ապահովում, որը ավտոմատացնում է որոշակի գործողություններ ինտերնետում: Բոտնետների մեծ մասն այն օգտագործում է տարբեր հարձակումների համար, այդ թվում՝ DDoS:
Փրկագին ծրագիր.
Վնասակար ծրագրի դաս, որը կոդավորում է օգտատիրոջ տվյալները, ապա պահանջում է փրկագին վերծանման բանալու դիմաց։
Ճիճու:
Վնասակար ծրագրի տեսակ, որն ինքնաբերաբար բազմանում է տարբեր ձևերով ցանցի միջոցով: Այն սովորաբար ունի կործանարար մտադրություններ: Miner. վնասակար ծրագիր, որը առևանգում է համակարգի ռեսուրսները՝ առանց օգտատերերի համաձայնության կրիպտոարժույթ արդյունահանելու համար:
Այս տեսակի բաց կոդով վնասակար ծրագրերը ցույց են տալիս OSS-ի շրջանակներում վնասակար գործունեության բազմազան մեթոդները և լուրջ հետևանքները: Վնասակար ծրագրերի նշանակալի միջադեպերի խորը ուսումնասիրության համար ուսումնասիրեք մեր մանրամասն ուսումնասիրությունները: Նոր սպառնալիքներ բլոկում. վնասակար ծրագրեր բաց կոդով փաթեթներում.
4. Բաց կոդով վնասակար ծրագրերի ռիսկերը և ազդեցությունը
Կազմակերպությունների անվտանգության ռիսկերը
Բաց կոդով վնասակար ծրագրերը լուրջ անվտանգության խնդիրներ են առաջացնում կազմակերպությունների համար, ներառյալ՝
- Անօրինական մուտք և տվյալների գողություն: Մասնավորապես, չարամիտ գործողները շահագործում են բաց կոդով բաղադրիչների խոցելիությունները՝ համակարգերին չարտոնված մուտք ստանալու համար։ Մի անգամ ներս, նրանք կարող են գողանալ զգայուն տվյալներ, վտանգել օգտատերերի հաշիվները և խաթարել գործողությունները։
- Համակարգի փոխզիջում: Դեռ ավելինբաց կոդով վնասակար ծրագիրը կարող է հանգեցնել համակարգի վնասմանը, որը թույլ է տալիս հարձակվողներին վերահսկողություն ստանձնել կարևորագույն ենթակառուցվածքների, սերվերների կամ վերջնակետերի նկատմամբ։ Որպես արդյունք, սա վտանգում է տվյալների ամբողջականությունը, մատչելիությունը և գաղտնիությունը։
Ֆինանսական և հեղինակության վնաս
- Ֆինանսական ազդեցություն: Իսկապես, բաց կոդով վնասակար ծրագրերի ֆինանսական հետևանքները հսկայական են։ Օրինակ `, միայն 2020 թվականին, արժեքը Կիբեռհանցագործությունը համաշխարհային տնտեսությանը հասցրել է գրեթե 1 տրիլիոն դոլարի վնաս, ինչը 50%-ով ավելի է 2018 թվականի համեմատ։ Դեռ ավելինԱվելի զարմանալի է, որ կիբերապահովագրության միջին պահանջը 2020 թվականին աճել է մինչև 359,000 ԱՄՆ դոլար՝ 2019 թվականի 145,000 ԱՄՆ դոլարի համեմատ։
- Հեղինակության վնաս: Ավելին, կազմակերպությունները, որոնք դարձել են OSS վնասակար ծրագրերի զոհ, բախվում են հեղինակության վնասի։ Արդյունքում, հաճախորդների վստահության կորուստը և դրան ուղեկցող բացասական հրապարակայնությունը կարող են երկարատև ազդեցություն ունենալ նրանց հանրային կերպարի վրա։
Կանոնակարգերի համապատասխանություն
- ԴՈՐԱ և NIST2 կանոնակարգեր: Ե՛վ DevOps հետազոտության և գնահատման շրջանակը, և՛ ցանցային և տեղեկատվական համակարգերի դիրեկտիվը ներառում են անվտանգության ամուր մեթոդներ. դրանց չկատարումը կհանգեցնի իրավական պատժամիջոցների, բացի հեղինակությանը հասցվող հետագա վնասից։
Ամփոփելով՝ կառավարումը open source security Հուսալի բաց կոդով վնասակար ծրագրերի սկաների հետ կապված ռիսկերը կարևոր են։ Հետևաբար, կազմակերպությունները պետք է առաջնահերթություն տան անվտանգության միջոցառումներին։ Բացի այդ, նրանք պետք է տեղեկացված լինեն ի հայտ եկող սպառնալիքների մասին։ Այդ նպատակով, բաց կոդով վնասակար ծրագրերի պաշտպանության լավագույն մեթոդների կիրառումը օգնում է պաշտպանել ծրագրային ապահովման մատակարարման շղթան։ Օրինակ, կարող եք կարդալ մեր բլոգը Բաց կոդով ծրագրային ապահովման անվտանգության լանդշաֆտի ըմբռնումը.
5. Բաց կոդով վնասակար ծրագրերի հայտնաբերման և պաշտպանության ռազմավարություններ
Բաց կոդով վնասակար ծրագրերի հայտնաբերման լավագույն մեթոդները
Ժամանակակից ծրագրակազմը կարիք ունի ոչ միայն պարզ սկանավորման։ Այն պահանջում է տեսանելիություն, խելացի հայտնաբերում և արագ արձագանք։ Քսիգենի'S Բաց կոդով վնասակար ծրագրերից պաշտպանությունը առաջարկում է երեքն էլ։ Մենք պաշտպանում ենք ձեր կոդը, CI/CD աշխատանքային հոսքեր, և IaC ֆայլեր՝ լիարժեք, ավտոմատացված պաշտպանության մոտեցմամբ։
Կանգնեցրեք չարամիտ հրամանները CI/CD և IaC
Հարձակվողները հաճախ թաքցնում են հրամանները CI/CD pipelineի եւ IaC սկրիպտներ։ Այս հրամանները՝ ինչպես օրինակ curl or wget—դժվար են նկատելի։ Xygeni-ի բաց կոդով վնասակար ծրագրերի սկաները հայտնաբերում և արգելափակում է չարտոնված կատարումը նախքան վնասի առաջացումը։
Այն նաև հետևում է անսովոր վարքագծին, ինչպիսիք են արտոնությունների անցումները կամ ցանցային հանկարծակի ակտիվությունը։
Terraform, Kubernetes և Helm ֆայլերը սկանավորվում են գաղտնիքների, սխալ կարգավորումների և ներդրված վնասակար ծրագրերի առկայության համար։
Ահա թե ինչպես ենք մենք ապահովում ձեր ծրագրային ապահովման մատակարարման շղթան՝ աղբյուրից մինչև արտադրություն։
Անընդհատ սկանավորում և կախվածության ռիսկի վերահսկում
Xygeni-ի բաց կոդով վնասակար ծրագրերի սկաները ստուգում է փաթեթները՝ օգտագործելով վստահելի աղբյուրներ, ինչպիսիք են NVD-ն և մատակարարների խորհրդատվությունները: Այս իրական ժամանակի սկանավորումը հայտնաբերում է խոցելիություններ և վնասակար կոդ՝ թողարկումից առաջ:
Մեր կախվածությունների կառավարման գործիքները քարտեզագրում են բոլոր բաց կոդով գրադարանները, այդ թվում՝ անցումայինները։
Մենք ռիսկեր ենք ընկալում, ինչպիսիք են՝ տառասխալ և կախվածության շփոթմունք և առաջարկեք պարզ լուծումներ։
Դուք կարող եք ամրացնել տարբերակները, օգտագործել վստահելի փաթեթներ կամ արգելափակել վտանգավոր սկրիպտները։
Այս հնարավորությունները ապահովում են բաց կոդով վնասակար ծրագրերից ուժեղ պաշտպանություն մշակման յուրաքանչյուր փուլում։
Ավելի խելացի առաջնահերթություն սահմանելու միջոցով ASPM
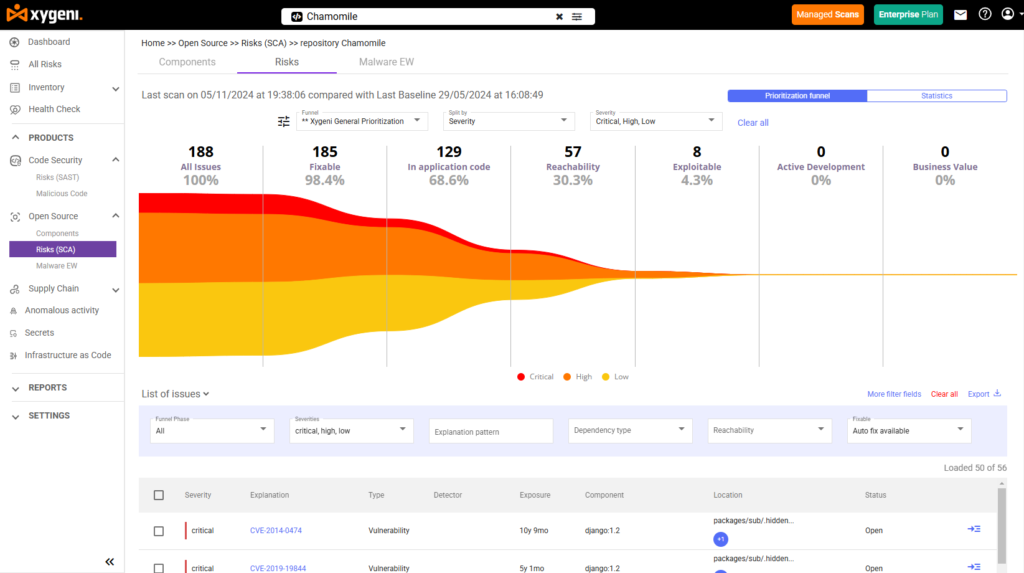
Չափազանց շատ ահազանգերը կարող են դանդաղեցնել ձեր թիմը։ Xygeni-ն օգտագործում է ASPM կենտրոնանալ միայն ամենավտանգավոր ռիսկերի վրա։ Մենք հայտնաբերում ենք ակտիվներ, հետևում կախվածություններին և ստուգում, թե արդյոք խոցելիությունները շահագործելի են։
մեր հասանելիության վերլուծություն ցույց է տալիս իրական հարձակման ուղիները և բարձր առաջնահերթության սպառնալիքները: Այս թիրախային մեթոդը բաց կոդով վնասակար ծրագրերից արդյունավետ պաշտպանության բանալին է:
Իրական ժամանակում սպառնալիքների հայտնաբերում և ահազանգեր
Xygeni-ի բաց կոդով վնասակար ծրագրերի սկաները 24/7 ռեժիմով վերահսկում է հանրային գրանցամատյանները, ինչպիսիք են npm-ը, PyPI-ն և Maven-ը։
Այն սկանավորում է վարքագիծը՝ վնասակար ծրագիրը հայտնաբերելու համար, նախքան այն վարակի ձեր սարքը։ pipeline.
- Ակնթարթային ահազանգերՍտացեք ծանուցումներ էլ. փոստով, վեբովhooksկամ զրուցարանի գործիքներ։
- Ավտոմեքենաների կարանտինԿասկածելի փաթեթները անմիջապես մեկուսացվում են։
- Փորձագիտական ակնարկՄեր թիմը ստուգում և հաստատում է սպառնալիքները։
- Բաց բացահայտումՄենք կիսվում ենք ստուգված սպառնալիքներով՝ վերօգտագործումը կանխելու համար։
Xygeni-ի բաց կոդով վնասակար ծրագրերի սկաները ձեզ վերահսկողություն, արագություն և տեսանելիություն է տալիս, որպեսզի կարողանաք վստահորեն ծրագրավորել։
6. Բաց կոդով վնասակար ծրագրերի ապագա միտումները
Աճող սպառնալիքներ և կանխատեսողական վերլուծություն
Քանի որ բաց կոդով վնասակար ծրագրերը շարունակում են զարգանալ, դրանց հարձակման մեթոդները դառնում են ավելի ու ավելի բարդ։ Հետևաբար, կանխատեսողական վերլուծությունը, որն օգտագործում է մեքենայական ուսուցումը և արհեստական բանականությունը, կանխատեսում է ի հայտ եկող սպառնալիքները՝ բացահայտելով պոտենցիալ վնասակար ծրագրերի մասին վկայող օրինաչափությունները։ Այս նախաձեռնողական մոտեցումը բարելավում է բաց կոդով վնասակար ծրագրերից պաշտպանությունը՝ պատրաստելով պաշտպանություն ապագա հարձակումների դեմ։
Հայտնաբերման և կանխարգելման տեխնոլոգիաների նորարարություններ
Բարդ վնասակար ծրագրերից առաջ մնալու համար անհրաժեշտ է շարունակական առաջընթաց գրանցել հայտնաբերման և կանխարգելման տեխնոլոգիաների ոլորտում։ Հետևաբար, վարքագծի վրա հիմնված հայտնաբերման, սպառնալիքների հետախուզության առաջադեմ հարթակների և արհեստական բանականության վրա հիմնված անվտանգության վերլուծության ոլորտում նորարարությունները կարևորագույն նշանակություն ունեն։ Ի պատասխան, Xygeni-ն ներառում է առաջատար տեխնոլոգիաներ՝ ապահովելու համար, որ կազմակերպությունները կարողանան արագորեն հայտնաբերել և չեզոքացնել սպառնալիքները իրական ժամանակում՝ ավտոմատացված արձագանքների միջոցով։
Ինչպես մնալ կորի առաջ
Կազմակերպությունները պետք է դիտարկեն հետևյալ ռազմավարությունները՝ ի հայտ եկող սպառնալիքների նկատմամբ դիմադրողականությունը պահպանելու համար.
Մնալ տեղեկացված: Կանոնավոր կերպով թարմացրեք անվտանգության միտումների և սպառնալիքների վերաբերյալ գիտելիքները՝ ոլորտային ֆորումների, վեբինարների և դասընթացների միջոցով։
Ընդունեք նորարարական տեխնոլոգիաները: Օգտագործեք արհեստական բանականության վրա հիմնված սպառնալիքների հայտնաբերման և ավտոմատացված արձագանքման համակարգերի առաջատար գործիքներն ու գործելակերպը։ Xygeni-ն առաջարկում է լուծումներ՝ ձեզ պաշտպանելու ամենաթարմ սպառնալիքներից։
Բարելավել համագործակցությունը: Խթանել համագործակցությունը կազմակերպության ներսում և արտաքին գործընկերների հետ։ Սպառնալիքների վերաբերյալ հետախուզության և լավագույն փորձի փոխանակումը ամրապնդում է կոլեկտիվ պաշտպանությունը։
Եզրակացություն. Անվտանգության ամրապնդում՝ բաց կոդով վնասակար ծրագրերից պաշտպանությամբ
Բաց կոդով վնասակար ծրագրերը զգալի ռիսկեր են ներկայացնում ժամանակակից մշակման միջավայրերում։ Սակայն, ճիշտ իրազեկվածության, գործիքների և գործընթացների դեպքում այս ռիսկերը կառավարելի են։ Xygeni-ի բաց կոդով վնասակար ծրագրերի սկաները օգնում է նույնականացնել և արգելափակել վնասակար փաթեթները, նախքան դրանք կհասնեն արտադրական միջավայրեր։
Բաց կոդով վնասակար ծրագրերից պաշտպանությունը աշխատանքային հոսքերի մեջ ինտեգրելով՝ սկսած CI/CD pipelines դեպի ենթակառուցվածք որպես կոդ (IaC) կոնֆիգուրացիաներ՝ կազմակերպությունները կարող են նվազեցնել ազդեցության մակարդակը և վաղ հայտնաբերել սպառնալիքները։
Պահպանեք անվտանգությունն առաջնայինը համարող մշակույթը
Անվտանգությունը պետք է լինի զարգացման հիմնարար կողմը, այլ ոչ թե երկրորդական միտք։ Բաց կոդով կոդ օգտագործող թիմերը կարիք ունեն շարունակական մոնիթորինգի և արդյունավետ գործիքների՝ խոցելիությունները հայտնաբերելու համար, նախքան դրանք սրվեն։ Xygeni-ի նման բաց կոդով վնասակար ծրագրերի սկաները աջակցում է այս ջանքերին՝ ավտոմատացման, համատեքստի և տեսանելիության միջոցով։
Փնտրում Որոնում
Երկարաժամկետ հեռանկարում, ծրագրային էկոհամակարգերի ավելի փոխկապակցված դառնալուն զուգընթաց, սպառնալիքները կշարունակեն զարգանալ: Հետևաբար, բաց կոդով վնասակար ծրագրերից պաշտպանության ռազմավարությունների արդիականությունը պահպանելը, ինչպես նաև գործնական գործիքների կիրառումը օգնում է թիմերին մնալ առաջատար՝ առանց խաթարելու զարգացումը:
Xygeni բաց կոդով վնասակար ծրագրերի սկաներ
Բաց կոդով կախվածությունների իրական ժամանակի անվտանգություն
Նույնականացնել բոլորը ուղղակի և անցումային կապված կախվածություններ և օգտվել իրական ժամանակում վնասակար ծրագրերի հայտնաբերում, արգելափակում և ծանուցում վաղ ահազանգերով և փորձագիտական ստուգմամբ։
- Վարքագծի վրա հիմնված վնասակար ծրագրերի վերլուծություն բաց կոդով բաղադրիչների համար
- Մետատվյալների և ծագման վավերացում փաթեթի իսկությունը ստուգելու համար
- Realգուշացումներ իրական ժամանակում կասկածելի գործունեության կամ չարամիտ օրինաչափությունների վրա
- CI/CD ինտեգրում վաղաժամ, ավտոմատացված պաշտպանության համար
- Ապահովեք յուրաքանչյուր կախվածությունքանի որ ոչ բոլոր սպառնալիքներն են հայտնի խոցելիություններ

