

Ծրագրային կազմի վերլուծության լավագույն 10 գործիքները (SCA Գործիքներ) 2026 թվականի համար
Ժամանակակից ծրագրային ապահովումը մեծապես կախված է բաց կոդով գրադարաններից: Վերջին ուսումնասիրությունները ցույց են տալիս, որ այսօր արտադրական ծրագրերում կոդի ավելի քան 77%-ը գալիս է բաց կոդով բաղադրիչներից: Սա արագացնում է մշակումը, բայց նաև ստեղծում է իրական անվտանգության և համապատասխանության ռիսկ. մեկ հնացած գրադարանը, վնասակար փաթեթը կամ անտեսված անցումային կախվածությունը կարող են վտանգել ամբողջ ծրագիրը: Այս ուղեցույցը վերանայում է 2026 թվականի ծրագրային կազմի վերլուծության լավագույն 10 գործիքները՝ ներառելով, թե ինչ է անում յուրաքանչյուրը, որտեղ է այն գերազանցում, որտեղ է թերանում և ինչպես ընտրել ձեր թիմի համար ճիշտ տարբերակը:
Որո՞նք են ծրագրային կազմի վերլուծության գործիքները:
Ծրագրային ապահովման կազմի վերլուծություն (SCA) գործիքները անվտանգության լուծումներ են, որոնք նույնականացնում, վերահսկում և կառավարում են ծրագրային նախագծերում օգտագործվող բաց կոդով գրադարանները: Դրանք հայտնաբերում են անվտանգության խոցելիություններ, հետևում են լիցենզիայի համապատասխանությանը և օգնում են կանխել մատակարարման շղթայի ռիսկերը մշակման ողջ կյանքի ցիկլի ընթացքում:
Ի տարբերություն հին սկաներների, որոնք թվարկում են միայն հայտնի CVE-ները կախվածության մանիֆեստի դեմ, ժամանակակից SCA Գործիքները վերլուծում են, թե ինչպես են բաց կոդով գրադարանները իրականում օգտագործվում ձեր կոդի ներսում: Դրանք կարող են ասել, թե արդյոք խոցելի ֆունկցիան հասանելի է աշխատանքի ժամանակ, արդյոք շտկումը կխափանի ձեր կառուցվածքը, թե՞ բաց կոդով փաթեթը պարունակում է թաքնված վնասակար ծրագիր: Արդյունքը իրական ռիսկի ավելի ճշգրիտ պատկերացում է, այլ ոչ թե տեսական ազդեցությունների աղմկոտ ցանկ:
Ծրագրային կազմի վերլուծության լավագույն 10 գործիքները
Մինչև յուրաքանչյուր հարթակի մանրամասներին անդրադառնալը, ստորև բերված աղյուսակը ամփոփում է, թե ինչպես են հիմնականները ծրագրային կազմի վերլուծության գործիքներ (SCA գործիքներ) համեմատեք այնպիսի հիմնական հնարավորությունների առումով, ինչպիսիք են շահագործելիության գնահատումը, լիցենզիաների կառավարումը, վնասակար ծրագրերի հայտնաբերումը և DevSecOps աշխատանքային հոսքերի համար ընդհանուր պիտանիությունը։
Համեմատական աղյուսակ. SCA Գործիքներ
| Գործիք | Ֆոկուսի տարածք | Շահագործելիության գնահատում | Լիցենզիայի կառավարում | Չարամիտ ծրագրերի հայտնաբերում | Լավագույն For |
|---|---|---|---|---|---|
| Քսիգենի | Ծրագրային ապահովման մատակարարման շղթայի ամբողջական պաշտպանություն | ✅ EPSS և հասանելիություն | ✅ Ընդլայնված | ✅ Այո, իրական ժամանակի վարքագծի վրա հիմնված | Թիմերը, որոնք լիարժեք կարիք ունեն SCA, վնասակար ծրագրերից պաշտպանություն և CI/CD ինտեգրում |
| Այկիդո | Միասնական կիրառական անվտանգության հարթակ | ✅ Հասանելիության վերլուծություն | ✅ Ընդլայնված | Այո | Թիմեր, որոնք փնտրում են AppSec-ի ամբողջական հարթակ, որը կներառի... SCA, SAST, ամպային և աշխատանքային ժամանակի անվտանգություն |
| Սնիկ | Մշակողի համար նախատեսված խոցելիությունների սկանավորում | ⚠️ Սահմանափակ | ✅ Հիմնական | ❌ Ոչ մի | Մշակողներ, որոնք փնտրում են IDE-ների և CI/CD |
| Black Duck | Բաց կոդի և լիցենզիաների համապատասխանության խորը վերլուծություն | ⚠️ Սահմանափակ | ✅ Ընդլայնված | ❌ Ոչ մի | Մեծ enterpriseորոնք պահանջում են մանրամասն լիցենզիա և քաղաքականության կառավարում |
| Վերակոդ | Enterprise համապատասխանություն և AppSec ինտեգրացիա | ❌ Ոչ մի | ✅ Ընդլայնված | ❌ Ոչ մի | Կարգավորվող կազմակերպություններ, որոնք կենտրոնացած են կառավարման և աուդիտի ունակության վրա |
| Սոնատիպի կյանքի ցիկլ | Քաղաքականության ավտոմատացում և մատակարարման շղթայի անվտանգություն | ✅ Մասնակի հասանելիություն | ✅ Ընդլայնված | ❌ Ոչ մի | Ավտոմատացված կառավարման կարիք ունեցող թիմեր SDLC |
| JFrog X-Ray | Երկուական և կոնտեյներային վերլուծություն | ⚠️ Հիմնական | ✅ Ընդլայնված | ⚠️ Հասանելի է premium պլաններ | Թիմերը, որոնք օգտագործում են JFrog էկոհամակարգը արտեֆակտների և կոնտեյներների անվտանգության համար |
| Չեքմարկս Ուան | Միասնական AppSec հարթակ՝ SCA | ✅ Շահագործելի ուղու վերլուծություն | ✅ Ընդլայնված | ⚠️ Մասնակի | Enterpriseարդեն օգտագործում է Checkmarx-ը ստատիկ վերլուծության համար |
| Semgrep մատակարարման շղթա | Թեթև, մշակողների համար նախատեսված SCA | ✅ Հասանելիության վրա հիմնված | ✅ Հիմնական | ❌ Ոչ մի | Փոքր թիմեր, որոնք ցանկանում են արագ և հեշտ յուրացում |
| Mend.io | Բաց կոդով ռիսկերի հայտնաբերում և համապատասխանություն | ⚠️ EPSS-ի վրա հիմնված | ✅ Հիմնական | ❌ Ոչ մի | Կազմակերպություններ, որոնք փնտրում են ավտոմատացված խոցելիության և լիցենզիայի մասին ծանուցումներ |

Ամենաառաջադեմը SCA DevSecOps-ի գործիք
Տեսություն. Քսիգենի SCA անվտանգության գործիքները ստեղծում են open source security ավելի հեշտ է մշակողների համար: Բոլոր հայտնի խոցելիությունները պարզապես թվարկելու փոխարեն, դրանք օգնում են ձեզ կենտրոնանալ իրականում կարևորի վրա՝ ստուգելով, թե արդյոք ռիսկային կոդը իրականում հասանելի է, շահագործելի, թե՞ իրական սպառնալիք է:
Ավելին, Xygeni-ն սկանավորում է իրական ժամանակում, տեղավորվում է ձեր CI/CD, և նույնիսկ կախվածություններում հայտնաբերում է թաքնված վտանգներ, ինչպիսիք են վնասակար ծրագրերը: Այն նաև հոգ է տանում լիցենզիայի ռիսկերի և համապատասխանության մասին, այնպես որ դուք ստիպված չեք լինի դրանք ձեռքով հետապնդել:
Պարզ ասած՝ Քսիգենի-SCA լավագույններից մեկն է SCA գործիքներ կան։ Այն օգնում է ձեզ ապահովել ձեր մատակարարման շղթան, արագ լուծել խնդիրները և կենտրոնանալ կոդի առաքման վրա՝ առանց ձեզ դանդաղեցնելու։
Առանցքային Նկարագրություն:
- Վերականգնման ռիսկերի վերլուծություն
Մինչև որևէ թարմացում կիրառելը, Xygeni-ն ցույց է տալիս փոխզիջումները՝ ինչն է շտկվել, ինչ կարող է խափանվել և ինչ նոր ռիսկեր կարող են առաջանալ։ Այս կերպ դուք ընտրում եք ամենախելացի թարմացումը, այլ ոչ թե միայն հաջորդ տարբերակը։ - Խոցելիության առաջադեմ հայտնաբերում
Ինտեգրված է NVD-ի, OSV-ի և GitHub Advisories-ի հետ՝ բաց կոդով ռիսկերի լիարժեք տեսանելիության համար: Արդյունքում, թիմերը ստանում են սպառնալիքների մասին ժամանակին և ճշգրիտ տեղեկատվություն: - Առաջնահերթությունների սահմանման ձագարներ
Հարմարեցվող ռիսկի գնահատման համակարգ՝ հիմնված լրջության, շահագործելիության (EPSS), բիզնեսի վրա ազդեցության և հասանելիության վրա: Հետևաբար, դուք կենտրոնանում եք իսկապես կարևորի վրա: - Հասանելիության և շահագործելիության վերլուծություն
Հայտնաբերում է, թե որ խոցելիությունները են իրականում հասանելի աշխատանքի ընթացքում և որքանով է հավանական, որ դրանք կշահագործվեն։ Հետևաբար, թիմերը խուսափում են կեղծ ահազանգերի վրա ժամանակ վատնելուց։ - CI/CD & Pull Request Ինտեգրում
Ավտոմատ կերպով սկանավորում է կառուցման ընթացքում և pull requests խնդիրները վաղ հայտնաբերելու համար, այլ կերպ ասած, անվտանգության ստուգումները կատարվում են առանց առաքումը դանդաղեցնելու։ - Ավտոմատացված վերականգնում
Առաջարկում կամ կիրառում է ուղղումներ անմիջապես մշակողի ներսում pipelines, որպեսզի թիմերը կարողանան ավելի արագ լուծել խնդիրները՝ նվազագույն ձեռքով ջանքերով։ - Իրական ժամանակում վնասակար ծրագրերի հայտնաբերում
Կանխում է բաց կոդով փաթեթներում թաքնված վնասակար ծրագրերը՝ օգտագործելով վարքագծի վրա հիմնված վերլուծություն և վաղ նախազգուշացման ազդանշաններ: Միևնույն ժամանակ, սա ապահովում է շարունակական պաշտպանություն: - Լիցենզիաների համապատասխանության կառավարում
Օգնում է ձեզ հետևել և համապատասխանել բաց կոդով լիցենզիաներին՝ օգտագործելով OWASP-ի լավագույն փորձը: Համապատասխանաբար, այն նվազեցնում է իրավական ռիսկը և կիրառում քաղաքականությունը: - SBOM & VDR-ի ստեղծում
Պահանջարկի դեպքում ստեղծում է ծրագրային ապահովման նյութերի ցանկ և խոցելիությունների բացահայտման հաշվետվություններ՝ թափանցիկությունն ապահովելու և համապատասխանության պահանջները բավարարելու համար։
Ինչու՞ ընտրել Xygeni-ն։
- Բացառիկ վաղաժամ վնասակար ծրագրերի հայտնաբերում → Քսիգենին միակն է SCA գործիք՝ իրական ժամանակում, վարքագծի վրա հիմնված վնասակար ծրագրերի սկանավորմամբ՝ բաց կոդով կախվածությունների և DevOps աշխատանքային հոսքերի միջոցով։
- Ավելին, քան պարզապես խոցելիության հայտնաբերում → Ներառում է վնասակար ծրագրերից պաշտպանություն, լիցենզիաների կառավարում և ավտոմատացված վերականգնում մեկ միասնական հարթակում։
- Ավելի խելացի առաջնահերթություն → Համակցում է EPSS-ը, հասանելիությունը և բիզնես համատեքստը՝ ապահովելու համար, որ ձեր թիմը կենտրոնանա ամենակարևոր ռիսկերի վրա։
- Ստեղծված է մշակողների համար → Անխափան CI/CD ինտեգրում, իրական ժամանակի սկանավորում և գործնականում կիրառելի շտկումներ՝ այս ամենը առանց մատակարարմանը խաթարելու։
- Նախաձեռնող մատակարարման շղթայի պաշտպանություն → Հայտնաբերում է տպագրական սխալները, կախվածությունների խառնաշփոթը և զրոյական օրվա սպառնալիքները, նախքան դրանք արտադրության մեջ մտնելը։
Գնացանկ*:
- Սկսվում է $33/ամսականից՝ ամբողջական «բոլորը մեկում» հարթակի համար, առանց թաքնված վճարների կամ լրացուցիչ վճարների կարևորագույն առանձնահատկությունների համար։
- Ի տարբերություն այլ մատակարարների, այն ներառում է ամեն ինչ. SCA, SAST, CI/CD Անվտանգություն, Գաղտնիքների Հայտնաբերում, IaC Securityև կոնտեյների սկանավորում, բոլորը մեկ միասնական պլանում։
- Ավելին, կան պահոցների սահմանափակումներ չկան կամ մասնակիցներ, մեկ տեղի համար գներ չկան, օգտագործման սահմանափակումներ չկան և անակնկալներ չկան։
2. Այկիդո
Տեսություն. Այկիդո միասնական կիրառական անվտանգության հարթակ է, որը գերազանցում է SCA կոդը, ամպային տեխնոլոգիաները և աշխատանքային ժամանակը մեկ գործիքով ներառելու համար։ Սկզբից այն միավորվում է SCA, SAST, գաղտնիքների հայտնաբերում, տարա/IaC սկանավորում, ամպային դիրքի կառավարում (CSPM), DAST/API սկանավորում, վնասակար ծրագրերի հայտնաբերում և կատարման ժամանակի պաշտպանություն՝ դիրքավորվելով որպես Snyk-ի նման կետային լուծումների այլընտրանք։
Սակայն, քանի որ Aikido-ն միավորում է այդքան շատ կատեգորիաներ մեկ հարթակում, այն ավելի նոր ընկերություն է (հիմնադրվել է 2022 թվականին), քան ավելի հաստատված միակողմանի... SCA վաճառողներ, այսինքն՝ գնորդներ, որոնք գնահատում են խորը, երկարաժամկետ SCA մասնագիտացումը, մասնավորապես, կարող է ցանկանալ համեմատել հարթակի լայնությունը մատակարարի հասունության հետ այդ մեկ կատեգորիայում։
Առանցքային Նկարագրություն:
- Ամբողջական ծածկույթ → Կոմբայններ SCA, SAST, DAST/API սկանավորում, CSPM, կոնտեյներների սկանավորում, գաղտնիքների հայտնաբերում և գործարկման ժամանակի պաշտպանություն (Zen) — Aikido-ի սեփական համեմատական փաստաթղթում նշվում է, որ այն լռելյայնորեն ներառում է DAST, API սկանավորում, CSPM և վնասակար ծրագրերի սկանավորում, որոնք Snyk-ը սովորաբար վաճառում է որպես առանձին հավելումներ կամ չի առաջարկում։
- Հասանելիության վերլուծություն (բոլոր լեզուներով) → Aikido-ն առաջարկում է բոլոր լեզուների հասանելիության ամբողջական վերլուծություն՝ այն ներկայացնելով որպես ավելի լայն, քան Snyk-ի լեզվական ծածկույթը նույն հնարավորության համար։ Սա Aikido-ի համեմատական էջում ներկայացված մատակարարի պնդում է, որը արժե անկախ ստուգել ձեր կոնկրետ լեզվական փաթեթի համար։
- Աղմուկի նվազեցման → Aikido-ն նշում է, որ իր ֆիլտրացման և հասանելիության վերլուծությունը կեղծ դրական արդյունքները կրճատել է մոտ 85%-ով, ընդ որում՝ G2-ի բազմաթիվ հաճախորդների կարծիքներում անկախ կերպով նշվում է աղմուկի 75-92% նվազումը Snyk-ից անցնելուց հետո։
- Վնասակար ծրագրերի և մատակարարման շղթայի հայտնաբերում → Aikido Intel-ի հզորությամբ, այն հայտնաբերում է JavaScript ֆայլերում կամ npm փաթեթներում ներկառուցված վնասակար կոդը, ներառյալ հետին դռները, տրոյական ծրագրերը և կրիպտոջեքինգի սկրիպտները՝ Սնիկի միջուկի կատեգորիա SCA չի ծածկում։
- Ավտոմատացված շտկումներ → Մեկ սեղմումով ավտոմատ շտկումը ստեղծում է pull requests կոդի, կախվածությունների, կոնտեյներների և IaC, գումարած միաժամանակ մի քանի կապակցված ծանուցումների զանգվածային շտկում։
- Արագ տեղադրում → Հաճախորդների կարծիքները նշում են, որ 150+ մշակողներ ներգրավվել են 45 րոպեում և առաջին սկանավորման հաշվետվությունները ստացվել են 10 րոպեից էլ պակաս ժամանակում։
Դեմ:
- Ավելի նոր հարթակ, ավելի քիչ արդյունքներ → Հիմնադրվել է 2022 թվականին՝ ի տարբերություն Սնիկի ավելի երկար պատմության։ enterprise Կառավարման գործիքակազմը և երկարատև լեզուն/էկոհամակարգի աջակցությունը կարող են ավելի քիչ մարտական փորձարկման ենթարկվել որոշակի եզրային դեպքերում։
- Լայնության և մասնագիտացման փոխզիջում → Թիմեր, որոնք ցանկանում են նեղ, լավագույնը իրենց դասում SCAմիայն գործիքը (լայն հարթակի փոխարեն) կարող է դեռևս նախընտրելի լինել մասնագետի համար, չնայած Snyk-ից անցած մի քանի G2 գրախոսներ հատուկ նշել են Այկիդոն որպես «ավելի ամբողջական»։
- Վաճառողի պահանջները պահանջում են անկախ ստուգում → Համեմատական վիճակագրությունը (85%-ով պակաս կեղծ դրականներ, «ավելի մեծ ծածկույթ, քան Սնիկը») ստացվել է Այկիդոյի սեփական մարքեթինգային տվյալներից. արժե ստուգել ձեր սեփական փորձարկումից առաջ։ commitթինգ
💲 Գինը։
- Այկիդոյի հրապարակված հիմնական պլանը սկսվում է €3,240/տարի (ներառյալ 10 օգտատեր); Pro պլանը €6,480/տարի (ներառյալ 10 օգտատեր) — երկուսն էլ ֆիքսված, հրապարակված գներ են, ի տարբերություն Snyk-ի յուրաքանչյուր գործառույթի, յուրաքանչյուր մշակողի մոդելի։
- Ի հակադրություն, Այկիդոյի սեփական համեմատությունը ցույց է տալիս Սնիկի մոտավորապես համարժեք թիմային մակարդակը՝ €9,167/տարի մինչև 10 օգտատիրոջ համար — Aikido-ն սա դիտարկում է որպես մինչև 65% խնայողություն, չնայած սա մատակարարի կողմից տրամադրված համեմատություն է, այլ ոչ թե անկախ չափանիշ։
- Հասանելի է անվճար մակարդակ, վարկային քարտ անհրաժեշտ չէ, առաջին սկանավորման արդյունքները՝ մեկ րոպեից էլ պակաս ժամանակում։
- Aikido-ի Հաճախակի տրվող հարցերի բաժնում նշվում է, որ այն գանձում է ֆիքսված, թափանցիկ վճար և չի պահանջում նվազագույն ծախս (օրինակ՝ մոտ 20 հազար դոլար) աջակցություն ստանալու համար՝ ի տարբերություն Snyk-ի կողմից աջակցության մակարդակների և յուրաքանչյուր գործառույթի/յուրաքանչյուր մշակողի մասշտաբավորման վերաբերյալ հաղորդված պրակտիկայի։
- Ի տարբերություն Snyk-ի հրապարակած $25/մշակող/ամիս թիմային գնի՝ գումարած առանձին վճարովի հավելումներ SCA, IaC, Կոնտեյներ և այլն, Այկիդոն միավորում է հիմնական մոդուլները (SCA, SAST, DAST, CSPM, գաղտնիքներ, վնասակար ծրագրերի հայտնաբերում) դեպի իր հիմնական մակարդակները։
3. Սնիկ SCA Գործիք

Տեսություն. Snyk-ը Sca Security-ի ամենահայտնի գործիքներից մեկն է, որը լայնորեն տարածված է իր ծրագրավորող-առաջին մոտեցման և էկոհամակարգի ուժեղ ինտեգրացիաների համար: Սկզբից այն թույլ է տալիս թիմերին հայտնաբերել և շտկել խոցելիությունները անմիջապես իրենց մշակման միջավայրերում, ինչը այն հատկապես գրավիչ է դարձնում ճկուն DevSecOps աշխատանքային հոսքերի համար:
Այնուամենայնիվ, չնայած այն լայնորեն ընդունված է, Սնիկը հիմնականում կենտրոնանում է SCA և չունի առաջադեմ հնարավորություններ, ինչպիսիք են հասանելիության վերլուծությունը, շահագործման գնահատման մակարդակը և իրական ժամանակում վնասակար ծրագրերի հայտնաբերումը: Արդյունքում, դրա ծածկույթը կարող է անբավարար լինել ավելի համապարփակ բաց կոդով անվտանգություն փնտրող թիմերի համար:
Առանցքային Նկարագրություն:
- Մշակողի վրա կենտրոնացած ինտեգրացիա → Մասնավորապես աշխատում է IDE-ներում, Git-ում և CI/CD pipelines՝ խոցելիությունները հայտնաբերելու համար դեռևս կոդավորման փուլում և pull requests.
- Ռիսկի վրա հիմնված առաջնահերթություն → Համատեղում է EPSS-ը, CVSS-ը, շահագործման հասունությունը և հասանելիությունը՝ դինամիկ ռիսկի գնահատական ստեղծելու համար։
- Ավտոմատացված շտկումներ → Մասնավորապես, ապահովում է մեկ սեղմումով pull requests առաջարկվող թարմացումներով և թարմացման ուղիներով՝ վերականգնումը արագացնելու համար։
- Շարունակական մոնիտորինգ → Հետևաբար, հետևում է տարբեր միջավայրերում նոր բացահայտված խոցելիություններին և թիմերին տեղեկացնում է իրական ժամանակում։
- Լիցենզիաների և համապատասխանության կառավարում → Բացի այդ, աջակցում է կառավարման քաղաքականությանը և լիցենզիաների կիրառմանը՝ հարմարեցվող հաշվետվությունների և ավտոմատացման միջոցով։
Դեմ:
- Վնասակար ծրագրերի հայտնաբերում չկա → Չի պաշտպանում անհայտ վնասակար ծրագրերից կամ մատակարարման շղթայի հարձակումներից, ինչպիսին է typosquatting-ը։
- Սահմանափակ մատակարարման շղթայի ծածկույթ → Կենտրոնանում է միայն հայտնի CVE-ների վրա՝ առանց անոմալիաների հայտնաբերման կամ կառուցման ամբողջականության առանձնահատկությունների։
- Գնագոյացումը արագ աճում է → Քանի որ բոլոր ապրանքները վաճառվում են առանձին, ծախսերը կախված են յուրաքանչյուր մասնակցից և գործառույթից, ինչը դժվարացնում է բյուջեի կառավարումը մեծ թիմերում։
💲 Գին*:
- Սկսվում է 200 թեստ/ամիս թիմային պլանով — սակայն, SCA Այն չի ներառված և պետք է գնվի որպես լրացուցիչ փաթեթ։ Այն նաև չի կարող ինքնուրույն աշխատել առանց հիմնական պլանի։
- Հատկանիշները վաճառվում են առանձին — Snyk-ի գնագոյացումը մոդուլային է, որը պահանջում է անհատական գնումներ SCA, Կոնտեյներների անվտանգություն, IaC, Գաղտնիքներ և այլն։
- Ընդհանուր արժեքի սանդղակները մեկ հատկանիշի համար — գնագոյացումը կախված է ընտրված գործառույթների քանակից, և բոլորը միասին գանձվում են նույն պլանի շրջանակներում։
- Լրիվ ծածկույթի համար հրապարակային գնագոյացում չկա — ձեզ անհրաժեշտ կլինի անհատական գնանշում։ Հետևաբար, ծախսերը արագորեն աճում են օգտագործման և թիմի չափի աճին զուգընթաց։
4. Սև բադ՝ ըստ Synopsis-ի SCA Գործիք
Տեսություն. Synopsys-ի Black Duck-ը ծրագրային ապահովման կազմի վերլուծության ամենահեղինակավոր գործիքներից մեկն է, որը հատկապես կենտրոնացած է բաց կոդով և երրորդ կողմի կոդում ռիսկերի բացահայտման և կառավարման վրա: Դրան հասնելու համար այն ապահովում է ծրագրային ապահովման մատակարարման շղթայի խորը տեսանելիություն՝ սկանավորման տեխնոլոգիաների համադրության միջոցով, և առաջարկում է լիցենզիայի համապատասխանության և… SDLC ինտեգրում:
Այնուամենայնիվ, այն կարող է դժվար կառավարելի լինել որոշ թիմերի համար և, ավելի կարևորը, չունի մշակողների համար նախատեսված օգտագործման հեշտություն և իրական ժամանակում վնասակար ծրագրերից պաշտպանություն: Հետևաբար, թիմերը կարող են դժվարությունների հանդիպել՝ այն արագ զարգացող DevSecOps աշխատանքային հոսքերում անխափան ներդնելու փորձերի ժամանակ:
Առանցքային Նկարագրություն:
- Համապարփակ բաղադրիչների վերլուծություն → Սկանավորում է խոցելիությունները, լիցենզիայի համապատասխանությունը և որակի ռիսկերը՝ ելակետային կոդում, երկուական ֆայլերում, արտեֆակտներում և կոնտեյներներում։
- Բազմակի սկանավորման տեխնիկաներ → Աջակցում է կախվածության, բինար, կոդի տպագրության և հատվածների վերլուծությանը՝ նույնիսկ չհայտարարագրված բաղադրիչները հայտնաբերելու համար։
- Ռիսկերի առաջնահերթություն → Մասնավորապես օգտագործում է Black Duck անվտանգության խորհրդատվությունները՝ լրջությունը, ազդեցությունը և համատեքստը գնահատելու համար՝ հնարավորություն տալով ավելի տեղեկացված շտկումներ կատարել։
- Քաղաքականության կառավարում և ավտոմատացում → Համապատասխանաբար, թույլ է տալիս կիրառել բաց կոդի օգտագործման քաղաքականություններ մշակման, կառուցման և տեղակայման փուլերում։
- SBOM Ստեղծում և մոնիթորինգ → Ստեղծել, ներմուծել և վերահսկել SBOMs-ը՝ SPDX/CycloneDX աջակցությամբ՝ թափանցիկության և համապատասխանության համար։
Դեմ:
- Իրական ժամանակում վնասակար ծրագրերի հայտնաբերում չկա → Բաց կոդով կախվածություններում հնարավոր չէ կանխարգելիչ կերպով հայտնաբերել կամ արգելափակել վնասակար ծրագրերը։
- Ծանր գործառնական ծախսեր → Իր խորության շնորհիվ, այն կարող է ռեսուրսների մեծ ծախս պահանջել տարբեր միջավայրերում տեղակայելու, մասշտաբավորելու և պահպանելու համար։
- Մշակողի սահմանափակ փորձ → Նաև բացակայում է IDE-ի անխափան ինտեգրումը և մշակողի համար նախատեսված UX-ը, ինչը կարող է դանդաղեցնել կիրառումը և մեծացնել ճարտարագիտական թիմերի միջև առկա խնդիրները։
💲 Գին*:
- Սկսվում է տարեկան 525 դոլարից մեկ թիմի անդամի համար (Անվտանգության տարբերակ) — տարեկան հաշվարկով, առնվազն 20 օգտատեր.
- ճկունություն չկա — բոլոր օգտատերերը պետք է հավասարապես լիցենզավորված լինեն ամբողջ կազմակերպությունում։
- Մատակարարման շղթայի տարբերակը պահանջում է հատուկ գնագոյացում — անհրաժեշտ է առաջադեմ գործառույթների համար, ինչպիսիք են երկուական սկանավորումը, հատվածների վերլուծությունը և SBOM ավտոմատացում:
5. Վերակոդ SAST Գործիք
Տեսություն. Veracode-ի ծրագրային ապահովման կազմի վերլուծություն (SCA) դրա ավելի լայն կիրառական անվտանգության հարթակի մի մասն է։ Մասնավորապես, այն կենտրոնանում է բաց կոդով բաղադրիչների խոցելիությունների և լիցենզավորման ռիսկերի բացահայտման վրա՝ մեծ շեշտադրմամբ enterprise համապատասխանություն և քաղաքականության կիրառում:
Այնուամենայնիվ, չնայած այն լավ ինտեգրված է Veracode էկոհամակարգին, այն, ի վերջո, զուրկ է ավելի խորը շահագործման համատեքստից և մշակողների համար հարմար ավտոմատացման գործառույթներից, որոնք հանդիպում են ավելի ժամանակակից ծրագրային կազմի վերլուծության գործիքներում: Արդյունքում, թիմերը կարող են ավելի դժվար գտնել իրական սպառնալիքների առաջնահերթությունը կամ արդյունավետ կերպով կարգավորել դրանց վերացումը արագ զարգացող մշակման միջավայրերում:
Առանցքային Նկարագրություն:
- Ինտեգրված AppSec հարթակ → SCA աշխատում է որպես Veracode-ի համապարփակ փաթեթի մաս, այդպիսով հեշտացնելով անվտանգության ջանքերը ստատիկ, դինամիկ և բաց կոդով թեստավորման ընթացքում։
- Ավտոմատացված սկանավորում → Ավտոմատ կերպով հայտնաբերում է բաց կոդով բաղադրիչների խոցելիությունները, հատկապես պլանավորված կամ ակտիվացված կոդի վերլուծության ընթացքում։
- Մանրամասն հաշվետվություն → Հետևաբար, տրամադրում է համապարփակ զեկույցներ խոցելիությունների և լիցենզիաների համապատասխանության վերաբերյալ՝ աջակցելու համար enterprise- մակարդակի ռիսկերի կառավարում։
- Քաղաքականության կիրարկում → Հնարավորություն է տալիս կազմակերպություններին հետևողականորեն սահմանել և կիրառել անվտանգության և համապատասխանության քաղաքականությունները բոլոր ոլորտներում pipelines.
Դեմ:
- EPSS կամ հասանելիության վերլուծություն չկա → Արդյունքում, բացակայում է խոցելիությունների առաջնահերթությունը՝ հիմնված շահագործման կամ կատարման ժամանակի համապատասխանության վրա։
- Վնասակար ծրագրերի հայտնաբերում չկա → Հնարավոր չէ իրական ժամանակում կանխարգելիչ կերպով նույնականացնել կամ արգելափակել վնասակար բաց կոդով բաղադրիչները։
- Ավելի քիչ հարմար է մշակողների համար → Բացի այդ, դրա հարթակակենտրոն դիզայնը կարող է սահմանափակել բազմազան մշակման գործիքների և աշխատանքային հոսքերի հետ անխափան ինտեգրումը։
💲 Գին*:
- Միջին պայմանագրի արժեքը տարեկան կազմում է $18,633 — հիմնված իրական հաճախորդների գնումների տվյալներ.
- Ոչ մի ամբողջական պլան, սակայն, SCA Լրիվ ծածկույթի համար պետք է գնվի Veracode-ի այլ լուծումների հետ միասին։
- Անհրաժեշտ են անհատական գնանշումներ, որպես արդյունք, թափանցիկ կամ ինքնասպասարկման գնագոյացում հասանելի չէ։
6. Sonatype Nexus-ի կյանքի ցիկլը
Տեսություն. Սոնատիպի կյանքի ցիկլ հզոր SCA գործիք, որը մշակվել է թիմերին օգնելու կառավարել բաց կոդով անվտանգությունը և կառավարումը ծրագրային ապահովման մշակման ողջ կյանքի ցիկլի ընթացքում: Սկսելու համար այն առաջարկում է օգտակար գործառույթներ, ինչպիսիք են քաղաքականության ավտոմատացված կիրառումը, իրական ժամանակում ռիսկերի հայտնաբերումը և գործիքներ, որոնք օգնում են մշակողներին արագ լուծել խնդիրները:
Այնուամենայնիվ, դրա հիմնական գործառույթներից շատերը պահանջում են լրացուցիչ հարթակային բաղադրիչներ: Բացի այդ, գնագոյացումը բաժանված է տարբեր մոդուլների միջև, ինչը դժվարացնում է նախապես ամբողջական արժեքը հասկանալը: Արդյունքում, ավելի պարզ և կանխատեսելի լուծում փնտրող թիմերը կարող են դժվարություններ ունենալ ինչպես տեղադրման, այնպես էլ բյուջեի կառավարման հարցում:
Առանցքային Նկարագրություն:
- Ավտոմատացված կառավարում → Մշակման ողջ ընթացքում կիրառում է անհատական անվտանգության և լիցենզավորման քաղաքականություններ, CI/CDև տեղակայում pipelines. Այս կերպկազմակերպությունները կարող են պահպանել հետևողականությունը standards բոլոր թիմերում։
- Իրական ժամանակում խոցելիության հայտնաբերում → Անընդհատ վերահսկում է հայտնի խոցելիությունները և լիցենզավորման ռիսկերը բաց կոդով բաղադրիչներում։ Որպես արդյունք, թիմերն ավելի արագ են իրազեկվում ի հայտ եկող սպառնալիքների մասին։
- Արհեստական բանականության վրա հիմնված կախվածության կառավարում → Ավտոմատ կերպով կիրառում է բացառություններ և արդիականացումներ՝ հիմնվելով դինամիկ ռիսկերի գնահատման վրա։ Դեռ ավելին, սա նվազեցնում է ձեռքի աշխատանքը և բարելավում հետևողականությունը։
- Առաջնահերթությունների որոշման շարժիչ → Օգտագործում է հասանելիություն և իրական ժամանակի ազդանշաններ՝ ամենաազդեցիկ սպառնալիքները վերացման համար բացահայտելու համար։ Հետեւաբար, մշակողները կարող են կենտրոնանալ իսկապես կարևորի վրա՝ աղմուկի միջով տեսակավորելու փոխարեն։
- Երեվակիչ Dashboard → Կենտրոնացնում է մշակողների համար նախատեսված պատկերացումները իրենց առկա գործիքների մեջ՝ ներդնումը բարելավելու և արձագանքման ժամանակը կրճատելու համար։ Հատկապես, սա բարելավում է անվտանգության և ինժեներական համագործակցությունը։
- SBOM կառավարում → Առաջարկում է արտահանում SPDX և CycloneDX ձևաչափերով։ Սակայն, լրիվ ավտոմատացումը և համապատասխանության աջակցությունը կարող են պահանջել լրացուցիչ բաղադրիչներ։
Դեմ:
- Իրական ժամանակում վնասակար ծրագրերի հայտնաբերում չկա → Արդյունքում, այն չունի նախաձեռնողական պաշտպանություն վնասակար բաց կոդով փաթեթների դեմ, որոնք կարող են վտանգել ձեր pipeline.
- Մոդուլային հարթակի պահանջները → Այլ կերպ ասած, հիմնական գործառույթները գործում են միայն այն դեպքում, եթե ավելացնեք լրացուցիչ գործիքներ, ինչպիսիք են IQ Server-ը, SBOM Մենեջեր կամ Firewall:
- Մասնատված գնագոյացման մոդել → Հետևաբար, թիմերը պետք է գնեն բազմաթիվ լիցենզիաներ և հավելումներ, ինչը մեծացնում է ինչպես արժեքը, այնպես էլ կարգավորման բարդությունը՝ ձեր աճի հետ մեկտեղ։
💲 Գին*:
- Սկսվում է $57.50/ամսական մեկ օգտատիրոջ համար; սակայն, այն նաև պահանջում է առանձին IQ Server լիցենզիա, որը հասանելի է միայն հատուկ գնանշման միջոցով։
- Լրացուցիչ, միասնական գնագոյացում չկա, այնպիսի հատկանիշներ, ինչպիսիք են SBOM, Firewall-ը և Container Security-ն պետք է գնվեն առանձին։
- Որպես արդյունք, լիցենզավորման մասնատված մոդելը հանգեցնում է ընդհանուր արժեքի աճի՝ գործիքների, օգտատերերի քանակի և տեղակայման կարգավորումների հիման վրա։
7. Ջֆրոգի ռենտգեն SCA Գործիք
Տեսություն. ՋեյՖրոգ Xray ծրագրային կազմի վերլուծության գործիք է, որը մշակված է բինար ֆայլերը, կոնտեյներները և բաց կոդով փաթեթները պաշտպանելու համար: Այն սերտորեն ինտեգրվում է JFrog հարթակի հետ՝ առաջարկելով վաղ հայտնաբերում և շարունակական մոնիթորինգ ամբողջ ընթացքում: SDLCԱրդյունքում, մշակողները կարող են վաղ հայտնաբերել ռիսկերը՝ առանց փոխելու դրանց աշխատանքի եղանակը։
Այնուամենայնիվ, դրա ամենաառաջադեմ գործառույթներից մի քանիսը, ինչպիսիք են վնասակար ծրագրերի հայտնաբերումը և խորը ռիսկի գնահատումը, կախված են սեփական համակարգերից: Բացի այդ, այս գործառույթներին մուտք գործելը հաճախ պահանջում է լրացուցիչ մոդուլներ գնել: Հետևաբար, թիմերը կարող են լրացուցիչ ծախսերի և բարդությունների բախվել տեղադրման ընթացքում:
Առանցքային Նկարագրություն:
- Ռեկուրսիվ սկանավորում → Սկանավորում է բինար ֆայլերի, կոնտեյներների և բաց կոդով փաթեթների խորքը։ Արդյունքում, դուք ստանում եք խոցելիությունների և լիցենզիոն ռիսկերի ամբողջական տեսանելիություն։
- Վնասակար ծրագրերի և սպառնալիքների հայտնաբերում → Օգտագործում է ներքին սպառնալիքների մասին տեղեկատվություն՝ վնասակար բաղադրիչները հայտնաբերելու համար: Հատկանշական է, որ սա ներառում է նաև CVE հանրային հոսքերում չնշված ռիսկերը:
- SBOM և VEX աջակցություն → Ստեղծում է SPDX և CycloneDX SBOMVEX ծանոթագրություններով։ Այլ կերպ ասած, այն օգնում է թիմերին մնալ համապատասխան և պատրաստ աուդիտի։
- Գործառնական ռիսկի քաղաքականություն → Արգելափակում է անվստահելի փաթեթները՝ հիմնվելով տարիքի, մասնակիցների ակտիվության և օգտագործման միտումների վրա։ Հետևաբար, ռիսկային բաղադրիչները վաղաժամ բացառվում են։
- IDE և CI/CD Ինտեգրում → Իրական ժամանակում հետադարձ կապ է տրամադրում անմիջապես մշակողների գործիքներում և pipelineԱյս կերպ անվտանգությունն ապահովվում է առանց առաքումը դանդաղեցնելու։
- Անվտանգության հետազոտությունների վրա հիմնված → Հարստացնում է CVE-ները ներքին հետազոտություններից ստացված համատեքստային պատկերացումներով։ Այդ նպատակով թիմերը ավելի լավ պարզություն են ստանում իրական ռիսկերի վերաբերյալ։
Դեմ:
- Շահագործելիության գնահատման բացակայություն (օրինակ՝ EPSS) → Ուստի, առաջնահերթության սահմանմանը պակասում է կատարման ժամանակի և հասանելիության համատեքստը։
- Սերտորեն կապված է JFrog էկոհամակարգի հետ → Սրա պատճառով, այն իդեալական է միայն JFrog-ում արդեն իսկ գտնվող օգտատերերի համար։ Առանձին օգտագործումը սահմանափակ է։
- Ավելի առաջադեմ գործառույթները պահանջում են լրացուցիչ լիցենզիա → Օրինակ,, այնպիսի հնարավորություններ, ինչպիսիք են «Advanced Security»-ը կամ «Runtime Integrity»-ը, հասանելի են միայն բարձրակարգ պլաններում։
💲 Գին*:
- Սկսվում է 960 դոլարից/ամսական: SCA հատկանիշները փակված են ետևում Enterprise X մակարդակ։
- Լրացուցիչ, հիմնական գործառույթները, ինչպիսիք են փաթեթների կուրացումը և կատարման ժամանակի ամբողջականությունը, վաճառվում են առանձին։
- Վերջիվերջո, գները մասնատված են և արագ աճում են հավելումների և տեղակայման մասշտաբի հետ մեկտեղ։
8. Չեքմարկս Ուան SCA
Տեսություն. Չեքմարկս Ուան SCA ապահովում է ծրագրային ապահովման կազմի վերլուծություն՝ որպես ավելի լայն կիրառական անվտանգության հարթակի մաս: Մասնավորապես, այն օգնում է հայտնաբերել բաց կոդով խոցելիությունները, լիցենզիայի ռիսկերը և վնասակար փաթեթները՝ առաջարկելով առաջադեմ գործառույթներ, ինչպիսիք են շահագործելի ուղիների հայտնաբերումը և SBOM Սերունդ:
Այնուամենայնիվ, այն չունի ներկառուցված վնասակար ծրագրերից պաշտպանություն ամբողջ համակարգում SDLC և չի առաջարկում իրական ժամանակում, հասանելիության վրա հիմնված առաջնահերթություն: Ավելին, այլ հարթակներում սովորաբար միավորված հնարավորությունները այստեղ պահանջում են առանձին մոդուլներ: Արդյունքում, դրա կախվածությունը enterprise Լիցենզավորումը և մոդուլային հավելումները կարող են զգալիորեն մեծացնել անվտանգության թիմերի համար ինչպես բարդությունը, այնպես էլ արժեքը։
Առանցքային Նկարագրություն:
- Շահագործելի ուղու հայտնաբերում → Ընդգծում է, թե որ խոցելիություններն են իրականում հասանելի աշխատանքի ընթացքում։ Որպես արդյունք, թիմերը կարող են առաջնահերթություն տալ այն բանին, ինչը իսկապես կարևոր է։
- Վնասակար փաթեթի հայտնաբերում → Նույնականացնում է զենքի վերածված բաց կոդով բաղադրիչները։ Այս եղանակով, մատակարարման շղթայի սպառնալիքները արգելափակվում են նախքան արտադրության հասնելը։
- Մասնավոր փաթեթների սկանավորում → Սկանավորում է սեփական և ներքին փաթեթները, նույնիսկ եթե դրանք նշված չեն հանրային գրանցամատյաններում։ Ուստի, թաքնված ռիսկերը աննկատ չեն մնում։
- Լիցենզիայի ռիսկի վերլուծություն → Նշում է բաց կոդով լիցենզիայի խնդիրները՝ ներկայացնելով հստակ, գործնականում կիրառելի հաշվետվություններ։ Այս կերպ, իրավական և համապատասխանության ռիսկերը ավելի հեշտ են կառավարել։
- SBOM Սերունդ → SPDX և CycloneDX արտահանումներ SBOMs մեկ սեղմումով։ Ըստ այդմ, այն պարզեցնում է աուդիտները և աջակցում է կարգավորող պահանջներին։
- Արհեստական բանականության կողմից ստեղծված կոդերի սկանավորում → Վերլուծում է արհեստական բանականության օգնությամբ ստեղծված կոդը՝ թաքնված անվտանգության ռիսկերի և քաղաքականության խախտումների համար։ Հետեւաբար, դուք կպահպանեք վերահսկողությունը, նույնիսկ գեներատիվ կոդ օգտագործելիս։
Դեմ:
- Իրական ժամանակում վնասակար ծրագրերի հայտնաբերում չկա → Բացակայում է ի հայտ եկող սպառնալիքների անընդհատ վարքային սկանավորումը։
- Ոչ մի բնիկ CI/CD or pipeline ինտեգրման համար SCA → Դրա փոխարեն, այն հենվում է Checkmarx հարթակի ավելի լայն ինտեգրման վրա, որն ավելացնում է կարգավորման ծախսեր։
- Մոդուլային կարգավորումը մեծացնում է բարդությունը → Լրիվ SCA Ծածկույթը կարող է պահանջել համատեղել Checkmarx-ի այլ լուծումների հետ։
- Միայն անհատական լիցենզավորում → Առանց ինքնասպասարկման գնագոյացման, բյուջետավորումը և գնումները դառնում են և՛ պակաս կանխատեսելի, և՛ ավելի ժամանակատար։
💲 Գին*:
- Սկսվում է enterprise- մակարդակի գնագոյացում. հաղորդված տեղակայումներ տատանվում տարեկան 75,000-ից մինչև 150,000 դոլար.
- Ոչ մի ամբողջական պլան, փոխարենը, SCA բազմաթիվ մոդուլային լուծումներից մեկն է. լիարժեք ծածկույթը պահանջում է մի քանի գործիքների միավորում:
9. Սեմգրեպ SCA Գործիք
Տեսություն. Semgrep մատակարարման շղթան թեթև է SCA լուծում, որը նախատեսված է մշակողների համար: Այն նվազեցնում է տագնապի հոգնածությունը՝ օգտագործելով հասանելիության վրա հիմնված առաջնահերթություն և առաջարկում է հիմնական հնարավորություններ, ինչպիսիք են լիցենզիայի համապատասխանությունը, SBOM ստեղծում և գործնականում կիրառելի շտկում։
Այնուամենայնիվ, այն չունի կարևորագույն պաշտպանություններ CI/CD pipelineներ, կառուցել համակարգեր և վնասակար ծրագրերի սպառնալիքներ: Արդյունքում, ծրագրային ապահովման մատակարարման շղթայի հիմնական փուլերը մնում են բաց, ինչը սահմանափակում է դրա պիտանիությունը համապարփակ AppSec ծրագրերի համար:
Առանցքային Նկարագրություն:
- Հասանելիության վրա հիմնված առաջնահերթություն → Նշում է միայն աշխատանքի ընթացքում ակտիվացված խոցելիությունները։
- Լիցենզիայի համապատասխանության վերահսկողություն → Արդյունքում, այն կարող է արգելափակել ռիսկային փաթեթները անմիջապես PR մակարդակում՝ կանխելու համար խախտումների միաձուլումը։
- SBOM Սերունդ → Աջակցում է CycloneDX-ին՝ ամբողջական կախվածության որոնմամբ։
- Մշակողի վրա կենտրոնացած UX → Ինտեգրվում է IDE-ների, GitHub-ի, GitLab-ի և հայտնիների հետ CI/CD գործիքներ.
- Վերականգնման վերաբերյալ պատկերացումներ → Այդ պատճառով այն ընդգծում է ազդակիր կոդի տողերը և տրամադրում է քայլ առ քայլ ուղեցույց՝ շտկումները հեշտացնելու համար։
Դեմ:
- Ոչ CI/CD or Build Security → Հետևաբար, այն չի կարող ապահովել pipelineներ, կառուցվածքներ կամ արտադրական արտեֆակտներ։
- Վնասակար ծրագրերի հայտնաբերում չկա → Հետևաբար, այն չի կարող նույնականացնել վնասակար փաթեթները ձեր ծրագրային ապահովման մատակարարման շղթայում։
- Մասնատված հատկանիշների հավաքածու → Պահանջվում են առանձին գնումներ «Կոդ», «Մատակարարման շղթա» և «Գաղտնիքներ» մոդուլների համար։
- Ծախսերի արագ մասշտաբավորում → Փաստորեն, մասնակիցների վրա հիմնված գնագոյացումը արագորեն աճում է թիմի չափի հետ մեկտեղ։
💲 Գին*:
- Սկսվում է $40/ամիս մեկ մասնակցի համար մեկ ապրանքի համար.
- Ոչ մի «ամեն ինչ մեկում» հարթակ: պետք է յուրաքանչյուր ապրանքը առանձին գնել՝ ամբողջը ծածկելու համար SDLC.
- Լիցենզիայի ամրագրումբոլոր մասնակիցները պետք է հավասարապես լիցենզավորված լինեն բոլոր մոդուլների համար։
10. Mend.io SCA Գործիք
Տեսություն.
Mend.io SCA բաց կոդով խոցելիությունները, լիցենզիայի հետ կապված խնդիրները և մատակարարման շղթայի սպառնալիքները գտնելու և շտկելու համար կառուցված ամբողջական AppSec հարթակի մի մասն է։ Մասնավորապես, այն առաջարկում է հասանելիության վերլուծություն և խելացի առաջնահերթություն՝ ձեզ օգնելու կենտրոնանալ իրական ռիսկերի, այլ ոչ թե միայն CVE-ի հում հաշվարկների վրա։
Այնուամենայնիվ, հիմնական գործառույթների մեծ մասը հասանելի է միայն a-ով premium լիցենզիա: Արդյունքում, ճկունություն փնտրող թիմերը կարող են ստիպված լինել վճարել ամբողջական փաթեթի համար, ինչը կարող է բարձրացնել ընդհանուր ծախսերը և սահմանափակել կիրառումը:
Առանցքային Նկարագրություն:
- Հասանելիության վերլուծություն → Նշում է միայն ձեր կոդում իրականում շահագործելի խոցելիությունները։ Հետևաբար, թիմերը ժամանակ չեն վատնում ցածր ռիսկի խնդիրների վրա։
- EPSS-ի վրա հիմնված ռիսկերի առաջնահերթություն → CVSS-ի ծանրության գնահատականները համատեղում է շահագործման տվյալների հետ՝ դասակարգելու համար ամենակարևոր սպառնալիքները: Հետևաբար, մշակողները կարող են նախ շտկել այն, ինչը հրատապ է:
- Լիցենզիայի համապատասխանության մասին ծանուցումներ → Վաղ փուլում հայտնաբերում է խնդրահարույց բաց կոդով լիցենզիաները և աջակցում է իրական ժամանակում կիրառմանը։ Այս կերպ դուք նվազեցնում եք իրավական և գործառնական ռիսկերը։
- SBOM Սերունդ → Արտադրում է մեքենայական ընթերցելի SBOMs-ը SPDX և CycloneDX ձևաչափերով։ Այդ նպատակով այն օգնում է ձեզ մնալ համապատասխան և պատրաստ աուդիտի։
Դեմ:
- Վնասակար ծրագրերի հայտնաբերում չկա → Բացակայում է վնասակար բաց կոդով փաթեթների կանխարգելիչ սկանավորումը, ինչը բացեր է թողնում մատակարարման շղթայի պաշտպանության մեջ։
- Սահմանափակ շահագործելիության համատեքստ → Չնայած այն ներառում է EPSS, Mend SCA չի ապահովում կատարման ժամանակի մակարդակի հասանելիություն կամ ֆունկցիաների խորը հետևողականություն։
- Սահմանափակված անհատական քաղաքականության ավտոմատացում → Ավելի մասնագիտացված հարթակների համեմատ՝ խոցելիությունների արգելափակման կամ նախնական միավորման կիրառման համար ավելի քիչ մանրացված ավտոմատացում։
- Հարթակի ինտեգրացիայից մեծ կախվածություն → SCA առանձնահատկությունները սերտորեն կապված են Mend-ի ամբողջական փաթեթի հետ, ինչը սահմանափակում է այլ գործիքներ օգտագործող թիմերի ճկունությունը SDLC.
💲 Գին*:
- Սկսվում է տարեկան 1,000 դոլարից մեկ ներդրող մշակողի համար — ներառում է SCA, SAST, կոնտեյների սկանավորում և այլն։
- Լրացուցիչ վճարներ են կիրառվում Mend AI-ի համար Premium, DAST, API անվտանգություն և աջակցության ծառայություններ, հետևաբար, առաջադեմ պաշտպանությունը զգալիորեն ավելացնում է բազային գինը։
- Օգտագործման վրա հիմնված ճկունություն չկա, որպես արդյունք, ծախսերը կտրուկ աճում են թիմի չափի և գործառույթների ներդրման հետ մեկտեղ։
Կարևոր առանձնահատկություններ, որոնք պետք է հաշվի առնել ընտրության ժամանակ SCA Գործիք
Վերանայված գործիքների դեպքում, սրանք այն չափանիշներն են, որոնք ամենակարևորն են տեղեկացված ընտրության համար։cisիոն:
Հասանելիության վերլուծություն։ Յուրաքանչյուր անցումային կախվածության մեջ յուրաքանչյուր CVE-ն նշող գործիքը ավելի շատ աղմուկ է առաջացնում, քան ազդանշան։ Հասանելիության վերլուծություն որոշում է, թե արդյոք խոցելի կոդը իրականում կատարվում է աշխատանքի ընթացքում, վերացնելով անտեղի գտածոների մեծ մասը և թույլ տալով թիմերին կենտրոնանալ իրական ռիսկի վրա։
CVSS-ից այն կողմ շահագործելիության չափանիշներ։ CVSS ծանրության միավորները միայնակ իրական ռիսկի վատ ցուցանիշ են։ Գործիքներ, որոնք ներառում են EPSS միավորներ և հայտնի շահագործման հասանելիությունը զգալիորեն ավելի ճշգրիտ պատկերացում են տալիս այն մասին, թե որ խոցելիություններն են, հավանաբար, թիրախավորվելու։
Վերականգնման ռիսկերի մասին իրազեկվածություն։ Կախվածությունը թարմացնելով՝ խոցելիության շտկումը կարող է նոր խոցելիություններ առաջացնել կամ խափանել կառուցվածքը։ Գործիքներ, որոնք ցույց են տալիս թարմացման ամբողջական փոխզիջումը նախքան դրա կիրառումը, ինչպես դա անում է Xygeni-ն՝ Վերականգնման ռիսկի վերլուծություն, կանխելով շտկման միջոցով նոր խնդիրների առաջացումը։
Իրական ժամանակում վնասակար ծրագրերի հայտնաբերում։ CVE տվյալների բազաները ներառում են միայն հրապարակված փաթեթներում առկա հայտնի խոցելիությունները: Մատակարարման շղթայի հարձակումները ավելի ու ավելի հաճախ օգտագործում են CVE չունեցող վնասակար փաթեթներ՝ հիմնվելով տպագրական սխալների, կախվածությունների խառնաշփոթի կամ պահպանողների հաշիվների վնասման վրա: Միայն վարքագծի վրա հիմնված, իրական ժամանակում վնասակար ծրագրերի հայտնաբերմամբ գործիքները կարող են լուծել սպառնալիքների այս դասը:
CI/CD ինտեգրում իրավապահ կարողությունների հետ։ Սկանավորումը արժեքավոր է միայն այն դեպքում, եթե հայտնաբերված տվյալները կարող են կանխել անվտանգ կոդի արտադրություն հասնելը։ Քաղաքականության՝ որպես կոդի կիրառումը pull requests և pipeline դարպասների նորադարձներ SCA խորհրդատվական գործիքից վերածվելով իրական անվտանգության վերահսկողության։
Լիցենզիայի համապատասխանության կառավարում։ Բաց կոդով լիցենզիայի պարտավորությունները իրավական ռիսկ են, այլ ոչ թե միայն անվտանգության։ Լավագույնը SCA գործիքները հետևում են լիցենզիաներին ուղիղ և անցումային կախվածությունների միջև, նշում են քաղաքականության խախտումները և աջակցում SBOM համապատասխանության հաշվետվության ստեղծում։
SBOM Սերունդ: Ծրագրային ապահովման նյութերի ցանկը գնալով ավելի շատ է պահանջվում հաճախորդների, կարգավորող մարմինների և այնպիսի շրջանակների կողմից, ինչպիսիք են՝ CISԱ և ԵՄ կիբերդիմակայունության մասին օրենքը։ Ստուգեք, որ գործիքը ստեղծում է SBOMCycloneDX և SPDX ձևաչափերով՝ ըստ պահանջի, որպես մաս standard աշխատանքային հոսք, ոչ թե որպես premium Ավելացնել.
Ինչպես ընտրել ճիշտը SCA Գործիք
Եթե ձեր հիմնական կարիքը մշակողների կողմից ներգրավումն է՝ նվազագույն խնդիրներով. Snyk-ը կամ Semgrep Supply Chain-ը առաջարկում են ամենացածր շփման կետերը՝ ուժեղ IDE և Git ինտեգրացիայով և մշակողների համար հարմար UX-ով։
Եթե լիցենզիայի համապատասխանությունը և բինար վերլուծությունը առաջնահերթություն են, ապա՝ Black Duck-ը մնում է ամենահիմնարար տարբերակը բարդ լիցենզիոն կառավարման պահանջներ և մեծ ժառանգական կոդային բազաներ ունեցող կազմակերպությունների համար։
Եթե դուք արդեն գտնվում եք որոշակի էկոհամակարգում. JFrog Xray JFrog հարթակի օգտատերերի համար, Checkmarx One՝ Checkmark-ը գործարկող թիմերի համար SASTև Veracode SCA Veracode հարթակի բոլոր հաճախորդները առաջարկում են բնական ինտեգրում իրենց համապատասխան էկոհամակարգերի շրջանակներում։
Եթե ձեզ անհրաժեշտ է իրական վնասակար ծրագրերից պաշտպանություն՝ CVE հայտնաբերման հետ մեկտեղ. Միայն Xygeni-ն է ապահովում իրական ժամանակում, վարքագծի վրա հիմնված վնասակար ծրագրերի սկանավորում որպես բնիկ ծրագիր։ SCA հնարավորություն, որը ներառում է այնպիսի սպառնալիքներ, որոնք CVE տվյալների շտեմարանում չեն հասցեագրվում։
Եթե Ձեզ անհրաժեշտ է SCA որպես DevSecOps ամբողջական ծրագրի մաս՝ Xygeni-ի նման միասնական հարթակը վերացնում է առանձին գործիքներ պահպանելու անհրաժեշտությունը։ SCA, SAST, գաղտնիքներ, IaC, եւ pipeline securityԱրդյունքները համադրվում են ASPM, առաջնահերթություն տրված շահագործելիության և բիզնես համատեքստի հիման վրա, և լուծված AI AutoFix-ի միջոցով, բոլորն էլ առանց մեկ տեղի համար գնագոյացման: Համեմատեք տարբերակները՝ օգտագործելով լավագույն կիրառման անվտանգության գործիքներ ակնարկ՝ ավելի լայն համատեքստի համար։
Արագ ամփոփում
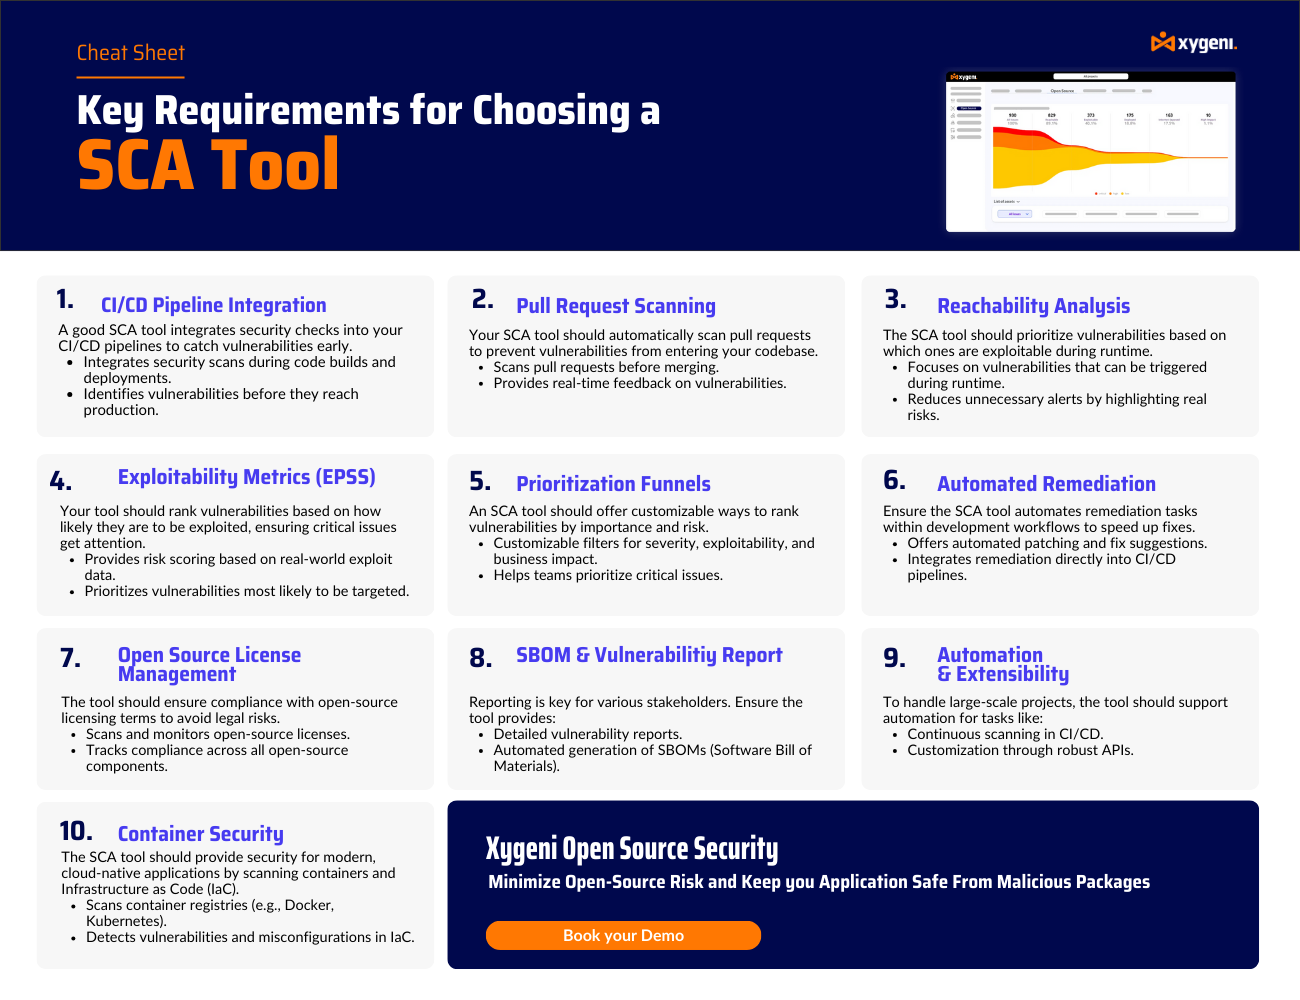
ՔսիգենիԼրիվ SCA պաշտպանություն՝ հասանելիության վերլուծությամբ, շահագործման գնահատման և իրական ժամանակում վնասակար ծրագրերի հայտնաբերմամբ CI/CD pipelines.
ԱյկիդոՄիասնական AppSec հարթակի համադրություն SCA, SAST, ամպային անվտանգություն, վնասակար ծրագրերի հայտնաբերում և աշխատանքային ժամանակի պաշտպանություն մեկ լուծման մեջ։
ՍնիկՄշակողների համար հարմար գործիք՝ IDE-ներում և խոցելիությունների արագ սկանավորման և վերացման համար։ pipelines.
Black Duck: Enterprise- բաց կոդով գրադարանների տեսանելիության բարձրացում և լիցենզիաների համապատասխանության ուժեղ վերահսկողություն։
ՎերակոդԻնտեգրված AppSec հարթակ, որը կենտրոնացած է խոշոր կազմակերպությունների քաղաքականության կիրառման և կառավարման վրա։
Սոնատիպի կյանքի ցիկլԱվտոմատացված քաղաքականության կառավարում և մատակարարման շղթայի տեսանելիություն՝ կախվածության խորը հետևմամբ։
JFrog X-RayԲինարային և կոնտեյներային առաջադեմ սկանավորում, առավել հարմար է JFrog էկոհամակարգն արդեն օգտագործող թիմերի համար։
Չեքմարկս ՈւանՄիասնական AppSec լուծում՝ շահագործելի ուղիների հայտնաբերմամբ և մոդուլային լուծումներով։ enterprise լուսաբանումը:
Semgrep մատակարարման շղթաԹեթև և հասանելիության վրա հիմնված SCA արագ ընդունման կարիք ունեցող փոքր թիմերի համար։
Mend.io: SCA հարթակ, որը համատեղում է հասանելիությունը և EPSS գնահատականը՝ բաց կոդով ռիսկերը առաջնահերթության կարգով լուծելու և շտկելու համար։
Ինչո՞ւ Քսիգենի-SCA Ավելի խելացի ընտրություն է՞
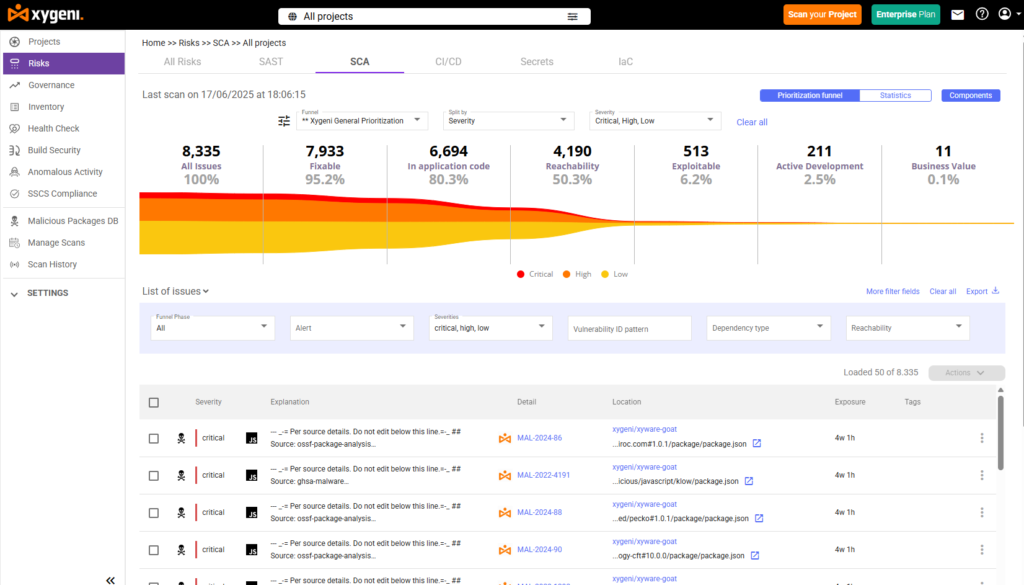
Քսիգենի SCA Անվտանգության գործիքները մշակված են ժամանակակից թիմերի զարգացմանը համապատասխան։ Դրանք ոչ միայն նշում են հնացած փաթեթները։ Դրա փոխարեն, դրանք ավելացնում են իրական ժամանակի սպառնալիքների հետախուզություն, ավելի խելացի առաջնահերթություն և ձեռքերը ազատող ավտոմատացում՝ ապահովելով, որ անվտանգությունը բնականորեն ընթանա ձեր զարգացման հետ մեկտեղ, այլ ոչ թե դրա դեմ։
Ահա, թե ինչպես է Xygeni-ն բարձրացնում ծրագրային ապահովման կազմի վերլուծության գործիքների չափանիշը.
Վնասակար ծրագրերի վաղ հայտնաբերում
Xygeni-ն հայտնաբերում է վնասակար փաթեթները, նախքան դրանք կհասնեն ձեր կոդային բազային։ Սա ներառում է typosquat կախվածությունները և մատակարարման շղթայի սպառնալիքները, ինչպիսիք են կախվածությունների խառնաշփոթը։ Արդյունքում, դուք վաղ կանխում եք խնդիրները և պահպանում ձեր pipeline Մաքուր:
Հասանելիություն և EPSS գնահատական
Ձեր թիմին անտեղի ահազանգերով ծանրաբեռնելու փոխարեն, Xygeni-ն կենտրոնանում է ձեր կոդի իրականում շահագործելի տարրերի վրա։ Հետևաբար, դուք նվազեցնում եք աղմուկը և կենտրոնանում միայն ամենակարևոր խոցելիությունների վրա։
Ավտոմեքենաների մաքրում Pull Requests
Xygeni-ն ավտոմատ կերպով առաջարկում է ամենաապահով լուծումը կամ նույնիսկ բացում է pull request ձեզ համար։ Հետևաբար, ձեր թիմը կարող է ավելի արագ շտկել խնդիրը՝ առանց խաթարելու իրենց բնականոն աշխատանքային հոսքը։
Վերականգնման ռիսկ և խախտման հայտնաբերում
Xygeni-ն գերազանցում է ավանդական թարմացումները՝ վերլուծելով, թե ինչպես է յուրաքանչյուր թարմացում ազդում ձեր կոդի բազայի վրա: Դրա շտկման շարժիչը համեմատում է տարբերակները տող առ տող՝ հայտնաբերելու համար կոտրող փոփոխություններ, ջնջված մեթոդներ և API փոփոխություններ նախքան դուք միավորվեք։
Առաջարկվող յուրաքանչյուր լուծում դասակարգվում է ըստ Ցածր, միջին կամ բարձր ռիսկ, ցույց տալով ձեզ առաջ շարժվելու ամենաապահով ուղին: Այսպիսով, դուք կարող եք վստահորեն որոշել, թե որ թարմացումները կիրառել՝ հավասարակշռելով անվտանգությունը, կայունությունը և մշակման արագությունը:
Իմացեք նախքան թարմացնելը
նախքան commitՑանկացած թարմացմանը զուգահեռ, Xygeni-ն բացատրում է, թե յուրաքանչյուր թարմացում ինչ է անում։ Դուք կտեսնեք, թե որ CVE-ներն է այն շտկում, արդյոք այն նոր ռիսկեր է ներմուծում և արդյոք կարող է ազդել կոմպիլյացիայի վրա։ Այս թափանցիկությունը կօգնի ձեզ գործել վստահությամբ և խուսափել ավելորդ վերագործարկումից։
Հասկացեք կոդի մակարդակի ազդեցությունը
Xygeni-ն ընդգծում է ջնջված կամ փոփոխված մեթոդները, ազդված ֆայլերը և հնարավոր կառուցման սխալները, նախքան միաձուլումը: Արդյունքում, դուք խուսափում եք կոմպիլյացիայի ձախողումներից և կայուն եք պահում նույնիսկ կրիտիկական ուղիները:
CI/CD-Բնիկ դիզայնով
Xygeni-ն առանց որևէ խնդրի ինտեգրվում է ձեր առկա աշխատանքային հոսքերի մեջ։ Այն աշխատում է GitHub Actions-ի, GitLab-ի, Jenkins-ի, Bitbucket-ի և այլոց հետ։ Առավել ևս, այն հեշտությամբ ինտեգրվում է առանց որևէ բան դանդաղեցնելու։
SBOM և լիցենզիա Guardrails
Xygeni-ն ստեղծում է SPDX կամ CycloneDX SBOMs-ը գործում է ավտոմատ կերպով և կիրառում է լիցենզիայի համապատասխանության կանոնները իրական ժամանակում: Դրա շնորհիվ դուք պատրաստ եք աուդիտին և համապատասխանում եք մշակման ողջ ցիկլի ընթացքում:
Ընդհանուր առմամբ, Քսիգենի SCA Անվտանգության գործիքները կօգնեն ձեզ շտկել կարևորագույն խնդիրները, խուսափել խափանումներից և վստահորեն ուղարկել անվտանգ կոդ։ Դուք ոչ միայն սկանավորում եք խնդիրները, այլև լուծում եք դրանք խելացիորեն։
Վերջնական Մտքեր
Ծրագրային ապահովման կազմի վերլուծությունը այլևս պարտադիր չէ արտադրական ծրագրակազմ մատակարարող թիմերի համար: Բաց կոդով մատակարարման շղթան ակտիվ հարձակման մակերես է, և միայն CVE սկանավորումը թողնում է իրական բացեր, որոնք չարամիտ գործողները արդեն իսկ շահագործում են:
Այստեղ դիտարկվող տասը գործիքները ներառում են մոտեցումների լայն շրջանակ՝ թեթև բաց կոդով սկաներներից մինչև լիարժեք enterprise կառավարման հարթակներ: Ճիշտ ընտրությունը կախված է ձեր թիմի չափից, առկա գործիքակազմից, համապատասխանության պահանջներից և նրանից, թե որքանով հեռու պետք է գնա ձեր անվտանգության ծրագիրը CVE հայտնաբերումից այն կողմ:
Անհրաժեշտ թիմերի համար SCA Իրական վնասակար ծրագրերից պաշտպանությամբ, հասանելիության վրա հիմնված առաջնահերթության սահմանմամբ, անվտանգ ավտոմատացված վերականգնմամբ և ծրագրային ապահովման ամբողջական մատակարարման շղթայի փոխկապակցվածությամբ, Xygeni-ն 2026 թվականին ապահովում է ամենաամբողջական մոտեցումը՝ որպես իր միասնական արհեստական բանականությամբ աշխատող AppSec հարթակի մաս։

ՀՏՀ
Ի՞նչ է ծրագրային կազմի վերլուծության գործիքը։
Ծրագրային ապահովման կազմի վերլուծության գործիքը նույնականացնում է ծրագրային նախագծում օգտագործվող բաց կոդով գրադարանները և երրորդ կողմի կախվածությունները, ստուգում է դրանք խոցելիության տվյալների բազաների և լիցենզիաների գրանցամատյանների համեմատությամբ և օգնում է թիմերին հասկանալ և կառավարել դրանց կողմից ներմուծվող ռիսկերը: Ժամանակակից SCA Գործիքները ներառում են նաև հասանելիության վերլուծություն, շահագործման գնահատման աստիճան, վնասակար ծրագրերի հայտնաբերում և ավտոմատացված վերականգնում։
Որն է տարբերությունը SCA և SAST?
SAST (Ստատիկ կիրառական անվտանգության թեստավորում)-ը վերլուծում է ձեր սեփական կոդը՝ անվտանգության խոցելիությունների հայտնաբերման համար։ SCA վերլուծում է ձեր կոդի վրա հիմնված երրորդ կողմի բաց կոդով բաղադրիչները: Երկուսն էլ անհրաժեշտ են. SAST գտնում է խնդիրներ ձեր գրած կոդում, SCA գտնում է խնդիրներ ձեր կողմից օգտագործվող կոդում: Ամբողջական ծրագրային անվտանգության ծրագիրը ներառում է երկուսն էլ, DAST-ից բացի, IaC սկանավորում և գաղտնիքների հայտնաբերում։
Ինչո՞ւ է հասանելիության վերլուծությունը կարևոր SCA?
Ծրագրերի մեծ մասը կախված է տասնյակ կամ հարյուրավոր բաց կոդով փաթեթներից, որոնցից շատերը պարունակում են հայտնի CVE-ներ այնպիսի ֆունկցիաներում, որոնք երբեք իրականում չեն կանչվում: Առանց հասանելիության վերլուծության, SCA Գործիքները այս բոլորը նշում են որպես ռիսկեր՝ ստեղծելով աղմկոտ ցուցակ, որը ծանրաբեռնում է մշակողների թիմերը: Հասանելիության վերլուծությունը զտում է միայն այն արդյունքները, որոնց դեպքում խոցելի կոդը իրականում կատարվում է աշխատանքի ընթացքում, զգալիորեն նվազեցնելով աղմուկը և օգնելով թիմերին կենտրոնանալ իրական ռիսկի վրա:
Որն է տարբերությունը SCA եւ SBOM?
SCA բաց կոդով կախվածությունները և դրանց ռիսկերը նույնականացնելու և կառավարելու գործընթաց և գործիքակազմ է։ SBOM (Ծրագրային ապահովման նյութերի ցանկ) կառուցվածքային ելքային փաստաթուղթ է, որը թվարկում է ծրագրային ապահովման բոլոր բաղադրիչները: SCA գործիքները սովորաբար առաջացնում են SBOMs-ը որպես իրենց աշխատանքային հոսքի մաս, սակայն այս երկու տերմինները վերաբերում են տարբեր բաների. մեկը վերլուծության գործընթացն է, մյուսը՝ այդ գործընթացի կողմից ստեղծված որոշակի արտեֆակտ։
Որը SCA Գործիքը հայտնաբերո՞ւմ է վնասակար ծրագրեր բաց կոդով փաթեթներում։
կամուրջ SCA Գործիքները հայտնաբերում են միայն հայտնի խոցելիությունները հրապարակված փաթեթներում՝ CVE տվյալների բազաների միջոցով: Դրանք չեն կարող հայտնաբերել վնասակար փաթեթներ, որոնք չունեն CVE, ինչը և ապահովում է մատակարարման շղթայի հարձակումների մեծ մասի աշխատանքը: Xygeni-ն այս ցանկում միակ գործիքն է, որը ներառում է իրական ժամանակում, վարքագծի վրա հիմնված վնասակար ծրագրերի հայտնաբերում բաց կոդով գրանցամատյաններում՝ որպես բնիկ գործիք: SCA հնարավորություն՝ արգելափակելով սպառնալիքները, նախքան դրանց մուտքը SDLC.
Ազատում պատասխանատվությունից: Գները ցուցիչ են և հիմնված են հրապարակային տեղեկատվության վրա: Ճշգրիտ և արդիական գնանշումների համար խնդրում ենք անմիջապես կապվել վաճառողի հետ:
