






TL; DR
"Azienda di sicurezza basata sull'intelligenza artificiale" può significare almeno tre cose diverse. Alcuni fornitori proteggono il codice scritto dall'IA, altri proteggono i modelli e gli agenti stessi, e altri ancora si limitano ad aggiungere una funzionalità di IA a uno strumento esistente. Prima di confrontare i prezzi, è fondamentale capire quale soluzione si sta effettivamente valutando.
Il metodo di rilevamento distingue la copertura reale da quella dimostrativa. Un fornitore che necessita di traffico in tempo reale o di un agente distribuito per trovare qualcosa può solo dirti cosa è già in esecuzione; la scoperta statica a livello di codice lo cattura in un pull request anziché.
La coerenza con il framework deve essere verificata, non data per scontata. OWASP's LLM Top 10, NIST's AI RMF e MITRE ATLAS sono stabili e citabili; chiedete al fornitore di mostrarvi la mappatura effettiva, non solo il logo su una diapositiva.
La categoria si è consolidata rapidamente. Dal 2024, diverse aziende specializzate in IA sono state integrate in piattaforme più grandi. Questo non è necessariamente un ostacolo, ma vale la pena chiedere direttamente se la roadmap che si sta acquistando sarà ancora valida tra due anni.
Cosa cercare in un'azienda di sicurezza basata sull'intelligenza artificiale
Digitando "azienda di sicurezza AI" in una barra di ricerca, troverai decine di fornitori che utilizzano tutti le stesse cinque parole chiave: basato sull'IA, completo, unificato, di nuova generazione, agentico. Nessuna di queste definizioni ti dice cosa fa effettivamente il prodotto o se soddisfa le esigenze del tuo team. Questa guida è la checklist per fare chiarezza: cosa comprende realmente la "sicurezza AI", le domande che distinguono una funzionalità reale da una semplice slide e i segnali d'allarme che emergono in quasi tutte le valutazioni.
"Azienda di sicurezza AI" significa almeno tre cose diverse
Prima di confrontare qualsiasi fornitore, è fondamentale capire quale problema si intende effettivamente risolvere. L'etichetta copre tre categorie distinte e un fornitore eccellente in una di esse spesso non lo è nelle altre due.
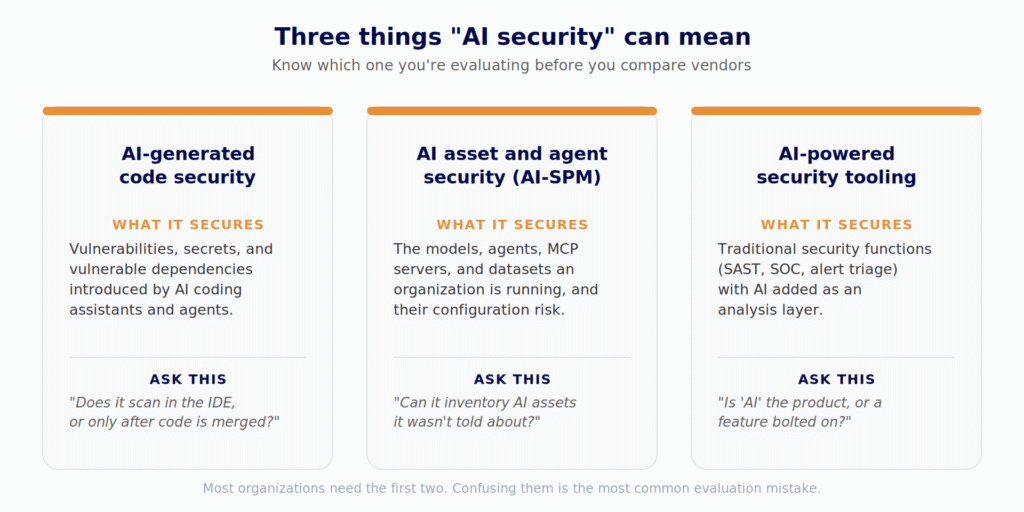
Uno strumento creato per proteggere i modelli in produzione non catturerà un nome di pacchetto allucinato in un pull requeste uno scanner di codice non ti dirà che la settimana scorsa un server MCP non approvato è comparso nell'IDE di qualcuno.
I criteri di acquisto che contano davvero
Una volta individuata la categoria di cui hai bisogno, queste sono le domande da porre a ogni fornitore preselezionato, a prescindere da come viene descritto sul loro sito web.
Segnali d'allarme da cui è meglio stare alla larga
Alcuni schemi ricorrenti in questa categoria meritano di essere menzionati direttamente, senza tuttavia indicare un fornitore specifico:
- "Basato sull'intelligenza artificiale", senza ulteriori dettagli. Se un fornitore non è in grado di spiegare, in una sola frase, cosa fa effettivamente l'IA di diverso rispetto a uno scanner basato su regole, si tratta di un'etichetta di marketing, non di una funzionalità.
- Un badge di base senza alcun contenuto. Citare OWASP o NIST è facile. Basta chiedere un esempio concreto, una scoperta reale collegata a una categoria specifica all'interno di quel framework, non la mappatura completa, ma solo un esempio. Se il fornitore non è in grado di produrre un singolo esempio sul momento, il badge è solo un elemento decorativo.
- Vaghezza riguardo al luogo in cui avviene la scansione. Chiedete direttamente: il nostro codice esce mai dalla nostra infrastruttura durante l'analisi? Un fornitore sicuro della propria architettura risponde in una sola frase. Un fornitore che cambia argomento e parla di crittografia in transito, senza rispondere alla domanda vera e propria, vi ha appena dato la risposta.
- Un piano gratuito che in realtà è una prova di 14 giorni. Un piano di sviluppo realmente gratuito, e non un conto alla rovescia, è un segnale che il fornitore ha sufficiente fiducia nel prodotto da preferire lasciare che sia quest'ultimo a parlare per primo.
- Tutte le funzionalità sono "in arrivo a breve". Una diapositiva che illustra la roadmap non rappresenta un prodotto. Chiedete per iscritto quali prodotti saranno disponibili al momento.
Come si presenta in pratica
Xygeni AI Security scopre l'IA in esecuzione in un'organizzazione - modelli, agenti, server MCP e strumenti di codifica IA - da ciò che lasciano nel codice e nella configurazione, non da un sondaggio o da un agente distribuito. Genera una distinta base di IA in standard CycloneDX ML-BOM formato e mappa i risultati al OWASP LLMTop 10 e NIST AI RMF. Xygeni DevAI Il sistema viene eseguito all'interno dell'IDE mentre gli sviluppatori scrivono codice, sia esso scritto manualmente o generato dall'IA, e le sue funzionalità di triage, spiegazione e correzione basate sull'IA si applicano sia ai risultati degli scanner di Xygeni sia a quelli già presenti negli strumenti di sicurezza delle applicazioni (AppSec) dell'organizzazione. Ciò significa che l'adozione non richiede la sostituzione di nulla. Il codice sorgente non lascia mai l'ambiente del cliente, con il supporto per l'utilizzo del proprio contratto LLM (Limited Lifecycle Management) laddove necessario.
Se stai valutando questo rispetto alla tua lista di controllo sopra, il livello sviluppatore è gratuito per iniziare e uno sguardo più ampio su come si integra con un sistema esistente ASPM Programma è disponibile sul pagina dei prezzi.

Domande frequenti: Come scegliere un'azienda di sicurezza basata sull'intelligenza artificiale
Qual è la differenza tra sicurezza AI e AI-SPM?
La sicurezza dell'IA è la categoria più ampia. La gestione della postura di sicurezza dell'IA (AI-SPM) è un termine più specifico, riconosciuto da Gartner come una categoria di analisti emergente, per gli strumenti che scoprono e valutano continuamente lo stato di sicurezza delle risorse di IA di un'organizzazione: modelli, agenti, set di dati e il relativo rischio di configurazione, nello stesso modo in cui CSPM fa per l'infrastruttura cloud.
Ho bisogno di un fornitore separato per il codice generato dall'IA e per l'infrastruttura di IA?
Non necessariamente, ma è necessario verificare che un singolo fornitore copra effettivamente entrambi gli aspetti, anziché presumere che lo faccia solo perché la parola "IA" compare due volte sulla sua homepage. Chiedete a ciascun fornitore informazioni specifiche sulla scansione del codice a livello di IDE e sul rilevamento delle risorse tramite IA; si tratta di problemi di ingegneria diversi.
Un framework come l'OWASP LLM Top 10 è qualcosa per cui un fornitore può ottenere una "certificazione"?
No. Si tratta di una consapevolezza sviluppata dalla comunità. standardNon si tratta di una certificazione da conseguire. Un fornitore può associare i propri rilevamenti a tale certificazione, il che è verificabile, ma la dicitura "certificato OWASP" non costituisce una vera e propria affermazione e dovrebbe essere considerata di per sé un campanello d'allarme.
Una distinta base AI soddisfa una specifica normativa?
Di per sé, e nessuna normativa attualmente in vigore elenca una "AI-BOM" come artefatto obbligatorio. Aiuta a soddisfare i requisiti di documentazione previsti da normative come l'AI Act dell'UE in materia di documentazione tecnica, ma rappresenta una prova di conformità, non un semplice adempimento burocratico.
Perché è importante sapere se un fornitore è stato acquisito di recente?
Non è un motivo di esclusione; le acquisizioni possono apportare risorse e garantire la continuità aziendale. Tuttavia, piani strategici, prezzi e modelli di supporto spesso cambiano dopo un'acquisizione, quindi è consigliabile chiedere direttamente piuttosto che dare per scontata la continuità.
