






In 2024 sola, L'intelligenza artificiale ha scritto oltre 256 miliardi di righe di codiceLascia che questo sedimenti. Secondo S, Il 41% di tutti gli sil codice software è ora codice generato dall'intelligenza artificialeQuesto numero è in continua crescita, e con esso anche i rischi.
Il codice AI è veloce. A volte troppo veloce. Ora stiamo assistendo a un Picco 10X in esposto API endpoint mancanza di autorizzazione di base e convalida dell'input. Ed ecco il punto: il codice AI scadente non è un bug isolato. Se finisce in un repository open source, diventa dati di addestramento per futuri modelli di intelligenza artificiale, diffondendo ulteriormente tali vulnerabilità.
Quindi, cosa possiamo fare? Ci assicuriamo che ogni riga...umano o macchina—viene scansionato e protetto.
È qui che entra in gioco l'intelligenza artificiale SAST entra: Test di sicurezza delle applicazioni statiche ideato per gli sviluppatori che lavorano nell'era degli LLM, Copilot e della codifica autopilot.
Vuoi approfondire il codice dell'intelligenza artificiale e la sicurezza informatica?
Il codice generato dall'IA è solo la punta dell'iceberg. Se desideri comprendere appieno l'impatto dell'IA sulle moderne pratiche di sicurezza, dal rilevamento delle minacce alla correzione automatizzata, non perderti la nostra guida approfondita:
Qual è il problema con il codice generato dall'intelligenza artificiale?
Il codice generato dall'intelligenza artificiale sembra bello. Si compila. Funziona. È persino commentato. Ma sotto sotto, spesso salta:
- Autenticazione e controllo degli accessi
- Convalida e sanificazione degli input
- Gestione dei segreti (ad esempio, token hardcoded)
- Gestione degli errori e logica dei casi limite
- Utilizzo sicuro di librerie e API
Questo non perché l'IA sia dannosa: semplicemente non comprende il tuo modello di minaccia. E viene utilizzata più che mai, spesso senza alcuna verifica.
Esempio reale di vulnerabilità nel codice AI
Supponiamo che Copilot generi questo in un'app Express.js:
					app.post('/submit', (req, res) => {
  db.insert(req.body)
  res.send('OK')
})
Sembra tutto a posto, finché non ti rendi conto c'è nessuna convalida o sanificazione dell'input. In un contesto di produzione, questa è una scorciatoia per XSS or vulnerabilità di iniezione.
Cos'è l'IA SAST?
AI SAST non si tratta di proteggere l'IA stessa. Si tratta di proteggere l' Codice AI —il materiale generato, copiato, incollato e commitaggiunto alla tua app.
Funziona come quello tradizionale SAST: analizza il codice sorgente prima dell'esecuzione, segnala le vulnerabilità e suggerisce soluzioni. Ma è progettato pensando ai moderni flussi di lavoro assistiti dall'intelligenza artificiale.
Alcune piattaforme stanno persino sperimentando intelligenza artificiale e apprendimento automatico per migliorare il riconoscimento di pattern e ridurre i falsi positivi. Ma qui, il nostro obiettivo è semplice: utilizzare l'analisi statica per proteggere il codice scritto da strumenti di intelligenza artificiale.
Consideralo un momento di confronto con la realtà. Perché "compila" non equivale a "è sicuro".
Come funziona l'intelligenza artificiale SAST Protegge il codice AI nel tuo flusso di lavoro
Xygeni Code Security è progettato appositamente per gli ambienti di sviluppo moderni: veloce, automatizzato e connesso all'intera catena di strumenti.
Si ottiene:
- Un nativo SAST scanner per l'analisi statica in tempo reale della tua base di codice
- Supporto per rilevamento di codici dannosi nel codice sorgente
- Seamless integrazione di scanner di terze parti—quindi non sei bloccato o costretto a cambiare
Utilizzi già SonarQube, Snyk, Checkmarx o Veracode? Nessun problema.Xygeni può importare i propri risultati e centralizzare tutto sotto un unico sistema pulito dashboard. Ciò significa una migliore visibilità, una priorità più intelligente e nessuno sforzo duplicato, soprattutto quando si ha a che fare con i rischi imprevedibili di Codice AI.
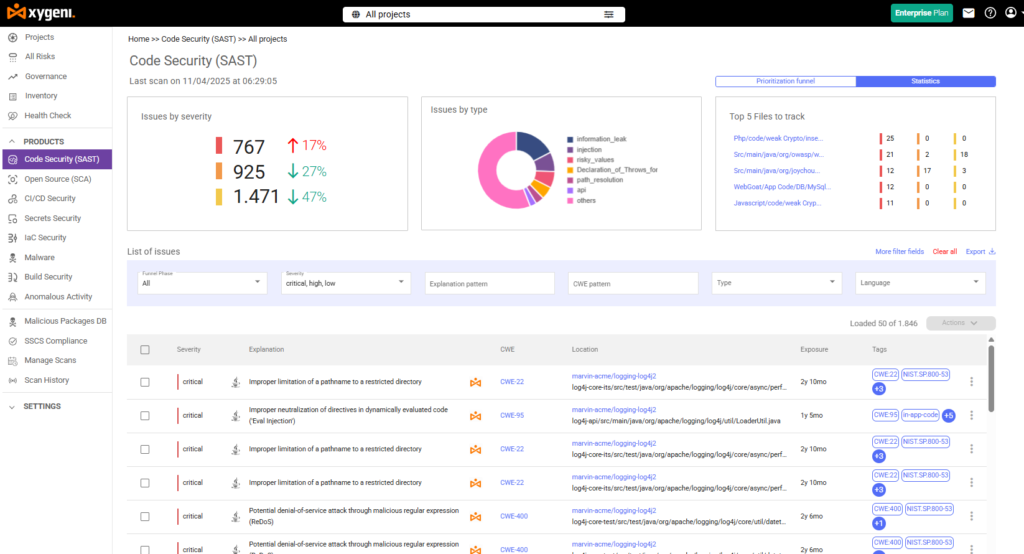
All'interno della console Xygeni
Dirigetevi verso Code Security → Rischi (SAST) e vedrai:
- Tutte le vulnerabilità del codice: Xygeni e di terze parti
- Dettagli sui problemi a livello di linea e consigli per la risoluzione
- Filtri per gravità, strumento e fase del flusso di lavoro
- Prova di codice dannoso
- Supporto per regole personalizzate, in modo da poterlo adattare al tuo codice base
Bottom line: non si limita a dirti "qualcosa non va". Ti mostra cosa, dove e perché, e come risolverlo.
Suggerimenti professionali per l'utilizzo SAST in progetti ad alta intensità di intelligenza artificiale
Ecco come sfruttare al meglio l'intelligenza artificiale SAST senza interrompere il flusso:
- Impostalo per far fallire la tua build se vengono rilevati problemi gravi/critici.
Eseguire scansioni su PR, non solo build notturne o settimanali. - Combinare SAST con la scansione dei segreti e IaC rivelazione per una copertura completa.
- Esaminare i frammenti di IA predefiniti—in particolare tutto ciò che riguarda l'autenticazione, l'I/O dei file o l'accesso al DB.
- Non ignorare niente—anche i problemi di minore gravità possono aggravarsi rapidamente, a seconda di come si evolve l'app.
Avvolgendo: SAST Non è sexy, ma funziona
Guarda, tutti vogliamo spedire velocemente. Ma la velocità senza sicurezza è il modo in cui si verificano le violazioni. AI SAST è la tua strada per accelerare senza sbagliare.
Non si tratta di essere paranoici. Si tratta di essere pratici.
Usa gli strumenti. Automatizza le scansioni. Tratta il codice AI come codice di terze parti: non attendibile finché non ne viene dimostrata la sicurezza.
Pronti a scoprire cosa nasconde il codice generato dall'intelligenza artificiale?
Inizia una prova gratuita di 14 giorni – Nessuna carta di credito. Nessun rumore. Solo un codice pulito e sicuro.

