






La sicurezza delle applicazioni moderne non si basa più su strumenti isolati. Oggi, i team si trovano a gestire segnali sparsi, avvisi infiniti e scarsa chiarezza su ciò che è effettivamente in esecuzione nei loro ambienti. Questa sfida ha spinto molte organizzazioni a ripensare il modo in cui un motore di controllo delle applicazioni, una contenitore client dell'applicazionee Application Security Posture Management (ASPM) si integrano per garantire un reale controllo dell'esecuzione.
ASPM fornisce un modo unificato per comprendere il rischio nel codice, pipelinee runtime. Tuttavia, la postura da sola non è sufficiente. Per agire su tale postura, i team hanno bisogno di un reale controllo dell'esecuzione. È qui che un motore di controllo delle applicazioni diventa fondamentale, ed è qui che i modelli tradizionali come il container client delle applicazioni iniziano a mostrare i loro limiti.
Perché ASPM È il punto di partenza per il controllo delle applicazioni
ASPM risponde a una domanda fondamentale: qual è la mia reale postura di sicurezza in tutte le applicazioni.
Ciò avviene correlando i segnali provenienti dal codice sorgente, dalle dipendenze, CI/CD pipelines, infrastrutture e comportamento di esecuzione. Di conseguenza, i team acquisiscono visibilità su ciò che esiste, su come i componenti si relazionano e su dove si concentra il rischio.
Tuttavia, la visibilità senza azione crea rapidamente attriti. Pertanto, ASPM Deve collegare la postura all'applicazione delle misure. In altre parole, una volta compreso il rischio, la piattaforma deve aiutare a decidere cosa è consentito eseguire e cosa no.
Ed è proprio qui che si inserisce il controllo delle applicazioni ASPM.
Che ASPM Risolve il problema che gli strumenti di sicurezza non possono risolvere
La maggior parte degli strumenti di sicurezza è stata progettata per rispondere a domande specifiche. Gli scanner statici analizzano il codice. Gli strumenti di dipendenza analizzano le librerie. Le soluzioni runtime osservano gli eventi di esecuzione. Ognuno di essi funziona in modo isolato.
Come definito dal Quadro di gestione del rischio del NIST, sicurezza efficace decisgli ioni richiedono un contesto continuo, non controlli isolati. Questa limitazione spiega perché gli strumenti puntuali hanno difficoltà a descrivere il rischio applicativo reale.
Tuttavia, il rischio delle applicazioni moderne non esiste in modo isolato. Piuttosto, emerge dall'interazione tra modifiche al codice, dipendenze, pipelinee comportamento in fase di esecuzione. Di conseguenza, gli strumenti puntuali spesso generano avvisi senza spiegare l'esposizione reale.
Qui è dove ASPM cambia il modello.
ASPM Correla i segnali lungo l'intero ciclo di vita dell'applicazione. Anziché valutare una singola scansione o un singolo evento, crea una visione continua di ciò che esiste, di come i componenti si relazionano e di come il rischio evolve nel tempo. Di conseguenza, i team possono comprendere non solo cosa è successo, ma anche perché è successo e se è effettivamente rilevante.
Senza ASPMI meccanismi di controllo operano senza contesto. Un cambiamento può sembrare pericoloso se preso isolatamente, pur essendo del tutto scontato. Allo stesso tempo, una piccola modifica può comportare un rischio reale se interrompe gli schemi consolidati. Pertanto, la postura diventa il fondamento di un controllo significativo.
In breve, ASPM Trasforma i dati di sicurezza sparsi in informazioni strutturate. Sostituisce gli avvisi frammentati con una comprensione del rischio applicativo su cui i meccanismi di controllo possono intervenire.
Che cos'è un motore di controllo delle applicazioni
An motore di controllo delle applicazioni è un meccanismo che decide quali applicazioni, processi o componenti possono essere eseguiti in un ambiente. Invece di reagire dopo l'esecuzione, si concentra sulla prevenzione di esecuzioni indesiderate fin dall'inizio, rendendo il motore di controllo delle applicazioni una parte fondamentale della sicurezza proattiva.
Tradizionalmente, i motori di controllo delle applicazioni si basavano su allowlist statiche. Se un binario o un processo non veniva esplicitamente approvato, l'esecuzione veniva bloccata. Inizialmente, questo approccio riduceva il rischio nei sistemi stabili e prevedibili.
Tuttavia, gli ambienti software moderni cambiano costantemente. Le dipendenze si aggiornano automaticamente, le build sono frequenti e i carichi di lavoro hanno una durata breve. Di conseguenza, le regole statiche perdono rapidamente rilevanza.
A differenza delle soluzioni antivirus, dei classici strumenti EDR o dei firewall che si concentrano sulle minacce note o sul traffico di rete, un motore di controllo delle applicazioni opera a un livello diverso. Decide se l'esecuzione debba avvenire o meno. Pertanto, svolge un ruolo di prevenzione piuttosto che di rilevamento a posteriori.
Che cos'è un contenitore client applicativo
An contenitore client dell'applicazione Fornisce un ambiente di runtime gestito per le applicazioni client. Gestisce aspetti quali la gestione del ciclo di vita, la configurazione e il contesto di sicurezza.
In parole povere, il contenitore racchiude l'applicazione e offre servizi condivisi in modo che gli sviluppatori non debbano crearli manualmente. Questo modello è diventato popolare in enterprise ambienti dove coerenza e standarderano necessarie delle modifiche.
Oggi, i contenitori client delle applicazioni sono ancora rilevanti in modo specifico enterprise e scenari legacy. Tuttavia, si concentrano su come un'applicazione funziona, non se dovrebbe funzionare o meno. Presumono che l'applicazione e i suoi componenti siano già affidabili e non hanno visibilità sui rischi della supply chain o sui cambiamenti imprevisti.
Motore di controllo dell'applicazione vs contenitore client dell'applicazione
Sebbene i nomi siano simili, questi approcci hanno scopi molto diversi.
| Aspetto | Motore di controllo delle applicazioni | Contenitore client dell'applicazione |
|---|---|---|
| Scopo principale | Decidi cosa può essere eseguito | Fornire un runtime gestito |
| Momento di controllo | Prima e durante l'esecuzione | Durante l'esecuzione |
| Visibilità | Limitato nei modelli legacy | Solo runtime |
| Rinforzo | Controllo dell'esecuzione basato su policy | Esecuzione a livello di piattaforma |
| Consapevolezza della catena di fornitura | Spesso mancante | Non progettato per questo |
In breve, un contenitore client applicativo gestisce l'esecuzione dopo che i team hanno assunto la fiducia. Un motore di controllo delle applicazioni decide se l'esecuzione merita fiduciaSenza il contesto della postura, tuttavia, molti motori operare alla cieca and perdere il rischio reale.
Perché il controllo delle applicazioni legacy fallisce senza ASPM
Motori di controllo delle applicazioni legacy mirata ambienti in cui il software cambiato lentamente. Essi assunto percorsi di esecuzione prevedibili e trattati applicazioni pienamente comprese.
Oggi, quel modello si rompe.
dipendenze entrare progetti automaticamente dai registri pubblici.
Teams spingere il codice cambia più volte al giorno.
Piattaforme eseguire il applicazioni in contenitori effimeri.
Gli aggressori nascondere componenti interni di cui i team si fidano già.
Secondo OWASP, Gli attacchi moderni alla supply chain spesso sfruttano componenti affidabili, il che rende il controllo dell'esecuzione statica di per sé insufficiente. In questo contesto, le liste consentite e le regole fisse non riescono a cogliere il modo in cui il rischio entra effettivamente nelle applicazioni.
Di conseguenza, le liste consentite statiche perdono rilevanza quasi immediatamenteInoltre, il controllo legacy manca di consapevolezza della postura. Ciò consente di non riesce a spiegare perché si è verificato un cambiamento o se tale cambiamento introduce un rischio reale.
Pertanto, il controllo dell'applicazione senza ASPM diventa eccessivamente restrittivo o pericolosamente permissivo.
Controllo moderno delle applicazioni all'interno ASPM: Dalla postura all'applicazione
Controllo delle applicazioni moderne funziona meglio nell'ambito di ASPM, non come meccanismo autonomo.
Invece di affidarsi solo a regole statiche, i team controllo di base dicisioni su segnali posturali quali:
- Come i team hanno creato l'applicazione
- Quali dipendenze sono state introdotte o modificate dai team
- Se il comportamento devia dalle versioni precedenti
- Se i modelli di esecuzione cambiare inaspettatamente
Di conseguenza, il controllo dell'applicazione funziona ininterrottamenteInvece di chiedere solo "dovrebbe funzionare", i sistemi chiedere "questa esecuzione è in linea con la postura e la storia note?"
In questo modello, il motore di controllo dell'applicazione funge da livello di applicazione è guidato da ASPM intuizione.
Come il controllo delle applicazioni Decisioni Cambiano con ASPM Contesto
Controllo dell'applicazione decisioni cambiare in modo significativo quando i team applicano il contesto posturale.
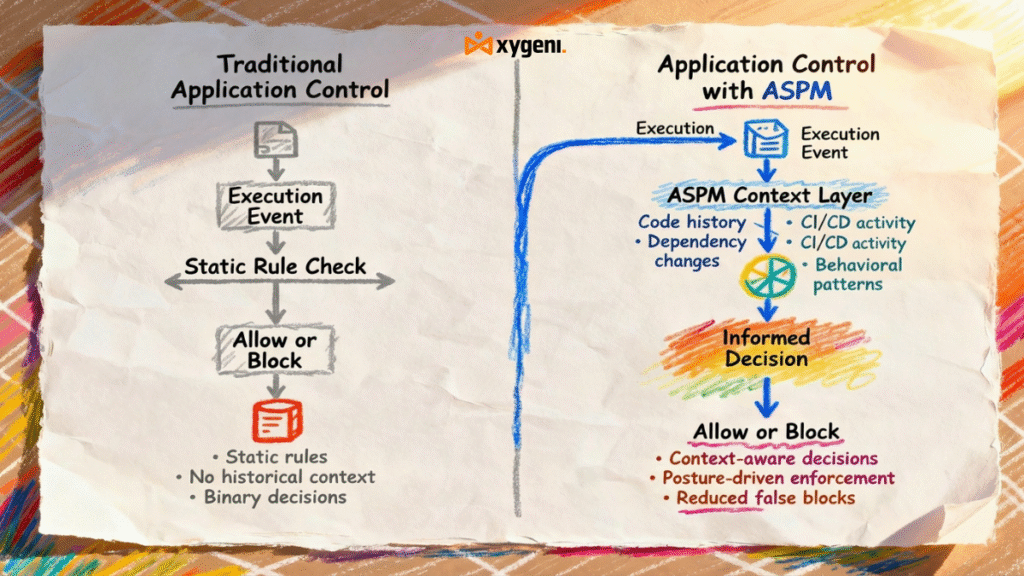
Senza ASPM, motori di controllo delle applicazioni fare affidamento su regole statiche. Un binario passa o fallisceUn processo corrisponde a una regola o noDi conseguenza, decisioni rimanere binari e ignorare l'intento.
Con ASPM contesto, controllo diventa situazionale.
Ad esempio, le squadre consentire una nuova dipendenza quando è in linea con le recenti attività di sviluppo. Tuttavia, i team bloccare la stessa dipendenza quando appare inaspettatamente in un'applicazione stabile. In questo modo, il controllo si adatta al contesto invece di imporre presupposti fissi.
Allo stesso modo, il comportamento di esecuzione che sembra normale in una sola applicazione segnali di rischio in un altro. ASPM fornisce un contesto storico e relazionale, quale aiuta i meccanismi di controllo a distinguere tra evoluzione attesa e deviazione sospetta.
Invece di chiedere "questo corrisponde a una regola", il controllo dell'applicazione chiede "ha senso questo dato quello che sappiamo?" Di conseguenza, l'applicazione diventa più preciso e meno dirompente.
Come si connette Xygeni ASPM, Controllo delle applicazioni e applicazione
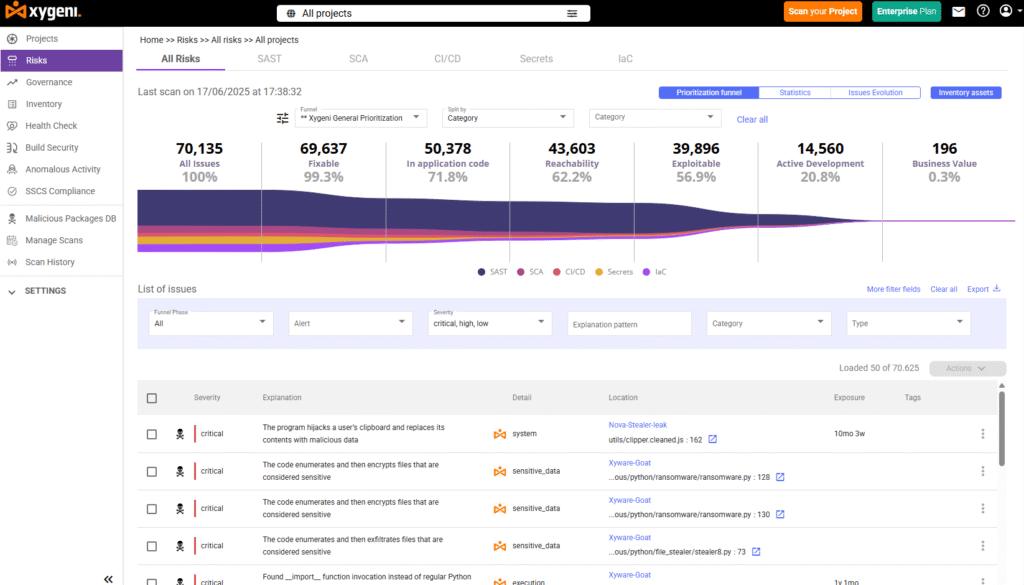
Approcci Xygeni controllo delle applicazioni come estensione naturale di ASPM.
In primo luogo, Xygeni crea la postura mappando le applicazioni, le dipendenze, pipelinee segnali di esecuzione. Questo crea una visione chiara di ciò che esiste e di come i componenti sono correlati.
Successivamente, Xygeni applica il controllo dell'applicazione utilizzando tale postura. Invece di elenchi consentiti statici, decisgli ioni prendono in considerazione il contesto di compilazione, la provenienza della dipendenza e la cronologia comportamentale.
È importante sottolineare che questo approccio non si basa su agenti runtime pesanti. La logica di controllo dell'applicazione è integrata direttamente in CI/CD pipelinee flussi di lavoro di sicurezzaDi conseguenza, l'applicazione avviene in modo tempestivo, coerente e senza alcun impatto sulle prestazioni.
Infine, postura, controllo e applicazione formano un circuito chiuso:
- ASPM identifica il rischio reale
- Il controllo dell'applicazione decide cosa deve essere eseguito
- L'applicazione si applica decisioni automaticamente
In altre parole, Xygeni non blocca ciecamente. Impone misure perché comprende il rischio.
Ad esempio, una nuova dipendenza introdotta durante lo sviluppo attivo può essere consentita se è in linea con l'attività di build recente e con i modelli storici. Tuttavia, la stessa dipendenza che si presenta inaspettatamente in un servizio stabile può essere bloccata automaticamente. In questo modo, il controllo delle applicazioni...cisgli ioni sono guidati dal contesto posturale piuttosto che da presupposti fissi.
Idee sbagliate comuni sui motori di controllo delle applicazioni
Molti team pensano ancora che il controllo delle applicazioni riguardi solo il blocco dei file binari. Tuttavia, il controllo delle applicazioni moderno è più ampio.
Tra i luoghi comuni più comuni troviamo:
- Il controllo delle applicazioni sostituisce la scansione delle vulnerabilità
- Sono sufficienti le liste consentite statiche
- Il controllo è importante solo in fase di esecuzione
In realtà, un controllo efficace delle applicazioni dipende dalla postura, dal contesto e dal comportamento nel tempo. Senza ASPM, il controllo rimane incompleto.
Considerazioni finali
I contenitori client delle applicazioni consentono alle applicazioni di funzionare in modo coerente. Motori di controllo delle applicazioni decidere se l'esecuzione debba avvenire o meno. Tuttavia, negli ambienti moderni, nessuna delle due opzioni funziona isolatamente.
ASPM fornisce il contesto. Il controllo dell'applicazione fornisce il decisione. L'esecuzione prevede l'azione.
Collegando postura, controllo e applicazione, piattaforme come Xygeni consentono ai team di controllare cosa viene eseguito, perché viene eseguito e se dovrebbe essere eseguito. Negli ambienti moderni, il controllo cosa viene eseguito prima dell'esecuzione conta molto di più della scansione dopo l'esecuzione, soprattutto perché il software cambia continuamente.
L'autore
Scritto da Fatima Said, Content Marketing Manager specializzato in Application Security presso Sicurezza Xygeni.
Fátima crea contenuti basati sulla ricerca e adatti agli sviluppatori su AppSec, ASPMe DevSecOps. Traduce concetti tecnici complessi in informazioni chiare e fruibili che collegano l'innovazione della sicurezza informatica all'impatto aziendale.

