






TL; DR
ASPM La sicurezza, spiegata in un minuto
La maggior parte dei team di sicurezza delle applicazioni non ha un problema di rilevamento. Il loro problema è: "Quale di questi 5,000 risultati è davvero rilevante?".
- Che cosa è: Application Security Posture Management (ASPM) è la pratica di raccogliere i risultati da ogni strumento di sicurezza delle applicazioni (SAST, SCA, segreti, IaC, CI/CD e DAST) in un'unica visualizzazione, rimuovendo i duplicati e classificandoli in base alla sfruttabilità e all'impatto sul business.
- Perché è importante: Questo approccio sposta la sicurezza delle applicazioni da "trova e risolvi tutto" a "convalida e prioritizzazione", in modo che i team si occupino prima dei rischi che possono effettivamente essere sfruttati.
- Cosa include: Individuazione e inventario delle risorse, gestione unificata delle vulnerabilità, definizione delle priorità in base al rischio, flussi di lavoro di bonifica e reporting in materia di governance e conformità.
- Come Xygeni affronta la questione: scanner nativi in tutto il SDLC Inoltre, vengono visualizzati in un'unica schermata di rischio prioritario i risultati ottenuti dagli strumenti che già utilizzi, come Snyk, Veracode, Checkmarx e SonarQube.
Bottom line: ASPM Non sostituisce i vostri scanner. Rende utilizzabile il loro output.
In un'epoca in cui le minacce digitali si evolvono più velocemente che mai, la protezione delle applicazioni dagli attacchi informatici è andata oltre la mera necessità, diventando un imperativo per la sopravvivenza nel panorama digitale. Con Il 60% delle aziende affronta notevoli violazioni della sicurezza informatica attraverso vulnerabilità delle applicazioni ogni anno, la questione non è più se un’organizzazione verrà attaccata ma quando. Questa cruda realtà porta Application Security Posture Management (ASPM) all'avanguardia delle strategie di sicurezza informatica, offrendo uno scudo e un'arma completa contro il panorama delle minacce informatiche in continua crescita.
ASPM La sicurezza, un termine che ha rapidamente guadagnato terreno tra gli esperti di sicurezza informatica, rappresenta un cambio di paradigma dalle tradizionali misure di sicurezza reattive a un quadro proattivo e strategico in grado di prevedere, prevenire e proteggere le applicazioni dalle insidiose minacce dell'era digitale. Ma cos'è esattamente? ASPMe come può trasformare il modo in cui le aziende proteggono i propri asset digitali? Questo post approfondisce l'essenza di Application Security Posture Management, svelando il suo ruolo di pietra angolare della moderna sicurezza informatica e di catalizzatore del successo aziendale in un mondo sempre più interconnesso.
Unisciti a noi per esplorare i componenti critici, gli innegabili vantaggi e i passaggi pratici per implementarli ASPM, assicurando che le tue applicazioni non siano solo sicure ma anche resilienti contro le minacce informatiche di domani. Che tu sia un CTO, un professionista della sicurezza informatica o un leader aziendale che aspira all'eccellenza operativa, comprendere ASPM è il primo passo per migliorare la tua strategia di sicurezza informatica e proteggere la tua frontiera digitale.
Sommario
Cosa è ASPM? Comprendere le basi di Application Security Posture Management
Application Security Posture Management (ASPM) è un approccio sofisticato che trascende i metodi tradizionali di sicurezza delle applicazioni integrando risorse, processi e tecnologie per stabilire un programma di sicurezza delle applicazioni (AppSec) sostenibile, sistemico e ad alte prestazioni. ASPM la sicurezza consente alle organizzazioni di gestire in modo proattivo il panorama della sicurezza delle applicazioni, automatizzando e gestendo le risorse AppSec per colmare il divario tra misure di sicurezza e potenziali vulnerabilità.
Nel suo nucleo, ASPM consente alle organizzazioni di gestire il proprio ambito di sicurezza fin dal primo giorno, dando priorità alle vulnerabilità critiche e assicurando che le applicazioni siano conformi alla sicurezza standarde sono rafforzati contro le minacce informatiche in evoluzione. A differenza delle strategie AppSec convenzionali che spesso operano in modo reattivo, ASPM spinge i team di sicurezza ad adottare un approccio più strategico e lungimirante. Se stai già valutando le piattaforme, consulta il nostro confronto tra le piattaforme. top ASPM strumenti per il 2026.
Migliori ASPM Framework spiegato: migliorare la sicurezza informatica con Application Security Posture Management
Migliori ASPM Il framework si basa su diversi pilastri fondamentali, tra cui:
Scoperta e inventario delle risorse: ASPM inizia con una mappatura completa di tutte le risorse dell'applicazione, garantendo una visibilità completa e un inventario accurato del panorama applicativo.
Gestione delle vulnerabilità: Centrale a ASPM è l'identificazione, l'analisi e la correzione sistematica delle vulnerabilità nelle applicazioni, facilitata da strumenti e tecnologie automatizzati.
Valutazione del rischio e definizione delle priorità: ASPM valuta le vulnerabilità nell'ambiente di rischio dell'organizzazione, dando priorità agli sforzi di correzione in base al potenziale impatto sulle operazioni aziendali.
Governance e conformità: ASPM garantisce che le applicazioni aderiscano alla sicurezza stabilita standarde requisiti normativi, integrando le pratiche di governance nel programma AppSec.
ASPM svolge un ruolo fondamentale nelle moderne strategie di sicurezza informatica, offrendo un approccio olistico e integrato alla sicurezza delle applicazioni. Affronta i limiti delle soluzioni tradizionali Metodi AppSec, che spesso non riescono a tenere il passo con i rapidi cicli di sviluppo delle applicazioni odierne e complessità.
Promuovendo un atteggiamento di sicurezza proattivo e strategico, ASPM consente alle organizzazioni di mitigare i rischi in modo più efficace e rispondere con agilità alle nuove minacce.
ASPM vs. ASOC vs. CNAPP vs. CSPM
Quattro acronimi che spesso vengono confusi. Ecco cosa indica ciascuno di essi e dove ASPM si adatta.
| Categoria | Focus | Domanda a cui risponde | Ambito tipico |
|---|---|---|---|
| ASPMApplication Security Posture Management | L'applicazione e la sua SDLC | Quali sono i rischi applicativi più importanti e chi se ne occupa per risolverli? | Codice, dipendenze, segreti, IaC, pipelinee costruzioni, oltre ai risultati di altri scanner |
| ASOCOrchestrazione e correlazione della sicurezza delle applicazioni | Orchestrazione dello scanner | Come posso utilizzare i miei strumenti e correlare i risultati? | Aggregazione e deduplicazione dell'output dello scanner; il predecessore di ASPM |
| CAPPPiattaforma di protezione delle applicazioni cloud native | Carichi di lavoro e infrastrutture cloud | Il mio ambiente cloud e tutto ciò che viene eseguito al suo interno sono sicuri? | Configurazione del cloud, carichi di lavoro, container e runtime |
| CPMGestione della postura di sicurezza nel cloud | Configurazione cloud | I miei account cloud sono configurati in modo sicuro? | Errori di configurazione e conformità negli account cloud; spesso parte di un CNAPP |
Come ASPM La sicurezza trasforma la sicurezza delle applicazioni per le aziende moderne
ASPM non è semplicemente un altro acronimo nel lessico della sicurezza informatica; rappresenta un cambiamento di paradigma nel modo in cui i team di sicurezza affrontano la sicurezza delle applicazioni. Con il suo framework completo e agile, ASPM fornisce alle organizzazioni gli strumenti per affrontare con sicurezza le complessità del mondo digitale, garantendo che le applicazioni siano sicure, conformi e resilienti alle minacce informatiche.
Mentre assistiamo alla rapida crescita dell’integrazione di ASPM nel settore AppSec, è chiaro che questo approccio sta creando un nuovo standard per la sicurezza delle applicazioni. Le organizzazioni che abbracciano ASPM sono in una posizione migliore per proteggere le proprie risorse digitali, salvaguardare i dati sensibili e mantenere la fiducia dei propri clienti e stakeholder.
Il ruolo essenziale di ASPM nel rafforzamento delle moderne pratiche di sicurezza informatica
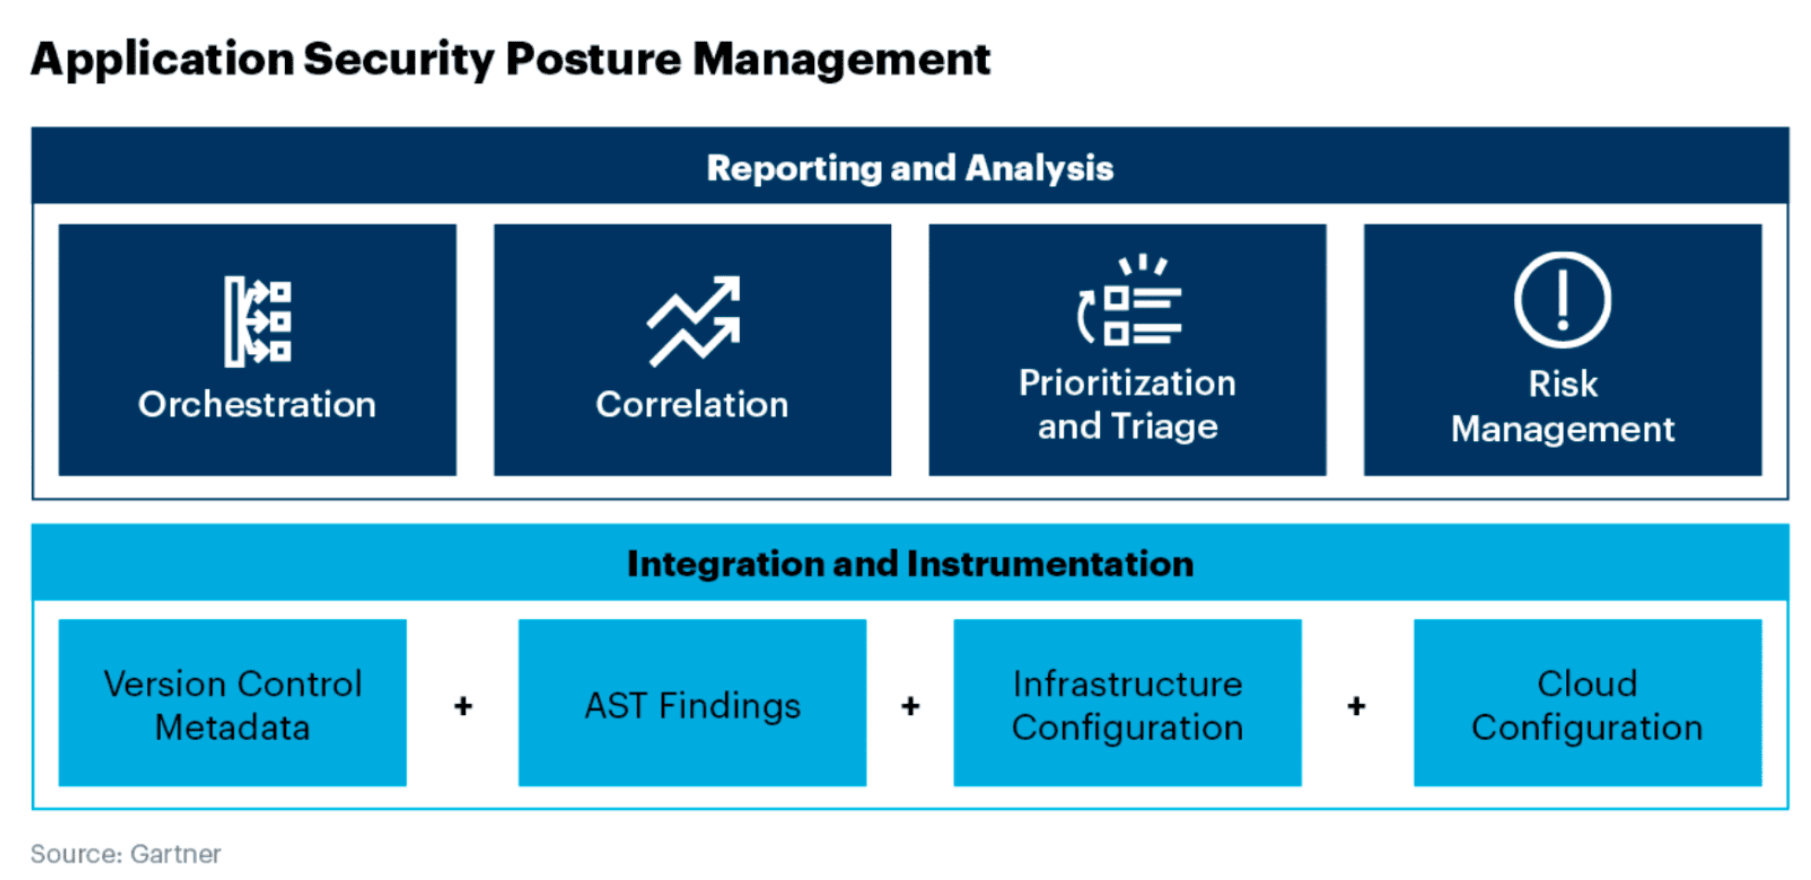
ASPM trascende la sicurezza delle applicazioni tradizionali offrendo una visione completa della posizione di sicurezza di un'organizzazione, combinando i punti di forza degli strumenti automatizzati con processi strategici per identificare, valutare e mitigare le vulnerabilità in modo efficace. La sua meccanica può essere suddivisa in diversi componenti chiave.
Componenti chiave di ASPM: Elementi costitutivi di una sicurezza applicativa efficace
Scoperta delle risorse e gestione dell'inventario:
La fondazione di ASPM è costruito sul identificazione completa e cataloging di tutte le risorse applicative all'interno dell'ecosistema digitale di un'organizzazione. Include applicazioni live e quelle in fase di sviluppo, librerie, API e integrazioni di terze parti.
Una gestione efficace dell'inventario delle risorse garantisce che ogni componente sia contabilizzato e monitorato, ponendo le basi per un solido livello di sicurezza che:
- Fornisce una base per una copertura di sicurezza completa.
- Abilita misure di sicurezza mirate comprendendo la portata delle potenziali vulnerabilità.
Rilevamento e valutazione automatizzati delle vulnerabilità:
ASPM impiega tecnologie di scansione avanzate per monitorare costantemente le risorse dell'applicazione alla ricerca di vulnerabilità. Questa automazione si estende al codice statico, CI/CD infrastruttura e squadre, e analisi della composizione del software, offrendo una visione multiforme delle potenziali minacce alla sicurezza.
Valutando la gravità e il contesto di queste vulnerabilità, ASPM Consente risposte mirate alle problematiche più critiche. Rilevamento continuo e automatizzato:
- Consente di individuare nuove vulnerabilità non appena il codice viene modificato, anziché attendere la successiva revisione periodica.
- Elimina i risultati duplicati tra gli scanner, in modo che lo stesso problema non venga conteggiato e assegnato due volte.
Priorità basata sul rischio:
Centrale a ASPML'approccio di sta dando priorità alle vulnerabilità in base al loro rischio per l'organizzazione. Comporta l'analisi del potenziale impatto di uno sfruttamento della vulnerabilità, considerando fattori quali la sensibilità dei dati, la criticità dell'applicazione e il livello di esposizione. La priorità basata sul rischio assicura che le risorse siano allocate in modo efficiente, concentrando gli sforzi di ripristino dove sono più necessari per:
- Garantire un'allocazione efficiente delle risorse per affrontare innanzitutto le vulnerabilità più critiche.
- Aiuta a mantenere la sicurezza operativa senza ostacolare i processi di sviluppo.
Automazione del flusso di lavoro di bonifica e mitigazione:
ASPM semplifica il processo di risoluzione delle vulnerabilità tramite flussi di lavoro automatizzati. Include la generazione di ticket, l'assegnazione ai team di sviluppo o sicurezza appropriati e il monitoraggio dei progressi della correzione. L'automazione facilita una risposta più rapida e coordinata ai problemi di sicurezza, riducendo al minimo la finestra di esposizione per:
- Riduci la finestra di opportunità per gli aggressori affrontando rapidamente le vulnerabilità.
- Migliorare il livello di sicurezza generale eliminando potenziali punti di ingresso per le minacce informatiche.
Conformità e governance:
Con requisiti normativi sempre più severi, ASPM fornisce gli strumenti necessari per mantenimento conformitàAttraverso il monitoraggio e la rendicontazione continui, le organizzazioni possono garantire che le loro applicazioni aderiscano alle normative pertinenti standarde regolamenti, evitando così potenziali sanzioni e danni alla reputazione, che:
- Evita ripercussioni legali e finanziarie associate alla non conformità.
- Costruisce la fiducia dei clienti e delle parti interessate attraverso l'adesione alle migliori pratiche di sicurezza.
Integrazione ASPM per una maggiore sicurezza delle applicazioni e una solida gestione della catena di fornitura del software
Integrazione Application Security Posture Management (ASPM) nella sicurezza delle applicazioni e nella catena di fornitura del software segna una svolta strategica verso un meccanismo di difesa più resiliente e proattivo di fronte alle minacce digitali in continua evoluzione.
Sicurezza dell'applicazione:
Visibilità migliorata: ASPM offre visibilità senza precedenti nel panorama delle applicazioni, scoprendo vulnerabilità nascoste e configurazioni errate che gli aggressori potrebbero sfruttare. Questa consapevolezza globale è fondamentale per proteggere le applicazioni complesse nell'ambiente delle minacce odierne.
Integrazione DevSecOps: Di integrandosi perfettamente con DevSecOps pratiche, ASPM promuove una cultura in cui la sicurezza è integrata in tutto il ciclo di vita dello sviluppo. Questa collaborazione non solo migliora i risultati di sicurezza, ma accelera anche le tempistiche di sviluppo.
Catena di fornitura del software:
Protezione dei componenti di terze parti: ASPM affronta la crescente preoccupazione per le vulnerabilità all'interno della catena di fornitura del software, in particolare quelle relative a librerie e componenti di terze parti. valutare e monitorare queste dipendenze esterne, ASPM riduce il rischio di attacchi alla supply chain che potrebbero compromettere l'integrità delle applicazioni.
SBOM Generazione e gestione: Un aspetto essenziale di ASPM nel contesto della filiera del software è il generazione e gestione di una distinta base software (SBOM)Questo inventario dettagliato di tutti i componenti software, inclusi gli elementi open source e proprietari, è essenziale per tracciare le vulnerabilità e garantire la conformità con la sicurezza standards
Immergiti in profondità ASPM Sicurezza: analisi completa di Application Security Posture Management Impact
L'analisi approfondita di Application Security Posture Management rivela il suo potenziale trasformativo nel ridefinire la sicurezza delle applicazioni. Mentre andiamo avanti, la profondità e l'ampiezza di ASPML'impatto sulla sicurezza informatica continuerà ad aumentare, consolidando il suo ruolo di componente indispensabile delle moderne strategie di sicurezza.
Implementazione ASPM eleva la strategia di sicurezza delle applicazioni di un'organizzazione da reattiva a proattiva. Questo cambio di paradigma è cruciale nell'attuale panorama delle minacce informatiche in rapida evoluzione, dove la posta in gioco è più alta e le superfici di attacco sono più ampie che mai. Con ASPM, le organizzazioni ottengono:
Miglioramento della posizione di sicurezza: Fornendo una visione completa del panorama della sicurezza delle applicazioni, ASPM consente alle organizzazioni di identificare e mitigare le vulnerabilità in modo più efficace, migliorando la loro sicurezza complessiva.
Risposta agile alle minacce: Il monitoraggio in tempo reale e i flussi di lavoro automatizzati di ASPM consentire una risposta rapida alle minacce alla sicurezza, riducendo al minimo i potenziali danni e garantendo la continuità aziendale.
Gestione strategica del rischio: Attraverso il suo quadro di priorità basato sul rischio, ASPM alloca le risorse per la sicurezza in modo strategico, concentrandosi sulle aree di impatto e vulnerabilità più significative.
Cultura collaborativa della sicurezza: ASPM promuove un ambiente collaborativo in cui la sicurezza è responsabilità di tutti, abbattendo le compartimentazioni tra i team e integrando la sicurezza nel DNA dell'organizzazione.

Sbloccare il valore aziendale con ASPM: Vantaggi dell'implementazione Application Security Posture Management
ASPM offre numerosi vantaggi aziendali, dal rafforzamento delle difese di sicurezza informatica al miglioramento dell'efficienza operativa. ASPM si traduce in vantaggi tangibili per le aziende in diversi modi, come:
Rafforzate le difese di sicurezza informatica
Uno dei vantaggi principali di ASPM è il rafforzamento delle difese di sicurezza informatica di un'organizzazione. Fornendo una panoramica olistica e continua delle vulnerabilità delle applicazioni e delle posture di sicurezza, ASPM consente alle aziende di identificare e porre rimedio in modo proattivo alle potenziali minacce prima che si trasformino in violazioni.
Questo approccio preventivo in modo significativo riduce il rischio di violazioni dei dati, attacchi informatici e altri incidenti di sicurezza che possono offuscare la reputazione di un'azienda e comportare ingenti perdite finanziarie.
Conformità e gestione del rischio semplificate
ASPM semplifica la conformità assicurando che le applicazioni aderiscano alle normative del settore e standards. Con le normative che diventano sempre più severe e complesse, ASPMLa capacità di automatizzare i controlli di conformità e di generare report completi è di inestimabile valore.
It riduce al minimo il rischio di sanzioni per inosservanza e integra una cultura della sicurezza e conformità durante l'intero ciclo di vita dello sviluppo dell'applicazione, migliorando così le pratiche di gestione del rischio.
Cicli di sviluppo accelerati
Integrazione ASPM con le pratiche DevSecOps colma il divario tra i team di sicurezza, sviluppo e operazioni, integrando la sicurezza in ogni fase del processo di sviluppo delle applicazioni.
Questa perfetta integrazione garantisce che le misure di sicurezza non ostacolino le tempistiche di sviluppo ma contribuiscono a un ciclo di sviluppo più efficiente e snello. Individuando e affrontando tempestivamente le vulnerabilità, le aziende possono accelerare il time-to-market, offrendo un vantaggio competitivo nell’economia digitale in rapida evoluzione.
Maggiore efficienza operativa e risparmio sui costi
Le capacità di automazione di ASPM rappresentano un punto di svolta per l'efficienza operativa. Le aziende possono allocare le proprie risorse umane a iniziative più strategiche automatizzando le attività di sicurezza di routine. Inoltre, la rilevazione precoce e la definizione delle priorità delle vulnerabilità portano a sforzi di rimedio più mirati ed efficienti, riducendo significativamente i costi associati alla gestione delle vulnerabilità.
L’effetto cumulativo è un’organizzazione più snella e agile in grado di farlo allocare le proprie risorse in modo più efficace, con conseguente notevole risparmio di costi.
Maggiore fiducia dei clienti e reputazione sul mercato
La fiducia del cliente è fondamentale e le violazioni della sicurezza possono rapidamente erodere tale fiducia. Implementando ASPM, le imprese sono commitmirato a salvaguardare i dati dei clienti e a rafforzare la fiducia e la lealtà dei clienti.
Inoltre, un solido livello di sicurezza può differenziare un’azienda sul mercato, elevandone la reputazione tra clienti, partner e stakeholder.
Abbracciare ASPM Adesso: proteggi il tuo vantaggio competitivo con strategie avanzate di sicurezza delle applicazioni
Il viaggio attraverso il Application Security Posture Management (ASPM) il regno sottolinea il suo impatto trasformativo sulle difese della sicurezza informatica e sulle strategie aziendali. Rappresenta un passaggio fondamentale verso un approccio più integrato e proattivo alla sicurezza delle applicazioni che guida l'innovazione e il successo del business.
L'adozione di ASPM offre alle organizzazioni un scudo proattivo. Garantisce che le vulnerabilità non siano semplicemente identificate, ma contestualizzate, prioritarie e risolte con precisioni e agilità. ASPML'integrazione di nella cultura DevSecOps promuove un ambiente collaborativo in cui la sicurezza è un principio fondamentale che guida le strategie operative e di sviluppo. ASPM incapsula miglioramento dell’efficienza operativa, risparmio sui costi e coltivazione della fiducia dei clienti attraverso un dimostrabile commitmento alla salvaguardia dei dati sensibili.
Pronto per trasforma la tua strategia di sicurezza delle applicazioni e guidare il successo aziendale? Esplora l'integrazione di ASPM nel tuo framework di sicurezza informatica oggi stesso. Inizia valutando la tua attuale postura di sicurezza delle applicazioni, identificando le lacune ed esplorando come ASPM è possibile colmare tali lacune con un approccio completo e basato sul rischio. Quindi confrontare best ASPM strumenti contro ciò che hai scoperto.
Proteggi le tue applicazioni, proteggi i tuoi dati e fai avanzare il tuo business Xygeni.

