






Autofix in AppSec è il processo di rilevamento e correzione automatica delle vulnerabilità direttamente nel flusso di lavoro di sviluppo, senza intervento manuale. Per i moderni team di sviluppo software, questo sembra il passo successivo più ovvio. Gli arretrati continuano a crescere, i cicli di rilascio si accorciano e poche organizzazioni possono permettersi di convogliare ogni SAST scoperta, problema di dipendenza, fuga di segreti o IaC configurazione errata in una coda di correzione completamente manuale.
Tuttavia, c'è un problema. Le squadre vogliono rimediare alle vulnerabilità più veloce, ma non vogliono un'automazione che introduca silenziosamente regressioni, rompa dipendenze o crei instabilità in CI/CDQuesta tensione rappresenta oggi uno dei problemi centrali nella sicurezza delle applicazioni. OWASP tratta esplicitamente CI/CD come dominio di sicurezza con le proprie principali categorie di rischio, mentre Framework di sviluppo software sicuro del NIST chiarisce che le pratiche di sviluppo sicure devono essere integrate nel SDLC piuttosto che imbullonato all'estremità.
È per questo si auto ripara Non è solo una funzionalità del prodotto. È un modello operativo. Se fatto male, crea rumore, rischio e build difettose. Se fatto bene, colma il divario tra rilevamento e correzione, riduce i tempi di correzione e aiuta la sicurezza ad adattarsi alla velocità del DevOps. In questa guida, esamineremo cosa significa realmente la correzione automatica in AppSezdove fallisce, come dovrebbe essere una correzione automatizzata sicura e come implementarla in modo che gli sviluppatori si fidino effettivamente di essa.
Che cos'è Autofix in AppSec?
A livello base, si auto ripara Significa che il software fa più che identificare un problema di sicurezza. Propone, genera o applica una soluzione. In altre parole, lo strumento passa da "ecco il problema" a "ecco la soluzione".
Sembra semplice, ma in pratica copre diversi flussi di lavoro molto differenti tra loro.
In SAST, autofix in genere significa generare modifiche a livello di codice per vulnerabilità come SQL injection, cross-site scripting, modelli di deserializzazione non sicuri, convalida dell'input debole o logica di autenticazione non sicura. SCA, di solito significa raccomandare o applicare aggiornamenti delle dipendenze, bloccare versioni più sicure o creare pull requests che spostano i pacchetti alle versioni patchate. In Sicurezza dei segreti, autofix può significare revocare e ruotare le credenziali, non solo segnalarle. In IaCCiò può significare riscrivere modelli di configurazione non sicuri di Terraform, Kubernetes o del cloud, sostituendoli con impostazioni predefinite più sicure.
La distinzione fondamentale è questa: la correzione automatica non è la stessa cosa di un suggerimento. Molti strumenti di sicurezza possono suggerire una soluzione generica. Meno sono in grado di generare una modifica pronta per lo sviluppatore. Ancor meno sono in grado di eseguire tale soluzione attraverso il flusso di lavoro di distribuzione effettivo, convalidarla e presentarla allo sviluppatore come una modifica revisionabile nel sistema di controllo della versione.
Questa differenza è importante perché i moderni team di ingegneri non operano con PDF e ticket. Operano con pull requests, politiche, controlli e pipelines.
Perché la bonifica tradizionale non è scalabile
La tesi a favore di Autofix parte da una realtà dolorosa: i processi di correzione tradizionali non sono scalabili ai moderni modelli di distribuzione del software.
La maggior parte delle organizzazioni dispone già di strumenti di scansione sufficienti. La risoluzione, però, è insufficiente. Analisi statica, scansione delle dipendenze, rilevamento di segreti e controlli dell'infrastruttura generano continuamente risultati. Nel frattempo, i team di ingegneri sono sotto pressione per rilasciare nuove funzionalità, mantenere bassi i tempi di consegna ed evitare di destabilizzare l'ambiente di produzione.
Il risultato è un divario tra la scoperta e l'azione.
Innanzitutto, c'è il semplice volume degli avvisi. Più un programma di sicurezza delle applicazioni (AppSec) è maturo, più tende a produrre risultati. Questo non sempre migliora la sicurezza. In molti ambienti, crea semplicemente un accumulo di avvisi. I materiali di prodotto di Xygeni inquadrano questo problema come un problema di rumore e di prioritizzazione, e questa impostazione è in linea con la realtà più ampia del settore: la prioritizzazione, e non solo il rilevamento, è il punto debole di molti programmi.
In secondo luogo, la correzione manuale è lenta per sua stessa natura. Uno sviluppatore deve leggere il problema, interpretare l'output dello scanner, riprodurre il problema se necessario, progettare una soluzione, implementarla, eseguire i test, aprire un pull requeste attendere la revisione. Questo può essere accettabile per un singolo problema critico. Non è accettabile per centinaia di problemi di media gravità, aggiornamenti ricorrenti delle dipendenze o ripetute fughe di informazioni riservate in più repository.
In terzo luogo, la sicurezza e l'ingegneria spesso puntano a risultati diversi. La sicurezza desidera ridurre il rischio, mentre l'ingegneria vuole che le modifiche vengano introdotte in modo sicuro e prevedibile. Questa differenza è gestibile quando il flusso di segnalazioni è limitato. Diventa problematica quando i team vengono sommersi da problemi e non esiste un meccanismo per trasformare le segnalazioni validate in soluzioni sicure e a basso impatto.
È proprio in questo contesto che l'automazione inizia a sembrare necessaria. Tuttavia, la sola necessità non rende l'automazione sicura.
Il problema con le soluzioni auto ingenue
Non tutte le correzioni automatiche sono buone correzioni automatiche. Infatti, molte delle obiezioni che gli sviluppatori sollevano nei confronti dell'automazione della sicurezza non riguardano l'automazione in sé, bensì una cattiva automazione.
Un motore di riparazione automatica ingenuo presenta in genere uno di questi quattro problemi.
Il primo problema è che considera ogni questione ugualmente risolvibile. Uno scanner rileva una dipendenza vulnerabile e si limita a proporre la versione successiva con la patch. Un motore di codice rileva uno schema non sicuro e lo sostituisce con una versione predefinita. Questo può funzionare in alcuni casi semplici. Fallisce rapidamente nei sistemi reali, dove la codebase, l'architettura, l'ambiente di runtime e il grafo delle dipendenze sono tutti elementi cruciali.
Il secondo è che ignora il contesto di esecuzione. Una correzione che sembra corretta isolatamente può essere irrilevante, insufficiente o rischiosa se applicata a percorsi di codice reali. Questo è uno dei motivi per cui i segnali di sfruttabilità sono così importanti. L'EPSS di FIRST esiste primacisSemplicemente perché la sola gravità non è un indicatore affidabile della probabilità che una vulnerabilità venga sfruttata a breve termine. EPSS fornisce una stima giornaliera della probabilità di attività di sfruttamento per le CVE, il che aiuta i team a concentrare le limitate risorse di correzione su ciò che ha maggiori probabilità di essere attaccato.
Il terzo è che la correzione automatica ingenua ignora il rischio di cambiamento. Ciò è particolarmente pericoloso in SCAUn aggiornamento delle dipendenze può eliminare una vulnerabilità CVE e tuttavia introdurre incompatibilità API, metodi rimossi, classi rinominate, contratti modificati o sottili cambiamenti nel comportamento a runtime.
Il quarto è l'eccessiva automazione. Quando uno strumento apre un flusso di dati di scarso valore pull requestsMolti di questi problemi, che spesso non superano i test o creano attriti durante la fase di merge, inducono gli sviluppatori a ignorarli. Questa non è accelerazione della correzione, bensì spam di correzioni.
La domanda giusta, quindi, non è se i team debbano automatizzare le attività di correzione. La domanda giusta è quale tipo di automazione riduca il rischio senza aumentare i problemi operativi.
I cambiamenti improvvisi rappresentano il vero problema di fiducia.
Quando gli sviluppatori affermano di non fidarsi di Autofix, spesso intendono una cosa ben precisa: temono che non causi problemi.
Questo problema di fiducia è particolarmente evidente negli interventi di recupero dalle dipendenze.
Un pacchetto vulnerabile potrebbe avere una versione patchata disponibile, ma ciò non significa che l'aggiornamento sia sicuro. La versione patchata potrebbe rimuovere un metodo utilizzato dalla tua applicazione, rinominare un'API, rendere più stringente un contratto di tipo o modificare il comportamento in modo tale da superare i test unitari ma causare regressioni in produzione. In molti team, il costo effettivo della risoluzione non è l'applicazione della patch, bensì l'analisi del raggio d'azione del problema.
Consideriamo un semplice esempio in Java. Un codice sorgente dipende da una libreria in cui un metodo comune esiste nella versione 1.x ma viene rimosso nella versione 2.x.
					// Before upgrade
MyService service = new MyService();
service.foo();
Dopo l'aggiornamento, foo() Non esiste più. La vulnerabilità potrebbe essere stata eliminata, ma la build è danneggiata.
Ecco perché "basta aggiornare alla versione corretta" non è una strategia ingegneristica. È un azzardo.
OWASP CI/CD La guida è rilevante qui perché la consegna moderna pipelinesono sia meccanismi di accelerazione che superfici di attacco. I controlli di sicurezza che creano cambiamenti instabili o incontrollati pipeline Il comportamento risolve un problema creandone un altro. CI/CD Le misure di protezione richiedono controllo del flusso, convalida e applicazione delle politiche, non solo l'introduzione rapida di cambiamenti.
La correzione automatica sicura deve rispettare questa realtà. Deve comprendere non solo se una vulnerabilità è risolvibile, ma anche se la correzione può essere introdotta senza interrompere il ciclo di vita del software che dovrebbe proteggere.
Come dovrebbe essere un'autoriparazione sicura
La correzione automatica sicura non è la "generazione automatica delle modifiche". La correzione automatica sicura è bonifica automatizzata controllata.
Ciò significa cinque cose.
Innanzitutto, le soluzioni devono essere contestualizzate. Un suggerimento sicuro che ignori il codice circostante, le convenzioni del framework, il flusso di dati o il comportamento delle dipendenze non è sufficiente. La soluzione deve essere adatta all'applicazione, non solo alla classe di vulnerabilità.
In secondo luogo, le correzioni devono essere consapevoli del rischio. È qui che l'analisi del rischio di bonifica diventa importante. Un buon sistema di correzione automatica dovrebbe essere in grado di rispondere a una domanda ingegneristica di base prima di proporre una modifica: qual è la probabilità che questa bonifica introduca cambiamenti radicali?
In terzo luogo, è necessario stabilire delle priorità per le correzioni. I migliori programmi di correzione automatica non cercano di risolvere tutto in una volta. Allineano la risoluzione dei problemi alla vulnerabilità, alla raggiungibilità e all'impatto operativo. Questo approccio rispecchia l'evoluzione dei programmi di sicurezza delle applicazioni più maturi in generale. CISIl catalogo delle vulnerabilità sfruttate note di A esiste primacisely per aiutare le organizzazioni a incorporare le prove di sfruttamento nei processi di bonificacisioni, non solo punteggio di gravità.
In quarto luogo, la correzione automatica deve essere eseguita all'interno di flussi di lavoro di consegna reali. Se il motore di correzione non può funzionare attraverso pull requests, controlli, politiche e test, non è in linea con il modo in cui i team moderni sviluppano software.
In quinto luogo, gli sviluppatori devono mantenere il controllo. Le modifiche approvate dagli sviluppatori non rappresentano un punto debole di Autofix, bensì il meccanismo che rende l'automazione affidabile negli ambienti di produzione.
In altre parole, una bonifica sicura richiede controllo, non solo automazione.
Autofix ingenuo vs Autofix sicuro
Di seguito viene illustrata la differenza pratica tra l'automazione che crea lavoro e l'automazione che lo elimina.
| Aspetto | Ingenuo Autofix | Riparazione sicura dell'auto |
|---|---|---|
| Correggere la strategia | Applica correzioni o aggiornamenti generici non appena viene rilevata una vulnerabilità. | Genera correzioni contestuali basate sul codice, sul comportamento delle dipendenze e sulla convalida del flusso di lavoro. |
| Aggiornamenti delle dipendenze | Si consiglia la prossima versione patchata senza analisi dell'impatto delle modifiche | Valuta i percorsi di aggiornamento e verifica la presenza di modifiche incompatibili prima di suggerire soluzioni. |
| Definizione delle priorità | Atti basati esclusivamente sulla gravità | Combina gravità con sfruttabilità, raggiungibilità e impatto operativo. |
| Pipeline Sicurezza | Potrebbero essere aperte delle pull request che non superano la build o i test | Convalida le correzioni tramite CI/CD controlli e fasi di revisione |
| Ruolo di sviluppatore | Gli sviluppatori risolvono i problemi causati dall'automazione. | Gli sviluppatori esaminano le proposte di bonifica sicure e pronte per essere integrate. |
| Risultato | Più rumore, più regressioni, meno fiducia | Risoluzione più rapida, meno regressioni, maggiore adozione |
Se c'è un messaggio chiave da trarre da questa tabella, è questo: la qualità dell'autocorrezione è determinata dalla qualità del suo contesto e dei suoi controlli.
Come funziona Autofix in un moderno ambiente DevSecOps Pipeline
In un ambiente maturo, autofix non è una singola azione. È un flusso di lavoro di bonifica strutturato integrato in CI/CD.
Invece di riparazioni manuali e scollegate, moderne pipelines seguono un flusso continuo:
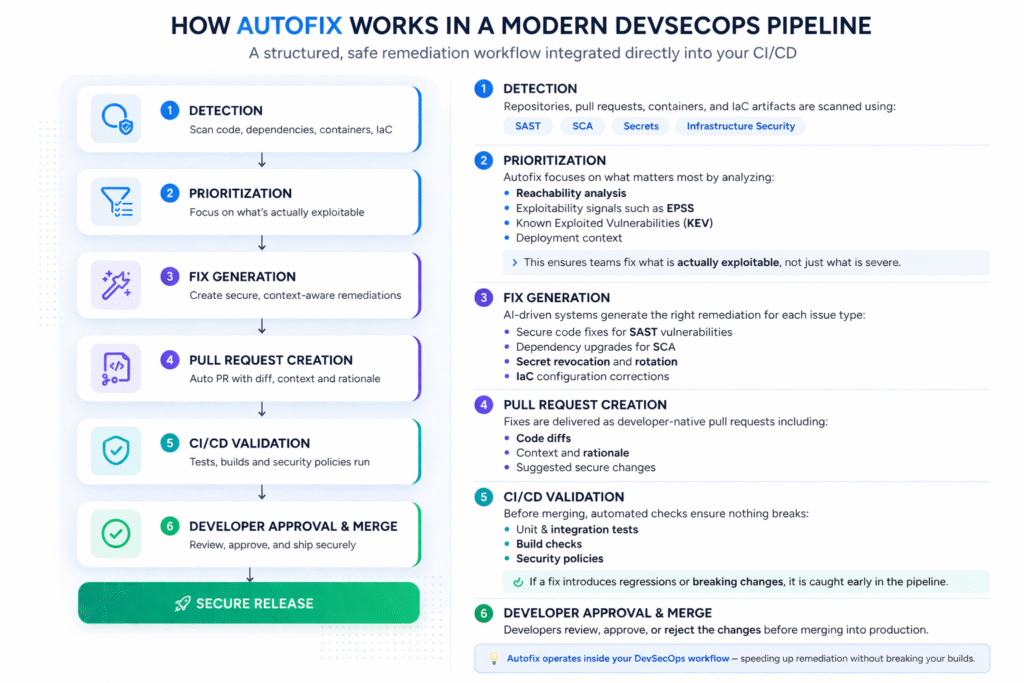
Come funziona Autofix in un moderno ambiente DevSecOps Pipeline
In un ambiente maturo, autofix non è una singola azione. È un flusso di lavoro di bonifica strutturato integrato in CI/CD.
Invece di riparazioni manuali e scollegate, moderne pipelines seguono un flusso continuo:
Flusso di lavoro di autocorrezione passo passo
- Tipo di rilevamento
Repository, pull requests, contenitori o IaC i manufatti vengono scansionati utilizzando SAST, SCA, segreti o controlli dell'infrastruttura. - Definizione delle priorità
Non tutte le vulnerabilità vengono trattate allo stesso modo. I sistemi di correzione automatica danno priorità all'utilizzo di:- Analisi di raggiungibilità
- Segnali di sfruttabilità come EPSS
- Vulnerabilità note sfruttate (KEV)
- Contesto di distribuzione
- Generazione di correzione
Il sistema genera azioni correttive in base al tipo di problema:- Correzioni del codice per SAST vulnerabilità
- Aggiornamenti delle dipendenze per SCA
- Revoca e rotazione del segreto
- IaC correzioni di configurazione
- Pull Request coerenti
Le correzioni sono impacchettate in flussi di lavoro nativi per sviluppatori, in genere come pull requests con:- Differenze di codice
- Contesto e motivazione
- Modifiche suggerite
- Validazione in CI/CD
Prima dell'unione, le correzioni vengono convalidate automaticamente tramite:- Test unitari e di integrazione
- Controlli di compilazione
- Politiche di sicurezza
- Approvazione e fusione dello sviluppatore
Gli sviluppatori esaminano, approvano o rifiutano le modifiche prima di integrarle in produzione.
Di conseguenza, la correzione automatica non bypassa il ciclo di vita dello sviluppo, ma opera al suo interno.
Si integra perfettamente con piattaforme come GitHub, GitLab e Azure DevOps, garantendo che La risoluzione delle vulnerabilità diventa parte integrante del flusso di lavoro di consegna, non un processo separato.
Correzione automatica per diverse classi di vulnerabilità
Uno degli errori più comuni quando si parla di correzioni automatiche è quello di considerare tutte le correzioni come se si comportassero allo stesso modo. Non è così.
Autofix per SAST
La correzione automatica a livello di codice è il primo approccio con cui molte persone si imbattono in questo concetto. Uno scanner rileva una vulnerabilità di SQL injection, un sink XSS riflesso o un pattern di validazione non sicuro e propone una sostituzione sicura. Questa è spesso la forma più intuitiva di correzione automatica perché la modifica è visibile nel codice sorgente e può essere esaminata come qualsiasi altra modifica.
I materiali di prodotto di Xygeni posizionano AI AutoFix in questo spazio come una soluzione di correzione consapevole del contesto che genera correzioni pronte per gli sviluppatori e pull requests per problemi come XSS e SQL injection. Il messaggio di fondo è importante anche al di là dell'affermazione del prodotto: buono SAST Autofix deve essere in grado di riconoscere il codice, non solo le regole.
Autofix per SCA
La correzione automatica delle dipendenze è probabilmente più importante dal punto di vista operativo perché i pacchetti vulnerabili appaiono costantemente e la manutenzione manuale delle dipendenze non è scalabile. Ma è anche dove è più difficile guadagnarsi la fiducia, perché gli aggiornamenti delle dipendenze sono esattamente dove cambiamenti radicali diventare estremamente doloroso.
Un credibile SCA La funzionalità di correzione automatica deve quindi fare di più che trovare una versione patchata. Deve valutare la sicurezza dell'aggiornamento, il raggio d'azione e la compatibilità.
Autofix per segreti
La gestione delle vulnerabilità non si basa tanto sulla riscrittura del codice quanto sul contenimento. Se una vulnerabilità attiva viene compromessa, la risposta ideale non è un ticket che chiede a qualcuno di modificarla la settimana successiva. La risposta ideale è la revoca immediata, la sostituzione e una tracciabilità chiara. Ecco perché la correzione automatica nella sicurezza delle vulnerabilità spesso si differenzia dalla correzione automatica del codice. Il vantaggio risiede nella velocità e nella certezza.
Autofix per IaC
Le configurazioni errate dell'infrastruttura sono spesso molto ripetitive. Ciò le rende ottime candidate per l'automazione. Se i team possono standarddefinire modelli sicuri per Terraform, Kubernetes, ARM o CloudFormation, quindi autofix può imporre tali modelli molto prima nel pipeline. L'enfasi del NIST SSDF sull'integrazione delle pratiche sicure in ogni SDLC L'implementazione si inserisce perfettamente in questo contesto: la sicurezza è più efficace quando è integrata nel flusso di lavoro, anziché essere rimandata a fasi successive.
Come evitare di compromettere le build con Autofix
Questa è la promessa fondamentale alla base dell'argomento e merita un'analisi approfondita.
Per evitare di compromettere le build con la correzione automatica, i team devono convalidare le modifiche correttive nello stesso modo in cui convalidano qualsiasi altra modifica destinata alla produzione. Ciò significa:
- Analizzare le dipendenze e l'impatto sul codice prima di applicare la modifica.
- convalidare la correzione in CI/CD con test e politiche
- limitare l'ambito automatizzato dove il raggio di esplosione è elevato
- è necessaria la revisione da parte dello sviluppatore per le modifiche sostanziali.
- Utilizzare un'introduzione graduale per gli aggiornamenti ad alto impatto.
Ecco perché l'analisi del rischio di bonifica è così preziosa. Trasforma la domanda da "esiste una soluzione?" a "è questa la soluzione più sicura e praticabile?". Questa è una domanda di natura ingegneristica decisamente migliore.
È proprio qui che molti programmi di automazione falliscono. Ottimizzano per la produttività e ignorano la sicurezza delle modifiche. Gli sviluppatori se ne accorgono immediatamente.
Al contrario, un sistema di correzione automatica affidabile rispetta la stessa disciplina di gestione delle modifiche che i team di ingegneri più competenti applicano già allo sviluppo delle funzionalità: revisione, test, convalida, integrazione.
Procedure consigliate per l'implementazione di Autofix
Se state sviluppando o perfezionando un programma di correzione automatica, l'obiettivo dovrebbe essere l'adozione, non la novità. I team utilizzeranno la correzione automatica quando questa consente di risparmiare tempo in modo costante senza generare lavoro di pulizia.
Iniziate dalle politiche. Decidete quali classi di problemi possono essere automatizzate per prime. SAST I modelli con riscritture ben definite, aggiornamenti delle dipendenze all'interno di intervalli di versione definiti o flussi di lavoro di revoca dei segreti sono spesso buoni candidati iniziali.
Quindi restringi il campo. Non cercare di automatizzare tutto in un'unica release. Concentrati prima sui problemi più comuni e di cui si ha un'elevata probabilità di risoluzione. Questa è solitamente una strategia migliore per instaurare fiducia rispetto al lancio di soluzioni generiche ma disorganizzate.
Integrare la correzione nei flussi di lavoro di sviluppo esistenti. Se i tuoi team di ingegneri vivono in pull requests e protezioni dei rami, anche la correzione automatica dovrebbe farlo.
Misurare i risultati. Le metriche giuste non sono solo il "numero di correzioni generate". Sono il tasso di unione, il tasso di regressione, il tempo risparmiato, la riduzione dei falsi positivi e il tempo di risoluzione.
Infine, mantenete un livello di approvazione umana laddove è necessario. La correzione automatica sicura non elimina il giudizio dello sviluppatore, ma lo valorizza, eliminando il lavoro ripetitivo e concentrando l'attenzione sulla revisione di maggior valore.
Dalla rilevazione alla bonifica: chiudere il cerchio
Uno dei maggiori punti deboli degli strumenti di sicurezza delle applicazioni tradizionali è che il processo si conclude troppo presto. Viene rilevata una vulnerabilità. Viene creato un ticket. Poi il sistema rimane in attesa.
Non si tratta di un circuito chiuso. Si tratta di un passaggio di consegne.
Un programma di sicurezza delle applicazioni (AppSec) moderno deve essere in grado di passare dal rilevamento alla prioritizzazione e alla risoluzione con il minor intervento manuale possibile. Questa è la vera promessa di Autofix. Non si limita a velocizzare la risoluzione, ma cambia il luogo in cui avviene la risoluzione, le modalità di implementazione e chi deve svolgere il lavoro ripetitivo.
Questo è anche il motivo per cui l'argomento è rilevante dal punto di vista commerciale, non solo tecnico. Gli acquirenti non si accontentano più della sola qualità del rilevamento. Vogliono una riduzione misurabile dell'arretrato e un passaggio più rapido dall'individuazione del problema alla sua risoluzione.
Come Xygeni garantisce un'autoriparazione sicura
I materiali di Xygeni inquadrano la sua funzionalità di correzione automatica attorno a tre temi: contesto, automazione e integrazione nella distribuzione.
Dal lato del codice, Xygeni AI SAST AutoFix genera correzioni pronte per gli sviluppatori, sostituendo i modelli rischiosi con alternative sicure e fornendo tali correzioni tramite pull requests Invece di raccomandazioni astratte, risolve istantaneamente vulnerabilità come XSS o SQL Injection e applica le migliori pratiche di programmazione sicura direttamente nel flusso di lavoro dello sviluppatore.
Tuttavia, la correzione automatica in Xygeni va oltre SAST. Include anche Segreti Autofix, che rileva le credenziali trapelate e le revoca automaticamente utilizzando credenziali predefinite playbooks su piattaforme come AWS, GCP o GitLab. Ciò consente un contenimento immediato, eliminando i ritardi dovuti a interventi manuali e riducendo il rischio di abuso delle credenziali.
Dal lato della dipendenza, Quello di Xygeni SCA Correzione automatica consente la correzione automatica in massa generando correzioni per le dipendenze vulnerabili e applicandole su larga scala. I team possono attivare l'applicazione automatica delle patch, creare pull requests con versioni aggiornate e integrare la correzione direttamente in CI/CD pipelinesenza interrompere la consegna.
Inoltre, queste capacità si estendono a Infrastruttura come codice (IaC) and pipeline configurazioni, garantendo che anche le configurazioni errate e i modelli di infrastruttura rischiosi vengano corretti nell'ambito dello stesso flusso di lavoro automatizzato.
Questo è il punto strategico. Safe Autofix non opera in isolamento. Si estende codice (SAST), dipendenze (SCA), segreti e infrastrutture (IaC), garantendo una correzione coerente lungo l'intera catena di fornitura del software. Inoltre, funziona al meglio se combinato con la prioritizzazione basata sulla sfruttabilità, l'analisi del grafo delle dipendenze e CI/CD convalida, in modo che le correzioni non siano solo automatizzate, ma anche sicure, pertinenti e pronte per la produzione.
Risposta rapida: Come si risolvono in modo sicuro le vulnerabilità con Autofix?
Per correggere in modo sicuro le vulnerabilità con la correzione automatica, i team hanno bisogno di correzioni consapevoli del contesto, di una prioritizzazione basata sulla sfruttabilità e di un'analisi del rischio di correzione, CI/CD convalida e approvazione dello sviluppatore prima dell'unione.
Questa è la risposta breve.
Qualsiasi risultato inferiore potrebbe comunque essere considerato automazione, ma non è il tipo di automazione di cui gli sviluppatori si fideranno in un ambiente di produzione.
FAQ
Che cos'è Autofix in AppSec?
Autofix in AppSec è la generazione e la distribuzione automatizzata di modifiche correttive per problemi di sicurezza come difetti del codice, dipendenze vulnerabili, segreti esposti o configurazioni errate dell'infrastruttura.
La correzione automatica può causare errori nelle build?
Sì. Autofix può interrompere le build quando gli aggiornamenti delle dipendenze introducono modifiche incompatibili, quando le correzioni ignorano il contesto dell'applicazione o quando le modifiche vengono applicate senza convalida.
Come si possono correggere automaticamente le vulnerabilità senza causare regressioni?
Utilizzare autofix all'interno di un flusso di lavoro controllato: dare priorità in base alla sfruttabilità e alla raggiungibilità, analizzare il rischio di bonifica, convalidare le modifiche in CI/CDe mantenere una fase di approvazione da parte dello sviluppatore.
Cosa distingue un sistema di riparazione automatica sicuro da uno ingenuo?
La correzione automatica sicura è consapevole del contesto, consapevole del rischio e pipeline-consapevole. La correzione automatica ingenua si limita a proporre o applicare modifiche senza comprendere la compatibilità, l'impatto in fase di esecuzione o il flusso di lavoro di ingegneria.
L'intelligenza artificiale è affidabile per la correzione automatica?
Può esserlo, ma l'affidabilità dipende dalla convalida e dalla governance. Gartner raccomanda esplicitamente che le organizzazioni che utilizzano sistemi basati sull'IA code security Gli assistenti continuano a utilizzare l'AST tradizionale e la revisione del codice come controlli di bilanciamento, perché gli ottimizzatori basati sull'IA possono correggere eccessivamente o non rilevare problemi relativi a prestazioni, affidabilità e qualità del codice.
Takeaway finale
Autofix non è più una novità nel campo della sicurezza delle applicazioni. Sta diventando un requisito pratico per i team che devono ridurre il backlog senza aumentare l'organico o rallentare le consegne.
La vera sfida non è se automatizzare o meno la correzione dei bug, ma se tale automazione rispetti il modo in cui il software viene effettivamente sviluppato e distribuito.
Se la tua strategia di correzione automatica ignora il contesto, la prioritizzazione e la convalida, creerà più attrito che valore. Se è progettata attorno ai flussi di lavoro degli sviluppatori, al rischio di correzione e CI/CD punti di controllo, può migliorare sostanzialmente sia i risultati in termini di sicurezza che la velocità di ingegneria.
Questo è il standard vale la pena puntarci.

L'autore
Co-fondatore e CTO
Fatima Said è specializzato in contenuti pensati per gli sviluppatori per AppSec, DevSecOps e software supply chain securityTrasforma segnali di sicurezza complessi in indicazioni chiare e fruibili che aiutano i team a stabilire le priorità più rapidamente, a ridurre il rumore e a rilasciare codice più sicuro.
