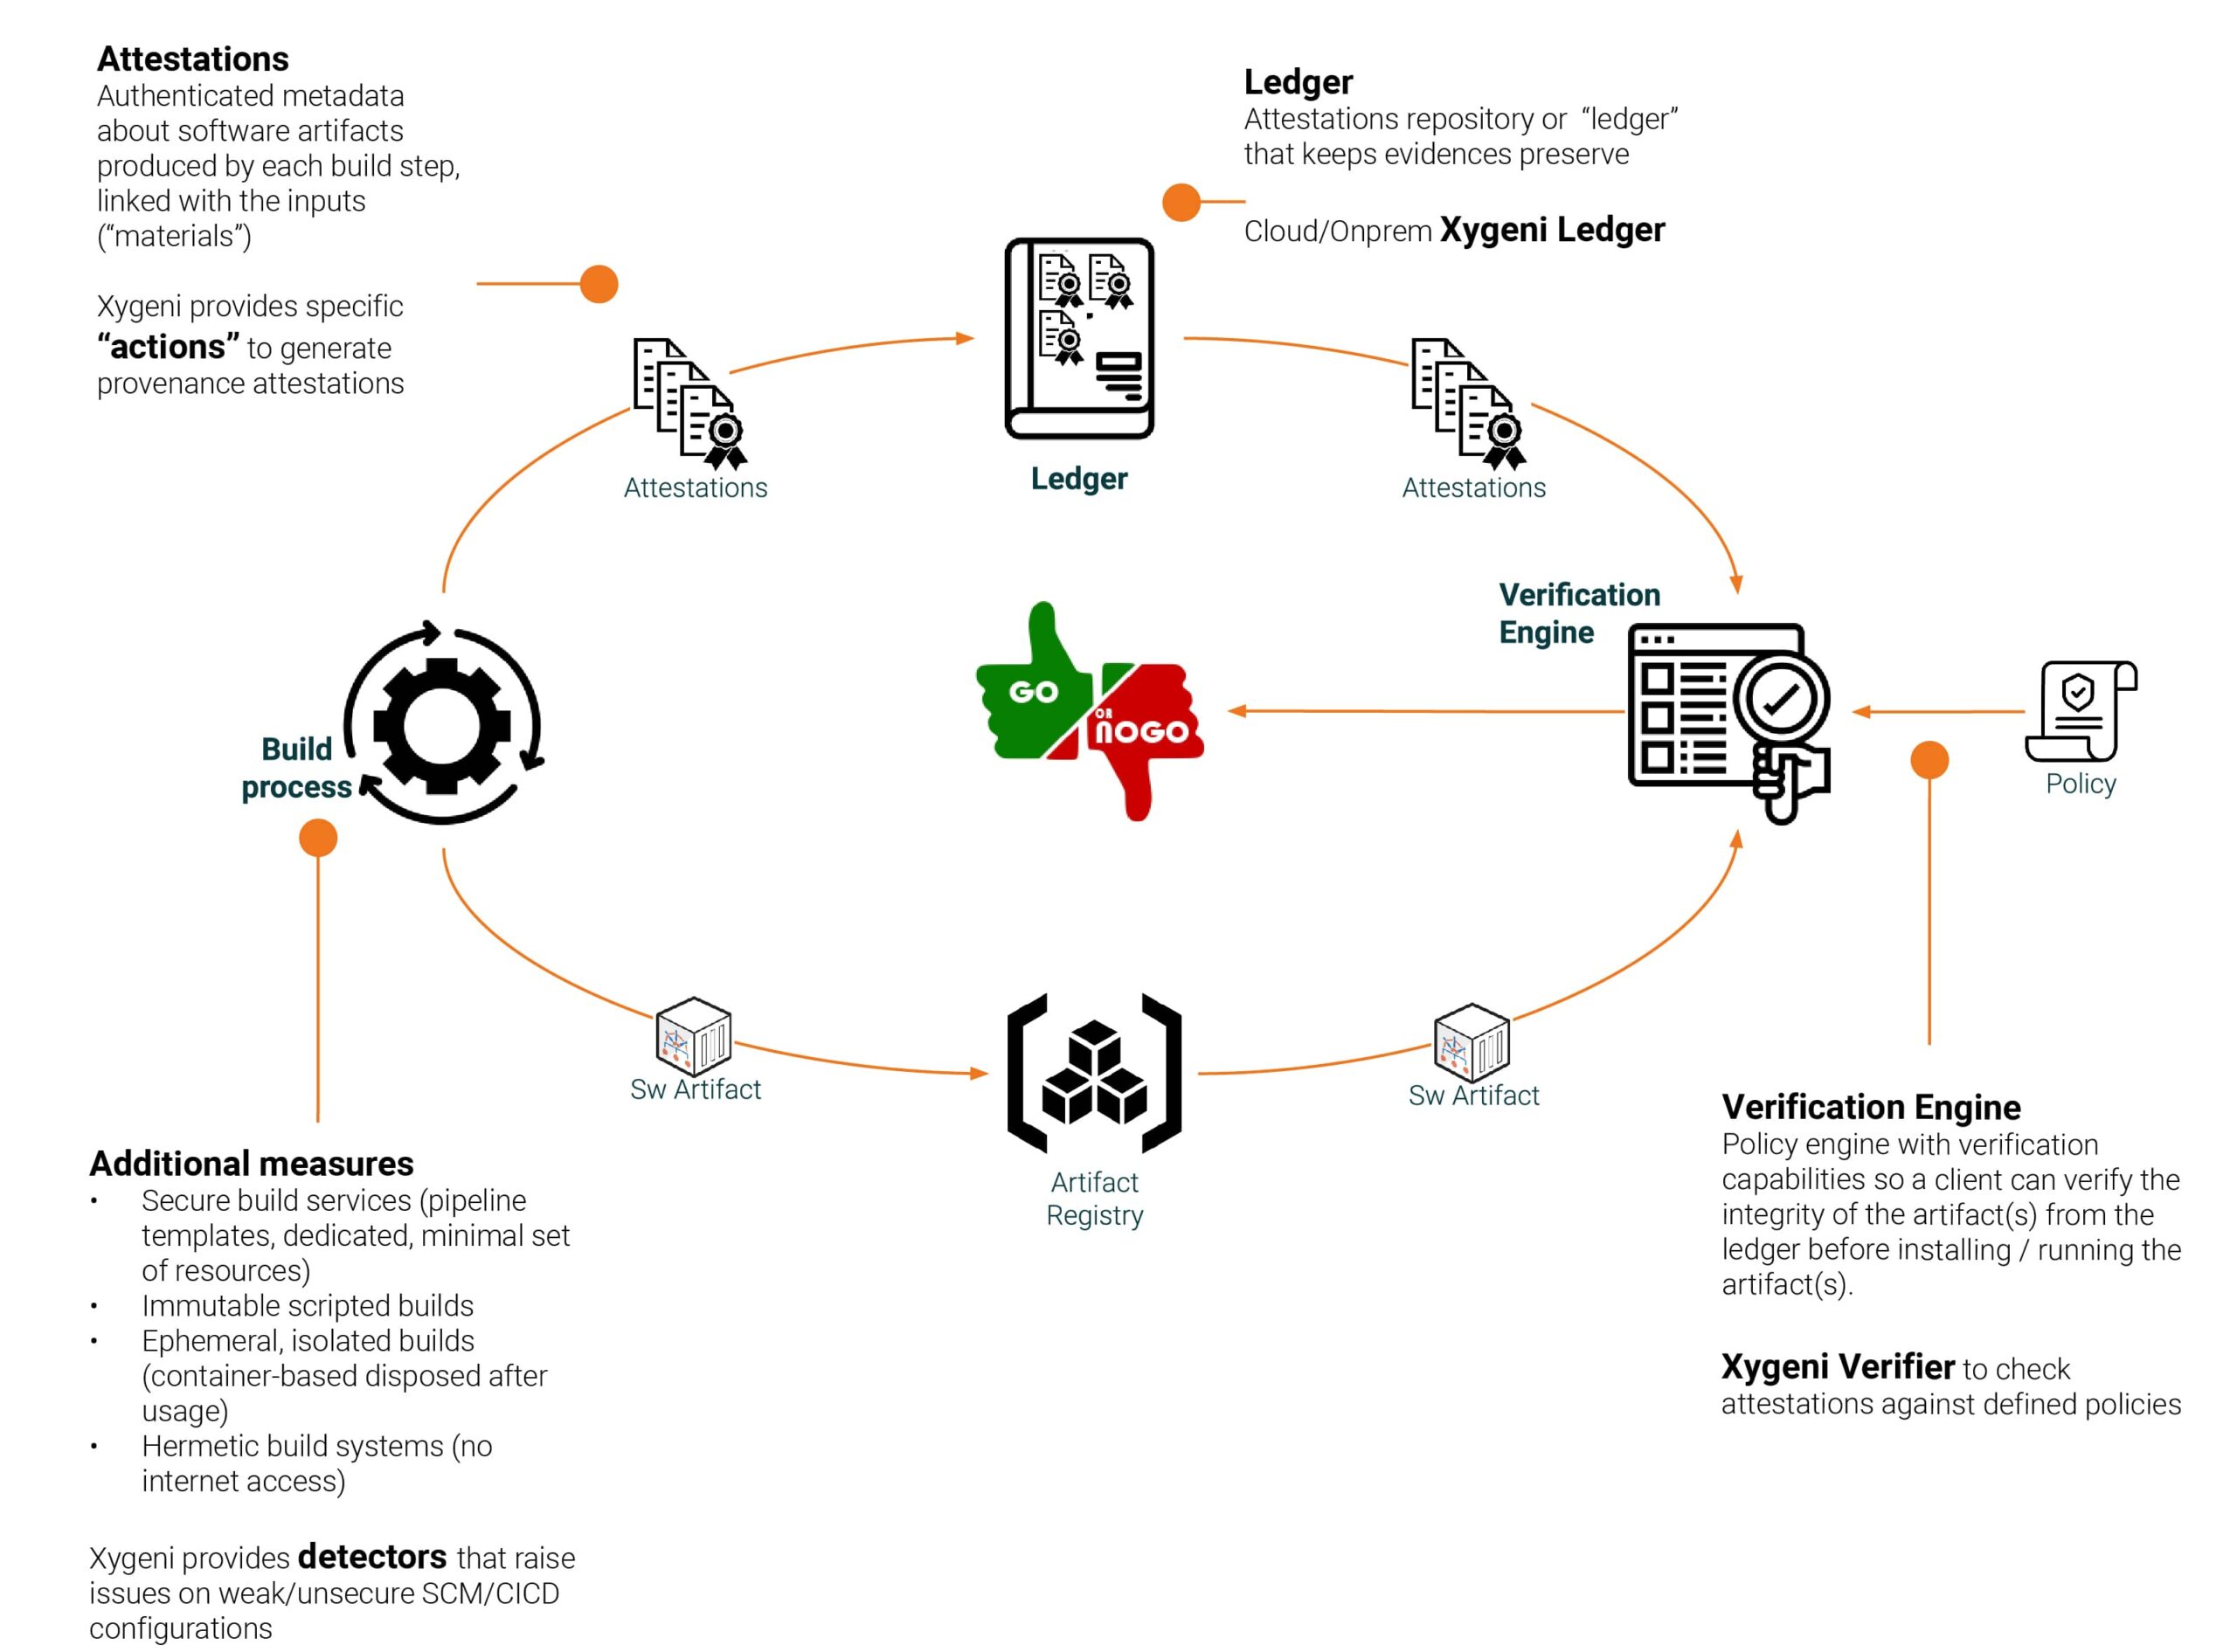
Il ciclo di vita dello sviluppo software sicuro (SDLC) esemplifica un approccio olistico, che incorpora pratiche e principi di sicurezza in tutte le fasi di creazione e distribuzione del software. Tra queste, la fase di build è particolarmente cruciale. È dove il codice sorgente viene trasformato in codice binario, preparando il terreno per l'esecuzione. Questa fase è fondamentale per incorporare la sicurezza nel software, coinvolgendo un rigoroso esame del codice per le vulnerabilità, l'applicazione delle policy di sicurezza e la garanzia che le considerazioni sulla sicurezza siano fondamentali, piuttosto che pensieri retrospettivi.
Il significato di Build Security nello sviluppo software
Build security è essenziale per la creazione di software sicuro, fungendo da difesa proattiva contro potenziali vulnerabilità e garantendo la conformità con standards. Questa fase del processo di sviluppo rappresenta il rischio maggiore per l'integrità e la riservatezza del codice. Un errore può diffondere software compromesso in lungo e in largo, rendendo imperativo salvaguardare questa fase per proteggere gli utenti finali e mantenere fiducia e conformità. Inoltre, la fase di build è fondamentale per mitigare i rischi associati alla supply chain del software, dove le vulnerabilità in qualsiasi parte possono avere implicazioni diffuse. Sottolineando build security getta le basi per l'innovazione futura, consentendo alle organizzazioni di evolvere le proprie pratiche di sviluppo in modo sicuro.
Evidenziare le conseguenze nel mondo reale
La criticità della robustezza build security misure è vividamente illustrato da incidenti come la violazione di SolarWinds Orion, la compromissione di Codecov Bash Uploader, l'incidente Event-Stream, la violazione dei dati Equifax e, in particolare, il Ledger Attack. Questi esempi servono come duri promemoria degli impatti di vasta portata delle sviste di sicurezza durante la fase di build, dalla facilitazione degli attacchi alla supply chain all'esposizione di dati sensibili su larga scala.
L’attacco Ledger illustra uno sfruttamento sofisticato delle vulnerabilità della catena di fornitura del software, segnando un evento significativo nel campo della sicurezza informatica. Avviato tramite un attacco di spear phishing che ha preso di mira l'account NPM di un ex dipendente di Ledger, gli aggressori sono stati in grado di pubblicare versioni dannose dello strumento software connect-kit di Ledger. Questa violazione ha comportato la perdita di almeno 600,000 dollari dai portafogli hardware degli utenti. A differenza degli attacchi diretti al processo di creazione, questo incidente ha sfruttato la fiducia riposta nelle dipendenze di terze parti e nella catena di fornitura del software, sottolineando le molteplici minacce che si trovano ad affrontare lo sviluppo del software moderno. La violazione non solo ha messo in luce l’importanza fondamentale della protezione delle dipendenze software, ma ha anche evidenziato la necessità di rigorosi controlli di accesso, gestione delle credenziali e monitoraggio proattivo dei componenti di terze parti. L’incidente di Ledger serve a ricordare fortemente le potenziali conseguenze di una trascurata sicurezza nella catena di fornitura del software e l’importanza di adottare misure di sicurezza complete per proteggersi dagli attacchi diretti e indiretti.
Tra le più estese e sofisticate degli ultimi tempi, la violazione SolarWinds Orion ha cercato di sfruttare le vulnerabilità nel processo di creazione del software SolarWinds. Gli aggressori hanno inserito il codice dannoso nel sistema di compilazione durante il processo di aggiornamento del software e lo hanno inviato a 18,000 clienti, tra cui le principali agenzie governative e aziende. Ha evidenziato quanto possano essere pericolosi e ampi tali attacchi alle catene di approvvigionamento.
Codecov è un'applicazione per testare le misure di copertura del codice che sono state violate. Gli aggressori sono stati in grado di alterare lo script Bash Uploader ed esfiltrare con successo dati da potenzialmente migliaia di ambienti client. Questa violazione sottolinea quindi come gli strumenti di compilazione possano rappresentare un potenziale rischio e dimostra che l’integrità degli script e degli strumenti di compilazione deve essere protetta.
Nel caso dell’incidente Event-Stream è stato compromesso un pacchetto NPM estremamente popolare. In questo pacchetto, un manutentore originale ha ceduto il controllo a un utente malintenzionato che fingeva di essere un manutentore entusiasta. Successivamente, l’aggressore ha inserito nel pacchetto un payload con intenti dannosi, prendendo di mira una particolare piattaforma di criptovaluta. Questo è l'esempio perfetto di un caso di studio che mostra il profilo di rischio delle vulnerabilità delle dipendenze e un livello realistico di controllo che un'azienda dovrebbe eseguire su pacchetti e manutentori di terze parti.
La violazione dei dati di Equifax, pur non essendo propriamente una vulnerabilità in fase di creazione, è stata aggravata molto dal mancato aggiornamento di una libreria di terze parti che avrebbe dovuto essere aggiornata ed era vulnerabile (in questo caso, Apache Struts). Ciò ha colpito ben 147 milioni di persone. La violazione di Equifax è, in tutti i sensi, un ammonimento sulla gestione delle dipendenze.
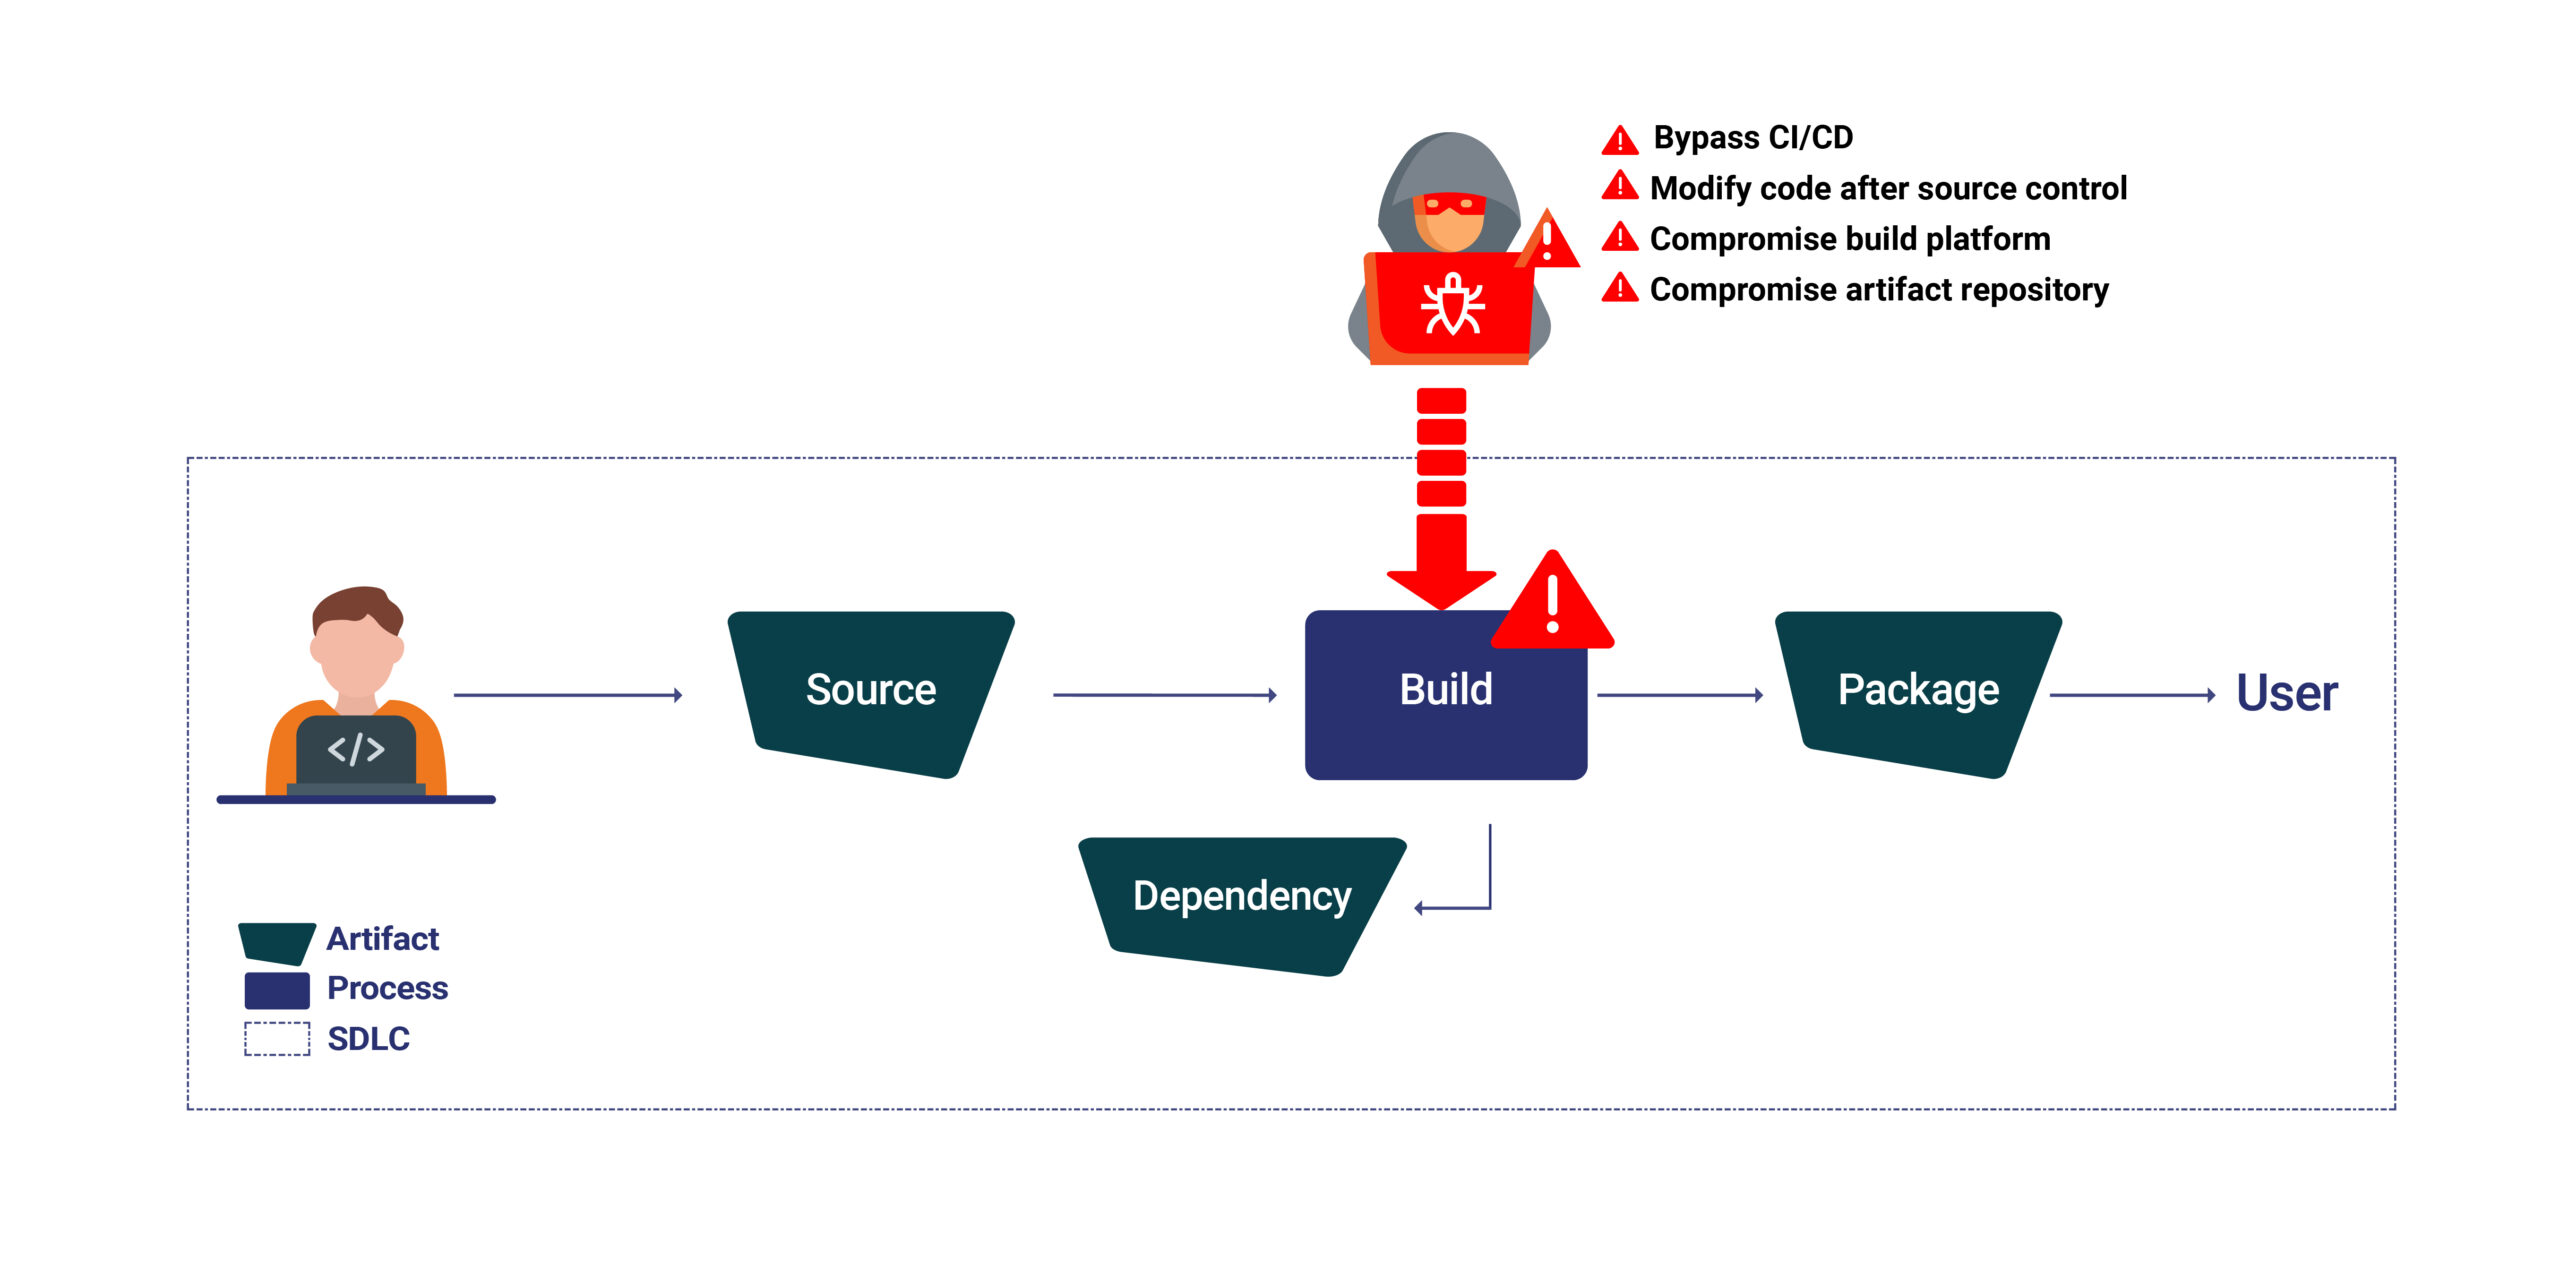
Nell'intricata rete dello sviluppo software moderno, la fase di creazione rappresenta un punto cruciale in cui il codice sorgente viene trasformato in software eseguibile. Questa fase non riguarda solo la compilazione ma anche la garanzia della sicurezza e dell'integrità del prodotto finale. Riconoscere le minacce comuni affrontate durante questa fase è fondamentale per mantenersi robusti software supply chain security. Per un approfondimento su queste minacce e sulle strategie complete di mitigazione, valuta la possibilità di esplorare approfondimenti dettagliatiMinacce alla catena di fornitura del software in fase di creazione.
bypassare CI/CD Pipelines: Elusione delle misure di sicurezza CI/CD consente agli aggressori di iniettare codice dannoso direttamente nella build, aggirando i controlli di sicurezza essenziali.
Modifica del controllo post-origine del codice: Modifiche apportate al codice sorgente dopo il suo commitL'adeguamento al controllo del codice sorgente può introdurre modifiche non autorizzate, minando l'integrità del software.
Compromettere il processo di creazione: la manipolazione diretta del processo di compilazione può portare all'inserimento di codice dannoso, alla manomissione della provenienza della compilazione o all'interruzione totale del processo.
Compromissione dei repository di artefatti: L'accesso non autorizzato o la manipolazione degli archivi di artefatti può interrompere il processo di distribuzione e introdurre software compromesso nella catena di fornitura.
Avvelenato Pipeline Esecuzione (PPE): una minaccia più profonda
Avvelenato Pipeline La vulnerabilità di esecuzione (PPE) si materializza quando gli aggressori manipolano il processo di compilazione, modificando il CI/CD pipeline configurazione direttamente (Direct PPE o D-PPE) o modificando i file i pipeline riferimenti (DPI indiretti, o I-PPE). Tali attacchi possono compromettere gravemente l'integrità del software, rendendo vitali i meccanismi di rilevamento e protezione tempestivi.
Comprendere le varianti dei DPI
DPI diretti (D-PPE) si verifica quando gli aggressori modificano il file di configurazione CI per eseguire comandi dannosi all'interno dell'ambiente di compilazione, aggirando standard protocolli di sicurezza.
DPI indiretti (I-PPE) si svolge attraverso modifiche a file esterni il pipeline configura, come gli script, consentendo agli aggressori di iniettare indirettamente codice dannoso.
Per contrastare queste minacce e vulnerabilità nella fase di creazione, è necessario mettere in pratica un quadro di riferimento utilizzato correttamente e il rispetto delle migliori pratiche delineate da autorità come il NIST. Tutto quanto sopra può essere migliorato attraverso l'applicazione e il rispetto della normativa Il Secure Software Development Framework del NIST (SSDF), tra le altre risorse, migliorare la tua postura nei seguenti modi.
Essential Build Security Migliori pratiche:
Codifica sicura: applicare le migliori pratiche di sicurezza della codifica durante lo sviluppo. Identificare potenziali vulnerabilità utilizzando strumenti di analisi del codice statico il più avanti possibile nel processo di creazione.
Analisi della composizione del software (SCA): Integra SCA strumenti con i tuoi CI/CD pipeline per scoprire le dipendenze open source utilizzate nel software con vulnerabilità note e mantenerle aggiornate Distinta base del software (SBOM).
Ambiente di costruzione sicuro: Utilizza i controlli di accesso più efficaci che potrebbero limitare i punti di ingresso non autorizzati nei server e nei repository di build.
Strumenti di monitoraggio continuo in sostanza, indicherebbe la scoperta di qualsiasi forma di attività sospetta in corso nell’ambiente di costruzione. Questo verrà autenticato e trasmesso in modo sicuro lungo il file pipeline firmando con firma digitale. È necessario stabilire vari meccanismi di verifica per garantire l'autenticità dell'artefatto prima della distribuzione.
Il potere di Build Attestations
Le buone pratiche come la codifica sicura e gli ambienti di compilazione sicuri sono fondamentali, ma con Xygeni Build Security Soluzione, fanno proprio questo. La nostra soluzione si integra con i tuoi flussi di lavoro per offrire un modo completo di build security che include il potere di attestazione.
Pensa a un attestato di costruzione come a un documento firmato che assicura l'autenticità e l'integrità di una costruzione. Questo è esattamente ciò che è l'attestazione di compilazione: una raccolta di metadati firmata crittograficamente che documenta i dettagli del processo di compilazione. Queste sono una sorta di protezioni per il processo di costruzione e gestiscono molti vantaggi che derivano da quanto segue.
Trasparenza migliorata: L'attestazione di build garantisce la certezza di avere una chiara visibilità sull'ambiente di build, sugli strumenti, sulle configurazioni e sulle dipendenze utilizzate nella costruzione della build. Un ambiente così trasparente stimolerà la fiducia e forse la collaborazione.
Verifica Durante tutto il Pipeline: Le attestazioni assicurano che per tutte le fasi del CI/CD pipeline, dal codice sorgente agli artefatti finali, è possibile verificarne l'autenticità. Controlla che non si siano verificate modifiche non autorizzate all'interno del processo di costruzione.
Fondamenti più forti per il monitoraggio e l’audit: I dati dettagliati all'interno delle attestazioni costituiscono le basi per un'analisi continua della sicurezza durante il ciclo di vita dello sviluppo, consentendo di rilevare in modo proattivo qualsiasi possibile vulnerabilità che dovrebbe essere mitigata.
Come Xygeni Build Security Leva Attestazioni
Qui è dove Build Security La soluzione prende il concetto di Build Attestations un ulteriore passo avanti con l’automazione in atto e Xygeni compie un ulteriore passo da gigante con un approccio più ampio.
Automazione della generazione di attestazioni: Xygeni, dove la generazione degli attestati deve essere automatizzata, per creare attestazioni a prova di manomissione senza la necessità di intervento manuale e in modo da fornire attestazioni coerenti in tutte le build.
Raccolta e archiviazione sicura delle prove:Xygeni offre sicurezza per il modo in cui le prove vengono raccolte e archiviate. Raccoglie le prove con grande cura da ogni angolo del processo di costruzione. Conserva la raccolta nella nostra infrastruttura di archiviazione sicura, garantendo che l'attestazione sia di integrità.
Controlli di verifica granulari: La nostra soluzione controlla la verifica, che segue in modo monotono. Fornisce una serie di policy configurabili; i controlli possono essere inclusi o omessi nel processo, adattandolo alle proprie esigenze.
Rilevamento approfondito delle minacce in tempo reale: L'esauriente serie di funzionalità di reporting di Xygeni va oltre le semplici notifiche di superamento/non superamento. Il nostro sistema fornisce informazioni utili sul processo di creazione per aiutarti a conoscere e risolvere in anticipo potenziali vulnerabilità.
Il vantaggio Xygeni: vantaggi di cui ti puoi fidare
Facendo leva Xygeni Build Security, ottieni una moltitudine di vantaggi:
Maggiore fiducia e trasparenza: L'attestazione di costruzione garantisce che a tutte le parti interessate venga presentato un quadro chiaro del processo di costruzione e, nel processo, aumentano la fiducia e la collaborazione.
Minimizzare il rischio di errori e vulnerabilità: La generazione e la verifica automatizzate degli attestati riducono al minimo il rischio di errore e di vulnerabilità, garantendo così una sicurezza coerente in tutta la build pipeline.
Miglioramento della qualità del software: Ottieni informazioni arricchite sulle minacce e insight approfonditi per assicurarti di poter offrire prodotti software più sicuri e di qualità superiore.
Conformità semplificata: L'allineamento di Xygeni alle raccomandazioni NIST SP 800-204D semplifica gli sforzi di conformità.