






Sommario
La transizione dalle metodologie di sviluppo software tradizionali come Waterfall ad Agile e DevOps rappresenta un netto cambiamento verso approcci più efficienti, flessibili e collaborativi. Al centro di questa evoluzione ci sono le pratiche di integrazione continua e distribuzione continua insieme a un focus congiunto sulla sicurezza, noto come DevSecOps—riscrivere le regole e trasformare il panorama dello sviluppo del software. Per i team che cercano modi per migliorare la qualità del software, accelerare la consegna e infondere sicurezza nei propri sistemi pipelines, adottando il meglio per CI/CD le pratiche sono la chiave.
Il significato di CI/CD nello sviluppo moderno
CI/CD le best practice trasformano il modo in cui i team di sviluppo eliminano i bug, migliorano la qualità del software e accelerano la distribuzione degli aggiornamenti automatizzando il percorso dal codice commit allo schieramento. Se dotato di sicurezza fin dall'inizio in DevSecOps, pone solide basi per creare in modo efficiente applicazioni sicure.
Comprensione CI/CD Best Practices
Integrazione continua (CI): una pietra angolare per qualità e velocità
Cos'è la CI?
L'integrazione continua è la pratica di integrare frequentemente le modifiche al codice in un repository condiviso, dove vengono eseguiti test automatizzati, garantendo un'elevata qualità del codice e il rilevamento tempestivo dei bug.
Vantaggi dell'IC:
- Rilevamento precoce dei bug: l'automazione dei test consente l'identificazione precoce dei problemi, riducendo i costi di risoluzione successivi.
- Miglioramento della qualità del codice: garantisce che il codice soddisfi la qualità standardprima della fusione, contribuendo a una base di codice stabile.
- Ciclo di feedback più rapido: fornisce agli sviluppatori un feedback immediato, consentendo regolazioni rapide.
Distribuzione continua (CD): semplificazione della distribuzione del software
Cos'è il CD?
La distribuzione continua automatizza la distribuzione delle applicazioni in vari ambienti, rendendo le funzionalità e le correzioni più recenti immediatamente disponibili agli utenti.
Vantaggi del CD:
- Processo di distribuzione semplificato: riduce al minimo l'errore umano e accelera la preparazione al mercato.
- Produttività migliorata: consente agli sviluppatori di concentrarsi maggiormente sull'innovazione piuttosto che sulle attività di distribuzione.
- Maggiore frequenza di rilascio: facilita l'implementazione rapida ed efficiente degli aggiornamenti, soddisfacendo tempestivamente le richieste degli utenti.
Implementazione CI/CD Migliori pratiche per il successo
1. Pratiche di codifica sicure
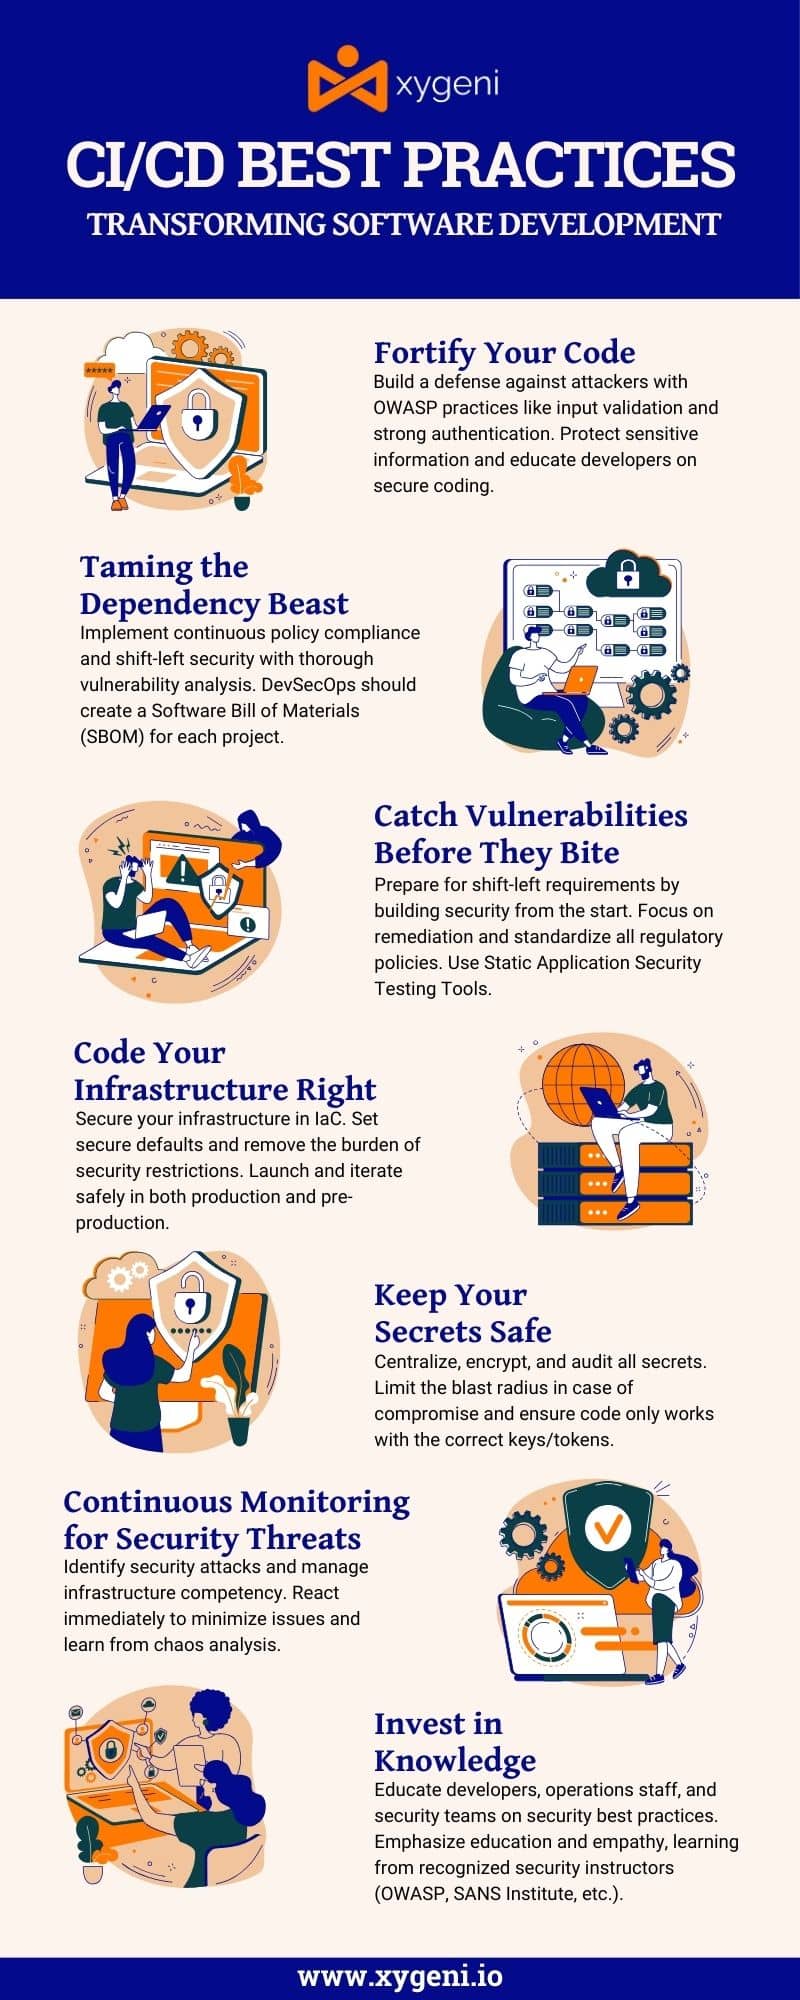
Le pratiche di codifica sicura sono fondamentali per lo sviluppo di software resistente agli attacchi. La guida di riferimento rapido alle pratiche di codifica sicura OWASP funge da manuale completo che delinea le misure di sicurezza cruciali che gli sviluppatori dovrebbero implementare durante tutto il ciclo di sviluppo del software.
Le pratiche chiave includono:
- Convalida input: Verifica tutti i dati in entrata, comprese le richieste GET e POST, i cookie e i dati provenienti da sistemi esterni, per prevenire attacchi di tipo injection come l'SQL injection.
- Codifica di uscita: Garantire che l'output dei dati nei browser o in altri sistemi sia codificato per prevenire difetti di injection come Cross-Site Scripting (XSS), trattando tutti i dati di output come dati letterali, non come codice eseguibile.
- Autenticazione e gestione della password: I processi di autenticazione sicura e la gestione delle password sono vitali. Utilizza potenti funzioni di hash crittografico con sale lungo per l'archiviazione delle password per contrastare gli attacchi di forza bruta.
- Gestione degli errori e delle eccezioni: Errori ed eccezioni dovrebbero essere gestiti in modo uniforme per impedire agli aggressori di raccogliere informazioni sul sistema tramite messaggi di errore.
- Gestione della configurazione: Gestisci in modo sicuro la configurazione del sistema e dell'applicazione per prevenire la fuga di informazioni.
- Protezione dei dati sensibili: La gestione sicura dei dati sensibili, come quelli finanziari, sanitari e personali, è fondamentale.
- Analisi XML: Assicurati che XML venga gestito in modo sicuro, poiché è ampiamente utilizzato nelle applicazioni Web e può esporle ad attacchi.
- Protezione di file e risorse: Proteggi l'accesso ai file system e alle risorse per impedire l'accesso non autorizzato a file e directory sensibili.
- Sicurezza della messaggistica: Comunicazione sicura dei messaggi, in particolare quando si utilizza XML per i processi aziendali.
- Protezione dati: Implementa una protezione efficace per i dati sensibili durante l'archiviazione e il transito.
2. Gestione delle dipendenze
La gestione delle dipendenze è un'attività critica di sviluppo software che implica tenere traccia delle librerie e dei pacchetti esterni da cui dipende il progetto e aggiornarli quando necessario. È così che i team di progetto mantengono i componenti aggiornati e sicuri, riducendo il rischio di vulnerabilità e proteggendosi dagli attacchi. Data la complessità e la natura interconnessa del software odierno, un singolo componente obsoleto o vulnerabile può compromettere la sicurezza dell'intera applicazione. Strumenti come Xygeni CI/CD Sicurezza e adesione a Le linee guida del NIST su software supply chain security sono pratiche critiche.
Implementazione di una gestione efficace delle dipendenze
- Scansione automatizzata delle vulnerabilità: Strumenti come Sicurezza open source Xygeni fornire la scansione automatizzata delle dipendenze del progetto rispetto ai database di vulnerabilità note (come il National Vulnerability Database [NVD]). È essenziale individuare queste vulnerabilità il prima possibile.
- Monitoraggio continuo: Monitorare costantemente le dipendenze per nuove vulnerabilità, non solo al momento dello sviluppo, ma per l'intero ciclo di vita dell'applicazione. Questo può essere integrato nel CI/CD pipeline quindi è sempre un passo avanti rispetto alle vulnerabilità emergenti.
- Gestione automatizzata delle patch: Utilizza uno strumento che non solo identifichi le vulnerabilità ma automatizzi anche il processo di aggiornamento di una dipendenza a una versione più sicura. Riduce il sovraccarico manuale continuo dovuto al mantenimento delle dipendenze aggiornate.
- Applicazione della politica: Implementa politiche rigorose quando si tratta di dipendenze di terze parti. Questo è un ottimo modo per ridurre il rischio di utilizzare librerie obsolete o licenze non aggiornate. Imporre che le nuove dipendenze siano sottoposte a controlli di sicurezza approfonditi. Imporre rigorosamente che non è possibile utilizzare librerie con vulnerabilità note. Inoltre, non è possibile utilizzare una libreria con una licenza scaduta o comunque non conforme. Utilizzare strumenti che possano far rispettare quanto sopra. Possono tranquillamente salvarti da te stesso e dai tuoi colleghi dall'introduzione di pacchetti nei tuoi progetti che possono essere rischiosi o non conformi.
- Distinta base del software (SBOM): Creare e mantenere un SBOM (Software Bill of Materials) per ogni progetto per documentare ogni componente di terze parti, la sua versione e tutte le dipendenze. Questo inventario completo migliora la trasparenza e consente risposte rapide alle vulnerabilità divulgate. Automazione SBOM generazione e manutenzione garantiscono accuratezza continua e informazioni aggiornate. Per le organizzazioni che cercano di migliorare la propria postura di sicurezza e conformità, strumenti che semplificano SBOM sono un investimento prezioso.
- Formazione e sensibilizzazione degli sviluppatori: Istruire gli sviluppatori sull'importanza della gestione delle dipendenze e sulle best practice di codifica sicura. La consapevolezza può portare a una migliore deciscreazione di ioni nella scelta e nella gestione di componenti di terze parti.
- Isolamento delle dipendenze: Ove possibile, le dipendenze dovrebbero essere isolate per ridurre al minimo l'impatto di una potenziale vulnerabilità. Tecniche come la containerizzazione possono aiutare a impedire che un exploit raggiunga l'esterno di un componente vulnerabile.
3. Test di sicurezza delle applicazioni statiche (SAST)
Test di sicurezza delle applicazioni statiche (SAST) valuta la sicurezza dell'applicazione analizzando il codice a un livello così granulare da riuscire a identificare modelli o sequenze che potrebbero suggerire la presenza di codice dannoso. SAST le soluzioni fanno anche tutto ciò che fanno gli strumenti tradizionali, ovvero il controllo di SQL injection, cross-site scripting (XSS), buffer overflow e così via. Integrandole direttamente nella Continuous Integration/Continuous Deployment (CI/CD buone pratiche) pipeline, le organizzazioni possono sfruttare la potenza dell'automazione per esaminare continuamente i propri codici base alla ricerca di segnali di inserimento dannoso, immediatamente dopo l'introduzione delle modifiche al codice. Ciò consente agli sviluppatori di ricevere rapidamente feedback su qualsiasi potenziale vulnerabilità o minaccia alla sicurezza e di adottare le misure necessarie per correggere eventuali vulnerabilità o altre discrepanze di codice derivanti da comportamenti dannosi prima che questi problemi possano essere sparsi nel software di cui stanno per diventare a parte. Ciò migliora notevolmente la sicurezza e l’integrità del software stesso, uno sviluppo che, in questi giorni di “muoviti velocemente e rompi le cose”, è molto rinfrescante.
Come la vede il NIST SAST
L'Istituto Nazionale di Standards and Technology (NIST) ha riconosciuto l'importanza di integrare strumenti di test di sicurezza, tra cui SAST, nel processo di sviluppo. Pubblicazioni NIST come Pubblicazione speciale NIST 800-53 sui controlli di sicurezza e privacy sostengono l'uso di strumenti automatizzati in grado di monitorare e analizzare continuamente il codice per individuare le vulnerabilità e suggeriscono che SAST gli strumenti dovrebbero essere "integrato come parte del processo di sviluppo/flusso di lavoro dell'organizzazione per identificare e gestire le vulnerabilità del software."
Risorse di OWASP su SAST
L'Open Web Application Security Project (OWASP) sottolinea anche il valore di SAST nelle sue risorse e guide. La guida alla revisione del codice OWASP si tuffa in come SAST strumenti possono essere utilizzati per rivedere il codice in modo approfondito, individuando potenziali problemi di sicurezza che le revisioni manuali potrebbero non rilevare. OWASP raccomanda di adottare SAST strumenti il più presto possibile nel ciclo di sviluppo del software per individuare le vulnerabilità il prima possibile, il che è in linea con l'approccio di sicurezza shift-left, che sposta la considerazione della sicurezza al momento più precoce possibile nel processo di sviluppo.
Vantaggi della SAST Integrazione in CI/CD Best Practices
- Rilevamento precoce: L'identificazione delle vulnerabilità nelle prime fasi del processo di sviluppo consente di risparmiare sui costi e sugli sforzi necessari per la risoluzione.
- Feedback degli sviluppatori: Il feedback immediato agli sviluppatori sullo stato di sicurezza del loro codice aiuta i vincitori della sicurezza incoraggiando l'adozione di pratiche di codifica sicure.
- Conformità e gestione del rischio: Garantisce che il codice venga testato per le vulnerabilità prima della distribuzione, assicurando efficacemente che le organizzazioni siano in grado di soddisfare le normative standards.
- Garanzia di sicurezza automatizzata: La garanzia di sicurezza automatizzata impedisce che qualsiasi riga di codice rimanga non analizzata, assicurando che CI/CD pipeline è un meccanismo di sviluppo sicuro e affidabile.
4. Infrastruttura come codice (IaC) Sicurezza
Infrastruttura come codice (IaC) la sicurezza è una pratica critica di applicazione delle best practice di sicurezza agli script e alle definizioni che gestiscono e configurano l'infrastruttura. La velocità con cui IaC consente il provisioning e la configurazione dell'infrastruttura richiede che questi script non introducano debolezze di sicurezza: gli strumenti automatizzati possono eseguire la scansione IaC modelli per configurazioni errate o non conformità alle policy di sicurezza, impedendo che queste vulnerabilità vengano implementate in ambienti live.
Per una comprensione più approfondita delle sfumature della protezione della loro infrastruttura come codice (IaC) processi e per esplorare le migliori pratiche complete oltre a quanto delineato qui, leggi l'articolo completo Protezione dell'infrastruttura come codice.
5. Gestione dei segreti
La gestione dei segreti è una componente fondamentale della gestione sicura delle applicazioni e dell'infrastruttura, poiché risponde all'esigenza di proteggere chiavi, token, password e altri dati sensibili da accessi non autorizzati e violazioni. Il cheat sheet sulla gestione dei segreti OWASP fornisce una guida completa alle best practice per gestire efficacemente queste informazioni sensibili. Ecco un riepilogo dei punti chiave e delle raccomandazioni del cheat sheet, evidenziandone l'importanza nel contesto più ampio della sicurezza CI/CD migliori pratiche.
Raccomandazioni chiave dal Cheat Sheet sulla gestione dei segreti di OWASP
- Archiviazione centralizzata dei segreti: La centralizzazione dell'archiviazione dei segreti in un sistema su misura e sicuro è un must. Questa semplificazione include, ma non è limitata a, attività di gestione come la rotazione e il controllo degli accessi e riduce la possibilità che i segreti vengano esposti nel codice o nei log.
- Controllo di accesso: Dovrebbero essere implementate rigorose politiche di controllo degli accessi per garantire che solo le entità autorizzate abbiano accesso ai segreti. Questi comprendono anche utenti umani e processi automatizzati. L’accesso dovrebbe basarsi sul principio del privilegio minimo garantendo che alle entità siano concesse le autorizzazioni necessarie per svolgere le loro funzioni.
- Rotazione dei segreti: Allo scopo di ridurre al minimo il rischio di compromissione è essenziale la rotazione regolare dei segreti. I meccanismi automatizzati per la rotazione delle chiavi possono garantire che queste vengano aggiornate periodicamente o quando gli eventi lo richiedono, come quando si verifica una violazione o si verifica il licenziamento di un dipendente.
- Tracce di controllo: Per quanto riguarda l'accesso non autorizzato e il rilevamento, è fondamentale preservare tutti i tracciati di controllo per le attività sui segreti. I log di controllo dovrebbero anche essere in grado di rivelare precisesattamente a quale segreto hanno avuto accesso chi e in quale momento, in modo da avere le informazioni necessarie durante le indagini sugli incidenti di sicurezza.
- Crittografia dei segreti: Come minimo, i segreti devono essere crittografati in transito e a riposo. vengono utilizzate tecniche di crittografia avanzate per garantire che una violazione non riveli i segreti sottostanti anche se si riesce a ottenere un accesso illegale.
- Segreti nel codice sorgente: La memorizzazione dei segreti direttamente nel codice sorgente o nei sistemi di controllo della versione è altamente sconsigliata. È invece meglio inserirli nelle applicazioni durante il loro runtime da strumenti e servizi sicuri di gestione dei segreti.
- Procedura di rottura del vetro: Un processo di "rottura del vetro" consente di recuperare i segreti durante le situazioni di emergenza pur continuando a monitorare qualsiasi accesso tramite una traccia di controllo. In questo modo le operazioni possono continuare anche quando i normali meccanismi di accesso sono stati compromessi senza necessariamente eludere i protocolli di sicurezza..
6. Monitoraggio e feedback continui
Il monitoraggio continuo implica il monitoraggio delle applicazioni e delle infrastrutture in tempo reale per identificare e rispondere alle minacce alla sicurezza. Ciò è essenziale per rilevare situazioni in cui potrebbe esserci una violazione o uno sfruttamento delle vulnerabilità. Includono strumenti in grado di monitorare attività insolite, tenere traccia degli eventi di sicurezza delle informazioni e fornire avvisi rapidi che consentono una risposta tempestiva agli incidenti. NIST così come il SANS Institute ha fornito raccomandazioni riguardanti modalità efficienti di monitoraggio che richiedono revisioni e aggiornamenti regolari basati sui dati ottenuti dal monitoraggio.
7. Formazione sulla sicurezza e sensibilizzazione
Frequenti sessioni di formazione del team di sviluppo, programmi di sensibilizzazione del personale operativo e dei team di sicurezza consentono la creazione di una cultura della sicurezza all'interno di un'organizzazione. Ciò garantisce che tutti i membri abbiano dimestichezza con le nuove minacce alla sicurezza, comprendano la rilevanza dei controlli di sicurezza e abbiano le competenze per implementarli quando richiesto. Include contenuti dettagliati come i corsi formativi di OWASP e quelli del SANS Institute su temi come la formazione sulla consapevolezza della sicurezza. .
In questo modo le organizzazioni proteggeranno i loro processi di sviluppo software (rendendoli non solo più efficaci ma anche più efficienti) integrando profondamente queste pratiche nel CI/CD pipeline.
L'importanza dell'implementazione CI/CD le best practice nello sviluppo software vanno ben oltre la semplificazione dei processi di sviluppo o l'ottimizzazione dell'efficienza; sono una pietra angolare per proteggere il ciclo di vita dello sviluppo software da una serie di minacce sofisticate. Esempi recenti e concreti di vulnerabilità in CI/CD pipelines – compresi quelli incontrati da GitLab e PyTorch – servono come potente promemoria delle sfide alla sicurezza che le organizzazioni devono affrontare nel complesso panorama digitale di oggi.
Ad esempio, i dettagli del GitLab CI/CD pipeline compromessi, come pubblicato nel blog di ricerca del gruppo NCC, sottolineano come piccole sviste di configurazione, come l'abuso del flag "—privileged" di Docker o l'offuscamento dei segreti, consentano vulnerabilità di sicurezza critiche, tra cui l'escalation dei privilegi e l'accesso non autorizzato a informazioni sensibili. Questi incidenti sottolineano l'importanza critica di airtight CI/CD pipeline configurazione; L’accesso “necessario” ai Runner, l’attento controllo delle variabili ambientali definite dai runner e l’associazione giudiziosa dei Runner – per progetto o gruppo – sono solo tre delle tante politiche che, se applicate con fermezza, avrebbero ridotto drasticamente i rischi.
La catena di fornitura PyTorch, come descritta in SecurityWeek, dimostra una nuova classe di CI/CD attacco che colpisce contemporaneamente intere catene di fornitura software, in questo caso tramite la pubblicazione illecita di binari PyTorch dannosi, sfruttando al contempo i runner self-hosted di GitHub Actions per rubare segreti sensibili. Questo esempio sottolinea la necessità cruciale di sacralità e isolamento di CI/CD ambienti, processi di approvazione diligenti per CI/CD contributi e un controllo particolare per quelli di origine esterna pull requests, al fine di limitare contemporaneamente l'accesso non autorizzato e proteggere dalle vulnerabilità della supply chain.
La lezione che si ricava da ciascuno di questi incidenti è chiara: che lo sviluppo del software, dal punto di vista della sicurezza, non è un obiettivo, ma un percorso; uno che richiede attenzione, adattamento e miglioramento continui e incessanti. In breve, adottare le migliori pratiche in CI/CD pipelines è essenziale per una maggiore produttività ed efficienza e, cosa ancora più importante, per garantire che la difesa più vitale del software moderno, un attacco ben sviluppato, continui a superare una serie di avversari in evoluzione.
Integrando in modo intelligente e completo le misure di sicurezza direttamente nello sviluppo e nell'implementazione pipeline, le organizzazioni possono raggiungere e mantenere un ciclo di vita di sviluppo software più resiliente, sicuro e, in definitiva, affidabile.
Forse da nessuna parte questo è più vero che quando le organizzazioni navigano attraverso le innumerevoli complessità dello sviluppo software moderno, dove la ricompensa per il successo non è altro che un fattore di differenziazione competitivo globale. Attraverso la pratica essenziale di integrare misure di sicurezza robuste direttamente all'interno CI/CD pipelineInfatti, l'esperienza vissuta della vulnerabilità del mondo reale e le misure proattive che le organizzazioni possono adottare per prevenirla offrono non solo conforto, ma una serie inestimabile di passi successivi.
Guarda la nostra demo video
