
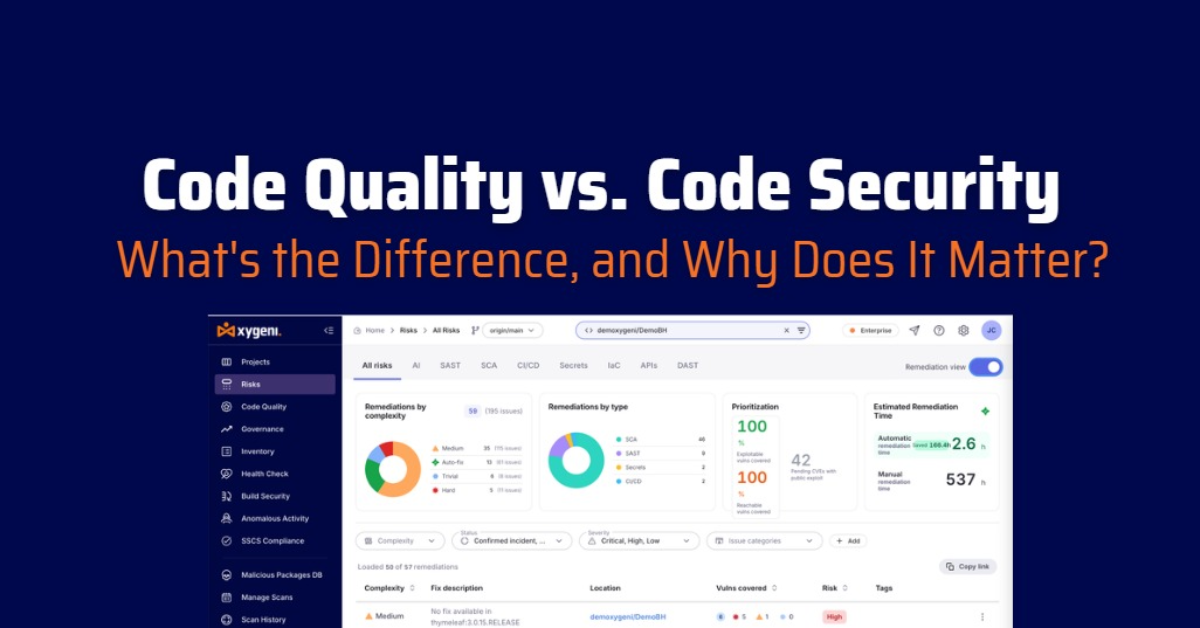






Esegui a controllo qualità del codice su una codebase e ottieni un report su complessità, duplicazione, codice morto e denominazione. Esegui un code security dai un'occhiata sulla stessa base di codice e ricevi un report su SQL Injection, cross Site Scriptinge difetti di autenticazione. Stessi file. Due report. Solitamente due strumenti diversi, due diversi dashboarde due squadre che raramente si confrontano.
Questa suddivisione è talmente comune nello sviluppo software che la maggior parte dei team ha smesso di notarla. È anche il motivo per cui un problema di manutenibilità e un problema di sicurezza che risiedono nella stessa funzione vengono trattati come due ticket separati anziché come uno solo.
Ecco cosa fa effettivamente ciascun controllo, dove si sovrappongono e dove il modello dei "due strumenti" non funziona.
Che cos'è un controllo di qualità del codice?
Un controllo di qualità del codice è un'analisi statica che misura quanto un codice sorgente sia manutenibile, leggibile e strutturalmente solido, indipendentemente dal fatto che sia sfruttabile o meno. Non si chiede "un attaccante può rompere questo codice?", ma "uno sviluppatore può modificarlo in sicurezza tra sei mesi?".
Un controllo di qualità del codice in genere valuta:
- Il codice odora: modelli strutturali che rendono più difficile la modifica del codice nel tempo
- Complessità ciclomica e cognitivafunzioni e classi che sono cresciute al punto in cui chiunque può modificarle in sicurezza
- manutenibilità: il costo complessivo per continuare a lavorare su un determinato file o modulo
- Codice morto: codice irraggiungibile o inutilizzato, addebitato a costo fisso
- Duplicazione: debito da copia-incolla, dove una correzione deve avvenire in cinque punti e viene effettuata in tre
- Convenzioni di denominazione: violazioni che aumentano il costo di ogni futuro lettore
Il risultato di un controllo di qualità del codice è solitamente un punteggio, una linea di tendenza e un lungo elenco di anomalie classificate in base a una gravità predefinita, non in base all'impatto effettivo.
Cos'è un Code Security Controllo?
A code security controllo, più formalmente Test di sicurezza delle applicazioni statiche (SAST)Analizza il codice sorgente alla ricerca di vulnerabilità sfruttabili prima ancora che l'applicazione venga eseguita. Cerca schemi specifici che consentano a un utente malintenzionato di fare qualcosa che l'applicazione non avrebbe mai dovuto permettere.
A code security Il controllo in genere rileva:
- Difetti di iniezione: Iniezione SQL, iniezione di comandi, iniezione di codice
- Scripting tra siti (XSS)input non sanificato che consente a un utente malintenzionato di eseguire script nella sessione di un altro utente
- Errori di configurazione e fuga di informazioni: impostazioni e percorsi del codice che espongono dati involontariamente
- Overflow del buffer: problemi di gestione della memoria che possono compromettere l'integrità dell'applicazione
- Lacune in materia di autenticazione e autorizzazionecontrollo degli accessi debole o assente
Risultati da a code security il controllo comporta una classificazione CWE, un livello di gravità e (negli strumenti maturi) prove di sfruttabilità, che è ciò che distingue un serio SAST uno strumento da uno che si limita a trovare corrispondenze di modelli e sperare.
Controllo della qualità del codice vs. Code Security Verifica: le principali differenze
| Controllo qualità del codice | Code Security Controllo (SAST) | |
|---|---|---|
| Domanda fondamentale | È possibile effettuare questa manutenzione in sicurezza? | È possibile sfruttare questa vulnerabilità? |
| Cosa misura | Complessità, duplicazione, codice morto, denominazione, manutenibilità | Iniezione, XSS, configurazione errata, falle di autenticazione, problemi di memoria |
| Standard riferimento | Modello di qualità interno, nessuna certificazione universale standard | CWE (Common Weakness Enumeration), convalidato rispetto a parametri di riferimento come OWASP |
| Proprietario tipico | Ingegneria / Vicepresidente Ingegneria | Sicurezza delle applicazioni / DevSecOps |
| Conseguenze dell'ignorarlo | Aumento dei costi di cambiamento, onboarding più lento, rilasci fragili | Violazione dei dati, mancato rispetto delle normative, sistema di produzione compromesso |
| Dove corre | CI, CLI locale | CI, CLI locale e (negli strumenti più avanzati) l'IDE |
Non si tratta di controlli concorrenti. Rispondono a due domande diverse relative alle stesse righe di codice, ed è proprio per questo che eseguirli separatamente causa problemi.
Perché la maggior parte degli strumenti di analisi del codice li tengono separati
La maggior parte delle organizzazioni esegue già entrambi i controlli. Semplicemente li esegue in due prodotti diversi, con due console diverse, due backlog diversi e due modelli di prioritizzazione diversi, sugli stessi repository.
Tale divisione genera tre problemi prevedibili:
- Nessuno vede i due arretrati insieme. Una funzione con una vulnerabilità di sicurezza critica e un punteggio di manutenibilità nella zona di pericolo viene visualizzata come due ticket separati in due strumenti non collegati, quando in realtà si tratta di un unico frammento di codice che necessita di attenzione con doppia urgenza.
- Le scoperte si accumulano più velocemente di quanto chiunque possa risolverle. Ogni strumento di analisi del codice sul mercato è bravo nell'identificazione. Il vero collo di bottiglia non è mai stato trovare i problemi. Il problema è che una scansione di qualità o di sicurezza su una qualsiasi codebase reale restituisce più risultati di quanti un team abbia a disposizione per analizzarli, e una semplice etichetta di gravità non indica quali dieci problemi correggere per primi.
- Una regola di severità uniforme non è una priorità. Le affermazioni "critico" e "critico perché effettivamente raggiungibile e sfruttabile" sono diverse. La maggior parte degli strumenti di analisi del codice si limita a fare la prima.
La soluzione migliore: un'unica piattaforma, un'unica intelligenza artificiale, un unico modello di prioritizzazione.
Xygeni esegue la qualità del codice e code security L'analisi viene eseguita nello stesso scanner, nella stessa console e con lo stesso modello di prioritizzazione, in modo che un problema di manutenibilità e una falla di sicurezza nello stesso file siano visibili contemporaneamente, anziché trovarsi in due sistemi separati.
- Misurare. Quello di Xygeni code security dai un'occhiata (SASTIl controllo della qualità del codice di Xygeni esegue la stessa analisi su dieci linguaggi: Java, JavaScript, Python, PHP, C#, Go, HTML, Swift, Kotlin e C/C++, misurando complessità, manutenibilità, duplicazione, codice morto e denominazione secondo un unico parametro coerente. standardPertanto, i risultati relativi alla qualità presentano la stessa gravità, la stessa classificazione CWE (ove applicabile) e lo stesso livello di dettaglio a livello di file e riga dei risultati relativi alla sicurezza.
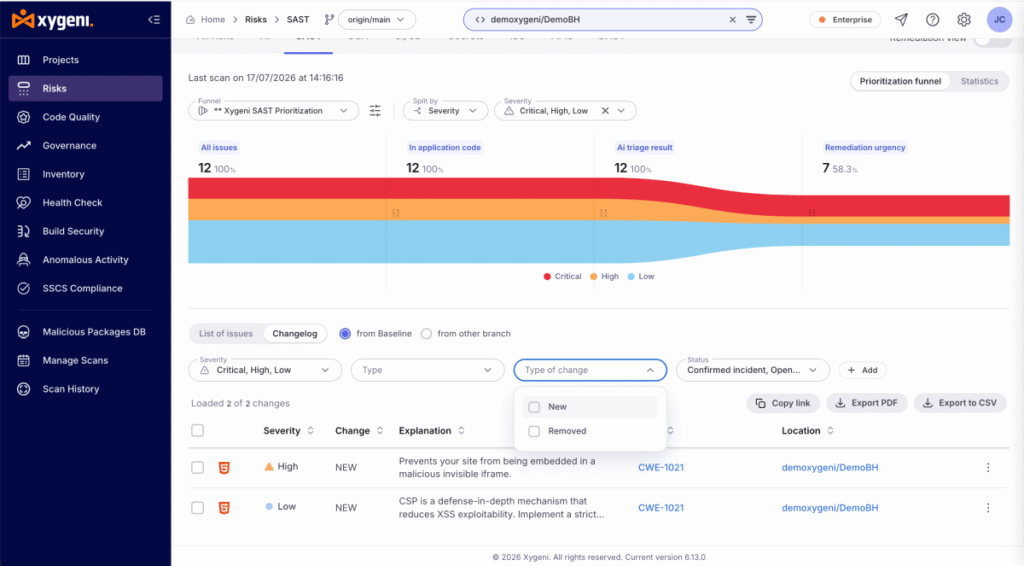
- Dare priorità. Entrambi i tipi di controllo alimentano lo stesso imbuto di triage basato sull'IA, che classifica i risultati in base all'impatto reale anziché a una semplice gravità predefinita, ed entrambi partecipano a una visione unificata di tutti i rischi, in modo che un responsabile della sicurezza e un responsabile dell'ingegneria possano visualizzare lo stesso quadro dei rischi anziché due fogli di calcolo separati.
- Rimediare. Xygeni non si ferma all'identificazione. AI Remediation propone soluzioni pronte all'uso per i problemi di sicurezza rilevati, tra cui: pull request creazione, e fa lo stesso per i risultati di qualità, classificati in base alla complessità della correzione con stima dello sforzo risparmiato. La domanda a cui uno strumento di analisi del codice dovrebbe rispondere non è "quante regole hai", ma "quando questo strumento trova mille problemi, chi li risolve?".
Questo sistema funziona sia che i risultati provengano dagli scanner interni di Xygeni, sia da strumenti di terze parti già integrati nella piattaforma. Le funzionalità di triage e correzione basate sull'IA si applicano sia ai risultati di sicurezza rilevati da Xygeni, sia a quelli provenienti da strumenti come Snyk, Veracode o Checkmarx, quindi il passaggio a un controllo unificato non implica la rimozione di alcun sistema.
Cosa cercare negli strumenti di analisi del codice
Se stai valutando strumenti di analisi del codice, sia per un controllo della qualità del codice, un code security Verifica, o entrambe, alcune domande permettono di sbrigare in fretta la maggior parte delle presentazioni dei fornitori:
- Il sistema classifica i risultati in base al loro impatto reale o solo in base a una regola di severità predefinita? Un'etichetta di gravità non equivale a una prioritizzazione.
- Il sistema convalida la sua accuratezza di rilevamento rispetto a un benchmark indipendente? SAST Le affermazioni di accuratezza sono facili da fare e difficili da dimostrare; una pubblicazione Risultato del benchmark OWASP, con i tassi di veri positivi e falsi positivi resi noti, è la differenza tra un'affermazione e la prova.
- Le regole sono trasparenti? Un catalogo di rilevatori che puoi sfogliare prima di eseguire una scansione ti dice cosa controlla lo strumento prima di commit ad esso.
- Si limita all'identificazione o propone anche una soluzione? Un problema non risolto, se non si prevede una soluzione, non rappresenta un problema risolto, ma piuttosto un ulteriore accumulo di problemi arretrati.
- Funziona con tutta la tua infrastruttura, inclusi i risultati degli strumenti che già utilizzi? Consolidare la visibilità è più efficace che consolidare i fornitori fin dal primo giorno.
- Si integra con i luoghi di lavoro già esistenti? CI/CD pull request controlli e, per quanto riguarda i problemi di sicurezza, feedback dell'IDE durante la scrittura del codice, non solo dopo l'unione.
La versione breve
Un controllo di qualità del codice chiede se il codice può essere mantenuto in modo sicuro. code security Il controllo chiede se la vulnerabilità può essere sfruttata. Entrambe le domande sono importanti, entrambe producono risultati su cui è necessario agire, e analizzarle con due strumenti scollegati fa sì che lo stesso codice appaia come due problemi separati anziché come un unico elenco prioritario.
Xygeni esegue entrambi i controlli in un unico scanner, li classifica entrambi in base all'impatto reale in un unico imbuto e li corregge entrambi con pull requests invece di lasciarti con un arretrato ancora più lungo.
Vuoi vedere il tuo code security Risultati classificati in ordine di priorità anziché semplicemente elencati? Inizia a scansionare gratuitamente con il piano Developer di Xygeni.
Ti interessa scoprire come si presenta una visione unificata della qualità e della sicurezza per l'intero portfolio? Richiedi una demo di Xygeni Code Quality insieme Code Security.

FAQ
Un controllo della qualità del codice è lo stesso di un code security dai un'occhiata?
No. Un controllo di qualità del codice misura la manutenibilità, la complessità, la duplicazione e la denominazione. code security dai un'occhiata (SAST) misurano la vulnerabilità: falle di injection, XSS, configurazioni errate e debolezze di autenticazione. Analizzano lo stesso codice ma rispondono a domande diverse e un risultato può essere segnalato come problema di qualità, di sicurezza o entrambi contemporaneamente.
Cosa è SASTe come si relaziona a code security dai un'occhiata?
SAST sta per Static Application Security Testing. È il nome tecnico di ciò che la maggior parte delle persone intende per "code security controllo”: scansione del codice sorgente alla ricerca di vulnerabilità prima dell’esecuzione dell’applicazione, senza eseguirla. Ogni code security il controllo in questo post si riferisce a SAST In particolare, a differenza di DAST, che testa un'applicazione in esecuzione dall'esterno.
Uno strumento può eseguire sia un controllo della qualità del codice che un code security dai un'occhiata?
Sì. Xygeni esegue la qualità del codice e code security L'analisi viene eseguita nello stesso scanner e nella stessa console, in modo che entrambi i tipi di controllo condividano un unico modello di prioritizzazione anziché risiedere in due strumenti separati con due backlog distinti. I risultati di ciascuno mantengono comunque la propria classificazione (CWE per la sicurezza, metriche di complessità/manutenibilità per la qualità).
Con quale frequenza dovresti eseguire un controllo della qualità del codice o un code security dai un'occhiata?
Entrambi dovrebbero essere eseguiti in modo continuo, non come un audit una tantum. standard il modello è una scansione su ogni pull request in CI, con guardrails quel filtro si basa sui nuovi problemi introdotti piuttosto che sull'intero backlog ereditato, in modo che i team vengano valutati in base a ciò che hanno aggiunto, non in base ad anni di debito accumulato.
