






In pratica, il rischio per la sicurezza non si ferma al codice. Sebbene ciò possa essere vero, l'analisi statica individua i problemi in anticipo, ma non può confermare quali vulnerabilità rimangano sfruttabili una volta che un'applicazione è attiva. quella ragione, DAST e ASPM devono lavorare insieme per collegare il comportamento in fase di esecuzione con i risultati a livello di codice e determinare la reale esposizione in produzione
In altre parole, senza contesto di runtime, i team AppSec danno priorità alle vulnerabilità basandosi su ipotesi piuttosto che su prove concrete. Di conseguenza, gli arretrati aumentano, i falsi positivi si accumulano e i problemi critici si confondono con i risultati a basso impatto. È qui che entra in gioco la combinazione di DAST con ASPM cambia l'equazione, perché i segnali di runtime convalidano la raggiungibilità, l'esposizione e l'utilizzabilità in condizioni reali.
Perché il DAST da solo non è sufficiente
DAST simula attacchi reali contro applicazioni live. Di conseguenza, rileva problemi che gli strumenti statici non sono in grado di rilevare prima dell'implementazione.
Tuttavia, gli strumenti DAST generano in genere grandi volumi di avvisi senza un contesto sufficiente.
Di conseguenza, le squadre si trovano ad affrontare:
- Elenchi di vulnerabilità piatti
- Priorità limitata
- Correlazione mancante con codice e dipendenze
In contrasto, ASPM fornisce la struttura necessaria per interpretare questi risultati.
DAST rivela vulnerabilità in fase di esecuzione, ma senza correlazione e definizione delle priorità, i suoi risultati creano comunque rumore e rallentano la correzione.
Ingestione di DAST in ASPM: Dai segnali di runtime al rischio attuabile
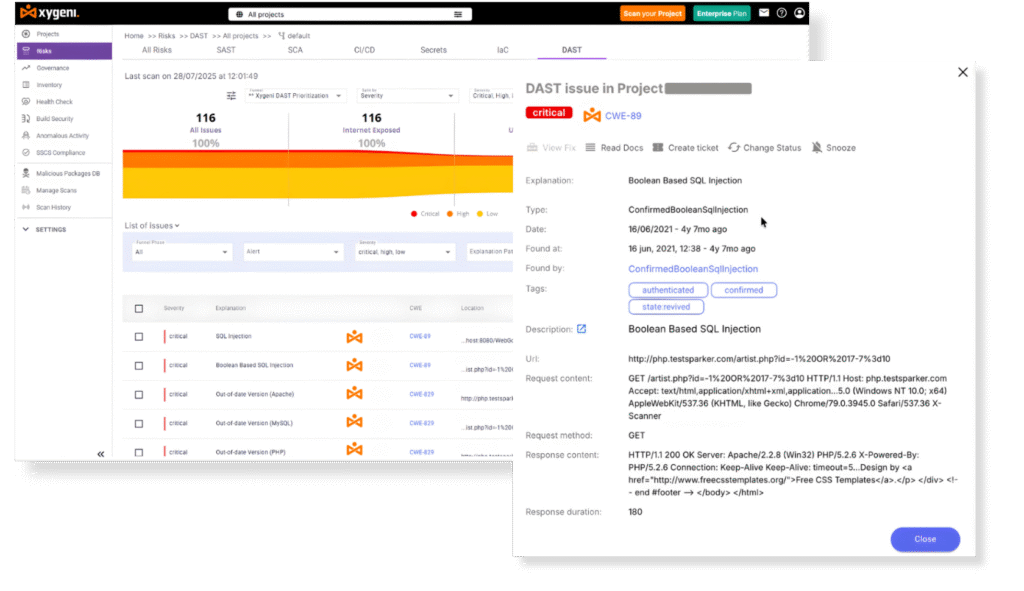
Per colmare questa lacuna, Xygeni ingerisce gli output DAST direttamente nel suo ASPM motore.
Ciò include i risultati di strumenti come OWASP ZAP, Acunetix 360e altri scanner basati su XML.
Dopodiché, Xygeni correla i risultati del runtime con i segnali statici e il contesto delle risorse.
Cosa fa Xygeni
- Ingerisce i risultati DAST in ASPM
- Correla i dati di runtime con SAST, SCAe contesto di configurazione
- Arricchisce i problemi con metadati di esposizione e risorse
- Passa tutti i risultati attraverso un imbuto di priorità a più fasi
Come si può vedere, DAST diventa un segnale tra tanti, non un'uscita isolata.
L'imbuto di priorità DAST: filtraggio in base al runtime
Invece di trattare tutti i risultati allo stesso modo, Xygeni applica un imbuto progressivo:
Tutti i problemi → Internet esposto → Non autenticato → Valore aziendale
In ogni fase, i risultati vengono filtrati in base a:
- Esposizione esterna
- Requisiti di autenticazione
- Raggiungibilità in fase di esecuzione
- Rilevanza aziendale
Di conseguenza, i problemi a basso impatto o irraggiungibili vengono eliminati tempestivamente.
Perché questo è importante per i team DevSecOps
Validazione dell'esposizione nel mondo reale
DAST conferma la sfruttabilità sui sistemi live. Pertanto, i team smettono di correggere vulnerabilità che non si materializzano mai in produzione.
Segnale su rumore
Gli endpoint interni e i percorsi autenticati vengono eliminati prima del previsto. Di conseguenza, gli arretrati rimangono gestibili anziché essere eccessivi.
Risanamento più rapido e intelligente
Gli ingegneri effettuano il triage in base all'esposizione e all'impatto durante il runtime. In questo modo, i cicli di riparazione si accorciano e l'accuratezza della bonifica migliora.
Vista unificata: codice → esecuzione → rischio
Correlando segnali statici e dinamici, ASPM rimuove i punti ciechi. In ultima analisi, la sicurezza decisgli ioni diventano basati sui dati e difendibili.
DAST + ASPM in ambienti di distribuzione continua
Le applicazioni moderne cambiano continuamente. Dato che la sicurezza decisgli ioni devono riflettere il comportamento di runtime corrente, non le ipotesi fatte in precedenza nel SDLC.
Incorporando DAST all'interno ASPM:
- La sicurezza si allinea al comportamento reale dell'applicazione
- DevOps mantiene la velocità di rilascio
- Il debito di sicurezza diminuisce nel tempo
In breve, la priorità basata sul runtime mantiene la sicurezza rilevante man mano che i sistemi si evolvono.
Concludere
Spettacoli DAST cosa può essere attaccato.
ASPM spiega ciò che conta veramente.
Presi insieme, DAST e ASPM colmare il divario tra codice ed esposizione in fase di esecuzione, garantendo una definizione accurata delle priorità, una riduzione del rumore e una correzione affidabile per i moderni team DevSecOps.

