






Codifica rigida, Povero gestione dei segretie la mancanza di strumenti come Volta HashiCorp Continuano a esporre le app a gravi rischi. Ogni volta che uno sviluppatore invia una chiave API o una password a GitHub, rischia di innescare una violazione. Infatti, gli aggressori analizzano attivamente i repository pubblici e privati alla ricerca di segreti esposti, che si trovino nel codice, nei file di configurazione o nelle immagini Docker.
Le conseguenze nel mondo reale mostrano cosa c'è in gioco. Nel 2022, gli aggressori hanno trovato le chiavi AWS di Uber codificate in un repository GitHub e le hanno utilizzate per violare sistemi critici. Toyota ha esposto l'infrastruttura di un cliente privato dopo che gli sviluppatori hanno inserito i segreti in un repository GitHub pubblico. In entrambi i casi, i team hanno lasciato segreti nel codice e gli aggressori ne hanno approfittato appieno. Tutto ciò era prevenibile.
In questa guida imparerai come proteggere la tua app utilizzando Volta HashiCorp per la gestione centralizzata dei segreti, combinata con Rilevamento e correzione automatizzati di Xygeni caratteristiche. Insieme, questi strumenti ti aiutano a:
- Elimina i segreti hardcoded dal tuo codice base
- Impedisci ai segreti di entrare nella cronologia di Git
- Rileva e correggi automaticamente le perdite prima che diventino sfruttabili
Vediamo passo dopo passo come configurarlo.
2. Cosa si intende per segreto (e come vengono divulgati)
Prima di tutto, un segreto Non è solo una password. Include token API, credenziali OAuth, stringhe di connessione al database, chiavi SSH, chiavi di crittografia e persino JWT. Qualsiasi elemento che consenta l'accesso a un sistema, una risorsa o un'identità è considerato segreto.
Perché codifica rigida L'inserimento di queste credenziali nel codice sorgente è ancora comune, ma molti team introducono inconsapevolmente vulnerabilità. Durante lo sviluppo locale, è facile inserire rapidamente una chiave API in un .env file, o peggio, direttamente nel codice. Successivamente, un singolo git commit può svelare definitivamente quel segreto.
Anche quando i segreti vengono rimossi in seguito commits, spesso rimangono in Cronologia di Git, livelli Docker o artefatti compilati. Ad esempio, molte perdite passano inosservate finché qualcuno non esegue git log oppure estrae metadati da un'immagine contenitore.
Ecco perché nello studio legale gestione dei segreti deve essere proattivo, continuo e automatizzato. Gli scanner tradizionali possono non rilevare segreti nascosti in rami, immagini o file compressi. È qui che entrano in gioco strumenti come Volta HashiCorp and Xygeni entra.
Inoltre, ricorda che i segreti non trapelano solo dagli sviluppatori. CI/CD pipelineGli script di test e persino i file di configurazione negli ambienti di produzione possono essere fonti di esposizione.
Pertanto, proteggere i segreti non è solo una questione di strumenti, ma anche di abitudini, visibilità e automazione.
Vuoi approfondire la questione delle fughe di notizie segrete?
Se vuoi capire perché i segreti vengono divulgati e come gli aggressori li sfruttano, non perderti questa analisi approfondita:
3. Perché codificare i segreti in modo rigido è un rischio, anche nei repository privati
L'hardcoding di segreti come chiavi API, credenziali e token può sembrare conveniente durante lo sviluppo. Tuttavia, questa pratica introduce seri rischi, soprattutto quando i segreti vengono commitsottoposto al controllo delle versioni.
Ad esempio, nella violazione di Uber del 2022, gli aggressori hanno ottenuto l'accesso tramite chiavi AWS codificate trovato in un repository pubblico GitHub. Analogamente, Toyota ha esposto credenziali critiche in un progetto GitHub, compromettendo i dati dei propri clienti.
Poiché i segreti codificati spesso risiedono in .env Che si tratti di file, script o commenti al codice sorgente, è facile trascurarli. Anche nei repository privati, bot e addetti ai lavori possono accedervi. Peggio ancora, la cronologia di Git conserva ogni leak, anche dopo averlo "eliminato".
Inoltre, gli aggressori moderni analizzano costantemente GitHub e i registri dei container alla ricerca di token trapelati. Un singolo attacco con un segreto hardcoded può aprire la porta a:
- Compromissione dell'infrastruttura (accesso al cloud)
- Manomissione del codice sorgente (attacchi alla supply chain)
- Riutilizzo dei segreti tra sistemi (escalation dei privilegi)
Pertanto, sostituire l'hardcoding con quello appropriato gestione dei segreti non è facoltativo, è fondamentale per garantire lo sviluppo.
4. Come HashiCorp Vault protegge i segreti (e perché è meglio della codifica rigida)
L'inserimento di segreti come chiavi API o credenziali di database direttamente nel codice sorgente crea seri rischi per la sicurezza. HashiCorp Vault elimina questo rischio offrendo un archivio di segreti centralizzato, crittografato e con accesso controllato.
Invece di incorporare segreti nelle variabili di ambiente o file .env, le applicazioni possono recuperarli in modo sicuro su richiesta tramite l'API di Vault. Questo approccio sostituisce la gestione statica dei segreti con un accesso dinamico basato su policy.
La gestione dei segreti con HashiCorp Vault offre diversi vantaggi chiave rispetto alla codifica rigida:
- I segreti restano criptati sia a riposo che in transito.
- L'accesso è severamente controllato utilizzando policy basate sull'identità.
- Vault genera i segreti in modo dinamico, facendoli scadere automaticamente.
- Ogni richiesta viene registrata, offrendo piena tracciabilità e verificabilità.
Vault si integra perfettamente anche in CI/CD pipelines, ambienti containerizzati, infrastrutture cloud e service mesh, rendendolo una soluzione scalabile e pronta per la produzione per i moderni team DevSecOps.
Esempio del mondo reale:
In 2022, un Repository GitHub di Toyota credenziali divulgate accidentalmente pubblicamente, esponendo i servizi interni. Uno strumento come Vault, combinato con rigorose commit politiche, avrebbero potuto impedirlo.
A questo punto dovrebbe essere chiaro: abbandonare l'hardcoding e adottare un approccio sicuro gestione dei segreti strumenti come Volta HashiCorp non è solo una buona pratica, è essenziale.
5. Come integrare Git, HashiCorp Vault e Xygeni per una gestione sicura dei segreti
Per evitare completamente codifica rigida segreti, gli sviluppatori devono adottare misure proattive durante lo sviluppo locale e in CI/CD. La buona notizia è che Volta HashiCorp and Xygeni lavorare insieme per far rispettare la sicurezza gestione dei segreti flussi di lavoro.
Passaggio 1: utilizzare Vault per recuperare i segreti in modo sicuro
Per prima cosa, configura la tua app per caricare i segreti da Volta HashiCorp in fase di esecuzione. Ad esempio, in Node.js:
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
In questo modo si garantisce che i segreti non vengano mai memorizzati nel codice o nei file di configurazione.
Passaggio 2: impedire l'hardcoding con un Git Hook e Xygeni
Per bloccare le perdite accidentali, è possibile aggiungere un pre-commit gancio utilizzando la CLI di Xygeni:
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
Questo hook analizza solo i file modificati preparati per commitSe trova hardcoded segreti come token o password, blocca il commit, prima che qualcosa raggiunga il repository.
Passaggio 3: integrare Vault e Xygeni in CI/CD
In CI pipelines, puoi:
- Recupera i segreti di runtime da Volta
- Correre
xygeni scan --run="secrets"per convalidare che non siano stati introdotti segreti - Ripara automaticamente con Xygeni se qualcosa perde
Gli sviluppatori applicano i segreti a ogni passo, da quello locale commits per l'implementazione, grazie alla gestione di questo stretto ciclo di feedback.
6. Dall'hardcoding alla gestione sicura dei segreti con Vault + Xygeni
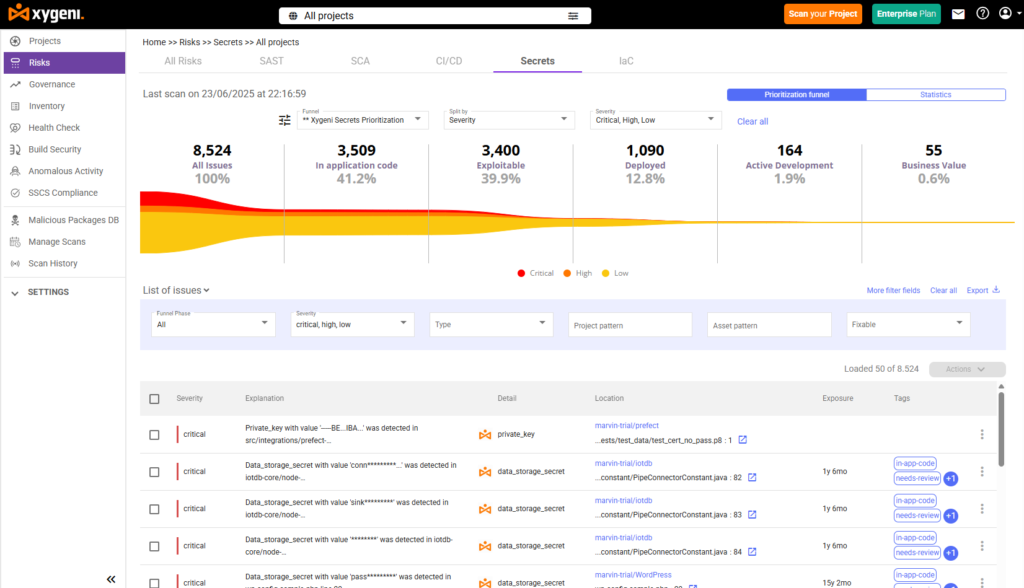
L'hardcoding dei segreti è ancora uno dei modi più comuni in cui gli sviluppatori espongono accidentalmente credenziali sensibili. Ecco perché l'associazione Volta HashiCorp con la scansione in tempo reale di Xygeni crea un completo gestione dei segreti architettura: rilevamento, prevenzione e correzione automatica, integrati direttamente nel flusso di lavoro.
| step | Come funziona la gestione dei segreti con HashiCorp Vault e Xygeni |
|---|---|
| Passaggio 1: definire i segreti nel Vault | Conserva in modo sicuro i tuoi segreti, come chiavi API, credenziali o token, in HashiCorp Vault, sotto rigorosi controlli di accesso e crittografia a riposo. |
| Passaggio 2: iniettare i segreti tramite CI/CD | Utilizzare variabili di ambiente o iniezione dinamica per fornire segreti alla build pipelineo app, evitando l'hardcoding nel codice sorgente. |
| Passaggio 3: scansione dei segreti codificati | Xygeni esegue la scansione di ogni pull request, immagine Docker e cronologia git per rilevare e convalidare i segreti trapelati in tempo reale. |
| Passaggio 4: convalidare i segreti | Xygeni verifica se il segreto è attivo e utilizzabile. I segreti verificati vengono segnalati per un'azione immediata tramite il suo motore di verifica. |
| Passaggio 5: attiva la correzione automatica | Se viene rilevato un segreto verificato, Xygeni può revocarlo o ruotarlo, pubblicarlo sul PR/MR con il contesto e guidare i flussi di lavoro di correzione. |
7. Smetti di codificare i segreti per sempre con la correzione automatica e la gestione dei segreti
Anche con HashiCorp Vault attivo, gli errori continuano a verificarsi. Gli sviluppatori potrebbero codificare un token in modo rigido durante i test locali o dimenticare di configurarlo. .gitignore correttamente. Ecco perché è essenziale combinare la gestione dei segreti con la scansione continua e la correzione automatica.
Con La gestione dei segreti di Xygeni, non ti limiti a rilevare le credenziali hardcoded, ma le correggi automaticamente, prima che diventino incidenti.
Ecco come funziona Xygeni AutoFix per i segreti:
- Xygeni esegue la scansione di ogni pull request non appena viene aperto, cerca segreti hardcoded nel codice, nelle configurazioni, nella cronologia Git e nei livelli Docker.
- Convalida qualsiasi segreto trovato rispetto al servizio di destinazione e ne offusca il valore nei log.
- Xygeni segnala il segreto direttamente nelle pubbliche relazioni, aggiungendo commenti contestuali con gravità e tipo.
- AutoFix genera una patch sicura, che può:
- Commenta il segreto esposto
- Sostituiscilo con un riferimento a Vault o a una variabile di ambiente
- Fornire istruzioni di bonifica dettagliate
- Se è attivo un guardrailXygeni blocca automaticamente la PR finché il problema non viene risolto.
Inoltre, Xygeni Supporta l'applicazione tramite GitHub Actions, GitLab, Jenkins e Bitbucket. Pertanto, i segreti non arrivano mai in produzione, anche se non li hai notati durante la revisione.
Non si tratta solo di rilevamento dei segreti. È una protezione dei segreti scalabile.

