





L'unica cosa più dibattuta del significato di Application Security Posture Management (ASPM) è se l'investimento in un ASPM attrezzo Ne vale la pena. Sin dal lancio della categoria, i fornitori di ogni tipo si sono affrettati a dichiarare di averla, ma non si è parlato molto se sia il futuro. In definitiva, il futuro della sicurezza delle applicazioni si affronta al meglio comprendendo quali sono i suoi maggiori problemi. In questo articolo, parleremo dei problemi che hanno creato la categoria di ASPM e valutare se offre le soluzioni che il mercato sta cercando.
Problemi nella sicurezza delle applicazioni
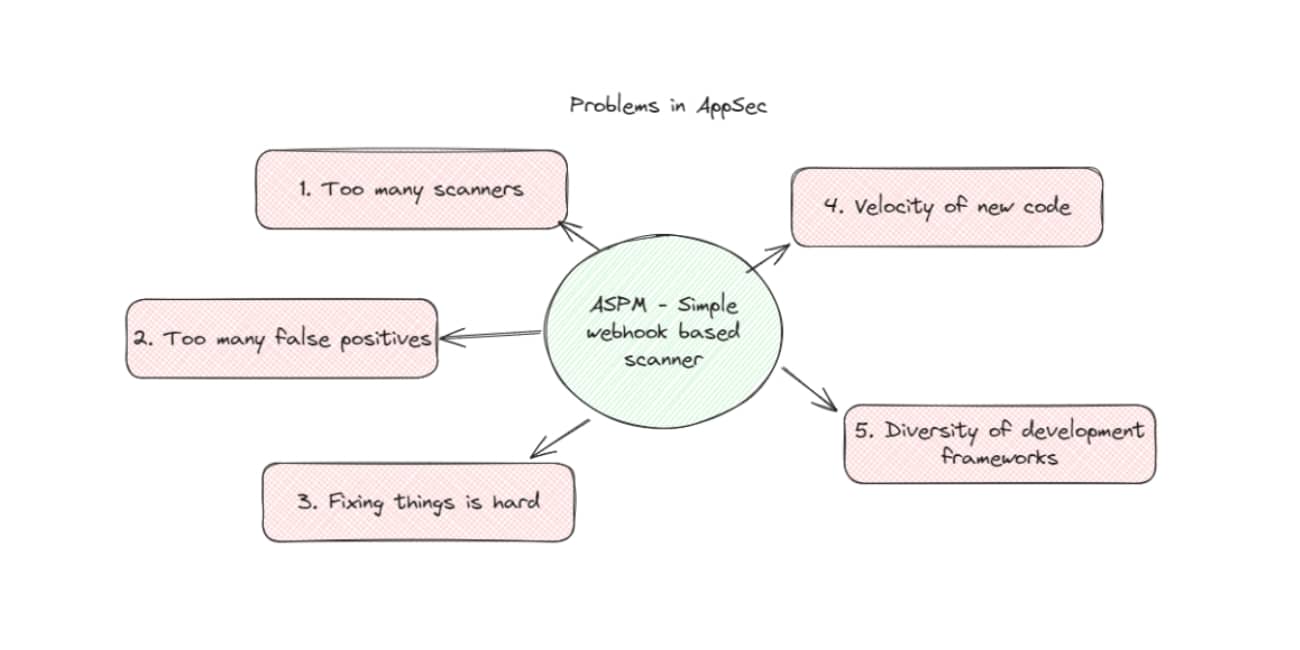
Troppi scanner
Poiché originariamente ho sostenuto ASPM Compreso 8 tipi di scanner, ne sono spuntati almeno altri due. I team di sicurezza possono digerire gli scanner, ma solo se hanno senso essere diversi. La scansione dei server in fase di esecuzione non è necessariamente necessaria bisogno per essere nello stesso posto in cui si stanno scansionando i repository. Il problema è che i repository sono diventati una fonte di verità più affidabile su dove trovare e correggere le vulnerabilità.
Pur trovandosi in un unico posto, un repository può contenere decine di file diversi che svolgono molte funzioni diverse. Tradizionalmente, i team di sicurezza dovevano configurare diverse immagini Docker o file binari per analizzare questi file man mano che venivano modificati e distribuiti. La manutenzione degli scanner poteva facilmente richiedere più lavori a tempo pieno, poiché ognuno di essi necessitava di configurazioni specifiche per lavorare su diverse porzioni di codice.
Squadre di sicurezza ho bisogno della visibilità di tutti questi diversi scanner, ma traggono enormi benefici dalla semplicità di entrambi i sistemi "senza agente" pipeline sito webhooks che eseguono la scansione senza alcuna configurazione o almeno indicano a un singolo strumento di eseguire la scansione. ASPM Gli strumenti svolgono un ottimo lavoro nel fornire una visibilità semplice.
Troppi falsi positivi
Il contrappunto all’inserimento di ogni scanner in un unico posto è che le persone sostengono che ci sarà un degrado della qualità della scansione. Sono sensibile a questa preoccupazione, ma ho due contropunti. Innanzitutto, molti strumenti stanno comunque racchiudendo le stesse cose open source, gli scanner tutto in uno sono semplicemente più onesti al riguardo. In secondo luogo, queste argomentazioni si basano sempre sull'idea che è semplicemente impossibile che lo scanner di qualcuno sia buono quanto il proprio.
In definitiva, il problema è semplicemente risolvere il problema dei troppi falsi positivi. La raggiungibilità è l'idea di scoprire se una vulnerabilità può essere effettivamente sfruttata o meno. Molti ASPM Gli strumenti hanno integrato versioni "sufficientemente buone" di raggiungibilità, quindi ogni giorno diventa più difficile sostenere che ciò non sia possibile.
Peggio ancora, la scansione per CVE da solo può lasciare punti ciechi critici, motivo per cui apprezzo provider come Xygeni per due motivi: primo, la loro scansione upstream per malware invece che solo vulnerabilità. Secondo, la loro commitmento per cercare altre configurazioni sfruttabili come pipeline configurazioni errate, nonché rilevare se questi attacchi si sono verificati.
Sistemare le cose è davvero difficile
I team di sicurezza vedono una velocità molto ridotta nel risolvere le loro vulnerabilità. Ho sentito numerose storie dell'orrore di zero day persino più eclatanti che hanno richiesto mesi per essere risolti in tutto il mondo. enterprise ecosistemi. Mentre molti strumenti hanno detto che il problema è la "prioritizzazione", puoi dare priorità tutto il giorno, ma se gli ingegneri non riescono a risolvere qualcosa facilmente, è tutto inutile.
Questa è stata una tendenza più sul lato della "gestione delle vulnerabilità" ASPM, ma aiutare gli sviluppatori a risolvere le vulnerabilità dovrebbe essere il vero obiettivo di ASPM.
Troppo codice, troppo veloce
Se pensiamo che il cloud ha accelerato la distribuzione del codice, l’intelligenza artificiale generativa ha solo aumentato la velocità del codice. Un altro punto poco discusso è il modo in cui l’intelligenza artificiale generativa continua ad aprire un nuovo pubblico al codice, consentendo a tutti, dai team di vendita alla contabilità, di creare script Python che fanno cose semplici.
Questi sviluppi hanno reso la scansione frequente, frequente e in ambienti diversi più importante che mai. Se è necessario un lungo processo di approvazione per configurare nuove applicazioni con la scansione, sarai pronto a diventare cieco.
Gli ambienti sono troppo diversi
Sebbene il numero di scanner possa essere schiacciante, quando si aggiunge il framework Javascript del mese, la variante del linguaggio o altri framework di tutti, trovare le "migliori soluzioni puntuali della categoria" non è più possibile. Non vedo team di sicurezza alla ricerca di una soluzione di scansione migliore della categoria per ogni tipo di Javascript. Un singolo ASPM strumento può rendere la copertura della scansione molto più ampiamente disponibile rispetto al tentativo di procedere lingua per lingua.
ASPM Soluzione utensile?
Questi problemi sono il motivo per cui ho definito ASPM come:
Application Security Posture Management fornisce tutto il necessario per analizzare e correggere le vulnerabilità della tua applicazione. Fornisce la scansione di sicurezza su tutta la tua SDLC pipeline, inserisce i risultati e crea flussi di lavoro di correzione.
In pratica, questo si concretizza in un'integrazione completa del codice sorgente che analizza in modo fluido il codice alla ricerca di vulnerabilità, le prioritizza e aiuta ad assegnarle alle persone giuste. Vediamo come questo risolve tutti i problemi. problemi principali in AppSec:
Troppi scanner
- Questo è autoesplicativo: non c'è più motivo di avere 8 diverse soluzioni di punti quando una può essere abbastanza buona da coprire la maggior parte del tuo stack
Troppi falsi positivi
- Mentre l’idea di “migliori soluzioni puntuali” persiste, ASPMHanno in genere una visibilità molto più olistica su come funziona un'applicazione. Che si tratti di mappare le dipendenze di build o dell'immagine "dal codice al cloud", questi strumenti in genere svolgono un lavoro migliore nell'eliminare i falsi positivi.
Sistemare le cose è davvero difficile
- Per essere onesti, è qui che (in generale) molti provider che hanno evitato la scansione hanno creato motori migliori per risolvere i problemi. In entrambi i casi, è qui che ASPM eccelle CPM – ha effettivamente un metodo per far arrivare i risultati alle persone che possono risolverli.
Troppo codice, troppo veloce
- Il fatto che l'implementazione automatica degli scanner in nuovi repository sia una funzionalità così rara ti fa capire come solo gli scanner basati su webhook ASPM consente alla sicurezza di scalare velocemente quanto la quantità di codice in un ambiente è
Gli ambienti sono troppo diversi
- Sebbene possano sempre esserci casi limite, il "migliore della categoria" sta diventando sempre più difficile da valutare: un team di sicurezza dovrebbe testare 8 scanner rispetto a 5 lingue con 10 prove di concetto?
Resto in attesa ASPM (E ASPM strumenti) essendo il futuro della sicurezza delle applicazioni, risolve la maggior parte dei problemi affrontati dai professionisti della sicurezza delle applicazioni. Non appena i contratti esistenti saranno scaduti, o anche prima, i professionisti correranno verso queste nuove soluzioni. L'unica cosa che li ferma è la consapevolezza che esiste un modo migliore.