






Immagina un grattacielo, ogni piano costruito da team diversi. Una trave difettosa installata da un singolo team può mettere a repentaglio l'intera struttura. Questa è la realtà che le organizzazioni affrontano con le supply chain software nel panorama digitale odierno.
Poiché le aziende si affidano sempre di più a reti intricate di fornitori e componenti open source, il rischio che attori malintenzionati sfruttino le vulnerabilità è cresciuto in modo esponenziale. L'allarmante aumento degli attacchi alla supply chain del software, come le famigerate violazioni di SolarWinds e Kaseya, evidenzia la necessità critica di misure di sicurezza robuste per salvaguardare sia le aziende che i loro clienti da conseguenze catastrofiche.
Questi attacchi possono avere effetti devastanti, con un impatto su tutto, dall'efficienza operativa alla fiducia dei clienti. Basta una manciata di release compromesse per creare scompiglio in un'organizzazione. Di conseguenza, software supply chain security si è trasformato da un ripensamento a una necessità assoluta per mantenere la resilienza e un cyberspazio sano all'interno di qualsiasi digitale enterprise.
Non lasciare che la tua organizzazione cada vittima del prossimo grande attacco alla supply chain. Rafforzati con le conoscenze e le competenze per rafforzare la tua supply chain software iscrivendoti al nostro corso all'avanguardia Certificato Software Supply Chain Security Corso per espertiCon l'apprendimento autonomo, l'accesso al laboratorio basato sul browser e il supporto dell'istruttore 24 ore su 7, XNUMX giorni su XNUMX tramite Mattermost, acquisirai le competenze necessarie per proteggere la tua azienda e i tuoi clienti da potenziali disasters. Agisci ora e diventa un leader in software supply chain security – il futuro della tua organizzazione dipende da questo.
Dai un'occhiata al corso "CSSE":
Perché si verificano gli attacchi alla supply chain del software?
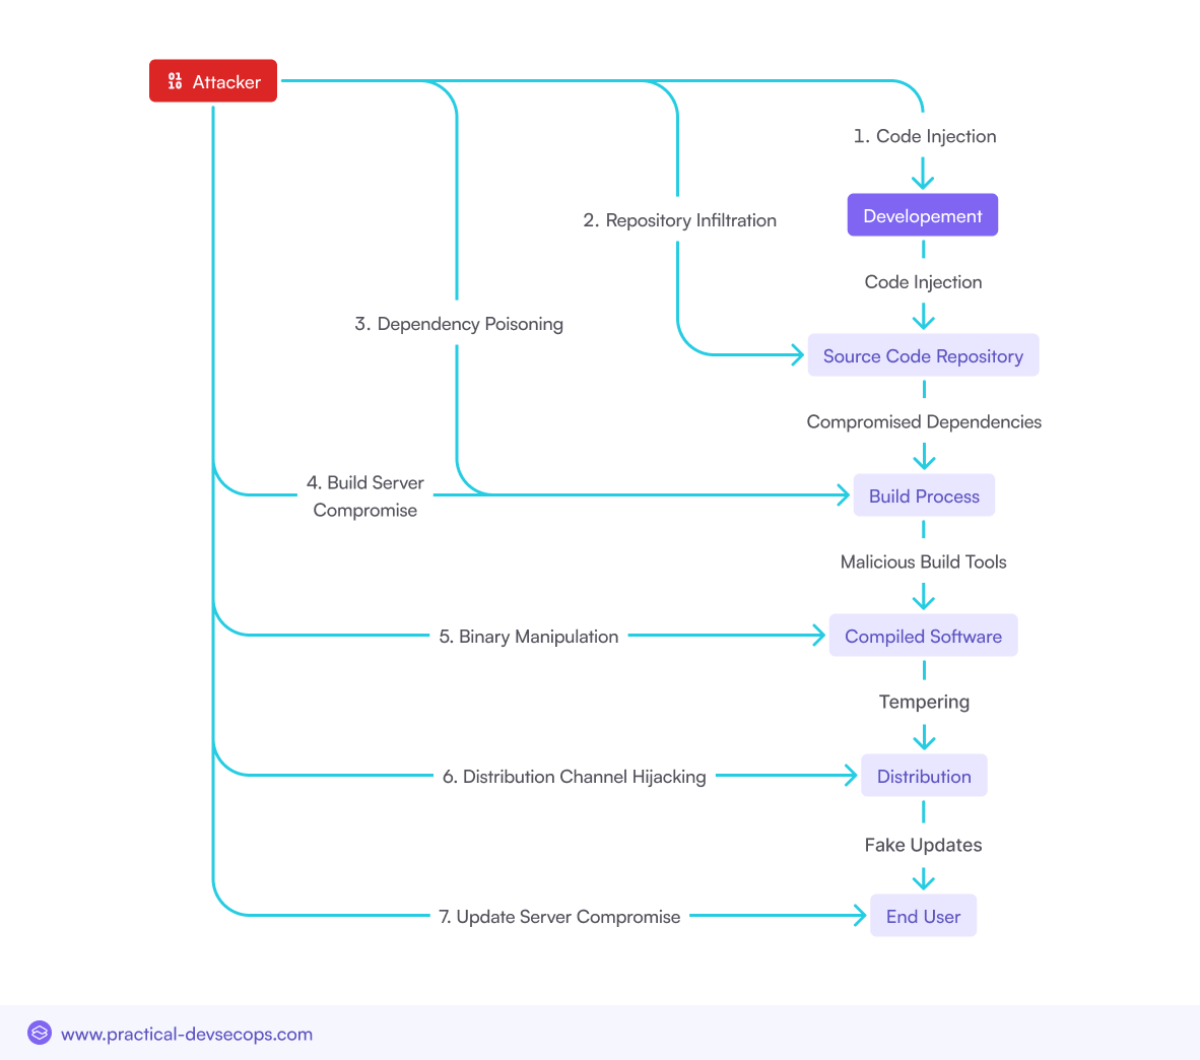
Gli attacchi alla supply chain del software sono diventati sempre più significativi nel corso degli anni, mettendo a repentaglio le organizzazioni in tutto il mondo. Si tratta di attacchi alle parti più insicure dello sviluppo e della distribuzione del software pipeline, mirati a sistemi mal protetti in senso molto ampio. Questo è il motivo per cui accadono:
- Maggiore superficie di attacco: I programmi software moderni utilizzano molti componenti di terze parti, aumentando il numero di punti di ingresso per i criminali informatici malintenzionati.
- Difficile da rilevare: Gli attacchi alla supply chain solitamente sfruttano fonti attendibili, il che li rende più difficili da identificare rispetto ai malware tradizionali.
- Grande impatto: Un aggressore potrebbe sfruttare una singola parte per compromettere migliaia di utenti finali, rendendo questi attacchi estremamente allettanti per i criminali informatici.
- Scarse pratiche di sicurezza: Molte aziende non adottano misure di sicurezza rigorose per verificare e monitorare i software di terze parti.
- Grado di complessità degli attori della minaccia: Le minacce persistenti avanzate (APT) e gli hacker nazionali stanno investendo molto nelle tecniche di attacco alla supply chain.
- Automazione dello sviluppo software (ad esempioCI/CD pipelines): Sfortunatamente, l'automazione della distribuzione del software con un'integrazione continua/distribuzione continua (CI/CD) pipeline introduce vulnerabilità se non adeguatamente protetto.
Diversi tipi di attacchi alla supply chain del software
Iniezione di codice dannoso
Gli aggressori si infiltrano nel processo di sviluppo del software per iniettare codice dannoso nel prodotto finale. Questo codice può essere progettato per rubare dati, abilitare l'accesso non autorizzato o creare backdoor per uno sfruttamento futuro.
Dipendenze compromesse
Molti progetti software si basano su librerie e pacchetti di terze parti. Gli aggressori compromettono queste dipendenze introducendo aggiornamenti dannosi, che poi si propagano attraverso la supply chain fino agli utenti finali.
Dirottamento della catena di fornitura
Ciò comporta l'assunzione del controllo dei canali di distribuzione del software legittimi, come server di aggiornamento o repository di pacchetti, per distribuire software dannosi o aggiornamenti agli utenti.
Proteggi subito la tua supply chain software! Scarica la nostra guida e-book essenziale.
Gli attacchi più recenti di alto profilo alla supply chain del software
Principali attacchi alla supply chain del software (2020-2024)
Negli ultimi anni si sono verificati diversi attacchi significativi alla supply chain del software, ognuno dei quali ha evidenziato le vulnerabilità del nostro ecosistema digitale interconnesso:
Attacco alla catena di fornitura 3CX
L'app desktop 3CX, utilizzata da migliaia di aziende in tutto il mondo, è stata violata tramite quello che viene descritto come un attacco avanzato alla supply chain.
La mia opinione: Questo attacco è stato causato dagli aggressori che hanno incorporato il loro codice dannoso in un vero aggiornamento software distribuito come parte ufficiale del processo di sviluppo.
Impatto: L'attacco ha compromesso decine di migliaia di individui consentendo l'accesso non autorizzato a dati sensibili, tra cui comunicazioni vocali. La violazione ha rivelato un processo di sviluppo software difettoso e preoccupazioni relative alle dipendenze software di terze parti.
Attacco SolarWinds
Migliori Attacco SolarWinds ha compromesso la supply chain del software Orion. Gli aggressori si sono infiltrati nella rete di SolarWinds a settembre 2019 e a marzo 2020 avevano iniettato codice dannoso negli aggiornamenti di Orion. Questi aggiornamenti compromessi sono stati distribuiti a oltre 18,000 clienti, consentendo agli aggressori di spiare i sistemi IT di varie organizzazioni.
La mia opinione: Questa violazione espone vulnerabilità critiche nella sicurezza della supply chain, dimostrando come i fornitori terzi possano diventare gateway per un cyber spionaggio diffuso. Sottolinea l'urgente necessità per le organizzazioni di rivalutare le proprie misure di sicurezza, in particolare per quanto riguarda software e servizi di fornitori esterni.
Impatto: L'attacco ha causato danni finanziari significativi, con le organizzazioni colpite che hanno perso in media l'11% del fatturato annuo (fino al 14% negli Stati Uniti). Ha inoltre catalizzato una migliore condivisione delle informazioni e pratiche di sicurezza informatica nei settori pubblico e privato, spingendo a una rivalutazione dei protocolli di sicurezza della supply chain.
Attacco Bash Uploader di Codecov
Nel 2024, un attacco alla supply chain portato a termine con successo ha portato alla modifica di Bash Uploader fornito da uno strumento popolare per caricare la copertura del codice su Codecov. Questo è lo script che molti sviluppatori hanno utilizzato per inviare report di copertura a Codecov, e questa versione modificata era in grado di trasmettere variabili di ambiente, come token o chiavi.
La mia opinione: Molti progetti sono stati lasciati aperti e i loro segreti sono stati esposti, con possibili ripercussioni su migliaia di persone. Questo attacco ha evidenziato che le migliori pratiche di sicurezza dovrebbero essere seguite per gli ambienti di sviluppo e quanto sia pericoloso dipendere da script out-of-box.
Impatto: L'attacco ha portato a una rotazione segreta diffusa, ha eroso la fiducia negli strumenti di terze parti, ha aumentato il controllo di CI/CD pipelines, e ha attirato l'attenzione della regolamentazione. Ha stimolato cambiamenti in tutto il settore nella progettazione degli strumenti di copertura del codice, ha causato perdite finanziarie e ha accelerato l'adozione di misure di sicurezza avanzate come SBOM e verifica dell'integrità.
Attacco alla catena di fornitura Kaseya VSA
I malintenzionati hanno sfruttato le tattiche utilizzate nell'attacco Kaseya VSA del 2021 e hanno nuovamente attaccato il software di monitoraggio e gestione da remoto, questa volta nel 2024. Hanno utilizzato una vulnerabilità zero-day per distribuire il loro ransomware tramite il meccanismo di aggiornamento del software.
La mia opinione: Questo assalto ha portato a significative esposizioni al ransomware in centinaia di altre aziende e piccole e medie imprese enterprise(PMI). A seguito di un'indagine, si è scoperto che aveva causato gravi interruzioni operative e danni finanziari, sottolineando ulteriormente il rischio rappresentato dagli attacchi alla supply chain contro infrastrutture chiave.
Impatto: L'attacco Kaseya VSA del 2021 ha causato diffuse infezioni ransomware, colpendo principalmente le PMI. Ha causato notevoli perdite finanziarie, violazioni dei dati e prolungate interruzioni del servizio. L'incidente ha portato a normative più severe sui provider di servizi gestiti, ha accelerato l'adozione di architetture zero-trust e ha evidenziato la necessità critica di robusto software supply chain security analisi.
Avvelenamento del pacchetto PyPI e NPM
Una serie di attacchi di avvelenamento dei pacchetti ha interessato il Python Package Index (PyPI) e Node. Gli hacker hanno pubblicato pacchetti che sembravano autentici ma includevano malware sottostante. L'idea era che questi pacchetti sarebbero stati scaricati dagli sviluppatori e avrebbero manomesso i loro progetti.
La mia opinione: Questo attacco sfrutta la fiducia negli ecosistemi open source, rivelando una debolezza critica nella supply chain del software. Dimostra la necessità di una verifica avanzata nei repository dei pacchetti e di controlli di sicurezza automatizzati nello sviluppo pipelines. L'incidente mette in discussione l'attuale modello open source e suggerisce la necessità di una migliore supervisione o di misure di sicurezza guidate dalla comunità.
Impatto: Gli attacchi hanno colpito migliaia di sviluppatori e hanno potenzialmente esposto centinaia o migliaia delle loro applicazioni a compromessi. Questo incidente ha sottolineato che gli ecosistemi di sicurezza del software open source richiedono buona fede e vigilanza sulla sicurezza.
Tattiche, tecniche e procedure (TTP) utilizzate
Le caratteristiche tipiche di questi attacchi, spesso con tattiche, tecniche e procedure (TTP) comuni, includono:
- Minacce persistenti avanzate (APT): Gli aggressori APT di solito operano sotto il radar per un periodo prolungato per raggiungere i loro obiettivi. Lasciano che gli aggressori sfruttino le vulnerabilità prima che siano state corrette, il che può impedire alle misure di sicurezza tradizionali di identificare gli attacchi.
- Phishing e ingegneria sociale: Gli aggressori spesso utilizzano il phishing come mezzo iniziale di accesso, sia mediante la raccolta di credenziali sia mediante l'avvio di codice dannoso tramite endpoint.
Tendenze emergenti negli attacchi alla supply chain del software
L'aumento dell'uso del software open source implica la sicurezza
L'adozione diffusa di software open source porta con sé sia vantaggi che rischi. Mentre i componenti open source possono accelerare lo sviluppo e ridurre i costi, introducono anche vulnerabilità se non gestiti correttamente. L'uso crescente di questi componenti ha ampliato la superficie di attacco, rendendo più facile per gli aggressori introdurre codice dannoso in librerie e framework ampiamente utilizzati.
Aumento degli attacchi ransomware alla supply chain
Gli attacchi ransomware si sono evoluti per colpire le catene di fornitura software, dove gli aggressori compromettono il processo di distribuzione del software per diffondere il ransomware a più organizzazioni contemporaneamente. Questa tendenza è particolarmente preoccupante dati gli effetti a cascata che possono derivare da un singolo attacco riuscito.
Targeting della build del software e CI/CD Pipelines
Il processo di creazione del software e l'integrazione continua/distribuzione continua (CI/CD) pipelinestanno diventando obiettivi primari per gli aggressori. Compromettendo questi pipelineIn questo modo, gli aggressori possono introdurre codice dannoso che viene automaticamente integrato nei prodotti software, i quali vengono poi distribuiti agli utenti finali.
Sfruttamento delle vulnerabilità del software e delle configurazioni errate
Gli aggressori continuano a sfruttare vulnerabilità e configurazioni errate nei componenti software. Ciò include lo sfruttamento di vulnerabilità note in librerie open source o configurazioni errate in ambienti cloud, che possono fornire un punto d'appoggio per attacchi più profondi all'interno della supply chain.
Sfide per la sicurezza del software open source
Vantaggi e rischi dell'utilizzo del software open source
I vantaggi della sicurezza del software open source sono molteplici, e mostrano flessibilità, creatività e persino controllo dei costi. I rischi, tuttavia, sono sostanziali:
- Mancanza di supporto formale: Molti progetti open source non includono alcuna forma o livello di supporto formale, lasciando le organizzazioni a mani vuote nel caso in cui dovessero sorgere problemi di sicurezza.
- Più esposizione aperta: Osservazione chiave: grazie alla pubblicità di questi progetti, se c'è una vulnerabilità, questa non è visibile solo a tutti, ma anche agli aggressori.
- Dipendente da gestori terzi: La sicurezza si basa in larga misura sull'occhio attento e sul sostegno di altri membri della comunità open source o di quei singoli manutentori che potrebbero non dare sempre priorità alla sicurezza.
Pacchetti dannosi nei repository open source
È una tendenza pericolosa: l'aumento di pacchetti dannosi all'interno di repository come PyPI, NPM e RubyGems. Gli aggressori stanno caricando quelli che sembrano pacchetti validi, con codice dannoso incorporato che può quindi essere inserito in progetti software.
Strategie per la sicurezza del software open source nella catena di fornitura
Per mitigare questi rischi, le organizzazioni dovrebbero:
Realizzare SCA: SCA strumenti può aiutarti a lavorare sull'identificazione dei componenti open source e sulla loro gestione, consentendo alla tua organizzazione di fare affidamento solo su dipendenze verificate e sicure, riducendo così i rischi.
Implementare solidi processi di controllo: Le organizzazioni dovrebbero valutare i componenti prima di includerli nei propri sistemi, per analizzare il codice e identificare eventuali vulnerabilità già note.
Il coinvolgimento della comunità: La comunità open source può aiutare le organizzazioni a rimanere aggiornate sugli annunci di sicurezza e a contribuire al miglioramento del software da cui dipendono.
CI/CD Pipeline Security nelle catene di fornitura del software
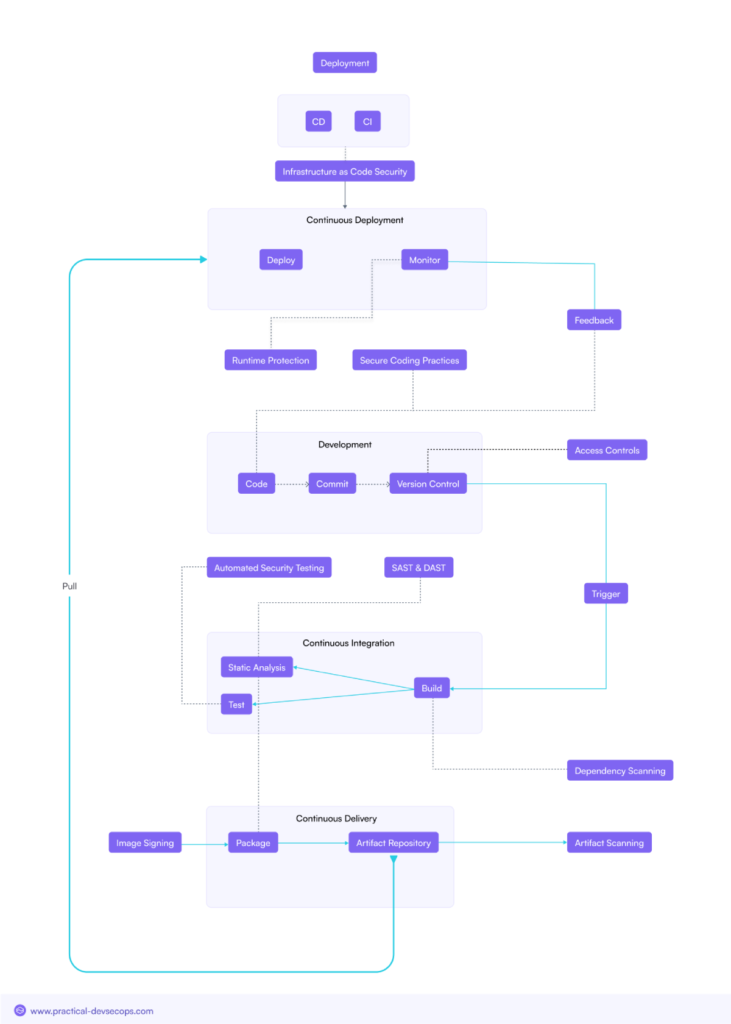
Importanza della protezione CI/CD Pipelines
CI/CD pipelinesono parte integrante dello sviluppo software moderno, consentendo una rapida distribuzione delle modifiche al codice. Tuttavia, il loro ruolo critico li rende anche un bersaglio primario per gli aggressori. Proteggere questi pipelineè essenziale per prevenire l'introduzione di vulnerabilità nei prodotti software che generano.
Vettori di attacco comuni che mirano CI/CD Pipelines
- Server di build compromessi: Gli aggressori prendono di mira i server di compilazione, iniettando codice dannoso durante il processo di compilazione.
- Iniezione di codice dannoso: Codice iniettato in qualsiasi fase del CI/CD pipeline può propagarsi fino alla produzione, interessando gli utenti finali.
- Dirottamento della catena di fornitura: Gli aggressori ottengono il controllo dei canali di distribuzione all'interno del CI/CD pipeline, consentendo loro di fornire ai clienti software compromessi.
Migliori pratiche per la protezione CI/CD Pipelines
Nel garantire CI/CD pipelinele organizzazioni devono seguire le migliori pratiche che includono:
Firma del codice: La firma digitale di tutto il codice ne verifica l'origine e l'integrità.
Ambienti di compilazione sicuri: Isolare gli ambienti di compilazione per impedire accessi non autorizzati e limitare la possibilità di introduzione di codice dannoso.
Firma e verifica degli artefatti: Firmare e verificare tutti gli artefatti di build in modo che venga distribuito solo software legittimo e non alterato.
Strategie per mitigare i rischi della catena di fornitura del software
Globale Software Supply Chain Security Programma
Per il B2B enterprises, si concentrano sulla difesa contro le ultime minacce alla supply chain del software. Questo programma dovrebbe comprendere tutti gli aspetti dello sviluppo, dell'approvvigionamento e della distribuzione del software, con un'attenzione al monitoraggio e al miglioramento continui.
Valutazione del rischio e definizione delle priorità
Condurre valutazioni approfondite dei rischi è fondamentale per identificare e dare priorità ai componenti software più critici. Comprendendo dove si trovano i rischi maggiori, le organizzazioni possono allocare le risorse in modo più efficace e mitigare le potenziali minacce prima che vengano sfruttate.
Pratiche di sviluppo software sicure
- Ciclo di vita di sviluppo sicuro (SDLC): Implementazione della sicurezza in ogni fase del ciclo di vita dell'applicazione.
- Codifica sicura: mantenendo il codice sicuro e assicurandosi che sia scritto tenendo a mente la sicurezza. Tutto il nuovo codice deve essere testato per scoprire se ci sono vulnerabilità, sia quando viene prodotto che prima della distribuzione.
Processi di gestione del rischio della catena di fornitura
Una gestione efficace del rischio nella supply chain implica:
- Valutazioni dei rischi del fornitore: Valutare le pratiche di sicurezza dei venditori e dei fornitori per garantire che soddisfino i requisiti organizzativi standards.
- Monitoraggio di terze parti: Monitoraggio continuo dei componenti di terze parti per individuare vulnerabilità e potenziali minacce.
Analisi della composizione del software (SCA) Utensili
SCA strumenti sono inestimabili per identificare e gestire componenti open source all'interno della filiera di fornitura del software. Questi strumenti possono rilevare dipendenze obsolete o vulnerabili, contribuendo a mitigare il rischio di sfruttamento.
Consegna e distribuzione sicura del software
Facendo un ulteriore passo avanti, diventa chiaro che quando lo sviluppo è importante per la sicurezza, allora la distribuzione e l'implementazione del software in modo sicuro diventano la massima priorità.
Firma del codice: Consente la verifica del codice sorgente prima della distribuzione.
Controllo artefatto: Prima della distribuzione, assicurarsi che gli artefatti generati durante la build siano privi di danni e conformi alle aspettative.
Gli aggiornamenti sicuri risolvono le vulnerabilità negli ecosistemi che espongono e forniscono un percorso di aggiornamento per tenere il passo con le minacce emergenti, offrendo un meccanismo sicuro per l'aggiornamento, in modo che anche altri PC non possano ingannarlo.
Piani di risposta e ripristino agli incidenti
Infine, le organizzazioni devono essere pronte a rispondere e a riprendersi dagli attacchi alla supply chain del software. Ciò include l'istituzione di piani di risposta agli incidenti che delineano i passaggi da intraprendere in caso di attacco, nonché piani di recupero per ripristinare le normali operazioni il più rapidamente possibile.
Regolamenti pertinenti e settore Standards
Una gamma di normative e settori standardsono stati sviluppati per guidare le organizzazioni nella protezione delle loro catene di fornitura software. Questi includono:
- NISTSP800-161: Fornisce indicazioni sulla gestione dei rischi della supply chain nei sistemi informativi federali.
- ISO/CEI 20243: Il fornitore di tecnologia aperta e affidabile Standard, che affronta la sicurezza nella catena di fornitura ICT.
- CMMC (Certificazione del modello di maturità della sicurezza informatica): Un quadro che standardestende le pratiche di sicurezza informatica all'intera base industriale della difesa.
Conclusione
Ora più che mai, la questione dell' software supply chain security è incredibilmente importante in un mondo sempre più digitale. Dato che le supply chain del software ora affrontano una complessità crescente, anche i rischi sono aumentati. Le organizzazioni possono rimanere protette e salvaguardare i propri clienti dai risultati devastanti degli attacchi alla supply chain comprendendo come operano queste minacce, insieme a strategie di sicurezza adeguate.
Le organizzazioni devono rivedere la propria posizione di sicurezza a intervalli regolari e adottare una posizione proattiva nella mitigazione del rischio, fin dalla protezione CI/CD pipelines per gestire componenti open source e conformarsi alle normative del settore. Ciò consentirà loro di creare una catena più affidabile e resistere alle minacce sempre più sofisticate dell'era digitale.
Pronti a proteggere la vostra supply chain software dalle crescenti minacce? Unitevi a migliaia di professionisti della sicurezza che hanno migliorato le proprie competenze in materia di sicurezza con Certificazioni pratiche DevSecOpsIscriviti oggi e migliora le tue competenze in materia di sicurezza.
FAQ
Quali sono i vettori di attacco più comuni utilizzati negli attacchi alla supply chain del software?
I vettori di attacco più comuni includono l'iniezione di codice dannoso durante il processo di compilazione, dipendenze compromesse nel software open source e il dirottamento dei canali di distribuzione del software per fornire aggiornamenti compromessi.
Come possono le organizzazioni proteggere i componenti software open source nella supply chain?
Le organizzazioni possono proteggere i componenti open source implementando l'analisi della composizione del software (SCA), stabilendo solidi processi di verifica per il software open source e partecipando attivamente alla comunità open source per rimanere informati sui problemi di sicurezza.
Quali sono le migliori pratiche per la protezione CI/CD pipelinedagli attacchi alla catena di fornitura del software?
Le migliori pratiche includono la protezione degli ambienti di compilazione, l'implementazione della firma del codice e degli artefatti e la verifica regolare dell'integrità di tutti i componenti software prima della distribuzione
In che modo le aziende possono condurre valutazioni efficaci dei rischi per la propria catena di fornitura software?
Per una valutazione efficace dei rischi è necessario identificare e dare priorità ai componenti software critici, valutare le pratiche di sicurezza dei fornitori e monitorare costantemente i componenti di terze parti per individuare potenziali vulnerabilità.
Quali sono gli elementi chiave di un'analisi completa? software supply chain security programma?
Gli elementi chiave includono l'implementazione di pratiche di sviluppo sicure, la conduzione di valutazioni regolari dei rischi, la gestione dei componenti open source e la protezione CI/CD pipelinee stabilire piani di risposta agli incidenti e di ripristino.
