





NIS2 (Direttiva sulla sicurezza delle reti e delle informazioni) è diventata una norma fondamentale per le organizzazioni all'interno dell'Unione Europea (UE). Il suo obiettivo principale: rafforzare i quadri di sicurezza informatica e proteggere le infrastrutture critiche. La direttiva NIS2 impone rigide pratiche di sicurezza informatica, che interessano (come vedrai più avanti) un'ampia gamma di settori e industrie. La conformità NIS2 è un requisito legale e una parte essenziale di un approccio strategico per garantire la resilienza contro le crescenti sfide alla sicurezza informatica. In questo articolo, esamineremo chi è interessato da NIS2, perché dovresti preoccuparti della conformità e come puoi semplificare il percorso di conformità.
Ma cos'è esattamente NIS2?
La direttiva NIS2 si basa sulla direttiva NIS (Network and Information Security) iniziale, pubblicata nel 2016 per migliorare la sicurezza informatica nell'UE in settori chiave. Ma con l'evoluzione delle minacce informatiche, sono aumentate anche le esigenze di un NIS e ora è necessario adeguarne l'ambito per riflettere le vulnerabilità che stiamo vedendo sempre di più. La direttiva NIS2 apporta un set più completo di requisiti di sicurezza informatica seguiti da livelli più elevati di gestione del rischio, reporting e accountability. standards.
A differenza del suo predecessore (Direttiva (UE) 2016/1148 ("NIS-D"), NIS2 non è più limitato solo alle entità "essenziali", ma comprende anche entità "importanti", offrendo una copertura molto ampia tra i settori. Questa classificazione è importante perché mostra una maggiore dipendenza digitale in altri settori rispetto alle infrastrutture critiche tradizionali come sanità, finanza, energia, trasporti e fornitori di servizi digitali.
Chi è interessato da NIS2?
La direttiva NIS2 amplia l'ambito di applicazione della sua predecessora originale, la NIS, ampliando notevolmente il numero di organizzazioni che rientrano nella direttiva e dividendole in due categorie di ambito: Entità essenziali ed Entità importanti.
- Entità essenziali: fornitori di servizi, necessari per la continuità delle funzioni sociali ed economiche, come assistenza sanitaria, acqua, energia, trasporti e pubblica amministrazione. Le entità essenziali sono soggette ai più elevati requisiti di conformità di NIS2 (gestione del rischio, segnalazione degli incidenti e monitoraggio della sicurezza sui sistemi essenziali) perché le conseguenze sociali dell'interruzione dei loro servizi sarebbero gravi.
- Entità importanti: questa categoria ora include una gamma più ampia di settori, come servizi postali, infrastrutture digitali, produzione alimentare e lavorazione chimica. Sebbene i requisiti di conformità per queste entità siano un po' meno rigorosi di quelli per le entità essenziali, sono comunque tenute a soddisfare rigidi requisiti di sicurezza informatica. standardper proteggere le operazioni vitali per la stabilità economica e la sicurezza pubblica.
Un po' di più su questo...
Una caratteristica fondamentale di NIS2 è il suo ambito ampliato, che ora comprende organizzazioni che in precedenza erano escluse dalle normative sulla sicurezza informatica. Molte aziende che non erano obbligate a seguire tali normative devono ora aderire a NIS2. Ad esempio, gli operatori di piattaforme digitali, come aziende di e-commerce, social network e provider di infrastrutture cloud, sono inclusi a causa del loro ruolo fondamentale nel facilitare le operazioni di altre aziende. L'inclusione di queste piattaforme e infrastrutture in NIS2 sottolinea l'obiettivo della direttiva di rafforzare la resilienza dei servizi digitali, data la loro ampia dipendenza da più settori.
Inoltre, NIS2 copre anche i provider di Internet e telecomunicazioni, i vendor di sicurezza IT e i produttori di hardware i cui prodotti sono vitali per le infrastrutture critiche. Ciò segna un cambiamento significativo, poiché questi settori sono essenziali per garantire reti e sistemi sicuri e affidabili in tutta l'UE. Incorporando queste entità, NIS2 cerca di costruire un ecosistema di sicurezza informatica unificato che salvaguardi non solo i principali provider di servizi essenziali, ma anche la rete più ampia di fornitori di tecnologia e servizi che sostengono queste infrastrutture.
Il settore dei servizi finanziari, che comprende banche, compagnie assicurative e vari istituti finanziari, è ora soggetto a NIS2. Mentre molte di queste organizzazioni erano già disciplinate da rigide normative sulla sicurezza informatica, NIS2 introduce un set aggiuntivo di requisiti che le allineano più da vicino alla sicurezza completa delle infrastrutture critiche standards. Estendendo la sua copertura al settore dei servizi finanziari, NIS2 cerca di migliorare le protezioni per le entità che gestiscono dati sensibili e asset significativi.
+ Suggerimento professionale
Perché la conformità NIS2 è fondamentale?
La conformità con NIS2 è fondamentale per le organizzazioni per diversi motivi, come obblighi legali, maggiore sicurezza e salvaguardia della reputazione. Ecco alcuni motivi chiave per cui la conformità con NIS2 è importante:
1. Attenuazione del rischio in un panorama di minacce in evoluzione
La frequenza, la complessità e la gravità di attacchi informatici sono aumentati negli ultimi anni, minacciando non solo la sicurezza dei dati ma anche la continuità operativa. NIS2 richiede alle organizzazioni di stabilire solide pratiche di gestione dei rischi per la sicurezza informatica, assicurando la preparazione per varie minacce informatiche. Aderendo a NIS2, le aziende costruiscono una posizione difensiva più forte, riducendo al minimo le potenziali interruzioni dovute agli attacchi.
2. Evitare sanzioni legali e finanziarie
La non conformità con NIS2 può comportare sanzioni finanziarie sostanziali e conseguenze legali. La direttiva richiede a ogni stato membro dell'UE di imporre multe alle organizzazioni che non rispettano le sue disposizioni, con multe che possono raggiungere potenzialmente diversi milioni di euro in base alla gravità e all'effetto dell'incidente. Il rispetto di questi requisiti aiuta a proteggere da questi rischi finanziari e promuove una cultura di sicurezza informatica proattiva.
3. Rafforzare la fiducia e la reputazione
Le organizzazioni del settore pubblico e privato vengono valutate in base alla loro capacità di salvaguardare le informazioni dei loro clienti. Le violazioni della sicurezza possono danneggiare significativamente la reputazione di un'organizzazione, con conseguente diminuzione della fiducia tra le parti interessate. L'adesione a NIS2 dimostra una dedizione alla sicurezza informatica di alto livello standards, rafforzando la credibilità dell'organizzazione.
4. Facilitazione della risposta agli incidenti e della segnalazione
NIS2 stabilisce rigorosi requisiti di segnalazione degli incidenti, obbligando le organizzazioni a informare le autorità sugli incidenti significativi entro 24 ore. Questa maggiore trasparenza supporta un rilevamento e una risposta più rapidi agli incidenti informatici, il che è vantaggioso sia per l'organizzazione che per la più ampia comunità della sicurezza informatica. Promuovendo una cultura di apertura, NIS2 cerca di rafforzare la collaborazione transfrontaliera e la condivisione delle conoscenze nella sicurezza informatica in vari settori.
Guarda il nostro episodio SafeDev Talk su DORA Conformità per saperne di più sulle altre normative che interessano l'UE!
Requisiti chiave per la conformità NIS2
NIS2 prescrive requisiti specifici che le organizzazioni devono soddisfare per raggiungere la conformità:
Gestione del rischio e resilienza
Le organizzazioni devono valutare i rischi per la sicurezza informatica e implementare misure di sicurezza adeguate. Ciò include policy per il controllo degli accessi, la crittografia dei dati e la pianificazione della risposta agli incidenti.
Notifica e risposta agli incidenti
NIS2 richiede alle organizzazioni di segnalare gli incidenti di sicurezza entro un lasso di tempo specifico e di condurre analisi post-incidente per impedirne il ripetersi.
Governance e responsabilità
Le entità devono garantire il coinvolgimento della dirigenza nella sicurezza informatica, implementando ruoli e responsabilità chiari per la supervisione della gestione del rischio informatico.
Sicurezza della catena di approvvigionamento
Riconoscendo che i fornitori e i partner terzi possono introdurre vulnerabilità, NIS2 sottolinea sicurezza della catena di approvvigionamento. Le organizzazioni devono valutare le pratiche di sicurezza informatica dei fornitori, in particolare nei servizi software e cloud. Tieni presente che nel 2022, il 34% delle violazioni dei dati nel settore dei servizi finanziari è stato attribuito a fornitori terzi.
Monitoraggio continuo e intelligence sulle minacce
Mantenere sistemi di monitoraggio e intelligence sulle minacce aggiornati è fondamentale per rilevare e rispondere efficacemente ai potenziali attacchi. NIS2 incoraggia la condivisione proattiva di intelligence sulle minacce tra entità all'interno di settori critici.
Caratteristiche principali di Xygeni per la conformità NIS2
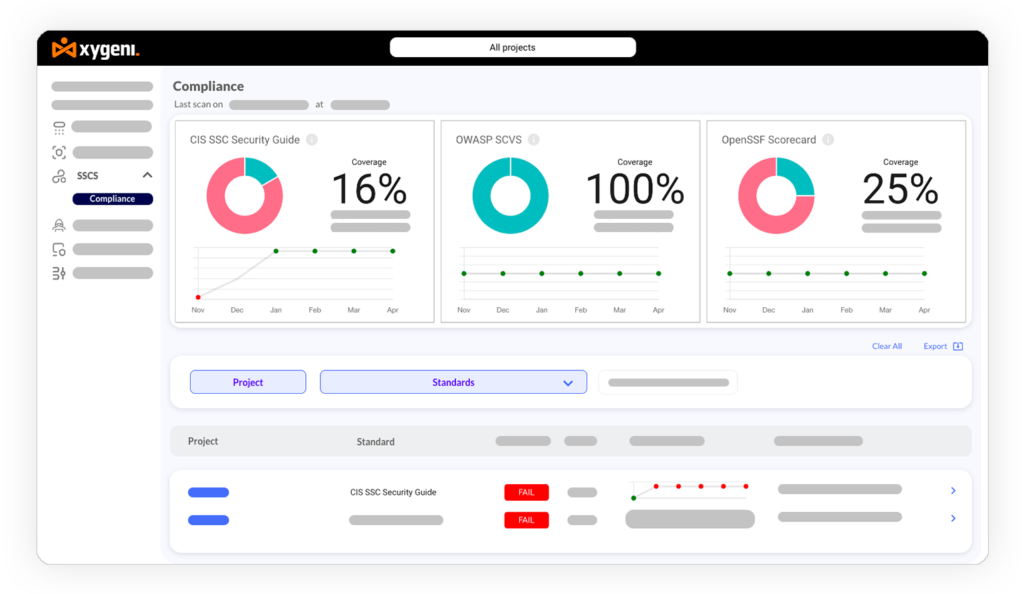
- Gestione automatizzata della conformità: Xygeni semplifica il processo di gestione della conformità monitorando e valutando costantemente la posizione di sicurezza di un'organizzazione in merito a NIS2 standards. Questa automazione allevia il carico di lavoro per i team di sicurezza, facilitando una conformità più rapida e un allineamento coerente con i cambiamenti normativi.
- Rilevamento e risposta delle minacce: La piattaforma di Xygeni è dotata di sofisticate funzionalità di rilevamento delle minacce basate sull'apprendimento automatico, che identificano attività sospette e potenziali minacce in tempo reale. Questa capacità è essenziale per la conformità NIS2, consentendo alle organizzazioni di rilevare e rispondere rapidamente alle minacce, come richiesto dalla direttiva.
- Catena di fornitura & Analisi della composizione del software: Xygeni offre strumenti per la gestione e il monitoraggio della sicurezza della supply chain di un'organizzazione, un componente critico della conformità NIS2. La sua funzionalità di analisi della composizione software aiuta le aziende a valutare le vulnerabilità nei componenti di terze parti, garantendo una supply chain software sicura.
- Segnalazione di incidenti: Xygeni semplifica il processo di segnalazione degli incidenti offrendo flussi di lavoro semplici per la documentazione e le notifiche normative, aiutando le organizzazioni ad aderire alla segnalazione NIS2 standards. Le sue funzionalità forensi consentono un'analisi approfondita degli incidenti, facilitando le valutazioni post-incidente e i miglioramenti continui.
- Governance e gestione dei ruoli: Xygeni abilita framework di governance e controllo degli accessi basati sui ruoli, semplificando il processo che consente alle organizzazioni di definire e applicare ruoli, responsabilità e policy di sicurezza informatica come previsto da NIS2.
Per riassumere: inizia a ridurre al minimo i rischi informatici
La conformità NIS2 rappresenta sia un obbligo legale che una rilevanza strategica per le organizzazioni in settori essenziali in tutta l'UE. Poiché le minacce informatiche aumentano sia in frequenza che in complessità, l'allineamento con NIS2 non solo riduce i rischi, ma rafforza anche la resilienza organizzativa, aumenta la fiducia e garantisce la responsabilità.
Quello di Xygeni piattaforma di sicurezza completa fornisce una soluzione efficace per gestire le sfide della conformità NIS2, che vanno dalla gestione automatizzata della conformità al rilevamento avanzato delle minacce e alla risposta agli incidenti. Utilizzando strumenti come Xygeni, le organizzazioni possono ottimizzare i loro processi di conformità, proteggere le infrastrutture critiche e coltivare una forte cultura della sicurezza informatica. Migliora la tua resilienza complessiva della sicurezza informatica adottando le giuste misure per ridurre al minimo i rischi informatici.