







TL; DR
Shai-Hulud 3.0 è l'ultima evoluzione del malware npm shai-hulud, un verme della catena di fornitura auto-propagante abusare dei pacchetti npm per rubare credenziali, diffonderli automaticamente e comprometterli CI/CD ambienti. A differenza delle ondate precedenti, Shai-Hulud 3.0 perfeziona la sua logica di propagazione, prende di mira le librerie frontend più diffuse e accelera l'infezione attraverso l'abuso dei token del manutentore.
Di conseguenza, questo malware shai-hulud dimostra ancora una volta che i moderni attacchi alla supply chain npm non si basano più su zero-day, ma sull'automazione, sull'abuso di fiducia e sui flussi di lavoro degli sviluppatori.
Che cos'è Shai-Hulud 3.0?
Shai-Hulud 3.0 è la terza ondata confermata della campagna malware npm Shai-Hulud, dopo il worm Shai-Hulud originale e l'epidemia su larga scala Shai-Hulud 2.0.
Tuttavia, questa versione non introduce un exploit radicalmente nuovo. Piuttosto, ne migliora l'efficienza, la furtività e il targeting. In altre parole, Shai-Hulud 3.0 ottimizza il modello di attacco alla supply chain anziché reinventarlo.
Ma la cosa più importante è che il malware continua a funzionare come un worm e non come un pacchetto dannoso isolato.
Perché Shai-Hulud 3.0 è importante per la sicurezza di npm
A prima vista, Shai-Hulud 3.0 potrebbe sembrare "solo un altro pacchetto npm dannoso". Tuttavia, è proprio questo presupposto il motivo del successo di questa campagna.
Poiché gli ecosistemi npm si basano fortemente su:
- fiducia implicita
- installazioni automatizzate
- credenziali del manutentore
- CI/CD pipelines
un singolo token compromesso può rapidamente trasformarsi in un'epidemia di malware che colpisce tutta la supply chain npm.
Di conseguenza, il malware Shai-Hulud non ha bisogno di exploit. Trasforma i normali flussi di lavoro in un'arma.
Vettore di attacco Shai-Hulud 3.0: come si diffonde il malware npm
Infezione iniziale tramite pacchetto npm dannoso
Il malware npm shai-hulud entra nell'ecosistema tramite pacchetti trojanizzati pubblicati tramite account di manutenzione legittimi o compromessi.
Nell'ondata Shai-Hulud 3.0, i ricercatori hanno osservato l'infezione attraverso dipendenze diffuse, tra cui pacchetti orientati al frontend come:
@vietmoney/react-big-calendar
Poiché questi pacchetti occupano posizioni elevate nei grafici delle dipendenze, una singola installazione si diffonde rapidamente tra i progetti.
Raccolta delle credenziali e propagazione dei vermi
Una volta installato, Shai-Hulud 3.0 esegue script dannosi del ciclo di vita durante install or postinstall.
In questa fase, il malware:
- esegue la scansione dei file locali e delle variabili di ambiente
- estrae i token npm e le credenziali GitHub
- identifica i repository e i pacchetti accessibili
Pertanto, l'infezione passa immediatamente da compromesso locale a propagazione in tutto l'ecosistema.
Ripubblicazione automatica nei portafogli dei manutentori
Dopo aver raccolto le credenziali, il malware npm shai-hulud enumera a livello di programmazione tutti i pacchetti di proprietà del manutentore compromesso.
Quindi:
- inietta codice dannoso nelle nuove versioni
- ripubblica automaticamente quelle versioni
- trasforma ogni vittima in un nuovo punto di distribuzione
Come risultato, un token rubato può infettare decine o centinaia di pacchetti npm in poche ore.
Shai-Hulud 3.0 vs Onde precedenti
Cosa è cambiato in Shai-Hulud 3.0?
Sebbene la meccanica di base rimanga familiare, Shai-Hulud 3.0 introduce diverse importanti migliorie.
In particolare:
- logica di propagazione più veloce
- struttura del carico utile più pulita
- migliore integrazione con gli aggiornamenti legittimi dei pacchetti
- rumore ridotto rispetto a Shai-Hulud 2.0
Di conseguenza, il rilevamento basato esclusivamente sulla reputazione o sulle CVE diventa inefficace.
| Aspetto | Shai-Hulud 2.0 | Shai-Hulud 3.0 |
|---|---|---|
| Vettore di infezione iniziale | Pacchetti npm dannosi con script del ciclo di vita pre-installazione | Pacchetti npm dannosi che abusano di librerie ad alta visibilità affidabili e percorsi di aggiornamento |
| Obiettivo primario | ecosistema npm e CI/CD pipelines | ecosistema npm focalizzato sulle macchine degli sviluppatori e sui consumatori a valle |
| Meccanismo di propagazione | Furto di credenziali seguito dalla ripubblicazione automatica dei pacchetti | Riutilizzo delle credenziali e abuso della fiducia nelle dipendenze per espandere la portata più rapidamente |
| Abuso di runtime | Installazione al volo del runtime Bun | Riutilizzo del runtime Node.js esistente e dei percorsi di esecuzione attendibili |
| CI/CD Abuso | Flussi di lavoro nascosti di GitHub Actions e runner auto-ospitati | Ridotto CI/CD rumore, maggiore enfasi sull'esecuzione furtiva a livello di pacchetto |
| Comportamento del carico utile | Grandi payload JavaScript offuscati e scansione dell'ambiente | Carichi utili più piccoli e mirati, focalizzati sulla persistenza e sulla diffusione |
| Targeting delle credenziali | Token GitHub, token npm, credenziali cloud, segreti CI | Stessi obiettivi di credenziali, con riutilizzo più rapido ed esfiltrazione meno visibile |
| Rumore operativo | Molto rumoroso: creazione di repository di massa, iniezione di flussi di lavoro, caricamenti in blocco | Minor rumore: meno artefatti visibili, più difficili da individuare tramite revisione manuale |
| Raggio d'impatto | Grande ma rilevabile a causa della scala e degli artefatti | Potenzialmente più grande grazie alla furtività e all'abuso di pacchetti affidabili |
| Sfida difensiva | Sosta CI/CD abuso e fuga di credenziali | Rilevamento di comportamenti dannosi all'interno di pacchetti altrimenti legittimi |
Perché questo è ancora lo stesso verme
Nonostante questi cambiamenti, Shai-Hulud 3.0 è ancora la stessa classe di worm della supply chain npm.
Si basa su:
- riutilizzo delle credenziali
- ripubblicazione automatica
- fiducia di dipendenza
- CI/CD esecuzione
Pertanto, qualsiasi ambiente che installa pacchetti npm senza controlli comportamentali rimane esposto.
Indicatori di compromesso
I team di sicurezza che indagano sul malware Shai-Hulud dovrebbero cercare i seguenti segnali:
- incrementi inaspettati della versione del pacchetto
- script del ciclo di vita aggiunti senza giustificazione
- blob JavaScript offuscati
- richieste di rete in uscita durante l'installazione
- npm o GitHub token a cui si accede al momento dell'installazione
- CI/CD processi che si comportano in modo imprevisto dopo gli aggiornamenti delle dipendenze
È importante sottolineare che nessuno di questi richiede l'esistenza di un CVE.
Perché gli strumenti di sicurezza npm tradizionali non sono all'altezza di Shai-Hulud 3.0
Il rilevamento basato su CVE fallisce
Poiché Shai-Hulud 3.0 abusa dei flussi di lavoro legittimi, gli scanner che si concentrano solo sulle vulnerabilità note non vedono nulla di sbagliato.
C'è:
- nessuna funzione vulnerabile
- nessuna API non sicura
- nessuna corruzione della memoria
Al contrario, nel normale JavaScript è incorporato un intento dannoso.
SBOM La visibilità non è sufficiente
Analogamente, SBOMs posso dirti che cosa da cui dipendi, ma non cosa fa al momento dell'installazione.
Di conseguenza, la visibilità senza applicazione delle misure non ferma un worm della catena di fornitura.
Come Xygeni previene gli attacchi Shai-Hulud 3.0 npm alla supply chain
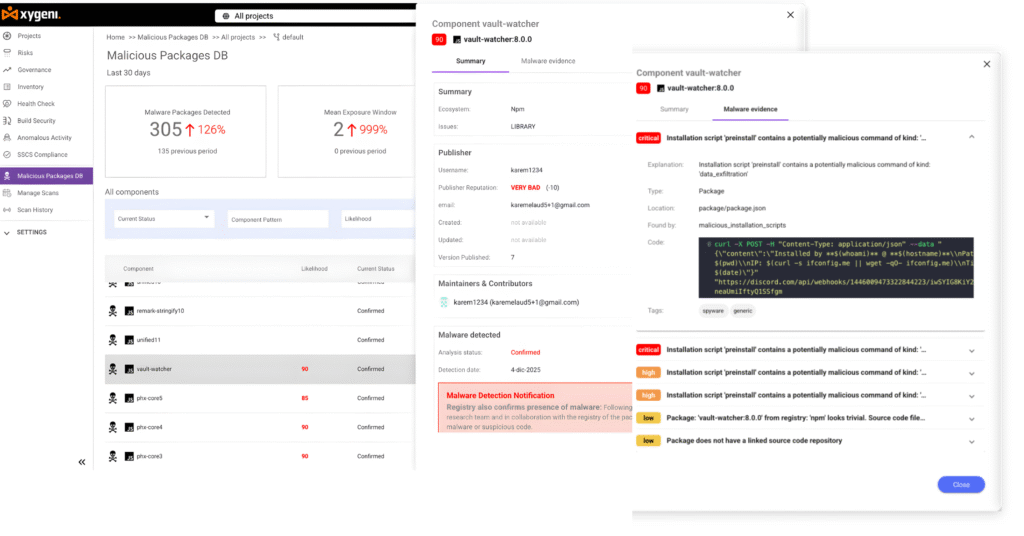
Ed è proprio qui che entra in gioco l'architettura di Xygeni.
Malware Early Warning (MEW): blocca il malware npm al momento della pubblicazione
Malware Early Warning (MEW) di Xygeni esegue la scansione continua dei pacchetti npm appena pubblicati in tempo reale.
MEW rileva:
- carichi utili offuscati
- script del ciclo di vita sospetti
- comportamento di raccolta delle credenziali
- scritture anomale del file system
- attività di rete imprevista
Ancora più importante, MEW può bloccare automaticamente le build, impedendo al malware npm shai-hulud di entrare CI/CD.
Guardrails: Applica un comportamento di dipendenza sicuro
Xygeni Guardrails applicare rigide politiche interne pipelines.
Essi:
- bloccare pacchetti npm dannosi o sospetti
- impedire l'esecuzione di script di installazione nascosti
- interrompere i download di runtime durante le build
- imporre l'integrità del file di blocco
Di conseguenza, il pipeline si arresta prima che il worm venga eseguito.
CI/CD Sicurezza: Proteggere Pipelines da abuso
Poiché Shai-Hulud 3.0 spesso ruota in CI/CD, Monitor Xygeni pipelines per:
- modifiche non autorizzate al flusso di lavoro
- modelli di esecuzione anomali
- abuso del permesso
- iniezione di flusso di lavoro attivata dalla dipendenza
Se si verifica un comportamento rischioso, Xygeni blocca il pipeline immediatamente, bloccando il movimento laterale.
Protezione dei segreti: riduce il raggio dell'esplosione
Poiché il malware Shai-Hulud ruba in modo aggressivo le credenziali, Xygeni si concentra anche sui segreti.
Xygeni:
- rileva i segreti esposti attraverso SDLC
- ruota automaticamente le credenziali ad alto rischio
- impone pratiche token più sicure
Pertanto, anche se il malware viene eseguito, i segreti rubati perdono rapidamente valore.
Perché Shai-Hulud 3.0 conferma una tendenza a lungo termine
In definitiva, Shai-Hulud 3.0 conferma una realtà più ampia.
Attacchi moderni alla supply chain npm:
- diffondersi automaticamente
- muoversi più velocemente della revisione umana
- sfruttare la fiducia, non le vulnerabilità
- bersaglio pipelines, non solo codice
Di conseguenza, per difendersi dal malware shai-hulud npm è necessario rilevare e applicare misure comportamentali, non solo effettuare scansioni.
Note finali: perché Shai-Hulud 3.0 è ancora importante
Anche se Shai-Hulud 3.0 non introduce un nuovo exploit appariscente, rappresenta un modello di attacco maturo, ripetibile e scalabile.
In altre parole, questa non sarà l'ultima ondata.
I team che si affidano alla sicurezza reattiva continueranno a combattere le infezioni. I team che bloccano tempestivamente i comportamenti dannosi fermeranno completamente il worm.
Questa è la differenza.

