






Migliori framework slsa continua ad evolversi e il nuovo SLSA v1.2 la versione porta importanti aggiornamenti per chiunque sviluppi software in modo moderno pipelines. A differenza delle versioni precedenti, SLSA v1.2 si concentra maggiormente sull'adozione pratica, su garanzie di provenienza più forti e su regole più chiare per attestazione slsaPoiché gli attacchi alla supply chain del software sono in continuo aumento, gli sviluppatori hanno ora bisogno di un modo semplice e affidabile per verificare come è stato creato ogni artefatto e quali sistemi lo hanno toccato.
Questa guida spiega le novità in Livelli della catena di fornitura per artefatti software v1.2, perché il framework slsa sta diventando un punto di riferimento per software supply chain security e come puoi applicare questi requisiti in modo naturale all'interno dei tuoi flussi di lavoro CI e CD.
1. Che cos'è SLSA e perché gli sviluppatori si affidano al framework SLSA
SLSA sta per livelli di catena di fornitura per artefatti software. framework slsa protegge la catena di fornitura del software perché verifica come il codice scorre attraverso le build, come le dipendenze entrano in un progetto e come gli artefatti si spostano attraverso pipelines. Definisce regole chiare per la provenienza, l'isolamento e l'integrità, in modo che i team capiscano esattamente cosa spediscono.
Gli sviluppatori si affidano a Supply Chain Levels for Software Artifacts perché risponde a una domanda pratica. È possibile dimostrare come il sistema di build ha creato un binario e se qualcosa ha manomesso quel processo? Questo è importante nella realtà. pipelinedove le dipendenze cambiano spesso e le build vengono eseguite su più sistemi. Di conseguenza, SLSA riduce il rischio di avvelenamento delle dipendenze, passaggi di build compromessi e modifiche non autorizzate che si verificano all'interno di flussi di lavoro complessi.
2. Novità di SLSA v1.2
SLSA v1.2 introduce diverse modifiche che rendono l'adozione più semplice e realistica per i team di sviluppo. Questi aggiornamenti allineano inoltre le specifiche al modo in cui le organizzazioni sviluppano software oggi.
Requisiti di build più rigorosi
SLSA v1.2 chiarisce i requisiti di isolamento della build in modo che gli sviluppatori possano comprendere quali parti di un pipeline devono essere controllati. Questo riduce la confusione generata dalle versioni precedenti e aiuta i team ad applicare protezioni coerenti a runner, builder e orchestratori.
Revisioni al formato di attestazione SLSA v1.2
La nuova versione aggiorna la struttura di attestazione SLSA per semplificare la generazione e l'utilizzo delle prove. Le attestazioni sono ora più facili da analizzare, il che aiuta gli strumenti ad automatizzare la verifica con meno passaggi manuali.
Requisiti di provenienza aggiornati
Lo schema di provenienza ora acquisisce più informazioni su dipendenze, parametri di build e fonti attendibili. Di conseguenza, diventa più facile risalire alla fonte di ogni artefatto.
Miglioramenti della sicurezza delle dipendenze
Poiché gli attacchi alla supply chain spesso iniziano con pacchetti compromessi, Supply chain Levels for Software Artifacts v1.2 rafforza le aspettative in merito alla selezione delle dipendenze, al controllo delle versioni e alla convalida.
Definizioni di isolamento più chiare
La specifica migliora le definizioni per build ermetiche e ambienti isolati. Ciò consente agli sviluppatori di convalidare la logica di build in modo più accurato ed evitare l'affidamento accidentale a sistemi non sicuri.
3. SLSA v1.2 vs versioni precedenti
Di seguito è riportato un confronto visivo che mostra come SLSA v1.2 modifica le aspettative in termini di provenienza, isolamento della build e attestazione SLSA.
| Zona | SLSA v1.1 | SLSA v1.2 |
|---|---|---|
| Provenienza | Provenienza di base con metadati di dipendenza limitati | Provenienza ampliata con dipendenza più profonda e tracciamento dei parametri di build |
| attestazione | Formato di attestazione più rigido | Modello di attestazione **slsa** perfezionato per un'automazione e una convalida più semplici |
| Costruire l'isolamento | Linee guida generali sull'isolamento | Definizioni più chiare per costruttori isolati e costruzioni ermetiche |
| Controlli delle dipendenze | Aspettative limitate | Regole più severe per la selezione, il monitoraggio e la verifica delle dipendenze |
| Difficoltà di adozione | Ambiguità occasionale nei requisiti | Più pratico e facile da applicare per i team di sviluppo |
4. Comprensione dell'attestazione SLSA
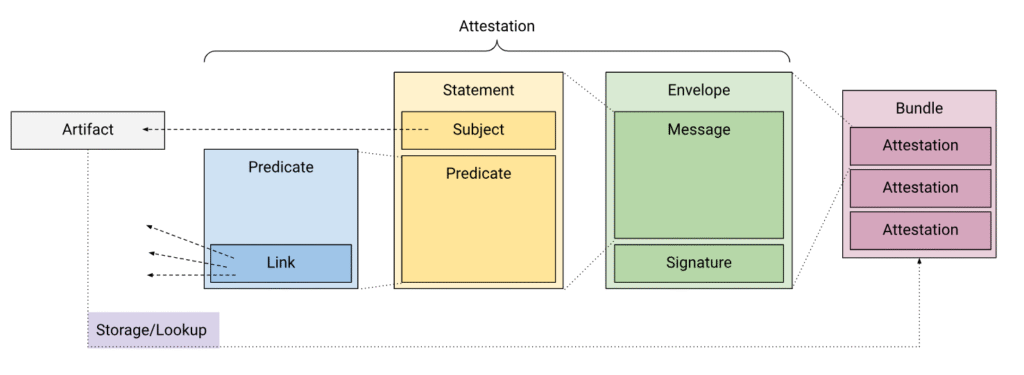
A attestazione slsa è una dichiarazione firmata che dimostra come è stato creato un artefatto software. Descrive il processo di compilazione, il codice sorgente, le dipendenze e l'ambiente che ha prodotto il binario. Poiché le attestazioni seguono uno schema fisso, gli strumenti possono convalidarle automaticamente.
Per gli sviluppatori, questo significa che è possibile verificare che una build provenga dal modello previsto pipeline e non è stato modificato da un sistema non attendibile. Inoltre, le attestazioni aiutano a rilevare tempestivamente eventuali manomissioni, poiché le modifiche sospette compaiono direttamente nella provenienza.
5. Come Xygeni ti aiuta a raggiungere i requisiti SLSA v1.2
Xygeni fornisce un completamento di una build security strato che si allinea strettamente con il framework slsaInvece di affidarsi a revisioni manuali, si ottengono controlli continui su codice, dipendenze e CI pipelines.
Validazione della provenienza e dell'attestazione
Xygeni convalida i file di provenienza, verifica attestazione slsa contenuto e controlli che i metadati di creazione corrispondano alle fonti previste.
Monitoraggio dello script di compilazione
Xygeni monitora gli script di build per rilevare modifiche non autorizzate, comandi non sicuri o comportamenti sospetti all'interno pipelines.
Verifica della dipendenza
Xygeni verifica l'integrità, la cronologia delle versioni e il livello di attendibilità delle dipendenze per ridurre il rischio di pacchetti compromessi.
Integrità dell'artefatto
Xygeni analizza gli artefatti per individuare eventuali manomissioni e garantisce che corrispondano all'output di build previsto.
Pipeline Security
Xygeni convalida che CI e CD pipelineseguono modelli di build coerenti e sicuri.
SBOM e mappatura della catena di fornitura
Xygeni genera e analizza SBOMs, che aiuta i team a soddisfare SLSA provenance e requisiti di audit a valle.
Di conseguenza, i team possono raggiungere le aspettative di SLSA v1.2 senza rallentare lo sviluppo e senza dover mettere insieme più strumenti.
6. Considerazioni finali sull'aggiornamento SLSA v1.2
La versione 1.2 di Supply Chain Levels for Software Artifacts offre maggiore chiarezza e garanzie più solide alla supply chain del software. Inoltre, gli sviluppatori hanno ora un modo più semplice per comprendere la provenienza, verificare l'integrità della build e implementare controlli coerenti su pipelines. La specifica diventa anche più facile da adottare e attestazione slsa gioca un ruolo centrale nel dimostrare come è stato creato il software. Grazie a questo, i team possono creare una maggiore fiducia negli artefatti che distribuiscono.
Con Xygeni puoi applicare il framework slsa all'interno del tuo esistente SDLCInoltre, puoi convalidare automaticamente la provenienza, controllare costantemente le dipendenze e proteggere le tue build da compromessi. Di conseguenza, rafforzi la tua supply chain senza rallentare lo sviluppo.
👉 Inizia la tua prova gratuita or Contatto e proteggi le tue build con SLSA v1.2

