






Se stai costruendo o mantenendo un sistema di consegna moderno pipelines, probabilmente ti sei chiesto: quale sicurezza standards per CI/CD pipelineimporta davvero? Con l'aumento della pressione normativa e la crescente frequenza degli attacchi alla supply chain del software, la scelta delle giuste misure di sicurezza può sembrare un'impresa ardua. Tuttavia, CI/CD pipeline security Non si tratta solo di spuntare le caselle, ma di fornire software più veloce e affidabile senza esporre la tua azienda a rischi inutili. Ecco perché implementare CI/CD pipeline security le buone pratiche sono essenziali, non facoltative.
In questo post, analizziamo i più rilevanti standardevidenziano le migliori pratiche concrete e mostrano come Xygeni aiuta ad applicarle automaticamente e senza rallentare il tuo team.
Quale sicurezza Standards per CI/CD PipelineCosa dovresti sapere?
La distribuzione moderna del software si basa su processi rapidi e automatizzati pipelines—ma la velocità da sola non ti manterrà al sicuro. Ecco perché è importante capire cos'è la sicurezza standards per CI/CD pipelineApplicare non è solo utile, è fondamentale. Di seguito, analizziamo i framework più rilevanti e spieghiamo cosa significano per il tuo team, il tuo livello di conformità e la tua esposizione al rischio.
NIST SP 800-204D: un modello DevSecOps per CI/CD Pipeline Security
Cos'è: Un Governo degli Stati Uniti standard che descrive come integrare la sicurezza in DevOps, con particolare attenzione a CI/CD pipelines.
Perché è importante: Copre controlli critici come:
- Governance dell'identità e dell'accesso per pipeline componenti
- Firma del codice, tracciamento degli artefatti e policy-as-code
- Protezioni runtime per prevenire manomissioni durante le build
CI/CD pipeline security influenza: Consente ai team di creare dati tracciabili e verificabili pipelineche si allineano con le leggi federali e enterpriseaspettative di sicurezza di livello.
Se non sei allineato:
- Potresti non superare le valutazioni del fornitore o della conformità.
- Aumenti il rischio di avvelenamento pipeline esecuzione (DPI).
- Manca la visibilità necessaria per rispondere rapidamente agli incidenti.
OWASP CI/CD Promemoria: incentrato sullo sviluppatore CI/CD Pipeline Security Best Practices
Cos'è: Una checklist pratica dal OWASP Foundation, ricco di suggerimenti pratici sulla sicurezza per DevOps e pipeline squadre.
Perché è importante: Offre una guida tattica per:
- Segreti sicuri nel codice e negli ambienti
- Bloccare i runner e limitare l'uso di strumenti di terze parti non sicuri
- Convalida ogni fase di build e dipendenza
CI/CD pipeline security influenza:Consente agli sviluppatori di ridurre in modo proattivo le superfici di attacco, senza ostacolare il flusso di lavoro.
Se non sei allineato:
- I segreti potrebbero trapelare nel codice sorgente o nei registri.
- I runner condivisi potrebbero introdurre vulnerabilità non monitorate.
- Si rischiano attacchi alla supply chain tramite strumenti o dipendenze non verificati.
SO/IEC 27001: Global CI/CD Pipeline Security Governance LPI
Cos'è: Un globale standard che promuove pratiche di sicurezza coerenti e misurabili in tutte le operazioni di distribuzione del software.
Perché è importante: Soddisfa requisiti quali:
- Ruoli chiari, controllo sicuro delle modifiche e flussi di lavoro documentati
- Registrazione di controllo di pipeline azioni
- Revisione e preparazione degli incidenti
CI/CD pipeline security influenza: Rende il tuo pipeline enterprise-pronto per l'uso, sia per i clienti che per gli auditor.
Se non sei allineato:
- Potresti perdere i contratti che richiedono la certificazione ISO.
- Il tuo processo potrebbe non superare i controlli legali o normativi.
- Le violazioni possono non essere documentate o non essere mitigate.
PCI DSS: Pagamento Pipeline Rinforzo
Cos'è: Un adempimento obbligatorio standard per pipelineche creano o distribuiscono app che gestiscono i dati dei titolari di carte.
Perché è importante: Impone:
- Rigorosi controlli di accesso in tutti gli ambienti
- Archiviazione sicura dei dati sensibili
- Monitoraggio delle modifiche da commit per distribuire
CI/CD pipeline security influenza: Garantisce che i flussi di lavoro finanziari siano completamente tracciabili e difendibili.
Se non sei allineato:
- Potresti incorrere in multe, sanzioni legali o nella perdita dei privilegi di elaborazione.
- I clienti potrebbero perdere fiducia nei tuoi flussi di pagamento.
- La mancata conformità potrebbe interrompere la produzione o ritardare le versioni.
SLSA (Livelli della catena di fornitura per artefatti software): applicazione della provenienza
Cos'è: Un modello di maturità and standard sviluppato da Google e OpenSSF per proteggere le catene di fornitura del software.
Perché è importante:Esige:
- Metadati firmati e attestazioni in toto per build
- Sistemi di build isolati per prevenire manomissioni
- Prova dell'origine e della riproducibilità dell'artefatto
CI/CD pipeline security influenza: Crea fiducia nel tuo software assicurando che ogni artefatto sia verificato e verificabile.
Se non sei allineato:
- Sei più esposto a build manomesse e attacchi alle dipendenze.
- Potresti essere escluso dagli ecosistemi di partner o fornitori che richiedono SLSA.
- I team di sicurezza faranno fatica a confermare cosa sia stato effettivamente spedito.
Da Standards all'azione: CI/CD Pipeline Security Le migliori pratiche da applicare
Capire cosa significa sicurezza standards per CI/CD pipelineL'applicazione è il primo passo, ma il loro rispetto richiede un'esecuzione quotidiana. Mentre framework come NIST, OWASP e SLSA definiscono che cosa, è la tua implementazione che protegge il comeIn altre parole, la conformità funziona solo quando le best practice sono integrate direttamente nei flussi di lavoro.
Ecco perché quanto segue CI/CD pipeline security le migliori pratiche si concentrano su azioni concrete e testate sul campo che ti aiutano non solo ad allinearti con queste standards—ma anche creare resilienza in ogni fase del ciclo di vita della distribuzione del software.
Capire cosa significa sicurezza standards per CI/CD pipelineLa loro applicazione è solo l'inizio. Infatti, applicarli alle operazioni quotidiane è ciò che rende il tuo pipeline Davvero sicuro. Mentre NIST, OWASP e SLSA delineano cosa deve essere fatto, è l'implementazione a definire il come. In altre parole, la conformità non ha alcun valore se non si integrano le best practice direttamente nei flussi di lavoro di distribuzione.
Pertanto, quanto segue CI/CD pipeline security Le best practice non sono solo teoriche: si basano su tattiche testate sul campo che rafforzano ogni livello del ciclo di vita della distribuzione del software.
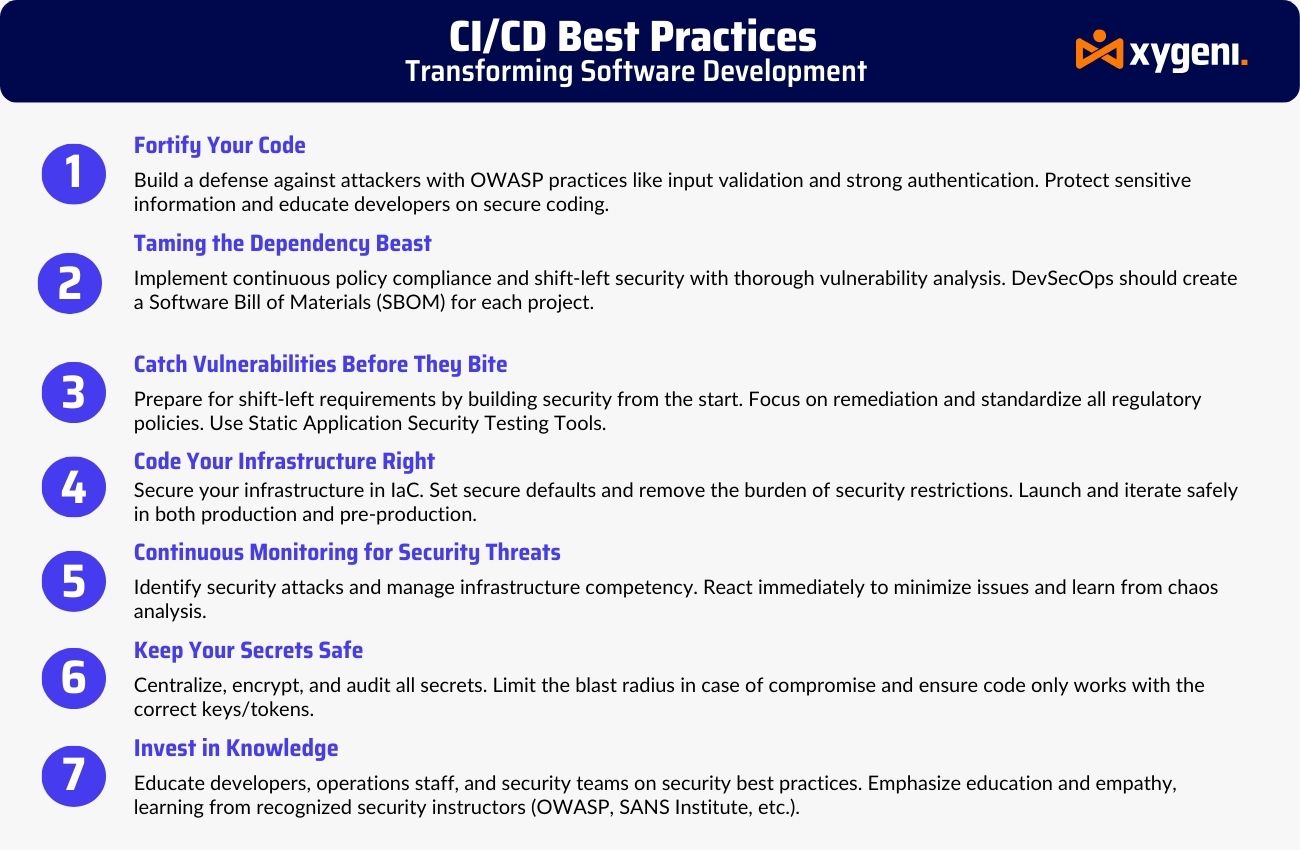
Inventario e visibilità
Per prima cosa, mappa l'intero CI/CD ecosistema. Identifica sistemi, credenziali, runner e strumenti di terze parti connessi. Di conseguenza, puoi individuare integrazioni shadow, dipendenze tossiche ed errori di configurazione prima che scatenino incidenti.
Minimo privilegio e igiene dei ruoli
In secondo luogo, applicate un rigoroso controllo degli accessi basato sui ruoli (RBAC). Eliminate le autorizzazioni non necessarie, ruotate frequentemente le credenziali e preferite token di breve durata. Di conseguenza, questo riduce il rischio di movimenti laterali in caso di intrusione di un aggressore.
Segreti e igiene della configurazione
Inoltre, evita di archiviare i segreti in variabili d'ambiente o codice. Utilizza archivi segreti dedicati e integra strumenti di scansione che rilevino tempestivamente le perdite. A tal fine, Xygeni Secrets Security fornisce l'applicazione in tempo reale e pre-commit scansione per individuare i rischi prima che entrino in produzione.
Guardrails e applicazione del runtime
Inoltre, impostate protezioni per i branch, richiedete revisioni del codice e limitate le modifiche ai job nei repository sensibili. Allo stesso tempo, implementate l'applicazione delle policy runtime per bloccare comportamenti pericolosi come reverse shell o tentativi di escalation dei privilegi.
Dipendenze sicure e provenienza
Ad esempio, blocca tutte le versioni delle dipendenze, esegui la scansione per individuare vulnerabilità e verifica le tue SBOMs. Con questo scopo in mente, SALE di Xygeni (acronimo di Software Attestation Layer for Trust) firma ogni artefatto, fornendoti una prova crittografica dell'origine e dell'integrità della build.
Monitora ciò che conta
Infine, andare oltre la registrazione di base. Implementare un monitoraggio comportamentale che segnali le violazioni delle policy e CI/CD anomalie in tempo reale. In quest'ottica, i tuoi strumenti dovrebbero fornire informazioni fruibili, non solo avvisi di disturbo.
Come Xygeni protegge il tuo CI/CD Pipeline Da un capo all'altro
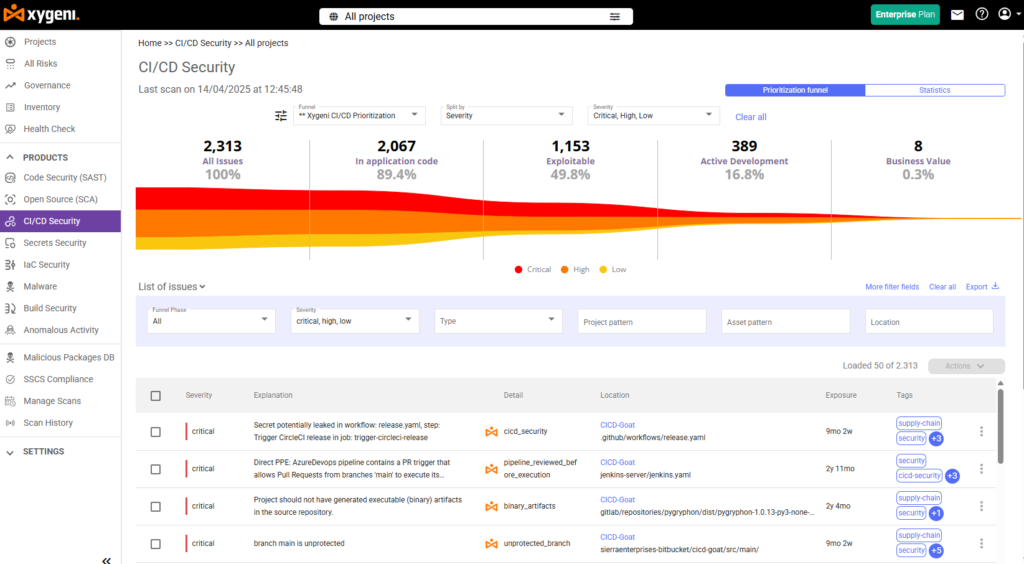
Moderno CI/CD pipelinesi muovono velocemente, e così fanno le minacce odierne. Ecco perché Xygeni CI/CD Sicurezza Non si limita a scansionare i flussi di lavoro. Offre invece una protezione a spettro completo in linea con le esigenze più essenziali. CI/CD pipeline security standards, compresi NISTSP800-204D, OWASP CI/CD Top 10e SLSA.
Integrando la sicurezza direttamente nel ciclo di vita DevOps, Xygeni aiuta i team a spostarsi verso sinistra, applicare policy e rimanere conformi, il tutto senza interrompere la velocità di sviluppo.
Inventario completo di CI/CD Attività
Per cominciare, Xygeni mappa l'intero CI/CD ambiente. Dai job e dai runner ai token e alle integrazioni di terze parti, offre una visibilità completa. Di conseguenza, è possibile rilevare rischi nascosti, configurazioni errate e connessioni non autorizzate prima che causino danni reali.
Segreti e protezione delle credenziali
Successivamente, Xygeni esegue la scansione attiva dei tuoi repository e pipelineper segreti hard-coded, token trapelati o credenziali obsolete. Se qualcosa viene esposto, ti avvisa e applica immediatamente le tue policy di sicurezza. In questo modo, i segreti rimangono protetti e gli aggressori restano alla larga.
Scansione contestuale e rilevamento malware
A differenza degli scanner tradizionali, Xygeni combina SAST, SCA, IaC .e Rilevamento DPI in un motore unificato. Di conseguenza, individua minacce reali, come shell iniettate o script dannosi, e filtra il rumore utilizzando il punteggio di exploitability e il contesto di raggiungibilità.
Applicazione delle policy e protezione in fase di esecuzione
Inoltre, Xygeni applica le regole di sicurezza in fase di build. Script non sicuri, processi sospetti o azioni di terze parti non autorizzate vengono bloccati prima di poter essere eseguiti. Questo garantisce una difesa proattiva contro i virus avvelenati. pipeline esecuzione e modifiche non autorizzate.
Provenienza sicura degli artefatti (conforme a SLSA)
Inoltre, Xygeni SALT (livello di attestazione software per la fiducia) firma ogni manufatto e lo collega alla sua origine utilizzando attestazioni in totoCiò significa che ogni build è verificabile, a prova di manomissione e pienamente conforme a SLSA Livello 2+ requisiti.
Tracciabilità pronta per l'audit
Infine, Xygeni tiene traccia di tutto: ogni lavoro, ogni politicacisione e vigile—con precisione. Che tu ti stia preparando per un DORA, ISO / IEC 27001, o NIS2 audit, fornisce le informazioni e i registri necessari per dimostrare la conformità con sicurezza.
Come Xygeni rafforza la sicurezza Standards per CI/CD Pipelines
Sebbene molti strumenti possano analizzare il codice, pochissimi ti aiutano a rimanere veramente conforme ai framework che contano. Xygeni va oltre il rilevamento: rende operativo il più importante CI/CD pipeline security standards direttamente nei tuoi flussi di lavoro. Che tu ti stia allineando con NISTSP800-204D, indurimento contro il OWASP CI/CD Top 10, o dimostrando SLSA Livello 2+ conformità, Xygeni fa il grosso del lavoro per te.
Mappato su NIST SP 800-204D
In primo luogo, le linee guida del NIST per DevSecOps sicuri pipelines enfatizza l'integrità della configurazione, i test automatizzati e la completa tracciabilità. Xygeni supporta questo aspetto in diversi modi chiave:
- Applica costantemente configurazioni sicure e rileva eventuali errori di configurazione non appena si verificano.
- Integra la scansione per SAST, SCAe IaC direttamente nel tuo CI/CD pipelines.
- Registra ogni pipeline modifiche e violazioni, semplificando gli audit per i framework DORA o ISO.
Di conseguenza, il tuo pipelineNon solo sembrano sicuri, ma sono anche tracciabili, verificabili e difendibili per definizione.
Copre OWASP CI/CD Top 10
OWASP identifica i più comuni e pericolosi CI/CD pipeline rischi, molti dei quali derivano da segreti utilizzati in modo improprio, ruoli con privilegi eccessivi o esecuzione di codice dannoso. Fortunatamente, Xygeni affronta queste minacce direttamente:
- Esegue una scansione attiva alla ricerca di credenziali hardcoded e fughe di dati segreti prima che raggiungano i tuoi repository.
- Applica politiche di controllo degli accessi, garantendo una netta separazione dei compiti e pipeline igiene dei ruoli.
- Blocca in tempo reale i payload iniettati, le reverse shell e i comandi avvelenati, prima che possano essere eseguiti.
In breve, Xygeni non si limita ad avvisarti dei rischi OWASP, ma li disattiva automaticamente.
Supporta la conformità SLSA fin da subito
Infine, SLSA (Supply Chain Levels for Software Artifacts) stabilisce lo standard per la build sicura pipelines. Xygeni ti aiuta a raggiungere il livello SLSA 2+ con il suo sistema integrato SALT (livello di attestazione software per la fiducia) modulo:
- Firma ogni artefatto e lo collega al processo di build specifico utilizzando attestazioni in toto.
- Dimostra l'integrità del software tramite verifica crittografica, assicurando che nulla sia stato manomesso.
- Aiuta a soddisfare le richieste dei clienti, dei fornitori e degli enti regolatori per una distribuzione sicura e tracciabile del software.
A tal fine, il tuo team acquisisce piena fiducia nella tua catena di fornitura software, mantenendo al contempo la tua pipeline sicuro, tracciabile e pienamente conforme al settore standards.
Conclusione: proteggi il tuo Pipelines allineandosi con CI/CD Sicurezza Standards
Per proteggere le consegne rapide di oggi pipelines, devi prima capire quale sicurezza standards per CI/CD pipelines effettivamente richiedono. Framework come NISTSP800-204D, OWASP CI/CD Top 10e SLSA non si limitano a offrire teoria, ma forniscono progetti concreti per creare flussi di lavoro sicuri, conformi e altamente performanti.
Tuttavia, semplicemente conoscendo il standardNon è sufficiente. È necessario implementare controlli che funzionino alla velocità di DevOps. Ciò significa incorporare CI/CD pipeline security best practice in ogni fase, da commit da implementare e assicurandoti che il tuo team possa applicarle senza rallentamenti.
È proprio qui che entra in gioco Xygeni. Combinando rilevamento automatico, applicazione delle policy e protezione in tempo reale, Xygeni garantisce la conformità continua. Che si tratti di scansionare vulnerabilità, bloccare processi non sicuri o generare log di audit per ISO, DORA o NIS2, Xygeni ti aiuta a soddisfare le tue esigenze. CI/CD pipeline security obiettivi con sicurezza.
Pronti a prendere il controllo della sicurezza della distribuzione del vostro software? Contatto e scopri come Xygeni semplifica la conformità senza compromettere la velocità.

