






Ogni settimanaI nostri sistemi di rilevamento malware analizzano migliaia di pacchetti nuovi e aggiornati su registri pubblici come npm e PyPI.
Questa settimana è stata particolarmente intensa.
Abbiamo confermato 45 pacchetti dannosi, principalmente attraverso npm, con un caso aggiuntivo in PyPI. Diversi sono apparsi in cluster coordinati, con rilasci dannosi ripetuti pubblicati con gli stessi nomi o attraverso famiglie di pacchetti strettamente correlate. Molti imitavano strumenti di sviluppo, widget di conformità, utilità di audit di sicurezza, Plugin Strapi, Pacchetti correlati a LangGraph, Installatori a tema Codev, helper senza servere altri componenti comunemente utilizzati nei moderni flussi di lavoro di sviluppo.
Non si trattava di anomalie isolate. Ciò che ha colpito questa settimana è stata la pubblicazione ripetuta all'interno delle stesse famiglie di pacchetti, il riutilizzo di schemi di denominazione e il modo in cui i pacchetti dannosi venivano camuffati per apparire come dipendenze legittime all'interno di una distribuzione software reale. pipelines.
Questa istantanea settimanale fa parte del nostro continuo Digest del codice dannoso, dove convalidiamo le nuove minacce e forniamo informazioni utili per aiutare Team DevSecOps proteggere i loro pipelineprima che si verifichino danni.
Analizziamo nel dettaglio cosa abbiamo scoperto questa settimana e perché è importante.
| Ecosistema | CONFEZIONE | Data |
|---|---|---|
| npm | strapi-plugin-finseven:3.6.8 | APRILE 08, 2026 |
| npm | romi-bot:0.1.6 | APRILE 03, 2026 |
| npm | romi-bot:0.1.5 | APRILE 03, 2026 |
| npm | una traduzione:99.0.0 | APRILE 03, 2026 |
| npm | okx-data:9999.1.0 | APRILE 03, 2026 |
| npm | okxglobal:9999.1.0 | APRILE 03, 2026 |
| npm | serverless-env-helpers:1.0.1 | APRILE 03, 2026 |
| npm | serverless-env-helpers:1.0.5 | APRILE 03, 2026 |
| npm | serverless-env-helpers:1.0.6 | APRILE 03, 2026 |
| npm | coviu-client:9.9.9 | APRILE 04, 2026 |
| npm | hot-validation-sdk:99.9.9 | APRILE 04, 2026 |
| npm | nerite-security-audit:1.0.4 | APRILE 05, 2026 |
| npm | nerite-security-audit:1.0.3 | APRILE 05, 2026 |
| npm | strapi-plugin-api:3.6.10 | APRILE 08, 2026 |
| npm | health-relay-client:1.0.3 | APRILE 05, 2026 |
| pypi | test-figueroa:0.1.0 | APRILE 05, 2026 |
| npm | health-relay-client:1.0.4 | APRILE 05, 2026 |
| npm | @hermit46/depguard-test-malicious:1.0.0 | APRILE 05, 2026 |
| npm | react-emits:1.0.5 | APRILE 05, 2026 |
| npm | admin0911:1.0.14 | APRILE 05, 2026 |
| npm | admin0911:1.0.15 | APRILE 05, 2026 |
| npm | @warnthyfriends/compliance-widgets:1.0.2 | APRILE 06, 2026 |
| npm | @warnthyfriends/compliance-widgets:1.0.3 | APRILE 06, 2026 |
| npm | @warnthyfriends/compliance-widgets:1.0.6 | APRILE 06, 2026 |
| npm | @warnthyfriends/compliance-widgets:1.0.7 | APRILE 06, 2026 |
| npm | @warnthyfriends/compliance-widgets:1.0.8 | APRILE 06, 2026 |
| npm | admin0911:1.0.23 | APRILE 07, 2026 |
| npm | admin0911:1.0.47 | APRILE 07, 2026 |
| npm | admin0911:1.0.59 | APRILE 07, 2026 |
| npm | @langgraphjs/toolkit:0.2.5 | APRILE 07, 2026 |
| npm | @langgraphjs/toolkit:0.2.2 | APRILE 07, 2026 |
| npm | @langgraphjs/toolkit:0.2.8 | APRILE 07, 2026 |
| npm | @langgraphjs/toolkit:0.2.9 | APRILE 07, 2026 |
| npm | codev-installer:1.0.1 | APRILE 07, 2026 |
| npm | codev-installer:1.0.3 | APRILE 07, 2026 |
| npm | codev-install:1.0.0 | APRILE 07, 2026 |
| npm | @langgraphjs/toolkit:1.2.9 | APRILE 07, 2026 |
| npm | sessione di condivisione pacchetti privati:1.9.8 | APRILE 07, 2026 |
| npm | @fairwords/loopback-connector-es:1.4.4 | APRILE 08, 2026 |
| npm | @sie-ppr-web-checkout/app:3.999.0 | APRILE 09, 2026 |
| npm | @codev-team/codev-installer:1.0.1 | APRILE 09, 2026 |
| npm | codev-demo:1.0.0 | APRILE 09, 2026 |
| npm | codev-demo-1:1.0.0 | APRILE 09, 2026 |
| npm | @minij/cli:0.0.2 | APRILE 09, 2026 |
| npm | black-moon-js:1.0.0 | APRILE 09, 2026 |
Proteggi le tue dipendenze Open Source da vulnerabilità e codice dannoso
Riduci al minimo i rischi e proteggi le tue applicazioni da pacchetti dannosi con Rilevamento precoce di malware Xygeni. Dai priorità e affronta le vulnerabilità più importanti. La nostra soluzione completa offre un monitoraggio in tempo reale delle tue dipendenze per rilevare e mitigare le minacce prima che abbiano un impatto sul tuo software.
La gestione dei componenti open source nell’attuale panorama dello sviluppo software è fondamentale a causa delle crescenti vulnerabilità e delle minacce di codici dannosi. Quello di Xygeni Open Source Security La soluzione esegue la scansione e blocca i pacchetti dannosi al momento della pubblicazione, riducendo drasticamente al minimo il rischio che malware e vulnerabilità si infiltrino nei sistemi. Il nostro monitoraggio completo abbraccia più registri pubblici, garantendo che tutte le dipendenze siano esaminate attentamente per quanto riguarda sicurezza e integrità. Xygeni migliora la capacità del tuo team di mantenere progetti software sicuri e affidabili dando priorità contestualmente ai problemi critici e facilitando processi di risoluzione semplificati.
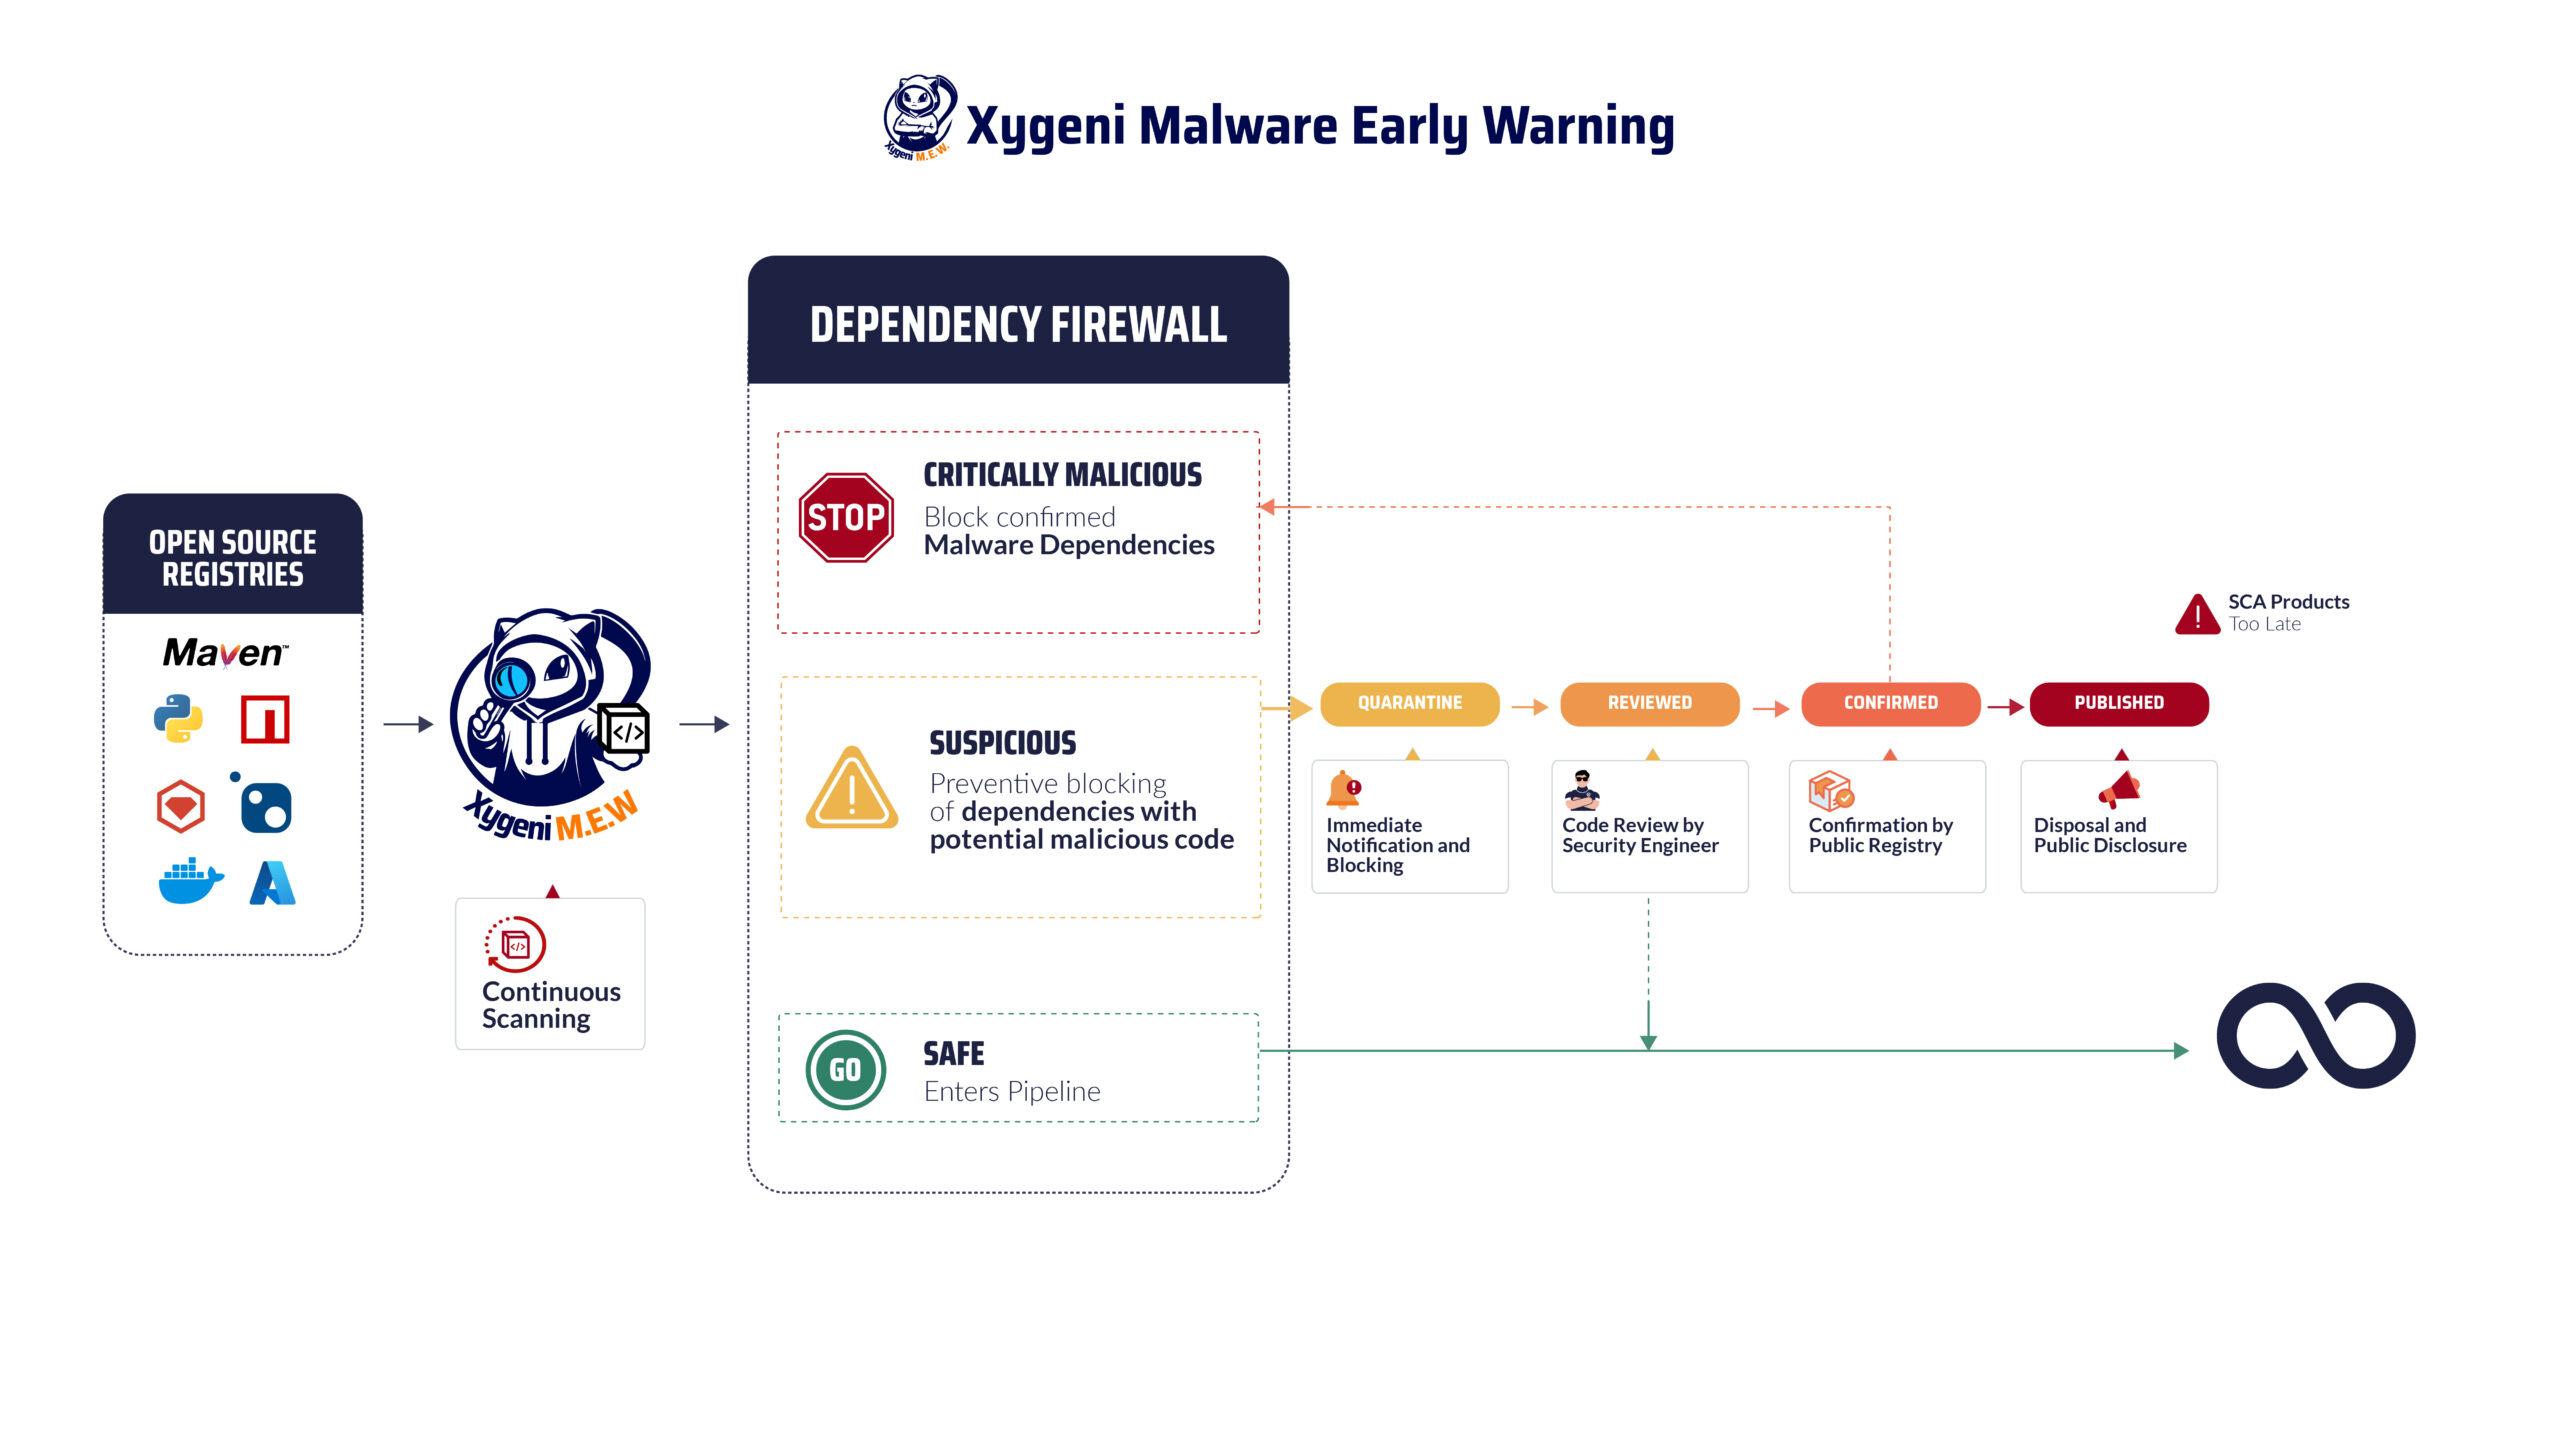
Xygeni utilizza tecniche multilivello per bloccare il codice dannoso prima che si diffonda. Innanzitutto, l'analisi statica del codice rileva modelli di offuscamento, payload nascosti e abusi di script. Inoltre, il sandboxing comportamentale analizza l'installazione hooks, comandi di runtime e trucchi di persistenza. Inoltre, il rilevamento basato sull'apprendimento automatico identifica il malware npm zero-day e le varianti di malware pypi non rilevate dagli scanner di firme. Infine, il sistema di allerta precoce monitora i repository pubblici in tempo reale, convalida i risultati e avvisa immediatamente i team DevOps.
Di conseguenza, questa combinazione garantisce che gli sviluppatori ricevano informazioni rapide e fruibili integrate direttamente in CI/CD flussi di lavoro.
Perché gli sviluppatori dovrebbero preoccuparsi dei pacchetti npm dannosi
Le minacce moderne raramente attendono il runtime. Ad esempio, i pacchetti npm dannosi spesso vengono eseguiti durante l'installazione, mentre i pacchetti pypi dannosi nascondono esfiltrazioni di token o backdoor. Gli aggressori:
- Trasforma i repository GitHub privati in pubblici per replicarli.
- Esfiltrare credenziali e segreti utilizzando payload codificati.
- Utilizzare caricatori JavaScript offuscati per distribuire ransomware o botnet.
Infatti, i pacchetti open source dannosi sono aumentati del 156% in un anno. Pertanto, i team che si affidano solo a feed ritardati o scanner di base restano indietro.
Cosa traccia questo report sui malware in npm e PyPI
Questo digest è il fulcro centrale per:
- Pacchetti npm dannosi confermati
- Pacchetti dannosi pypi confermati
- Rilevamenti di codice dannoso basati sul comportamento
- Incidenti confermati dal registro
- Riepiloghi settimanali e mensili dei report sui malware
- Registro storico delle modifiche di tutti i malware npm e malware pypi rilevati
In altre parole, fornisce un unico punto di riferimento. Il team di ricerca di Xygeni aggiorna questa pagina settimanalmente con link ad analisi tecniche complete e IOC su GitHub.
Come proteggersi dai pacchetti npm dannosi e dal malware PyPI
A causa di questo rischio crescente, le organizzazioni hanno bisogno di difese forti:
- Imponi installazioni solo con file di blocco (
npm ci) in CI/CD. - Inoltre, le dipendenze di scansione vengono preinstallate con il motore di allerta precoce di Xygeni.
- Inoltre, il blocco si basa su segnali di codice dannoso utilizzando Guardrails.
- Generare SBOMper tracciare le dipendenze indirette e applicare le policy.
- Soprattutto, addestrare gli sviluppatori a individuare typosquatting, offuscamenti e script di installazione sospetti.
Prova gli strumenti di rilevamento malware di Xygeni
Xygeni offre:
- Rilevamento in tempo reale di codice dannoso, tra cui backdoor, spyware e ransomware.
- A differenza degli scanner di base, l'analisi su npm, PyPI, Maven, NuGet, rubino gemmeE altro ancora.
- Blocco automatico della build quando il report sul malware identifica un rischio.
- Informazioni sulla sfruttabilità, controlli della reputazione del manutentore e rilevamento delle anomalie.
