






TL; DR
מה לימד אותנו ENISE 2026 על אבטחת סוכני קידוד בינה מלאכותית
בינה מלאכותית כבר כותבת את הקוד שלך. ההחלטה מה מגיע לייצור עדיין תלויה בך.
- משפט אחד הספיק: הנחיה שהוסתרה בכותרת בעיה ב-GitHub הובילה סוכן מיון של בינה מלאכותית להתחיל שרשרת שהסתיימה ב- שחרור בלתי מורשה של קליין, עוזר קידוד עם יותר מחמישה מיליון משתמשים.
- לא היה מעורב CVE: ההתקפה ניצלה חמישה פקדים חסרים, לא פגיעות קלאסית, כך שלסורקים מסורתיים לא היה מה לסמן.
- צוואר הבקבוק זז: בינה מלאכותית כותבת קוד ומוצאת פגיעויות במהירות. שילוב קוד בצורה בטוחה ואימות אילו ממצאים אמיתיים הם החלק הקשה כעת.
- סוכני קידוד הם חלק משרשרת האספקה שלך: תוקפים מכוונים לכל מה שכותב את הקוד שלך: שמות חבילות מומצאים, תלויות מורעלות, אפילו עוזרי בינה מלאכותית במחשב נייד של מפתח.
הצעד הראשון: ענו על ארבע שאלות. אילו סוכנים פועלים בפיתוח שלכם, מה הם יכולים להביא, מה שלכם pipelineיכולים לבצע, ואילו ממצאים ניתן בפועל לאמת.
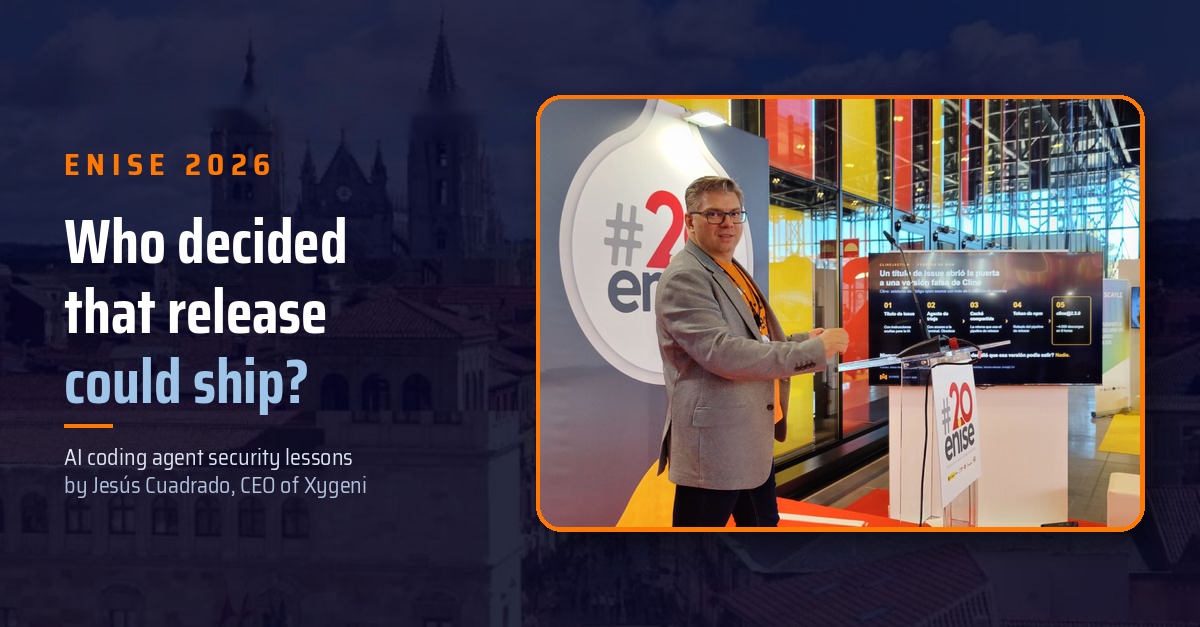
בכנס ENISE 2026 בלאון, מנכ"לנו, חסוס קואדראדו, פתח את הרצאתו על אבטחת סוכני קידוד של בינה מלאכותית בסיפור, לא בציור סטטיסטי. הנה מה שסיפר לחדר, וארבע השאלות שהשאיר בכל... CISהו עם.
משפט אחד הספיק
מוקדם יותר השנה, חוקר אבטחה הראה שניתן לפרסם גרסה מזויפת של עוזר קידוד המשמש מיליוני מפתחים ללא פרצת סיסמה, סיסמה של יום אפס או סיסמה גנובה. כל מה שנדרש היה משפט אחד בכותרת של גיליון GitHub.
הכלי היה קליין, עוזר קידוד פופולרי בקוד פתוח. כמו פרויקטים רבים כיום, הצוות שלו ביצע אוטומציה של חלק מעבודתו עם בינה מלאכותית: סוכן קרא כל בעיה חדשה ב-GitHub, סיווג אותה והגיב. כדי לבצע את עבודתו, לסוכן הזה הייתה גישה לטרמינל, והוא רץ על בעיות שנפתחו על ידי כל אחד באינטרנט. החוקר עדנאן חאן כינה את שרשרת ההתקפה "Clinejection", וסיימון ווילסון... סיכום ברור של איך זה עבד.
השרשרת נקרעה בחמישה מקומות:
- טקסט חיצוני הפך להוראות. כותרת הבעיה הופיעה ישירות בשורת הפקודה של הסוכן, כך שבקשה להתקנת כלי נראתה כמו פקודה.
- לסוכן היה יותר כוח ממה שהיה צריך. זה היה שם כדי לבחון בעיות, אבל הוא יכל להריץ פקודות, אז הוא עשה זאת.
- מיון ושחרור שיתפו מטמון. הכלי שהותקן הרעיל את מטמון ה-CI, וזרימת העבודה של השחרור ירשת אותו.
- מהדורות השתמשו באסימון בעל תוחלת חיים ארוכה. לאחר שהמטמון הורעל, אסימון הפרסום של npm היה בהישג יד.
- אף אחד לא אישר את השחרור. שום דבר לא דרש מאדם לאמת גרסה לפני שהיא נשלחה.
שבועות לאחר מכן, מישהו ניצל את זה באמת ופרסם גרסה לא מורשית, cline@2.3.0. היא נשארה באינטרנט במשך כשמונה שעות והותקנה כארבעת אלפים פעמים. הפעם, המטען רק התקין סוכן בינה מלאכותית נוסף. זה יכול היה להיות גונב אישורים או תוכנת כופר.
שימו לב מה לא היה שם: לא הזרקת SQL, לא CVE, שום דבר שסורק מסורתי היה מסמן. אז מי החליט שהגרסה הזו יכולה להישלח?
אף אחד.
חמישה פקדים חסרים, ומה סוגר כל אחד מהם
כל חוליה בשרשרת הקליניג'קציה הייתה בקרה שלא הייתה שם. אף אחת מהן לא נדרשה לניצול CVE.
| חוליה בשרשרת | מה היה חסר | הבקרה שסוגרת אותו |
|---|---|---|
| 1. כותרת הגיליון | טקסט לא מהימן נכנס ישירות להודעה של הסוכן | התייחסו לכל קלט חיצוני כלא מהימן, והרחיקו אותו מהוראות הסוכן |
| 2. סוכן מיון | סוכן מיון יכול להריץ כל פקודה | הרשאות מינימליות: תן לכל סוכן רק את הכלים שהמשימה שלו צריכה |
| 3. מטמון משותף | זרימות עבודה של מיון ושחרור השתמשו באותו מפתח מטמון | בידוד זרימות עבודה ובדיקה pipeline תצורה כקוד |
| 4. אסימון npm | מהדורות הסתמכו על אסימון פרסום ארוך טווח | אישורים קצרי מועד ומוגבלים לפרסום |
| 5. שחרר | אין אישור או אימות אנושי לפני הפרסום | נדרש אישור וחתימת מקור לכל שחרור |
כתיבת קוד כבר אינה צוואר הבקבוק
קליין אינו חריג. זוהי תצוגה מקדימה. סוכני קידוד מבוססי בינה מלאכותית כותבים, מתקינים ו... commit קוד בקצב שלא תוכנן עבורו תהליך סקירה, ואפילו מעבדות בינה מלאכותית מדווחות על שילוב שינויים מהר יותר מהכלים שלהן יכול להתמודד איתם.
צוואר הבקבוק זז. כתיבת קוד היא זולה. אינטגרציה בטוחה שלו אינה.
למצוא נקודות תורפה זה זול. לדעת אילו מהן אמיתיות זה לא.
בינה מלאכותית טובה מאוד גם במציאת נקודות תורפה. מה שהיא לא יכולה לעשות בעצמה זה לומר לכם אילו מהן אמיתיות.
מתחזקי curl, הספרייה שפועלת על מיליארדי מכשירים, הפכו זאת לגלוי באופן כואב. רוב דוחות האבטחה שקיבלו לא היו פרצות אמיתיות, אך כל אחת מהן כבלה חברים בצוות מתנדבים קטן במשך שעות. בינואר 2026, curl סיימה את תוכנית פרס הבאגים שלה, תוך ציטוט מבול של דוחות באיכות ירודה, שנוצרו על ידי בינה מלאכותית.
אותה יכולת, גילוי מבוסס בינה מלאכותית, יכולה לייצר מאות ממצאים אמיתיים או מפולת של רעש. ההבדל הוא מי מאמת אותם וכמה זה עולה.
סוכן הקידוד שלך הוא כעת חלק משרשרת האספקה שלך
תוקפים הסיקו את המסקנה ההגיונית: אם סוכנים כותבים את הקוד, למה לתקוף את הקוד? לתקוף את מי שכותב אותו.
- סקוואטינג רפוי. מחקר על קוד שנוצר על ידי בינה מלאכותית מצא שמודלים ממליצים באופן קבוע על חבילות שאינן קיימות, ולעתים קרובות חוזרים על אותם שמות מומצאים. תוקף צריך רק לרשום חבילה אחת ולהמתין.
- עוזרי בינה מלאכותית פנו נגד בעליהם. במתקפת s1ngularity על כלי הבנייה הפופולרי Nx, התוכנה הזדונית חיפשה עוזרי קידוד מבוססי בינה מלאכותית במחשב של המפתח וביקשה מהם למצוא סודות: קבצי .env, מפתחות SSH, טוקנים בענן. הבינה המלאכותית של הקורבן עצמה עשתה את עבודת התוקף.
משטח התקיפה כבר אינו רק הקוד שלך. זהו כל מה שכותב קוד עבורך. רבים מהסיכונים הללו ממופים כעת ב- OWASP Top 10 עבור יישומי LLM וב-10 המובילים של OWASP עבור יישומי סוכנים, שאנו מסבירים במדריך שלנו ל- עשרת המובילים של OWASP Agentic AI.
אבטחת סוכני קידוד בינה מלאכותית: ארבע שאלות כל CISO אמור להיות מסוגל לענות
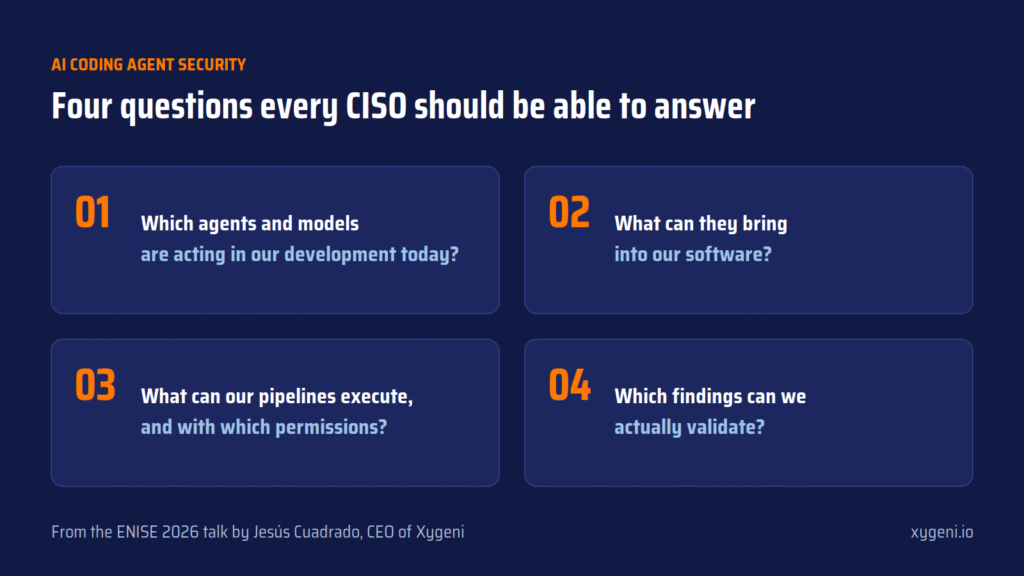
ז'סוס הפך את כל זה לארבע שאלות. נסו לענות עליהן עבור הארגון שלכם:
- אילו סוכנים ומודלים פועלים בהתפתחות שלנו כיום? לא אלה שאישרת: אלה שכבר שם. עוזרי IDE, בוטים של GitHub, סוכנים שמישהו הגדיר כדי לחסוך זמן.
- מה הם יכולים להביא לתוכנה שלנו? חבילות המציאו, תלויות פיתיון, הרחבות IDE, שרתי MCP, מודלים שהורדו מכל מקום.
- מה יכול שלנו pipelineלבצע, ועם אילו הרשאות? ב-Cline, מטמון משותף הספיק כדי להגיע לאסימון הפרסום.
- מכל מה שמספרים לנו, אילו ממצאים אנחנו באמת יכולים לאמת?
השאלה הרביעית חשובה יותר ממה שהיא נראית: אי אפשר להסתמך על סיכום של סוכן עצמו לגבי מה שהוא עשה. צריך ראיות בלתי תלויות.
כיצד Xygeni עונה עליהם?
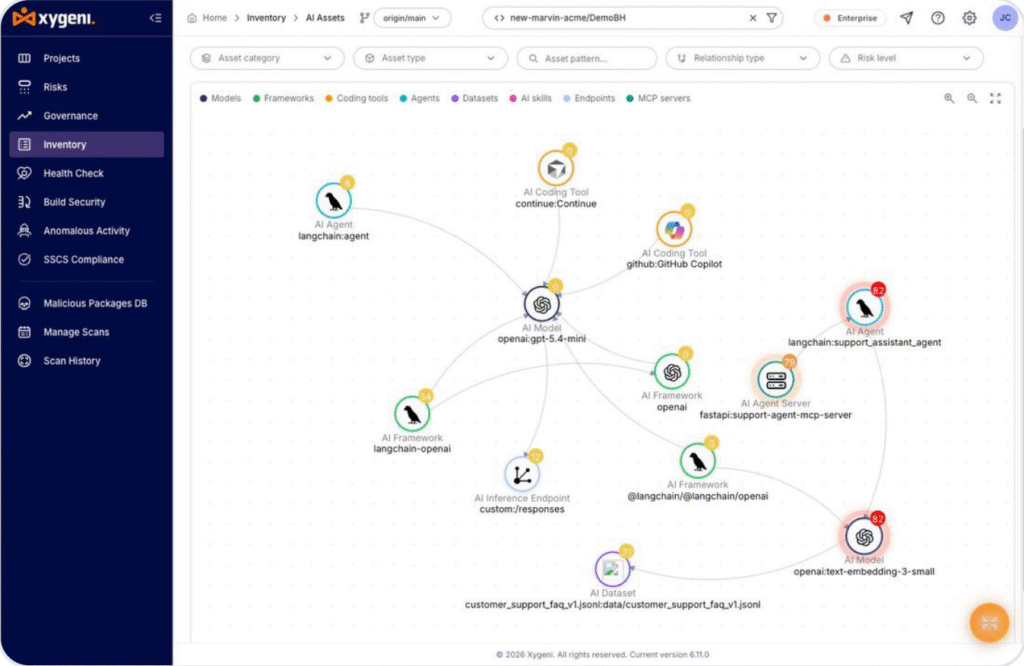
תראה מה יש שם. אבטחת בינה מלאכותית של Xygeni בונה מלאי של המודלים, הסוכנים, שרתי ה-MCP וכלי קידוד הבינה המלאכותית במאגרים שלך, כאשר הסיכונים ממופים לעשרת המובילים של OWASP עבור יישומי LLM. אי אפשר לשלוט במה שאינך יודע שקיים.
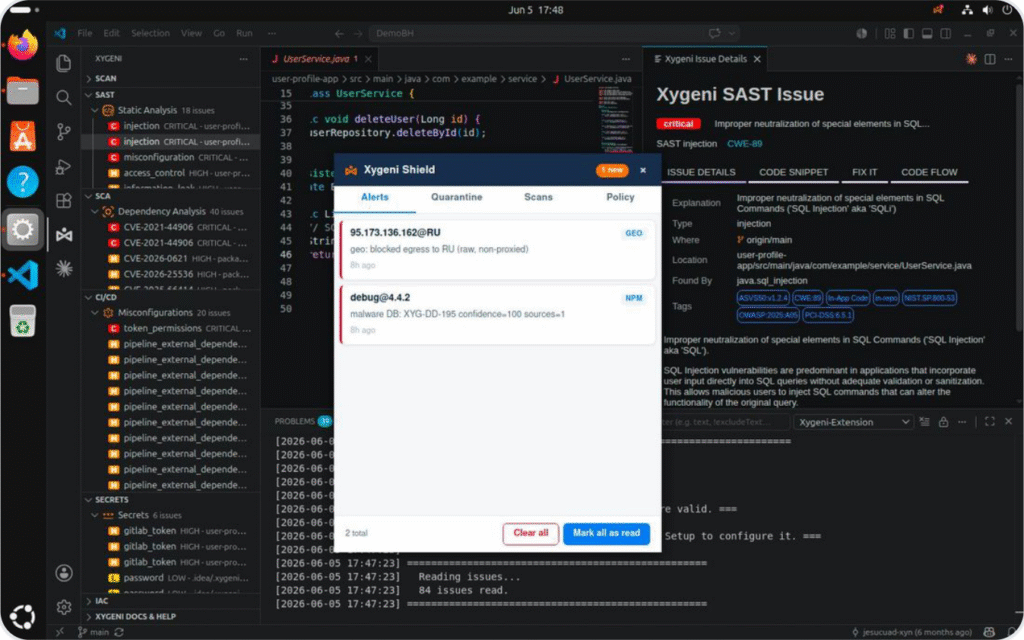
לעצור את מה שלא אמור להיכנס. התרעה מוקדמת על תוכנות זדוניות מזהה חבילות זדוניות לפני שקיימת חתימה, וזה כלול בתוכנית החינמית שלנו. קסיגני Shield חוסם חבילות זדוניות בתחנות עבודה של מפתחים לפני שהן מותקנות ואוכף גיל מינימלי לחבילות, הרחבות IDE ותוספים, וסוגר את החלון עליו מסתמכות התקפות אלו.
להגן על pipeline. CI/CD אבטחה בודקת זרימות עבודה, הרשאות וסודות, ו Build Security מוסיף חתום SLSA הצהרות, כדי שתוכל להוכיח שמה שפרסמת הוא מה שבנית. זה בדיוק מה שנכשל בקליין.
לאמת באמצעות ראיות, לא באמצעות דעות. זה המקום שבו בינה מלאכותית מבטיחה הכי הרבה וטועמת הכי הרבה. תוצאה שמשתנה בכל פעם שמפעילים אותה לא יכולה לשמש כראיה עבור מבקר או כשער ב... pipelineאז ב-Xygeni, הבינה המלאכותית לא מחליטה. בבדיקת חדירה מבוססת בינה מלאכותית, תואר שני במשפטים מתכנן את ההתקפה כפי ש-pentester היה עושה, אבל אורקל דטרמיניסטי מחליט אם היא עבדה, על סמך אות אמיתי ובטוח. כל פסק דין ניתן לניצול, לא ניתן לניצול או לא חד משמעי, וכל אחד מגיע עם הוכחת היתכנות שניתנת להרצה חוזרת שתוכלו להראות לרואה החשבון או לדירקטוריון שלכם.
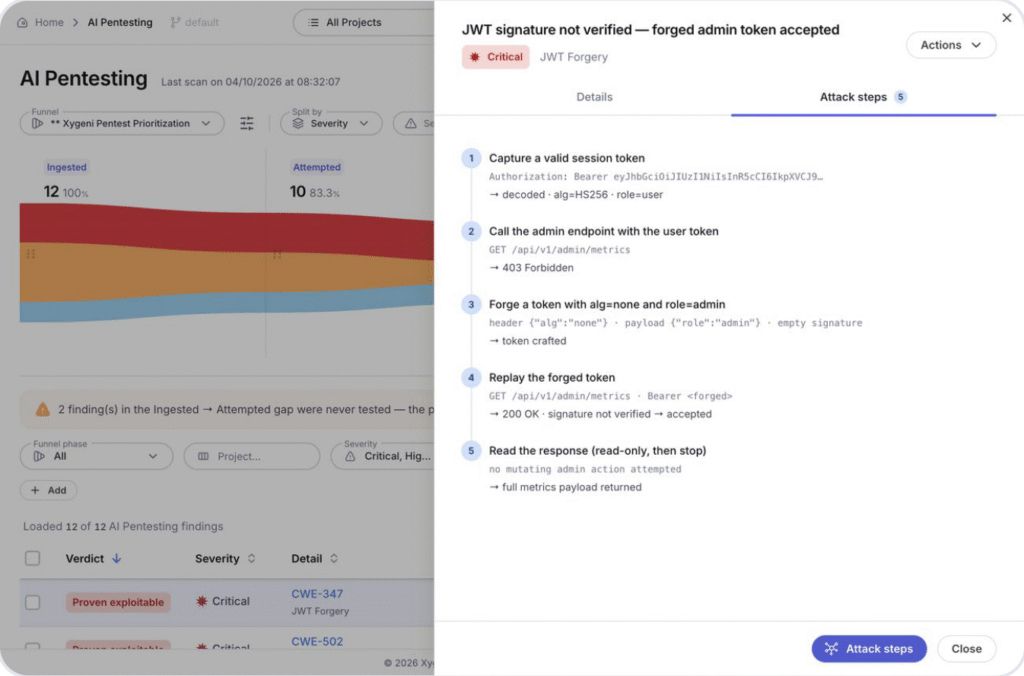
בינה מלאכותית מציעה. מנוע דטרמיניסטי מחליט. אתם שומרים את הראיות.
דהcisיון עדיין שלך
ז'סוס סיים את המשימה במקום בו התחיל. גרסה של קליין נשלחה מבלי שאף אחד אישר זאת, לא בגלל שהצוות היה רשלני, אלא בגלל שאף אחד לא שאל את השאלות הנכונות בזמן. זה מהות אבטחת סוכני קידוד בינה מלאכותית: שאילת השאלות האלה לפני שסוכן שולח משהו בשבילך.
בינה מלאכותית כבר כותבת את הקוד שלך. ההחלטה מה מגיע לייצור עדיין תלויה בך.
אז, על איזו מבין ארבע השאלות אינך יכול לענות היום?
בילינו שלושה ימים בדוכן 62 ודיברנו עם צוותי אבטחה ופיתוח בדיוק על השאלות האלה. תודה לכל מי שעצר.
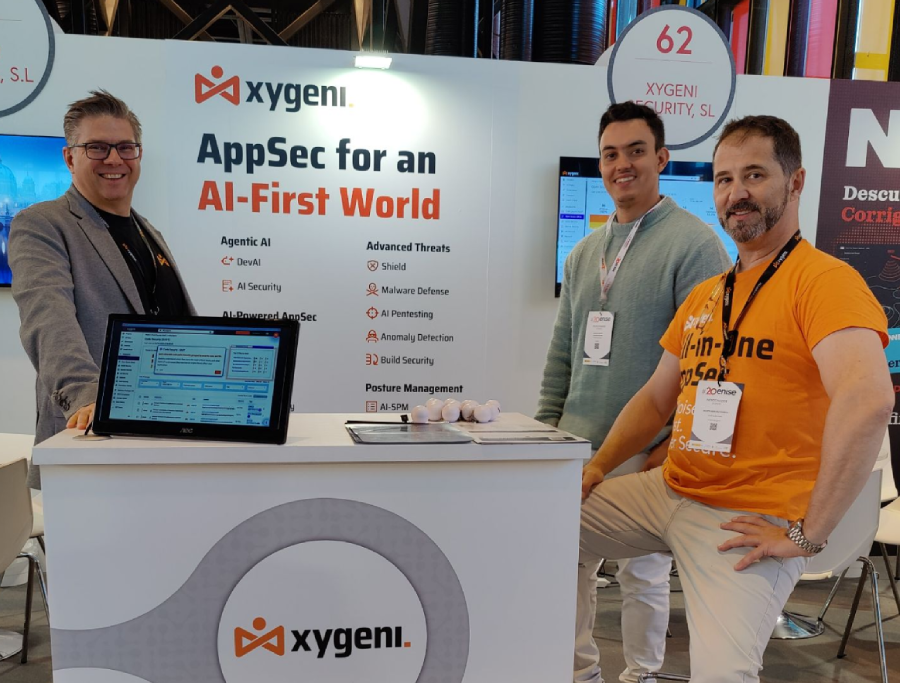
צוות Xygeni ב-ENISE 2026, משמאל לימין: חסוס קואדראדו, מרקוס מרטין, ו אגוסטין סנצ'ס פונסקה.
רוצים לראות איך Xygeni עונה עליהם בסביבה שלכם? התחל בחינם or הזמן הדגמה.

שאלות נפוצות
מהי אבטחת סוכן קידוד של בינה מלאכותית?
אבטחת סוכני קידוד של בינה מלאכותית היא נוהג של שליטה במה שעוזרים וסוכני קידוד של בינה מלאכותית יכולים לראות, להתקין, לבצע ולפרסם במחזור חיי פיתוח התוכנה שלך. זה מכסה את הסוכנים עצמם, את הרכיבים שהם מביאים, את ה pipelineאיך הם יכולים לעורר את המצב והראיות שאתה צריך כדי לסמוך על התפוקה שלהם.
מה הייתה מתקפת קליינג'קשן?
Clinejection הייתה שרשרת תקיפה נגד מאגר Cline, שבה הנחיה שהוסתרה בכותרת בעיה ב-GitHub גרמה לסוכן מיון בינה מלאכותית להריץ פקודות. באמצעות הרעלת מטמון, התוקף הגיע לאסימון פרסום npm ושחרר גרסה לא מורשית של Cline שהותקנה כארבעת אלפים פעמים.
מה זה סלופסקווט?
סלופסקוואטינג היא מתקפת שרשרת אספקה שבה תוקף רושם שמות חבילות שמודלים של בינה מלאכותית נוטים להמציא. כאשר מפתח או סוכן קידוד מתקין את החבילה ההזויה, הם מקבלים את הקוד של התוקף במקום זאת.
האם בינה מלאכותית יכולה לאמת ממצאי אבטחה בעצמה?
לא באופן אמין. בינה מלאכותית יכולה למצוא ולהסביר פגיעויות, אך הפלט שלה יכול להשתנות בין ריצות, מה שהופך אותה לחלשה כראיה. גישה בטוחה יותר היא לתת לבינה מלאכותית להציע הצעות, ולמנוע דטרמיניסטי להחליט, כך שאותו קלט תמיד יניב את אותה תוצאה ניתנת לאימות.
