






אבטחת AI (המכונה גם אבטחת סייבר בינה מלאכותית) מתייחס לנוהג של אבטחת כלי הבינה המלאכותית המשמשים בפיתוח תוכנה והן הקוד והתשתית שהם מייצרים. ככל שבינה מלאכותית מוטמעת בכל שלב של SDLC, מיצירת קוד ועד לפריסה, זה מציג סוג חדש של סיכון: מודלים, סוכנים, שרתי MCP ועוזרי קידוד AI שבעצמם ניתנים לניצול, מוגדרים בצורה שגויה או משמשים כנשק.
אבטחתם דורשת ראות, ניקוד סיכון, ו אַכִיפָה לאורך כל מחזור החיים של פיתוח הסוכן, לא רק הקוד שהצוות שלך כותב, אלא גם הבינה המלאכותית שכותבת אותו, הכלים אליהם הוא מתחבר, וה... pipelineזה עובר דרכו.
כנס OWASP Global AppSec EU 2026 יתקיים בין ה-22 ל-26 ביוני בווינה, אוסטריה, ועבור צוותי אבטחה המנווטים את המעבר לפיתוח מבוסס בינה מלאכותית, זהו המפגש החשוב ביותר של השנה. Xygeni תופיע בביתן G-08 כל השבוע, עם הדגמות חיות, מומחי מוצר והדגמה פומבית ראשונה של Xygeni AI Inventory.
מדוע אבטחת בינה מלאכותית היא האתגר המכונן של 2026
בינה מלאכותית כבר אינה רק כלי פרודוקטיביות עבור צוותי פיתוח. היא הפכה לחלק ממשטח ההתקפה. בתוך פחות משנה, שרשרת האספקה של התוכנה ספגה סוג חדש של איום. תולעת npm בעלת התפשטות עצמית הפכה מפתחים למנגנוני אספקה. גורמים במדינות לאום הסתירו תוכנות זדוניות בתוך חבילה שהורדה 100 מיליון פעמים בשבוע. תואר שני במשפטים (LLM) שימש כנשק לשתילת תוכנות זדוניות בתוך סוכן אוטונומי. אלה אינם מקרי קצה; הם קו הבסיס החדש.
המספרים משקפים את השינוי: גניבת אישורים עלתה בעלייה 160% ב2025, עם דיווח של Recorded Future 90% יותר גניבת אישורים ברבעון הרביעי של 2025 בהשוואה לרבעון הראשון של 2025 לבדה, ובינה מלאכותית גם מאיצה את ההתקפות וגם מרחיבה את משטח ההתקפה. פגיעות גשר MCP יחידה (CVE-2025-6514) הורד 437,000 פעמים לפני שנתפס. היום, 5.5% משרתי MCP ציבוריים נושאים פגמים של הרעלת כלים, ו-43% נושאים פגיעויות של הזרקת פקודות.
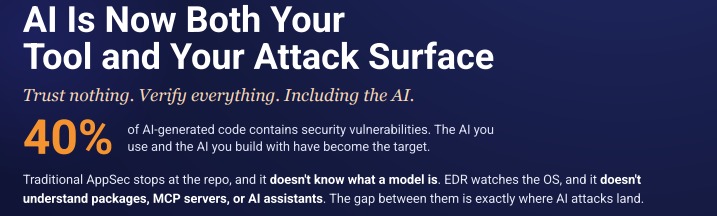
הבעיה המרכזית היא פער ארכיטקטוני. AppSec מסורתי עוצרת במאגר ואינה יודעת מהו מודל. EDR צופה במערכת ההפעלה ואינה מבינה חבילות, שרתי MCP או עוזרי בינה מלאכותית.
סגירת הפער הזה דורשת פלטפורמה מסוג אחר.
מה Xygeni AI Security עושה
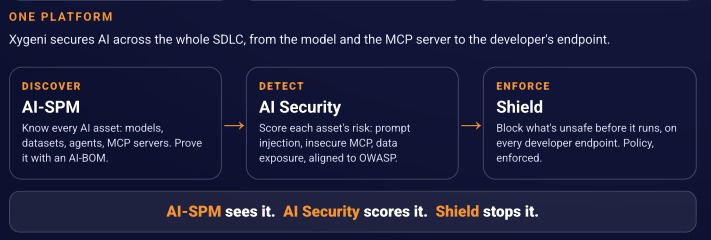
אבטחת Xygeni AI בנויה סביב עיקרון אחד: תאמין לכלום, ודא הכל, כולל הבינה המלאכותית. זה מאבטח גם את הבינה המלאכותית שבה אתם משתמשים וגם את הבינה המלאכותית שאתם מפתחים איתה, על פני כל הסוכנות. SDLCלארכיטקטורה שלוש שכבות: גילוי, זיהוי ואכיפה.
גלה - AI-SPM: הכר כל נכס של בינה מלאכותית
אי אפשר לאבטח את מה שלא ניתן לראות. Xygeni AI-SPM מספק לצוותים מלאי בזמן אמת של כל מודל, מערך נתונים, סוכן, שרת MCP וכלי קידוד בינה מלאכותית בארגון שלהם. הוא ממפה את הקשרים ביניהם, חושף את הסיכון המחבר ביניהם ומייצא AI-BOM מוכן לביקורת, רשימת חומרים של בינה מלאכותית שהופכת במהירות ליורשה של ה- SBOM.
בעד CISאו אז, זהו מקור אמת אחד שניתן להגן עליו עבור כל ביקורת בינה מלאכותית, הממופה לחוק הבינה המלאכותית של האיחוד האירופי, תקן NIST AI RMF ו-ISO/IEC 42001.
לזהות - ניקוד סיכונים של בינה מלאכותית: מאלפי ממצאים ועד למעטים החשובים
Xygeni AI Security משלבת ניתוח דטרמיניסטי עם הבנה סמנטית מבוססת LLM כדי לתפוס את מה שמסורתי SAST ו SCA החמצה. היא מזהה הזרקה מהירה ודליפות מערכתיות, תצורות MCP לא מאובטחות, גילוי מידע רגיש בקבצי בינה מלאכותית, חולשות וקטוריות והטמעה, הוראות זדוניות במסמכים ובקבצי כללים, תלות בינה מלאכותית סלולרית, אישורי LLM מקודדים וסוכנים הפועלים מעבר למגבלות שתצורתן נקבעו.
חשוב לציין, שהיא קובעת סדרי עדיפויות לפי נתיבי תקיפה אמיתיים של בינה מלאכותית, ולא לפי ציוני חומרה גולמיים של OWASP. רוב כלי אבטחת הבינה המלאכותית מוסרים לצוותים אלפי ממצאים וקוראים להם נראות. Xygeni מסננת את כל הממצאים עד לנגישות, ניצול והשפעה עסקית, כך שבמקום צבר נתונים, הצוותים מקבלים רשימה קצרה ומדויקת של מה שבאמת צריך לתקן עוד היום.
הבינה המלאכותית שלה חלה גם על ממצאים מהמחקר הקיים שלך SAST, SCA, וכלי סורק, כך שצוותים מרחיבים ולא מחליפים את הערימה הנוכחית שלהם.
לאכוף – Shieldאפס אמון בנקודת הקצה של המפתח
מכונת המפתח היא המקום שבו חבילה זדונית מבוצעת לראשונה, ברגע שההתקנת של npm רצה, הרבה לפני שמשהו מגיע למערכת הבנייה. pipeline. קסיגני Shield מביא את חומת האש של התלות לנקודת הקצה.
הוא מעריך כל חבילה כשהיא נשלפת וחוסם התקנות לא בטוחות או זדוניות לפני שהסקריפט שלאחר ההתקנה מופעל. מופעל על ידי MEW (אזהרה מוקדמת מפני תוכנות זדוניות), Shield לוכד חבילות זדוניות באמצעות בדיקות AI שפועלות עוד לפני שקיימת חתימה. היא גם אוכפת רשימות היתרים של MCP, חוסם קבצי מיומנויות וחוקים של AI לא מהימנים, מונעת ממודלים וסוכנים של AI לא מורשים לפעול, ויכולה לבודד נקודת קצה שנפגעה באופן אוטומטי כאשר מתקבלת התראה קריטית, ובכך לבלום את האירוע לפני שהוא מתפשט ברחבי הארגון.
למה לצפות בביתן G-08 השבוע
- הופעת בכורה בווינה: הדגמה חיה של Xygeni AI Inventory. ראה מפה של משטח התקיפה של בינה מלאכותית בזמן אמת, כל מודל, סוכן, שרת MCP וכלי קידוד בינה מלאכותית שבהם הארגון שלך משתמש, עם ציוני סיכון וגרפים של קשרים.
- הדגמה של חומת אש של תלות חיה. שעון Shield להעריך ולחסום חבילה זדונית בנקודת הקצה, לפני שהיא מותקנת, לפני שקיימת חתימה.
- סיור מלא בפלטפורמה. ראה כיצד Xygeni מזהה, מתעדפת ומתקנת פגיעויות, תוכנות זדוניות, סודות וסיכוני שרשרת אספקה במערכות מבוססות בינה מלאכותית. SDLCs, מה-IDE ועד לייצור.
- דבר עם הצוות. מומחי ה-AppSec וה-DevSecOps של Xygeni יהיו בדוכן כל השבוע לשיחות על מערכות שנוצרו על ידי בינה מלאכותית. code security, CI/CD הגנה, ניהול MCP, סיכון שרשרת אספקה של תוכנה וארכיטקטורת AppSec מודרנית. אלכסנדר, אגוסטין, מרקוס, ו ישוע יהיה שם לפגוש אותך!
אבטחת סייבר מבוססת בינה מלאכותית בעידן הסוכנות: השאלות שכדאי לשאול בווינה
כנס OWASP Global AppSec EU 2026 מגיע לנקודת מפנה בתחום אבטחת הסייבר של בינה מלאכותית. עשרת המובילים של OWASP עבור יישומי LLM, עשרת המובילים של OWASP עבור אפליקציות Agentic (2026) ועשרת המובילים של OWASP MCP כולם כבר פורסמו, ורוב הארגונים טרם מיפו את החשיפה שלהם לאף אחת מהן.
השאלות שמנהיגי ביטחון צריכים לשאול השבוע:
- איפה הבינה המלאכותית שלך SDLC? רוב הארגונים אינם יכולים לענות על כך בביטחון. שרתי MCP צל, מודלים לא מאושרים וסוכני בינה מלאכותית לא עקבו אחריהם הם ה-IT הצללי החדש, והם כבר פועלים במערכת שלכם. pipelines.
- מה קורה כאשר קוד שנוצר על ידי בינה מלאכותית שולח פגיעות? 40% מהקוד שנוצר על ידי בינה מלאכותית מכיל פגיעויות אבטחה. בלי SAST שמבין דפוסים שנוצרו על ידי בינה מלאכותית וברמת IDE guardrails, פגיעויות אלו מגיעות לייצור מהר יותר מאי פעם.
- האם מחסנית ה-AppSec שלך מודעת ל-MCP? שרתי MCP הפכו לווקטור עיקרי להתקפות הרעלת כלים והזרקת פקודות. אם כלי האבטחה שלכם אינם כוללים שכבת מלאי ואכיפה של MCP, יש לכם נקודה מתה שתוקפים כבר מנצלים אותה.
- האם ניתן להפיק היום מסמכים מדעיים (AI-BOM) עבור רואה חשבון? רגולטורים ו enterprise קונים מתחילים לבקש זאת. לארגונים שיוכלו לענות בחיוב יהיה יתרון משמעותי מבחינת תאימות ואמון.
בקרו ב-Xygeni בכנס OWASP Global AppSec EU 2026
דוכן G-08 · 22–26 ביוני · וינה, אוסטריה
בואו להדגמה חיה, שיחה עם הצוות, פריט ייחודי או סתם הפסקה מהמפגשים. אם אתם רוצים להבטיח זמן עם מומחה, הזמינו מראש מקום להדגמה בביתן. קסיגני.
Xygeni היא הפלטפורמה שמגלה, מתעדפת ואוכפת אבטחת בינה מלאכותית לאורך שרשרת האספקה של התוכנה, החל ממלאי בינה מלאכותית וניקוד סיכונים ועד לאכיפת מדיניות בנקודת הקצה של המפתח. פלטפורמה אחת. מודל סיכונים אחד. מישור בקרה אחד.
AI-SPM רואה את זה. אבטחת בינה מלאכותית נותנת לזה ניקוד. Shield עוצר את זה.

שאלות נפוצות
מהי אבטחת בינה מלאכותית בפיתוח תוכנה?
אבטחת בינה מלאכותית בפיתוח תוכנה פירושה אבטחה הן של כלי הבינה המלאכותית שבהם משתמשים הצוותים שלכם (מודלים, סוכנים, שרתי MCP, עוזרי קידוד בינה מלאכותית) והן של הקוד שהכלים האלה מייצרים. זה מכסה גילוי נכסי בינה מלאכותית, ניקוד סיכונים מול מסגרות OWASP ואכיפת מדיניות בנקודת הקצה של המפתח.
מה זה AI-BOM?
רשימת חומרים של בינה מלאכותית (AI-BOM) היא רשימת מלאי קריאה על ידי מכונה של כל נכס בינה מלאכותית בארגון. SDLC (מודלים, מערכי נתונים, סוכנים, שרתי MCP וכלי קידוד בינה מלאכותית) עם הקשרים שלהם, ציוני הסיכון ומיפוי רגולטורי. זה הופך במהירות למקבילה של עידן הבינה המלאכותית של ה- SBOM.
מהי אבטחת MCP?
MCP (פרוטוקול הקשר מודל) אבטחה מתייחסת לנוהג של אבטחת החיבורים בין עוזרי בינה מלאכותית וכלים חיצוניים, ממשקי API ומקורות נתונים. שרתי MCP צצו כווקטור תקיפה עיקרי בשנים 2025–2026, עם פגמים בהרעלת כלים והזרקת פקודות שתועדו בחלק משמעותי משרתי MCP ציבוריים.
מהי אבטחת בינה מלאכותית של Xygeni?
Xygeni AI Security היא פלטפורמה שמגלה, מדרגת ואוכפת אבטחת בינה מלאכותית לאורך שרשרת האספקה של תוכנה. היא משלבת AI-SPM (ניהול יציבת אבטחת בינה מלאכותית) ליצירת מלאי ו-AI-BOM, ניקוד סיכונים של בינה מלאכותית המותאם למסגרות OWASP LLM ו-MCP Top 10, ו... Shield לאכיפת מדיניות אפס אמון בנקודת הקצה של המפתח.
מה זה סלופסקווט?
סלופשקוטינג היא התקפה שבה שחקנים זדוניים לרשום שמות חבילות שעוזרי קידוד של בינה מלאכותית עשויים להזות או להציע, תוך מיקוד במפתחים שמתקינים תלויות המומלצות על ידי בינה מלאכותית ללא אימות.
