






קובץ מיומנות. קובץ כללים. תצורת שרת MCP. שלוש שורות של טקסט רגיל, commitנבדק כמו תיעוד, נבדק כמו תיעוד, ואף אחד מהם לא נראה כמו קוד. ובכל זאת, כל אחד מהם יכול לשכתב בשקט את מה שעוזר הבינה המלאכותית שלך מקבל הוראה לעשות ואת מה שהוא רשאי להגיע אליו. זוהי האמת הלא נוחה מאחורי אבטחת בינה מלאכותית. ב2026התעשייה בילתה שנתיים בדאגה לגבי מה מכיל קוד שנוצר על ידי בינה מלאכותית. הבעיה הקשה יותר התבררה כשרשרת האספקה של הבינה המלאכותית עצמה: המודלים, הסוכנים, שרתי ה-MCP וקבצי התצורה שנמצאים כעת לצד קוד המקור ותלויות הקוד הפתוח, רובם ללא מלאי וללא בדיקה. זו בדיוק הסיבה שאבטחת שרשרת האספקה של בינה מלאכותית הפכה לתחום בפני עצמו, ומדוע בחירת חברת אבטחת הבינה המלאכותית הנכונה חשובה לא פחות מבחירת הסורק הנכון.
משטח ההתקפה שאף אחד לא תכנן
בעבר, לתוכנה היו מספר מקומות שבהם תוקף יכול היה לנחות: הקוד, התלויות, pipelineבינה מלאכותית הוסיפה עוד שתיים, ושניהם מזינים ישירות את שרשרת האספקה של בינה מלאכותית.
הדוגמן והסוכן. הרעלת כלים, הזרקה מהירה, אוטונומיה של סוכן שהולכת מעבר לכל כוונה. הוראה נסתרת בתיאור שרת MCP יכולה לנתב מחדש בשקט את מה שטייס משנה עושה, והמפתח לעולם לא רואה את זה קורה.
הסביבה של המפתח עצמו. IDEs, טייסי משנה של בינה מלאכותית, שרתי MCP, ממשק שורת פקודה (CLI) של סוכנים. בלתי נראה לסורקי AppSec מדור קודם, שאינם יודעים מהו מודל, ובלתי נראה ל-EDR, אשר צופה במערכת ההפעלה ואין לו מושג מהי תלות או קריאה ל-MCP.
שום דבר מזה אינו תיאורטי. בשמונה עשר החודשים האחרונים:
- "דלת אחורית" מוסתרת של קובץ כללים ביוניקוד אפשרה לתוקפים להזריק הוראות בלתי נראות לקבצי התצורה ש-Copilot ו-Cursor קראו, ובכך לחסום קוד שנוצר על ידי העוזר באופן שקט. GitHub הוסיף אזהרה עבורה בשנת 2025.
- פגם בהזרקת פקודות בגשר MCP פופולרי (CVSS 9.6) הגיע ליותר מ-400,000 הורדות לפני שתוקן, המקרה המתועד הראשון של ביצוע קוד מרחוק מלא שהופעל פשוט על ידי התחברות לשרת MCP לא אמין.
- תולעת npm שהתפשטה מעצמה הפכה את המפתחים עצמם למנגנון האספקה, והדפוס חזר על עצמו בקנה מידה גדול בחודשים שלאחר מכן במערכות אקולוגיות אחרות, כשל אבטחה בשרשרת האספקה של בינה מלאכותית שהוא ספר לימוד.
- חוקרים מצאו שחלק משמעותי מהחבילות שמומחי LLM ממליצים עליהן כלל אינן קיימות, שמות "מטופשים" שתוקף רושם לפני שמפתח אמיתי מבקש מהמודל לייבא אותן.
המחקר של גוגל עצמה בנושא אבטחת שרשרת האספקה של תוכנות בינה מלאכותית מגיע למסקנה דומה מזווית שונה: מודלים שנמצאו בשימוש ב-2023 וב-2024 נראו לגיטימיים, בעודם נושאים קוד שיכול היה לחלץ נתונים או לשתול דלת אחורית לאחר ההורדה, והתיקון לא היה קטגוריה חדשה של כלי, אלא יישום משמעת שרשרת האספקה, כמו מקור וחתימה, על ממצאים שאף אחד לא עקב אחריהם קודם לכן. זוהי בעיית אבטחת שרשרת האספקה של בינה מלאכותית במשפט אחד: הממצאים חדשים, אבל המשמעת שהם צריכים אינה.
למה הכלים הקיימים שלך עוצרים
SAST קורא קוד. SCA קורא מניפסט של תלויות. אף אחד מהם לא יודע מהו מודל, מה חושף שרת MCP, או מה קובץ מיומנות מורה לסוכן לעשות. פער זה הוא בדיוק המקום שבו נוחתות התקפות מתקופת הבינה המלאכותית, במרחב שבין "קוד שאנחנו סורקים" לבין "בינה מלאכותית שאימצנו בשקט".
התוצאה היא קטגוריה של בינה מלאכותית צללית לא CISO יכול כרגע לענות על: אילו מודלים אנחנו מפעילים, אילו סוכנים יכולים להגיע למה, ולאיזה שרת MCP מישהו התחבר ביום שלישי האחרון בלי לספר לאף אחד. לענות היטב על השאלה הזו היא תפקידה של אבטחת שרשרת האספקה של בינה מלאכותית, וזו הסיבה שכלי AppSec גנריים ממשיכים להיכשל כאן.
מהי באמת משמעות אבטחת בינה מלאכותית
קסיגני האם חברת אבטחת הבינה המלאכותית מתייחסת לזה כשלוש תנועות מחוברות לרוחב SDLC: לגלות, לזהות ולאכוף.
גלה: דע איזו בינה מלאכותית יש לך בפועל
גילוי אוטומטי ורציף במאגרים שלך חושף כל נכס בינה מלאכותית: מודלים, מסגרות, מערכי נתונים, נקודות קצה של הסקה, סוכנים, שרתי MCP, מיומנויות, הנחיות, guardrails, וכלי קידוד הבינה המלאכותית שבהם המפתחים שלכם משתמשים בפועל. אין סקרים. אין דיווח עצמי. אם זה השאיר עקבות במאגר, זה מופיע במלאי, הדרישה הראשונה והבסיסית ביותר לאבטחת שרשרת אספקה אמיתית של בינה מלאכותית.
לאחר מכן, גרף הבינה המלאכותית ממפה כיצד נכסים אלה מתחברים: איזה מודל מזין מערך נתונים, איזה סוכן מפעיל איזה כלי, איזה שרת MCP יושב מאחורי איזה עוזר. נכס בפני עצמו אומר לכם מעט. הגרף מראה לכם היכן מתמקד הסיכון.
מאותה תגלית, Xygeni מייצר AI-BOMמלאי מוכן לביקורת וקריא על ידי מכונה של כל מה שקשור לבינה מלאכותית בתוכנה שלך. כאשר רגולטור, מבקר או לקוח שואלים איזו בינה מלאכותית אתה מפעיל, התשובה הופכת להורדה במקום טרחה של שלושה שבועות.
זיהוי: הסיכונים שסורקים קונבנציונליים אינם יכולים לראות
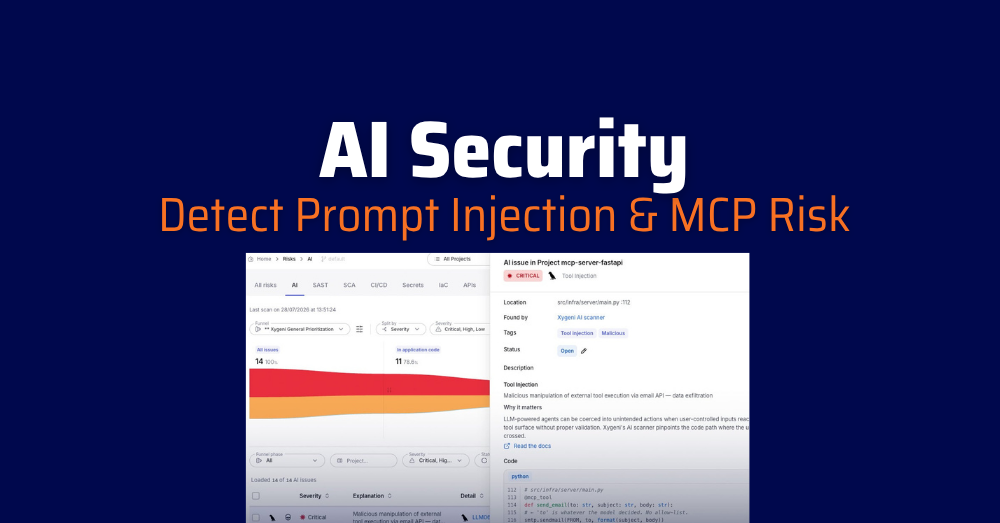
סורק בינה מלאכותית ייעודי מחפש את מצבי הכשל הספציפיים למערכות בינה מלאכותית: הזרקה מיידית, הזרקת כלים וקריאה לכלי לא מהימן, דליפת נתונים באמצעות אחזור נתונים, עקיפת הנחיות מערכת, וסוכנות מוגזמת. כל ממצא ממפה את ה... OWASP Top 10 עבור יישומי LLM ומצביע על הקובץ והשורה המדויקים שיוצרים את החשיפה, לא על התראה מעורפלת של "בדוק את השימוש שלך בבינה מלאכותית".
אותה שכבת זיהוי מתייחסת לקבצי מיומנויות, קבצי כללים ותצורות MCP כאל פריטי אבטחה שהם, ולא כתיעוד לא מזיק. היא מסמנת מיומנויות זדוניות או מורעלות, בודקת תצורות שרת MCP לאיתור הרעלת כלים, ומגלה את ההנחיות המניעות בפועל את עומסי העבודה של הבינה המלאכותית שלך.
תעדוף: משפך שחותך רעש, לא פינות
כל ממצא מסונן בהדרגה: עד למה שניתן להגיע אליו בקוד האפליקציה, אחר כך למה שניתן לנצל אותו באמת, ואז למה שנמצא בקוד שהצוות שלך מפתח באופן פעיל. מה שמגיע לתור של המפתח הוא הרשימה הקצרה שמאיימת בפועל על הייצור, עם ההפניה למסגרת, חלון החשיפה והנחיות הפחתה מצורפות.
אכיפה: לעצור את זה לפני שזה יפעל
Shield מביא אכיפת מדיניות לנקודת הקצה של המפתח עצמו: הוא חוסם התקנות לא מורשות וזדוניות, מודלים לא מאושרים ושרתי MCP לא מאושרים לפני שמשהו מבוצע. מתחתיו נמצאת התכונה של Xygeni. התרעה מוקדמת מפני תוכנות זדוניות (MEW), אשר לוכד חבילות זדוניות לפני שקיימת חתימה, כלי השכבה מבוססי המוניטין עדיין סומכים עליהם מכיוון שאף אחד עדיין לא דיווח על החבילה. זהו חצי האכיפה של אבטחת שרשרת האספקה של בינה מלאכותית: גילוי וזיהוי אומרים לך מה לא בסדר, Shield זה מה שבאמת עוצר את זה.
החשיפה שלך לבינה מלאכותית אינה טמונה רק בקוד הבינה המלאכותית שלך
תמונה מלאה של אבטחת שרשרת אספקה של בינה מלאכותית דורשת יותר ממלאי מודל, ורק לעתים רחוקות מדובר בדברים ראוותניים:
- אישורי ספק בינה מלאכותית נותרו בקבצי הפקודה, תצורות סוכן, או pipeline יומני רישום הם סודות כמו כל סוד אחר, וזיהוי הסודות של Xygeni לוכד אותם לפני שהם מגיעים לרישום ציבורי.
- תלויות פגיעות בבינה מלאכותית ובלמידה אלקטרונית לשאת CVEs רגילים, שנחשפים על ידי אותו ניתוח הרכב תוכנה שכבר מכסה את שאר המחסנית שלך. מחקר של צד שלישי על אימוץ בינה מלאכותית הצביע על כמה מחסנית הבינה המלאכותית המודרנית מורכבת מחבילות חיצוניות ורכיבים נסתרים, וזה בדיוק מה שניתוח הרכב התוכנה נבנה כדי לכסות.
- חבילות זדוניות מתפרסם מהר יותר מכל ייעוץ אחר pipeline יכול לקטלג אותם נלכדים חתימה מראש, אותה יכולת MEW המגנה על שאר שרשרת האספקה שלך.
שכבת הסוכנים: DevAI ו-CoreAI
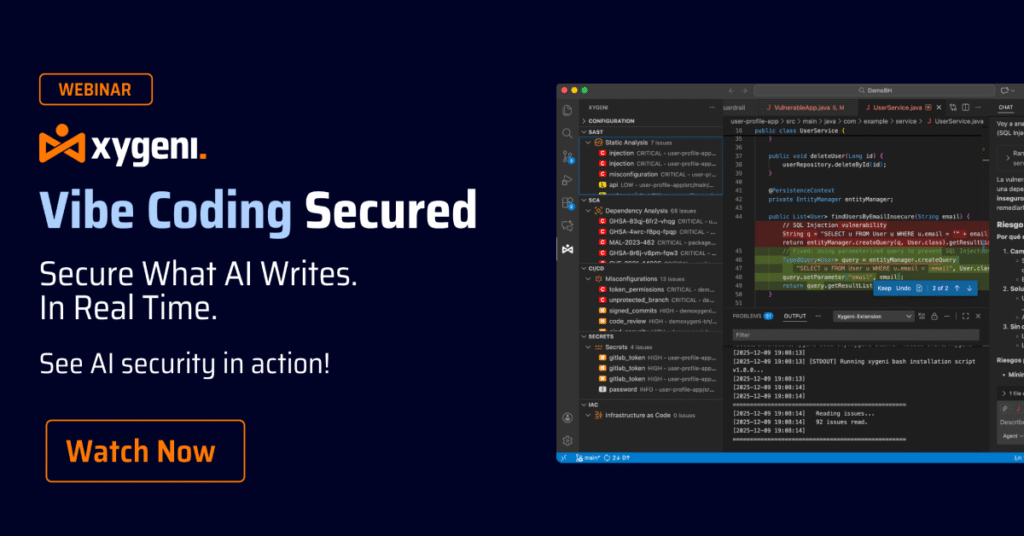
גילוי וזיהוי מכסים את מה שכבר נמצא במאגרים שלך. DevAI פועל במקום בו נוצר הסיכון: בתוך ה-IDE, כשכבה רציפה ופרואקטיבית שסורקת קוד אנושי וקוד שנוצר על ידי בינה מלאכותית תוך כדי כתיבה, ללא צורך בהנחיות. היא מסבירה את נתיב הניצול המלא מאחורי ממצא ומציעה תיקונים מאומתים על ידי MCP שמפתח יכול ליישם בביטחון, מבלי לשבור את ה-build.
ליבה בינה מלאכותית יושב מעל הסורקים האינדיבידואליים כשכבת המודיעין: הוא מקשר קוד, תלות, pipeline, ומאחד נתונים למודל סיכונים אחד, עונה על שאלות בשפה טבעית, ומייצר את הדיווח המוכן להנהלה שמנהיג אבטחה צריך כדי להראות שמשילות אבטחה מתרחשת בפועל, לא רק נטענת לטענות.
הרחב את מה שיש לך באבטחת בינה מלאכותית. אל תקרע שום דבר
ההתנגדות הנפוצה ביותר לקטגוריית אבטחה חדשה היא "כבר יש לנו מספיק כלים". כחברת אבטחה המבוססת על בינה מלאכותית, Xygeni לא מבקשת ממך להחליף שום דבר: אותו מיון, הסבר ותעדוף המוחלים על הממצאים שלה פועלים באותה מידה על ממצאים מהממצאים הקיימים שלך. SAST, SCA, וסורקים של צד שלישי. הערימה הנוכחית שלך הופכת לקלט, לא לנפגע, ומצב האבטחה של שרשרת האספקה של הבינה המלאכותית שלך משתפר ללא פרויקט "קריעה והחלפה" המצורף אליה.
למה זה חשוב עכשיו, לא אחר כך
רגולטורים מתכנסים סביב אותה ציפייה מכיוונים שונים: חוק הבינה המלאכותית של האיחוד האירופי, NIS2, ו-ENS של ספרד, כולם דוחפים לעבר יכולת מלאי ומעקב עבור מערכות בינה מלאכותית, אותן ראיות ש-AI-BOM נועד לייצר. כיוון התנועה ברור גם כאשר מנגנוני התאימות המדויקים עדיין לא התיישבו: אינך יכול להעיד על בינה מלאכותית שמעולם לא ביצעת מלאי, ואינך יכול לטעון לאבטחת שרשרת האספקה של בינה מלאכותית אם שרשרת האספקה עצמה אינה נראית לך.
בחירת חברת אבטחה מבוססת בינה מלאכותית
לא כל חברת אבטחת בינה מלאכותית משרטטת את הגבולות שלה באותו מקום. חלקן עוצרות בסריקת הקוד שלכם שנוצר על ידי בינה מלאכותית. אחרות עוצרות בנקודת הקצה. שאלת אבטחת שרשרת האספקה של בינה מלאכותית גדולה יותר מכל פרוסה בפני עצמה: היא משתרעת על פני המודל, הסוכן, שרת ה-MCP, קובץ המיומנות והתלות הרגילה הנמצאת מתחת לכל זה. מבט על מחזור החיים המלא, מגילוי ועד אכיפה, בקונסולה אחת עם שאר ממצאי ה-AppSec שלכם, הוא מה שצריך לחפש כשמעריכים חברת אבטחת בינה מלאכותית ולא כלי נקודתי יחיד.
הקבצים שאף אחד לא בודק הפכו לדרך פנימה. אבטחת בינה מלאכותית היא תחום הסקירה שלהם, ואבטחת שרשרת האספקה של בינה מלאכותית היא מה שגורם לתחום הזה להחזיק מעמד מקצה לקצה, באותה פלטפורמה שבה כבר בודקים את כל השאר.
תראה מה הבינה המלאכותית שלך באמת רשאית לעשות. התחל בחינם or קבע הדגמה.

שאלות נפוצות
האם הקוד של Xygeni אי פעם עוזב את התשתית שלי?
לא. סריקות פועלות בתוך הסביבה שלך, וקוד המקור לעולם לא מועלה לשרתים של Xygeni. מלאי הבינה המלאכותית ו-AI-BOM בנויים ממה שהסורק רואה באופן מקומי, לא מעותק שנשלח חיצונית.
מה ההבדל בין אבטחת בינה מלאכותית, DevAI ו-CoreAI?
אבטחת בינה מלאכותית מגלה ומזהה: היא בונה את מלאי הבינה המלאכותית, את ה-AI-BOM, ומוצאת סיכונים כמו הזרקה מיידית או קבצי מיומנויות מורעלים. DevAI פועל בתוך ה-IDE בזמן שמפתחים כותבים קוד, ומציע תיקונים תוך כדי. CoreAI יושב מעל שניהם, מקשר ממצאים ברחבי הפלטפורמה כולה ועונה על שאלות לגבי מצב האבטחה שלכם בשפה טבעית.
עם אילו מסגרות אבטחה של בינה מלאכותית Xygeni מתיישרת?
הממצאים משתווים לעשרת המובילים של OWASP עבור בקשות לתואר שני במשפטים, לעשרת המובילים של OWASP עבור MCP, ול-10 המובילים של OWASP עבור מיומנויות סוכנות, לצד NIST SP 800-218A ו- CISהנחיות A/G7 בנושא רשימת חומרים של בינה מלאכותית. מיפוי זה הוא שהופך את רשימת החומרים של הבינה המלאי לשמישה כראיה לתאימות ולא רק כמלאי.
האם זה יסמן כל ספריית או מודל של בינה מלאכותית כסיכון?
לא. משפך קביעת העדיפויות מצמצם את הממצאים למה שניתן להשיג בקוד האפליקציה, מה שניתן לנצל באופן אמיתי, ובפיתוח פעיל, כך שהרשימה שהמפתח רואה היא קצרה, ולא רשימה של כל נכס בינה מלאכותית שזוהה.
