
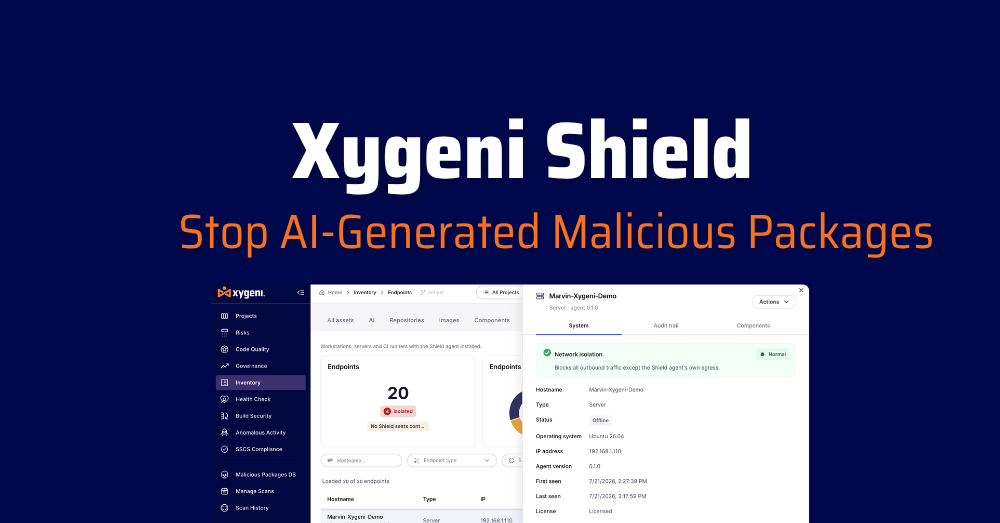






בינה מלאכותית שינתה את מי יכול לכתוב חבילה זדונית ואת המהירות שבה הוא יכול לפרסם אחת. פתרון עובד, חבילה מעורפלת, מוכנה לבלבול תלויות מה שלקח לתוקף מיומן ימים לבנות, ניתן כעת ליצור, לבדוק ולשלוח לרישום ציבורי תוך דקות. תהליך הבדיקה שלך לא נבנה למהירות כזו, וכך גם מסד הנתונים של החתימות של הסורק שלך. מה שעוצר חבילה זדונית שנוצרת על ידי בינה מלאכותית אינו בדיקה מהירה יותר; זוהי חומת אש תלויה שיושבת על המכונה שבה ההתקנה מתבצעת בפועל. קסיגני AI Shield מכסה כיום את npm, PyPI ו-Maven, על תחנות עבודה, שרתים ורצים של CI בלינוקס. כל מה שמתחת הוא מה שהוא עושה במסגרת זו.
זה לא היפותטי
פשרות בשרשרת האספקה כמו שי חולוד והמחרוזת של אירועי npm ו-PyPI עד תחילת 2026 תבנית משותפת: תלות שנראתה לגיטימית נמשכה על ידי מפתח ובוצעה לפני שמישהו, כלי או אדם, סימן אותה כזדונית. אף אחת מהתקיפות הללו לא דרשה תוקף אנושי שעבד מסביב לשעון. כלים בסיוע בינה מלאכותית הופכים את אותה תבנית למהירה וזולה יותר להפעלה בקנה מידה גדול, וזה מה שהופך את הפער בין סריקת מאגרים לביצוע נקודות קצה למסוכן יותר כעת מאשר היה לפני שנתיים, לא פחות.
בינה מלאכותית לא רק האיצה את הפיתוח. היא האיצה גם את ההתקפות.
כל צוות שמאמץ עוזרי קידוד מבוססי בינה מלאכותית שמע את אותה הטיעון: פיתוח מהיר יותר, גרסאות מהירות יותר. תוקפים שמעו את אותה הטיעון. כלים בסיוע בינה מלאכותית מאפשרים כעת לגורמי איום ליצור שמות חבילות משכנעים, קוד פרצות פועל ולהתקין סקריפטים שעוקפים מבדיקות מוניטין סטטיות, והכל מהר יותר מכל צוות אנושי אדום. חבילה זדונית שנבנתה בסיוע בינה מלאכותית אינה צריכה לעשות שימוש חוזר בחתימה ידועה. היא יכולה להיות חדשה בכל פעם, וזה בדיוק מה שמביס סורק שמחכה ל-CVE או לייעוץ כדי להדביק את הפער.
סורק הקוד שלך עדיין בודק את המאגר, לאחר מעשה. ה-EDR שלך עדיין עוקב אחר תהליך, לא אחר חבילה. אף אחד מהם לא תוכנן לעולם שבו חבילה זדונית חדשה שנוצרה על ידי בינה מלאכותית יכולה להופיע ולהימשך על ידי מפתח לפני שבדיקה אנושית או אוטומטית ראתה אותה. פער זה הוא המקום שבו חומת אש תלויה עושה את עבודתה.
מה עושה חומת אש תלויה בנושא
בינה מלאכותית של Xygeni Shield היא חומת אש תלויה עבור נקודת הקצה של המפתח. היא מיירטת התקנות חבילות בזמן אמת, בודקת אותן מול מודיעין התוכנות הזדוניות של Xygeni וחוסמת כל דבר זדוני לפני שסקריפט ההתקנה פועל, בין אם החבילה נכתבה בכתב יד על ידי אדם או נוצרה תוך שניות על ידי כלי בינה מלאכותית. אותו היגיון חל על הרשת: חיבורים לתשתית זדונית ידועה מנותקים לפני שמשהו עוזב את המכונה, וזה חשוב מכיוון שתוכנות זדוניות בסיוע בינה מלאכותית עדיין צריכות להתקשר הביתה כדי להיות שימושיות למי שבנה אותן.
מכיוון שחומת אש תלויה זו פועלת על סמך ניתוח התנהגות וסיכונים במקום להמתין לחתימה שפורסמה, היא לוכדת בדיוק את סוג החבילות הזדוניות המוטציות במהירות שנוצרות על ידי בינה מלאכותית, שכלים מבוססי מוניטין איטיים מדי מבחינה מבנית לסמן. זוהי המטרה של עצירת התקפה לפני שחתימה קיימת, לא אחריה.
Shield פועל כסוכן קל משקל אחד על פני תחנות עבודה, שרתים ורצים של CI, עם מדיניות המנוהלת באופן מרכזי ומושבים צפים כך שהכיסוי עוקב אחר האנשים שלך ולא אחר החומרה שלך.
בתוך הבינה המלאכותית של Xygeni Shield חומת אש של תלות
- חסום אותו לפני שהוא מבוצע. כל התקנה נעצרת ומאומתת בזמן אמת, וחסימה מתרחשת לפני שסקריפט ההתקנה פועל, לא לאחר שדוח מופיע בבוקר שלמחרת.
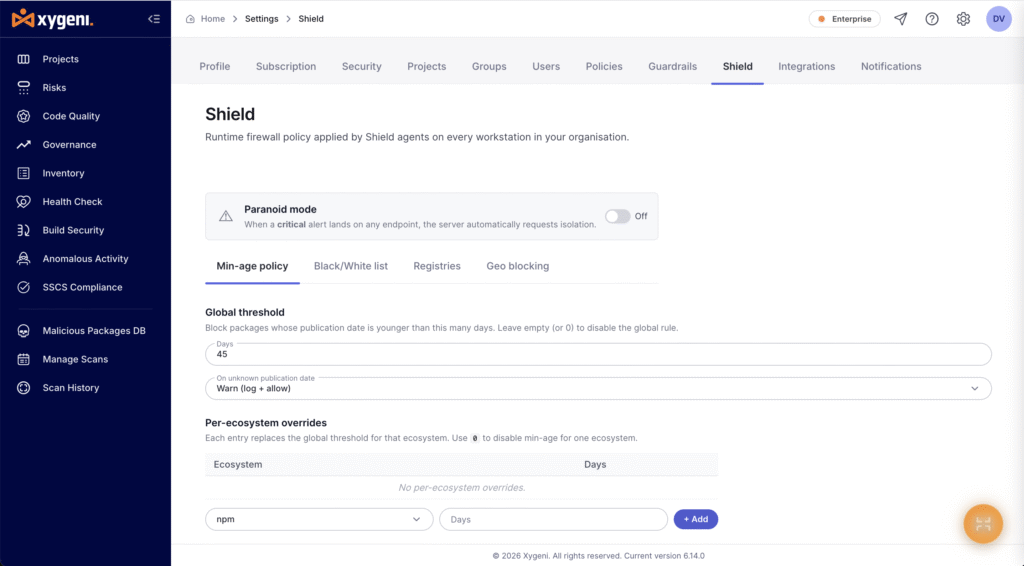
- מדיניות גיל מינימלי. חבילות זדוניות שנוצרות על ידי בינה מלאכותית הן, מעצם הגדרתן, חדשות לגמרי. חומת אש תלויה זו מאפשרת לך לחסום כל דבר שפורסם לאחרונה מהסף שלך, לקבוע כלל גלובלי, לעקוף אותו לפי מערכת אקולוגית ולהחליט מה קורה כאשר לא ניתן לקבוע תאריך פרסום.
- רשימות היתרים, רשימות דחייה ורשימות רישומים שאושרו. החליטו בדיוק מה המפתחים שלכם יכולים לשלוף ומאיפה, עד לרמת הרישום.
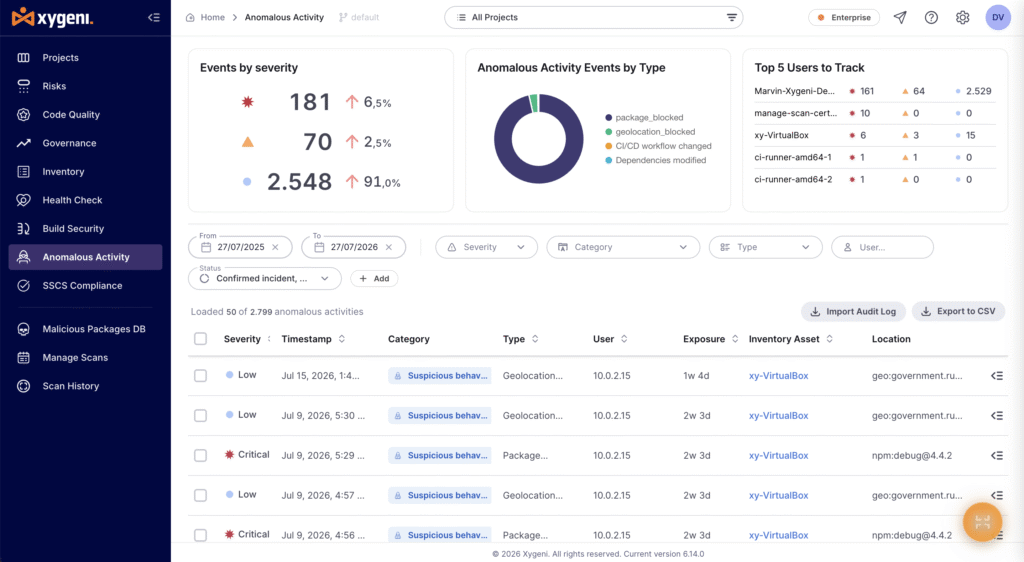
- חומת אש של רשת עם מדיניות גיאוגרפית. אותה היגיון של חומת אש חל על תעבורה יוצאת. חיבורים לכתובות IP ודומיינים זדוניים ידועים נחתכים אוטומטית, וניתן להגביל את התעבורה לאזורים גיאוגרפיים בסיכון גבוה. כל חיבור חסום נרשם עם היעד שאליו ניסה להגיע.
- בידוד נקודות קצה, ידני או אוטומטי. כאשר משהו קריטי נוחת על מכונה, אבטחת בינה מלאכותית Shield יכול לחתוך את התעבורה היוצאת של נקודת הקצה הזו מלבד ערוץ הניהול שלה, ולבלום את האירוע במחשב נייד אחד במקום לאפשר לו להתפשט. מצב פרנואידי מפעיל בידוד אוטומטית ברגע שמופעלת התראה קריטית.
- רשימת מלאי בזמן אמת של כל נקודת קצה מוגנת. ראה כל תחנת עבודה, שרת ורץ CI שמפעיל את הסוכן, את מערכת ההפעלה, הגרסה, הסטטוס ומושב הרישיון שלו, ניתן לסינון לפי שם מארח או סוג.
- התראות בזמן אמת עם הראיות המצורפות. כל בלוק הוא אירוע עם חומרה, חותמת זמן, נקודת קצה, משך חשיפה ומה בדיוק נעצר: החבילה והגרסה, או היעד.
- נתיב ביקורת לכל נקודת קצה. כל מכונה מוגנת שומרת רישום משלה, כך שתוכלו לשחזר בדיוק מה קרה כשמישהו שואל.
למה חומת האש הזו יושבת במקום שבו שום דבר אחר לא נמצא
כלים מבוססי מוניטין וחתימות מספרים לכם על חבילה זדונית לאחר שמישהו אחר כבר נפגע ממנה. מודל זה היה איטי מדי לפני הבינה המלאכותית. כעת, כשחבילות זדוניות שנוצרו על ידי בינה מלאכותית ניתנות לייצר ולפרסום מהר יותר מכל ייעוץ. pipeline יכול לקטלג אותם, חומת אש תלויות הבנויה על ניתוח התנהגות וסיכונים היא השכבה היחידה ששימושית ביום האפס, כאשר ההתקפה חדשה ועדיין לא קיימת חתימה. ומכיוון שזוהי חומת האש התלויות של Xygeni, כל בלוק, בידוד ואירוע גיאוגרפי נוחתים באותו קונסולה כמו הקוד, התלות, pipeline, וממצאי סודות, עם נתיב ביקורת אחד. לא עוד סוכן, עוד אחד dashboard, אחר login לבדוק.
איפה אבטחת בינה מלאכותית Shield מתאים ליד ה-EDR שלך
צוותים לפעמים מניחים שמערכת ה-EDR הקיימת שלהם כבר מכסה זאת. היא לא עושה זאת. EDR עוקב אחר תהליכים, קבצים וחיבורים ברמת מערכת ההפעלה, אך אין לה הקשר של אבטחת אפליקציה: היא לא יכולה לומר לך אם תלות היא זדונית, האם גרסת חבילה נשלחה אתמול, או האם היא כנראה נוצרה על ידי כלי בינה מלאכותית שנבנה כדי לעקוף בדיוק את הבדיקות שיש לך. Shield מביא את ההקשר הזה לנקודת הקצה ואוכף מדיניות על הדברים שאכפת ל-AppSec באמת, תוך שהוא פועל לצד כל EDR שכבר יש לכם.
מה המשמעות של זה עבור ה- CISהו, לא רק צוות AppSec
A CISO לא צריך לדעת איך היירוט עובד. מה שחשוב ברמה הזו הוא פשוט יותר: יש שלב בשרשרת האספקה, רגע ההתקנה במחשב של המפתח עצמו, שהוצאות ה-AppSec של היום והוצאות ה-EDR של היום משאירות ללא כיסוי, וזהו השלב שבו חבילה זדונית שנוצרת על ידי בינה מלאכותית גורמת נזק בפועל. Xygeni Shield סוגר את הפער הזה מבלי להוסיף כלי עצמאי נוסף: כל בלוק, בידוד ומסלול ביקורת נוחתים באותו קונסולה ולאותו מסלול ראיות כמו שאר ממצאי ה-AppSec שלך, וזה מה שמבקר או עדכון דירקטוריון צריכים לראות: רשומה עקבית אחת ולא רביעי. dashboard להתפייס.
התחל עם Xygeni AI Shield
קסיגני Shield מכסה כיום את המערכות האקולוגיות של npm, PyPI ו-Maven, הפועלות על תחנות עבודה, שרתים ורצים של CI כאשר המדיניות מנוהלת באופן מרכזי ממקום אחד.
התחל בחינם or קבעו הדגמה כדי לראות את חומת האש של התלות חוסמת התקנה אמיתית בזמן אמת.

שאלות נפוצות
איך Xygeni AI עובדת? Shield שונה מה-EDR שכבר אנחנו מפעילים?
זיהוי נקודות קצה עוקב אחר תהליכים, קבצים וחיבורים ברמת מערכת ההפעלה. הוא אינו יודע מהו רישום חבילות, האם תלות זדונית, או האם גרסה פורסמה אתמול. Xygeni Shield מביא הקשר של אבטחת יישומים לנקודת הקצה של המפתח ואוכף מדיניות על הדברים ש-AppSec דואג להם, תוך שהוא פועל לצד כל EDR שכבר יש לכם.
האם חומת אש תלויה יכולה לתפוס חבילה זדונית שנוצרה על ידי בינה מלאכותית, ללא חתימה מוקדמת?
כן. אבטחת בינה מלאכותית של Xygeni Shield חסימות על התנהגות וניתוח סיכונים, לא על התאמת חתימה ידועה, CVE או ייעוץ. זה מה שהופך אותו ליעיל כנגד חבילה חדשה בכל פעם שהיא נוצרת, בין אם היא נכתבה בכתב יד או נוצרה על ידי כלי בינה מלאכותית שנבנה כדי להתחמק מבדיקות מבוססות מוניטין.
האם זה מאט את המפתחים?
אבטחת בינה מלאכותית של Xygeni Shield הוא סוכן קל משקל שבודק התקנות תוך כדי תהליכים. מפתחים שמים לב לכך רק כאשר משהו חסום, והחסימה מגיעה עם סיבה.
מה Xygeni AI יכול לעשות Shield לחסום היום?
התקנות חבילות זדוניות ולא מורשות, חבילות חדשות יותר מסף הגיל המינימלי שלך, התקנות מרישומים שלא אישרת, חבילות ברשימת הדחייה שלך, חיבורים יוצאים לכתובות IP ודומיינים זדוניים ידועים, ותעבורה לאזורים גיאוגרפיים שהגבלת.
מה קורה אם לא ניתן לקבוע את תאריך הפרסום של חבילה?
אתם מחליטים. מדיניות הגיל המינימלי מאפשרת לכם להזהיר ולאפשר, או לחסום, כאשר תאריך הפרסום אינו ידוע.
האם אני יכול לקבוע כללים שונים לכל מערכת אקולוגית?
כן. ניתן לעקוף את סף הגיל המינימלי הגלובלי עבור כל מערכת אקולוגית, ולהשבית אותו עבור מערכת אקולוגית ספציפית במידת הצורך.
מה בעצם עושה בידוד נקודות קצה?
הוא חוסם את כל התעבורה היוצאת מאותה מכונה מלבד ערוץ הניהול של Xygeni AI Security SHield עצמו, כך שנקודת הקצה נשארת סגורה אך עדיין ניתנת לניהול. ניתן להפעיל אותו לפי דרישה, או להפעיל מצב פרנואידי כך שבידוד יתבקש אוטומטית כאשר מתקבלת התראה קריטית.
איפה Shield ריצת סוכן?
בתחנות עבודה של מפתחים, בשרתים וב-CI runners. רישוי משתמש במושבים צפים.
האם הבלוקים מופיעים איפשהו שאני יכול לבצע ביקורת?
כן. כל בלוק הוא אירוע עם פירוט מלא, וכל נקודת קצה שומרת על נתיב ביקורת משלה. ניתן לסנן ולייצא אירועים.
