






האם ידעת ששורת קוד פגומה אחת יכולה לעלות לך חברה במיליוני דולריםהבטחת שלמות ואבטחת התוכנה היא קריטית. כאן אימות תוכנה ואימות בנייה ממלאים תפקיד מפתח. פרקטיקות אלו מספקות הוכחה ניתנת לאימות לכך שבניית תוכנה עומדת בתקנות אבטחה מחמירות. standardים, מטפחים אמון ומפחיתים איומים לאורך מחזור חיי הפיתוח. כמשנה משחק ב-DevSecOps, אימות מחזק את האבטחה בכל שלב של הפיתוח.
האם ידעתם שבאג בקוד של Knight Capital Group, חברת מסחר בתדירות גבוהה, הוביל להפסד של 460 מיליון דולר תוך 45 דקות בלבד בשנת 2012? הקוד הפגום שלח מיליוני פקודות מניות שגויות, וגרמה לכאוס בשוק ולהפסדים כספיים משמעותיים עבור החברה.
מהי אימות תוכנה? Build Security?
אימות תוכנה ב build security זהו תהליך קריטי בתוך DevSecOps שמייצר ראיות ניתנות לאימות כדי לאשר שבניית תוכנה עומדת במדיניות ונהלי אבטחה שנקבעו מראש. תהליך זה חיוני להגנה על שרשראות אספקה של תוכנה מפני איומי סייבר. אימות מבטיח שצוותים פועלים לפי דרישות אבטחה מחמירות. standardבכל שלב של מחזור חיי פיתוח התוכנה (SDLCרבים מאלה standardמפורטים במסגרות המקיפות של NIST לאבטחת סייבר.
עמודי התווך של אימות בנייה
תמיכה בעמודים מוגדרים build security אימות, התומכת בשלמותה, אמינותה ואמינותה של התוכנה במסגרת פרקטיקת DevSecOps. אלו הם העקרונות, התהליכים והרכיבים החשובים הכלולים ב- build security ביצוע ויישום של אימות. נבחן כל אחד מעמודי התווך.
איסוף כל הראיות הדרושות לכל אורך הדרך SDLC
העמוד הראשון כרוך בניתוח ואיסוף יומני רישום, תצורות ונתונים מנקודות מפתח בתהליך הבנייה. על ידי איסוף שיטתי של ראיות אלו, ארגונים שומרים על שקיפות, עקיבות ואחריותיות לאורך כל תהליך הפיתוח. pipeline.
אחסון מאובטח
זה כרוך בשימוש במנגנונים לאחסון מוצפן ובעל גישה מבוקרת כדי להבטיח שלמות וסודיות של נתוני אימות. מנגנונים אלה מגנים מפני פגיעה או גישה בלתי מורשית. עמוד תווך זה מבטיח שהראיות יישארו בלתי ניתנות לשינוי ואמינות. מקור אמת אמין נקבע באמצעות אימות.
מנוע אימות
מנוע האימות מעריך האם בניית תוכנה תואמת את דרישות האבטחה המוגדרות. standardש. הוא מייצר אישורים המתעדים עמידה בדרישות אלה standardבליבת תהליך זה, מנוע האימות מבצע אוטומציה של האימות כדי להבטיח בדיקות אבטחה בזמן, מדויקות ועקביות. זה מבטיח את שלמות הבנייה.
אימות עצמאי
עמוד התווך הרביעי מסתמך על אימות עצמאי כדי לתמוך בתפקידן של אימותים שנוצרו. אימות בלתי תלוי מבטיח שהאימותים תואמים את מדיניות ונהלי האבטחה. הוא מאמת את שלמותם. עמוד תווך זה מבטיח שתהליך האימות הוא אובייקטיבי, אחראי ואמין. הוא מפחית את הסיכון להטיה או מניפולציה במהלך האימות.
דיווח ותובנות
העמוד האחרון מספק דיווח מלא ותובנות לגבי תהליך האימות. dashboard או כלי דיווח המציע נראות לגבי מצב האבטחה של בניית תוכנה. הוא מראה האם תאימות לתקנות האבטחה standardמתקיים או חסר. זה עוזר לזהות חשיפות, לעקוב אחר ביצועים ולקבל החלטות מושכלותcisיונים לשיפור האבטחה.
השילוב החזק של עמודי התווך הללו מהווה את הבסיס לבניית אימות אבטחה. זה עוזר לארגונים בפיתוח תוכנה להתגונן מפני איומי סייבר מתעוררים. אימוץ עקרונות אלה בתהליכים וטכנולוגיות מטפח תרבות של בניית תוכנה בטוחה, אינטגרלית ואמינה.
תהליך העבודה של אימות תוכנה: הבטחת יושרה ואמון
תהליך העבודה של האימות עוקב אחר תהליך ברור לאימות האותנטיות של כל רכיב תוכנה. זה מתחיל בקביעת חוזה. חוזה זה מתאר את הדרישות לאימות, כגון תיאור תמונת המכולה או הכללת רשימת חומרים של התוכנה (SBOM) עבור אימותים בעלי ראיות גבוהות. זה מבטיח שכל תהליכי הבנייה פועלים לפי הנחיות שנקבעו standards.
על ידי שילוב זרימת עבודה זו לתוך אינטגרציה רציפה (CI) pipelineצוותים יכולים ליצור אימותים בצורה חלקה. אימותים אלה עוקבים אחר התקדמות התוכנה במהלך הפיתוח, הבדיקה והפריסה. צוותים אוכפים אמצעי אבטחה מחמירים ובודקים בקפדנות את האימותים מול החוזה לצורך דיוק.
מסע האימות מתפתח דרך מספר שלבים נפרדים, שכל אחד מהם קריטי לשלמותו של build security:
- הכנהקביעת מסגרת האימות והגדרת מדיניות אבטחה.
- איסוף עדויותאיסוף נתונים ברחבי SDLC כדי להבטיח סקירה מקיפה של מערכות האבטחה.
- יצירת אימותהערכת הראיות כדי לייצר אישורים המאשרים עמידה במדיניות האבטחה.
- אימותאימות עצמאי של אימותים כדי לאשר את שלמות האבטחה של הבנייה.
- דיווח ותובנותניתוח תוצאות אימות כדי לספק תובנות מעשיות לשיפור build security.
יתרונות של אימות תוכנה ב Build Security
שימוש באימות ב build security מביא יתרונות רבים, חשובים לשמירה על אבטחה ואמינות של פיתוח תוכנה:
- אבטחה טובה יותרמוודא שהמבנים בטוחים ועומדים בכללי האבטחה.
- אמון מוגברבונה שקיפות ואחריותיות, ויוצר אמון עם בעלי עניין.
- מענה לארועיםמסייע לעמוד בדרישות האבטחה standardולפעול לפי התקנות.
- הפחתת סיכוןמאתר ומתקן סיכוני אבטחה בשלב מוקדם של תהליך הפיתוח.
- יְעִילוּתמוסיף אבטחה ל- CI/CD pipeline, מה שהופך את התהליך ליעיל יותר.
תוכנה פורמטים ודגמים של אימות
פורמטים ומודלים של אימות מציעים דרכים מובנות לייצוג רכיבי תוכנה או אירועים. מסגרות אלו מאפשרות לאימות לארגן מטא-דאטה בצורה ברורה, ומבטיחות שניתן להשתמש באימות בסביבות פיתוח תוכנה שונות. עקביות זו מסייעת לשמור על נהלים ברורים ו... standardized.
אלמנטים מרכזיים של פורמטים ומודלים של אימות תוכנה
מַטָרָהפורמטים ומודלים של אימות מאמתים את האמינות והאותנטיות של ארטיפקטים או אירועים של תוכנה. הם כוללים מידע כגון יצירת התוכנה, מקורה, תלויותיה ותכונות האבטחה שלה.
Standardהתנשאותפורמטים ומודלים של אימות שואפים ל standardלייעל תהליכים לעקביות ותאימות בין כלים, פלטפורמות ומערכות אקולוגיות. איגודי תעשייה, standardגופים או קהילות מגדירים לעתים קרובות את אלה standardהם מספקים סכמות, מבני נתונים ופרוטוקולים משותפים כדי להבטיח תקשורת ברורה.
סוגי פורמטים של אימות תוכנה
מוֹצָא: SLSA (רמות שרשרת אספקה של אבטחת תוכנה) פורמט מקור הוא פורמט נפוץ בשרשראות אספקה בקוד פתוח. הוא מספק מידע מפורט על אופן בנייתם של תוכנות, כולל הסביבה, תלויות ופקודות בנייה.
רשימת חומרים של תוכנה (SBOM): SBOM מציע רשימה מעוצבת של ארטיפקטים של תוכנה, יחד עם התלות והקשרים ביניהם. זה הופך את הרכב בניית התוכנה לשקוף, ומאפשר לבעלי עניין להעריך את התחייבויות האבטחה, התאימות והרישיון.
טפסים מותאמים אישיתארגונים יכולים להתאים אישית פורמטים של אימות כדי לענות על צרכי תאימות ספציפיים או על דרישות התעשייה. standardהם יכולים להוסיף מטא-דאטה נוספים, כללי אימות המבוססים על מדיניות ארגונית או מנגנוני קריפטוגרפיה לפי הצורך.
רכיבי מודל אימות תוכנה:
מודלים של אימות כוללים מספר אלמנטים מובנים ב... standard מודלים או טפסים שונים מציינים מה יש לכלול בהצהרה וכיצד יש לבנות אותה.
- מעטפהמספק אותנטיות ושלמות של הודעת האימות בדרך כלל באמצעות חתימה דיגיטלית קריפטוגרפית או תעודה.
- הצהרהמכיל את התוכן או ההצהרה בפועל המאומתים, כלומר, פרטים על ארטיפקט התוכנה, מקורו או סטטוס התאימות שלו.
- חתימה: מציין את המאשר שיצר את האימות, תוך הבטחת אחריות ואותנטיות.
- לְבַסֵסעליו להכיל מטא-נתונים אודות נושא האימות; זה כולל את מאפייני החפץ, את מאפייני החפץ או את סטטוס התאימות שלו.
- צורראוסף של מספר עדויות או ארטיפקטים הקשורים זה לזה באופן קשור, המקל על ארגון וניהול נתוני האימות.
יכולת פעולה הדדית ואימוץ
על ידי שימוש standardפורמטים ומודלים של אימות מותאמים אישית, הם יכולים להתאים בקלות לכלים, זרימות עבודה או מסגרות אבטחה קיימות. זה מבטיח תהליך אימוץ חלק. זה גם מאפשר עיבוד, אימות ואימות אוטומטיים של סביבות שונות במהלך פיתוח ופריסה של תוכנה.
שיטות עבודה מומלצות לאבטחת אימות תוכנה
שיטות עבודה מומלצות באימות מתייחסות להנחיות, לשיטות ולגישות בפיתוח תוכנה ובמערכות האקולוגיות של שרשרת האספקה שלה, אשר מבטיחות את היעילות, האבטחה והאמינות של תהליכי האימות. כמה משיטות העבודה המומלצות המרכזיות להנחיית הגופים ליצירת מסגרת אימות איתנה התומכת באמון, שקיפות ואחריות כוללות את הדברים הבאים:
ייצוג ההצהרות
Standardיש להקפיד על התקנות בנוגע לפורמטים, סכמות ופרוטוקולים לייצוג אימותים. יש להשתמש בתעשייה standardבמידת האפשר, על מנת להבטיח עקביות ותאימות עם הכלים, הפלטפורמות והמערכות האקולוגיות שאיתן הפתרון המתקבל יתקשר.
אימות ויושרה
יש ליישם מנגנונים חזקים כגון סימנים קריפטוגרפיים, תעודות דיגיטליות או פונקציות גיבוב כדי להבטיח את זהות האימות ואת תוכנה שלא ישתנו, תוך הגנה מפני כל צורה של שיבוש, זיוף או שינויים בלתי מורשים אחרים בנתונים המאומתים.
בקרת גישה והרשאה
אכיפת כללי בקרת גישה והרשאה כדי להגביל את מי שיכול לגשת לנתוני אימות, בהתאם לעקרונות של "צורך לדעת" או "הרשאות מינימליות". רק לאנשים או למערכות הנכונות צריכה להיות הרשאה ליצור, לשנות או לצפות באימות. זה מונע גישה בלתי מורשית ושומר על אבטחת הנתונים.
אחסון
יש לאחסן אישורים במכלים או מאגרים מאובטחים וחסינים מפני פגיעה, מוצפנים, בעלי גישה מבוקרת ובעלי נתיבי ביקורת לשמירה על סודיות וחוסן הנתונים. עליהם להיות זמינים בקלות בעת הצורך למטרות אימות או ביקורת.
ניהול מחזור חיים
יש לקבוע תהליכים ברורים לניהול מחזור חיי אימות, כולל יצירה, אימות, תפוגה וביטול. יש לעדכן באופן קבוע אימותים כדי לשקף שינויים בבניית תוכנה, תלויות או מצבי אבטחה.
ביקורת ומעקב
הגדר מנגנוני ביקורת וניטור למעקב ובקרה אחר פעילויות אימות, כולל יצירה, אימות וצריכה. זה מאפשר זיהוי ותגובה בזמן לאירועי אבטחה בתוך אימותים.
שילוב קל עם צדדים שלישיים
להבטיח שילוב קל של תהליכי אימות עם כלים, שירותים או פלטפורמות של צד שלישי המשמשים במערכת האקולוגית של פיתוח תוכנה ושרשרת האספקה, כולל CI/CD pipelines, מאגרי חפצים, סורקי פגיעויות ומנועי אכיפת מדיניות.
שקיפות ותיעוד
שמירה על שקיפות ותיעוד בתהליכי אימות, מדיניות ונהלים. תיעוד הרציונל, הקריטריונים והמתודולוגיות ליצירה, אימות ופירוש של אימותים על מנת להבטיח שכל הצדדים המעורבים מבינים וייקחו אחריות.
הדרכה ומודעות
לספק תוכניות הכשרה והגברת מודעות לכל הצוות המעורב בתהליך האימות, כגון מפתחים, אנשי מקצוע בתחום האבטחה ומבקרים, תוך הבטחה שהם מבינים את תפקידיהם, אחריותם ושיטות העבודה המומלצות לאימות.
שיפור מתמשך
לטפח תרבות של שיפור מתמיד באמצעות משוב, סקירות ושיפורים איטרטיביים במסגרת טכנולוגיה וממשל. להעריך ולשפר באופן קבוע את שיטות האימות כדי להסתגל לסיכונים, תקנות ו... משתנים. standards.
פתרון אימות התוכנה של Xygeni: העלאת הרף לאבטחת סייבר
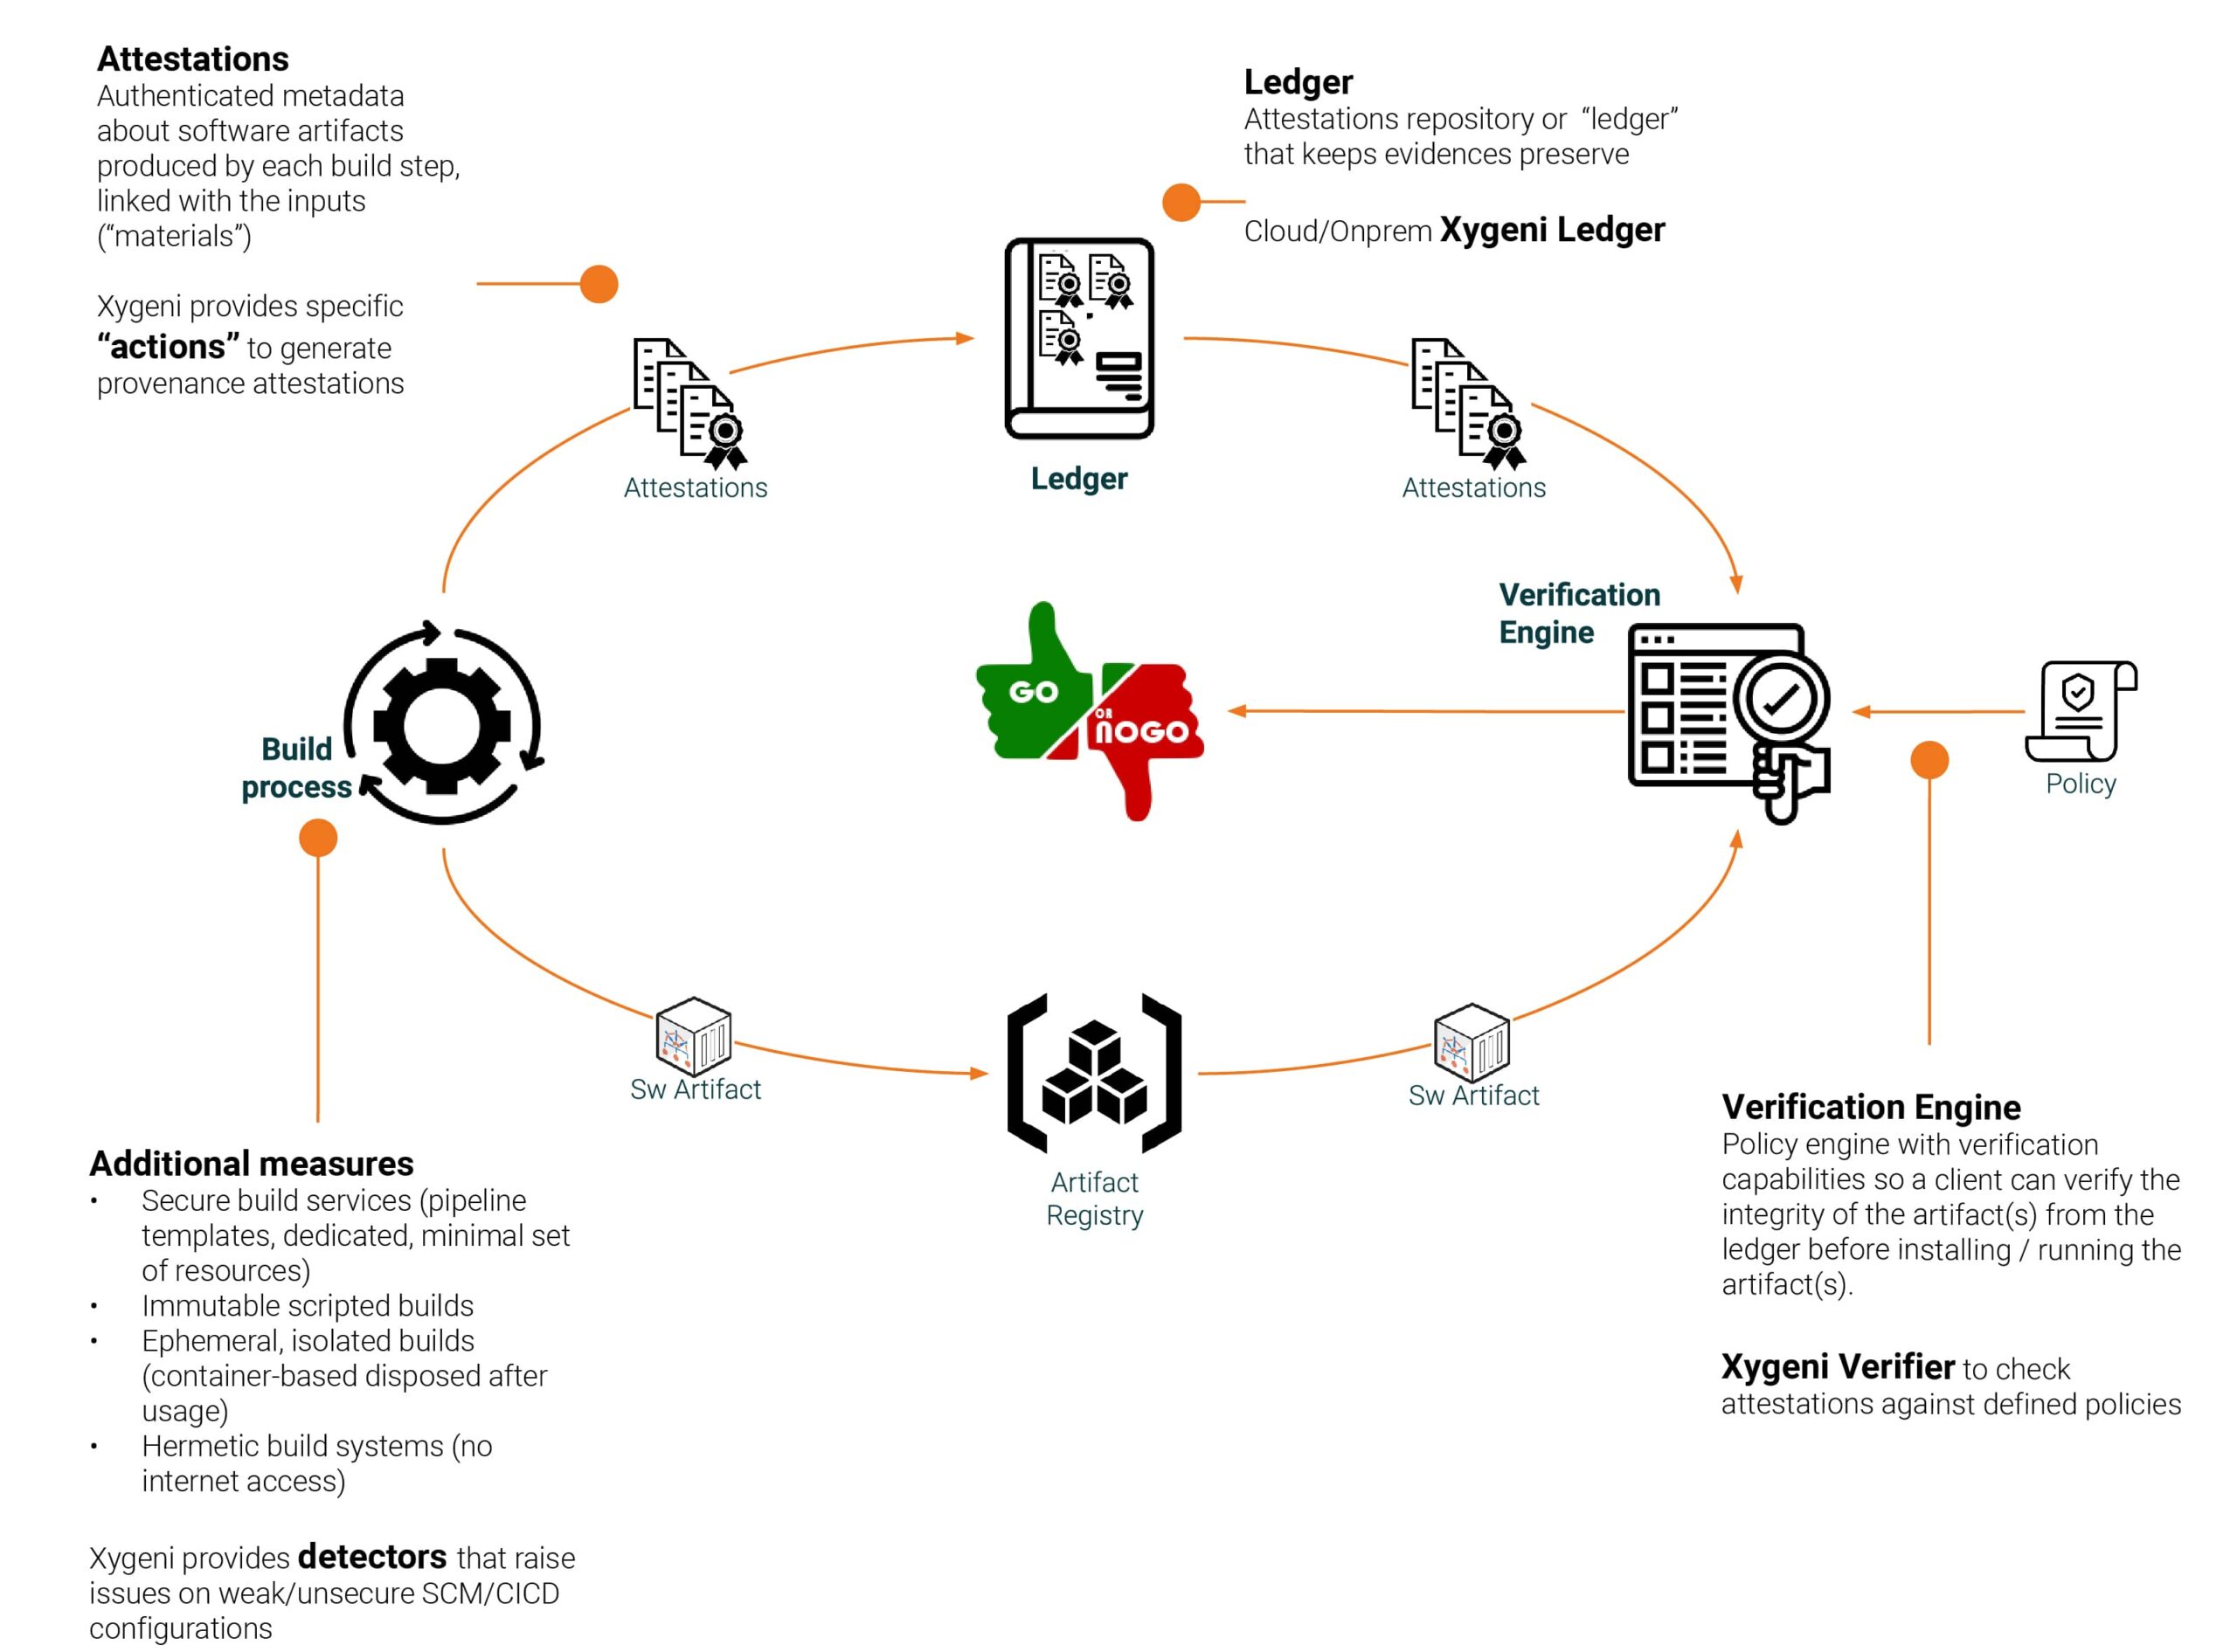
פתרון אימות התוכנה של Xygeni מבטיח שכל חלק ממחזור חיי פיתוח התוכנה (SDLC) פועל לפי דרישות האבטחה והתאימות הגבוהות ביותר standardש. על ידי הוספת אימות ל- שלך CI/CD pipelineXygeni מספקת הוכחה שהתוכנה שלך נשארת מאובטחת ושלמה מהבנייה ועד לפריסה.
הפלטפורמה של Xygeni מטפלת באבטחה build attestations באמצעות מערכת אוטומטית היוצרת, מאחסנת ובודקת אימותים. זה מבטיח שמסע התוכנה שלך - מהקוד ועד לפריסה - מנוטר, מאומת ומוגן מפני שיבוש. הפתרון שלנו משתמש באימותי רמות שרשרת אספקה לארטיפקטים של תוכנה (SLSA) כדי לבנות שרשרת אמון, ולמנוע שינויים או פגיעויות לא מורשים להיכנס לקוד שלך.
תכונות עיקריות של פתרון האימות של Xygeni:
- אוטומציה מלאה: אימותים נוצרים אוטומטית במהלך תהליך הבנייה, מה שמבטיח שרכיבי התוכנה שלכם עומדים בדרישות האבטחה. standardללא התערבות ידנית.
- נספח אימות in-toto: זֶה standard פורמט לאימות מציע נרטיב ברור ומתועד של תהליך הפיתוח של התוכנה, ומבטיח שקיפות.
- מנוע אימות: הפלטפורמה של Xygeni כוללת מנוע אימות חזק, המשלב הפניות צולבות בין אימותים למדיניות מוגדרת מראש כדי להבטיח תאימות ותוקף.
- אחסון מאובטח: האישורים מוצפנים ומאוחסנים בצורה מאובטחת, ומגנים עליהם מפני שיבוש.
- מקור ו SBOM אינטגרציההפתרון של Xygeni משתלב עם רשימת חומרים של תוכנה (SBOM) כדי לספק תיאור מפורט של כל רכיבי התוכנה, תוך הבטחת מעקב מלא אחר תלויות בקוד פתוח וקנייניות.
באמצעות פתרון האימות של Xygeni, חברות יכולות לשפר באופן פעיל את האבטחה שלהן, להישאר צעד אחד קדימה באיומים חדשים ולעמוד בכללים משתנים כמו NIST ו- SLSA standardsזה בונה אמון בשרשרת האספקה של התוכנה שלך ועוזר לעמוד בדרישות תאימות מחמירות, ויוצר תהליך פיתוח בטוח וחזק.
עבור ארגונים המעוניינים לאמץ Software Supply Chain Security (SSCSכלי האימות של Xygeni מציעים נראות, שליטה וביטחון שאין שני להם בכל שלב של הפיתוח.

