






תיקון אוטומטי ב-AppSec הוא תהליך של זיהוי ותיקון אוטומטיים של פגיעויות ישירות בתהליך העבודה של הפיתוח ללא התערבות ידנית. עבור צוותי תוכנה מודרניים, זה נשמע כמו הצעד המתבקש הבא. צבירי ההזמנות ממשיכים לגדול, מחזורי השחרור ממשיכים להתכווץ, ומעט ארגונים יכולים להרשות לעצמם לנתב כל... SAST מציאת, בעיית תלות, דליפת סוד, או IaC תצורה שגויה לתוך תור תיקון ידני לחלוטין.
עם זאת, יש מלכוד. קבוצות רוצות תיקון פגיעויות מהיר יותר, אבל הם לא רוצים אוטומציה שמציגה בשקט רגרסיות, שוברת תלויות או יוצרת חוסר יציבות ב CI/CDמתח זה הוא כעת אחת הבעיות המרכזיות באבטחת יישומים. OWASP מתייחס במפורש CI/CD כתחום ביטחוני עם קטגוריות סיכון עיקריות משלו, בעוד מסגרת פיתוח תוכנה מאובטחת של NIST מבהיר כי יש לשלב שיטות פיתוח מאובטחות בתוך SDLC במקום להידרש בסוף.
זו הסיבה תיקון אוטומטי אינו רק מאפיין של מוצר. זהו מודל תפעולי. אם נעשה בצורה גרועה, זה יוצר רעש, סיכון ובניית מבנים פגומים. אם נעשה בצורה טובה, זה סוגר את הפער בין זיהוי לתיקון, מקצר את זמן התיקון ועוזר לאבטחה להתאים את המהירות של DevOps. במדריך זה נבחן מה באמת משמעות התיקון האוטומטי ב... AppSec, היכן זה נכשל, כיצד אמור להיראות תיקון אוטומטי בטוח, וכיצד ליישם אותו באופן שמפתחים באמת יבטחו בו.
מה זה תיקון אוטומטי ב-AppSec?
ברמה בסיסית, תיקון אוטומטי פירושו שתוכנה עושה יותר מאשר זיהוי בעיית אבטחה. היא מציעה, יוצרת או מיישמת תיקון. במילים אחרות, הכלי עובר מ"כאן הבעיה" ל"כאן התיקון".
זה נשמע פשוט, אבל בפועל זה מכסה כמה תהליכי עבודה שונים מאוד.
In SASTתיקון אוטומטי בדרך כלל פירושו יצירת שינויים ברמת הקוד עבור פגיעויות כגון הזרקת SQL, סקריפטים בין אתרים, דפוסי ביטול סידור לא בטוחים, אימות קלט חלש או לוגיקת אימות לא מאובטחת. SCA, זה בדרך כלל אומר המלצה או יישום של שדרוגי תלות, הצמדת גרסאות בטוחות יותר, או יצירה pull requests שמעבירים חבילות למהדורות מתוקנות. סודות אבטחהתיקון אוטומטי יכול להיות ביטול וסבב של אישורים, לא רק סימון שלהם. IaC, זה יכול להיות כתיבה מחדש של תבניות תצורה לא מאובטחות של Terraform, Kubernetes או ענן לברירות מחדל בטוחות יותר.
ההבדל החשוב הוא זה: תיקון אוטומטי אינו זהה לרמז. כלי אבטחה רבים יכולים להציע תיקון כללי. פחות כלי אבטחה יכולים ליצור שינוי מוכן למפתח. פחות כלי אבטחה יכולים להריץ את התיקון הזה דרך תהליך העבודה בפועל, לאמת אותו ולהציג אותו למפתח כשינוי הניתן לסקירה בבקרת המקור.
ההבדל הזה חשוב משום שצוותי הנדסה מודרניים אינם פועלים בקבצי PDF ובכרטיסים. הם פועלים ב... pull requests, מדיניות, צ'קים ו pipelines.
מדוע תיקון מסורתי אינו מתפתח
הטיעון בעד תיקון אוטומטי מתחיל במציאות כואבת: תהליכי תיקון מסורתיים אינם ניתנים להרחבה לאספקת תוכנה מודרנית.
לרוב הארגונים כבר יש מספיק סריקה. אין להם מספיק רזולוציה. ניתוח סטטי, סריקת תלויות, זיהוי סודות ובדיקות תשתית מייצרים ממצאים באופן רציף. בינתיים, צוותי הנדסה נמצאים תחת לחץ לספק תכונות, לשמור על זמן אספקה נמוך ולהימנע מחוסר יציבות בייצור.
התוצאה היא פער בין גילוי לפעולה.
ראשית, יש נפח התרעות פשוט. ככל שתוכנית AppSec בוגרת יותר, כך היא נוטה לייצר יותר ממצאים. זה לא תמיד משפר את האבטחה. בסביבות רבות, זה פשוט יוצר צבר. חומרי המוצר של Xygeni מציבים זאת כבעיית רעש וקביעת סדרי עדיפויות, ומסגור זה תואם את המציאות הרחבה יותר בתעשייה: קביעת סדרי עדיפויות, ולא רק גילוי, היא המקום שבו תוכניות רבות מתקשות.
שנית, תיקון ידני הוא איטי מטבעו. מפתח צריך לקרוא את הבעיה, לפרש את פלט הסורק, לשחזר את הבעיה במידת הצורך, לתכנן תיקון, ליישם אותו, להריץ בדיקות, לפתוח... pull request, ולהמתין לבדיקה. זה עשוי להיות מקובל עבור בעיה קריטית אחת. זה לא מקובל עבור מאות ממצאים בדרגת חומרה בינונית, שדרוגי תלות חוזרים או דליפות סודיות חוזרות ונשנות על פני מאגרים מרובים.
שלישית, אבטחה והנדסה לעיתים קרובות מבצעים אופטימיזציה לתוצאות שונות. אבטחה רוצה להפחית סיכונים. הנדסה רוצה שינוי שייכנס לדרך בצורה בטוחה וצפוי. הבדל זה ניתן לניהול כאשר זרם הממצאים קטן. הוא הופך למזיק כאשר צוותים מוצפים בבעיות ואין מנגנון שיהפוך ממצאים מאומתים לתיקונים בטוחים וקלים להורדת חיכוך.
כאן בדיוק מתחילה להיראות אוטומציה הכרחית. ובכל זאת, הכרח לבדו אינו הופך את האוטומציה לבטוחה.
הבעיה עם תיקון אוטומטי נאיבי
לא כל תיקון אוטומטי הוא תיקון אוטומטי טוב. למעשה, רבות מההתנגדויות שיש למפתחים לאוטומציה של אבטחה אינן התנגדויות לאוטומציה עצמה. הן התנגדויות לאוטומציה גרועה.
למנוע תיקון אוטומטי נאיבי יש בדרך כלל אחת מארבע בעיות.
הראשון הוא שהוא מתייחס לכל בעיה כניתנת לתיקון באותה מידה. סורק רואה תלות פגיעה ופשוט מציע את הגרסה המתוקנת הבאה. מנוע קוד רואה דפוס לא בטוח ומחליף גרסה מוכנה מראש. זה עשוי לעבוד עבור מקרים פשוטים. הוא נכשל במהירות במערכות אמיתיות, שבהן בסיס הקוד, הארכיטקטורה, זמן הריצה וגרף התלות - כולם חשובים.
השנייה היא שהוא מתעלם מהקשר הביצוע. תיקון שנראה נכון בפני עצמו עשוי להיות לא רלוונטי, לא מספיק או מסוכן כאשר הוא מיושם על נתיבי קוד אמיתיים. זוהי אחת הסיבות לכך שאותות ניצול כל כך חשובים. EPSS של FIRST קיים לפני...cisבעיקר משום שחומרה לבדה אינה אינדיקטור אמין לשאלה האם סביר להניח שנקודת תורפה תנוצל בטווח הקרוב. EPSS מספק אומדן הסתברות יומי של פעילות ניצול עבור CVEs, מה שעוזר לצוותים למקד את יכולת התיקון המוגבלת שלהם במה שסביר יותר שיותקף.
השלישי הוא שתיקון אוטומטי נאיבי מתעלם מסיכון השינוי. זה מסוכן במיוחד ב SCAשדרוג תלות עשוי לבטל CVE ועדיין להציג אי-תאימות ב-API, הסרת מתודות, שינוי שם של מחלקות, שינוי חוזים או שינויים עדינים בהתנהגות בזמן ריצה.
הרביעי הוא אוטומציה יתר. כאשר כלי פותח שטף של ערך נמוך pull requests, שרבים מהם נכשלים בבדיקות או יוצרים חיכוך במיזוג, מפתחים לומדים להתעלם ממנו. זו לא האצת תיקונים. זהו ספאם תיקונים.
השאלה הנכונה, אם כן, אינה האם צוותים צריכים לבצע אוטומציה של תיקונים. השאלה הנכונה היא איזה סוג של אוטומציה מפחית סיכונים מבלי להגביר את הכאב התפעולי.
שבירת שינויים היא בעיית האמון האמיתית
כאשר מפתחים אומרים שהם לא סומכים על autofix, הם מתכוונים לעתים קרובות לדבר ספציפי אחד: הם לא סומכים עליו שלא ישבור משהו.
בעיית האמון הזו בולטת ביותר בתיקון תלות.
ייתכן שלחבילה פגיעה יש גרסה מתוקנת זמינה, אך אין זה אומר שהשדרוג בטוח. הגרסה המתוקנת עשויה להסיר שיטה שהאפליקציה שלך משתמשת בה. היא עשויה לשנות שם של ממשק API. היא עשויה להדק חוזה סוג. היא עשויה לשנות התנהגות באופן שעובר מבחני יחידה אך גורם לרגרסיות ייצור. בצוותים רבים, העלות בפועל של תיקון אינה החלת התיקון. היא חקירת רדיוס הפיצוץ.
קחו לדוגמה דוגמה פשוטה בג'אווה. בסיס קוד תלוי בספרייה שבה מתודה נפוצה קיימת בגרסה 1.x אך הוסרה בגרסה 2.x.
					// Before upgrade
MyService service = new MyService();
service.foo();
לאחר השדרוג, foo() כבר לא קיים. ייתכן שהפגיעות נעלמה, אך הגרסה שבורה.
זו הסיבה ש"רק לעדכן לגרסה המתוקנת" אינה אסטרטגיה הנדסית. זוהי הימור.
OWASP CI/CD ההנחיות רלוונטיות כאן משום שהמסירה המודרנית pipelineהן מנגנוני האצה והן משטחי תקיפה. בקרות אבטחה שיוצרות שינויים לא יציבים או בלתי מבוקרים pipeline התנהגות פותרת בעיה אחת על ידי יצירת אחרת. CI/CD הגנות זקוקות לבקרת זרימה, אימות ואכיפת מדיניות, לא רק להזרקת שינויים מהירה.
תיקון אוטומטי בטוח חייב לכבד את המציאות הזו. עליו להבין לא רק האם פגיעות ניתנת לתיקון, אלא גם האם ניתן להכניס את התיקון מבלי לשבור את מחזור חיי התוכנה שעליו היא נועדה להגן.
איך אמור להיראות תיקון אוטומטי בטוח
תיקון אוטומטי בטוח אינו "יצירת שינויים אוטומטית". תיקון אוטומטי בטוח הוא תיקון אוטומטי מבוקר.
זה אומר חמישה דברים.
ראשית, תיקונים חייבים להיות מודעים להקשר. הצעה מאובטחת שמתעלמת מהקוד שמסביב, מוסכמות המסגרת, זרימת הנתונים או התנהגות התלות אינה טובה מספיק. התיקון צריך להתאים ליישום, לא רק למחלקת הפגיעות.
שנית, תיקונים חייבים להיות מודעים לסיכונים. כאן חשוב ניתוח סיכונים של תיקון. מערכת תיקונים אוטומטיים טובה צריכה להיות מסוגלת לענות על שאלה הנדסית בסיסית לפני הצעת שינוי: מהי הסבירות שתיקון זה יביא ל... שינויים פורצים?
שלישית, יש לתעדף תיקונים. תוכניות התיקון האוטומטיות הטובות ביותר אינן מנסות לתקן הכל בבת אחת. הן מתאימות את התיקון לניצול, נגישות והשפעה תפעולית. זה תואם את האופן שבו תוכניות AppSec בוגרות מתפתחות באופן רחב יותר. CISקטלוג הפגיעויות המנוצלות הידועות של A קיים מראשcisכדי לסייע לארגונים לשלב ראיות לניצול בתהליכי תיקוןcisיונים, לא רק ניקוד חומרה.
רביעית, תיקון אוטומטי חייב לפעול בתוך זרימות עבודה אמיתיות של מסירה. אם מנוע התיקון לא יכול לפעול דרכו pull requests, בדיקות, מדיניות ובדיקות, זה לא תואם את האופן שבו צוותים מודרניים מספקים תוכנה.
חמישית, מפתחים חייבים להישאר בשליטה. שינויים שאושרו על ידי המפתחים אינם חולשה של תיקון אוטומטי. הם המנגנון שהופך את האוטומציה לאמינה בסביבות הנדסת ייצור.
במילים אחרות, תיקונים בטוחים דורשים בקרה, לא רק אוטומציה.
תיקון אוטומטי נאיבי לעומת תיקון אוטומטי בטוח
להלן ההבדל המעשי בין אוטומציה שיוצרת עבודה לבין אוטומציה שמסירה אותה.
| אספקט | תיקון אוטומטי נאיבי | תיקון אוטומטי בטוח |
|---|---|---|
| אסטרטגיית תיקון | מחיל תיקונים או שדרוגים גנריים ברגע שזוהתה פגיעות | מייצר תיקונים מודעים להקשר המבוססים על קוד, התנהגות תלות ואימות זרימת עבודה |
| עדכוני תלות | ממליץ על הגרסה המתוקנת הבאה ללא שינוי, ניתוח השפעה | מעריך נתיבי שדרוג ובודק שינויים שגויים לפני הצעת תיקונים |
| סדרי עדיפויות | פועל לפי חומרה בלבד | משלב חומרה עם ניצול, נגישות והשפעה תפעולית |
| Pipeline בְּטִיחוּת | ייתכן שיפתחו יחסי ציבור שנכשלים בבניות או בבדיקות | מאמת תיקונים דרך CI/CD שערי בדיקות וסקירה |
| תפקיד המפתח | מפתחים מנקים את הנשורת של האוטומציה | מפתחים סוקרים הצעות תיקונים בטוחות ומוכנות למיזוג |
| תוֹצָאָה | יותר רעש, יותר רגרסיות, אמון נמוך יותר | תיקון מהיר יותר, פחות רגרסיות, אימוץ גבוה יותר |
אם אתם רוצים לקחת משהו מהשולחן הזה, זה זה: איכות התיקון האוטומטי נקבעת על ידי איכות ההקשר והבקרות שלו..
כיצד תיקון אוטומטי עובד ב-DevSecOps מודרני Pipeline
בסביבה בוגרת, תיקון אוטומטי אינו פעולה בודדת. זוהי זרימת עבודה מובנית לתיקון המשולבת ב CI/CD.
במקום תיקונים ידניים ומנותקים, מודרניים pipelineעוקבים אחר זרימה רציפה:
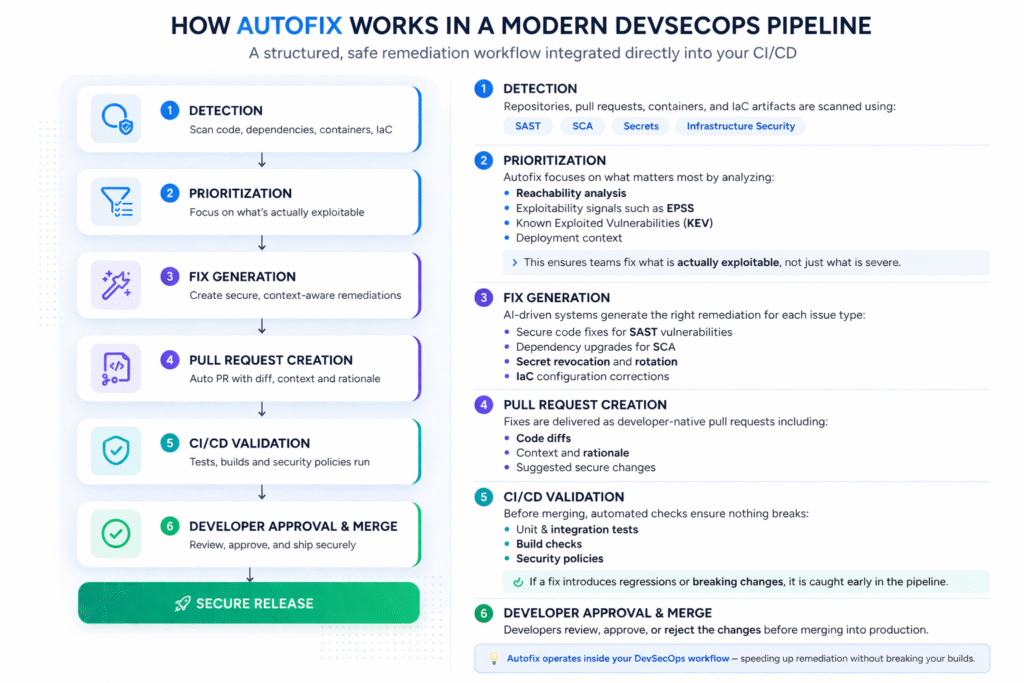
כיצד תיקון אוטומטי עובד ב-DevSecOps מודרני Pipeline
בסביבה בוגרת, תיקון אוטומטי אינו פעולה בודדת. זוהי זרימת עבודה מובנית לתיקון המשולבת ב CI/CD.
במקום תיקונים ידניים ומנותקים, מודרניים pipelineעוקבים אחר זרימה רציפה:
זרימת עבודה של תיקון אוטומטי שלב אחר שלב
- איתור
מאגרים, pull requests, מכולות, או IaC סורקים חפצים באמצעות SAST, SCA, סודות, או בדיקות תשתית. - סדרי עדיפויות
לא כל הפגיעויות מטופלות באופן שווה. מערכות תיקון אוטומטי מתעדפות באמצעות:- ניתוח נגישות
- אותות ניצול כגון EPSS
- פגיעויות ידועות שמנוצלות (KEV)
- הקשר של הפריסה
- דור תיקון
המערכת יוצרת פעולות תיקון בהתבסס על סוג הבעיה:- תיקוני קוד עבור SAST פגיעויות
- שדרוגי תלות עבור SCA
- ביטול סודי ורוטציה
- IaC תיקוני תצורה
- Pull Request בריאה
תיקונים ארוזים בזרימות עבודה מקוריות למפתחים, בדרך כלל כ pull requests עם:- הבדלי קוד
- הקשר והיגיון
- שינויים מוצעים
- אימות ב CI/CD
לפני המיזוג, תיקונים מאומתים אוטומטית באמצעות:- מבחני יחידה ואינטגרציה
- בניית צ'קים
- מדיניות אבטחה
- אישור ומיזוג של המפתחים
מפתחים בודקים, מאשרים או דוחים את השינויים לפני המיזוג שלהם לתוך productio
כתוצאה מכך, תיקון אוטומטי אינו עוקף את מחזור חיי הפיתוח. הוא פועל בתוכו.
הוא משתלב בצורה חלקה עם פלטפורמות כמו GitHub, GitLab ו-Azure DevOps, ומבטיח ש תיקון פגיעויות הופך לחלק מתהליך העבודה של המסירה, ולא לתהליך נפרד.
תיקון אוטומטי עבור סוגי פגיעויות שונים
אחת הטעויות הנפוצות ביותר בשיח על תיקונים אוטומטיים היא להתייחס לכל התיקונים כאילו הם מתנהגים באותו אופן. הם לא עושים זאת.
תיקון אוטומטי עבור SAST
תיקון אוטומטי ברמת הקוד הוא המקום שבו אנשים רבים נתקלים לראשונה במושג. סורק מוצא הזרקת SQL, קוד XSS משתקף או תבנית אימות לא מאובטחת ומציע תחליף מאובטח. זוהי לרוב הצורה האינטואיטיבית ביותר של תיקון אוטומטי מכיוון שהתיקון גלוי בקוד המקור וניתן לסקור אותו כמו כל שינוי אחר.
חומרי המוצר של Xygeni ממקמים את AI AutoFix בתחום זה כתיקון מודע להקשר שמייצר תיקונים מוכנים למפתחים ו... pull requests עבור בעיות כמו XSS והזרקת SQL. המסר הבסיסי חשוב גם מעבר לטענת המוצר: טוב SAST תיקון אוטומטי חייב להיות מודע לקוד, לא רק לכללים.
תיקון אוטומטי עבור SCA
תיקון אוטומטי של תלות הוא כנראה חשוב יותר מבחינה תפעולית מכיוון שחבילות פגיעות מופיעות כל הזמן ותחזוקת תלות ידנית אינה מתרחבת. אבל זה גם המקום שבו הכי קשה לבנות אמון, מכיוון שעדכוני תלות נמצאים בדיוק במקום שבו... שינויים פורצים הופכים לכואבים ביותר.
אמין SCA לכן, יכולת התיקון האוטומטי צריכה לעשות יותר מאשר למצוא גרסה מתוקנת. היא צריכה להעריך את בטיחות השדרוג, את רדיוס הפיצוץ ואת התאימות.
תיקון אוטומטי עבור סודות
תיקון סודות עוסק פחות בכתיבת קוד מחדש ויותר בבלימתו. אם סוד חי נחשף, התגובה האידיאלית אינה כרטיס המבקש ממישהו לסובב אותו בשבוע הבא. התגובה האידיאלית היא ביטול מיידי, החלפה ומעקב ברור. זו הסיבה שתיקון אוטומטי באבטחת סודות נראה לעתים קרובות שונה מתיקון אוטומטי של קוד. הערך הוא מהירות וודאות.
תיקון אוטומטי עבור IaC
תצורות שגויות של תשתיות הן לעתים קרובות חוזרות על עצמן. זה הופך אותן למועמדות חזקות לאוטומציה. אם צוותים יכולים standardליצור תבניות בטוחות עבור Terraform, Kubernetes, ARM או CloudFormation, ואז תיקון אוטומטי יכול לאכוף את התבניות הללו הרבה יותר מוקדם ב- pipelineהדגש של SSDF של NIST על שילוב שיטות עבודה מאובטחות בכל אחד מהם SDLC היישום מתאים בדיוק לכאן: האבטחה חזקה ביותר כאשר היא משולבת בתהליך העבודה, ולא נדחית לשלבים מאוחרים יותר.
כיצד להימנע משבירת מבנים בעזרת תיקון אוטומטי
זוהי ההבטחה המרכזית מאחורי הנושא, והיא ראויה להתייחסות ישירה.
כדי להימנע משבירת מערכות בניה באמצעות תיקון אוטומטי, צוותים צריכים לאמת את התיקון באותו אופן שהם מאמתים כל שינוי אחר הקשור לייצור. משמעות הדבר היא:
- נתח את התלות ואת השפעת הקוד לפני יישום השינוי
- לאמת את התיקון ב CI/CD עם בדיקות ומדיניות
- הגבלת טווח אוטומטי במקומות בהם רדיוס הפיצוץ גבוה
- דורשים ביקורת של המפתח עבור שינויים מהותיים
- השתמשו בהקדמה מדורגת לשדרוגים בעלי השפעה גבוהה
זו הסיבה שניתוח סיכונים בתחום התיקון הוא כה חשוב. הוא משנה את השאלה מ"האם יש פתרון?" ל"האם זהו הפתרון הבטוח ביותר והבר-קיימא?". זוהי שאלה הנדסית טובה בהרבה.
זה גם המקום שבו תוכניות אוטומציה רבות נכשלות. הן מבצעות אופטימיזציה לתפוקה ומתעלמות מבטיחות שינויים. מפתחים שמים לב לכך מיד.
לעומת זאת, מערכת תיקון אוטומטי מהימנה מכבדת את אותה דיסציפלינה של ניהול שינויים שצוותי הנדסה חזקים כבר מיישמים בפיתוח תכונות: סקירה, בדיקה, אימות, מיזוג.
שיטות עבודה מומלצות ליישום תיקון אוטומטי
אם אתם בונים או מפתחים תוכנית לתיקון אוטומטי, המטרה צריכה להיות אימוץ, לא חידוש. צוותים ישתמשו בתיקון אוטומטי כאשר זה חוסך זמן באופן עקבי מבלי ליצור עבודת ניקוי.
התחילו עם המדיניות. החליטו תחילה אילו סוגיות בטוחות לאוטומציה. SAST תבניות עם כתיבה מחדש מובנות היטב, עדכוני תלות בתוך טווחי גרסאות מוגדרים, או זרימות עבודה סודיות של ביטול הן לרוב מועמדים מוקדמים טובים.
לאחר מכן, צמצמו את ההיקף. אל תנסו להפוך הכל לאוטומטי במהדורה אחת. התמקדו תחילה בבעיות שהן גם נפוצות וגם בעלות ביטחון רב. זוהי בדרך כלל אסטרטגיה טובה יותר לבניית אמון מאשר פריסת תיקון רחב אך רועש.
שלבו תיקונים בתהליכי עבודה קיימים של מפתחים. אם צוותי ההנדסה שלכם גרים ב pull requests והגנות על ענפים, גם תיקון אוטומטי צריך להיות כך.
מדדו תוצאות. המדדים הנכונים אינם רק "מספר התיקונים שנוצרו". הם קצב מיזוג, קצב רגרסיה, זמן שנחסך, הפחתת תוצאות חיוביות שגויות וזמן לתיקון.
לבסוף, שמרו על שכבת אישור אנושית היכן שחשובה. תיקון אוטומטי בטוח אינו מבטל את שיקול דעת המפתחים. הוא משפר אותו על ידי הסרת עבודה חוזרת ונשנית וריכוז תשומת הלב בסקירה בעלת ערך גבוה יותר.
מגילוי לתיקון: סגירת המעגל
אחת החולשות הגדולות ביותר בכלי AppSec מדור קודם היא שהתהליך מסתיים מוקדם מדי. מופיע ממצא. נוצר כרטיס. לאחר מכן המערכת ממתינה.
זה לא לולאה סגורה. זו העברה.
תוכנית AppSec מודרנית צריכה להיות מסוגלת לעבור מגילוי לתעדוף ולתיקון עם כמה שפחות תזמור ידני. זוהי ההבטחה האמיתית של תיקון אוטומטי. זה לא רק הופך את התיקון למהיר יותר. זה משנה היכן מתרחש התיקון, כיצד הוא מוצג, ומי צריך לעשות את העבודה החוזרת על עצמה.
זו גם הסיבה שהנושא חשוב מבחינה מסחרית, לא רק טכנית. קונים כבר לא רוצים רק איכות גילוי. הם רוצים הפחתה מדידה של צבר הזמנות ותנועה מהירה יותר מגילוי בעיות לפתרון בעיות.
כיצד Xygeni מאפשר תיקון אוטומטי בטוח
החומרים של Xygeni ממצבים את יכולת התיקון האוטומטי שלה סביב שלושה נושאים: הקשר, אוטומציה ושילוב אספקה.
בצד הקוד, בינה מלאכותית של Xygeni SAST AutoFix מייצר תיקונים מוכנים למפתחים, מחליף דפוסים מסוכנים בחלופות מאובטחות ומספק את התיקונים הללו באמצעות pull requests במקום המלצות מופשטות. זה מתקן באופן מיידי פגיעויות כגון XSS או הזרקת SQL ומחיל שיטות עבודה מומלצות לקידוד מאובטח ישירות בתהליך העבודה של המפתחים.
עם זאת, תיקון אוטומטי ב-Xygeni הולך מעבר SAST. זה כולל גם תיקון אוטומטי של סודות, אשר מזהה אישורים שדלפו ומבטל אותם אוטומטית באמצעות גישה מוכנה מראש playbooks בפלטפורמות כמו AWS, GCP או GitLab. זה מאפשר בלימה מיידית, מבטל עיכובים בתגובה ידנית ומפחית את הסיכון לניצול לרעה של אישורים.
בצד התלות, קסיגני'ס SCA תיקון אוטומטי מאפשר תיקון אוטומטי בכמות גדולה על ידי יצירת תיקונים עבור תלויות פגיעות ויישומן בקנה מידה גדול. צוותים יכולים להפעיל תיקונים אוטומטיים, ליצור pull requests עם גרסאות משודרגות, ולשלב תיקון ישירות לתוך CI/CD pipelineמבלי לשבש את המסירה.
בנוסף, יכולות אלו משתרעות על תשתית כקוד (IaC) ו pipeline תצורות, תוך הבטחה שגם תצורות שגויות ודפוסי תשתית מסוכנים יתוקנו כחלק מאותו זרימת עבודה אוטומטית.
זוהי הנקודה האסטרטגית. תיקון אוטומטי בטוח אינו פועל בבידוד. הוא משתרע על פני קוד (SAST), תלויות (SCA), סודות ותשתיות (IaC), מה שמבטיח תיקון עקבי לאורך כל שרשרת האספקה של התוכנה. יתר על כן, זה עובד בצורה הטובה ביותר בשילוב עם קביעת סדרי עדיפויות מבוססי ניצול, ניתוח גרף תלות, ו CI/CD אימות, כך שהתיקונים לא רק אוטומטיים, אלא גם בטוחים, רלוונטיים ומוכנים לייצור.
תשובה מהירה: כיצד ניתן לתקן פגיעויות בבטחה באמצעות Autofix?
כדי לתקן בבטחה פגיעויות באמצעות תיקון אוטומטי, צוותים זקוקים לתיקונים מודעים להקשר, קביעת סדרי עדיפויות מבוססי ניצול, ניתוח סיכוני תיקון, CI/CD אימות ואישור מפתח לפני המיזוג.
זוהי התשובה הקצרה.
כל דבר פחות מזה עדיין עשוי להיות אוטומציה, אך זה לא סוג האוטומציה שמפתחי אוטומציה יבטחו בו בייצור.
שאלות נפוצות
מה זה תיקון אוטומטי ב-AppSec?
תיקון אוטומטי ב-AppSec הוא יצירה ומסירה אוטומטית של שינויי תיקון עבור בעיות אבטחה כגון פגמי קוד, תלויות פגיעות, סודות חשופים או שגויות בתצורת תשתית.
האם תיקון אוטומטי יכול להרוס בניינים?
כן. תיקון אוטומטי יכול לשבור מערכות בניה כאשר שדרוגי תלות מציגים שינויים שאינם תואמים, כאשר תיקונים מתעלמים מהקשר היישום, או כאשר שינויים מוחלים ללא אימות.
כיצד ניתן לתקן פגיעויות באופן אוטומטי מבלי ליצור רגרסיות?
שימוש בתיקון אוטומטי בתוך זרימת עבודה מבוקרת: קביעת סדרי עדיפויות לפי ניצול ונגישות, ניתוח סיכוני תיקון, אימות שינויים ב CI/CD, ולשמור על שלב אישור מפתח.
מה מבדיל בין תיקון אוטומטי בטוח לתיקון אוטומטי נאיבי?
תיקון אוטומטי בטוח מודע להקשר, לסיכונים ו... pipelineמודעת. תיקון אוטומטי תמים פשוט מציע או מיישם שינויים מבלי להבין תאימות, השפעת זמן ריצה או זרימת עבודה הנדסית.
האם תיקון אוטומטי של בינה מלאכותית אמין?
זה יכול להיות, אבל אמינות תלויה באימות ובממשל. גרטנר ממליצה במפורש שארגונים המשתמשים בטכנולוגיה מבוססת בינה מלאכותית code security עוזרי טכנולוגיה ממשיכים להשתמש ב-AST מסורתיים ובסקירת קוד כבקרות איזון, מכיוון שממטבי בינה מלאכותית יכולים לתקן יתר על המידה או לפספס בעיות הקשורות לביצועים, אמינות ואיכות קוד.
סופי Takeaway
תיקון אוטומטי כבר אינו חידוש ב-AppSec. הוא הופך לדרישה מעשית עבור צוותים שצריכים לצמצם צבר עבודה מבלי להגדיל את מספר העובדים או להאט את המסירה.
האתגר האמיתי אינו האם להפוך את התיקון לאוטומטי. אלא האם האוטומציה הזו מתייחסת לאופן שבו תוכנה נבנית ומשווקת בפועל.
אם אסטרטגיית התיקון האוטומטי שלכם מתעלמת מהקשר, מתעדוף ותיקוף, היא תיצור יותר חיכוך מאשר ערך. אם היא מתוכננת סביב זרימות עבודה של מפתחים, סיכון תיקון ו... CI/CD נקודות בקרה, זה יכול לשפר באופן מהותי הן את תוצאות האבטחה והן את מהירות ההנדסה.
זה ה standard שווה לשאוף אליו.

על המחבר
מייסד שותף ומנהל טכנולוגיות ראשי
פטימה Said מתמחה בתוכן הממוקד במפתחים עבור AppSec, DevSecOps, ו- software supply chain securityהיא הופכת אותות אבטחה מורכבים להנחיות ברורות ומעשיות המסייעות לצוותים לתעדף מהר יותר, להפחית רעש ולשלוח קוד בטוח יותר.
