






מפתחים שעובדים עם Azure DevOps Repos מכירים את הקושי: איזון בין מהירות אספקה לאבטחה הוא קשה. סריקות ידניות משבשות את זרימת העבודה, החלפת כלים מפריעה לריכוז, והמתנה לדוחות מאטה את הכל. זו הסיבה ש-Xygeni הציגה את Managed Scans for Azure DevOps, דרך פשוטה ואוטומטית לאבטח את Azure Repos שלכם מבלי לעזוב את הסביבה שלכם. קסיגני'ס סריקת פגיעויות ב-Azure, צוותים יכולים לסרוק, לזהות ולתקן סיכונים באופן אוטומטי, והכל מאותו ממשק.
מאגרי DevOps של Azure: אבטחה שמתאימה לזרימת עבודה של מפתחים
אבטחה לעתים קרובות מרגישה כמו מחסום בין קוד למסירה. רוב הכלים דורשים הגדרה ידנית, חיצונית dashboards, או סקריפטים מורכבים שמאטים את הפיתוח. עם זאת, מפתחים לא צריכים להתפשר על מהירות למען הגנה.
סריקות מנוהלות של Xygeni פותרות את הבעיה הזו על ידי הבאת סריקת אבטחה ישירות לתוך Azure DevOps Repos. במילים אחרות, אתם פשוט מחברים את Azure Repos שלכם, ו-Xygeni... מנהל את השארהיא יוצרת זרימות עבודה באופן אוטומטי, סורקת אחר נקודות תורפה ומדווחת על תוצאות בזמן אמת. כתוצאה מכך, אתם מקבלים כיסוי מלא במאמץ מינימלי.
לכן, מפתחים יכולים סוף סוף לשמור על המיקוד שלהם במקום שאליו הוא שייך, ולשלוח קוד מאובטח מהר יותר, ללא צורך בתצורה ידנית. במקביל, צוותי אבטחה מקבלים את הנראות הדרושה להם, מבלי להוסיף חיכוך לתהליך.
מדוע אבטחה לעיתים קרובות מאטה את הפיתוח (וכיצד לתקן זאת)
סריקת אבטחה לא אמורה לאלץ אתכם לעזוב את הכלים שלכם או להמתין לתוצאות. עם זאת, במקרים רבים, מפתחים עדיין מסתמכים על סקריפטים או אינטגרציות חיצוניות כדי לזהות פגיעויות. כתוצאה מכך, סריקות מתרחשות בשלב מאוחר של התהליך, הממצאים מפוזרים, והצוות מקדיש זמן רב יותר לניהול סורקים מאשר לכתיבת קוד.
עם סריקות מנוהלות ב-Azure DevOps, Xygeni משנה זאת. במקום לעבור בין כלים, מפתחים יכולים כעת לחבר את הארגון שלהם, לאשר גישה ולסרוק מאגרים באופן אוטומטי. בנוסף, אין צורך בהגדרות נוספות, פקודות ממשק שורת פקודה או... ימל קבצים לתחזוקה. כתוצאה מכך, אבטחה הופכת לחלק מתהליך העבודה ולא למכשול.
סריקות מנוהלות עבור מאגרי DevOps של Azure: פשוט, אוטומטי, משולב
לבסוף, פשטות פוגשת אוטומציה. סריקות מנוהלות של Xygeni מתוכננות להשתלב באופן טבעי בתהליך העבודה של Azure DevOps Repos שלך. לדוגמה, מ-Xygeni dashboard, ניתן ליצור אינטגרציה באמצעות שם הארגון שלך ואסימון גישה בלבד.
לאחר החיבור, Xygeni מנהל אוטומטית את כל מה שמאחורי הקלעים. הוא יוצר את זרימות העבודה של הסריקה, מייצר טוקנים מאובטחים ומעלה את התוצאות למערכת שלך. dashboardלכן, אין צורך בהגדרה ידנית או בהגדרה חיצונית. בקיצור, זוהי סריקת פגיעויות של Azure המובנית ישירות בסביבת ה-DevOps הקיימת שלך.
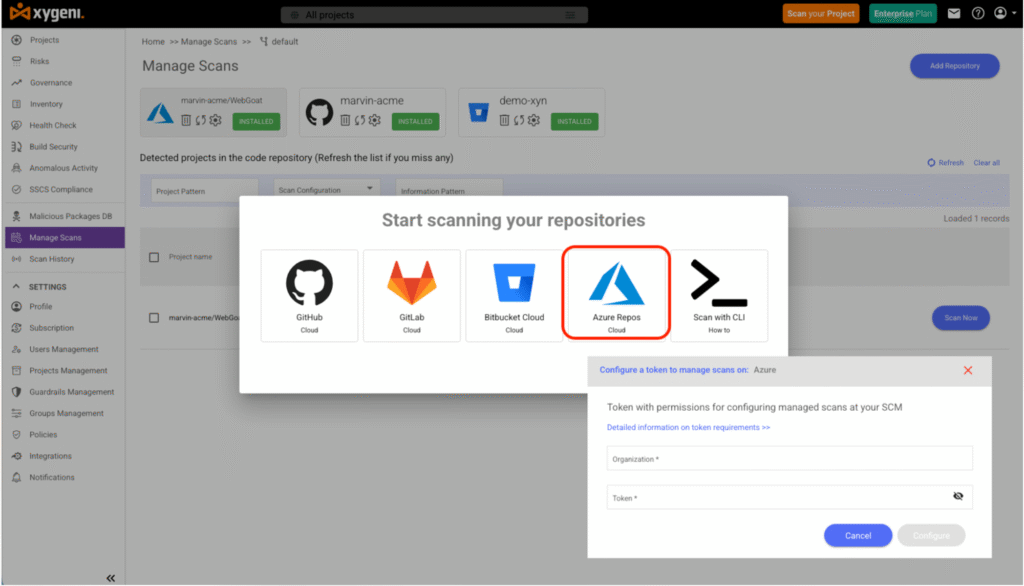
סריקות מנוהלות של Xygeni נועדו לפשטות. מבית Xygeni dashboard, ניתן ליצור אינטגרציה עם Azure DevOps Repos באמצעות שם הארגון שלכם ואסימון גישה בלבד. לאחר החיבור, Xygeni מנהל אוטומטית את כל מה שמאחורי הקלעים:
- יוצר את זרימות העבודה של הסריקה ישירות ב-Azure Repos שלך.
- יוצר גישה מאובטחת
XYGENI_TOKENכדי לאמת סריקות. - מעלה את כל התוצאות לפלטפורמת Xygeni באופן אוטומטי.
אין סקריפטים, אין תצורה ידנית ואין הגדרות חיצוניות. הכל מנוהל בתוך ממשק המשתמש של הרשת, מה שהופך את סריקת הפגיעויות של Azure לחלק מובנה מתהליך ה-DevOps שלך.
כיצד מפתחים יכולים להפעיל סריקות מנוהלות ב-Azure Repos
כל צוות עובד בצורה שונה, ולכן Xygeni מציעה מספר דרכים לסרוק את מאגרי Azure שלכם, כולן אוטומטיות וקלות לשליטה מאותו ממשק.
סריקות לפי דרישה
צריך לאמת מאגר לפני מיזוג או שחרור? פשוט לחץ על סרוק עכשיו.
Xygeni מפעילה זרימת עבודה ישירות במאגר שלך, סורקת אחר פגיעויות ומעלה את התוצאות למערכת שלך. dashboardמושלם לניתוח אד-הוק או סקירות מהירות לפני עדכונים גדולים.
סריקות מתוזמנות
שמרו על אבטחת בסיס הקוד שלכם באופן רציף באמצעות סריקות מתוזמנות יומיות.
הגדירו את הזמן פעם אחת, ו-Xygeni ייצור אוטומטית את זרימת העבודה ב-Azure DevOps Repos. הסריקות פועלות מדי יום, מזהות סיכונים חדשים מוקדם ומתריעות בפני הצוות שלכם באמצעות התראות.
סריקות על בקשות משיכה או מיזוג
הזז את האבטחה עוד יותר שמאלה על ידי סריקת כל pull request.
כאשר ענף ממוזג לענף ברירת המחדל, הסריקה מתבצעת באופן אוטומטי, ומונעת מיזוג של קוד לא מאובטח. המפתחים נשארים מהירים, וסריקת הפגיעויות שלך ב-Azure עומדת בקצב של כל שינוי.
למה זה חשוב: יתרונות אמיתיים למפתחים
| בעיה | לפני | עם סריקות מנוהלות של Xygeni |
|---|---|---|
| התקנה | סקריפטים ידניים וטוקנים | אינטגרציה בלחיצה אחת עם Azure Repos |
| מהירות | סריקות חיצוניות איטיות | סריקות אוטומטיות מיידיות בתוך Azure DevOps |
| ראות | דוחות מפוזרים בכלים שונים | תוצאות מרוכזות ב-Xygeni Dashboard |
| תיקון | תיקונים ידניים | תיקון אוטומטי עם Xygeni Bot |
| בקרת מדיניות | כללים לא עקביים | Unified guardrails בכל הפרויקטים |
על ידי שמירה על הסריקה בתוך Azure DevOps, Xygeni מבטלת את החלפת ההקשר שמאטה את הצוותים. כתוצאה מכך, מפתחים יכולים לזהות ולתקן פגיעויות ישירות בתוך זרימת העבודה של Azure DevOps Repos שלהם.
שיטות עבודה מומלצות לסריקת פגיעויות ב-Azure
כדי להפיק את המרב מסריקות מנוהלות, התייחסו אליהן כחלק בלתי נפרד מתהליך העבודה שלכם. קבעו את התצורה של סריקות מוקדם, תזמנו אותן באופן קבוע ועקוב אחר התוצאות באופן רציף כדי לשמור על תוצאות חזקות. CI/CD בִּטָחוֹן.
| קטגוריה | התרגול הטוב ביותר | למה זה משנה |
|---|---|---|
| בקרת גישה | השתמש באסימונים בעלי טווח מוגבל עבור אינטגרציות | הפחתת הסיכון לחשיפת יתר של הרשאות |
| אוטומציה | תזמון סריקות יומיות | לשמור על הגנה מתמשכת |
| Pull Requests | הפעל סריקה בעת מיזוגים | לזהות נקודות תורפה לפני הפריסה |
| אבטחת תלות | בדיקת ספריות ועדכונים | מניעת רכיבים פגיעים |
| הודעות | הגדר התראות עבור סריקות שהושלמו | עדכוני מפתחים |
| Guardrails | חסום מיזוגים לא מאובטחים | לאכוף מדיניות עקבית |
אבטחת קוד מבלי להאט
אבטחה לעולם לא צריכה לבוא על חשבון מהירות המפתח. סריקות מנוהלות של Xygeni עבור Azure DevOps מביאות את סריקת הפגיעויות של Azure למקום שבו המפתחים שלכם כבר עובדים, ועוזרות להם להישאר מהירים ומאובטחים בו זמנית.
חברו את Azure Repos שלכם, הפכו את הסריקות שלכם לאוטומטיות ותנו ל-Xygeni לטפל בשאר.
תזמן את ההדגמה שלך עוד היום וראו כיצד Xygeni מאפשרת אוטומציה של אבטחה במערכות ה-Azure DevOps שלכם. pipelines.

