





מבוא
חברת Orca Security זיהתה לאחרונה פגם עיצובי בשירות Google Cloud Build, בשם "Bad.Build". פגם זה מהווה סיכון אבטחה חמור, שכן הוא מאפשר לתוקפים לבצע הסלמת הרשאות (Privilege Escalation), ובכך מעניק להם כניסה בלתי מורשית למאגרי הקוד של רישום הארכיטקטים של גוגל.
ההשלכות של פגיעות זו משתרעות על שרשרת אספקת התוכנה, שכן תוקפים יכולים לנצל אותה כדי לתמרן תמונות יישומים בכוונה זדונית. כתוצאה מכך, משתמשים ולקוחות תמימים שמתקינים את היישומים שעברו פגיעה עלולים ליפול קורבן לזיהומים.
מצב זה מזכיר לנו את ההשפעה המשמעותית שנראתה במתקפות שרשרת אספקה קודמות כמו SolarWinds, 3CX, ו תזיז את זה, תוך הדגשת ההשלכות מרחיקות הלכת של כשלים ביטחוניים כאלה.
איך זה עובד?
Google בניית ענן עומד כשילוב רציף/מסירה רציפה (CI/CDשירות ) המוצע בתוך המערכת האקולוגית של גוגל קלאוד. הוא ממלא תפקיד חיוני ביישומים מבוססי ענן על ידי אינטראקציה חלקה עם שירותים חיוניים אחרים כגון רישום הארטיפקטים ומנוע האפליקציות.
הפגם המדובר נובע מבעיה עם הרשאות מוגזמות. באופן ספציפי, ה-"רישום.רשומות יומן פרטיות.רשימההפעולה " מאפשרת בטעות רישום של יומני ביקורת לתפקיד לא מכוון, דהיינו "תפקידים/cloudbuild.builds.builder".
למרבה הצער, תפקיד ברירת מחדל זה מוקצה לחשבון שירות בניית הענן. מצב זה מהווה סיכון חמור מכיוון שיומני ביקורת מכילים מידע רגיש, החושף את כל ההרשאות הקשורות לפרויקט. גישה לא מכוונת זו מעניקה לתוקפים את היכולת להתחזות לחשבון בניית הענן, ובכך לרכוש ידע לגבי הפעולות שניתן לבצע על ידי חשבונות גוגל שונים. כתוצאה מכך, הדבר פותח דלת לתנועה רוחבית והסלמת הרשאות, ומציג פגיעות אבטחה מסוכנת ביותר.
התחזות לחשבון שירות הבנייה דורשת רק את בניית ענן.בונה.יצירת הרשאה, אשר לתפקידים רבים המוגדרים מראש, אשר מוענקת למפתחים בכל דרך סבירה CI/CD סביבה המשתמשת ב-Cloud Build. אז אם יש לך גישה לחשבון של מפתח כזה, יצירת קובץ תצורת בנייה מותאם אישית תפעיל בפועל את פקודת קריאה של רישום gcloud, אשר יפרט את ההרשאות.
אבל הבעיה לא נעצרת כאן: ה חשבון שירות Google Cloud Build הוא בעל הרשאות גבוהות, עם פעולות רבות לאינטראקציה עם רישום החפצים של המשקפיים.
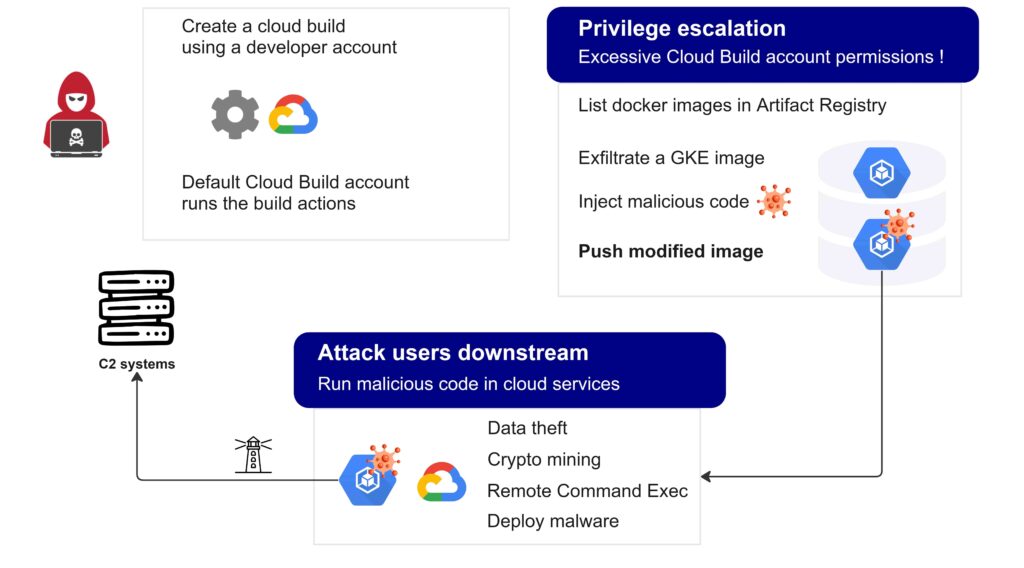
על ידי ניצול הפגיעות המאפשרת התחזות לחשבון שירות ברירת המחדל של Cloud Build, גורמים זדוניים משיגים את היכולת להתערב בתמונות המאוחסנות במרשם הארטיפקטים של גוגל על ידי הזרקת קוד זדוני. כתוצאה מכך, כל אפליקציה שנבנתה מתמונות פגועות אלו הופכת לחשופה לתוצאות אפשריות, כולל התקפות מניעת שירות (DoS), גניבת נתונים והפצת תוכנות זדוניות.
חומרת המצב מחריפה כאשר יישומים מניפולטיביים אלה מיועדים לפריסה בסביבות של לקוחות, בין אם on-premise או חצי-SaaS. זה מרחיב את הסיכון מעבר לתשתית של הארגון המספק, מה שמוביל למתקפת שרשרת אספקה שחודרת ופוגעת בסביבות הלקוחות. התקפות כאלה דומות לאירועים קודמים שנראו בפריצות לשרשרת האספקה של תוכנה, כמו פריצת SolarWinds. ההשלכות של מתקפה כזו יכולות להיות חמורות, לגרום נזק נרחב ולהשפיע על ארגונים מרובים בשרשרת האספקה.
היה קוד דומה להסלמת הרשאות על ידי מעבדות אבטחה של ריינו, אשר ניצל בצורה שונה את ההרשאות המוגזמות של חשבון ברירת המחדל של Cloud Build.
למה זה מסוכן?
חומרת הפגיעות הזו טמונה בפוטנציאל שלה עבור תוקפים לנצל את רישום החפצים ולהחדיר קוד זדוני לתוך החפצים. כתוצאה מכך, כל אפליקציה שנבנתה מתמונות פגועות אלו הופכת לחשופה להשפעות שליליות שונות.
השפעות אלו כוללות את האפשרות של התקפות מניעת שירות, גניבת נתונים והפצת תוכנות זדוניות. יתר על כן, אם יישומים שנפגעו ייפרסו לאחר מכן. on-premise או בסביבת SaaS למחצה, הסיכון משתרע מעבר לארגון הנפגע ומשפיע גם על לקוחותיו. תרחיש זה דומה למתקפת שרשרת האספקה שנראתה באירוע SolarWinds, ומדגיש את ההשלכות הפוטנציאליות הן עבור הארגון והן עבור בסיס הלקוחות שלו.
המלצת Xygeni
יש ליישם את עקרון הפריבילגיה המינימלית
- חיישן Xygeni מנטר פעולות משתמשים במערכות בהן הוא נפרס ומשתף אותן עם פלטפורמת הליבה שלנו, אשר מזהה התנהגות חריגה או סטיות מדפוסים רגילים, כגון חריגות login זמנים או מיקומים, העברות נתונים גדולות, או שינויים בזכויות גישה של משתמשים שאינם בטווח של התנהגות משתמש "רגילה" שעוצבה.
המדיניות והביקורת של Xygeni אוכפות שיטות עבודה מומלצות בבקרות גישה, דרישות אימות רב-גורמי ויישומי הרשאות מבוססי תפקידים כדי להגביל את גישת המשתמשים למערכות ונתונים קריטיים.
כלים אלה עוקבים אחר פעולות המשתמש, כגון שינויי קוד, גישה למערכת או העברות נתונים, ומשווים אותן מול מדיניות ודפוסי התנהגות מוגדרים מראש. הם גם מסמנים פעילויות חשודות, כגון גישה לא מורשית, הרשאות מוגזמות או דפוסי העברת נתונים חריגים.
כיצד טופלה הפגיעות
לאחר שהודיעו לצוות האבטחה של גוגל על הפגיעות, הם נקטו פעולה על ידי ביטול ההרשאה logging.privateLogEntries.list מחשבון שירות Cloud Build המוגדר כברירת מחדל. הם הודו כי בעוד שיומי הביקורת setIamPolicy רלוונטיים למטרות ביקורת, מתן גישה ליומנים אלה מנקודת מבטו של חשבון שירות Cloud Build אינו הכרחי.
עם זאת, חשוב להבין שתגובה זו לא טיפלה ישירות בנקודת התורפה הבסיסית בתוך רישום הארטיפקטים. כתוצאה מכך, וקטור הסלמת ההרשאות והסיכון הפוטנציאלי של מתקפת שרשרת האספקה נותרו ללא שינוי. למעשה, התיקון של גוגל הגביל את הבעיה אך לא ביטל אותה לחלוטין, מה שהותיר ארגונים עדיין חשופים לסיכוני שרשרת אספקה משמעותיים של תוכנה.
בתגובה למצב, גוגל ייעצה ללקוחותיה לשנות את ההרשאות של חשבון שירות בניית הענן המוגדר כברירת מחדל על ידי הסרת כל פרטי הרשאה שחורגים מעקרון ההרשאות המינימליות (PoLP). צעד זה נועד לשפר את האבטחה על ידי הבטחה שלחשבונות יהיו רק ההרשאות המינימליות הנדרשות לביצוע המשימות המיועדות להם.
כדי להתגונן מפני מתקפת הסלמת הרשאות זו, יש צורך להגביל את ההרשאות המוענקות לחשבון שירות בניית הענן ולהיות זהירים בעת מתן ההרשאות. בניית ענן.בונה.יצירת הרשאה לכל המשתמשים בארגון שלך. חשוב מכל, עליך לדעת שכל משתמש שקיבל הרשאה בניית ענן.בונה.יצירת, מקבל בעקיפין גם את כל ההרשאות שניתנו לחשבון שירות בניית הענן. אם זה בסדר מבחינתך, ייתכן שלא תצטרך לדאוג מוקטור התקפה זה, אך עדיין מומלץ מאוד לשנות את הרשאות ברירת המחדל שניתנו לחשבון שירות בניית הענן.
Google ממליץ על זה בקצרה, אך לא מספק פרטים נוספים:
"אם אינך מתכנן לבצע פעולה כחלק מתהליך הבנייה, אנו ממליצים לבטל את ההרשאה המתאימה מחשבון שירות Cloud Build כדי לעמוד בעקרון האבטחה של הרשאות מינימליות."
Google Cloud
ציר זמן
מעבדות אבטחה של Rhino פרסמו פוסט על בעיית הסלמת ההרשאות ויצרו סקריפט פייתון של PoC * עבורה.

חברת Orca Security דיווחה על ממצאיה לצוות האבטחה של גוגל.
גוגל ערכה חקירה ויישמה תיקון חלקי בתגובה.
עם זאת, חשוב לציין שהפתרון של גוגל לא ביטל לחלוטין את וקטור הסלמת ההרשאות (PE) שהתגלה. במקום זאת, הוא הגביל את השפעתו, והפך אותו למעשה לפגם עיצובי שעדיין חושף ארגונים לסיכון רחב יותר של מתקפה בשרשרת האספקה. כתוצאה מכך, נדרשים צעדים נוספים עבור צוותי אבטחה כדי להתגונן מפני סיכון מתמשך זה.
סיכום
הרשאות עודפות המוענקות לחשבון ברירת המחדל של Google Cloud Build עלולות להיות מנוצלות על ידי יריבים כדי לבצע מתקפה באמצעות חשבון מפתח המאפשר יצירת בניית ענן. תוקפים עלולים לגנוב תמונת מכולה, לשבש אותה בהתנהגות זדונית ולאחר מכן לדחוף אותה לרישום הארטיפקטים, במתקפה על שרשרת האספקה של תוכנה שעלולה להיות לה השלכות הרסניות.
תגובת גוגל משאירה את עבודת המיתון לארגונים המשתמשים בשירות Cloud Build, אשר צריכים לבטל את ההרשאות שלהם כדי לשלוט בסיכון. ניתן לבקש מגוגל לספק עזרה נוספת בעתיד לטיפול בבעיות אבטחה שלהם. CI/CD מערכת.
הפניות
- פועל כמתוכנן: הסלמת הרשאות מ-RCE ל-IAM בבניית GCP Cloudמעבדות אבטחה של ריינו.
- Bad.Build: פגיעויות PE ו-RCE ב-Google Cloud Buildאבטחת אורקה.
- עלון אבטחהגוגל קלאוד.
למידע נוסף על פלטפורמת Xygeni, הורידו את גיליון הנתונים של הפלטפורמה של Xygeni