






תוכן העניינים
ניהול פגיעויות היה זה מכבר אבן הפינה בהבטחת אבטחת יישומים. באופן מסורתי, ארגונים התמקדו בזיהוי ותיקון פגיעויות כדי להגן על הנכסים הדיגיטליים שלהם. עם זאת, ככל שהנוף הדיגיטלי מתפתח, כך גם האיומים האורבים בתוכו.
Application Security Posture Management (ASPM) היא גישה חדשנית המנתחת אותות אבטחה בפיתוח תוכנה, פריסה ותפעול. מטרתה העיקרית היא לשפר את הנראות, לנהל איומים ביעילות ולאכוף בקרות, ובכך לאפשר לארגונים לנהל סיכונים טוב יותר.
ככל שיישומים הופכים מורכבים יותר ויותר, כאשר כלי האבטחה ואחריותם מפוזרים על פני קבוצות שונות, ASPM עולה כפתרון המספק פרספקטיבה מאוחדת על אבטחת יישומים.
האבולוציה של ASPMיותר מסתם פגיעויות
בימים הראשונים של הטרנספורמציה הדיגיטלית, המוקד העיקרי היה פונקציונליות ופריסה מהירה. ככל שעסקים מיהרו לדיגיטציה, אבטחה לעתים קרובות נדחקה למקום השני. ניהול פגיעויות, תהליך הזיהוי והתיקון של פגמי תוכנה, היה מנגנון ההגנה העיקרי. עם זאת, ככל שאיומי הסייבר התחכמו, התברר שתיקון פגיעויות בלבד דומה לסתימת חורים בספינה טובעת. הצורך בגישה הוליסטית יותר היה מוחשי. הבנה זו סימנה את ראשית... Application Security Posture Management (ASPM).
בעוד שניהול פגיעויות מתמקד בזיהוי ותיקון פגמים בתוכנה, ASPM כולל מגוון רחב יותר של היבטים ביטחוניים.
ניהול תצורה: הגיבור האלמוני
אחד ההיבטים הכי פחות מורגשים באבטחת יישומים הוא ניהול תצורה. יישום מאובטח לחלוטין יכול להפוך לפגיעה עקב שגיאת תצורה פשוטה. לדוגמה, ב... בשנת 2017, דלי S3 של Amazon Web Services (AWS) שהוגדר בצורה שגויה חשף את הנתונים האישיים של למעלה מ-198 מיליון מצביעים אמריקאיםהתקרית הדגישה את החשיבות של הגדרת יישומים והתשתית הנלווית אליהם בצורה מאובטחת.
ASPM כלים הופכים את תהליך ניהול התצורה לאוטומטי, תוך ניטור רציף של יישומים, כלים ותשתיות לאיתור תצורות שגויות ומתריעים למנהלים על סיכונים פוטנציאליים. עסקים יכולים להפחית משמעותית את שטח התקיפה שלהם על ידי הבטחת כל תצורה בהתאם לשיטות העבודה המומלצות.
בדיקות תאימות: ניווט במבוך הרגולטורי
העידן הדיגיטלי הביא עמו שורה של תקנות שמטרתן להגן על נתוני משתמשים. מתקנה כללית להגנה על נתונים (GDPR) באירופה לחוק הפרטיות של הצרכן בקליפורניה (CCPA) בארה"ב, עסקים חייבים לוודא שהיישומים שלהם עומדים בתקנות רבות.
ASPM ממלא תפקיד מרכזי בהבטחת תאימות. מודרני ASPM לכלים יש מודולי תאימות המנטרים באופן רציף יישומים, תוך הבטחה שהם עומדים בתקנות standardזה לא רק הגנה על החברה מפני הפרות פוטנציאליות, אלא גם מפני קנסות רגולטוריים כבדים.
שילוב מודיעין איומים: להישאר צעד אחד קדימה
במשחק החתול והעכבר, כלומר אבטחת סייבר, חשוב להישאר צעד אחד לפני היריבים. ניהול פגיעויות מסורתי הוא ריאקטיבי, ומתייחס לאיומים כשהם צצים. לעומת זאת, ASPM, עם שילוב מודיעין איומים, מאפשר לעסקים להיות פרואקטיביים.
ASPM כלים מספקים תובנות בזמן אמת לגבי איומים מתפתחים על ידי שילוב עם פלטפורמות מודיעין איומים. זה מבטיח שעסקים לא רק מגיבים לאיומים אלא גם צופים אותם.
אכיפת מדיניות אבטחה: הגנה אחידה
הבטחת אכיפה אחידה של מדיניות אבטחה בכל היישומים היא אתגר אדיר, במיוחד עבור מערכות גדולות enterpriseעם נוף יישומים רחב ידיים. ASPM מפשט את האתגר הזה. עם מנהלי מדיניות, ASPM כלים מבטיחים שמדיניות אבטחה, בין אם קשורה לפרוטוקולי אימות או להרשאות גישה לנתונים, מיושמת באופן עקבי.
על ידי שילוב ASPM לתוך מחזור החיים של פיתוח תוכנה (SDLC), ארגונים יכולים לאכוף מדיניות אבטחה אחידה בכל המערכות שלהם SDLC נכסים בכמה דרכים:
- נראות מרכזית: ASPM כלים מספקים מְרוּכָּז dashboard המציעה תמונה הוליסטית של מצב האבטחה של כל היישומים ברחבי SDLCזה מאפשר לצוותי אבטחה לזהות במהירות פגיעויות, תצורות שגויות ובעיות של אי תאימות.
- אינטגרציה עם כלי פיתוח: ASPM פתרונות יכולים להיות משולב עם כלי ופלטפורמות פיתוח פופולריים, תוך הבטחה שבדיקות אבטחה יהיו חלק מתהליך הפיתוח והפריסה הרגיל
- תיקון: כמה ASPM פתרונות מציעים תמיכה בתיקון הבעיה. כאשר מתגלה פגיעות או תצורה שגויה, הכלי יכול לספק שלבי תיקון מפורטים או אפילו לתקן את הבעיה באופן אוטומטי.
- דיווח עקבי: ASPM כלים מייצרים דוחות עקביים ומפורטים על מצב האבטחה של יישומים. זה מבטיח לבעלי עניין להבין את מצב אבטחת האפליקציות של הארגון החל ממפתחים ועד להנהלה הבכירה.
למה ASPM חיוני בנוף הדיגיטלי של ימינו
בעידן הדיגיטלי של ימינו, עסקים עוברים טרנספורמציה דיגיטלית מהירה. מפלטפורמות מסחר אלקטרוני ועד בנקאות סלולרית, אפליקציות הפכו לעמוד השדרה של הטכנולוגיה המודרנית. enterprises.
ככל שעסקים מסתמכים יותר ויותר על יישומים כדי להניע צמיחה, אבטחת היישומים הללו הופכת להיות בעלת חשיבות עליונה, ו ASPM יהיה המצפן שינחה אותם לעבר עתיד בטוח ומשגשג.
המקרה העסקי עבור ASPM
ניתוח מקרה העסקי עבור ASPM חושף את השפעתו העמוקה על מוניטין המותג, היציבות הפיננסית והחוסן התפעולי. אלו הן סיבות משכנעות מדוע ASPM הוא נכס הכרחי לעסקים מודרניים:
הגנה על מוניטין המותגבעידן בו פרצות אבטחה עולות לכותרות, המוניטין של עסק עלול להיפגע בן לילה עקב פרצת אבטחה אחת. ASPM מבטיח שהאפליקציות מאובטחות, תוך שמירה על תדמית המותג ואמינותו בעיני הלקוחות ובעלי העניין.
השלכות פיננסיותפרצות נתונים עלולות להוביל לקנסות כבדים, במיוחד עם תקנות כמו ה-GDPR. מעבר לקנסות, עסקים עלולים להתמודד עם תביעות משפטיות, תביעות פיצויים ואובדן עסקים, כפי שניתן לראות בדוגמאות מהעולם האמיתי. ASPM משמש כאמצעי הגנה פיננסי, מבטיח עמידה בדרישות ומפחית את הסיכון לפריצות יקרות.
המשכיות תפעוליתתקרית אבטחה עלולה לשבש את פעילות העסק, ולהוביל להשבתה ואובדן הכנסות. על ידי הבטחת אבטחת היישומים, ASPM מבטיח המשכיות תפעולית, ומאפשר לעסקים לתפקד בצורה חלקה.
השלכות מהעולם האמיתי: מקרי בוחן
התעמקות במחקרי מקרה מספקת תמונה חיה של האתגרים וההשלכות העומדים בפני עסקים בתחום אבטחת היישומים. מספר אירועים בולטים המדגישים את החשיבות הקריטית של אבטחת יישומים חזקים. Application Security Posture Management ASPM הם:
הפרת נתונים של אקוויפקסבשנת 2017, Equifax, אחת מסוכנויות דיווח האשראי הגדולות ביותר, סבלה מפריצת נתונים שחשפה את המידע האישי של 147 מיליון איש. הפריצה יוחסה ל... פגיעות ברכיב קוד פתוח נמצא בשימוש נרחב על ידי חברות Fortune 100 בתחומי החינוך, הממשל, השירותים הפיננסיים, הקמעונאות והתקשורת. בעקבות זאת, שווי השוק של Equifax ירד ב-4 מיליארד דולר, והחברה הוציאה מעל 1.4 מיליארד דולר בעלויות לאחר הפריצה. יעיל ASPM האסטרטגיה יכלה לזהות ולתקן את הפגיעות, ובכך למנוע את הפריצה.
פרצת נתונים של קפיטל וואןבשנת 2019, קפיטל וואן, מוסד פיננסי גדול, סבל מפריצת נתונים שחשפה את נתוניהם של למעלה מ-100 מיליון לקוחות. הפריצה נבעה מ... תשתית שגויה התומכת ביישום אינטרנט. ASPM, עם התמקדות ב IaC ניהול תצורה, היה יכול למנוע שגיאת תצורה כזו.
מספר פרצות נתונים של טויוטהביוני 2023, טויוטה חשפה פרצת אבטחה השפיעו על המידע של לקוחותיהם מפברואר 2015 ועד מאי 2023 עקב סביבת ענן שתצורתה לא נכונה. אבל בשנה שעברה, טויוטה גם דיווח כי ייתכן שמידע אישי של לקוחות נחשף חיצונית לאחר שמפתח גישה היה זמין לציבור ב-GitHub במשך כמעט חמש שנים. פתרונות כגון קסיגני מסייע IaC ניהול תצורה וזיהוי סודות היו יכולים לזהות ולתמוך בתיקון הפרצות הללו.
הערך האסטרטגי של ASPM
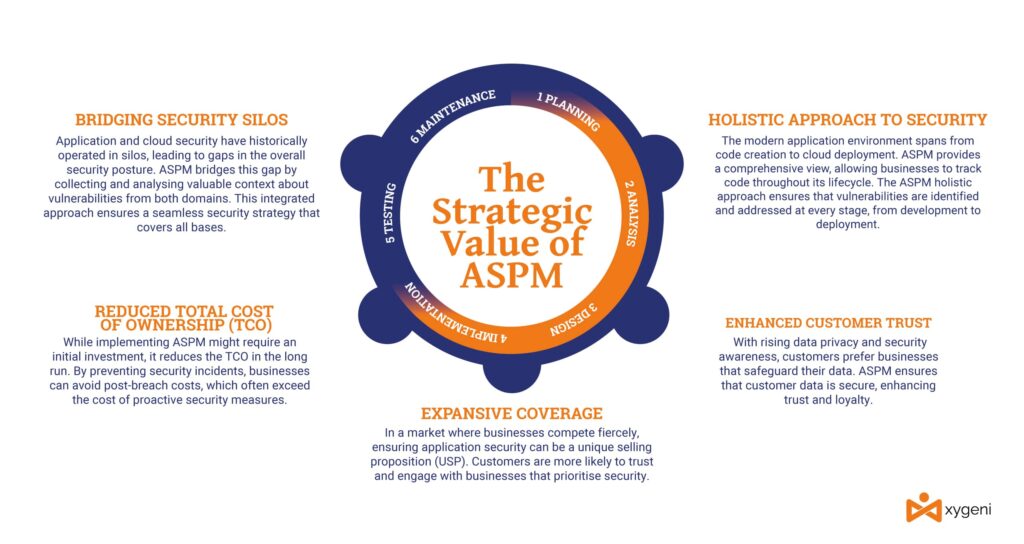
עסקים מתמודדים עם אתגרי ההתקדמות הטכנולוגית המהירה ונוף האיומים המתפתח ללא הרף. ככל שטביעת הרגל הדיגיטלית של enterpriseככל ש-s מתרחב, כך גם מורכבות הבטחת אבטחת היישומים. זה המקום שבו ASPM הופך להיות הכרחי לספק:
יתרון תחרותיבשוק שבו עסקים מתחרים בעוצמה, הבטחת אבטחת יישומים יכולה להיות הצעת מכירה ייחודית (USP). לקוחות נוטים יותר לבטוח וליצור קשר עם עסקים שנותנים עדיפות לאבטחה.
לדברי האחרונים CISסקרים של O, 84% מ CISאוס אומרים שהם נקראים להתקשרויות מכירות הקשורות לסגירת מכירות של מוצרי החברה שלהם, ו-96% מהם CISחברות הפעלה אומרות שהלקוחות הפוטנציאליים שלהן שוקלים את רמת אבטחת האפליקציות של הארגונים שלהן בעת ביצוע רכישותcisיונים.
אמון לקוחות משופרעם המודעות הגוברת לפרטיות נתונים ואבטחה, לקוחות מעדיפים עסקים שמגנים על הנתונים שלהם. ASPM מבטיח שנתוני הלקוחות מאובטחים, משפר את האמון והנאמנות.
גישה הוליסטית לאבטחהסביבת היישומים המודרנית משתרעת מיצירת קוד ועד פריסת ענן. ASPM מספק תמונה מקיפה, המאפשרת לעסקים לעקוב אחר קוד לאורך כל מחזור חייו. ASPM גישה הוליסטית מבטיחה כי נקודות תורפה יזוהו וטופלו בכל שלב, החל מהפיתוח ועד לפריסה.
גישור על ממגורות אבטחהאבטחת יישומים ואבטחת ענן פעלו באופן היסטורי בממגורות, מה שהוביל לפערים במצב האבטחה הכולל. ASPM מגשר על פער זה על ידי איסוף וניתוח של הקשר חשוב בנוגע לפגיעויות משני התחומים. גישה משולבת זו מבטיחה אסטרטגיית אבטחה חלקה המכסה את כל הבסיסים.
עלות בעלות כוללת (TCO) מופחתת: תוך כדי יישום ASPM ייתכן שדורשת השקעה ראשונית, אך הדבר מפחית את העלות הכוללת (TCO) בטווח הארוך. על ידי מניעת אירועי אבטחה, עסקים יכולים להימנע מעלויות לאחר פריצה, שלעתים קרובות עולות על העלות של אמצעי אבטחה פרואקטיביים.
מנקודת מבט עסקית, ASPM זה לא רק אמצעי ביטחוני, אלא ציווי אסטרטגי. גרטנר מסכם את החשיבות של ASPM על ידי הדגשת תפקידה במתן נראות רחבה יותר של אבטחת יישומים. ASPM עונה על הצורך בהבנה מעמיקה יותר של יישומים, בעלי העניין השונים המעורבים באבטחתם, והתאמת נוהלי האבטחה ליעדי ניהול הסיכונים של הארגון.
הגישה הרב-גונית של ASPMרכיבים ואסטרטגיות מרכזיות
בעולם ההולך ומתפתח של פיתוח תוכנה, ASPM צץ כמגדלור של תקווה. אבל מה שגורם ASPM כל כך מיוחד? במהלך השנים, ASPM כלים התפתחו, והציעו מגוון רחב יותר של פונקציונליות.
כיום, באמצעות אוטומציה, אינטגרציה וויזואליזציה, ASPM כלים מעצימים ארגונים לנווט בנוף המורכב של אבטחת יישומים בביטחון.
יכולות ליבה של ASPM
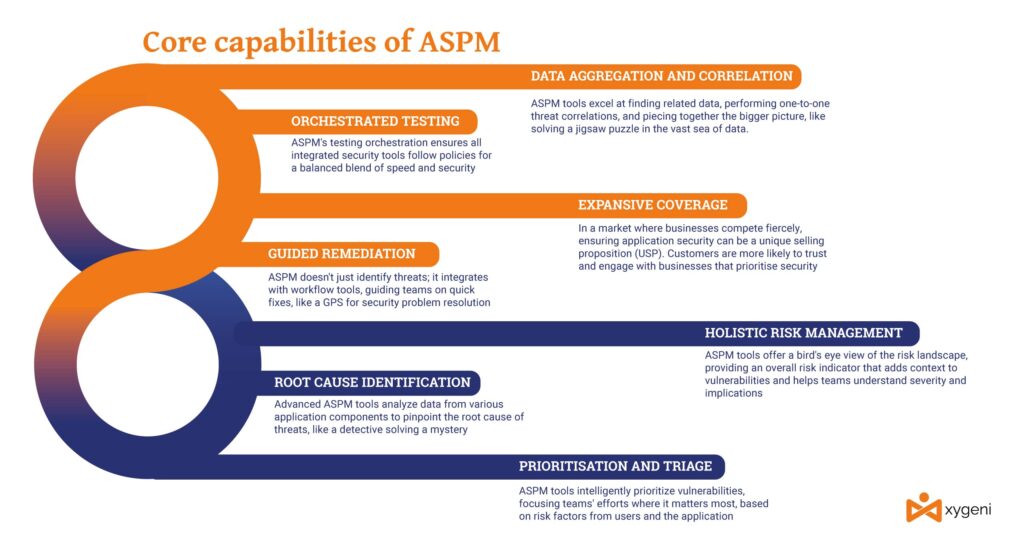
חלק מהיכולות המרכזיות של ASPM הפתרונות כוללים:
כיסוי נרחבחלפו הימים שבהם אבטחה הייתה רק נקודת ביקורת בשלב הפיתוח. עם ASPM, עדשת האבטחה מתרחבת. היא לא מתמקדת רק בשלבים הראשוניים של יצירת אפליקציות אלא מרחיבה את ערנותה גם ל CI/CD וסביבות ענן. חשבו על זה כעל מאבטח לא רק בכניסה לבניין אלא שמסייר בכל קומה ופינה. בין אם זה SCM פלטפורמות, CI/CD או תשתית ענן, ASPM מבטיח שאף אבן לא תישאר על אבן.
בדיקות מתוזמרותדמיינו לעצמכם שאתם מנסים לנצח על תזמורת שבה כל מוזיקאי מנגן בכלי שלו מתי שבא לו. כאוס, נכון? באופן דומה, כלי אבטחה צריכים לנגן בהרמוניה בעולם התוכנה. ASPMתזמור הבדיקות של מבטיח שכל כלי אבטחה המשולב לאורך מחזור חיי האפליקציה שר בהרמוניה. הוא שולט בתצורה ובפעולה שלו על סמך מדיניות ארגונית מוגדרת היטב, ומבטיח איזון הרמוני בין מהירות לאבטחה.
תיקון מודרךזיהוי בעיה הוא חצי מהמשימה; החצי השני הוא תיקון הבעיה. ASPM לא מסתפק רק בציון איומים. זה משתלב עם כלי זרימת עבודה, כמו מערכות מתקדמות לזיהוי תקלות, שמנחות צוותים לגבי תיקונים אפשריים. זה כמו GPS לבעיות אבטחה, שמכוון אותך בדרך המהירה ביותר לפתרון.
צבירת נתונים וקורלציהבים העצום של נתונים, מציאת פיסות מידע קשורות יכולה להיות כמו מציאת מחט בערימת שחת. ASPM כלים מיומנים בכך. הם לא רק מבצעים קורלציות של איומים באופן אישי, אלא גם מקבצים נתונים כדי לייצג יישום, צוות או ספק שלם. זה כמו להרכיב פאזל, לוודא שכל חלק מתאים בצורה מושלמת כדי לחשוף את התמונה הגדולה.
קביעת סדרי עדיפויות ומיוןלא כל הפגיעויות נוצרו שוות. חלקן מהוות איום משמעותי יותר מאחרות. ASPM לכלים יש את האינטליגנציה לתעדף את הפגיעויות, האיומים והתצורות השגויות הללו. הם מעריכים את גורמי הסיכון שסופקו על ידי המשתמשים או שהוסקו מהאפליקציה, ומבטיחים שהצוותים ימקדו את האנרגיות שלהם במקום החשוב ביותר.
זיהוי שורש הבעיהטיפול בתסמינים מבלי להבין את שורש הבעיה הוא פתרון זמני. חלק מהטיפולים המתקדמים ASPM כלים צוללים לעומק, מנתחים נתונים מרכיבי יישום שונים או שלבי תהליך כדי לאתר את שורש האיום. זה כמו בלש שמחבר רמזים כדי לפתור תעלומה.
ניהול סיכונים הוליסטיסיכון הוא חלק בלתי נמנע מעסקים. אבל עם ASPM בעזרת כלים אלו, ארגונים מקבלים מבט מקרוב על נוף הסיכונים. כלים אלה מספקים לעתים קרובות מדד סיכונים כללי, ועוזרים לצוותים לאמוד את תקינות האבטחה של רכיבים או יישומים שלמים. הם לא רק מדגישים פגיעויות; הם נותנים להן הקשר, ועוזרים לצוותים להבין את חומרתן ואת ההשלכות.
לדוגמה, דמיינו את א dashboard המציג רכיבי יישומים שונים, ספקי תוכנה או אזורי פיתוח פנימיים של החברה, כל אחד עם מחוון סיכון בצבעים. נקודה ירוקה יכולה להצביע על רכיב ללא איומים ידועים, צהוב יכול לסמן סיכונים בינוניים, ואדום עשוי להדגיש בעיות קריטיות או פעילות חשודה. מפתח מציג תכונה חדשה, ומחוון הרכיב הופך מירוק לצהוב, או שהמערכת שולחת הודעה למנהל האבטחה. משוב מיידי זה מדרבן את הצוות לחקור, וחושף את הפגיעות הקלה של דליפת נתונים בתכונה החדשה.
אבל ASPM זה לא עוצר שם. זה יכול לספק תובנות נוספות כמו:
נתונים היסטוריים: הצגת האופן שבו רמת הסיכון של רכיב השתנתה לאורך זמן.
ניתוח השוואתיהשוואת רמות הסיכון של רכיבים או יישומים ארגוניים שונים.
ניתוח חזוישימוש בנתונים קודמים כדי לחזות פגיעויות פוטנציאליות או תחומים מדאיגים.
התנהגות לא נורמליתשימוש באירועים שנאספו כדי לזהות פעילות החורגת מה- standard התנהגות הצוותים והאוטומציה ויכולים לייצג ניסיון התקפה.
יתר על כן, ASPM כלים יכולים להשתלב עם פלטפורמות ארגוניות אחרות כדי להפוך את התהליך הזה לחלק. לדוגמה, אם מתגלה פגיעות קריטית, ניתן לשלוח התראה אוטומטית לכלי תקשורת כמו Slack או Microsoft Teams, מה שמבטיח תשומת לב מיידית.
אתגרים של ASPM פריסה ואינטגרציה
חיוני להכיר בכך שלכל מגדלור יש את הצללים שלו. ככל שארגונים ממהרים לאמץ את היתרונות של ASPM, עליהם גם להיות זהירים מהמכשולים הפוטנציאליים הצפויים להם. אבל מהם האתגרים הללו, וכיצד הם עשויים להשפיע על מסע אבטחת היישומים?
חידת קנה המידהדמיינו ספרייה. בימיה הראשונים, עם רק כמה מאות ספרים, ניהול וקטלוגloging הוא קליל. אבל ככל שהאוסף גדל לאלפים ואז למיליונים, המשימה הופכת מרתיעה יותר ויותר. באופן דומה, ככל שנפח המידע הקשור לבדיקות אבטחת יישומים גדל, ה- ASPM המערכת עלולה להיות מוצפת.
האתגר כאן אינו רק הנפח העצום, אלא המורכבות. הנתונים מתרבים עם כל רכיב, אינטגרציה, כלי או עדכון חדשים של האפליקציה. אם ה... ASPM אם הפתרון אינו מתוכנן להתרחב בצורה חלקה, ארגונים עלולים למצוא את עצמם טובעים במבול של נתונים, מתקשים להפיק תובנות משמעותיות. זה כמו טלסקופ חדיש, אבל ערכו פוחת אם הוא לא יכול להתמודד עם מרחבי החלל.
פענוח שפת הסיכוןלכל ארגון יש את הניב הייחודי שלו בנוגע לסיכונים. חלקם עשויים להיות נרתעים מסיכונים, ולצעוד בזהירות בכל דבר.cisיון, בעוד שאחרים עשויים להיות הרפתקנים יותר ומוכנים לקחת קפיצות מחושבות. היופי של ASPM טמונה ביכולתה לזהות ולהגיב לבעיות אבטחה. אך הדבר מניח גורם מכריע: על הארגון לדבר ולהבין בצורה שוטפת את דיאלקט הסיכון שלו.
אם ארגון פורס ASPM בלי להבין בבירור את סיבולת הסיכון שלה, זה כמו להפליג בלי מצפן. ייתכן שיש להם את הספינה המתקדמת ביותר (ASPM כלי), אך ללא כיוון, הם יכלו להיסחף ללא מטרה או להיכנס ישר לסערה.
פאזל האינטגרציהאינטגרציה היא הדבק שמחבר את ASPM פתרון לתשתית הקיימת של ארגון. אבל הנה המלכוד: לא כל הדבקים נוצרו שווים. בעוד ASPM מבטיח יכולות אינטגרציה רחבות, המציאות יכולה להיות מגוונת. ספקים שונים מציעים היקפי אינטגרציה ופונקציונליות שונים.
תחשבו על זה כניסיון לחבר חלקים מפאזלים שונים זה לזה. חלקם עשויים להתאים בצורה מושלמת, אחרים עשויים להזדקק למעט כוח, וחלקם לא. אם ה ASPM אם הפתרון אינו משתלב בצורה חלקה עם כלים, פלטפורמות ותהליכים קיימים, הוא עלול ליצור פערים במצב האבטחה. זה כמו טירה מבוצרת עם מערכת אבטחה חדישה, אבל כל המבצר נמצא בסיכון אם השער הראשי לא נסגר כראוי.
סיכום והערות אחרונות
Application Security Posture Management (ASPM) מתגלה ככוכב מנחה באוקיינוס העצום של אבטחת תוכנה. הוא מבטיח תמונה מאוחדת של פגיעויות יישומים ואיומי שרשרת אספקה של תוכנה, סימפוניה של בדיקות מתוזמרות ומצפן לניהול סיכונים. אבל כמו בכל מסע, ישנן סערות פוטנציאליות לנווט בהן. האתגרים של קנה מידה, הבנת דיאלקטים של סיכונים והבטחת אינטגרציה חלקה יכולים לבחון את אומץ ליבו של כל ארגון.
עם זאת, אתגרים אלה אינם בלתי עבירים. עם הבנה ברורה של נוף הסיכונים של האדם, commitבאמצעות גישה קדימה לאינטגרציה וגישה מרחיבה, ארגונים יכולים לרתום את מלוא העוצמה של ASPMמדובר בהכרה בכך שלמרות שהכלי רב עוצמה, הפוטנציאל האמיתי שלו מתממש כאשר הוא מותאם לצרכים הייחודיים של הארגון.
מתווה את הקורס קדימה
כשאנו עומדים בצומת דרכים של חדשנות וביטחון, הקריאה לפעולה ברורה: לאמץ ASPM, אך עשו זאת במודעות ובהכנה. צללו לעומק יכולותיה, הבינו את המלכודות הפוטנציאליות שלה, ותוו נתיב שתואם את יעדי החברה שלכם. בנוף המתפתח ללא הרף של איומים ופתרונות, בואו ASPM להיות בן ברית מהימן שלך, שידריך אותך לעבר עתיד שבו אפליקציות הן לא רק פונקציונליות אלא גם מאובטחות.
אז, לכל ארגון המעוניין לחזק את הגנות התוכנה שלו: צאו לדרך עם ASPM, אבל ודאו שיש לכם את המפות הנכונות, את הצוות הנכון ואת החשיבה הנכונה כדי לנווט את המסע שלפניכם. אופק התוכנה המאובטחת מחכה לכם!
